AWVS多平台安装(保姆级)教程

漏洞扫描工具AWVS介绍及安装教程 AWVS(Acunetix Web Vulnerability Scanner)是一款知名的网络漏洞扫描工具,通过网络爬虫测试网站安全,检测流行的Web应用攻击,如跨站脚本、sql 注入等。据统计,75% 的互联网攻击目标是基于Web的应用程序。 阅读详情
AI摘要

本文详细介绍了AcunetixWebVulnerabilityScanner(AWVS)在Windows、Linux和Docker环境下的安装与激活步骤,并提供了黑客和网络安全学习资源,包括学习路线图、视频教程、技术文档和面试题。,

工具简介

Acunetix Web Vulnerability Scanner(简称 AWVS) 是一款知名的自动化网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过 Web浏览器访问的和遵循 HTTP/HTTPS 规则的 Web站点和 Web 应用程序。

适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的 Web 网站。AWVS 可以通过检查 SQL 注入攻击漏洞、XSS 跨站脚本攻击漏洞等漏洞来审核 Web 应用程序的安全性。

0x01 Windows安装AWVS

  • 平台:Windows

  • 版本:2022.15.3.230123162

(一) 安装AWVS

1. 解压缩包,双击打开安装包,点击 Next
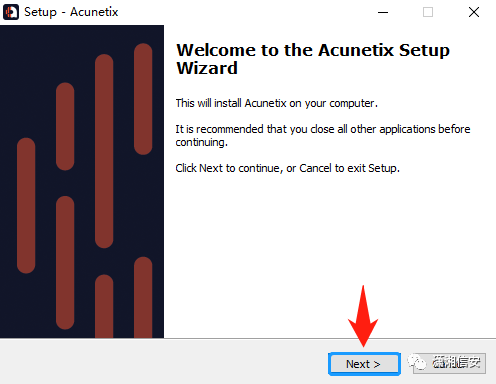
2.  点击 I accept...agreement,再点击 Next
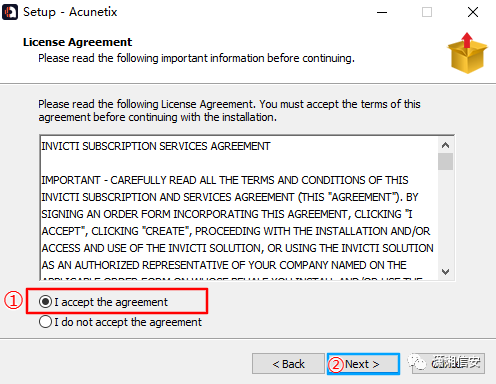
3. 点击 Next
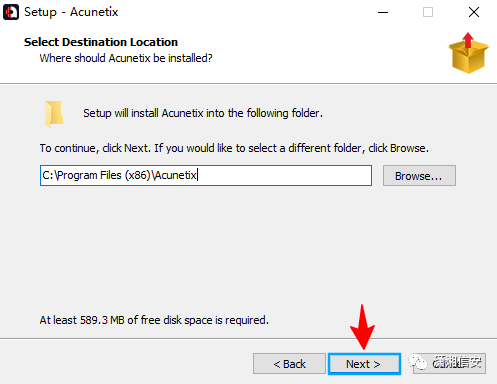
4. 点击 Next
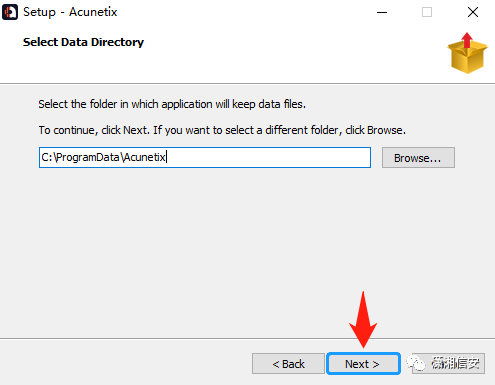
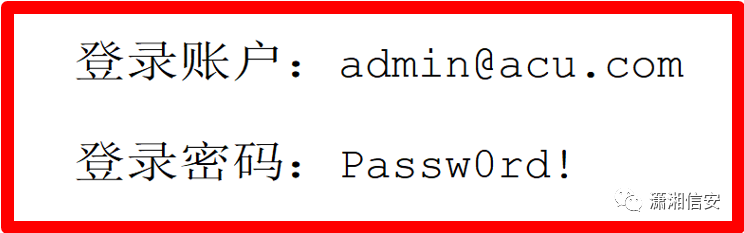
5.  输入 Email 和密码,后面登录要用(建议保存到文档) 

密码需要设置强度高一些的密码 例如: admin@123..
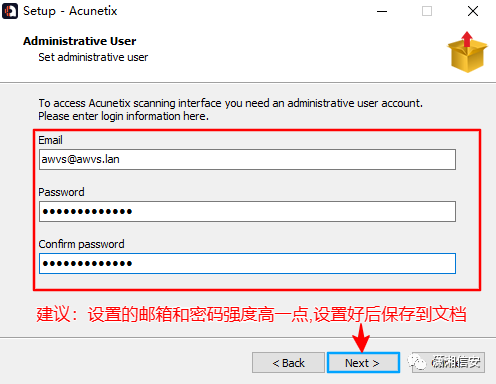
6. 点击 Next
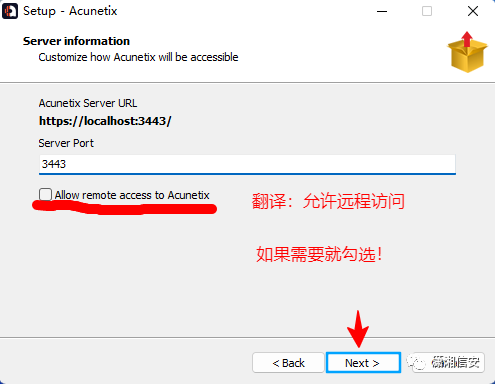
7. 点击 Next
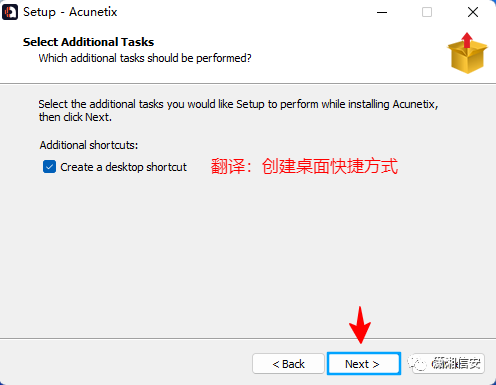
8.  点击 Install
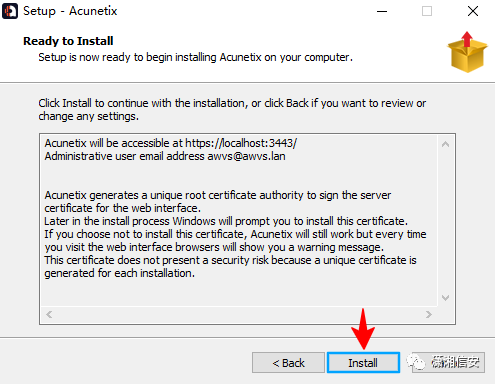
9. 弹出的窗口,点击 是
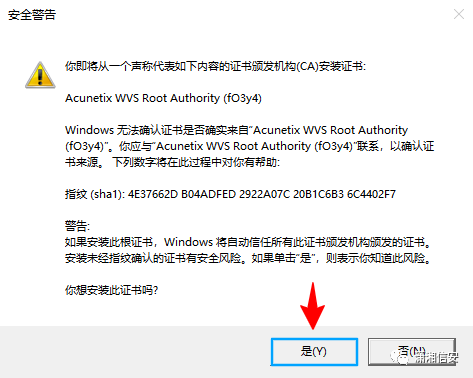
10. 点击 Finish
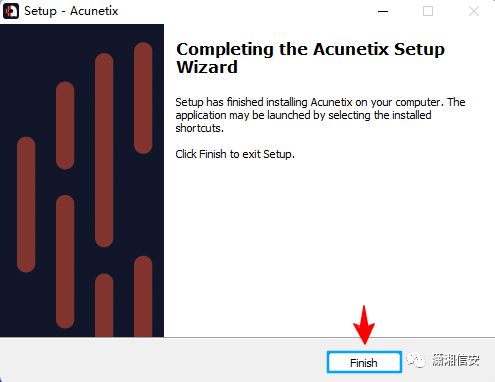
(二) 激活AWVS

1. 以管理员身份运行激活批处理!
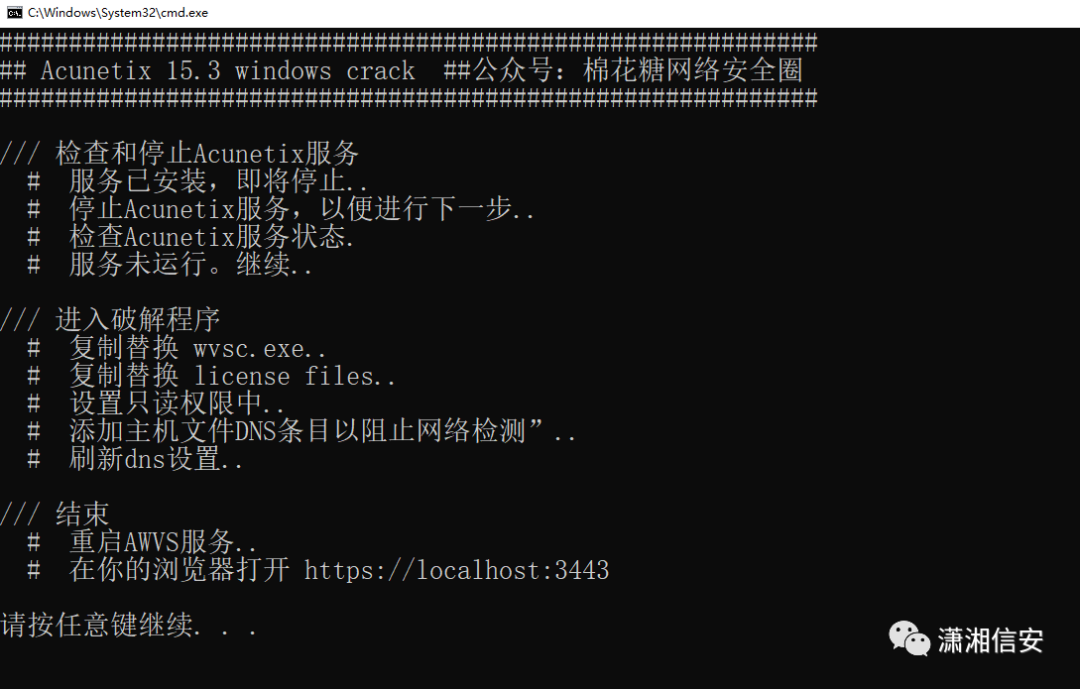
2. 验证激活!打开浏览器访问:https://localhost:3443/
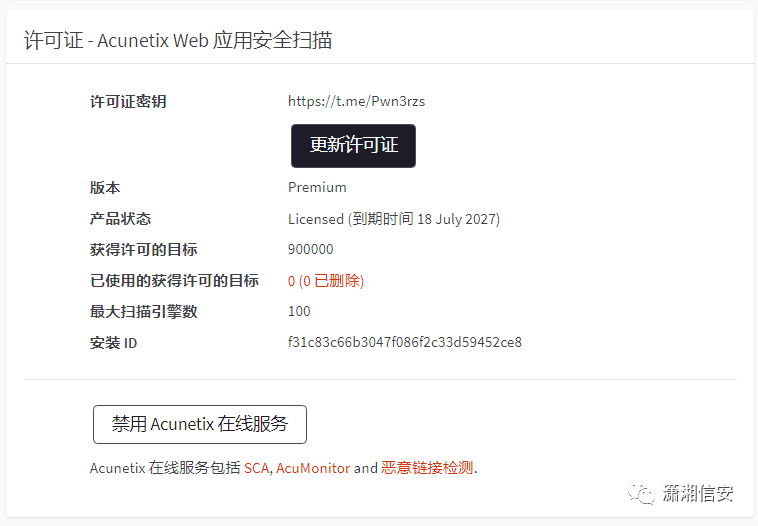
0x02 Linux安装AWVS

  • 平台:Linux

  • 版本:2022.15.3.230123162

(一) 安装AWVS

1. 上传 AWVS 程序包,并解压 
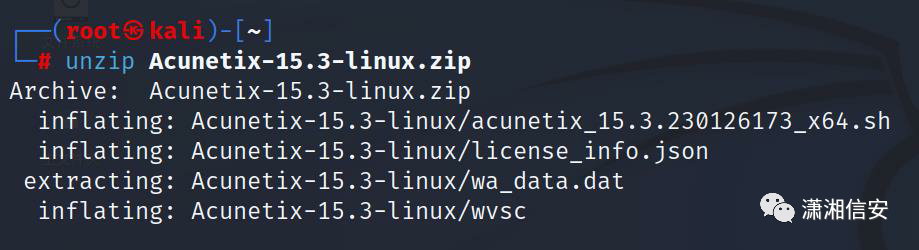
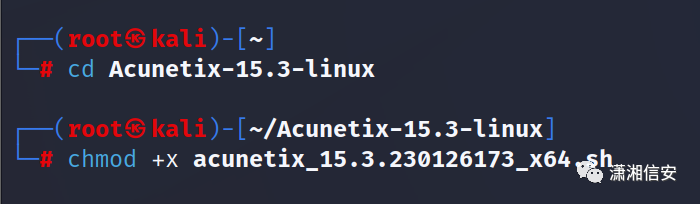
2. 切换到解压后的目录,给安装脚本加执行权限
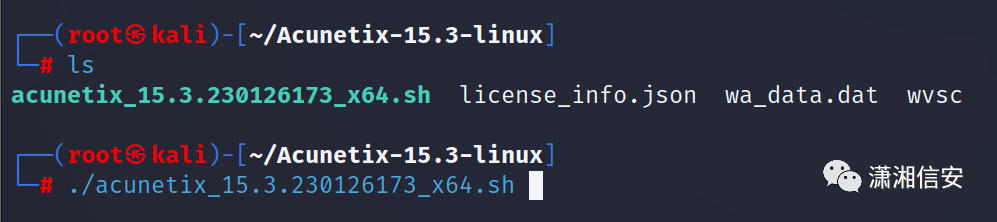
3. 执行安装脚本
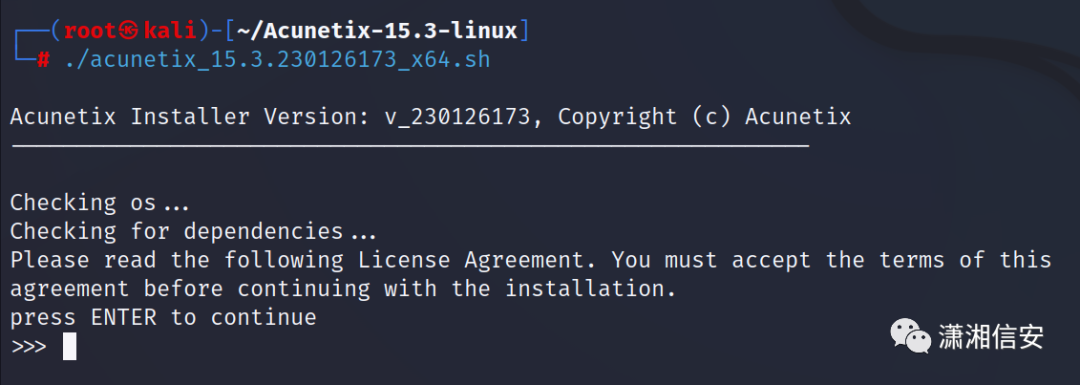
4. 按回车并继续 ,会显示软件协议
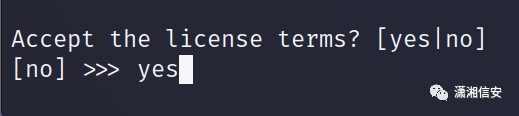
5.  回车显示安装协议,先按 q 退出阅读 ;再输入 YES 同意安装许可
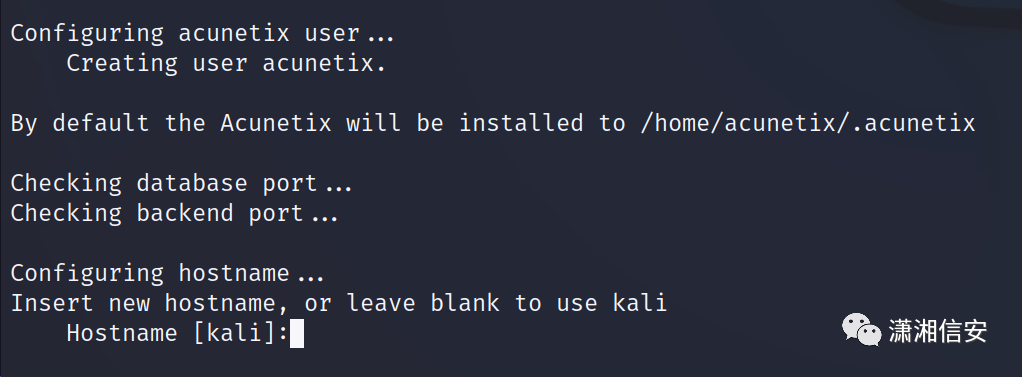
6. 输入主机名,默认为 kali ,回车
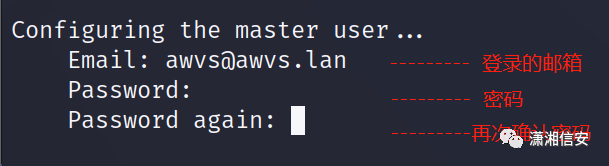
7. 输入登录邮箱和密码 并回车
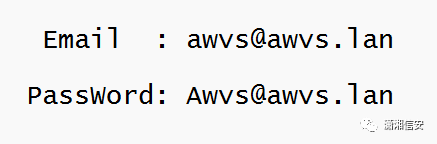
**********推荐的邮箱和密码**********
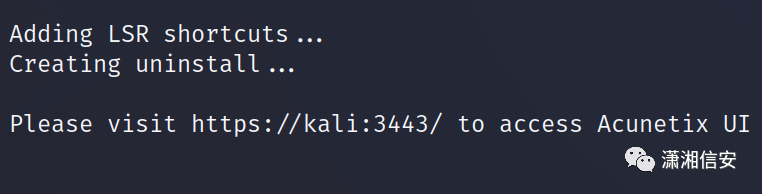
8. 安装成功后 先不要访问!!!
(二) 激活AWVS

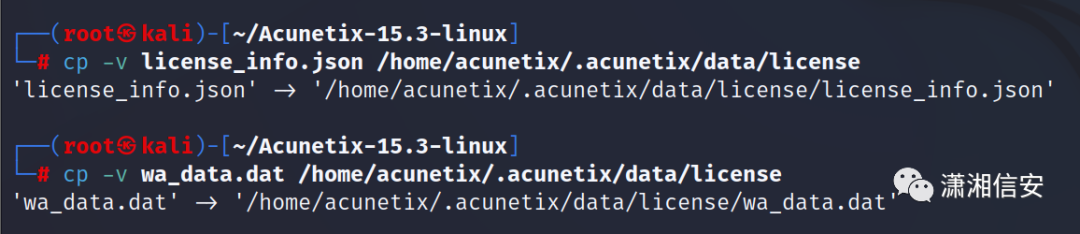
1.  将破解补丁 license_info.json 、wa_data.dat 覆盖到下面目录

/home/acunetix/.acunetix/data/licnense
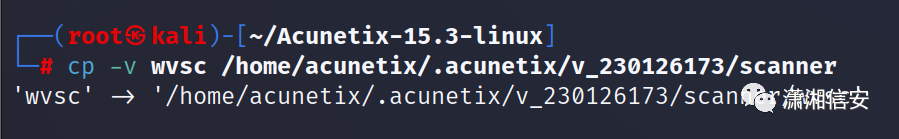
2.   复制替换 wvsc 到下面目录  

/home/acunetix/.acunetix/v_230126173/scanner
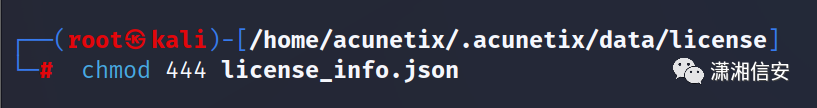
3. 设置激活文件只读权限
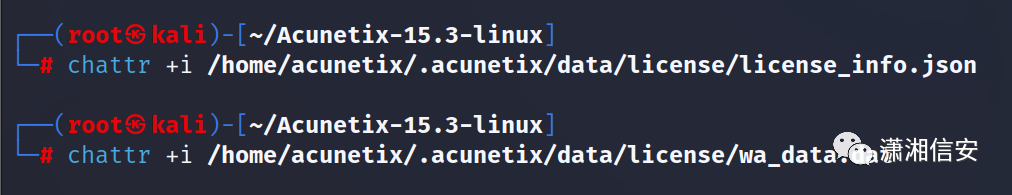
4.  保护许可证激活文件
5. 重启 AWVS 服务
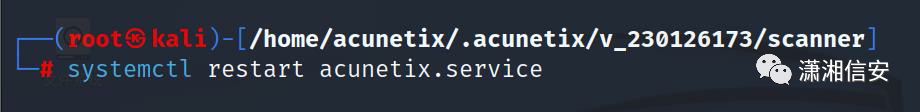
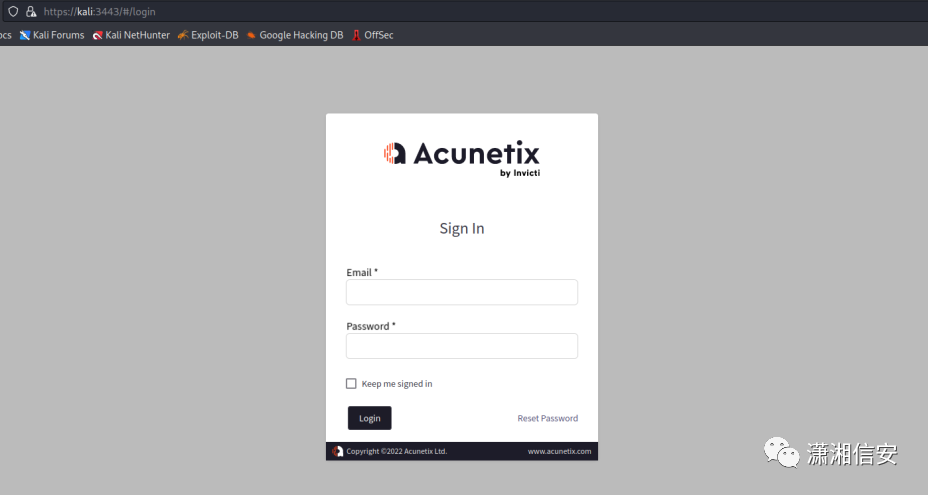
6. 访问 AWVS 的管理界面 :https://kali:3443
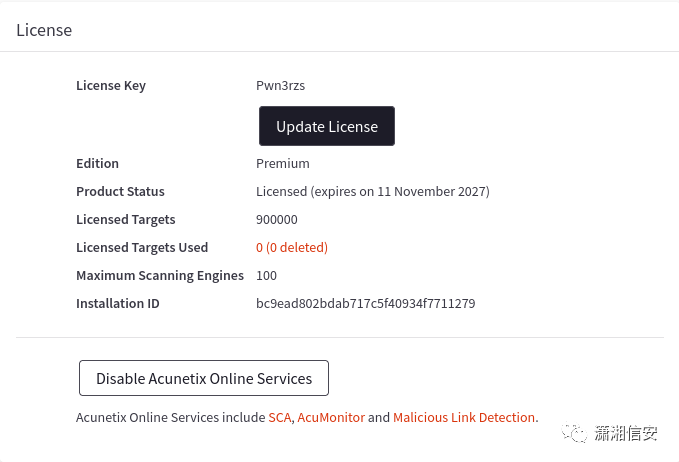
7.  验证激活:
0x03 Docker安装AWVS

  • 平台:Docker 

  • 版本:2022.15.2.221208162

(一)  Docker 部署

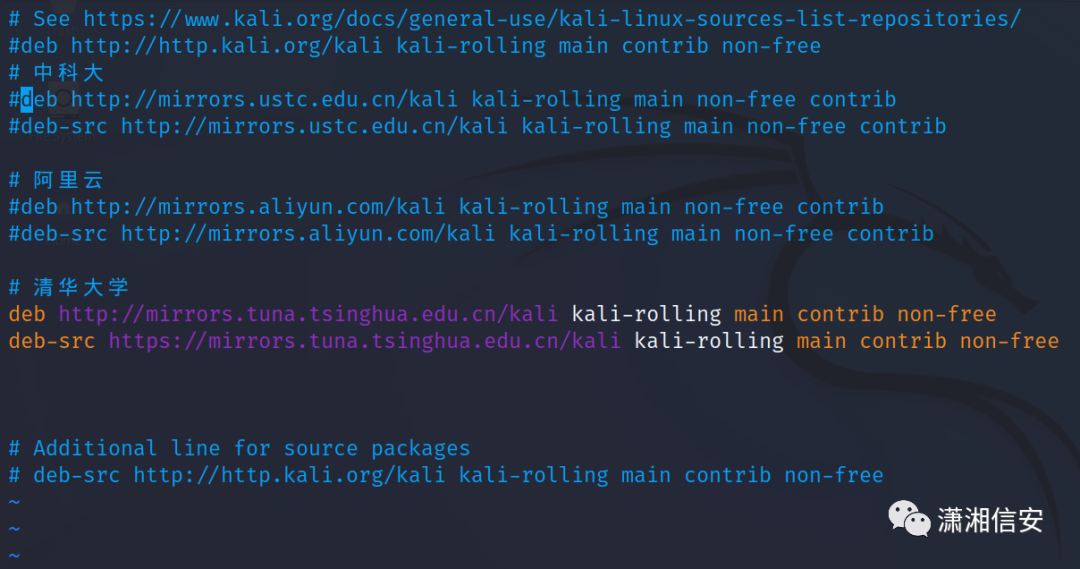
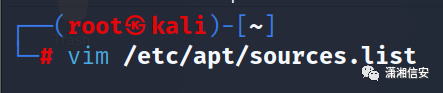
1. 修改 Kali Linux 更新源,推荐清华大学的更新源
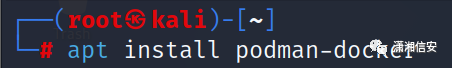
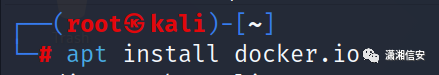
2. 安装依赖条件
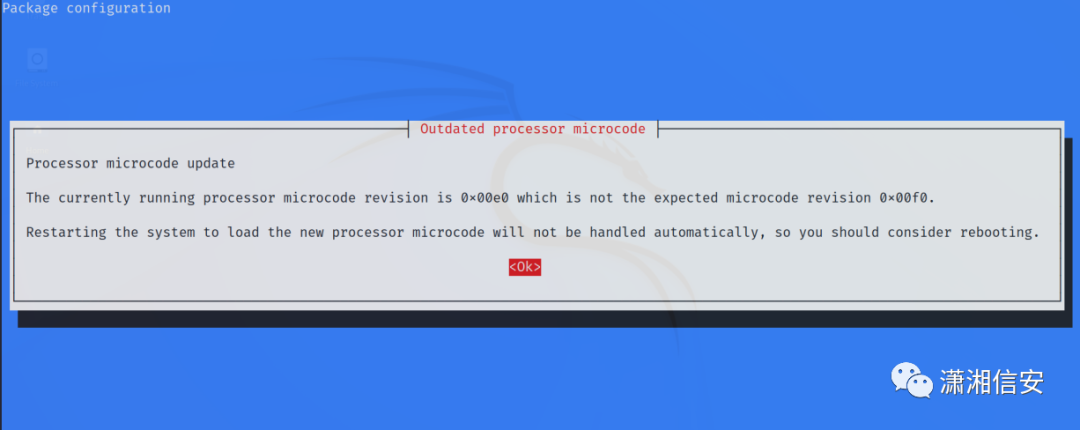
3. 弹出报错窗口 重启系统即可!
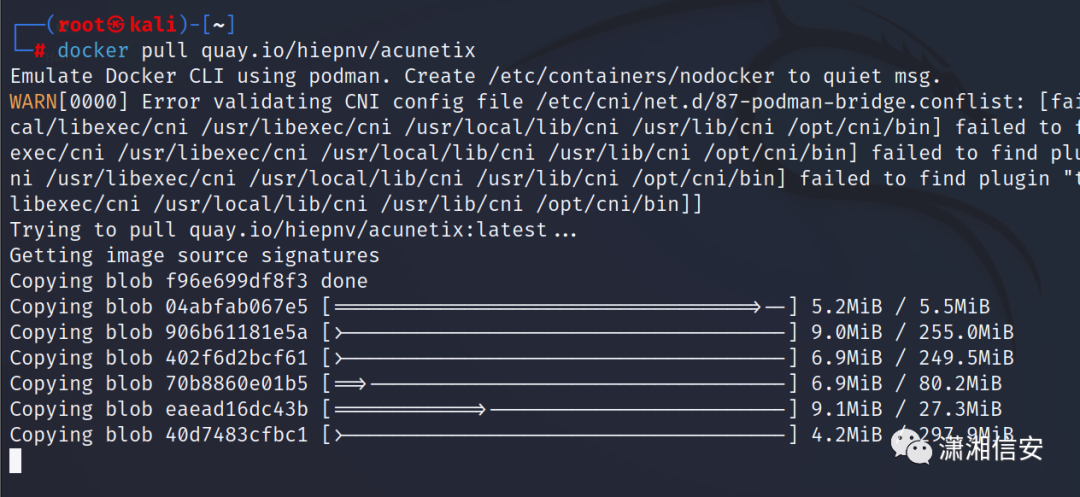
4. 获取 Docker 镜像
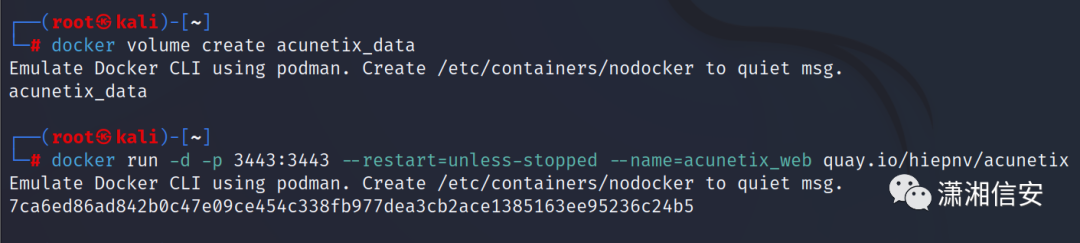
(二) 安装AWVS

安装 :
(三) 验证登录

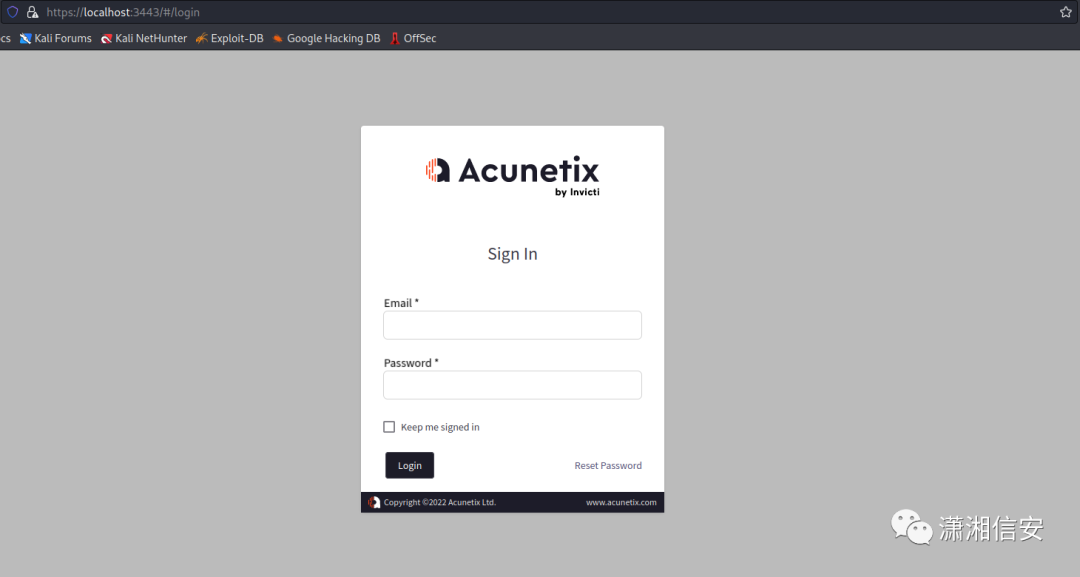
访问管理面板:https://localhost:3443
(四) 验证激活

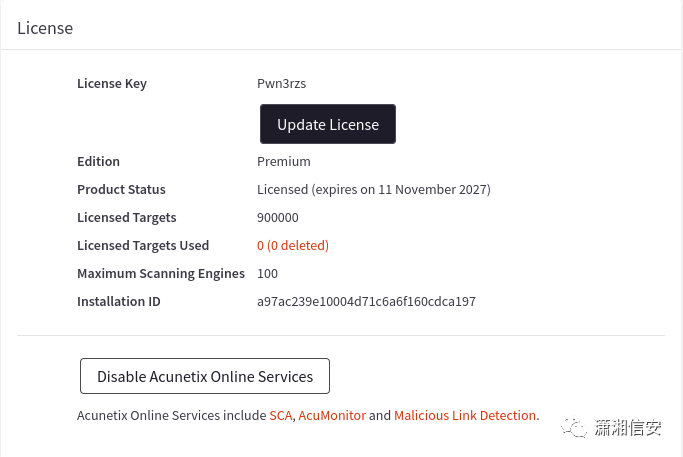
点击账户 Administrator ----- Profile ------ License
`黑客&网络安全如何学习

今天只要你给我的文章点赞,我私藏的网安学习资料一样免费共享给你们,来看看有哪些东西。

1.学习路线图

攻击和防守要学的东西也不少,具体要学的东西我都写在了上面的路线图,如果你能学完它们,你去就业和接私活完全没有问题。

2.视频教程

网上虽然也有很多的学习资源,但基本上都残缺不全的,这是我自己录的网安视频教程,上面路线图的每一个知识点,我都有配套的视频讲解。

内容涵盖了网络安全法学习、网络安全运营等保测评、渗透测试基础、漏洞详解、计算机基础知识等,都是网络安全入门必知必会的学习内容。

(都打包成一块的了,不能一一展开,总共300多集)

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

3.技术文档和电子书

技术文档也是我自己整理的,包括我参加大型网安行动、CTF和挖SRC漏洞的经验和技术要点,电子书也有200多本,由于内容的敏感性,我就不一一展示了。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

4.工具包、面试题和源码

“工欲善其事必先利其器”我为大家总结出了最受欢迎的几十款款黑客工具。涉及范围主要集中在 信息收集、Android黑客工具、自动化工具、网络钓鱼等,感兴趣的同学不容错过。

还有我视频里讲的案例源码和对应的工具包,需要的话也可以拿走。

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

最后就是我这几年整理的网安方面的面试题,如果你是要找网安方面的工作,它们绝对能帮你大忙。

这些题目都是大家在面试深信服、奇安信、腾讯或者其它大厂面试时经常遇到的,如果大家有好的题目或者好的见解欢迎分享。

参考解析:深信服官网、奇安信官网、Freebuf、csdn等

内容特点:条理清晰,含图像化表示更加易懂。

内容概要:包括 内网、操作系统、协议、渗透测试、安服、漏洞、注入、XSS、CSRF、SSRF、文件上传、文件下载、文件包含、XXE、逻辑漏洞、工具、SQLmap、NMAP、BP、MSF…

因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取

优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享

渗透测试神器AWVS使用教程 简介: Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的自动化网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。WVS可以通过检查SQL注入攻击漏洞、XSS跨站脚本攻击漏洞等漏洞来审核Web应用程序的安全性。 AWVS官网:https://www.acune 阅读详情

相关推荐

Nessus、AWVS、Appscan、OWASP漏洞扫描工具的区别(介绍、测试对象对比、优劣对比、使用选择)

Nessus、AWVS、Appscan、OWASP漏洞扫描工具的区别(介绍、测试对象对比、优劣对比、使用选择)

qq_37776764的博客 1万+

【渗透测试】漏洞扫描AWVS安装使用教程,三分钟手把手教会,非常简单

AWVS的左侧功能模块主要为六个:1、Dashboard:仪表盘模块,你扫描过的网站的一些漏洞信息这里会显示2、Targets:目标模块,就是你要扫描的目标网站3、:漏洞模块,显示扫描的漏洞详情4、Scans:扫描模块,从 Target里面选择目标站点进行扫描5、Reports:报告模块,漏洞扫描完之后的报告6、Settings:设置模块,就是软件的一些设置,包括软件更新,代理设置等等。

Python_0011的博客 9528

AWVS安装与使用教程

Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的自动化网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。WVS可以通过检查SQL注入攻击漏洞、XSS跨站脚本攻击漏洞等漏洞来审核Web应用程序的安全性。

qq_59607911的博客 4097

漏洞扫描软件AWVS的介绍和使用

在AWVS扫描结果基础上,根据不同的严重级别进行排序、手工+工具验证的方式对漏洞验证可靠性,排除误报的情况,并尽可能找出漏报的情况,把本次扫描结果汇总,对以上已验证存在的安全漏洞排列优先级、漏洞威胁程度,并提出每个漏洞的修复建议。浏览器带着用户的cookie信息访问了网站A,因为网站A不知道是用户自身发出的请求还是危险网站B发出的请求,所以就会处理危险网站B的请求,这样就完成了模拟用户操作的目的。得分7-10分的漏洞通常被认为比较严重,得分在4-6.9分之间的是中级漏洞,0-3.9分的则是低级漏洞。

dzqxwzoe的博客 6974

AWVS-window版本安装(2025保姆级详细安装手册)

1、AcunetixQ Web Vulnerability Scanner(简称AWVS)是一款知名的自动化Q网络 漏洞扫描工具Q,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。AWVS可以通过检查跨站脚本、sql 注入等。据统计,75% 的互联网攻击目标是基于Web的应用程序。

weixin_42857656的博客 1808

基于STM32与ESP8266的MQTT协议实现阿里云物联网平台远程LED控制

本文详细介绍了如何利用STM32单片机与ESP8266 Wi-Fi模块,通过MQTT协议连接阿里云物联网平台,实现远程控制LED灯的完整物联网项目。内容涵盖硬件连接、阿里云平台配置、MQTT协议与AT指令解析、STM32代码实战以及数据解析与调试技巧,为嵌入式开发者提供了一个清晰、实用的物联网入门实践指南。

svm4gardener的博客 791

【MacOs系统-M2安装2022新版AWVS渗透工具】-保姆级安装教程

macbook pro M2,安装awvs渗透工具。全称无脑操作,亲测可用,基于docker。兼容macos的M系列芯片,本机使用awvs。mac安装2022新版awvs教程。

7750

Trae编程工具Cline插件深度集成与Claude 3.7 API Key高级配置实战

本文详细介绍了如何在Trae编程工具中深度集成Cline插件并配置Claude 3.7 API Key的高级技巧。通过实战案例,展示了如何提升代码补全质量、实现多轮对话记忆及自定义代理设置,特别适合全栈工程师和需要私有化AI服务的团队。文章还涵盖了安装流程、API Key获取方式及企业级部署的最佳实践。

weixin_28829903的博客 435

【2025】AWVS安装保姆级教程(最新25.1.2可用)

填写完之后,如下图需要勾选箭头所指的方框,此方框代表允许远程连接,如果你是虚拟机安装的,本机需要远程访问虚拟机装的awvs,则需要勾选,勾选完后下方的服务名默认是机器名,这里最好下拉框选择IP,方便远程访问地址 https://IP:3443。一个是可能没有做hosts重定向,一个是可能在安装exe时点击finish同时,浏览器已经启动了AWVS,导致已经向外访问,这边建议直接卸载AWVS重装(注意清目录,有两个目录),安装exe的时候先不点finish ,避免启动AWVS。

玖的博客 1万+

UNet 改进(22):结合Transformer结构

保留了UNet的经典编码器-解码器结构在瓶颈层使用Transformer替代传统的卷积层采用跳跃连接保持空间细节信息使用双卷积块(DoubleConv)作为基础构建模块。

2401_82355416的博客 773

【OpenFOAM】-olaFlow-算例4- irreg45degTank

不规则波浪模拟

ou_no的博客 2117

MacOs系统-M4安装AWVS渗透工具——保姆级安装教程【Mac】

本电脑使用的是 Homebrew 安装 Docker,所以没有安装的师傅们建议可以直接百度搜索安装教程(很简单,几条命令即可)以上要是都是正常的,且没有发现任何的报错,直接可以访问我们本地127.0.0.1地址,再加上上面 的3443端口即可。登陆进去以后的docker界面如下,输入docker -v即可查看docker是否安装全局系统环境成功。直接使用下面的命令下载(可能会报错,把docker关闭,重新启动下,镜像源没加载问题)选择这个,然后直接输入你的mac电脑的登陆密码即可。点击右上角的设置按钮。

人若无名,便可专心练剑 1855

SAP_MM模块采购价格确定控制简介

SAP MM模块采购价格确定控制是采购管理中的关键功能,系统通过"价格确定日期"判断条件记录有效性并带出正确价格。文章分析了四种常见业务场景及其对应的价格确定方案:普通采购订单(创建日期)、长期合同(交货日期)、特殊业务(手动输入)和接口下单(系统传入)。详细介绍了配置方法和前台操作步骤,并提供了不同业务类型对应的推荐控制方式汇总表。通过合理设置价格确定日期控制,企业可以确保采购价格准确性,满足各种复杂业务场景下价格管理的需求,从而提高采购管理效率和成本控制能力。

我小时候很黑的博客 736

AWVS安装与使用_awvs下载

Acunetix Web Vulnerability Scanner(简称AWVS)是一款知名的自动化网络漏洞扫描工具,它通过网络爬虫测试你的网站安全,检测流行安全漏洞。它可以扫描任何可通过Web浏览器访问的和遵循HTTP/HTTPS规则的Web站点和Web应用程序。适用于任何中小型和大型企业的内联网、外延网和面向客户、雇员、厂商和其它人员的Web网站。WVS可以通过检查SQL注入攻击漏洞、XSS跨站脚本攻击漏洞等漏洞来审核Web应用程序的安全性。

2401_84578953的博客 6448

【WRF安装】完整自动化 WRF-ARW/WRF-Chem 安装脚本(多服务器测试)

【WRF安装】完整自动化 WRF-ARW/WRF-Chem 安装脚本(多服务器测试)

WW、forever的博客 283

UCIE Specification详解(八)

Logical Physical Layer(逻辑物理层)

Crazzy_M的博客 1606

网络安全新手入门必看:2025最新版AWVS保姆级安装与使用教程

AWVS安装与使用指南摘要: AWVS是一款自动化网络漏洞扫描工具,支持检测SQL注入、XSS等Web漏洞。安装时需注意默认路径(避免破解失败),设置复杂密码并保留默认端口3443。破解后通过https://127.0.0.1:3443访问,推荐使用Chrome浏览器。核心功能包括: Targets:添加扫描目标; Scans:配置扫描任务; Vulnerabilities:漏洞分级展示; Reports:导出扫描报告(HTML/PDF等格式)。 其他模块如网络扫描、邮件通知等可按需配置。安装包含破解工具,

资深程序员,曾自学JAVA,C#,如今从业于网安行业 2580

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

上一篇: 15款免费的Wi-Fi安全测试工具汇总
下一篇: 为什么现在真正的黑客越来越少了?
程序员_大白
博客等级 码龄5年 1万+粉丝 4001原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值