


安全测试工具清单|常见安全测试工具介绍及比对
一、AppScan
Appscan是一款专业的漏洞扫描和安全评估工具,它主要用于帮助企业评估和发现其网站和应用程序中存在的安全漏洞和风险。其主要功能包括漏洞扫描、安全审计和风险评估。它可以自动扫描网站和应用程序,检测常见的安全漏洞,如跨站脚本攻击(XSS)、SQL注入、跨站请求伪造(CSRF)等。Appscan的应用行业相对比较广泛,像金融、电子商务、医疗、政府机构等领域都有相应的成熟案例。
安全测试工具Appscan可以提供可视化的漏洞报告和建议修复措施,帮助用户全面了解网站和应用程序的安全状况,并提供相应的修复建议。它还支持与开发团队和安全团队的协作,促进快速的漏洞修复和安全措施的实施。
Appscan安全测试工具产品亮点:
1、提供全面的漏洞规则库,覆盖WASC和OWASP两大Web安全标准组织定义的主流的各种攻击技术和手段,包括但不限于:Brute Force、Insufficient Authentication、Credential/Session Prediction、Insufficient Authorization、Insufficient Session Expiration、Session Fixation、Content Spoofing、Cross-site Scripting、Buffer Overflow、Format String Attack、LDAP Injection、OS Commanding、SQL Injection、SSI Injection、XPath Injection、Directory Indexing、Information Leakage、Path Traversal、Predictable Resource Location、Abuse of Functionality、Denial of Service、Insufficient Process Validation等攻击技术和方法,其中,对于Cross Site Scripting,能够检测至少20种变种;对于SQL Injection,能够检测至少40种变种;
2、支持扫描规则库的在线和手动升级、自定义规则,以及规则的导入和导出;
3、支持Web应用的技术,如Javascript、HTTPS以及认证等,以便确保发现URL的完整性;
4、支持从Flash, PDF, Office等类型文档中发现URL,并展开安全测试;
5、能够测试顺序业务逻辑,如新开帐户和进行在线购买;
6、支持对Web service应用系统的安全漏洞扫描,并自带Web Service服务发现工具;
7、支持常见的Web认证方式(表单、验证码、NTLM等);
8、 支持HTML爬虫和SSL;
9、支持用户编辑报告,为开发和质量管理人员修复安全缺陷提供帮助,添加自定义注释或详细信息。
10、支持“玻璃盒”扫描技术,即不仅可以收到应用的扫描响应,也可监控Web服务器内部的响应;
11、支持适用于手机浏览器客户端浏览的Web应用的漏洞扫描,至少可模拟如下类型的移动设备浏览器:Chrome、Opera、Safari、Google Android、Blackberry、IE 移动版。
二、Fortify webinspect 动态应用安全测试工具
Fortify是Micro Focus(现属OpenText)旗下AST (应用程序安全测试)产品,包含Fortify WebInspect动态应用安全测试工具(DAST)和Fortify Static Code Analyzer(Fortify SCA)静态代码分析工具(SAST),本文介绍的是动态应用安全测试工具WebInspect。
Fortify WebInspect 作为一款动态应用程序安全测试工具,可识别已部署 Web 应用程 序和服务中的应用程序漏洞。利用最全面和最准确的动态扫描程序来扫描当今主流的技术框架和 Web 技术。有详尽的 REST API 帮助组织轻松实现工具集成。
WebInspect 的动态应用程序安全测试 (DAST) 覆盖范围相对较为广泛,可以帮助渗透测试工程师发现黑盒安全测试技术经常检测不到的新型漏洞。
WebInspect 安全测试工具产品亮点 :
1、漏洞检测更全面。它能够对所有漏洞类别执行全面审计,由此对现代框架和Web 技术进行爬网。
2、支持 HTML5、JSON、AJAX、JavaScript 等最新的 Web 技术。
3、可扫描单页面应用程序 (SPA)
4、能够测试针对移动优化的网站以及原生 Web 服务调用。
5、可以帮助企业监控安全趋势,针对应用程序中的漏洞提供安全修复建议。
6、可满足 DevOps 和扩展性需求的完全自动化解决方案。
7、预配置策略和报告能够满足 PCI DSS、DISA STIG、 NIST 800- 53、ISO27000、OWASP 和 HIPPAA 等所 有与 Web 应用程序安全性有关的重要合规性法规标准。
三、绿盟 NSFOCUS RSAS漏洞管理产品
绿盟远程安全评估系统(NSFOCUS RSAS)是绿盟科技结合多年的漏洞挖掘和安全服务实践经验,自主研发的新一代漏洞管理产品,它高效、全方位的检测网络中的各类脆弱性风险,提供专业、有效的安全分析和修补建议,并根据安全管理流程对修补效果进行审计,最大程度减少攻击威胁,是您身边专业的“漏洞管理专家”。作为一款国产软件,符合国家信创要求。
绿盟安全测试工具产品亮点 :
1、强大的系统漏洞扫描能力
支持扫描操作系统、数据库、中间件、网络设备、安全设备、常用软件等多种主流信息系统。漏洞知识库与国际、国内主流漏洞库标准兼容,风险评估模型兼容国际通用CVSS漏洞评分标准。
2、专业的Web应用漏洞扫描
采用独立的Web应用漏洞扫描引擎,全面检测各种Web应用系统。支持超过一千种Web应用漏洞检测方法,实现网站挂马检测,Web漏洞检测。通过相关创新技术实现对海量页面的快速、稳定扫描。
3、全面的配置核查系统
自动发现并分析多类设备及系统的安全配置问题,避免传统人工检查方式所带来的失误风险,提高检查结果的准确性和合规性。涵盖多种类型多种系统的一百多种模板。
四、Nessus 系统漏洞扫描与分析工具
Nessus 是一款知名的漏洞扫描工具,由 Tenable Network Security 公司开发和维护。它被广泛用于评估计算机系统和网络中的漏洞和安全风险。Nessus 通过扫描目标系统,自动化地检测和识别系统中存在的已知漏洞、弱点和配置错误,然后生成相应的报告,帮助安全专业人员评估和修复系统中的安全问题。
Nessus 具有广泛的漏洞检测能力,包括操作系统漏洞、网络服务漏洞、应用程序漏洞等。它支持多种扫描类型,如主机扫描、网络扫描、Web 应用程序扫描等,可以灵活地满足不同环境和需求的安全评估和扫描任务。
Nessus 提供了用户友好的图形界面,以及强大的漏洞库和定期更新的漏洞签名,使其成为企业和安全专业人员进行漏洞扫描和评估的重要工具之一。
Nessus 安全测试工具产品亮点 :
1、在任何平台上部署
Nessus 可以部署在各种平台上,包括 Raspberry Pi。不管您位于何处、要去往何方,或者您的环境有多分散,Nessus 都是完全可移植的。
2、高效和准确
动态编译的插件提高了扫描性能和效率,支持更快地完成首次扫描并实现价值。
3、获取面向互联网的攻击面的可见性
您不能保护您看不到的东西。在攻击者找到您之前,查找和评估与互联网连接的资产。
4、部署前保障云基础设施的安全
在软件开发生命周期 (SDLC) 中发现安全问题,要不就太迟了。
5、重点关注最重要的威胁
市场领先的覆盖范围,掌控每个漏洞。充分利用 Nessus 的强大功能,对最重要的威胁进行分类并加以解决。
6、预建策略和模板
超过 450 个预配置模板可帮助您快速了解哪里有漏洞。根据 CIS 基准和其他最佳实践轻松审核配置合规性。
7、可定制报告和故障排除
可自定义的报告功能可以进行优化以满足特定需求,并且可以采用最适合您安全流程的格式导出。
8、实时检测结果
Live Results 可在每一次插件更新时自动执行离线漏洞评估,根据您的扫描历史,为您揭示漏洞所在。您可以在这里轻松运行扫描来验证漏洞是否存在,从而加快问题的准确检测和优先分析的速度。
五、AWVS web安全扫描工具
AWVS是业界比较认可的一款web安全扫描工具,可以查找应用程序内的 SQL 注入和跨站点脚本漏洞,并在执行之前修复这些问题。工具还可以对 Web 站点的爬行内容启用黑客 Google 数据库查询,识别敏感数据,检查出可能被黑客利用的漏洞。工具的自动扫描功能可对进行交叉检测各种手工工具进行补充,以方便综合性网站和网络应用层的渗透测试。
AWVS安全测试工具产品亮点:
1、自动的客户端脚本分析器,允许对 Ajax 和 Web 2.0 应用程序进行安全性测试。
2、业内最先进且深入的 SQL 注入和跨站脚本测试。
3、可视化宏记录器帮助您轻松测试 web 表格和受密码保护的区域。
4、支持含有 CAPTHCA 的页面,单个开始指令和 Two Factor(双因素)验证机制
5、丰富的报告功能,包括 VISA PCI 依从性报告。
6、高速的多线程扫描器轻松检索成千上万个页面。
以上就是在安全测试领域常见的安全测试的清单,如需不同产品的价格及功能比对,可私信我交流。
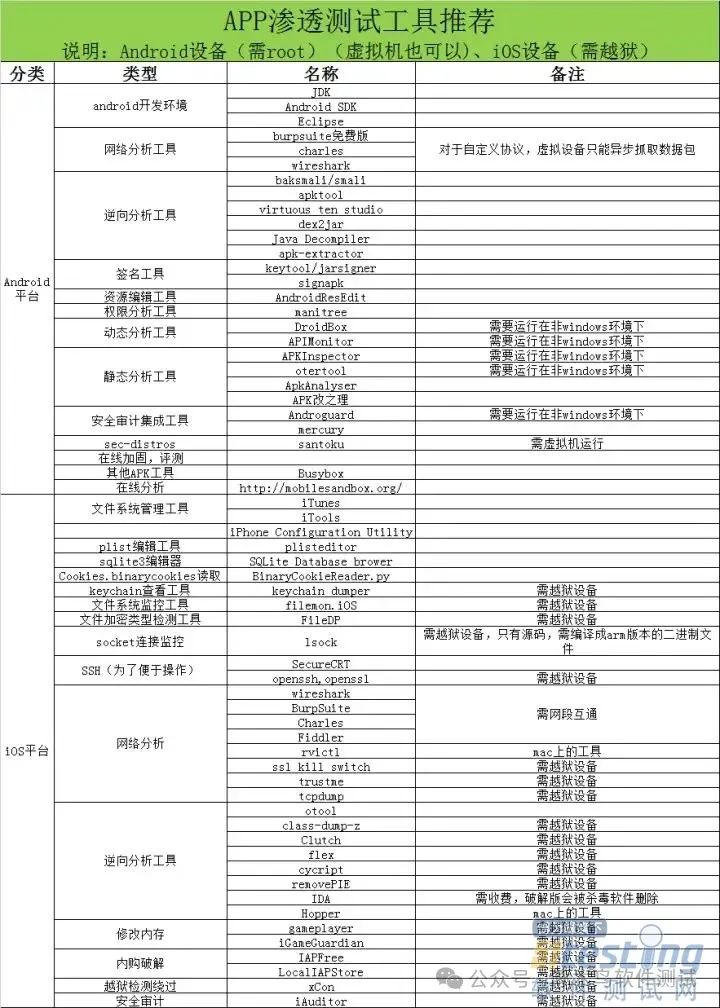
相关内容:渗透测试全流程工具清单:
本书第1章与第2章介绍软件单元测试的概念和基础知识。
- 第1章简单介绍软件单元测试所包含的概念,包括桩对象和测试驱动函数、测试驱动开发、软件测试贯彻始终、软件测试金字塔、单元测试在传统/敏捷开发模式中的地位、精准测试、单元测试和白盒测试,以及单元测试的FIRST原则和AIR原则。
- 第2章介绍软件单元测试基础知识,包括动态自动化/手工单元测试、静态自动化/手工单元测试。在动态自动化单元测试中介绍了语句覆盖、分支覆盖、条件覆盖、条件/分支覆盖、MC/DC、路径覆盖和控制流覆盖。
第3章到第5章介绍C语言、Java语言和Python语言的单元测试框架。
- 第3章介绍C语言动态自动化单元测试框架,包括在Windows下安装C语言运行环境、在Windows和Linux下安装编译CUnit、查看测试报告、CUnit介绍和案例。
- 第4章介绍Java语言动态自动化单元测试框架,包括在Eclipse中创建Maven项目和配置JUnit与TestNG运行环境、JUnit 4测试框架、JUnit 5测试框架、TestNG测试框架、测试替身、变异测试、利用EvoSuite自动生成测试用例,以及在Jenkins中配置JUnit 4、JUnit 5、TestNG和Allure。
- 第5章介绍Python语言动态自动化单元测试框架,包括unittest、Pytest及Python的模拟对象和变异测试工具mutpy。
第6章与第7章介绍代码覆盖率工具和代码语法规范检查工具。
-
第6章介绍代码覆盖率工具,包括C语言覆盖率工具gcov和lcov、Java语言覆盖率工具JaCoCo,以及Python语言覆盖率工具Coverage和pytest-cov。
-
第7章介绍代码语法规范检查工具,包括Java语言静态分析工具PMD、Python语言静态分析工具flake8和pylint,以及多代码语法规范检查平台SonarQube。
-
第8章通过两个案例详细介绍TDD。
读者可以根据自己的需求对以上内容进行选择性阅读或者全部阅读。另外,为了巩固大家的学习效果,每一章结尾都有相应的习题。
接下来我将给各位同学划分一张学习计划表!
如何系统学习网络安全?
网络安全作为数字时代的核心技术基石,已成为保障各行业安全稳定运行的坚实屏障。筑牢网络安全的防线,掌握先进的防护策略和技能正上升为国家与企业发展的战略优先级。
构建稳固的网络安全能力是一个体系的工程,需要从夯实基础理论出发,持续深化到攻防对抗与应急响应的实战层面。
如果你是准备学习网络安全(黑客)或者正在学习,我可以把我自用的360独家内部资料分享给你,包含以下内容你应该能用得上:
①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析
一、网络安全(黑客)学习路线
网络安全(黑客)学习路线,形成网络安全领域所有的知识点汇总,它的用处就在于,你可以按照上面的知识点去找对应的学习资源,保证自己学得较为全面。

二、网络安全教程视频
我们在看视频学习的时候,不能光动眼动脑不动手,比较科学的学习方法是在理解之后运用它们,这时候练手项目就很适合了。

三、网络安全CTF实战案例
光学理论是没用的,要学会跟着一起敲,要动手实操,才能将自己的所学运用到实际当中去,这里带来的是CTF&SRC资料&HW资料,毕竟实战是检验真理的唯一标准嘛~

四、网络安全面试题
最后,我们所有的作为都是为就业服务的,所以关键的临门一脚就是咱们的面试题内容,所以面试题板块是咱们不可或缺的部分,这里我给大家准备的就是我在面试期间准备的资料。

网安其实不难,难的是坚持和相信自己,我的经验是既然已经选定网安你就要相信它,相信它能成为你日后进阶的高效渠道,这样自己才会更有信念去学习,才能在碰到困难的时候坚持下去。
机会属于有准备的人,这是一个实力的时代。人和人之间的差距不在于智商,而在于如何利用业余时间,只要你想学习,什么时候开始都不晚,不要担心这担心那,你只需努力,剩下的交给时间!
这份完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以微信扫描下方优快云官方认证二维码免费领取【保证100%免费】


 3402


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


