【网络安全】副业兼职日入12k,网安人不接私活就太可惜了!

一个安服仔的自白——我还会留下来吗? 绝大部分师傅学历平平,干了两年安服,想换个合适的窝罢了,想留在自己的城市吃口饱饭,陪陪家人,这些毒鸡汤各种忽悠,忽悠下海打工996,忽悠你特种兵hvv,赚完万把块直接失业在家自闭,真该死啊。这个话题,实在太,不好提了,毕竟有很多师傅算是被半骗着就去了,我也不是说市面上的培训班都是骗子,的确,培训班是个进修的好地方,很多师傅根基不稳,缺乏自主学习的能力大家都能理解的,尊重,接受,客观看待来说,真心想吃下这碗饭,并且不在意之后行业变化如何始终热爱网安的,好好选择吧,up没接广子就不给你们推荐了嗷,擦亮双眼! 阅读详情

寒假来了,很多同学后台私信我求做兼职的路子,这里,我整理了一份详细攻略,请大家务必查收,这可能会帮你把几个学期的生活费都赚够!

明叔刚工作就开始做挖漏洞兼职,最高一次赚了12k,后面还拿过奖。

近两年互联网裁员潮,我却从未担心过,因为我的副业收入就有主业三倍之多。行业寒冬,网安人不多一份收入怎么行呢?

现在就给大家详细介绍一下:

网安接私活的渠道主要有挖漏洞、接安全测试委托、投稿和打CTF这四种

挖授权的漏洞是有赏金的,低危50到200、中危200到800、高危1到3k、严重在5k+

阿里、百度等大厂有自己的src。综合性平台有补天、漏洞盒子、CNVD等。

英语好的建议多挖国外,奖励更高。

接安全测试委托就是在公司授权下对其产品进行网安检测和渗透测试,并提交修复方案和测试报告。

这个价格更高,还不用跟乙方扯来扯去,不用害怕甲方卷钱跑路。

兼职平台推荐程序员客栈和一品威客。

第三就是投稿,freebuff和优快云等平台会不定期举办有奖投稿活动,freebuff我以前有投,奖金几百到几千不等。

最后就是打CTF了,CTF比赛有国际、区域、企业和学生赛事,大学生参加CSAW、XCTF的较多,再往高走,参加区域级和国际级光靠队里3个人就不太够了,一般还需要团队。

当然行业赛事还包含护网,因为内容较多,下期给大家介绍哦。

最后提醒大家一点:网安接私活不是一次性的,许多委托甲方都会直接交给信任的人来做,所以技术、口碑、人脉都很重要哦!

下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
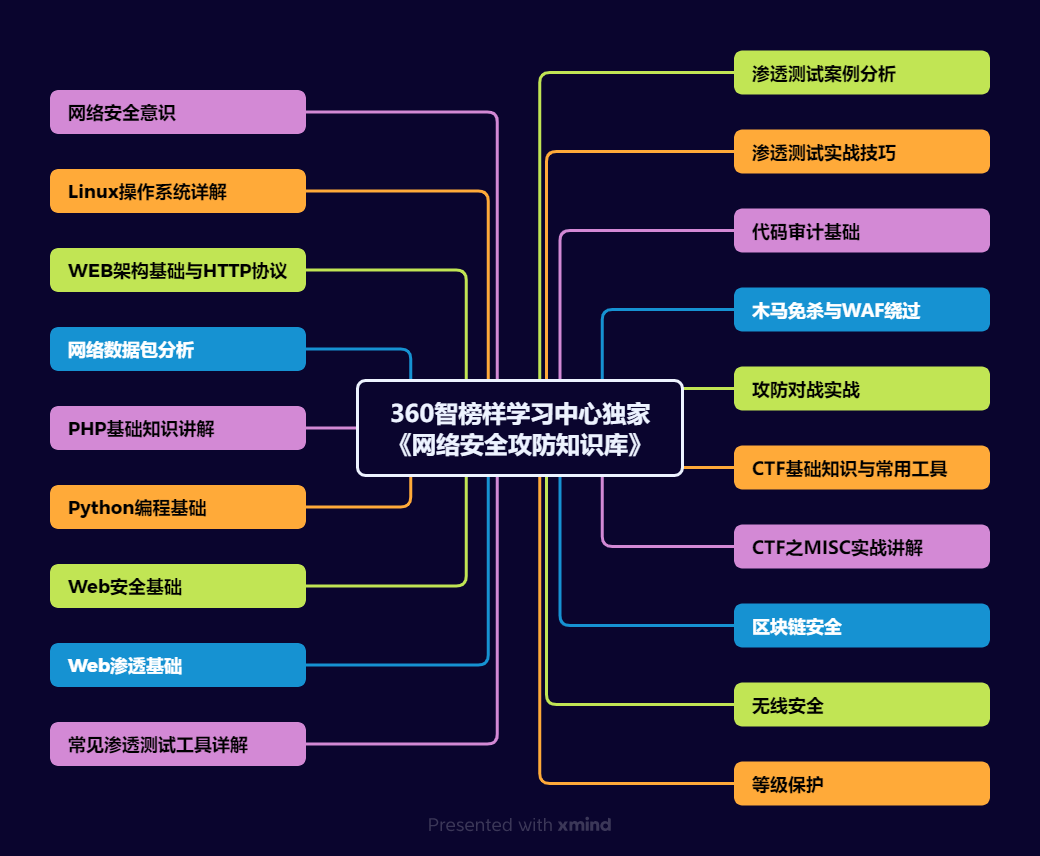
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
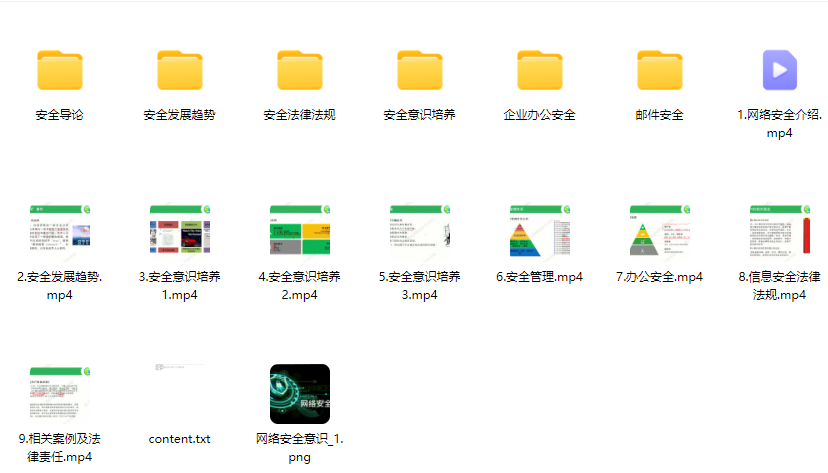
img

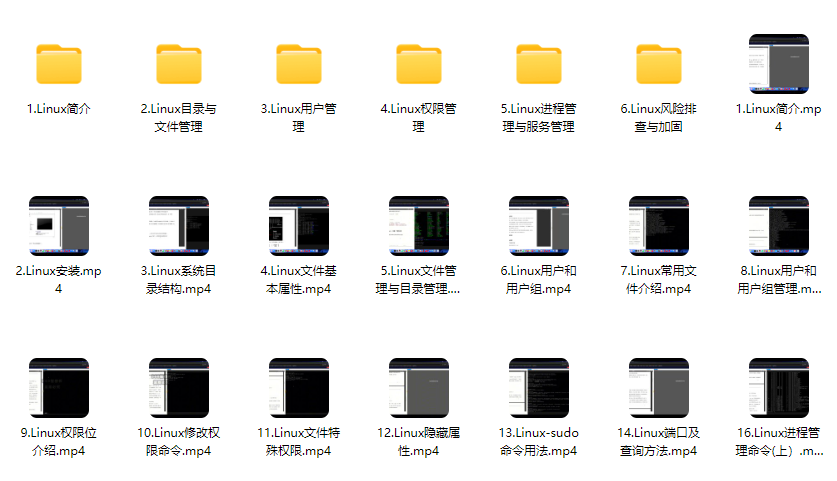
2、Linux操作系统

img

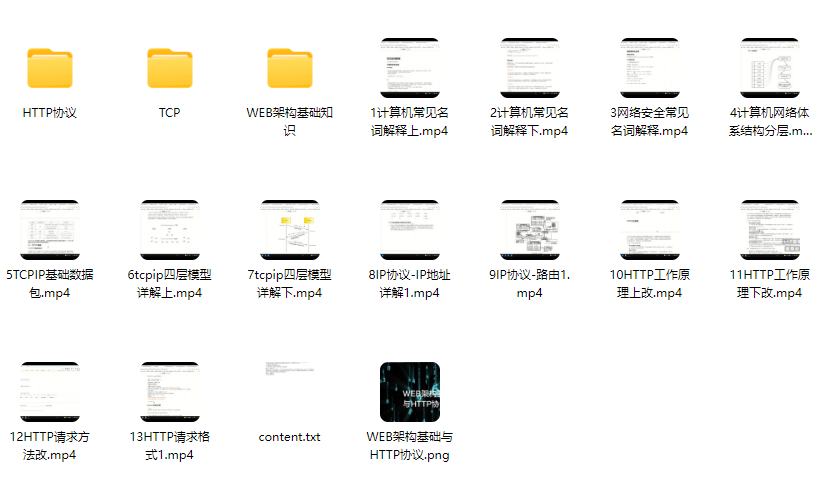
3、WEB架构基础与HTTP协议

img

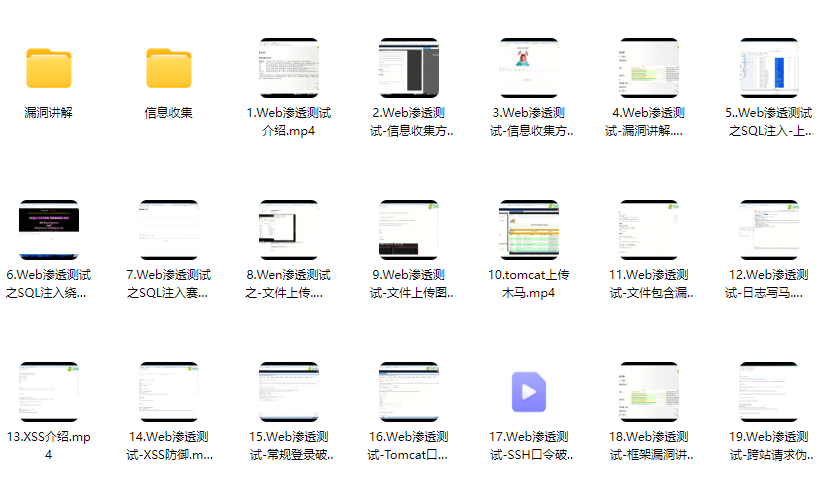
4、Web渗透测试

img

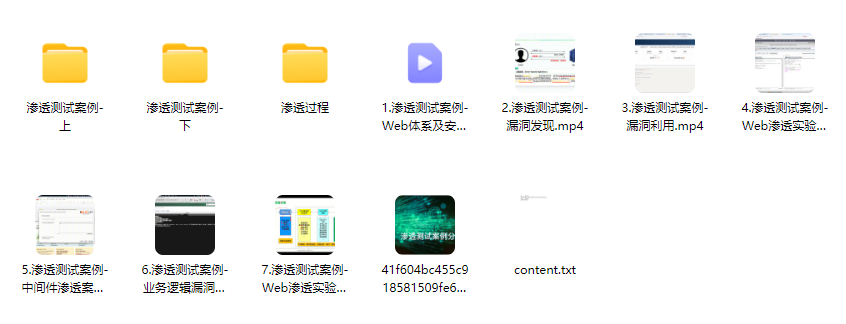
5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

【Hypermesh】TetraMesh Panel 常用选项详解 结合Hypermesh 2020 帮助文档和自己的一点使用经验,整理了这个博客。 阅读详情

相关推荐

Java 开发 修改【冒险岛 079 私服】完整学习流程

第 1-2 天:环境搭建 + 运行原版 079 服务端,能正常登录游戏;第 3-4 天:纯配置文件修改,掌握倍率、属性、怪物、道具的修改,改出第一个「百倍经验私服」;第 5-10 天:Java 代码基础修改,掌握 Player/Skill/Monster 核心类的修改,实现技能无冷却、一刀秒怪、升级满属性;第 11-20 天:Java 代码进阶修改,掌握业务逻辑修改,实现死亡不掉经验、自动捡物、装备强化无失败;第 21-30 天。

萧曳丶 3910

安服仔10大灵魂拷问

最近作为新员工的第一轮面试官,我也不懂怎么面试,那就来给我解释解释专有名词吧,谁解释的好,解释的通俗,那么通过面试的机会就大,我的面试问题如下,请使用一句话解释以下漏洞概念:什么是SQL注入?把SQL命令插入到web表单中,欺骗服务器执行SQL命令什么是跨站脚本(XSS)注入?向web表单中提交JavaScript恶意脚本代码,典型的script、alert什么是跨站请求伪造(CSRF)?引诱用户访问黑客伪造的网站,触发自动提交正常网站业务的恶意操作什么是文件上传漏洞?

dzqxwzoe的博客 443

【STM32项目】老人健康跌倒检测系统实现(附教程PCB资料)

功能概述 跌倒检测 倾倒告警,人体角度倾斜至阈值触发蜂鸣报警 异常运动,加速度超过正常行动阈值时触发报警 心率监测 实时检测心率数据 血氧监测 实时检测采集血氧 血压测量 血压在线测量 红外体温 非接触体温采集方案 接触式体温采集方案 实时定位 中科微GPSGT-U12双频GPS北斗 GLONASS IRNSS定位系统 NEMA数据解析 可扩展高精度定位方案厘米级 屏幕显示 数据采集显示 告警阈值设置 语音提示 1欢迎使用老人智慧监测系统

洋洋的博客 1万+

安服仔日记(2)

日记

m0_66152704的博客 614

MAX31855电路和程序,实现SPI和软件模拟时序两种方式读取数据

1. 概述 MAX31855为热电偶至数字输出转换器,内置14位模/数转换器(ADC)。器件带有冷端补偿检测和修正、数字控制器、SPI兼容接口,以及相关的控制逻辑,在温度控制器、过程控制或监测系统中设计用于配合外部微控制器(μC)工作。提供多个版本的器件,每个版本针对特定的热电偶类型(K、J、N、T或E型)进行优化和调整。热电偶类型以器件型号后缀表示(例如MAX31855K)。 器件输出14位...

睿思派克 1万+

前端埋点的实践

1、前言 开始正文前先介绍一下埋点的概念~,(熟悉的朋友可以略过) 前端埋点: 是一种手段,它的目的是上报相关行为数据,相关人员以数据为依据来分析产品在用户端的使用情况,根据分析出来的结果辅助产品优化、迭代。 BI:商业智能,公司内部做数据分析相关的部门。 2、背景 在流量红利逐渐消失的现在,数据的采集、分析和精细化的运营显得更加重要,所以埋点的需求在互联网产品中是很常见的,目的上面也提到了。我们的追求就是又快又好的做好埋点工作,但是现实却不那么美好;目前我们团队在前端埋点方面存在一些痛点: 在构造埋点字段

Arui_0的博客 1773

专为摸鱼而生,安服仔必备的漏洞描述|危害|修复建议指南,网络安全零基础入门到精通实战教程

作为一名安服/渗透仔(悲),难免会经常跟各种报告打交道,在写报告的时候经常花费大量时间在各种繁琐的漏洞描述、危害、修复建议上,每次遇到同样的漏洞又得再重复一遍,非常影响摸鱼效率;因此出现了这个Wiki,用以记录一些经常遇到的漏洞,以及其漏洞描述、漏洞危害、修复建议等。

wholeliubei的博客 1303

wsl --install 不执行,显示帮助信息

在安装使用wsl的时候碰到了wsl --install 不执行,而显示帮助信息,提供了解决方案。

水滴爬呀爬 2776

就业大山之下的网络安全:安逸的安服仔

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

wangluoanquan111的博客 319

STM32CubeMX之SDIO+FatFS读写SD卡

“SD卡/TF卡的读写是嵌入式系统中常用的功能。而SD卡的本质是一种flash存储器,通过单片机可以直接读写,但若要被电脑识别,则需要文件系统的支持。本篇文章主要介绍通过单片机的SDIO...

zhang062061的专栏 1899

Python数据分析全流程指南:从数据采集到可视化呈现的实战解析

在数字化转型浪潮中,数据分析已成为企业决策的核心驱动力。Python凭借其丰富的生态库和简洁的语法,成为数据分析师的首选工具。本文将以实战案例为脉络,拆解数据分析全流程的关键环节,通过具体代码和场景说明如何用Python完成从数据采集到可视化呈现的完整链路。

这家伙很懒,什么都没有留下 1682
上一篇: 护网蓝队初级岗位薪资真相:从 0 学网安,小白参与护网也能日入 2000+
下一篇: 程序员考证,这十大证书含金量最高_嵌入式十大含金量证书
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值