


在网络安全护网中,溯源是什么?
在网络安全护网中,溯源是指通过收集、分析和解释数字证据来追踪和还原网络攻击或其他网络犯罪活动的过程。它旨在确定攻击者的身份、行为和意图,以便采取适当的对策,并为法律机构提供必要的证据。
溯源可以应用于多种场景,例如网络入侵调查、恶意软件分析、数据泄露事件、计算机犯罪等。其主要目标是通过收集和分析数字证据,找出攻击事件的起源、路径和影响,并对犯罪活动进行追踪。
在网络安全护网中,以下是常见的溯源方式:
1.IP地址溯源:IP地址溯源是追踪攻击者的最基本方法之一。当一个攻击发生时,可以通过分析被攻击系统的日志来获取攻击者的IP地址。然后,可以使用各种工具和技术,如WHOIS查询、Traceroute等,来查找和定位该IP地址的物理位置和拥有者。这可以提供一些关于攻击者的信息,例如他们所在的国家或组织。
2.威胁情报收集:威胁情报收集是通过获取和分析与攻击者相关的数据和信息来进行溯源。这包括恶意软件样本、恶意域名、垃圾邮件等,这些可以提供有关攻击者使用的工具、方法和目标的洞察力。通过与其他组织和机构共享威胁情报,可以更好地了解攻击者的活动并采取相应的防御措施。
3.日志分析:日志分析是从受攻击系统的日志中提取有关攻击者活动的关键信息。这些日志可能包含登录尝试、访问记录、命令执行等事件。通过分析这些日志,可以识别异常活动和攻击行为的模式,并追踪攻击者在系统中的路径。这有助于确定攻击者是如何入侵系统的,以及他们是否使用了特定的漏洞或技术。
4.前向代理溯源:当攻击者使用匿名工具(如Tor网络)隐藏其真实IP地址时,前向代理溯源可以帮助追踪他们的身份。前向代理溯源指的是通过分析传入连接的源头,确定连接请求真正来源的过程。通过检查传入连接的网络数据包和元数据,可以揭示攻击者的真实IP地址或其他关键信息。
5.社交工程和间谍活动:社交工程和间谍活动是通过伪装成攻击者或与他们互动来进行溯源的方法。这可以涉及创建虚假账户、进行欺骗性对话、追踪攻击者在社交媒体上的活动等。通过这些手段获取的信息可以帮助识别攻击者的身份和意图。
这些溯源方式通常需要结合使用,因为攻击者可能采取多种技术来隐藏自己的真实身份和来源。
在溯源过程中,有几种常用的工具可以帮助进行调查和追踪。以下是一些常见的溯源工具:
1.网络日志分析工具:这些工具可以分析网络服务器的访问日志,以了解来访者的IP地址、访问时间、页面访问路径等信息。常见的网络日志分析工具包括ELK(Elasticsearch
- Logstash + Kibana)、AWStats、Webalizer等。
2.数据库查询工具:如果溯源涉及到数据库,比如追踪某个特定的数据记录或用户操作,可以使用数据库查询工具来执行SQL查询语句,并获取相关数据。常见的数据库查询工具有MySQL
Workbench、Navicat、pgAdmin等。
3.网络抓包工具:网络抓包工具可以截获网络通信数据包,可用于分析网络流量、检测攻击、追踪请求来源等。常见的网络抓包工具有Wireshark、tcpdump、Fiddler等。
4.网页分析工具:当溯源涉及到网页内容时,网页分析工具可以帮助你查看网页源代码、检查其中的链接、脚本和样式表等信息。常见的网页分析工具包括Chrome开发者工具、Firebug、YSlow等。
5.文件元数据分析工具:文件元数据包含了文件的创建时间、修改时间、文件属性等信息,通过分析文件元数据可以了解文件的来源和修改历史。常见的文件元数据分析工具有ExifTool、Forensic
Toolkit(FTK)、Autopsy等。
更多内容,公粽号:六便士IT
题外话
初入计算机行业的人或者大学计算机相关专业毕业生,很多因缺少实战经验,就业处处碰壁。下面我们来看两组数据:
2023届全国高校毕业生预计达到1158万人,就业形势严峻;
国家网络安全宣传周公布的数据显示,到2027年我国网络安全人员缺口将达327万。
一方面是每年应届毕业生就业形势严峻,一方面是网络安全人才百万缺口。
6月9日,麦可思研究2023年版就业蓝皮书(包括《2023年中国本科生就业报告》《2023年中国高职生就业报告》)正式发布。
2022届大学毕业生月收入较高的前10个专业
本科计算机类、高职自动化类专业月收入较高。2022届本科计算机类、高职自动化类专业月收入分别为6863元、5339元。其中,本科计算机类专业起薪与2021届基本持平,高职自动化类月收入增长明显,2022届反超铁道运输类专业(5295元)排在第一位。
具体看专业,2022届本科月收入较高的专业是信息安全(7579元)。对比2018届,电子科学与技术、自动化等与人工智能相关的本科专业表现不俗,较五年前起薪涨幅均达到了19%。数据科学与大数据技术虽是近年新增专业但表现亮眼,已跻身2022届本科毕业生毕业半年后月收入较高专业前三。五年前唯一进入本科高薪榜前10的人文社科类专业——法语已退出前10之列。
“没有网络安全就没有国家安全”。当前,网络安全已被提升到国家战略的高度,成为影响国家安全、社会稳定至关重要的因素之一。
学习资源
如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你
知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。
1、知识库价值
深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。
实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。
2、 部分核心内容展示
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
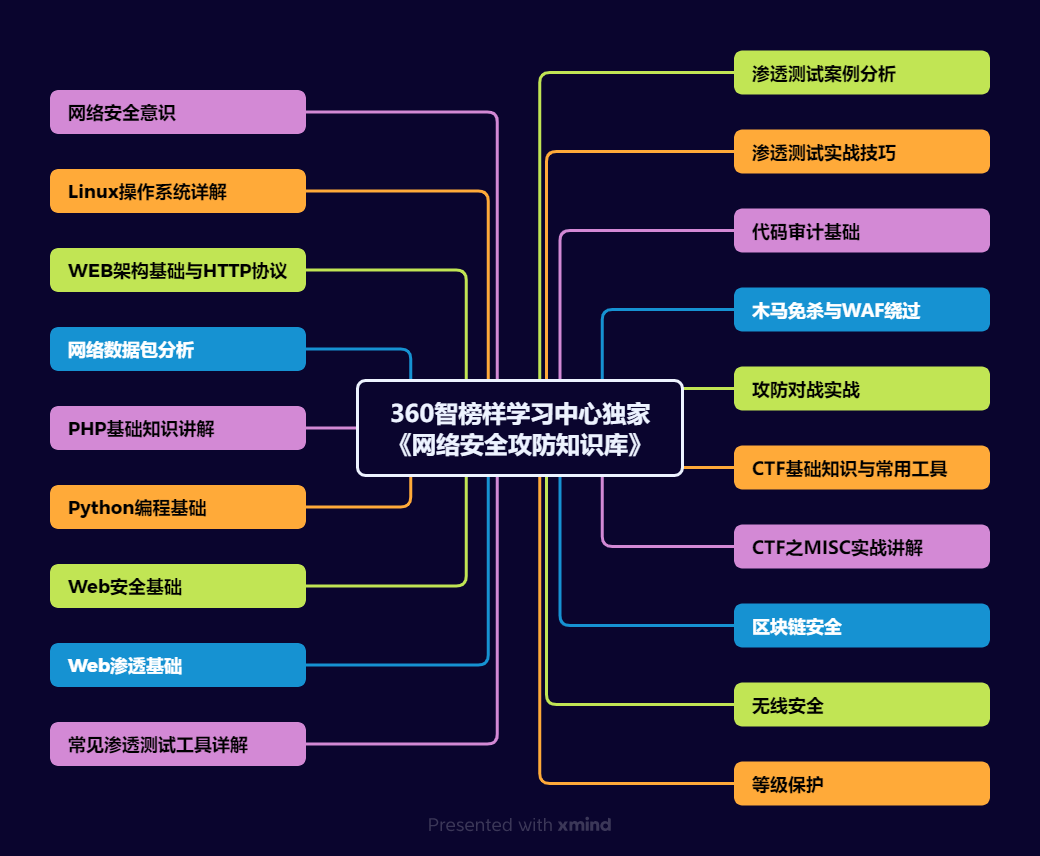
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。
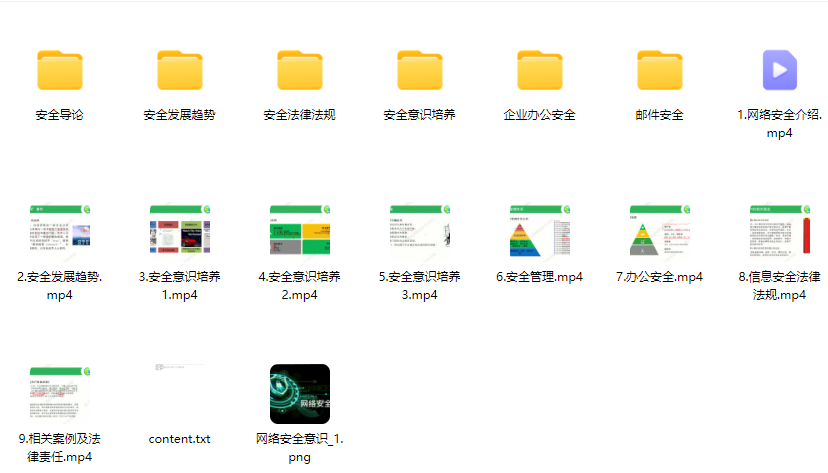
1、网络安全意识
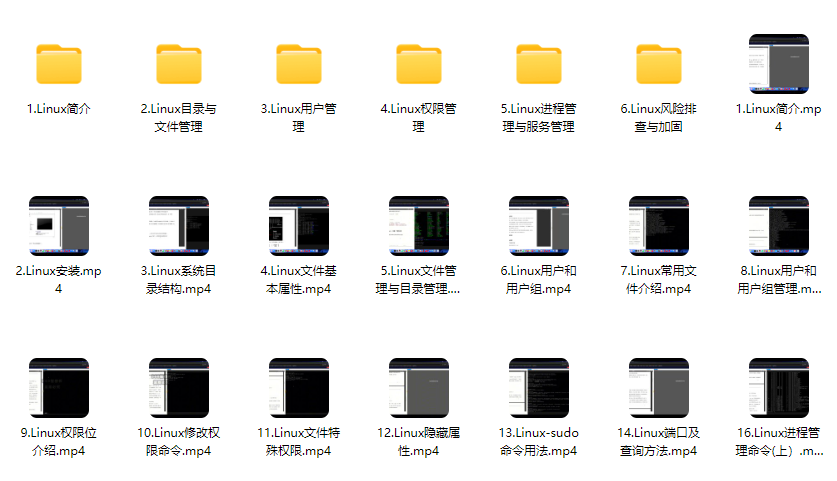
2、Linux操作系统
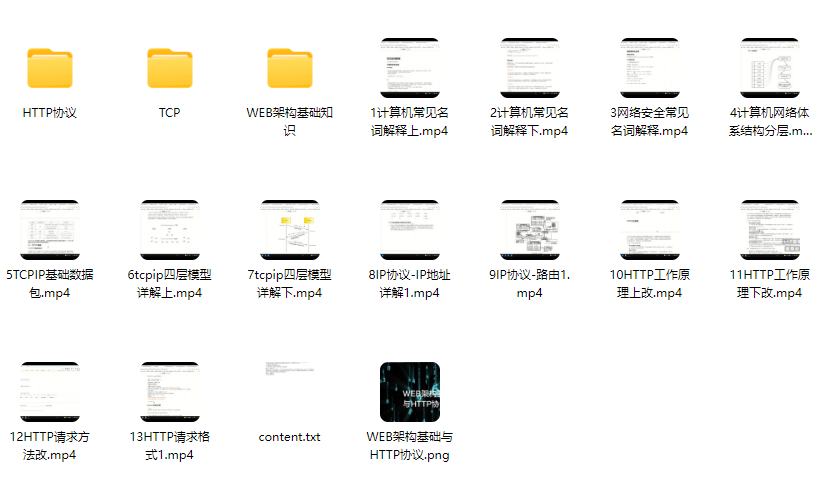
3、WEB架构基础与HTTP协议
4、Web渗透测试
5、渗透测试案例分享
6、渗透测试实战技巧
7、攻防对战实战
8、CTF之MISC实战讲解
3、适合学习的人群
一、基础适配人群
- 零基础转型者:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链;
- 开发/运维人员:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展或者转行就业;
- 应届毕业生:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期;
二、能力提升适配
1、技术爱好者:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者;
2、安全从业者:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力;
3、合规需求者:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员;
因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

 1万+


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


