救命!终于找对了!2025 版 Kali Linux 超详细安装教程,零基础入门到精通,附避坑指南!

Kali Linux 从入门到精通(六)-基本工具使用 Kali Linux 从入门到精通(五)-基本工具使用 基本工具 常用工具: 经常使用且功能强大 安全从业者必不可少的帮手 Nc/ncat Wireshark Tcpdump NETCAT-NC(瑞士军刀) 基本介绍 网络工具中的瑞士军刀-小身材,大智慧 侦听模式/传输模式 telnet/获取banner模式 传输文本信息 传输文件/目录 加密传输文件 远程控制/木马 加密所... 阅读详情
2025版最新Kali Linux安装教程(非常详细),零基础入门到精通,看这一篇就够了

前言

本期主要学习了Kali的基本信息和Kali安装Kali与CentOS的指令有一点点不同,在使用指令时要注意在进行root用户密码修改时一定要切换到root用户,要注意这里第一次修改密码时用的sudo passwd root指令,会要求先输入kali用户的密码,然后再设置root用户的密码,两次,后面切换root用户时用的sudo su指令,会要求输入kali的密码,而不是输入root的密码在用XShell连接Kali时,一定要先设置Kali允许远程连接


1、Kali Linux基本介绍

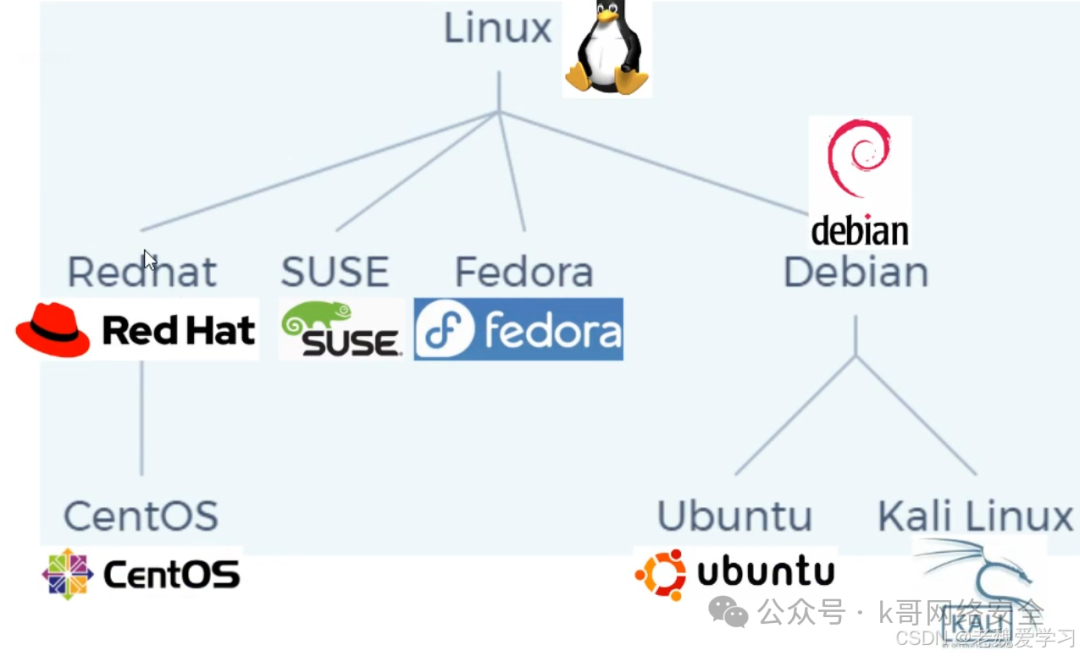
(1)Kali Linux的起源和前身
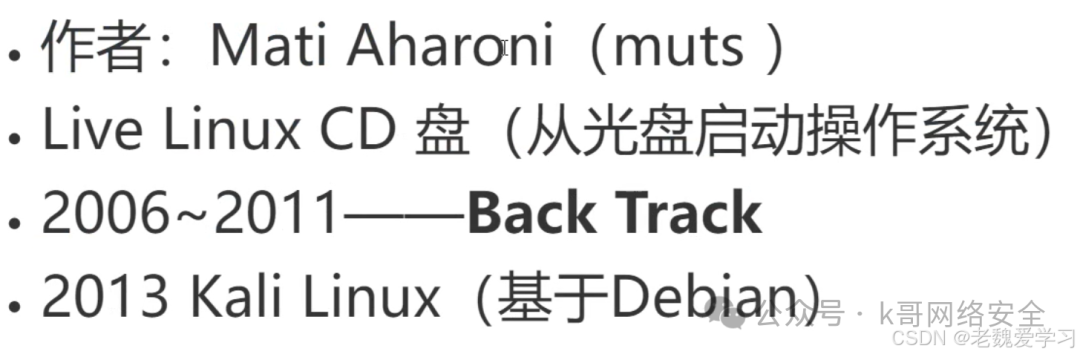
在这里插入图片描述

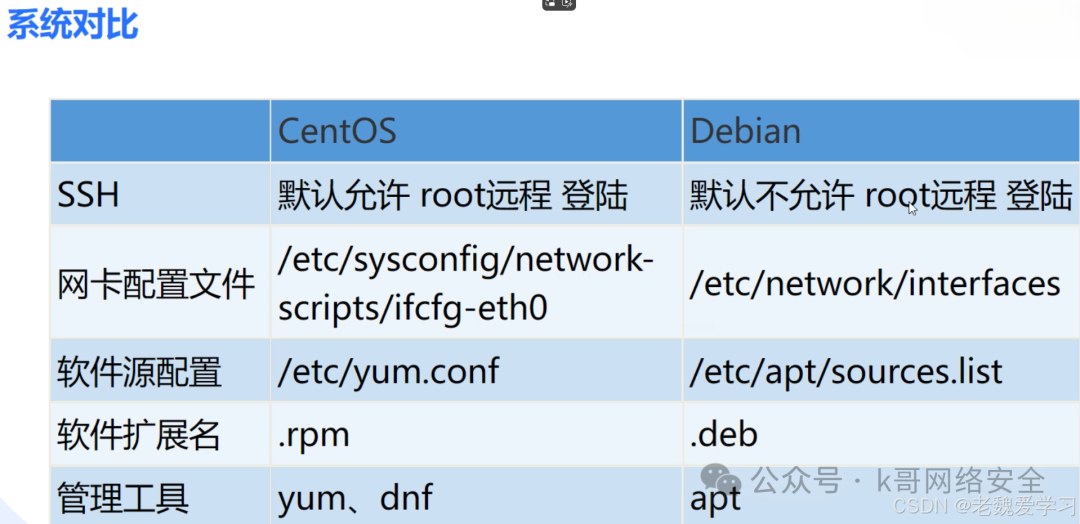
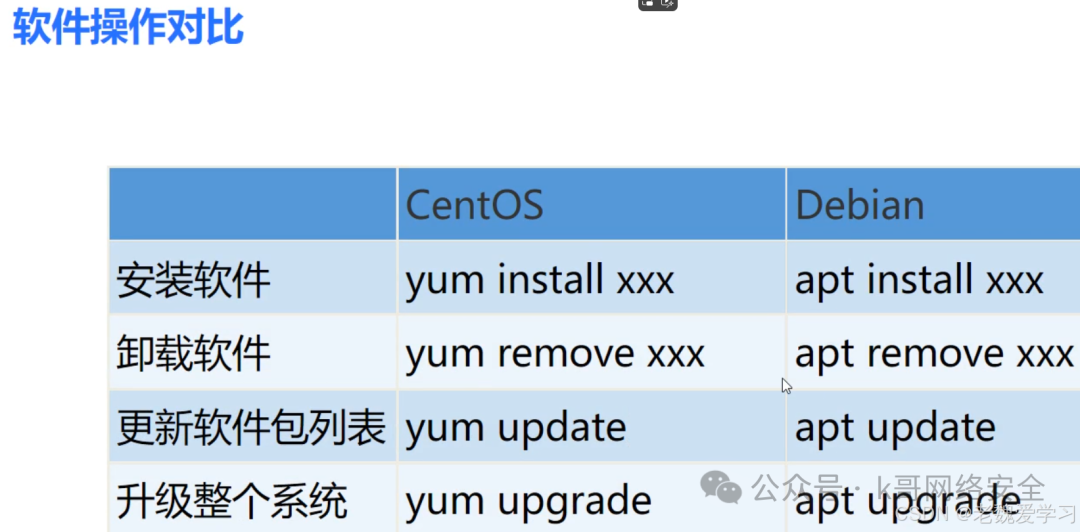
(2)Debian系与Redhat系区别

在这里插入图片描述在这里插入图片描述在这里插入图片描述

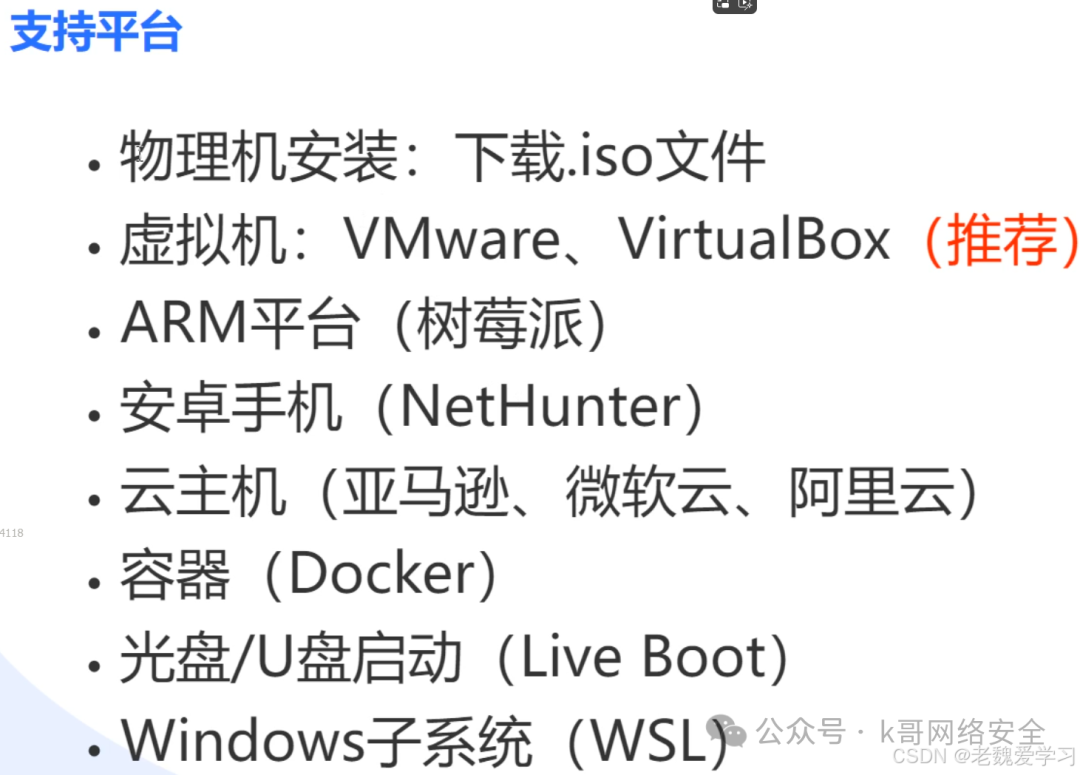
2、下载和安装kali

在这里插入图片描述

物理机安装是指开机可以直接启动kali系统

(1)下载Kali

(也可以直接从常用软件下载)

下载地址:

https://www.kali.org/get-kali/#kali-virtual-machines


下载方式:在下载箭头上右键,复制链接地址,使用迅雷或者IDM(Internet Download Manager)下载更快。
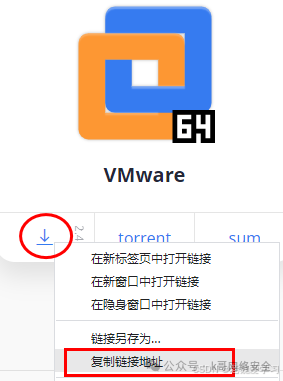
在这里插入图片描述

建议下载Virtual Machines的版本,不用安装,开机可用。如果想自己全流程安装,就下Bare Metal裸机版本。

(2)解压压缩包

下载完以后是一个7z压缩包,需要用解压工具解压成文件夹。

比如安装bandizip

https://wiki.bafangwy.com/doc/411/

右键自动解压

(3) 打开kali镜像

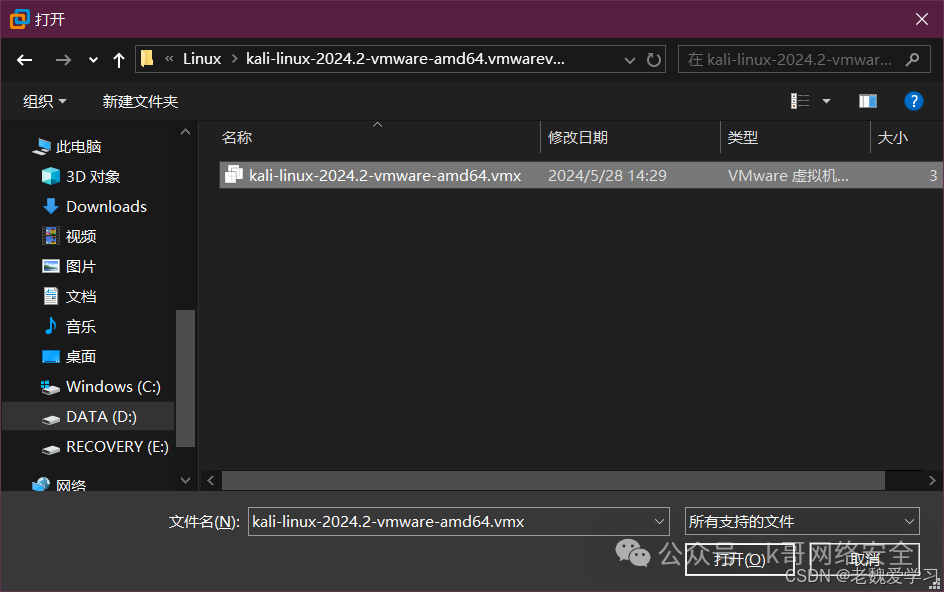
然后用VMWare打开(左上角“文件”——“打开”)
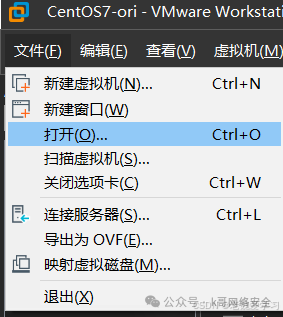
在这里插入图片描述

在这里插入图片描述

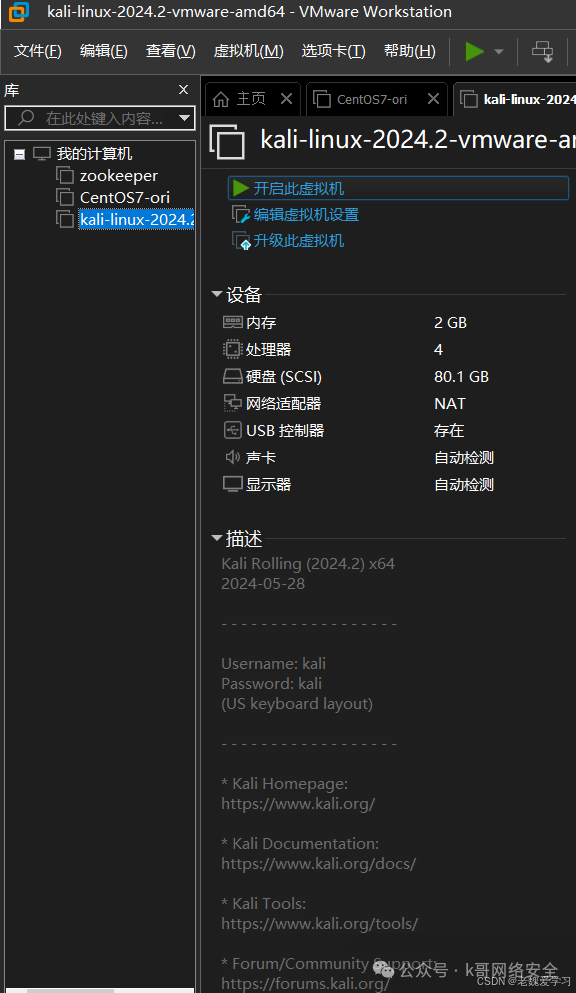
得到一个现成的虚拟机:

在这里插入图片描述

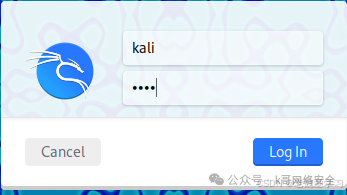
点击“开启此虚拟机”,用户名和密码都是kali(小写)。

在这里插入图片描述

(4)修改root密码

大部分情况下我们都是用root用户的,避免权限不足。登录进去以后,打开最上方的终端(Terminal),红圈的图标:在这里插入图片描述输入(普通用户修改密码)sudo passwd root
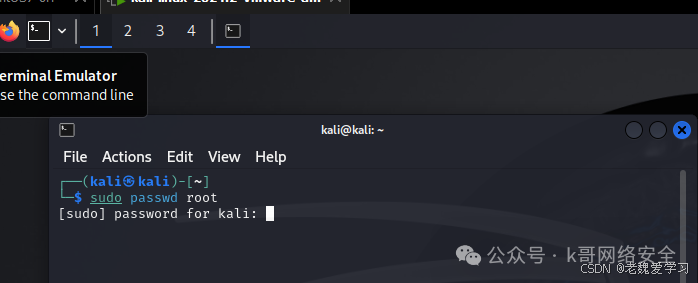
1、先输入kali的密码 kali
2、按回车
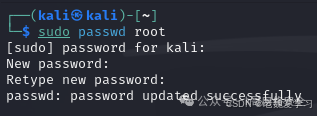
3、然后输入一次新密码,比如123456(注意密码不会显示,这是正常的),按回车。
4、然后再重复输入一次密码,必须跟前面相同,按回车。在这里插入图片描述记住这个root的密码,后面要用到。
(5)修改语言为中文

注意必须要先切换到root用户!!!

打开终端,输入命令:sudo su
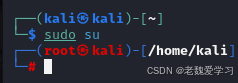
在这里插入图片描述

看到用户名变成红色的root就是切换成功了。

使用root用户身份,输入命令(或者复制以后Shift+Insert粘贴):dpkg-reconfigure locales
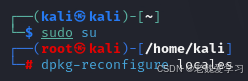
在这里插入图片描述按回车。

使用箭头↓,往下翻,找到en_US.utf-8 (原来选中的)

按空格取消选中,再回车(Enter)下一步
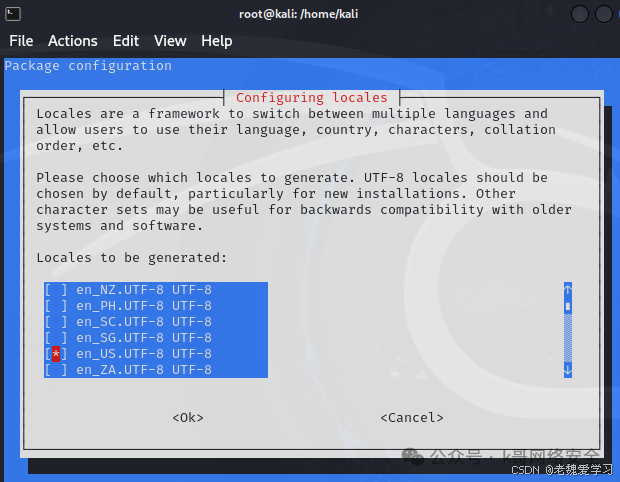
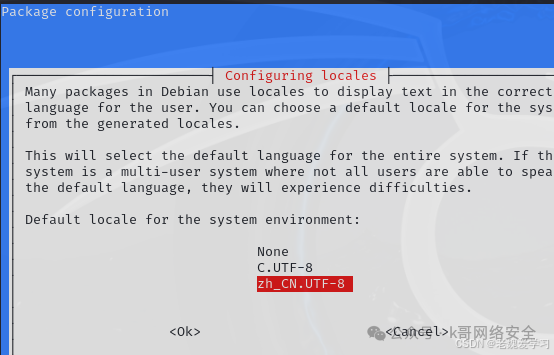
在这里插入图片描述下翻到最后,找到zh_CN.UTF-8,单击空格键选中,再回车(Enter)下一步
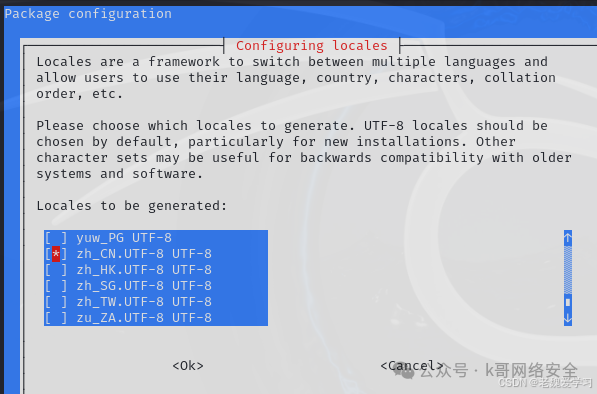
在这里插入图片描述出现zh_CN.UTF-8(箭头上下移动选择),再回车(Enter)下一步

在这里插入图片描述

重启虚拟机即可

(6)替换ATP源

如果是kali用户,必须要先切换到root用户

打开终端,kali输入命令:sudo su

输入命令(或者复制以后Shift+Insert粘贴):

vim /etc/apt/sources.list


按回车
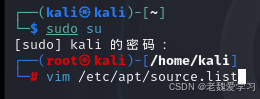
在这里插入图片描述

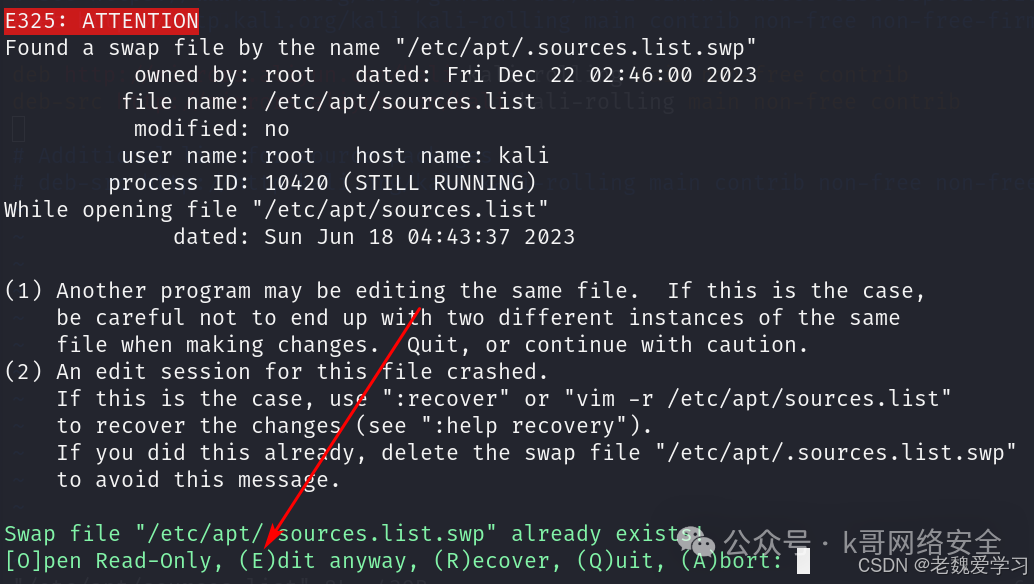
如果出现了这个swp临时文件提示,一定要输入E再回车!!!

在这里插入图片描述否则会进入只读模式,无法保存!

按i进入编辑模式。移动箭头,在这一行前面加一个#注释掉:

#deb http://http.kali.org/kali ……
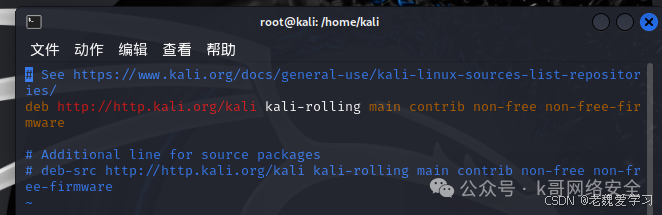
在这里插入图片描述在这里插入图片描述

然后在文档添加两句(Shift+Insert粘贴进入):

deb http://mirrors.aliyun.com/kali kali-rolling main non-free contrib
deb-src http://mirrors.aliyun.com/kali kali-rolling main non-free contrib


按Esc退出编辑模式然后输入 :wq 保存退出

如果你保存的时候看到了这个:在这里插入图片描述

一种情况是在提示有临时文件的时候没有输入E,一种情况没有用root用户编辑

怎么办?

按Esc输入:q! 然后回车

赶紧回到开头,再来一次

附(非必需操作):在Kali中,也可以直接在源文件配置多个下载源,当一些源无法连接的时候,kali会依次往下尝试。

\#官方源
deb http://http.kali.org/kali kali main non-free contrib
deb-src http://http.kali.org/kali kali main non-free contrib

\#中科大kali源
deb http://mirrors.ustc.edu.cn/kali kali main non-free contrib
deb-src http://mirrors.ustc.edu.cn/kali kali main non-free contrib

\#新加坡kali源
deb http://mirror.nus.edu.sg/kali/kali/ kali main non-free contrib
deb-src http://mirror.nus.edu.sg/kali/kali/ kali main non-free contrib

\#阿里云kali源
deb http://mirrors.aliyun.com/kali kali main non-free contrib
deb-src http://mirrors.aliyun.com/kali kali main non-free contrib
deb http://mirrors.aliyun.com/kali-security kali/updates main contrib non-free

\#163 Kali源
deb-src http://mirrors.163.com/debian-security wheezy/updates main non-free contrib
deb http://mirrors.163.com/debian-security wheezy/updates main non-free contrib

\#清华大学源
deb http://mirrors.tuna.tsinghua.edu.cn/kali kali-rolling main contrib non-free
deb-src https://mirrors.tuna.tsinghua.edu.cn/kali kali-rolling main contrib non-free

\#上交 Kali源
deb http://ftp.sjtu.edu.cn/debian wheezy main non-free contrib
deb-src http://ftp.sjtu.edu.cn/debian wheezy main non-free contrib


(7)配置远程连接

如果是kali用户,必须要先切换到root用户

打开终端,kali输入命令:

sudo su


输入命令(在终端粘贴的快捷键是Shift+Insert):

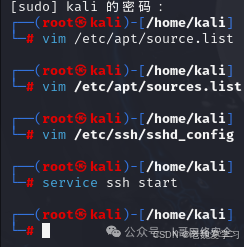
vim /etc/ssh/sshd_config


按回车
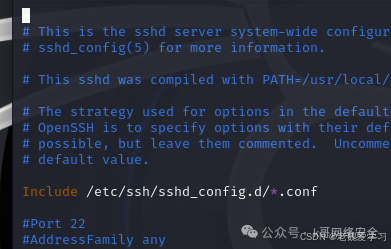
在这里插入图片描述

按 / (就是和问号?同一个键)

输入 PermitRootLogin

按回车

(担心输错的话直接粘贴,快捷键是Shift+Insert)

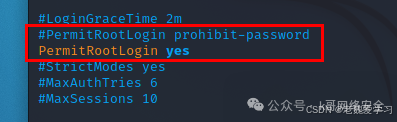
找到 #PermitRootLogin prohibit-password

大概在34行,找到以后按回车键。

然后按 i 进入编辑模式(此时下方有-- INSERT --提示)

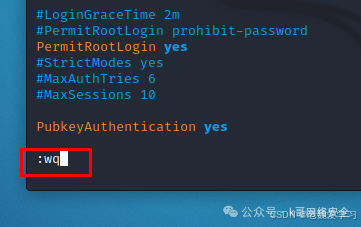
增加一行;注意前面的#必须删掉PermitRootLogin yes在这里插入图片描述
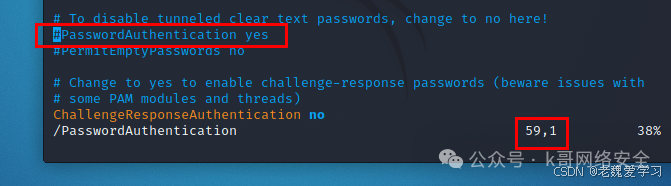
箭头↓往下翻找到: #PasswordAuthentication yes大概在第59行
在这里插入图片描述

删掉 #

按Esc键,退出编辑模式,进入命令模式。

输入 :wq 回车保存
在这里插入图片描述

如果你保存的时候看到了这个:

在这里插入图片描述

跟之前的问题一样,只读模式,然后重新操作 一遍就行改完之后最好检查一遍有没有改对,如果没改对,则后面的ssh连接时很可能连接不了

(8)启动SSH服务

如果是kali用户,必须要先切换到root用户

打开终端,kali输入命令:sudo suSSH服务命令:

service ssh start


按回车
在这里插入图片描述

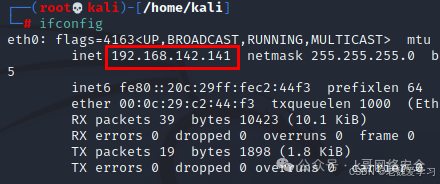
ifconfig回车查看IP,比如这里是192.168.142.141在这里插入图片描述

OK,现在就可以用XShell连接了。

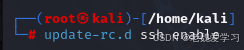
添加开机自启动命令:update-rc.d ssh enable回车自启动需要重启kali生效,可以后面再重启
在这里插入图片描述

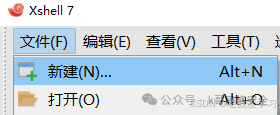
新建一个连接

在这里插入图片描述

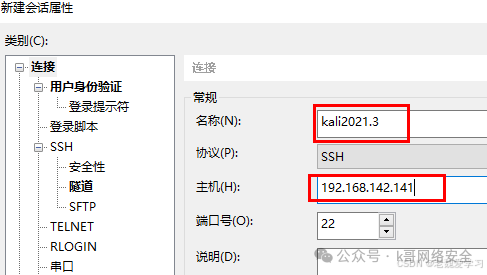
名称是用来区分连接的,随便取主机(H)输入刚才看到的IP在这里插入图片描述

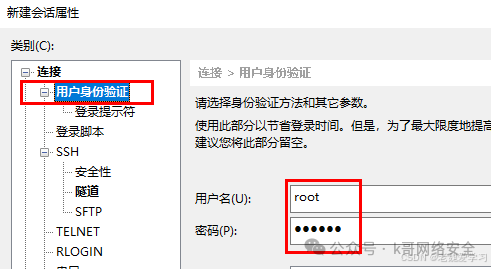
“用户身份验证”,输入root和密码

在这里插入图片描述

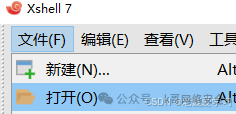
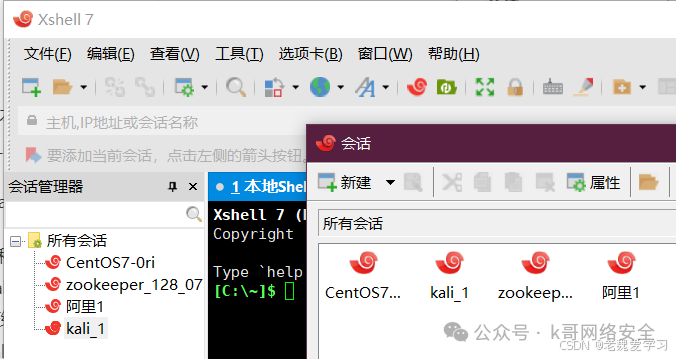
以后可以在文件——打开里面打开连接
在这里插入图片描述
双击打开即可

在这里插入图片描述

(9)更新kali
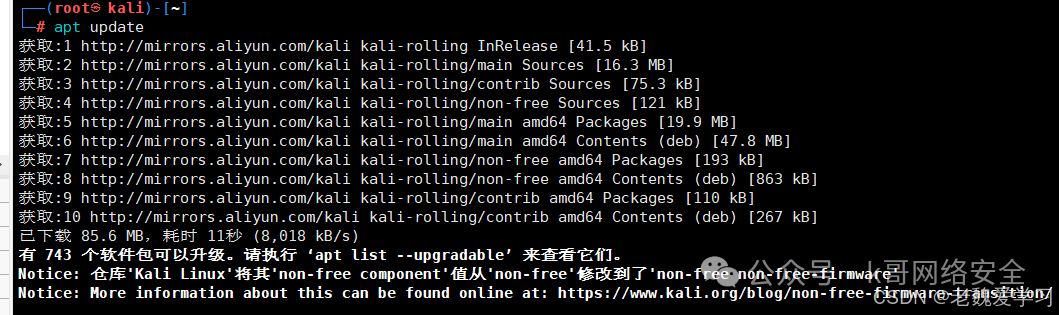
apt update


获取最新的软件清单

在这里插入图片描述

结语

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

学习资源

如果你是也准备转行学习网络安全(黑客)或者正在学习,这里开源一份360智榜样学习中心独家出品《网络攻防知识库》,希望能够帮助到你

知识库由360智榜样学习中心独家打造出品,旨在帮助网络安全从业者或兴趣爱好者零基础快速入门提升实战能力,熟练掌握基础攻防到深度对抗。

1、知识库价值

深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。

实战性: 知识库内容源于真实攻防对抗和大型演练实践,通过详尽的攻击复现案例、防御配置实例、自动化脚本代码来传递核心思路与落地方法。

2、 部分核心内容展示

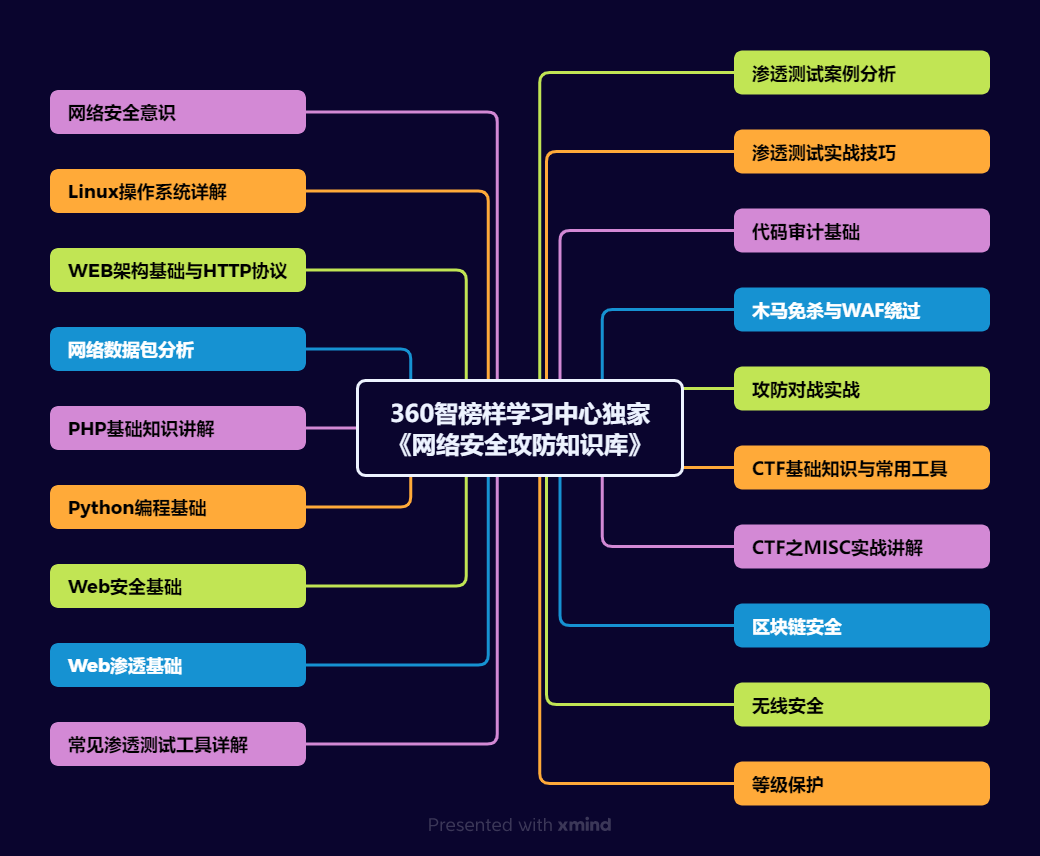
360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。
在这里插入图片描述

360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

内容组织紧密结合攻防场景,辅以大量真实环境复现案例、自动化工具脚本及配置解析。通过策略讲解、原理剖析、实战演示相结合,是你学习过程中好帮手。

1、网络安全意识
img

2、Linux操作系统

img

3、WEB架构基础与HTTP协议

img

4、Web渗透测试

img

5、渗透测试案例分享

img

6、渗透测试实战技巧

图片

7、攻防对战实战

图片

8、CTF之MISC实战讲解

图片

3、适合学习的人群

‌一、基础适配人群‌

  1. ‌零基础转型者‌:适合计算机零基础但愿意系统学习的人群,资料覆盖从网络协议、操作系统到渗透测试的完整知识链‌;
  2. ‌开发/运维人员‌:具备编程或运维基础者可通过资料快速掌握安全防护与漏洞修复技能,实现职业方向拓展‌或者转行就业;
  3. ‌应届毕业生‌:计算机相关专业学生可通过资料构建完整的网络安全知识体系,缩短企业用人适应期‌;

‌二、能力提升适配‌

1、‌技术爱好者‌:适合对攻防技术有强烈兴趣,希望掌握漏洞挖掘、渗透测试等实战技能的学习者‌;

2、安全从业者‌:帮助初级安全工程师系统化提升Web安全、逆向工程等专项能力‌;

3、‌合规需求者‌:包含等保规范、安全策略制定等内容,适合需要应对合规审计的企业人员‌;

因篇幅有限,仅展示部分资料,完整版的网络安全学习资料已经上传优快云,朋友们如果需要可以在下方优快云官方认证二维码免费领取【保证100%免费】

在这里插入图片描述

2023最新版kali安装教程 2023最新版kali安装教程 打开kali官网(https://www.kali.org/),下载kali镜像 阅读详情

相关推荐

kali的新手教程

众所周知,黑客不会玩KALI都是假黑客,那么现在我来 教大家KALI的新手教程吧!这里,我盘点了一些KALI常用的代码KALI中的ROOT权限与Windows中的管理员权限类似,进入以后,你的行为成功性会扩大打开KALI 打开终端输入: 接着,输入: 出现以下画面: 按住下键,找到“kali"选项 按”i“键进入插入模式,将参数的两个1000调成0 按Esc键退出插入模式,按shift+两个z保存退出输入reboot重启即可输入: 出现以下画面: 按住下键,找到zh_CN.UTF-8

2201_76048337的博客 7233

Kali Linux安装教程

虚拟机Vmware Worksation下Kali Linux安装教程 本次安装Vmware Worksation采用的是15.5 pro 下载kali镜像 首先进入kali官网: https://www.kali.org 点击Downloads 直接选择最新版本即可下载对应的kali镜像 这里推荐使用迅雷或者IDM等下载器下载,速度会快挺多。 创建kali虚拟机 打开虚拟机 点击创建新的虚拟机 点击下一步 点击稍后安装操作系统,并点击下一步 点击下一步 命名虚拟机名称,并选择磁盘安装(尽量选

m0_52505633的博客 2万+

别再让CPU干GPU的活了:CST Studio Suite GPU加速深度调优指南(从驱动版本到任务管理器监控)

本文深入探讨了CST Studio Suite的GPU加速深度调优方法,从NVIDIA驱动版本选择到系统级资源管理,再到实时监控与瓶颈诊断技术。通过科学的驱动优化、GPU资源管理策略和高级调优技巧,显著提升仿真效率,特别适合电磁仿真工程师和硬件加速需求的专业用户。

weixin_28740299的博客 168

Kali Linux入门教程(非常详细)从零基础入门到精通,看完这一篇就够了

作为一名从事渗透测试的人员,不懂Kali Linux的话,就out了。它预装了数百种享誉盛名的渗透工具,使你可以更轻松地测试、破解以及进行与数字取证相关的任何其他工作。今天给大家分享一套Kali Linux资料合集,包括12份Kali Linux渗透测试PDF资料,内容全面丰富,特别适合渗透测试初学者、想入行安全的朋友学习参考,建议大家人手一份。

Python栈 1万+

企业华为TaurusDB数据库国产替代要点全记录

国产化数据库全方位对比、从互联网企业的先进经验来看mysql的用法、及sql优化、sql异构修改、及数据同步方面都做了一些讲解

深耕互联网的码农,在AI及国产化浪潮下,希望把自己的能力输出给更多的人 1065

如何制作微信小程序的在线购物商城应用

首先,你需要规划好商城的整体框架,确定好你的目标用户群体,思考他们的需求是什么。接下来,使用微信开发者工具创建一个新的小程序项目,输入你的AppID,选择好保存路径,点击“创建”,一个新的商城雏形就诞生了。你可以把这里当作自己的家,无论是工作之余的小憩,还是寻找灵感的驿站,我都希望你能在这里找到属于你的那份快乐和满足。数据是现代商业的灵魂,通过数据分析,你可以更准确地把握用户的行为模式,从而做出更明智的决策。

master_chenchen的博客 2429

2025版最新Kali Linux安装教程(非常详细),零基础入门到精通,看这一篇就够了_kali安装

物理机安装是指开机可以直接启动kali系统网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。黑客/网络安全学习路线。

小司机的奥拓 1万+

眼动数据分析基础_AOI分析动态刺激物

如果您正在研究人们对如视频、动画等动态刺激物的视觉行为,动态AOI工具可为您提供类似静态AOI工具对于图片及其他静止刺激物分析的同样功能。创建和编辑动态AOI的过程和静态AOI相似。 关于动态AOI工具的使用,有几点非常重要: 多个看到相同线性动态刺激物的用户的眼动数据叠加是有价值的; 动态AOI不能用于非线性动态记录的分析; 动态AOI不能用于静态刺激物,如图片的分析; 动态AOI可以被开启、关闭、移动、调整大小及跟踪相关分析对象 首先,我们来定义两种不同的动态刺激物:线性动态刺激物(LDS),是指固

Kobe123brant的博客 3504

【2025版】最新Kali Linux安装教程(非常详细),零基础入门到精通,看这一篇就够了_kali安装_kali最新版安装教程

《2025版Kali Linux安装教程》详细介绍了Kali Linux的下载、安装与基础配置。教程推荐下载Virtual Machines版本,使用VMWare直接运行虚拟机,默认用户名密码均为kali。重点包括:通过sudo passwd root修改root密码;使用sudo su切换root用户;通过dpkg-reconfigure locales设置中文语言;以及替换阿里云APT源优化软件下载速度。文中特别强调安装过程中可能遇到的临时文件提示和保存权限问题,并提供了解决方案。该教程适合零基础用户快

zz96405784848的博客 3697

Python爬虫实战:社交媒体热点事件追踪与情感分析可视化

本文探讨了如何利用Python爬虫技术从微博和Twitter等社交媒体平台抓取数据,进行热点事件追踪和情感分析,并通过可视化方式展示舆论情感变化。文章详细介绍了最新的爬虫技术、数据处理方法和可视化实现,提供了完整的代码示例,帮助读者构建自己的社交媒体分析系统。关键词:Python爬虫、社交媒体分析、情感分析、数据可视化、热点追踪爬虫框架:Requests-HTML、aiohttp、Twint(Twitter专用)数据处理文本处理:Jieba(中文分词)、NLTK(英文处理)情感分析。

2201_76125261的博客 1105

XSS漏洞之PDF生成:从XSS到服务端任意文件读取

XSS是最为常见的Web漏洞之一,多年来连续入选OWASP TOP10,相信大家都耳熟能详。 它是一种代码注入类的攻击,是一种客户端侧的攻击,攻击者通过在Web应用中注入恶意JavaScript代码,通过点击URL,最终在受害者浏览器端执行的一种漏洞。主要有反射型XSS、存储型XSS、基于DOM的XSS三类。XSS一些比较常规的危害大概有:重定向浏览器、窃取Cookie、浏览器劫持等。本文章侧重于发现XSS后的进一步利用。 主要介绍在某次实际测试过程中,发现XSS漏洞之后,如何进一步的利用,最终通过XSS达

计算机毕业论文源码,学生个人网页制作html源码。贴近用户做网络推广和互联网优化。 3783

【2025版】最新Kali Linux安装教程(非常详细),零基础入门到精通,看这一篇就够了!!

【2025版】最新Kali Linux安装教程(非常详细)

weixin_57514792的博客 2086

回声消除AEC初探

那段保留即可——在播放期间把麦克风关闭(软件层面的 mute),同样能根除回声,只是会失去“一句话期间仍能捕获背景噪声”的能力。如果还有更细节的需求(比如多语言 TTS、实时流式 ASR),欢迎继续交流。的完整示例,可直接拷贝、改造、集成到你现有的 LLM‑TTS 对话系统中。实际效果取决于用户设备的硬件与驱动,若仍有回声,可让用户佩戴。把扬声器信号(把播放音频拷贝给 AEC)从麦克风流中减去。:TTS 播放的声音被同一个麦克风再次捕获,导致声学回声。三种实现示例,帮助你快速落地。,几乎可以消除所有回声。

NLP与推荐算法 574

【黑客必看】2025最新kali Linux安装教程(超详细),看这一篇就够了

官网镜像链接:https://cdimage.kali.org/kali-2023.4/kali-linux-2023.4-vmware-amd64.7z。几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。开源镜像站-OPSX镜像站-阿里云开发者社区 (aliyun.com)【----帮助网安学习,以下所有学习资料文末免费领取!> ⑧ APP客户端安全检测指南(安卓+IOS)

hackers110的博客 1472

YOLO26改进策略【YOLO和Mamba】| MLLA:Mamba-Like Linear Attention,融合Mamba设计优势的注意力机制

本文记录的是利用模块优化的目标检测网络模型。模块具有独特优势。它不同于传统模块,能同时兼顾局部特征高效建模与长距离交互学习。常见模块要么在局部特征处理上有优势但长距离交互能力弱,要么反之,而模块克服了此问题。它融合了Mamba模型和线性注意力机制的优势,通过独特的结构设计,能够在保持计算效率的同时,精准地建模局部特征并学习长距离交互信息。本文将其用于的模型改进和二次创新,能够更加关注图像中的重要特征区域,抑制背景等无关信息的干扰,从而突出目标物体的关键特征。Demystify Mamba in Vision

Limiiiing的博客 216

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

Kali Linux 2025 从零安装到实战入门:VMware 专属超详细指南(避坑版)​

本文是针对渗透测试新手的 Kali Linux 2025 VMware 专属安装指南,聚焦零失败实操与避坑。先明确硬件要求(内存≥8G、CPU 虚拟化开启),提供官方镜像下载链接,避免第三方镜像风险;再分 18 步讲 VMware 配置(适配 Debian 12.x)、图形化安装(含磁盘分区等关键步骤),及安装后 VMware Tools、网络测试、系统更新配置。还汇总 6 大高频报错(如黑屏、无法上网)的解决方法,介绍 Nmap、Burp Suite 等核心工具入门,为 SRC 变现打基础,新手跟着操作即

m0_73165198的博客 2504

IMSL CNL 7.0.0 (x86-64)Crack

IMSL CNL 7.0.0 (x86-64)Crack intel的算法库破解文件,这是C++版本的破解文件

2025年最新kali安装教程(超详细,图文并茂)

官网镜像链接:https://cdimage.kali.org/kali-2023.4/kali-linux-2023.4-vmware-amd64.7z。链接:https://www.123pan.com/s/cvBqVv-4FUXv.html提取码:c7mI。几乎任何一个领域都是这样,所谓“万事开头难”,绝大多数人都卡在第一步,还没开始就自己把自己淘汰出局了。最后,我其实要给部分人泼冷水,因为说实话,上面讲到的资料包获取没有任何的门槛。【----帮助网安学习,以下所有学习资料文末免费领取!

hackers110的博客 3187

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

2025版最新Kali Linux安装教程(非常详细),零基础入门到精通,看这一篇就够了

本期主要学习了Kali的基本信息和Kali安装Kali与CentOS的指令有一点点不同,在使用指令时要注意在进行root用户密码修改时一定要切换到root用户,要注意这里第一次修改密码时用的指令,会要求先输入kali用户的密码,然后再设置root用户的密码,两次,后面切换root用户时用的sudo su指令,会要求输入kali的密码,而不是输入root的密码在用XShell连接Kali时,一定要先设置Kali允许远程连接物理机安装是指开机可以直接启动kali系统。

白帽阿叁的博客 7461

2025版最新手机Kali Linux下载安装教程(非常详细)零基础入门到精通,看完这一篇就够了!

Kali Linux是一个基于Debian的Linux发行版,由Offensive Security Ltd维护和资助。它专为渗透测试和数字取证而设计,集成了许多安全和取证工具,被安全专家广泛使用。尽管Kali Linux是一个强大的工具,但使用它需要一定的专业知识和道德准则。渗透测试和数字取证活动必须在法律允许的范围内进行,通常需要得到网络或系统所有者的明确许可。

yy1715713348的博客 6329

2025年最新Kali Linux安装指南:入门到精通,高薪技能速成!

本期主要学习了Kali的基本信息和Kali安装Kali与CentOS的指令有一点点不同,在使用指令时要注意在进行root用户密码修改时一定要切换到root用户,要注意这里第一次修改密码时用的指令,会要求先输入kali用户的密码,然后再设置root用户的密码,两次,后面切换root用户时用的sudo su指令,会要求输入kali的密码,而不是输入root的密码在用XShell连接Kali时,一定要先设置Kali允许远程连接物理机安装是指开机可以直接启动kali系统网络安全产业就像一个江湖,各色人等聚集。

z19981的博客 1638

Kali Linux入门教程(超详细),从入门到精通

Kali Linux 是一款专为网络安全设计的 Linux 发行版,预装 600+ 渗透测试工具。本教程提供 2025.3 版本的最新指南,涵盖从基础安装到高级应用的全流程。 核心内容: 系统准备:硬件要求(4GB+内存)、镜像下载(官网/国内镜像源)、虚拟机配置(VirtualBox/VMware) 安装方式: 虚拟机安装(推荐初学者) 物理机安装(双系统注意事项) 其他部署(Live USB/WSL/云服务) 基础配置:首次更新、源配置、桌面环境选择(默认XFCE) 终端基础:必备Bash命令学习 注意

likuoelie的博客 2789
上一篇: 327_万缺口_+_政策强推:网络安全,下一个十年的黄金赛道
下一篇: 在网络安全护网中,溯源是什么?
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值