


一、什么是BurpSuite?
因为这个kali系统里面都是自带的,我这里就不讲安装方法了

BurpSuite是一款集成化的渗透测试工具,包含了很多功能,可以帮助我们高效地完成对Web应用程序的渗透测试和攻击。
BurpSuite由Java语言编写,基于Java自身的跨平台性,使这款软件学习和使用起来更方便。BurpSuite不像其他自动化测试工具,它需要手工配置一些参数,触发一些自动化流程,然后才会开始工作。
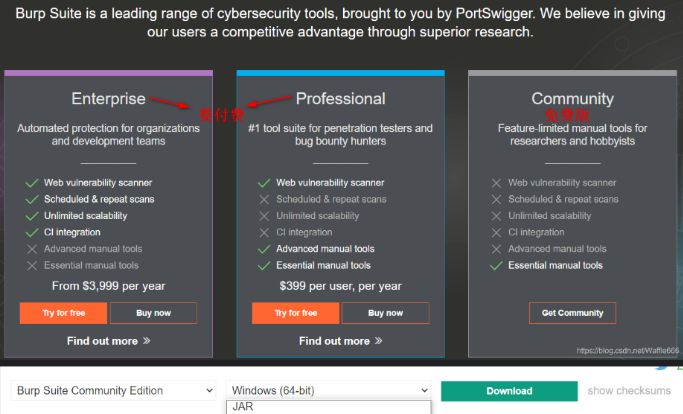
BurpSuite可执行程序是Java文件类型的jar文件,免费版可以从官网下载。免费版的BurpSuite会有许多限制,无法使用很多高级工具,如果想使用更多的高级功能,需要付费购买专业版。专业版与免费版的主要区别有以下三点。
1. Burp Scanner
2. 工作空间的保存和恢复
3. 拓展工具,如Target Analyzer、Content Discovery和Task Scheduler
二、BurpSuite的入门
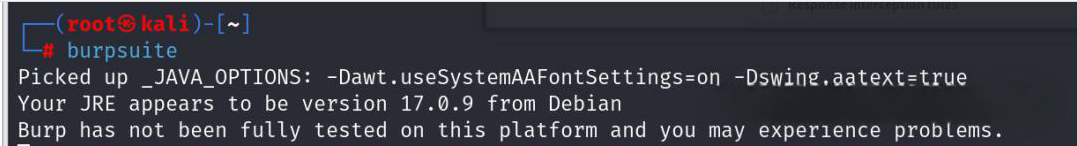
命令打开burp
burpsuite
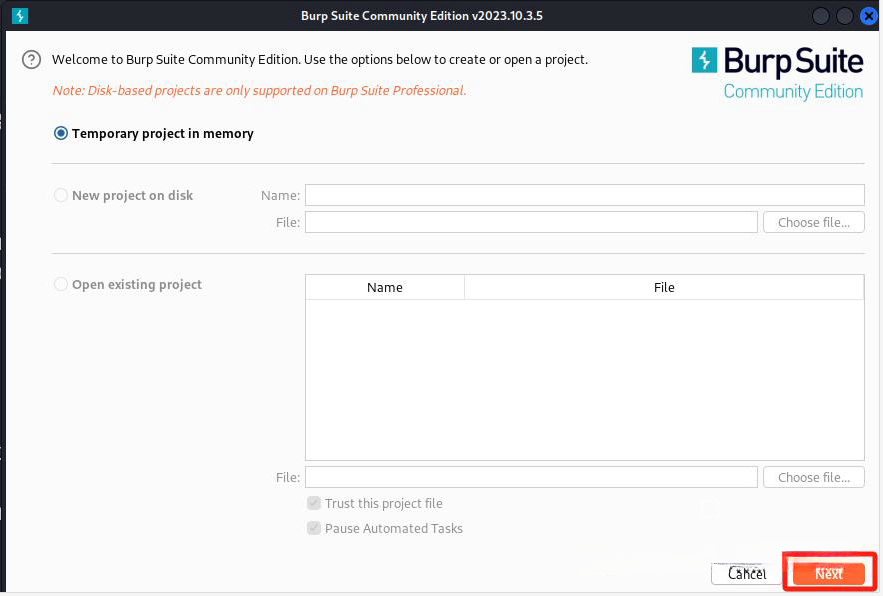
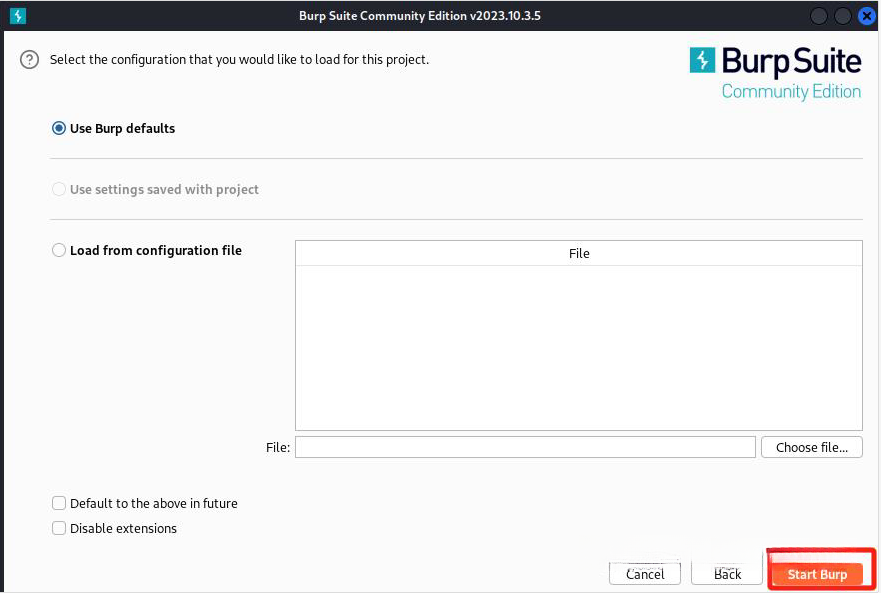
启动
设置代理
burp suite代理工具是以拦截代理的方式,拦截所有通过代理的网络流量,如客户端的请求数据、服务端的返回信息等。burp suite主要拦截HTTP和HTTPS 写协议的流量,通过拦截,burp以中间人的方式对客户端的请求数据、服务端的返回信息做各种处理,以达到安全测试的目的。
在日常工作中,最常用的web客户端就是web浏览器,我们可以通过设置代理信息,拦截web浏览器的流量,并对经过burp代理的流量数据进行处理。burp运行之后,Burp Proxy默认本地代理端口为8080。如图:
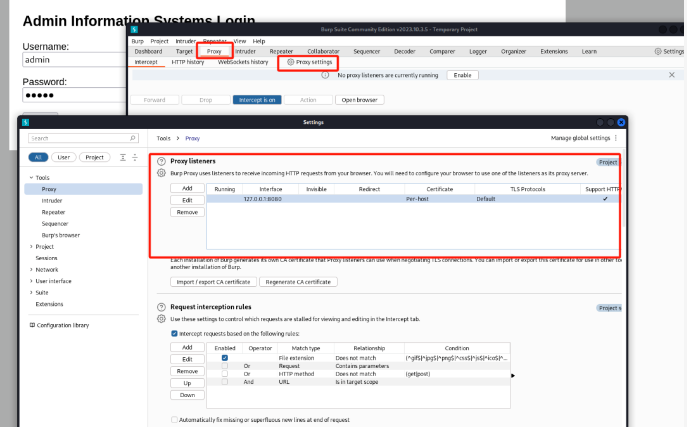
HTTP的代理
以Firedox浏览器为例:
打开设置 >> 查找net >> 手动配置代理
127.0.0.1端口是8080
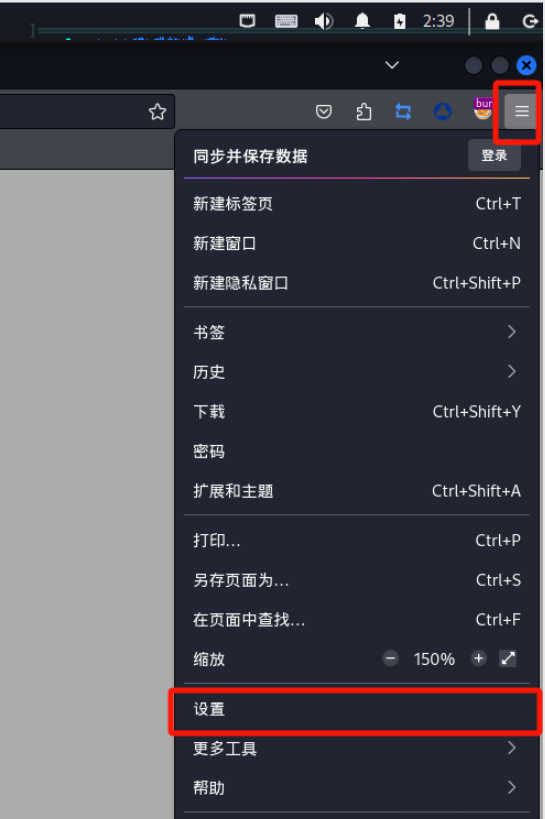
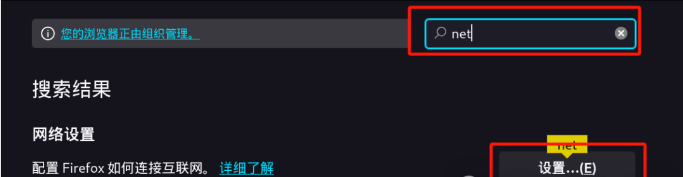

如上图所示,设置HTTP代理为127.0.0.1,端口为8080,与burp Proxy中的代理一致
端口在0~65535之间设置
手动代理:代理到本机,因为想让浏览器通过本机把流量发送到这个端口,再由burp监听到,把包拦下来(端口的选择要和burp一样)
HTTP代理(因为抓的是http的包)
设置完后,burp就可以抓包了。
回到burp,红灯是拦截绿灯是放行
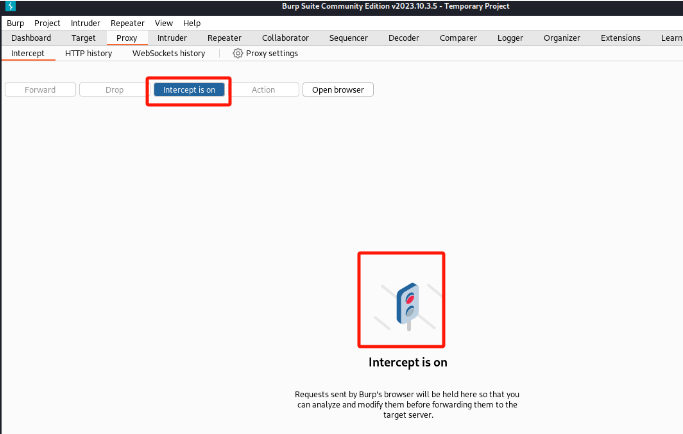
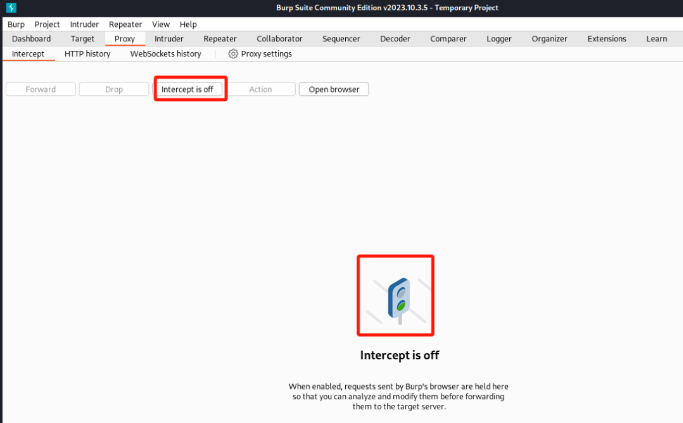
现在浏览器访问页面,拦截状态下,小页面会一直转圈圈,因为流量包被我们拦截下来了,一直没发送这个页面没有接收到返回的流量就会一直转圈圈
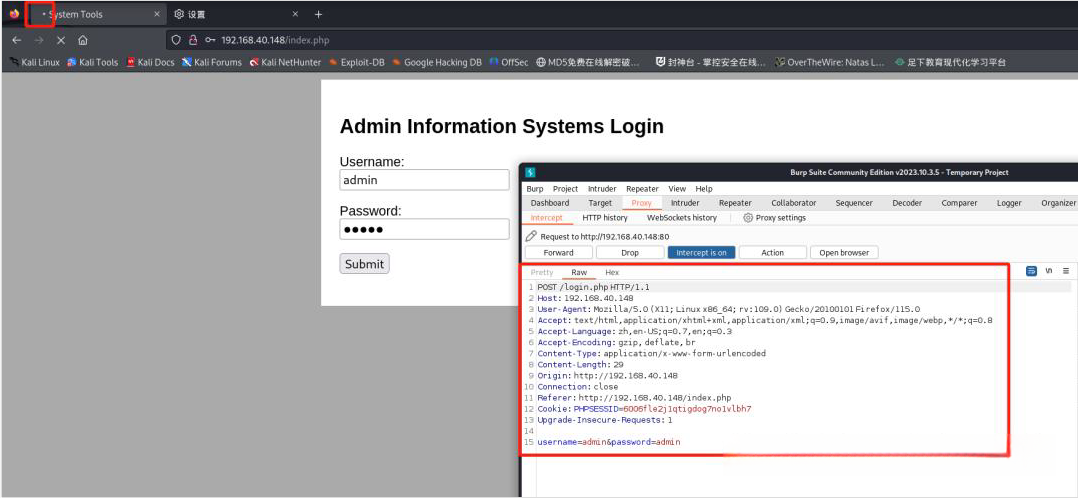
这样配置了就可以正常抓HTTP的流量包,但是我想抓HTTPS的流量包呢,就会发现报错访问不了
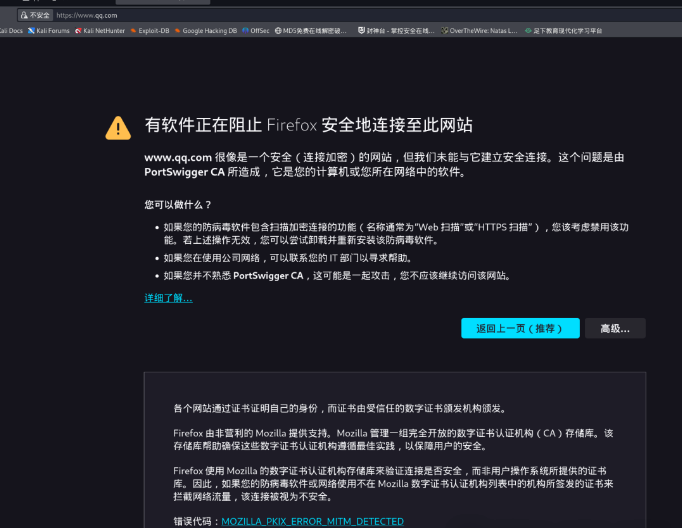
HTTPS的代理
我们要怎么做才能抓HTTPS的包呢?
如果要抓HTTP的包要用HTTP代理
如果要抓HTTPS的包,要用HTTPS代理(SSL proxy)
HTTP默认走的是80端口,HTTPS走的是443端口。两者端口不一样,要代理HTTPS就一定要用SSL去代理
设置完代理就可以了吗?不行
HTTPS(S表示security),多添加了一套SSL层(在TCP和HTTP中间),作加密的。
burp suite有一个证书:http://burp/(输入的是http,所以一定要代理http 才可以访问http的网站,代理的是https就可以访问https的网站)

点击下载导入证书

打开设置搜索证书

查看证书导入刚刚下载好的证书

勾选信任确定
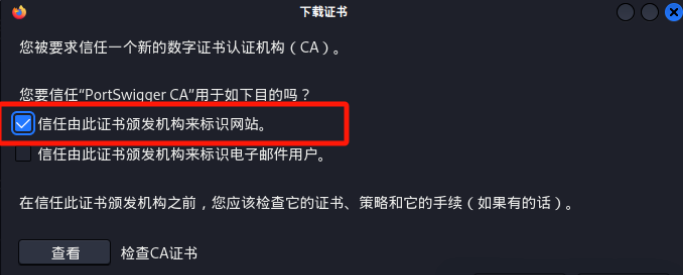
到这里证书就导入好了,再试这抓HTTPS的流量包
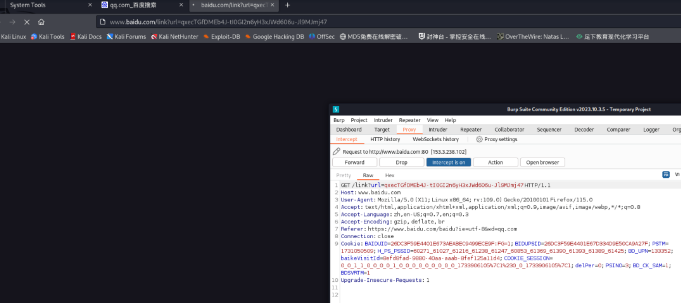
现在就可以正常抓到HTTPS的流量包了,导入证书是为了通过https返回来的数据可以解密
三、Burp Suite使用
Proxy(代理)
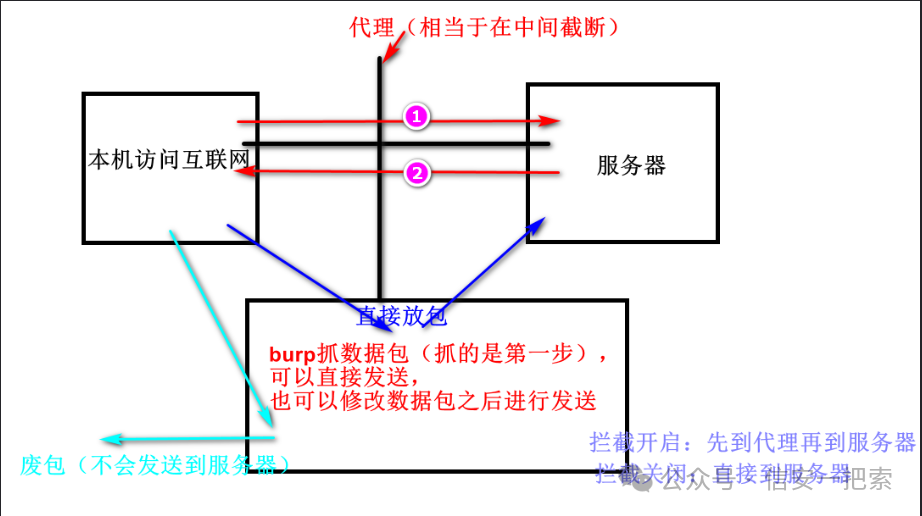
Burp Proxy的拦截功能主要由intercept(intercept拦截/截夺)选项卡中的Forward、Drop、Interception is on/off和Action构成,他们的功能如下所示。
Forward(放包)表示将拦截的数据表或修改后的数据包发送至服务器端。
Drop(废包)表示丢弃当前拦截的数据包
Interception is on(拦截请求)表示开启拦截功能,单击后变为interception is off(拦截禁用),表示关闭拦截功能``单击Action(行动)按钮,可以将数据包进一步发送到Spider、scanner、Repeater、Intruder等功能组件做进一步测试,同时也包含改变数据包请求方式及其body的编码功能。(发送到其他功能组件)
打开浏览器,输入需要访问的URL并按回车键,这时将看到数据流量经过Burp Proxy并暂停,直到单击Foreword按钮,才会继续传输下去。如果单击了Drop按钮,这次通过的数据将丢失,不再继续处理。
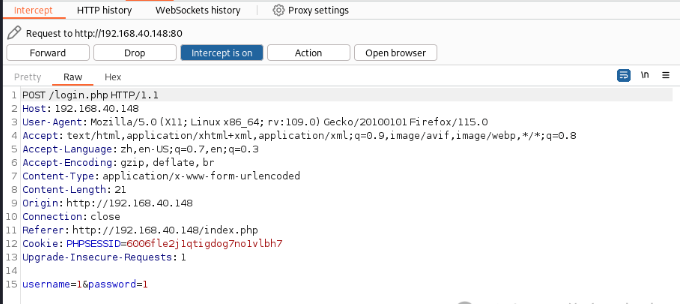
当Burp Suite拦截的客户端和服务器交互之后,我们可以在Burp Suite的消息分析选项中查看这次请求的实体内容、消息头、请求参数等信息。Burp有四种消息类型显示数据包:Raw、Params、Headers和Hex。
Raw主要显示web请求的raw格式,以纯文本的形式显示数据包,包含请求地址、Http协议版本、主机头、浏览器信息、Accept可接受的内容类型、字符集、编码方式、cookie等,可以通过手动修改这些信息,对服务器端进行渗透测试。(Raw就是以文本的形式显示数据包)
Params主要显示客户端请求的参数信息,包括GET或者POST请求的参数、cookie参数。可以通过修改这些请求参数完成对服务器端的渗透测试。
Headers中显示的是数据包中的头信息,以名称、值的形式显示数据包。
Hex对应的是Raw中信息的二进制内容,可以通过Hex编辑器对请求的内容进行修改,在进行00截断时非常好用。
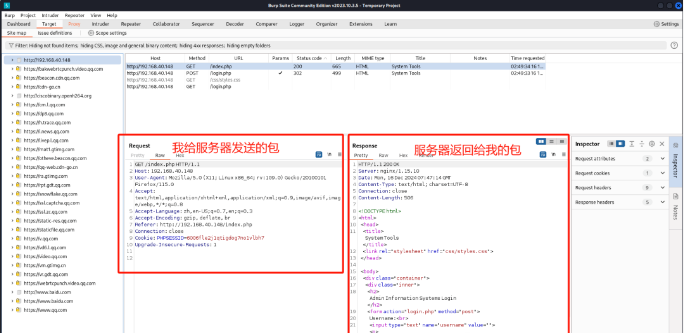
target
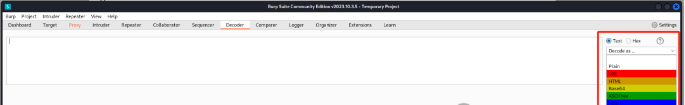
Decoder
Decoder的功能比较简单,它是Burp中自带的编码解码及散列转换的工具,能对原始数据进行各种编码格式和散列的转换。
Repeater(重发器)
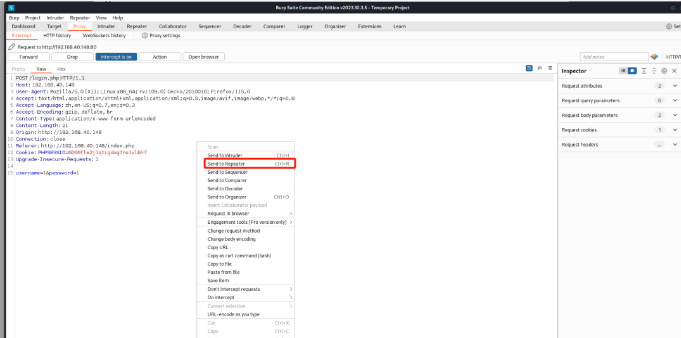
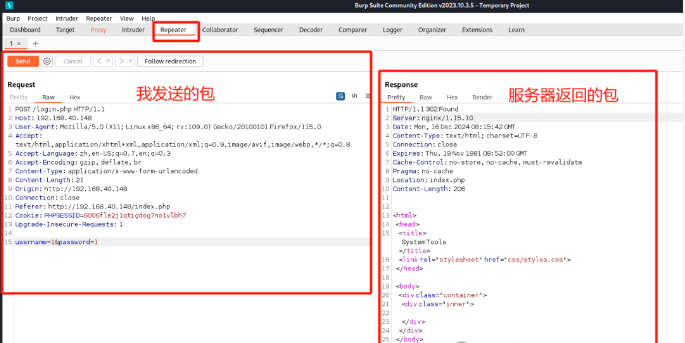
可以重复的发一个包,把抓到的数据包发送到重发器
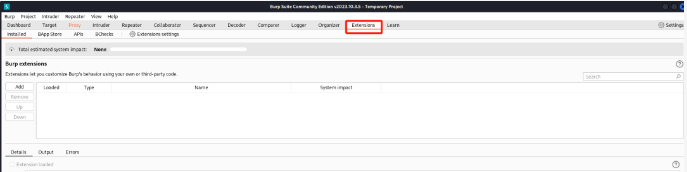
Extender(插件扩展/扩展程序)
BApp Store是官方插件,需要专业版才可以install
Intruder(攻击模块)
对拦截到的请求(地址),设置攻击载荷 (payload),利用字典进行渗透测试
比如:目录扫描、密码暴力破解、压力测试、FUZZ等 等
将刚刚repeater的内容发送到intruder

攻击模式
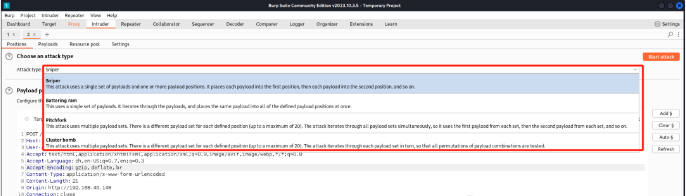
Sniper(狙击手)
对单个参数进行攻击破解
Battering ram(攻城锤)
联想古代的攻城锤,特点就是攻击范围比狙击手大,但是效率不一定高
可以设置多个攻击字段,但是
payload
值只有一个
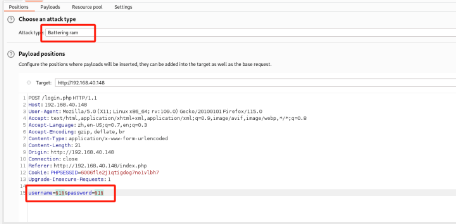
攻击的值只有一个
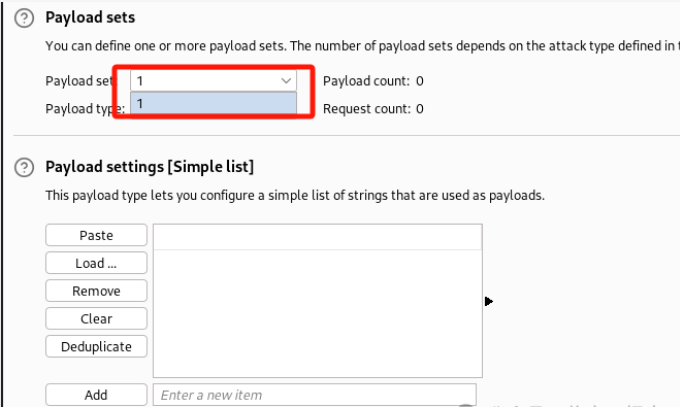
添加字典

在这种情况下发起攻击,用户名和密码的值将是一样的,不适合密码获取
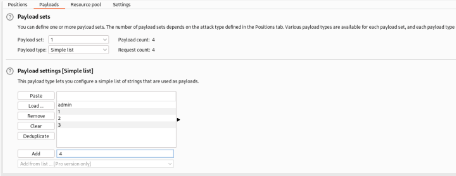
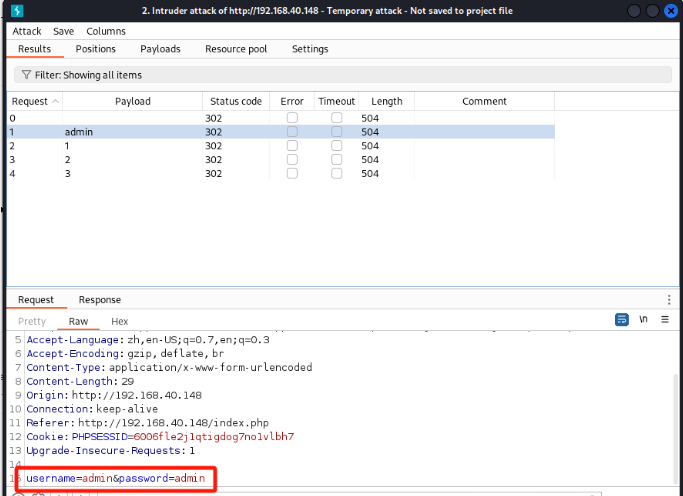
它会把一个值给到所有攻击字段,适合在多个字段中找合适值
Pitchfork(草叉)
联想农民伯伯耕地使用的草叉,如果地上有六个洞,但叉子只有四个分支,那么它最多只能插入四个洞中
对于攻击也是一样的,无法做到对所有可能性进行穷举验证,容易遗漏正确数据
允许设置很多payload来源
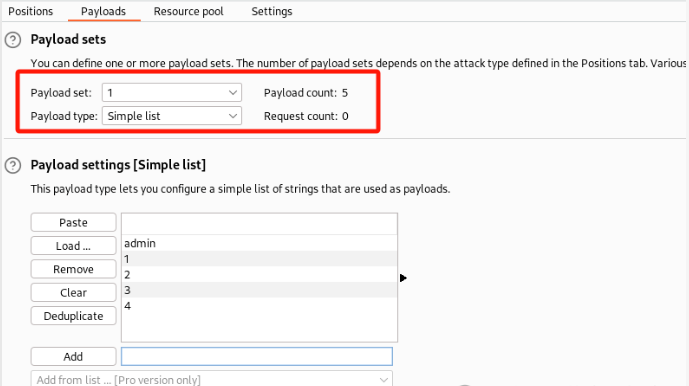
它的字段,默认按先后顺序排列
我们给第一个字段(用户名),添加5个内容

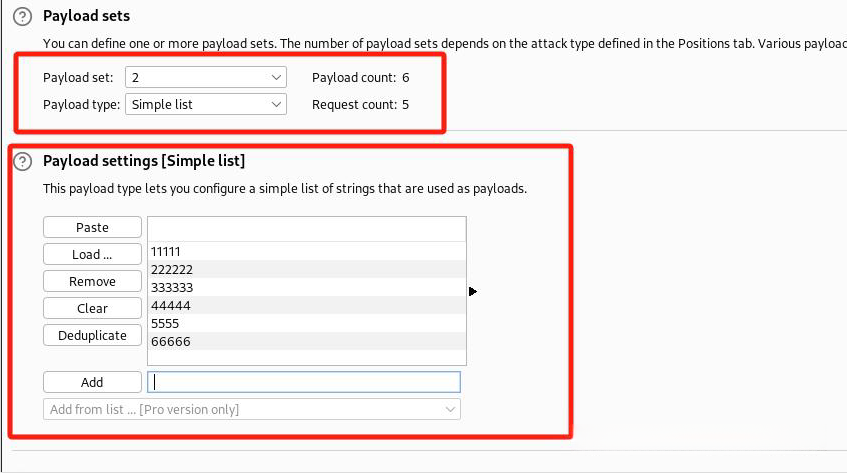
同样给第二个字段,添加6个密码
然后发起攻击,会看到,它只跑了5次,取两个数中最少的那个
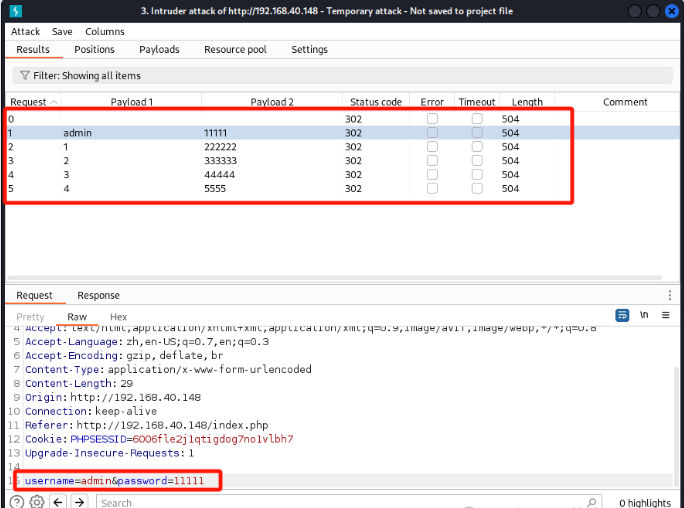
从多个字典提取值,赋给多个字段,按顺序一一对应
例如:
100个用户名
50个密码
最终请求次数:50次
就算字典有正确的用户名和密码,但是没有匹配成功,说明还不够全面,我们使用榴霰弹,交叉验证
Cluster bomb(榴霰弹)
联想二战中的榴霰弹,攻击范围大,攻击个体多,还可以做到彻底摧毁某一片土地,缺点就是造价昂贵
对于攻击也是一样的,它可以通过枚举,将所有的可能性都试一次,做到无疏漏,但问题就是使用它来破解参数,花费的时间占用的资源较多
同样,我们使用上次5个用户名和6个密码测试
结果发现,请求次数是30次
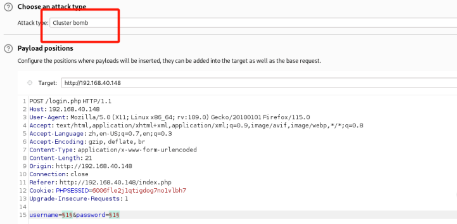

所有字典全部交叉验证
找到kali里面的字典导入进去开始爆破。也可以用我的字典(公众号发送“资源包”领取)
kali默认字典位置:/usr/share/wordlists/
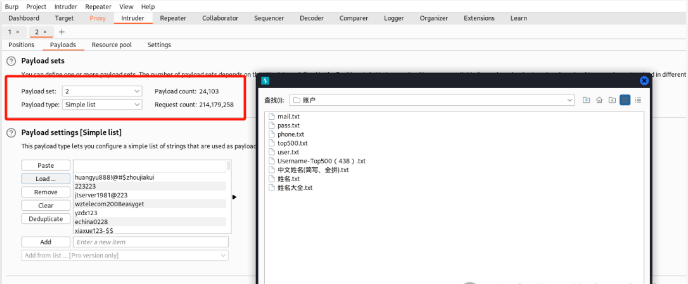
导入字典就开始爆破
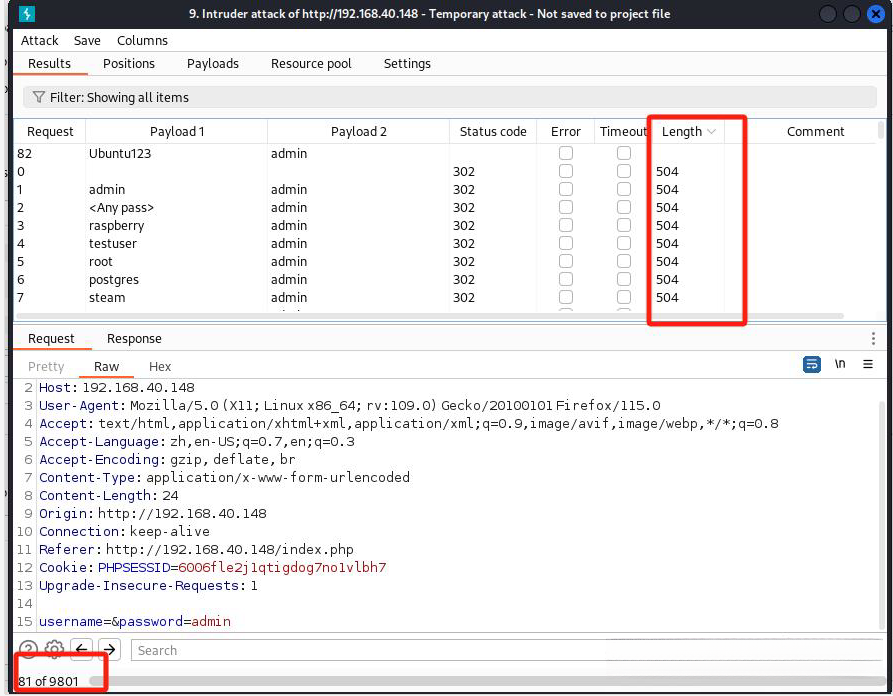
登录成功和登录失败的页面字节是不一样的使用过滤字节大小就可以找到爆破出来的用户和密码
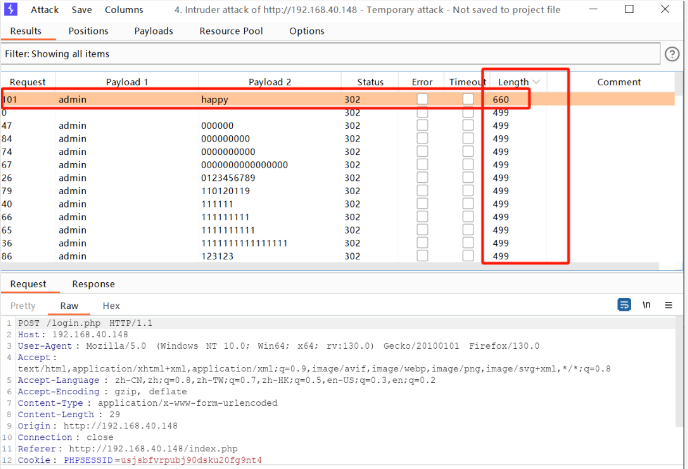
这里看到一个660字节的和别的不同,试着登录一下

成功登录
网络安全学习资源分享:
给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取
读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)
👉1.成长路线图&学习规划👈
要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。


👉2.网安入门到进阶视频教程👈
很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)


👉3.SRC&黑客文档👈
大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录
SRC技术文籍:

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)
👉4.护网行动资料👈
其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

👉5.黑客必读书单👈

👉6.网络安全岗面试题合集👈
当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。

所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~
读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

 442


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


