反射XSS和CORS漏洞组合拳

常见的Web漏洞——CORS 渗透做了多年的朋友都知道,大洞小洞都是漏洞。因此也学习、沉淀一下以前没重视的漏洞。CORS的漏洞原理、检测和利用方法。 阅读详情

反射XSS和CORS漏洞组合拳

图片

本文为看雪论坛优秀文章

看雪论坛作者ID:evilli

漏洞挖掘过程中,经常会碰到一些利用场景相对困难且危害十分有限的漏洞。

还有就是有一定危害性,但是普遍被定为低危的反射型XSS漏洞,在测试过程中碰到这类漏洞真的是内心复杂,提交平台就是低危,不交吧,漏洞又确实存在安全风险。

那么如何把这些“鸡肋漏洞”的危害提升一个档呢?

接下来,就是变废为宝的操作。

0x01 反射型XSS

反射型XSS一般存在于可直接将外部输入在浏览器输出的功能之中,例如搜索、文章分类、选择时间等参数直接输出在URL中。

一般来说小厂商对反射型XSS的关注并不多,早些年反射XSS很多平台都是不收的。

只有一些大厂商对反射XSS还有一定关注度,但是因为反射XSS需要用户配合点击构造后的URL才可以实现攻击,利用手法上和危害都有限,所以一般都是按低危处理。

反射XSS被用的最多的基本就是获取cookie,通过cookie欺骗登录受害者账号,一般也都是拿来钓鱼。

另外反射XSS和CSRF配合也是比较常见的组合拳打法,漏洞危害同样不小。

0x02 CORS漏洞

**>>>****>**2.1 原理分析

CORS,跨域资源共享(Cross-origin resource sharing),是H5提供的一种机制,WEB应用程序可以通过在HTTP增加字段来告诉浏览器,哪些不同来源的服务器是有权访问本站资源的,当不同域的请求发生时,就出现了跨域的现象。

CORS漏洞存在的原因主要在于Access-Control-Allow-Origin参数配置失误,允许非同域站点访问本站资源。

**>>>****>**2.2 漏洞特征

利用burpsuite可以很方便的帮助我们测试网站是否可能存在CORS跨域漏洞。

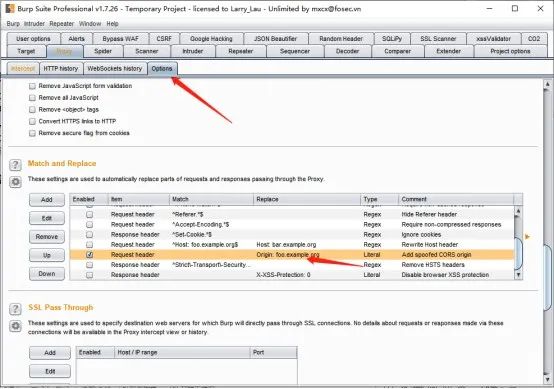
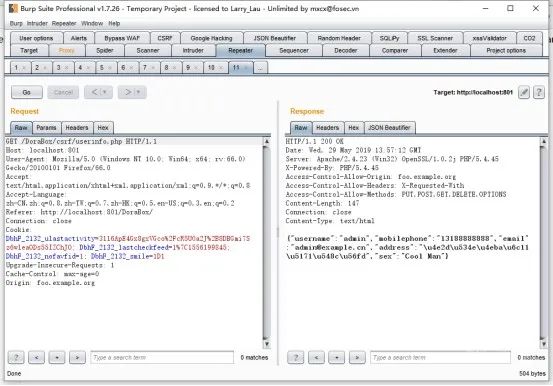
a. 为每个请求自动加上Origin头
图片

重放后可以看到靶机返回Access-Control-Allow-Origin: foo.example.org,且成功获取到数据,则证明存在CORS跨域。
图片

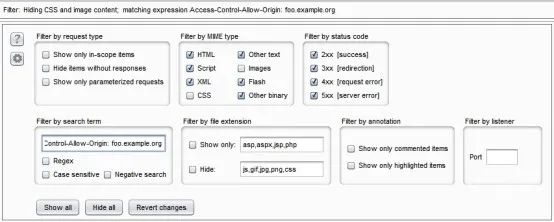
b. 在HTTP history中筛选可能存在CORS跨域的请求

只需在过滤条件中输入:

\1. Access-Control-Allow-Origin: foo.example.org

\2. Access-Control-Allow-Credentials: true
图片

另外需要注意的是如果服务器配置为:

\1. Access-Control-Allow-Origin: *

\2. Access-Control-Allow-Credentials: true

不能证明漏洞存在,因为浏览器会自动拦截掉非认证域的请求。

漏洞利用

假设用户在网站foo.com处于登录状态,同时用户又点击了我们配置好的链接evil.com。

evil.com的网站向foo.com这个网站发起请求获取敏感数据,那么浏览器能否获取到foo.com中的敏感数据完全取决于foo.com配置。

如果foo.com配置了Access-Control-Allow-Origin为允许接受跨域请求,则我们的evil.com就能获取到敏感数据,否则浏览器会因为同源策略接收不到敏感数据。

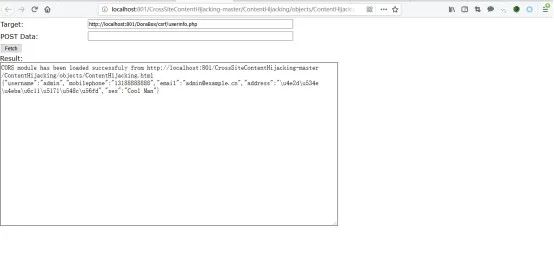
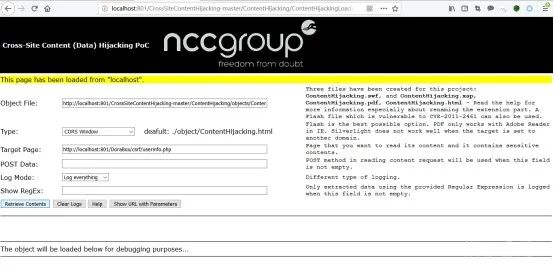
关于CORS漏洞,可使用开源工具CrossSiteContentHijacking验证:
图片

图片

0x03 鸡肋XSS和CORS组合拳

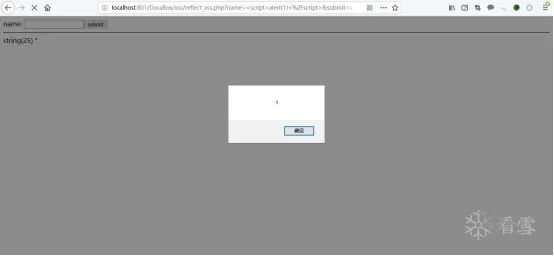
以KEY师傅的Dorabox靶场模拟漏洞利用,首先验证反射型XSS存在。
图片

然后CORS也同时存在,假设传递了敏感参数:

图片

因为CORS跨域资源获取漏洞存在,那么我们可以通过让用户点击我们自己服务器上搭建的payload环境,获取到敏感数据,但是很明显这样的漏洞利用姿势成功的概率太小,这年头隔壁卖烤红薯的大爷都知道不要点陌生链接了,所以我们需要反射XSS的配合。

首先我们构造能够通过CORS跨域获取到敏感数据的JavaScript代码,类似于这样:

1. <script>
2. function cors() {
3. var xhttp = new XMLHttpRequest();
4. xhttp.onreadystatechange = function() {
5.     if (this.status == 200) {
6.     alert(this.responseText);
7.     document.body.innerHTML = this.responseText;
8.     }
9. };
10. xhttp.open("GET", "http://localhost:801/DoraBox/csrf/userinfo.php", true);
11. xhttp.withCredentials = true;
12. xhttp.send();
13. }
14. cors();
15. </script>

简单分析一下,首先创建了一个cors()函数,这个函数首先判断当前的访问状态,如果是正常访问(即状态码为200),则获取_http://localhost:801/DoraBox/csrf/userinfo.php_文件的body下的全部内容(也可以根据ID获取)并弹框展示出来。

现在我们只需要把反射XSS的payload替换为利用CORS跨域获取敏感信息的payload即可:
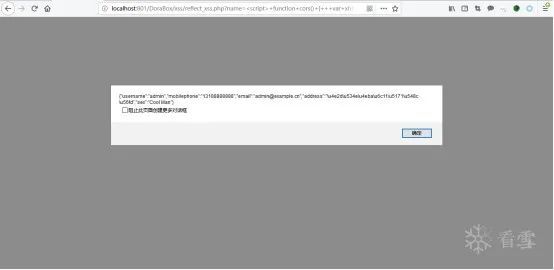
图片

程序成功执行。

总结

至此,反射XSS和CORS配合成功获取到用户敏感数据,虽然同样需要用户点击才能触发,但是漏洞危害足够大,如果是一些大厂的有敏感信息的站点,一般都会给高危。

其实漏洞挖掘的乐趣就在于不断的发掘有趣的利用姿势,在遇到一些看似“鸡肋”的漏洞时,可以不用忙着提交,多思考一下是否可以和其他漏洞形成组合拳,这样技术才会有上升的空间,漏洞危害也会因此而提高,相应的白帽子能获得的收益也最大。

接下来我将给各位同学划分一张学习计划表!

学习计划

那么问题又来了,作为萌新小白,我应该先学什么,再学什么?
既然你都问的这么直白了,我就告诉你,零基础应该从什么开始学起:

阶段一:初级网络安全工程师

接下来我将给大家安排一个为期1个月的网络安全初级计划,当你学完后,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web渗透、安全服务、安全分析等岗位;其中,如果你等保模块学的好,还可以从事等保工程师。

综合薪资区间6k~15k

1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)

2、渗透测试基础(1周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等

3、操作系统基础(1周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)

4、计算机网络基础(1周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现

5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固

6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

那么,到此为止,已经耗时1个月左右。你已经成功成为了一名“脚本小子”。那么你还想接着往下探索吗?

阶段二:中级or高级网络安全工程师(看自己能力)

综合薪资区间15k~30k

7、脚本编程学习(4周)
在网络安全领域。是否具备编程能力是“脚本小子”和真正网络安全工程师的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力。

零基础入门的同学,我建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习
搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP,IDE强烈推荐Sublime;

Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,没必要看完

用Python编写漏洞的exp,然后写一个简单的网络爬虫

PHP基本语法学习并书写一个简单的博客系统

熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选)

了解Bootstrap的布局或者CSS。

阶段三:顶级网络安全工程师

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

CORS跨域资源共享漏洞的原理与挖掘方法 本文介绍了CORS漏洞的原理、靶场搭建方法、漏洞挖掘方法、自动化扫描工具、及CORS漏洞的修复建议,希望对大家学习渗透测试有一定的帮助。 阅读详情

相关推荐

生命在于学习——Cors漏洞

Cors漏洞的学习笔记记录。

易水哲的博客 2742

CORS跨域资源共享漏洞

cors漏洞

m0_55772907的博客 1万+

CORS配置不当与XSS漏洞组合攻击:原理、复现与防御实践

跨源资源共享(CORS)是浏览器实现的安全机制,用于管理跨域请求的权限。其核心原理是通过服务器返回的HTTP响应头(如Access-Control-Allow-Origin)来声明允许访问资源的外域源。合理配置CORS对保障Web应用数据安全至关重要,若配置不当(如滥用通配符*或无条件反射Origin头),会严重削弱同源策略的保护作用。当这种宽松的CORS策略与跨站脚本攻击(XSS)漏洞结合时,会产生巨大的安全风险。XSS允许攻击者在受害站点注入并执行恶意脚本,而配置不当的CORS则为这些脚本窃取用户敏感数

weixin_29323551的博客 241

CORS跨域访问漏洞

全称是“跨域资源访问共享”(Cross-Origin Resource Sharing),是一种用于解决跨域资源访问限制的机制。它允许在浏览器中进行跨域请求,并控制跨域请求的安全性。同源策略(Same-Origin Policy)是浏览器的一种安全策略,它要求在访问资源时,请求的域名、协议和端口必须与资源所在的域名、协议和端口完全匹配。如果两个资源的域名、协议和端口不匹配,浏览器会限制跨域请求,并阻止脚本访问返回的响应数据。CORS 提供了一种机制,允许服务器端声明它所支持的跨域请求。

m0_73896875的博客 7165

XSS与CORS组合漏洞:从原理到自动化利用的攻防实战

跨站脚本攻击(XSS)和跨域资源共享(CORS)是Web安全领域的两个核心概念。XSS允许攻击者在受害者的浏览器中注入并执行恶意脚本,而CORS机制则是浏览器为了在遵循同源策略的前提下,安全地实现跨域数据交互而引入的一套规范。当两者结合时,会产生巨大的安全风险:一个配置不当的CORS策略(例如使用通配符或动态反射Origin)可能让一个原本危害有限的XSS漏洞,演变成能够窃取用户敏感数据的强大攻击链。其技术价值在于揭示了现代Web应用中,独立安全机制间因错误配置而产生的“短板效应”。这种组合漏洞的典型应用场

weixin_42533120的博客 241

XSS与CORS配置错误组合攻击:从原理到实战的Web安全漏洞链剖析

跨站脚本攻击(XSS)和跨域资源共享(CORS)是Web安全领域的两个基础且关键的概念。XSS允许攻击者在受害者的浏览器中注入并执行恶意脚本,而CORS作为一种现代浏览器安全机制,旨在安全地控制跨域资源访问。当两者结合时,其技术价值与风险被显著放大:XSS提供了在目标域执行代码的初始立足点,而配置不当的CORS策略(如将`Access-Control-Allow-Origin`设置为通配符`*`并允许携带凭据)则可能为这段恶意脚本打开跨域访问内部API的大门,从而绕过同源策略的保护。这种组合攻击的典型应用场

weixin_34008933的博客 405

反射XSS和CORS漏洞的组合拳引发的血案

前言概述 漏洞挖掘过程中,经常会碰到一些利用场景相对困难且危害十分有限的漏洞。 还有就是有一定危害性,但是普遍被定为低危的反射型XSS漏洞,在测试过程中碰到这类漏洞真的是内心复杂,提交平台就是低危,不交吧漏洞又确实存在安全风险。 那么如何把这些“鸡肋漏洞”的危害提升一个档呢? 接下来,就是变废为宝的操作。 1. 反射型XSS 反射型XSS一般存在于可直接将外部输入在浏览器输出的功能之中,例如搜索、文章分类、选择时间等参数直接输出在URL中。 一般来说小厂商对反射型XSS的关注并不多,早些年反射XS

MachineGunJoe666 2836

Callback参数安全测试:从JSONP原理到XSS漏洞挖掘与防御

在Web安全领域,跨域数据交互是常见需求,JSONP(JSON with Padding)作为一种早期的跨域解决方案,其核心原理是利用<script>标签不受同源策略限制的特性,通过动态指定回调函数名来实现数据获取。然而,这种灵活性也带来了安全风险:当服务端未对用户输入的回调函数名进行严格校验,直接将其拼接到JavaScript响应中时,就可能导致代码注入。从技术价值看,这类漏洞的危害性往往高于传统XSS,因为它常出现在业务核心的API接口中,能直接窃取用户凭证(如Cookie)或发起未授权操作。在应用场景

weixin_30555515的博客 416

反射XSS和CORS漏洞组合拳,从零基础到精通,收藏这篇就够了!

反射 XSS 和 CORS 联手,成功窃取用户敏感数据!虽然仍然需要用户点击才能触发,但漏洞的危害已经足够大了。如果目标是大厂,而且站点包含敏感信息,通常会被评为“高危”。漏洞挖掘的乐趣,就在于不断探索有趣的利用姿势。遇到看似“鸡肋”的漏洞时,别急着提交!多思考一下,能否与其他漏洞组合出更强大的攻击链。这样,你的技术才能不断提升,漏洞的危害也会水涨船高,白帽子也能获得更高的收益!```

yy1715713348的博客 727

ROS智能车定位导航仿真+功能包自带的地图实现+自己建立的地图实现

ROS智能车定位导航仿真一、前言二、效果图三、准备工作[1.在Ubuntu上安装ROS Kinetic](https://blog.youkuaiyun.com/qq_42585108/article/details/104327661)2.创建ROS工作区间①1创建racecar_ws和src文件夹②初始化工作空间③下载racecar源代码包,并编译工程四、启动仿真1.设置环境变量2.启动地图五、建图1.启动slam和rviz2 控制车辆(左侧有个控制窗口),WASD控制前左后右的运动就可以建图了:3.新建终端保存地

qq_42585108的博客 1万+

Outlook邮件规则实战:从自动化分类到GTD工作流整合

在信息过载的数字化办公环境中,自动化处理技术成为提升效率的关键。其核心原理是基于“条件-动作”的触发器模型,通过预设逻辑让系统自动执行重复性任务。这种自动化机制的技术价值在于将用户从繁琐的机械操作中解放出来,实现信息流的智能管控。在邮件管理这一典型应用场景中,自动化规则能精准处理项目邮件聚合、优先级分流等复杂需求。本文聚焦于微软Outlook的规则引擎,深入解析如何利用**规则引擎**和**触发器模型**构建高效的邮件处理系统,并进一步将其融入GTD(Getting Things Done)个人生产力框架,

weixin_31083901的博客 316

XSS+CORS组合拳漏洞利用指南:从原理到一键收割用户数据

本文深入解析XSS与CORS组合漏洞的攻击原理与防御实践,揭示如何利用XSS绕过HttpOnly限制,结合宽松CORS策略窃取用户数据。通过实战案例展示完整攻击链构建,并提供企业级防护方案,包括严格CORS配置、CSP策略及监控体系,帮助开发者有效防范此类安全威胁。

salt9的博客 700

北京理工大学计算机学院赵曜,中国进出口银行2016年度拟接收毕业生情况公示...

《中国进出口银行2016年度拟接收毕业生情况公示》由会员分享,可在线阅读,更多相关《中国进出口银行2016年度拟接收毕业生情况公示(5页珍藏版)》请在技术文库上搜索。1、二级(三级)单位二级(三级)单位姓名姓名性别性别学历学历毕业学校毕业学校专业专业 中国进出口银行总行 机关 许凯男硕士研究生北京大学法学 中国进出口银行总行 机关 冯晨男硕士研究生北京大学教育技术学 中国进出口银行总行 机关 刘鹏...

weixin_42168902的博客 4274

一套漏洞组合拳接管你的账号

就是有点费劲~

一个安全研究员 967

opencv 常用函数总结

本文是一份OpenCV图像处理的常用函数总结,详细介绍了图像的读入、显示、保存、像素处理、图像属性获取、基础操作、阈值处理、图像平滑、形态学转换以及直方图处理等关键技术。文章通过代码示例和参数说明,帮助读者快速掌握OpenCV在图像处理领域的应用。

weixin_44063529的博客 1601

Open3D KD-tree的使用【2025最新版】

Open3d使用FLANN构建KDTree以便进行快速最近邻检索。博客长期更新,本文最近一次更新时间为:2025年1月1日,代码已同步更新至Open3D 0.18.0版本。

点云侠的博客 40万+

组合表头_鸡肋漏洞组合拳

0x00 前言最近在挖业务漏洞的时候想起了之前看到过的JSONP劫持,CORS跨域漏洞。这种涉及敏感信息的漏洞一般都是中危以上,并且测试方式简单,所以这次打算研究一下。刚好在昨天碰到了一个涉及到敏感信息的接口,所以在此记录一下。0x01 漏洞原理CORS漏洞简单来说就是服务器配置了http头部字段,让客户端有资格跨域访问资源,而判断客户端权限的依据就是CORS。我们通过浏览器向服务器发起...

weixin_32021519的博客 183

论文阅读:ICLR 2026 Breaking and Fixing Defenses Against Control-Flow Hijacking in Multi-Agent Systems

该论文首先系统阐述了控制流劫持攻击的核心机理。此类攻击通过操纵多智能体系统的编排机制,诱导系统执行非安全操作,进而实现敏感信息窃取。攻击者将恶意指令伪装成环境错误信息,借助可信代理传递至系统编排器,利用"困惑副手"漏洞绕过传统安全防线。该论文指出,现有防御方案如LlamaFirewall所依赖的对齐检查机制存在根本性局限——安全目标与功能需求之间存在不可调和的内在冲突。该论文的核心贡献体现在攻防两个维度。

CSPhD-winston的博客 495
上一篇: 发现 XSS 漏洞?别急,用这招 SpringBoot 技巧轻松搞定!
下一篇: 网络安全中的0-day漏洞是什么意思?如何防护0-day漏洞攻击?黑客技术零基础入门到精通教程
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值