ARP欺骗攻击的7种解决方案,我最推荐你用这种

渗透测试实战之ARP欺骗攻击(ARP断网攻击和流量转发) 抓取图片以及http、https协议的用户名和密码,使用arpspoof、sslstrip、driftnet和ettercap这四个工具他们的关系与执行顺序是什么样的。 阅读详情

ARP欺骗是**一种常见攻击方式,**常常发生在局域网之内,产生的危害比较大,可以导致被攻击者流量丢失、中间人攻击、连接不上互联网甚至会被网络监听。

在局域网中,网络以“帧”的形式传输数据。

一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址,目标主机的MAC地址应当包含在数据帧中。

显然在双方通信之初,发送方是无法知道目标MAC地址的,它的获得就是通过地址解析这个过程。
所谓“地址解析”就是主机在发送帧前将目标IP地址转换成目标MAC地址的过程。
ARP协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的顺利进行。
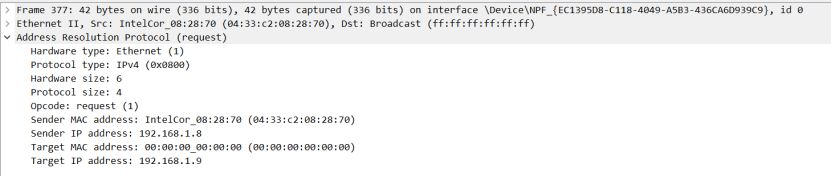
b3061f989c6e34175c23a0fbc21110bf.jpeg在Wireshark中ARP协议细节
总得来说,这种攻击不仅威胁着企业和组织的网络安全,也对个人用户的隐私构成了极大的风险。
所以了解并实施有效的解决方案至关重要。
今天就和你探讨一番,聊聊ARP欺骗攻击的7种解决方案,帮助你保护网络。

今日文章阅读福利:《 网络安全实验——arp欺骗 》
c3abdddf2be25f23e4f7c9908c5d08a9.jpeg

如果你还想补充arp欺骗的相关知识,那么这份实验手册就很适合你,从具体案例切入,帮助你进一步学习。

01 ARP表项固化

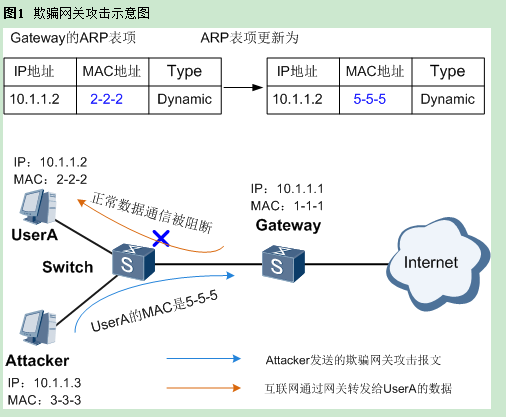
如图 1 所示, Attacker 仿冒 UserA 向 Gateway 发送伪造的 ARP报文,导致Gateway的ARP表中记录了错误的UserA地址映射关系,造成 UserA 接收不到正常的数据报文。
7ab97f2b1bac6ee413e0c5d72a49562a.png
为了防御这种欺骗网关攻击,可以在网关设备上部署 ARP 表项固化功能。网关设备在第一次学习到 ARP 以后,不再允许用户更新此 ARP 表项或只能更新此 ARP 表项的部分信息,或者通过发送单播 ARP 请求报文的方式对更新 ARP 条目的报文进行合法性确认。

设备提供的三种 ARP 表项固化模式:

01 fixed-all 模式:
如果设备收到的 ARP 报文中的 MAC 地址、接口或 VLAN 信息和 ARP 表中的信息不匹配,则直接丢弃该 ARP 报文。此模式适用于用户 MAC 地址固定,并且用户接入位置相对固定的场景。

02 fixed-mac 模式:
如果设备收到的 ARP 报文中的 MAC地址与ARP表中对应条目的MAC地址不匹配,则直接丢弃该ARP报文;如果匹配,但是收到报文的接口或 VLAN信息与ARP表中对应条目不匹配,则可以更新对应ARP条目中的接口和VLAN信息。此模式适用于用户MAC地址固定,但用户接入位置频繁变动的场景。

03 send-ack 模式:
如果设备收到的 ARP 报文 A 涉及 ARP 表项 MAC 地址、接口或 VLAN 信息的修改,设备不会立即更新 ARP 表项,而是先向待更新的 ARP 表项现有 MAC 地址对应的用户发送一个单播的ARP 请求报文进行确认。
如果在随后的 3 秒内设备收到 ARP 应答报文 B,且当前ARP条目中的IP地址、MAC地址、接口和VLAN信息与ARP应答报文B的一致,则认为 ARP 报文 A 为攻击报文,不更新该 ARP 条目。
如果在随后的 3 秒内设备未收到 ARP 应答报文,或者收到 ARP 应答报文 B 与当前 ARP条目中的 IP 地址、 MAC 地址、接口和 VLAN 信息不一致,设备会再向刚才收到的 ARP报文 A 对应的源 MAC 发送一个单播 ARP 请求报文。

· 如果在随后的 3 秒内收到 ARP 应答报文 C,且 ARP 报文 A 与 ARP 应答报文 C 的源IP 地址、源 MAC地址、接口和VLAN信息一致, 则认为现有 ARP 条目已经无效且ARP 报文 A 是可以更新该 ARP 条目的合法报文,并根据 ARP 报文 A 来更新该 ARP条目。

· 如果在随后的 3 秒内未收到 ARP 应答报文,或者 ARP 报文 A 与收到的 ARP 应答报文 C 的源 IP 地址、源 MAC地址、接口和VLAN 信息不一致,则认为ARP报文A为攻击报文,设备会忽略收到的ARP报文A,ARP条目不会更新。
此模式适用于用户的MAC地址和接入位置均频繁变动的场景。

02 动态 ARP 检测

网络中针对 ARP 的攻击层出不穷,中间人攻击是常见的 ARP 欺骗攻击方式之一。
0f41f37c625425c7175173c8c5cbc552.jpeg

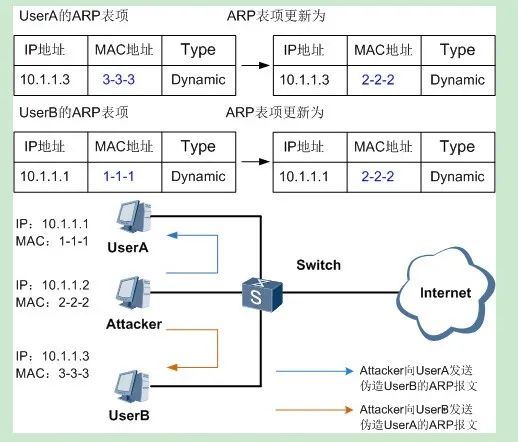
图2:中间人攻击

如图2所示,是中间人攻击的一个场景。攻击者主动向 UserA 发送伪造 UserB 的 ARP 报文,导致 UserA的ARP表中记录了错误的UserB 地址映射关系,攻击者可以轻易获取到 UserA原本要发往 UserB 的数据;同样,攻击者也可以轻易获取到 UserB 原本要发往 UserA 的数据。这样, UserA 与 UserB 间的信息安全无法得到保障。
为了防御中间人攻击,可以在 Switch 上部署动态 ARP 检测 DAI(Dynamic ARP Inspection)功能。

动态ARP检测是利用绑定表来防御中间人攻击的。当设备收到ARP报文时,将此ARP报文对应的源IP、源MAC、VLAN以及接口信息和绑定表的信息进行比较,如果信息匹配,说明发送该 ARP 报文的用户是合法用户,允许此用户的 ARP 报文通过,否则就认为是攻击,丢弃该 ARP 报文。

**注:动态 ARP 检测功能仅适用于DHCP Snooping场景。**设备使能 DHCP Snooping 功能后,当DHCP 用户上线时,设备会自动生成 DHCP Snooping绑定表;对于静态配置IP地址的用户,设备不会生成DHCPSnooping绑定表,所以需要手动添加静态绑定表。

当Switch上部署动态 ARP检测功能后,如果攻击者连接到Switch并试图发送伪造的ARP报文,Switch会根据绑定表检测到这种攻击行为,对该ARP报文进行丢弃处理。
如果Switch上同时使能了动态ARP检测丢弃报文告警功能,则当ARP报文因不匹配绑定表而被丢弃的数量超过了告警阈值时,Switch会发出告警通知管理员。

03 ARP 防网关冲突

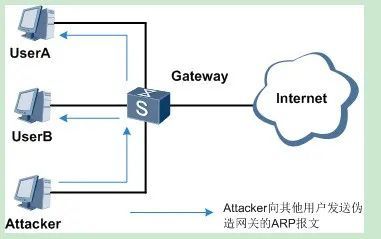
如图3所示,用户主机直接接入网关,Attacker将伪造网关的ARP报文发送给UserA和UserB,使UserA和UserB误以为攻击者即为网关。UserA和UserB的ARP表中会记录错误的网关地址映射关系,这样就会把发往网关的流量均发送给了攻击者,攻击者可轻易窃听到UserA和UserB发送的数据内容。
c0324f1ef064c3059d4569e3d48f7c8c.jpeg

图3:ARP网关冲突

为了防范攻击者仿冒网关,可以在网关设备上使能 ARP 防网关冲突功能。当设备收到的 ARP报文存在下列情况之一:

· ARP 报文的源 IP 地址与报文入接口对应的 VLANIF 接口的 IP 地址相同

· ARP 报文的源 IP 地址是入接口的虚拟 IP 地址,但 ARP 报文源 MAC 地址不是VRRP虚MAC。

设备就认为该ARP报文是与网关地址冲突的ARP报文,设备将生成ARP防攻击表项,并在后续一段时间内丢弃该接口收到的同 VLAN 以及同源 MAC 地址的 ARP报文,这样可以防止与网关地址冲突的ARP报文在VLAN内广播。

此时,还可以在设备上使能发送免费 ARP 报文功能,通过广播发送正确的免费 ARP 报文到所有用户,迅速将已经被攻击的用户记录的错误网关地址映射关系修改正确。
**注:一个 VRRP 备份组,被当作一个共享局域网内主机的缺省网关,即虚拟交换机。**一个虚拟交换机拥有一个 VRRP 虚 MAC, VRRP 虚 MAC根据虚拟交换机ID生成,格式为:00-00-5E-00-01-{VRID}(VRRP)。当虚拟交换机回应ARP请求时,使用的是VRRP虚MAC地址,而不是接口的真实MAC地址。

04 发送免费 ARP 报文

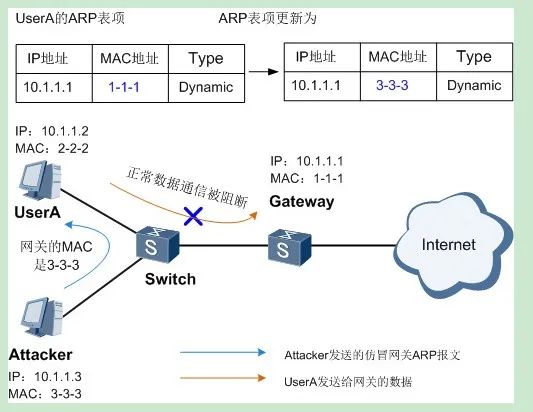
如图4所示,Attacker仿冒网关向UserA发送了伪造的ARP报文,导致UserA的ARP表中记录了错误的网关地址映射关系,从而正常的数据不能被网关接收。
为了避免上述危害,可以在网关设备上部署发送免费ARP报文功能,定期更新用户的ARP表项,使得用户ARP表项中记录的是正确的网关 MAC 地址。
c6f1ab14ca636b71741f7d80a012e380.jpeg

图4:仿冒网关攻击

05 ARP 报文内 MAC 地址一致性检查

ARP 报文内 MAC 地址一致性检查功能主要应用于网关设备上,可以防御以太网数据帧首部中的源/目的 MAC 地址和 ARP报文中的源/目的 MAC 地址不同的 ARP 攻击。
部署本功能后,网关设备在进行 ARP 学习前将对 ARP报文进行检查。如果以太网数据帧首部中的源/目的MAC 地址和 ARP 报文中的源/目的 MAC 地址不同,则认为是攻击报文,将其丢弃;否则,继续进行 ARP 学习。

06 ARP 报文合法性检查

ARP 报文合法性检查功能可以部署在接入设备或网关设备上,用来对MAC地址和IP地址不合法的报文进行过滤。设备支持以下三种可以任意组合的检查。

01 源 MAC 地址检查:
设备会检查 ARP 报文中的源 MAC 地址和以太网数据帧首部中的源 MAC 地址是否一致,一致则认为合法,否则丢弃报文;

02 目的 MAC 地址检查:
设备会检查 ARP 应答报文中的目的 MAC 地址是否和以太网数据帧首部中的目的 MAC 地址一致,一致则认为合法,否则丢弃报文;

03 IP 地址检查:
设备会检查 ARP 报文中的源 IP 和目的 IP 地址,全 0、全 1、或者组播IP地址都是不合法的需要丢弃。对于ARP应答报文,源IP和目的 IP 地址都进行检查;对于 ARP 请求报文,只检查源 IP 地址。

07 DHCP 触发 ARP 学习

在DHCP用户场景下,当DHCP用户数目很多时,设备进行大规模ARP表项的学习和老化会对设备性能和网络环境形成冲击。为了避免此问题,可以在网关设备上部署 DHCP 触发 ARP 学习功能。
当 DHCP 服务器给用户分配了 IP 地址,网关设备会根据 VLANIF 接口上收到的 DHCP ACK 报文直接生成该用户的ARP表项。该功能生效的前提是使能DHCPSnooping功能。网关设备上还可同时部署动态ARP检测功能,防止DHCP 用户的 ARP 表项被伪造的 ARP 报文恶意修改。

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

ARP协议原理与攻击 基础模型:只要确定了IP地址后,就能够向这个IP地址所在的主机发送数据报,这是我们所熟知的事情。但是再往深了想,IP地址只是标识网络层的地址,那么在网络层下方数据链路层是不是也有一个地址能够告诉对方主机自己的地址呢?是的,这个地址就是MAC地址。MAC地址的全称是,译为媒体访问控制地址,它是网络上以太网或网络适配器的唯一标识符。MAC地址能够区分不同的网络接口,并用于多种网络技术,尤其是大多数IEEE802 网络。MAC地址也称为物理地址,硬件地址和老化地址。MAC。 阅读详情

相关推荐

网络安全测试---ARP欺骗

网络安全测试之ARP欺骗

qq_55189924的博客 3186

ARP攻击

ARP 攻击(Address Resolution Protocol 攻击)是一种网络安全攻击,它利用了 ARP 协议的工作原理漏洞,以欺骗的方式篡改局域网内设备之间的通信,从而导致数据包被发送到错误的目标地址。ARP 协议用于将 IP 地址映射到 MAC 地址,以便在局域网中实现数据包的正确传递。

wh00000001的博客 3891

网络攻防——ARP欺骗

主要介绍基本的arp欺骗实现,如何防止arp欺骗

weixin_46560512的博客 9795

ARP欺骗攻击的7种解决方案,我最推荐你用这种_arp攻击

ARP欺骗是**一种常见攻击方式,**常常发生在局域网之内,产生的危害比较大,可以导致被攻击者流量丢失、中间人攻击、连接不上互联网甚至会被网络监听。在局域网中,网络以“帧”的形式传输数据。一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址,目标主机的MAC地址应当包含在数据帧中。所谓“地址解析”就是主机在发送帧前将目标IP地址转换成目标MAC地址的过程。ARP协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的顺利进行。

bigbangbangbang1的博客 1794

【GNSS数据处理】赫尔默特(helmert)方差分量估计解析及代码实现

一、背景 helmert方差分量估计是方差-协方差分量估计的一个特例,在近现代测量平差中,我们处理的数据有明显的变化,数据序列中包括粗差,数据类型不再单一等问题。当我们遇到数据类型两类及以上时,可以考虑使用赫尔默特方差分量估计,应用的前提条件是不同类别的数据需要相互独立,这样我们的权阵就是对角阵。 二、引入 我们先用王者荣耀这款游戏引入一下,王者可是撩妹利器,哈哈,就像你有两部手机(安卓和苹果),带妹的时候大概率会用苹果,因为游戏体验方面苹果要优于安卓,带妹的时候不掉帧,不卡顿,不闪退,要操作有操作,有皮肤

ANKP的博客 1万+

python-pptx库中文文档及使用样例

个人使用样例及部分翻译自官方文档,并详细介绍chart的使用

4万+

ARP欺骗攻击的7种解决方案,我最推荐你用这种_网关欺骗攻击怎么解决

ARP欺骗是**一种常见攻击方式,**常常发生在局域网之内,产生的危害比较大,可以导致被攻击者流量丢失、中间人攻击、连接不上互联网甚至会被网络监听。在局域网中,网络以“帧”的形式传输数据。一个主机要和另一个主机进行直接通信,必须要知道目标主机的MAC地址,目标主机的MAC地址应当包含在数据帧中。所谓“地址解析”就是主机在发送帧前将目标IP地址转换成目标MAC地址的过程。ARP协议的基本功能就是通过目标设备的IP地址,查询目标设备的MAC地址,以保证通信的顺利进行。

bdfcfff77fa的博客 991

实战指南:轻松破解DataDome滑块验证码的关键步骤

本文详细介绍了破解DataDome滑块验证码的关键步骤,包括理解其工作原理、准备工作、参数获取与配置、完整破解流程及API调用。通过使用Capsolver服务和模拟真实用户行为,帮助开发者有效绕过这一反机器人机制,同时强调了法律与道德考量。

weixin_30415113的博客 487

ARP欺骗的各种玩法

ARP欺骗 定义 ARP欺骗(英语:ARP spoofing),又称ARP毒化(ARP poisoning,网络上多译为ARP病毒)或ARP攻击,是针对以太网地址解析协议(ARP)的一种攻击技术,通过欺骗局域网内访问者PC的网关MAC地址,使访问者PC错以为攻击者更改后的MAC地址是网关的MAC,导致网络不通。此种攻击可让攻击者获取局域网上的数据包甚至可篡改数据包,且可让网络上特定计算机或所有计算机无法正常连线 关于ARP的工作原理和ARP欺骗的原理,此处不再赘述,如果不懂的话网上有大量资料,这里推荐一个我

LainWith的博客 1万+

Windows10 搭建 FTP 服务器

问题: 有这么一个需求,博主需要对班级同学的信息进行收集,同学的信息是一个个的文件, 正常是每个同学将自己的信息打包压缩通过 QQ 或者邮箱方式发送给博主, 博主一个个接收这些压缩包,然后进行解压,再统一放到一个文件夹下, 但是博主觉得这样子实在是太麻烦了,如果某一个同学的信息来回变动,就需要接收很多次,更改很多次, 另外如果消息过多还会产生漏掉某个同学的信息的问题。 解决方法: 如果可以使...

assiduous_me的博客 3969

abaqus运行报错 WindowsError:[Error 2]

abaqus提交job总是提示“WindowsError [Error 2”,报这个错误,可能是由于安装其他软件改变了abaqus软件的路径导致,总结了看到的教程,按照下面的方法可以解决这个问题。 步骤一:找到你的abaqus安装路径(我是按照一个安装视频安装的,安装路径为SIMULI1),然后找到SIMULIA文件夹,点击进入后找到commands文件夹,将这个路径复制下来。 步骤二:我的电脑右键属性,在左侧中找到高级系统设置并...

az101za的博客 1万+

分析arp攻击与欺骗

分析arp攻击与欺骗实验目的实验环境实验步骤实验总结 实验目的 了解arp协议的特点,并通过实验,知道什么是arp欺骗 实验环境 1、在ensp上创建拓扑图,在VMware打开两台模拟的机器,使用长角牛软件进行arp攻击与欺骗 如图所示,主机A和B在同一个局域网内,主机A为了独享带宽,使用长角牛网络监控机软件模拟攻击(单向断开),给主机B发送虚假的网关MAC地址,使得主机B无法访问网关。 网络管理员在主机B上通过命令arp -s静态绑定网关的IP-MAC地址,主机B又可以正常通行。但是在主机A更改了对于长角

m0_47161295的博客 2286

swl安装无法与服务器建立链接,如何解决?

🏆本文收录于《全栈Bug调优(实战版)》专栏,主要记录项目实战过程中所遇到的Bug或因后果及提供真实有效的解决方案,希望能够助你一臂之力,帮你早日登顶实现财富自由🚀;同时,欢迎大家关注&&收藏&&订阅!持续更新中,up!up!up!! 备注:部分问题/疑难杂症搜集于互联网。

**My Coding Family** 2079

[ 常用工具篇 ] 使用 kali 实现 ARP 攻击 -- arpspoof 实战详解(ARP欺骗-断网攻击&中间人攻击)

[ 常用工具篇 ] 使用 kali 实现 ARP 攻击 -- arpspoof 实战详解(ARP欺骗-断网攻击&中间人攻击) driftnet工具捕获目标浏览的图片 ettercap截取账号密码

qq_51577576的博客 7271

【AI智能体】Codex AI 辅助编程高级技能实战操作详解

Codex AI 辅助编程高级技能实战操作详解

congge 6765

手机银行应用架构设计

网上银行借助互联网、移动通信网络等技术向客户提供金融服务,易受到通讯层面的安全威胁,金融机构应从通讯协议、安全认证、通信链路安全等层面,采取措施有效应对相关风险。网上银行系统服务器端提供网上银行应用服务和核心业务处理功能,金融机构应充分利用物理环境、通信网络、计算环境等领域的防护技术,在攻击者和受保护的资源间建立多道严密的安全防线。 网上银行除直接向用户提供金融服务外,也可能与外部机构开展业务合作。在网上银行系统设计、开发、部署和运营过程中,应充分考虑外部机构的系统可能存在的安全风险,并针对各类风险进行有效

银行信息系统应用架构详解 4837

渗透测试实战之ARP欺骗攻击(ARP断网攻击)

arpspoof 是一款进行arp欺骗的工具,攻击者通过毒化受害者arp缓存,将网关mac替换为攻击者mac,然后攻击者可截获受害者发送和收到的数据包,可获取受害者账户、密码等相关敏感信息。执行ping扫描最简单的方法是使用工具fping,fping使用ICMP ECHO一次请求多个主机,对当前局域网还存在那些主机进行快速扫描,以确定要攻击的主机的ip地址。在kali终端中,输入命令“ifconfig”,查看kali的IP地址与MAC地址,如图所示。2、访问登录网址,输入用户名及密码。

g90900的博客 2558

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

网络安全深度解析:ARP欺骗攻击原理、攻击流程与全方位防护方案

在局域网(LAN)环境中,ARP协议是实现IP地址与MAC地址映射的核心协议,但由于其无认证、无校验、无加密的设计缺陷,ARP欺骗攻击成为了内网最常见、危害极大的网络攻击手段。攻击者通过伪造ARP报文,可实现流量监听、数据窃取、断网攻击、中间人攻击等恶意行为,严重威胁企业内网、校园网、家庭局域网的数据安全。本文将从ARP协议基础ARP欺骗攻击定义攻击核心原理可视化攻击流程图攻击危害全方位防范方案六大维度深度解析ARP欺骗攻击,为网络安全从业者和运维人员提供可落地的防护指南。

✨ 欢迎来到【Seal ^_^ 的优快云博客】!✨ 3864

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

贝叶斯统计 [韦来生编]

贝叶斯(Bayes)统计是近几十年来迅速发展起来的数理统计的一个重要分支。贝叶斯方法与经典统计方法的主要不同之处是进行统计推断时除了利用样本信息外,还要利用参数的先验信息,因此可以提高统计推断或统计决策的效果。它在经济、金融、生物、医学、自然科学和社会科学等许多领域具有广泛的应用。贝叶斯方法的研究已渗透到了统计学的几乎所有领域。作者在给中国科学技术大学概率论与数理统计专业本科生开设的“数理统计”课程中有一章专门讲授“贝叶斯方法和统计决策理论”,近十年来也给中国科学技术大学概率统计专业研究生开设过几次“贝叶斯分析”课。本书是在对过去讲稿的内容作了适当的增减和调整的基础上完成的。  本书共分六章。第1章是绪论,介绍了贝叶斯统计的若干基本概念,同时对必要的数理统计的基础知识有重点地作了回顾。第二章介绍了确定先验分布的若干可供选择的方法。第三章介绍了几类常见统计模型参数的后验分布的主要结果和计算方法。第四章和第五章分别介绍了“贝叶斯统计推断”和“贝叶斯统计决策”的内容。第六章介绍了贝叶斯统计计算的若干方法,包括蒙特卡洛方法和马尔可夫链蒙特卡洛(MCMC)方法以及相关统计软件的简介。本书的每一章附右大量的例题和习题,书末附有常用的几个表格和部分习题解答供读者查用。  大约可在54学时内讲授本书的第1章至第六章的主要内容,教师可根据学时需要选讲本书第1章至第六章的部分内容。书中标“*”号的章节可略去不讲,留给读者作为阅读材料。第六章例题中的R代码和部分例题的数据文件等可从作者个人主页下载。  作者在编写本书的过程中参考了J.O.Berger教授的《统计决策论及贝叶斯分析》和茆诗松教授编写的《贝叶斯统计》等书中的一些内容,以及《贝叶斯分析》一书中由张伟平博士编写的有关贝叶斯统计计算的一些内容。在此表示衷心感谢。  本书编写准备过程中,中国科学技术大学统计与金融系的几个研究生帮助完成了本书部分中文的录入和排版,作者对他们的辛勤工作表示真诚的感谢。高等教育出版社为本书的出版给予了大力支持。在此一并致谢。

arp欺骗断网攻击以及流量转发

步骤1:在Win7中,在命令提示符中输入命令“ipconfig /all”查看自身的MAC地址和网关IP地址,下面第一张图所示。arpspoof 是一款进行arp欺骗的工具,攻击者通过毒化受害者arp缓存,将网关mac替换为攻击者mac,然后攻击者可截获受害者发送和收到的数据包,可获取受害者账户、密码等相关敏感信息。arpspoof 是 dsniff 的一个附属工具,所以我们需要安装的是 dsniff :使用以下命令安装dsniff:apt-get install dsniff。其中1,3都是ARP欺骗;

W286734的博客 1891

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

上一篇: 黑客教你月入过万小技巧:SRC漏洞挖掘_漏洞挖掘怎么赚钱
下一篇: “想转行去网络安全,有没有大佬给我说说怎么学习啊?”需要花两三万去培训班吗??
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值