从0搭建一个本地CTF靶场,零基础入门到精通,看这篇就够了!赶紧收藏!

手把手教你打造CTF动态靶场 公司想搞一个CTF比赛,需要一个竞赛靶场,于是这个任务就落在了我的身上,平台是利用CTFd框架,基于docker搭建的动态靶场,搭建过程中遇到的坑比较多,这里我会把每一个遇到的坑都指出来。我搭建的是CTFd的3.X的版本。第一次搭建的话,搭建的过程会有些痛苦,但是搭建完成后会越来越熟练,这个平台的可用性还是很高的。由于搭建的过程中遇到的坑太多了,各种各样的问题,所以决定写下这篇文章,把所有的坑都指出来,也算为后边想搭这个平台的小伙伴指一条路。Taps:资源来源:星海安全实验室如果你也对网络安全&黑客。 阅读详情

从0搭建一个本地CTF靶场

我们平时大部分练习的CTF靶场都是别人的平台的,所以想着自己搭一个来玩玩,用的是CTFd框架,因为网上的教程也比较多,这次搭建也是比较顺利的,记录一下。

**
**

前期准备:

  • centos7.x系统的虚拟机
  • docker 下载
  • docker-compose 下载
  • git 的下载
  • CTFd 下载
  • CTFTraining 题库下载
  • CTFd 汉化

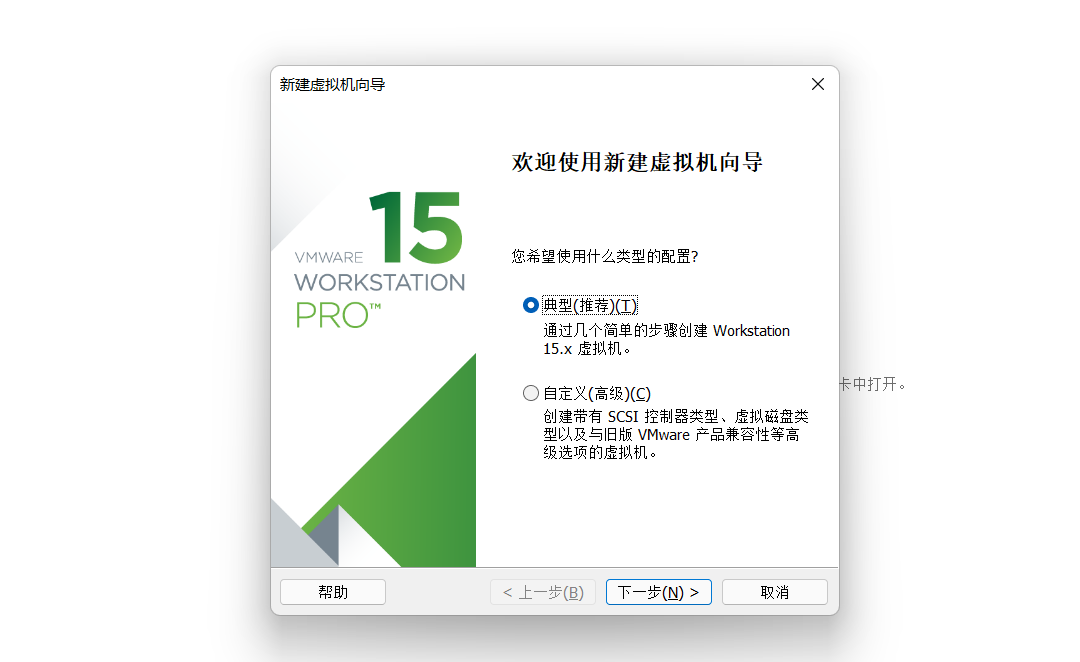
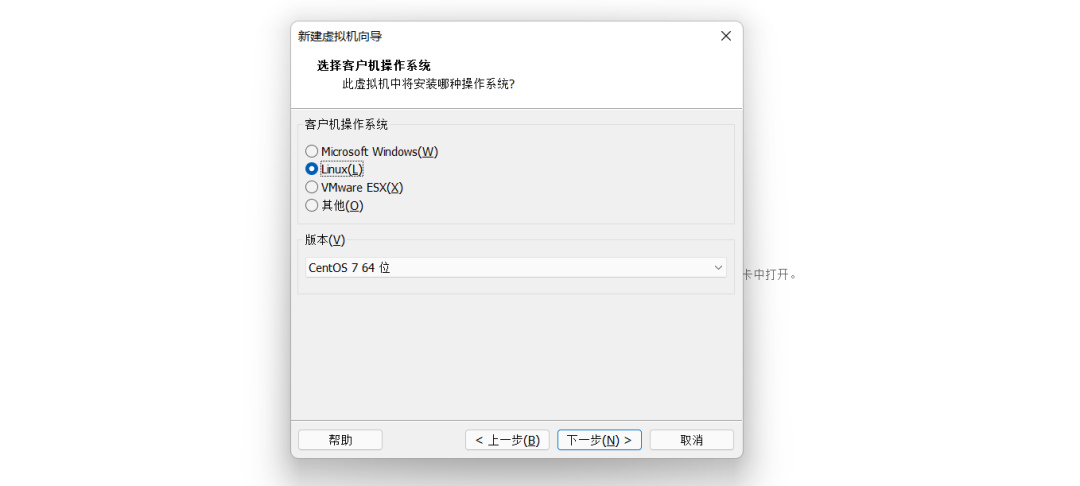
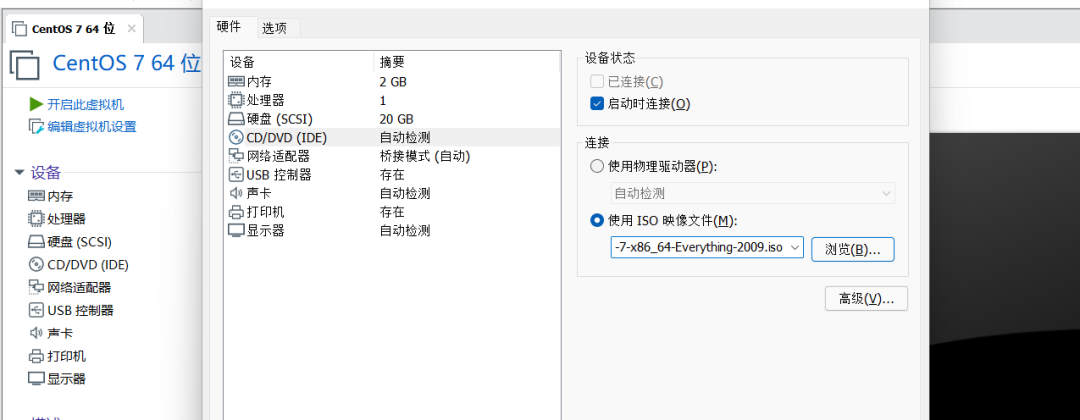
一、创建虚拟机:

图片

图片

图片

选择镜像(需提前下载)

。。。。。。。。。。。。。

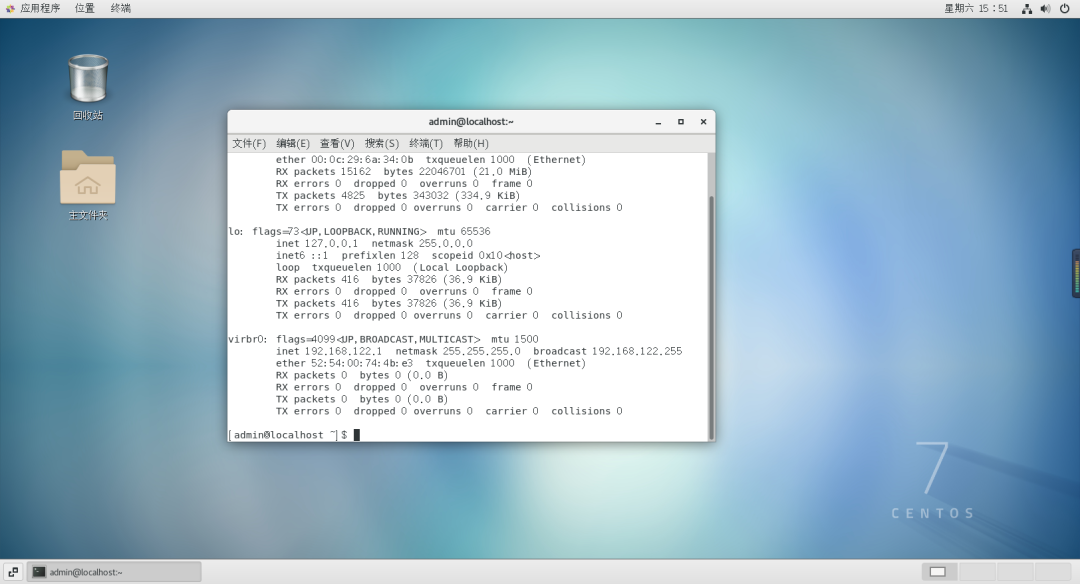
图片

我装的是带桌面的界面 友好点 (菜)

二、docker安装

下载之前更新一下python版本:

<------更新python版本------>wget https://www.python.org/ftp/python/3.9.7/Python-3.9.7.tgz  #下载最新版,自行查看tar -xzvf Python-3.9.7.tgz  #解压cd Python-3.9.7  #进入解压后的目录mkdir /usr/bin/python3  #创建一个python3目录./configure --prefix=/usr/bin/python3  #指定路径make  #编译make install  #安装mv /usr/bin/python /usr/bin/python_old2  #重命名旧版本python以免覆盖ln -s /usr/bin/python3/bin/python3 /usr/bin/python  #建立新版本软连接python -V  #成功修改默认python为Python-3.9.7
<------修改pip3------>vim ~/.bash_profile  #修改pip3指定路径里面有一行修改为:PATH=$PATH:$HOME/bin:/usr/bin/python3/binsource ~/.bash_profile  #刷新配置即可
<------修改yum------>


1.更新yum包

yum update  #更新前检查网络是否正常连接


2.安装必要的系统工具

yum install -y yum-utils device-mapper-persistent-data lvm2


3.设置yum源

yum-config-manager --add-repo http://mirrors.aliyun.com/docker-ce/linux/centos/docker-ce.repo


4.查看并选择合适的docker版本

yum list docker-ce --showduplicates | sort -r


5.下载docker

yum install docker-ce-17.12.1.ce


6.Docker镜像源加速

cd /etcmkir docker  #创建docker目录,因为我这里etc目录下没有所以要手动创建vim docker/daemon.json  #创建并编辑docker目录下的daemon.json文件#编辑内容为:{"registry-mirrors": ["https://docker.mirrors.ustc.edu.cn"]}systemctl restart docker.service  #重启docker生效


三、docker-compose安装

1.选择安装最新的docker-compose版本

curl -L "https://github.com/docker/compose/releases/download/1.29.2/docker-compose-$(uname -s)-$(uname -m)" -o /usr/local/bin/docker-compose


2.设置docker-compose执行权限

chmod +x /usr/local/bin/docker-compose


**四、git配置和安装

**

1.查看git版本

git --version  #查看当前版本,通常默认是1.8.3,但是太老了


2.卸载旧版本git

yum remove git


3.安装最新版git

wget https://github.com/git/git/archive/v2.33.0.tar.gz  #可以先自行去看看最新版本是多少


4.进入解压后的git安装目录

cd git-2.33.0


5.编译

make prefix=/usr/bin/git all  #编译正常可以跳过下面报错处理


PS:在使用命令 make 重新编译 Git 的某些源文件时,你可能会遇到以下这些错误:
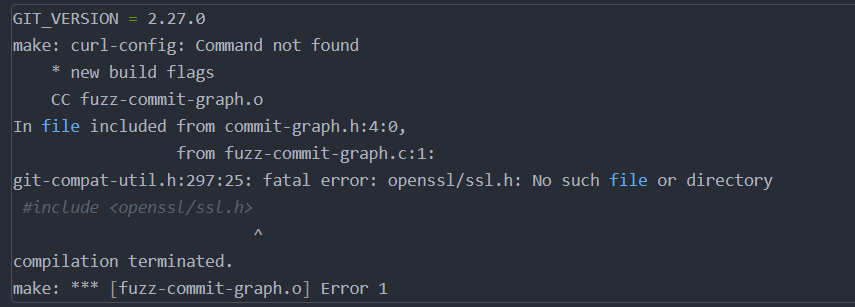
错误 1 - FATAL ERROR: OPENSSL/SSL.H: NO SUCH FILE OR DIRECTORY
图片

这是缺少openssl-devel导致的,执行命令 yum install --assumeyes openssl-devel 安装即可。

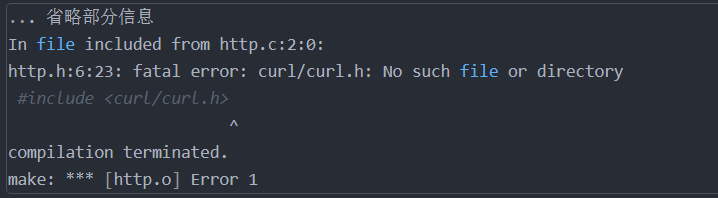
错误 2 - FATAL ERROR: CURL/CURL.H: NO SUCH FILE OR DIRECTORY
图片

这是缺少curl-devel导致的,执行命令yum install --assumeyes curl-devel 安装即可。

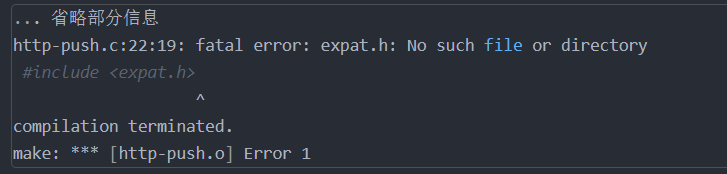
错误 3 - FATAL ERROR: EXPAT.H: NO SUCH FILE OR DIRECTORY
图片

这是缺少expat-devel导致的,执行命令 yum install --assumeyes expat-devel 安装即可。

6.编译成功,安装Git至/usr/bin/git路径

make prefix=/usr/bin/git install


7.编辑环境变量配置

vim /etc/profile


8.profile文件末尾追加

export PATH=$PATH:/usr/bin/git/bin


9.刷新配置

source /etc/profile


10.查看git版本

git --version  #修改成功


五、CTFd下载和部署

**CTFd 是一款基于 flask 的 CTF 靶场框架,主要包含了用户界面部分和管理员界面部分。项目地址:**https://github.com/CTFd/CTFd

1.下载CTFd

git clone https://github.com/CTFd/CTFd.git


2.进入目录使用docker-compose 启动项目

cd CTFddocker-compose up -d


3.等待他安装完(可能时间有点久耐心等待一下)依赖启动之后,访问 http://127.0.0.1 (ip 改成自己的服务器地址)出现类似下面这个界面,然后填写一些基本信息,一直Next…
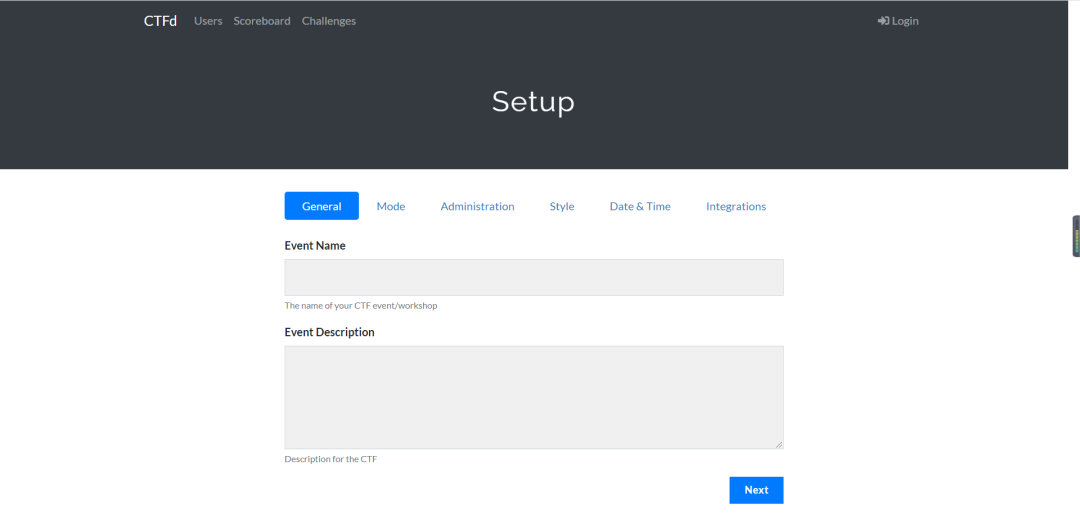
图片

六、下载部署CTFd题目

github 上有许多 CTF 题库的开源仓库,但有些整理的未必好,为了遵守容易部署的原则,我选择了 CTFTraining:https://github.com/CTFTraining/CTFTraining 其题库较为详细,并且目录结构清晰,关键是都是通过 docker 编排,完全契合我的环境。

1.下载 CTFTraining 中的题库,这里要注意 CTFTraining 整个项目较大,题目建议一个个下,有选择性的拉取,下面以拉取第一个题目为例

mkdir CTFTrainingcd CTFTraininggit clone https://github.com/CTFTraining/0ctf_2016_unserialize.git


2.修改 docker-compose.yml 文件

cd 0ctf_2016_unserializevim docker-compose.yml# 0ctf_2016_unserializeversion: "2"services:  web:    build: .    image: ctftraining/0ctf_2016_unserialize    environment:      - FLAG=flag{test_flag}    restart: always    ports:      - "127.0.0.1:8302:80"


此处需要修改两个地方:一个是 flag 的值,写一个自己喜欢的字符串即可,另一个地方是下面的地址和端口号,地址改为 0.0.0.0 端口号选一个未被占用的即可。因为0.0.0.0可以给本地局域网机器访问。

3.启动该题目

docker-compose up -d


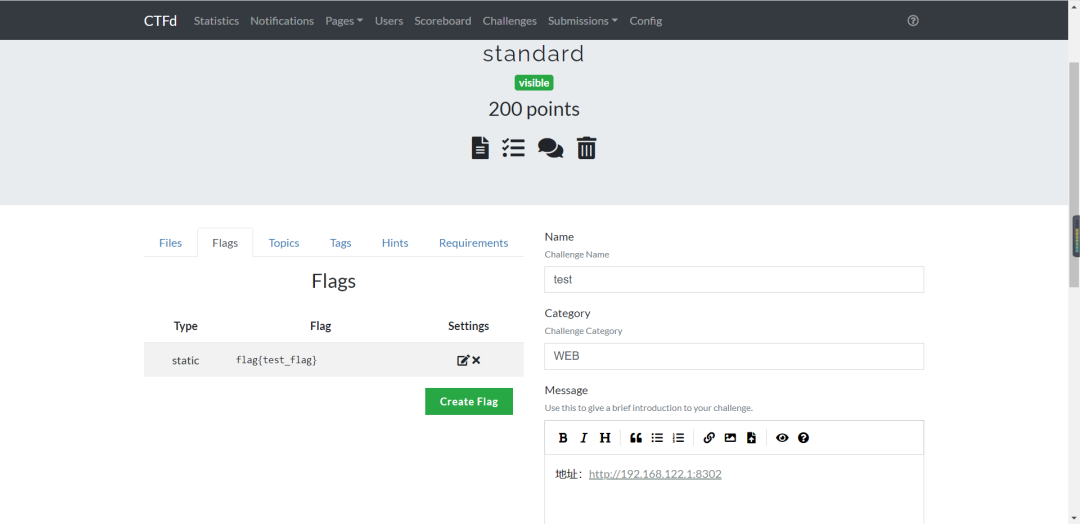
4.访问和配置 CTFd 的 Challenge访问 htto://127.0.0.1:8302 (此处改成自己的 ip 和端口号),成功能显示页面即可。进入刚刚搭建好的 CTFd 中 Admin->Challenges,添加一个新的挑战,类型选 standard,填写好题目名字、内容和分值等。
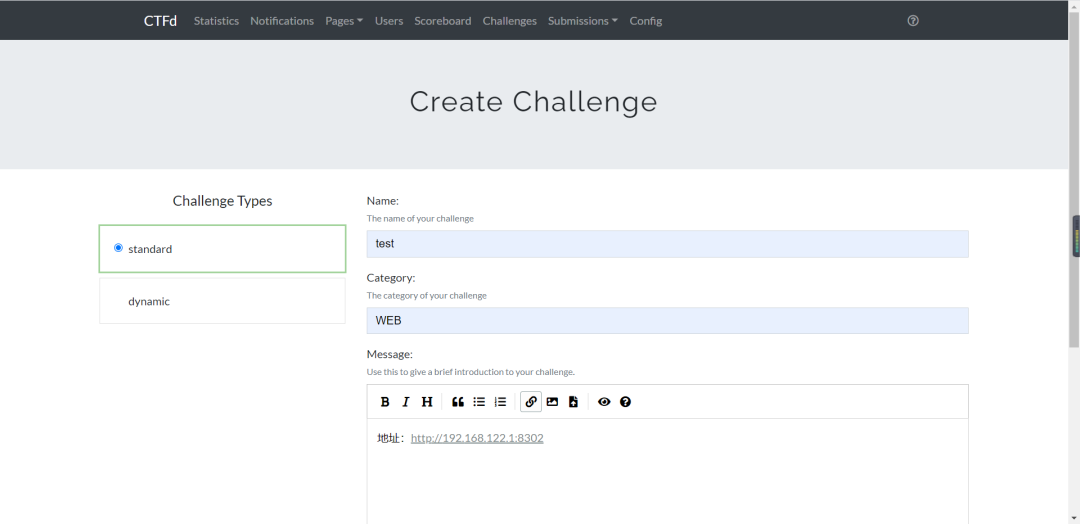
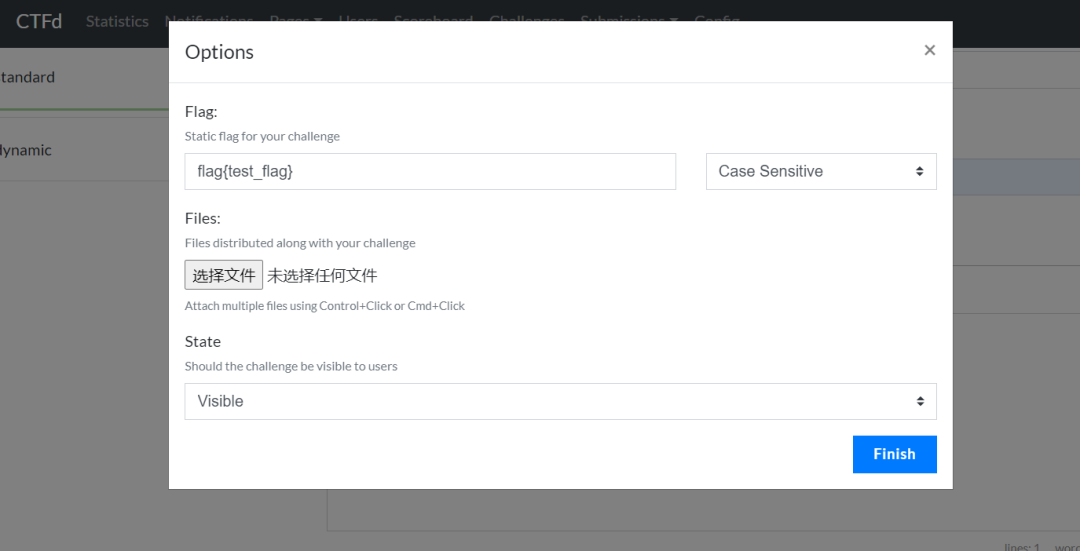
图片

图片

图片

七、汉化CTFd

1.下载汉化包

git clone https://github.com/Gu-f/CTFd_chinese_CN.git


2.替换themes

将CTFd/CTFd/themes的themes文件删除,再移动汉化版本thems到CTFd/CTFd/目录下即可。

3.替换好的效果如下:
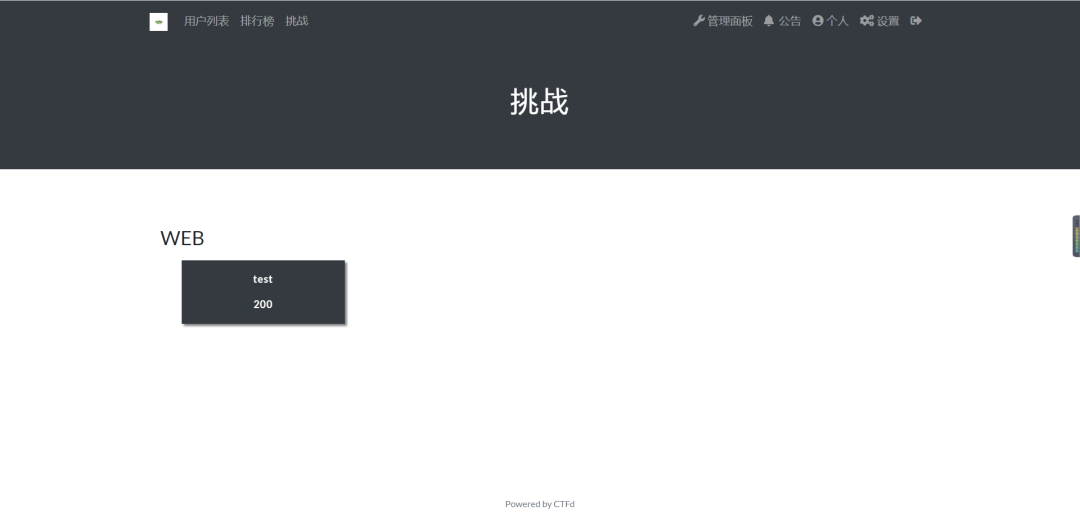
图片

网络安全学习资源分享:

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

因篇幅有限,仅展示部分资料,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,需要点击下方链接即可前往获取

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

👉1.成长路线图&学习规划👈

要学习一门新的技术,作为新手一定要先学习成长路线图,方向不对,努力白费。

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。

在这里插入图片描述
在这里插入图片描述

👉2.网安入门到进阶视频教程👈

很多朋友都不喜欢晦涩的文字,我也为大家准备了视频教程,其中一共有21个章节,每个章节都是当前板块的精华浓缩。(全套教程文末领取哈)
在这里插入图片描述

在这里插入图片描述

👉3.SRC&黑客文档👈

大家最喜欢也是最关心的SRC技术文籍&黑客技术也有收录

SRC技术文籍:

在这里插入图片描述

黑客资料由于是敏感资源,这里不能直接展示哦!(全套教程文末领取哈)

👉4.护网行动资料👈

其中关于HW护网行动,也准备了对应的资料,这些内容可相当于比赛的金手指!

在这里插入图片描述

👉5.黑客必读书单👈

在这里插入图片描述

👉6.网络安全岗面试题合集👈

当你自学到这里,你就要开始思考找工作的事情了,而工作绕不开的就是真题和面试题。
在这里插入图片描述
所有资料共282G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方二维码或链接免费领取~

读者福利 | 优快云大礼包:《网络安全入门&进阶学习资源包》免费分享 (安全链接,放心点击)

【靶场搭建】docker搭建CTFd平台&题库部署 以CTFd开源框架为基础进行靶场环境的搭建,通过docker下载镜像源并启动,最后部署题目并配置flag等相关信息。 阅读详情

相关推荐

(更新)从零开始利用docker搭建CTFd动态独立靶机的靶场

一、前言 1.最近准备毕业设计,准备搭建CTFd动态独立靶机的靶场(ctfd+ctfd-whale) 2.动态独立靶机:每做一道题,就会自动生成一个虚拟题目环境,每一个环境刚刚生成的时候都是崭新的,且能为每个队伍生成一个独一无二的flag,防止flag分享作弊的行为 二、服务器 1.准备一台具有公网IP的服务器 2.镜像采用CentOs 7.3,方便环境安装 三、安装、设置环境 1.安装一切需要安装的环境,这里我是centos的镜像,直接可以用yum源安装 yum install -y git nginx

Delity的博客 1万+

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4864

BAPI创建委外采购订单

使用BAPI BAPI_PO_CREATE1创建委外采购订单,组件为手工输入时,有几个点需要注意: 1、已通过CS01创建过BOM的物料,创建时会自动带出components。如果要修改当前组件清单,可以通过设置pocomponents-change_id = 'E’来实现 lv_sline = lv_sline + 1. ls_pocomponents-po_item = l_ebelp + 10. ls_pocomponents-ITEM_NO = l

Buffalo_soldier的博客 3265

(2024.3.6再度更新最新)一篇文章教你ctfd平台搭建&ctfd动态靶机创建&docker的使用&ctf动态flag的实现 来我这就够了!

ctfd 的平台搭建,维护,以及docker的使用创建下载安装,ctfd动态靶机的搭建,题目部署,题目出题模板格式等等····

zwy3327078581的博客 1万+

Web前端开发技术:实验14-16

实验14 1. 编写JavaScript程序实现“九九乘法口诀”表,如图14-40所示。 <!DOCTYPE html> <html lang="en"> <head> <meta charset="UTF-8"> <title>九九乘法表</title> </head> <body> <h1>九九乘法表</h1> </body> <scri

KslgmrDry的博客 1万+

麒麟和UOS系统编写桌面点击可执行文件

在桌面上创建一个快捷方式(.desktop 文件)来运行脚本。打开文本编辑器,创建一个新文件,如。这可以通过文本编辑器来完成。首先,确保您的脚本具有执行权限。现在,您应该可以双击桌面上的。保存此文件到桌面目录,例如,在桌面上创建一个快捷方式(文件来运行您的脚本了。使用图形界面或命令行给。现在您可以双击桌面上的。为您脚本的实际路径。是您脚本的实际路径。文件来运行您的脚本了。

u013934107的博客 7255

全!CTF靶场、渗透实战靶场总结 (适合收藏)

CTF靶场、渗透实战靶场总结 (适合收藏) CTF靶场:CTF刷题,在校生备战CTF比赛,信安入门、提升自己、丰富简历之必备(一场比赛打出好成绩,可以让你轻松进大厂,如近期的美团杯); 渗透实战靶场:挖洞、渗透实战(web、域、横向渗透),适合实战能力需要大幅度提升的同学。 目录 ▶0x01 CTF赛事发布网站 ▶0x02 CTF在线靶场 ▶0x03 漏洞靶场(本地搭建) ▶0x04 渗透实战靶场 0x01 CTF赛事发布网站 i春秋和XCTF社区经常会发布各类CTF赛事 i春秋: https://www.

Appleteachers的博客 3万+

【多媒体交互】Unity+普通摄像头实现UI事件分析

利用摄像头捕捉用户的手势或动作,结合坐标映射与事件系统触发UI交互

qq_38350004的博客 1327

从0搭建一个本地CTF靶场

***一、创建虚拟机:选择镜像(需提前下载)。。。。。。。。。。。。。我装的是带桌面的界面 友好点 (菜)二、docker安装1.更新yum包2.安装必要的系统工具3.设置yum源4.查看并选择合适的docker版本5.下载docker6.Docker镜像源加速三、docker-compose安装1.选择安装最新的docker-compose版本2.设置docker-compose执行权限**四、git配置和安装**1.查看git版本2.卸载旧版本git3.安装最新版git。

dzqxwzoe的博客 1616

基于STM32L4XX、HAL库的ICM-42607-P姿态传感器驱动程序设计

/ 转换为dps(±1000dps量程)float accel_x = sensor_data.accel_x * (8.0f / 32768.0f);// 转换为g值(±8g量程)#define ICM42607_I2C_ADDR 0x68 << 1 // I2C地址(SA0=0)= 0x40) { // ICM-42607的WHO_AM_I值为0x40。// 读取传感器数据。

zhusl6688的博客 835

Windows11 - Ubuntu 双系统及 ROS、ROS2 安装

在本教程中,我们将使用 Ubuntu 20.04 版本,该版本使用了新的 Ubuntu 桌面安装程序,该程序将包含在今后发布的所有 Ubuntu 版本中。如果你选择了这个选项,你会看到一个简单的界面,允许你选择要安装Ubuntu的硬盘,并通过滑块来决定你希望Ubuntu使用的磁盘空间大小。如果你的电脑有多个硬盘驱动器,那么只要它们各自有自己的驱动器,这个选项就能让你在安装 Ubuntu 的同时安装现有的操作系统。在此屏幕上,系统会提示您输入您的姓名和您的计算机名称,以显示在网络上。

机器人控制与仿真应用 4509

手把手教你打造CTF动态靶场(非常详细)零基础入门到精通,收藏这一篇就够了

公司想搞一个CTF比赛,需要一个竞赛靶场,于是这个任务就落在了我的身上,平台是利用CTFd框架,基于docker搭建的动态靶场,搭建过程中遇到的坑比较多,这里我会把每一个遇到的坑都指出来。我搭建的是CTFd的3.X的版本。

logic1001的博客 4242

智能车浅谈——手把手让车跑起来(电磁篇)

手把手让你的电磁车上路。

qq_41954556的博客 7万+

新手小白如何从0搭建一个本地CTF靶场,一文详解!

我们平时大部分练习的CTF靶场都是别人的平台的,所以想着自己搭一个来玩玩,用的是CTFd框架,因为网上的教程也比较多,这次搭建也是比较顺利的,记录一下。

wangluo12138的博客 1190

MyBatis-Plus 实战:敏感字段自动加解密支持模糊查询

本文基于MyBatis-Plus框架提出了一种全链路敏感字段加密方案。通过自定义TypeHandler实现数据入库自动加密和查询自动解密,结合重写LambdaQueryWrapper处理查询条件加密,并适配多种查询方式。方案核心包括:1)AESUtil工具类提供加解密基础能力;2)EncryptTypeHandler实现字段类型转换;3)实体类通过注解配置加密字段。该方案在保证数据安全的同时,对业务代码侵入性小,支持姓名、手机号等敏感信息的全流程加密处理,满足系统开发的安全需求。

蔡定努 596

IEM模型,地表粗糙度模拟

利用微波反演土壤水分时候,利用IEM模型可以实现对随机地表的模拟

CTF靶场集合大放送(非常详细)零基础入门到精通,收藏这一篇就够了

后续的主要关注点会在 vulfocus 和 RootTheBox 上为了帮助大家更好的学习网络安全,我给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂这些资料!因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取优快云大礼包:《黑客&网络安全入门&进阶学习资源包》免费分享。

Python_0011的博客 1861

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

0基础小白怎么入门CTF,看这个就够了(附学习笔记、靶场、工具包下载)

0基础小白怎么入门CTF,看这个就够了(附学习笔记、靶场、工具包下载)

z099164的博客 4733

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

2025最新CTF知识点网址汇总大全,零基础入门到精通,收藏这篇就够了

全网最全CTF资源导航站🔥从入门到进阶,看这篇就够了经常会有粉丝朋友后台私信评论留言想要CTF相关资料,大白也深知大家想在CTF大赛中叱咤风云却苦于找不到优质资源?别担心!

ewii12567的博客 1718

告别菜鸟!15个网络安全攻防靶场!从零基础入门到精通,收藏这一篇就够了!

以上就是我为大家精心整理的15个网络安全攻防靶场,

2401_84215240的博客 1917

CTF入门指南,从零基础到精通,收藏这篇就够了!

Web密码学Pwn 程序的逻辑分析,漏洞利用windows、linux、小型机等Misc 杂项,隐写,数据还原,脑洞、社会工程、与信息安全相关的大数据reverse 逆向Windows、Linux类ppc 编程类的国外:DEFCON资格赛国内:xctf联赛 0ctf上海国内外都有,很强1.编程语言基础(C、汇编、脚本语言)2.数学基础(算法、密码学)3.脑洞大开(天马行空的想象、推理解密)4.体力耐力(通宵熬夜)1.恶补基础知识2.尝试从脑洞开始 如黑客game。

yy1715713348的博客 1238
上一篇: 一文说清 Docker 是什么(超详细),零基础入门到精通,收藏这一篇就够了!
下一篇: 95%应届生都会踩的坑!2024年计算机专业就业现状大揭秘,薪资差距达30万
网络安全_入门教程
博客等级 码龄4年 1万+粉丝 2151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值