百度翻译逆向Acs-Token逆向百度翻译爬虫(调试篇)

某翻译新参数Acs-Token逆向分析 某翻译Acs-Token 参数逆向分析 阅读详情
AI摘要

本文详细介绍了如何通过逆向工程找到百度翻译接口中的Acs-Token参数,包括定位参数、逐步跟踪代码流程和加密测试等过程。

文章声明

本文章中所有内容仅供学习交流,严禁用于商业用途和非法用途,否则由此产生的一切后果均与文章作者无关,若有侵权,请联系我立即删除!

概要

- 该篇文章是基于translate接口的分析
- 用到的工具 Edge浏览器

逆向目标

求参数 Acs-Token

上一篇百度翻译是技巧篇,这篇来带着一步步找加密点

参数定位及逆向

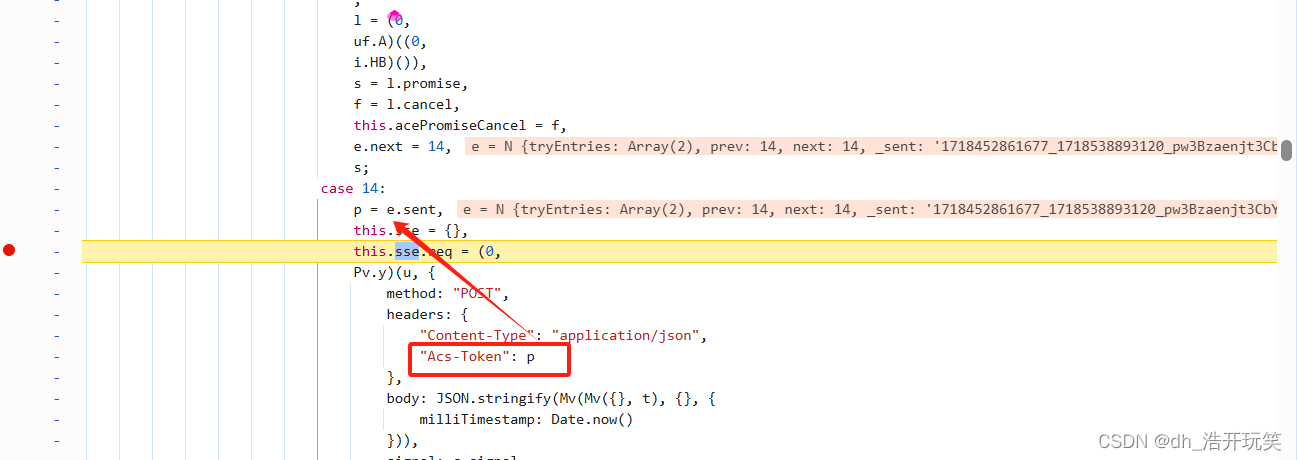
  • 搜索Acs-Token并定位
    在这里插入图片描述

  • 发现p是由e.sent赋值的,那么我们就需要向上找e,这个时候有两种情况,

    • e是在其他分支中被赋值的
    • e是被当成参数传递的
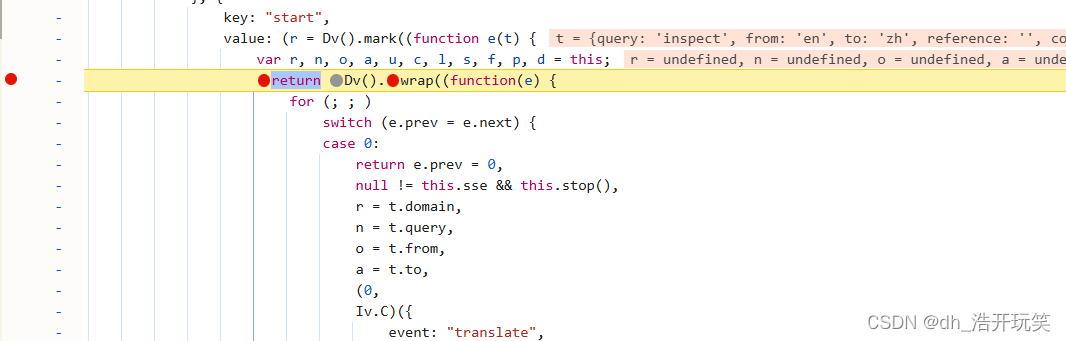
  • 大致看完代码之后发现是第二种情况,然后打断点

在这里插入图片描述

  • 注意断点不要打在函数内部,要打在return Dv()这个位置,因为js中使用了大量的异步操作,很多值你正常跟是跟不到的

  • 既然e是被当成参数传递的,我们就看看他对这个函数都进行了什么处理,断点打在wrap然后单步进入

  • 先不要关心值在哪里, 先看看他想要干什么,知道他的目的之后就能找到值的位置

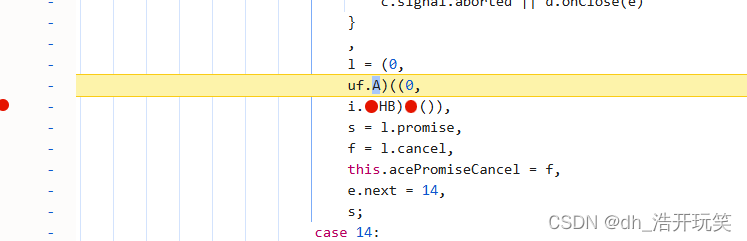
  • 一直往下跟,这是一个枯燥的过程,然后走到这里就开始做事情了

在这里插入图片描述

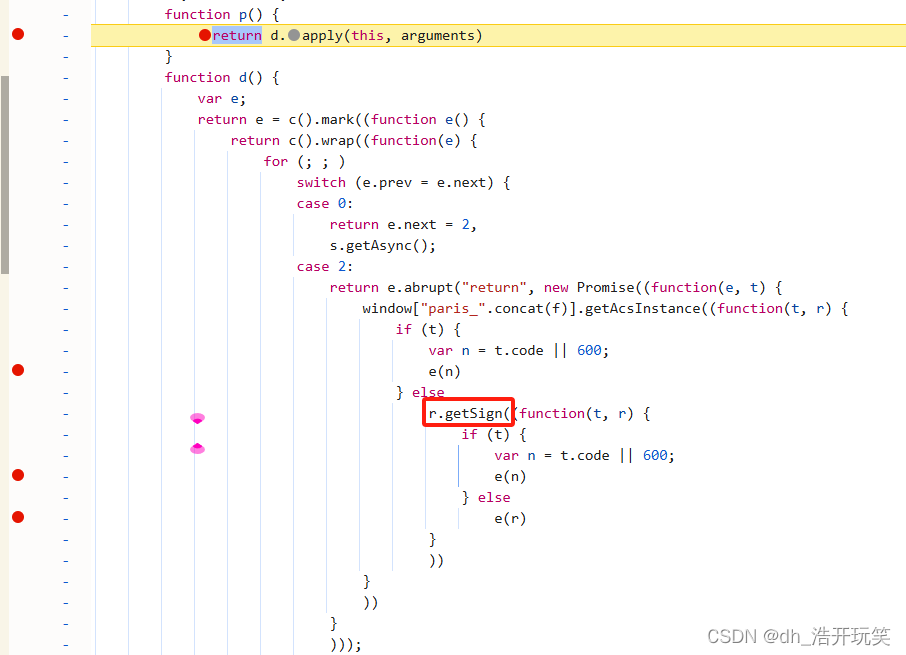
  • 进入i.HB方法,发现只执行了d方法,而该方法内部中出现了关键字眼sign这个时候我们就需要额外关注了
    在这里插入图片描述

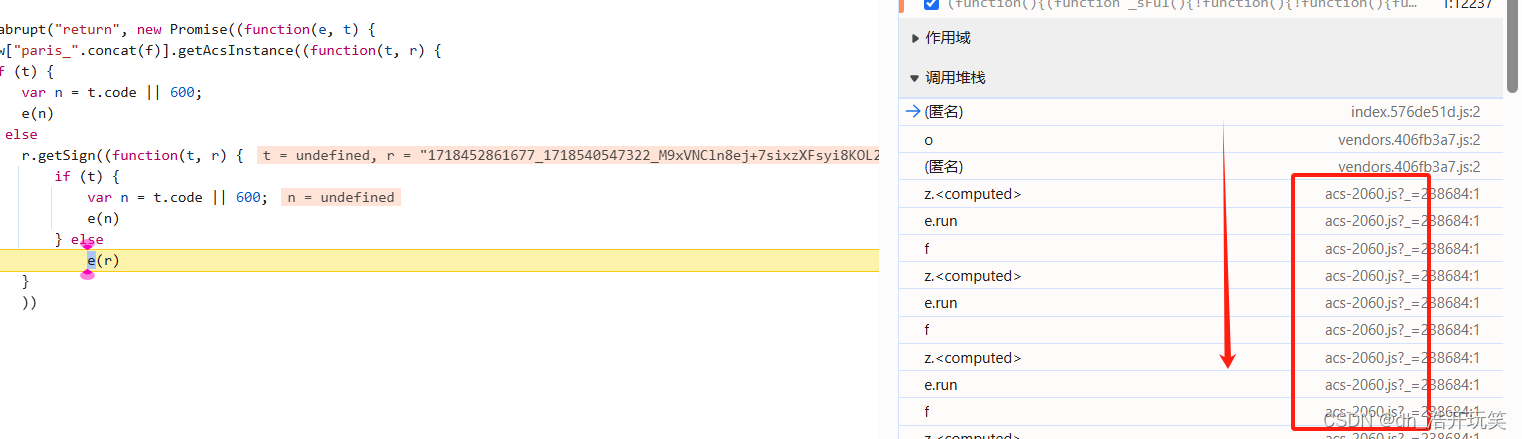
  • 看到new Promise之后,就找e方法,看看该方法传递了什么参数(为什么看e?, 了解Promise之后你就明白了)

  • 最终断点落在了e(r)处,且r就是我们要的加密值,并且又看到了我们熟悉的acs文件
    在这里插入图片描述

  • 根据堆栈找r看看哪里都用到了这个加密值, 最终定位到这里
    在这里插入图片描述

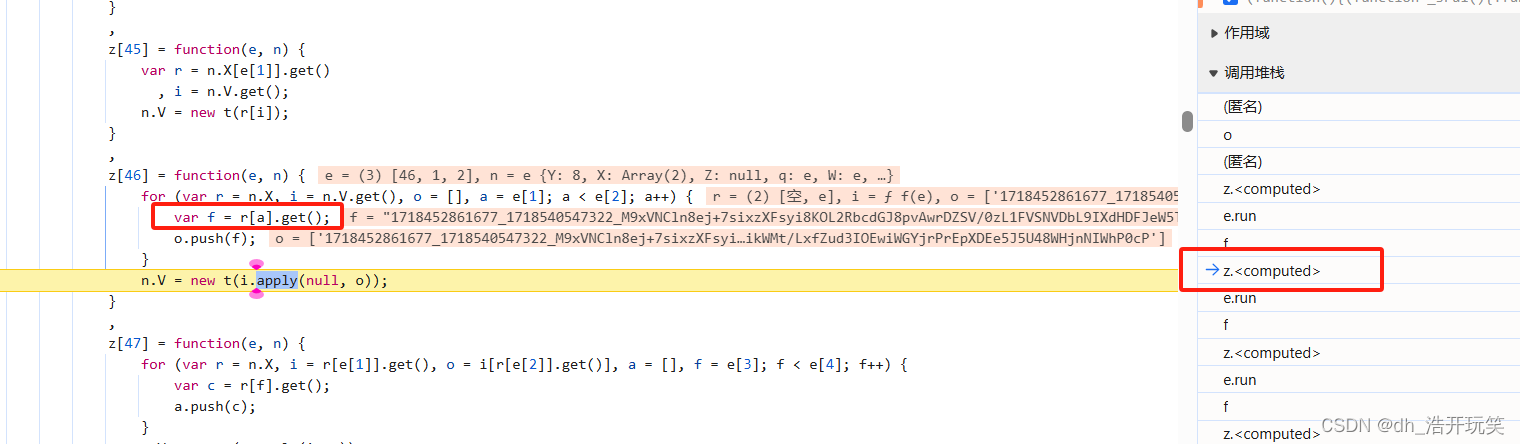
  • 可以看到f就是加密值,打个断点,重新触发请求,在这里直接打断点会断下很多次,使用条件断点(typeof f == 'string' && f.length == 540), 540是我这里加密结果的固定长度

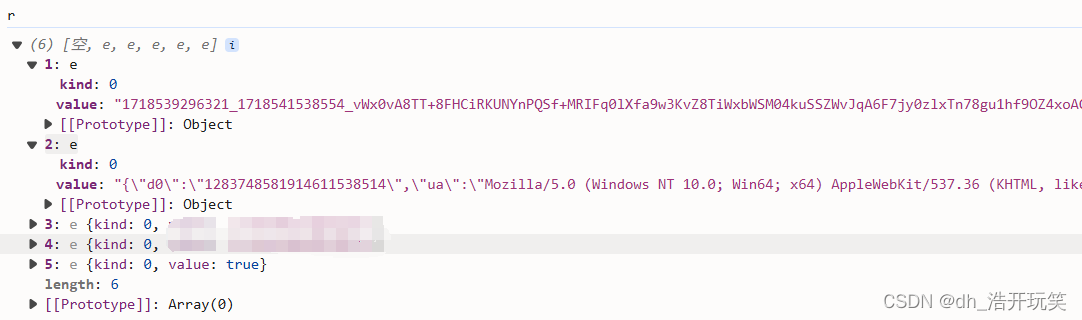
  • 断到之后可以发现r[a].get()是一个取值操作,而值是早已经生成过了, 在控制台看看r
    在这里插入图片描述

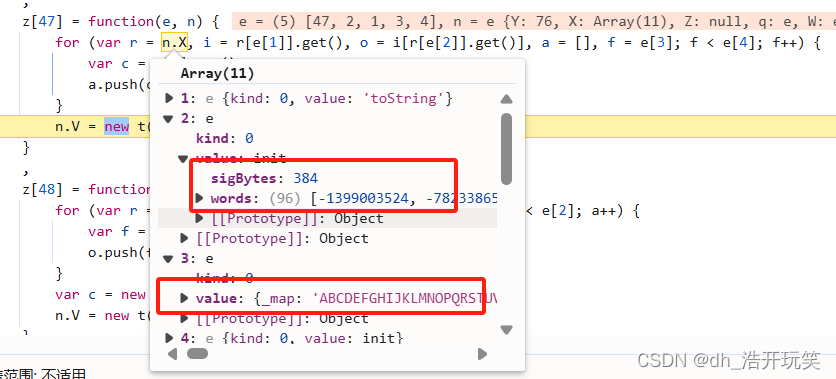
  • 发现r是一个数组,并且数组内对象的结构都是固定的{kind:0, value:xxxx}

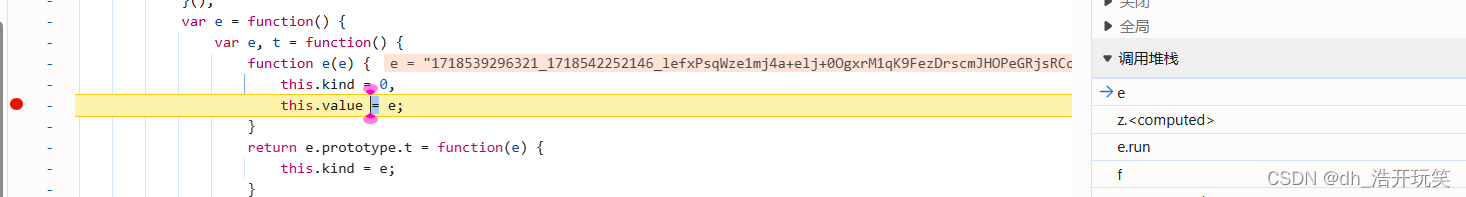
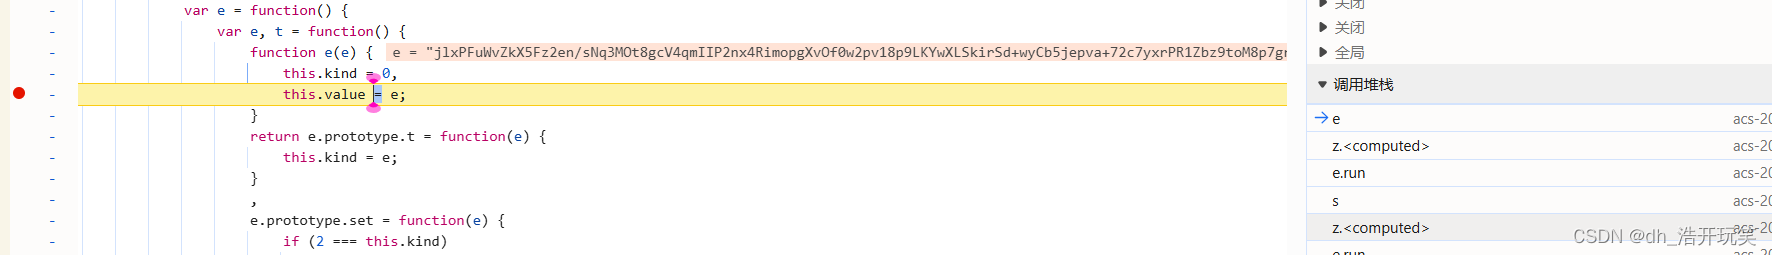
  • 去搜索kind,kind附近一定有value, 找到了这两处,保险起见都打上条件断点,否则断点会很多

  • typeof e == 'string' && e.length == 540

  • 放开断点,重新触发请求
    在这里插入图片描述

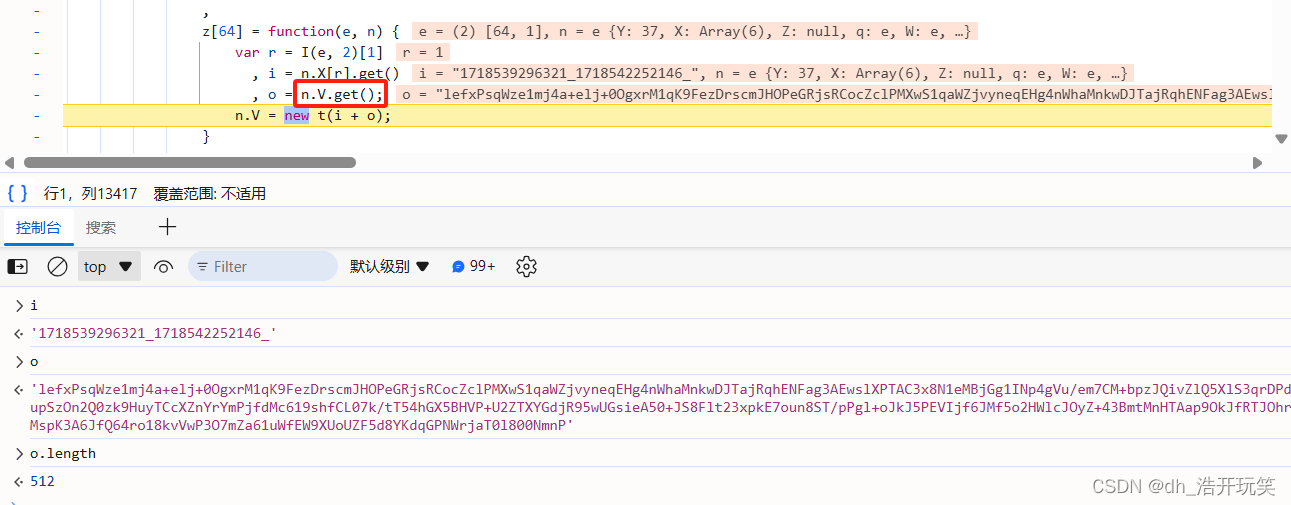
  • 断到了第一个value,去找上一个堆栈,找到了(new t(i + o);)就是组成的value
    在这里插入图片描述

  • 发现o的值也是通过value的方式获取的,这个时候就要去修改前面的条件断点了

  • typeof e == 'string' && e.length == 512

  • 放开断点,重新触发请求
    在这里插入图片描述

  • 继续找上一个堆栈,看到这里应该很熟悉了把n.V = new t(o.apply(i, a));
    在这里插入图片描述

  • 进入到o函数,看见了很多老朋友
    在这里插入图片描述

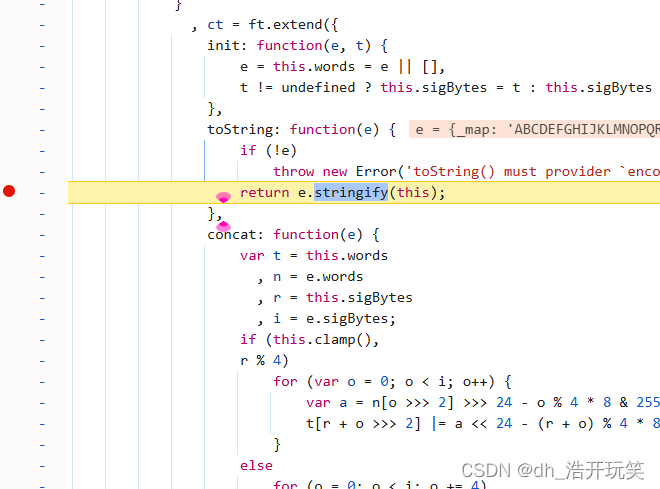
  • 然后再往上看看代码,你会发现encrypt关键词, 这就和上一篇相呼应上了吧

  • 剩下就没啥东西了,到这里基本上就结束了

加密测试

- 测试的网站: https://tool.lmeee.com/jiami/aes
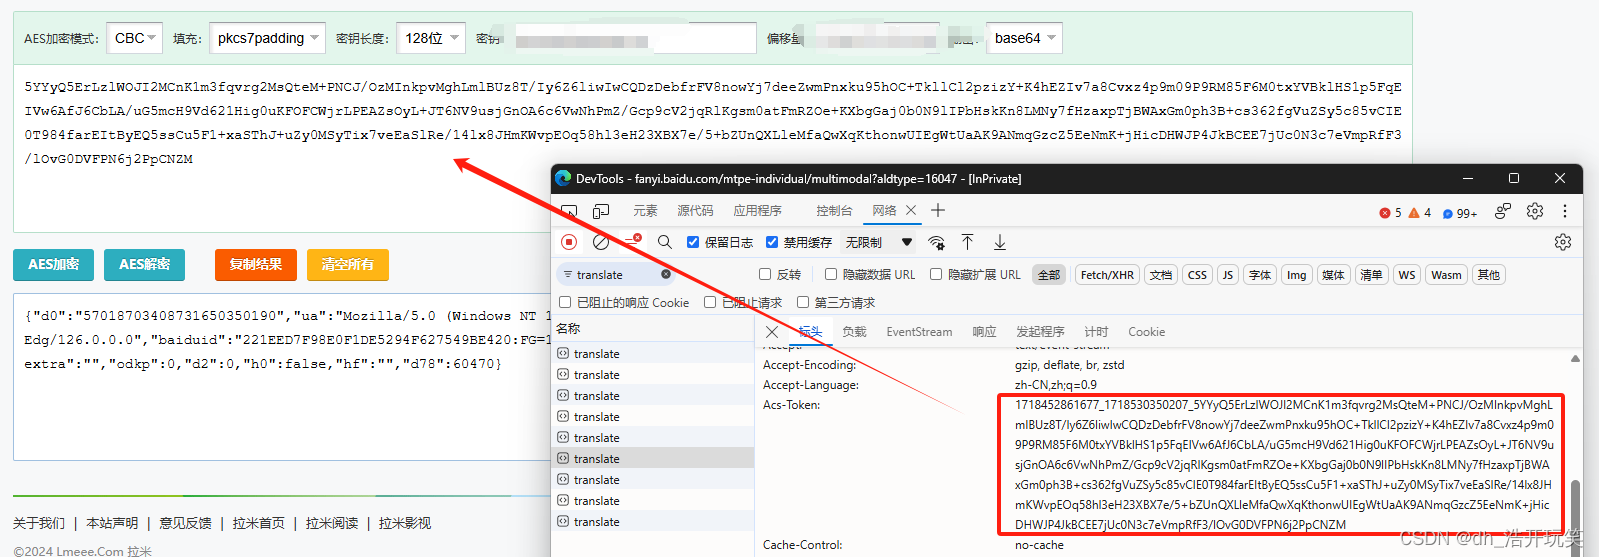
在这里插入图片描述

  • 解密时把前面的两个时间戳给去掉,_也别忘记了

JS实现

// 声明.我没有测试,大致模板就是这样,如果网站的加密结果和这个结果不一样,就在下面代码的基础上修改一下即可
// 安装插件
npm install crypto-js
const CryptoJS = require("crypto-js");

let key = CryptoJS.enc.Utf8.parse(key); 
let iv = CryptoJS.enc.Utf8.parse(iv); 
let info = {
    mode: CryptoJS.mode.CBC,
    iv: iv,
    padding: CryptoJS.pad.Pkcs7
}
// 加密
let encrypt = CryptoJS.AES.encrypt('明文', key,info);
let Data = encrypt.toString(CryptoJS.enc.Utf8);
console.log(Data);


//解密
let decrypte  = CryptoJS.AES.decrypt('密文数据', key, info);
let text = decrypte.toString(CryptoJS.enc.Utf8);
console.log(text);

贴一下我的名片
在这里插入图片描述

某度翻译最新版Acs-Token逆向分析 某度翻译headers的最新版Acs-Token参数逆向分析 阅读详情

相关推荐

【JS逆向实战】某平台Acs-Token请求头加密参数逆向分析与关键代码实现

分享一个高难度JS逆向案例:某平台核心接口的Acs-Token请求头参数破解。本文将详解加密入口定位、核心代码扣取、Node.js环境补全三大核心步骤,并提供可运行的关键代码片段,助你攻克此类复杂加密。

weixin_54390416的博客 1603

js逆向-最新版百度翻译参数解密

百度翻译最近使用脚本调用发现总是会报错,打开网站一看发现在请求头中多了一个参数Acs-Token,请求时如果不带该参数就会报错。今天就从头分析一下请求参数的加密,做过百度翻译逆向的小伙伴们都知道原有加密参数是sign和token,现在又多了Acs-Token参数。...

逆向新手的博客 3917

实战解析:逆向百度翻译Acs-Token加密参数与爬虫攻防

本文详细解析了百度翻译Acs-Token参数的加密机制与逆向过程,提供了从抓包定位到算法复现的完整实战指南。通过AES-CBC加密算法分析、关键参数获取技巧以及爬虫实现中的反反爬策略,帮助开发者有效应对百度翻译接口的加密挑战。文章特别强调了请求频率控制和加密结果调试等实用技巧,为网络爬虫开发提供了宝贵经验。

weixin_27199085的博客 1129

百度翻译逆向Acs-Token逆向百度翻译爬虫(技巧篇)

百度翻译参数逆向,Acs-Token逆向,Python爬虫

Not__Cry的博客 1802

逆向百度翻译Acs-Token:从加密参数破解到Python爬虫实战

在Web安全与数据采集领域,接口加密参数是常见的反爬机制,其核心原理是通过客户端生成动态令牌来验证请求合法性。这类技术通常基于哈希算法、时间戳、用户行为指纹等多因素融合,旨在区分自动化脚本与真实用户操作。从技术价值看,理解加密参数生成逻辑不仅能提升爬虫的健壮性,更能深化对Web安全防御体系的认识。在实际应用场景中,类似Acs-Token的防护广泛出现在数据平台、大厂API及在线服务接口中。本文以百度翻译的Acs-Token为例,系统演示如何通过静态分析、动态调试及算法复现,完整还原其生成流程,并重点攻克Ja

weixin_30509393的博客 351

逆向实战:从Acs-Token到百度翻译接口的完整爬虫攻防解析

本文详细解析了如何逆向分析百度翻译接口中的Acs-Token参数,从浏览器抓包到加密算法复现的全过程。通过实战案例,介绍了逆向工程中的搜索与断点技巧、加密算法识别与定位方法,以及爬虫攻防中的对抗策略,帮助开发者掌握高效的数据获取技术。

weixin_29325007的博客 459

【调用百度翻译接口实现简单窗口的汉译英】

利用爬虫思路自己制作个简单翻译界面

qq_63188936的博客 885

某度翻译Acs-Token逆向实战:从断点到加密逻辑解析

本文详细解析了某度翻译接口中关键加密参数Acs-Token的逆向分析全过程。通过抓包定位、断点调试、堆栈追踪等实战技巧,深入剖析了其异步加密逻辑与代码混淆手段,并提供了将核心加密函数扣取至本地Node.js环境复现的完整方案与避坑指南。

weixin_28025327的博客 825

百度指数 Cipher-Text、百度翻译 Acs-Token 逆向分析

K 哥之前写过一篇关于百度翻译逆向的文章,也在 bilibili 上出过相应的视频,最近在 K 哥爬虫交流群中有群友提出,百度翻译新增了一个请求头参数 Acs-Token,如果不携带该参数,直接按照以前的方法进行处理,会出现 1022 报错,并且如果直接将 Acs-Token 写成定值,前几次可能能成功,多查询几次也会报同样的错误,现对其进行逆向分析,对往期代码进行重构。

K哥爬虫 2287

Web接口加密参数逆向实战:以某度翻译Acs-Token为例

在现代Web开发中,接口安全是保障数据传输可靠性的核心环节,通常会采用加密参数来验证请求合法性。其基本原理是通过特定算法对请求数据(如时间戳、随机数和业务参数)进行哈希或加密运算,生成动态令牌。这种机制的技术价值在于有效防止请求伪造、重放攻击和数据篡改,广泛应用于身份验证、反爬虫和API签名等场景。以某度翻译的Acs-Token为例,该参数作为典型的加密参数,其生成过程涉及SHA256哈希和Base64编码等常见技术。通过抓包分析和JavaScript逆向,可以还原其算法逻辑,进而实现自主生成。本文将以该案

weixin_33671935的博客 388

JS逆向 --百度翻译

爬虫分为两个部分:第一个 伪装 目的:想办法拿到源数据第二个 交互 目的:想办法提取有用的数据。

April123abc的博客 792

手把手教你用Node.js复现百度翻译Acs-Token加密(附完整CryptoJS代码)

本文详细介绍了如何使用Node.js和CryptoJS复现百度翻译Acs-Token的加密过程,包括环境准备、逆向分析、加密逻辑解析及完整代码实现。通过AES加密技术,开发者可以轻松构建爬虫或自动化工具,解决调用百度翻译API时的加密难题。

weixin_33725722的博客 192

某度翻译Acs-Token算法逆向分析与安全机制解析

动态签名技术是现代API安全验证的核心机制,通过结合时间戳、设备指纹和密钥混合等方式生成唯一令牌。其技术原理主要基于哈希算法(如SHA256)和基础编码转换,能有效防止重放攻击和未授权访问。在工程实践中,这类算法广泛应用于机器翻译、支付接口等敏感业务场景,某度翻译的Acs-Token正是典型实现。该方案通过动态种子机制和移动端多维验证(含设备ID、行为轨迹等热词)提升安全性,同时采用代码混淆和反调试等防护策略。理解这类签名算法的设计思路,对开发高安全性的Web服务和合规爬虫开发都具有重要参考价值。

weixin_29322855的博客 214

某度翻译API流式翻译接口acs_token实现详解

本文详细介绍了如何通过Python实现百度翻译API的流式翻译接口调用,重点解析了Token加密生成逻辑和流式数据处理方法。主要内容包括:1)使用SHA1哈希、自定义Base32编码和AES-CBC加密算法生成验证Token;2)构建包含时间戳、语言参数等信息的请求Payload;3)通过Server-Sent Events(SSE)技术处理流式翻译结果。该实现完整还原了百度翻译的API调用流程,支持中英文互译,适合开发者学习API逆向和网络爬虫技术。

qq_54438262的博客 1109

某翻译平台的爬虫坑,你踩了吗?

近期,阿三有一个自动化翻译的小需求,于是找到阿爬,想要一个好的方案。阿爬首先想到的是调用某平台的翻译接口,奈何需要付费,于是心想还是用爬虫技术撸一把吧,于是开始了翻译平台逆向

m0_58399594的博客 818

百度翻译接口,完整代码

仅供学习参考,截止2023.08之前可用

百度翻译 Acs-Token 生成算法完整解析

本文详细解析了百度翻译API的Acs-Token生成机制,该参数采用AES加密算法结合时间戳、用户代理等动态生成,用于API访问安全验证。文章包含完整技术架构分析,详细说明Acs-Token的三段式结构(固定时间戳_当前时间戳_加密字符串)及其加密参数对象。重点提供了Python实现代码示例,演示如何通过固定密钥和IV进行AES-CBC加密生成有效Token。同时分析了该机制的安全防护措施及潜在风险,并给出完整的API调用示例和常见问题解决方案。本文内容仅限技术研究,请注意遵守使用规范。

m0_37890059的博客 806

最新百度翻译接口逆向源码.zip

文件中包含最新的JS逆向逻辑代码及python源代码。

上一篇: 百度翻译逆向Acs-Token逆向百度翻译爬虫(技巧篇)
下一篇: js逆向常用工具&爬虫工具
dh_浩开玩笑
博客等级 码龄6年 131粉丝 17原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

dh_浩开玩笑

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值