ELK入门(十五)——Kibana之DashBoard简易自定义设计二(Line+Dot Size、Table、Unique Count、Pie、Horizontal Bar)

Netflow实战指南:从流量采集到安全防御,一篇文章掌握核心技巧 本文提供了一份全面的Netflow实战指南,涵盖从流量采集环境搭建到安全防御应用的核心技巧。通过详解Netflow协议原理、配置网络设备导出、部署开源采集器以及数据可视化方案,帮助网络运维人员将原始流量数据转化为可操作的网络洞察。文章重点阐述了如何利用Netflow进行异常流量检测、DDoS攻击发现、带宽管理与安全策略审计,并分享了构建自动化告警与响应管道的进阶思路,是掌握网络流量分析、提升网络可见性与安全防御能力的实用手册。 阅读详情

相关博客链接:ELK入门(十五)——Kibana之DashBoard简易自定义设计一(折线、表格、计数、饼图、条形图)

一、数据分析

1.目前已有的数据字段

N个不同的host.name:主机名

N个不同的application:host上运行的application的id

三种不同的info类型:INFO、ERROR、WARN

关于数据的字段提取参见

方式一:grok+pipeline过滤ELK入门(十四)——自定义grok并生成pipeline

方式二:Kibana Scripts Field根据已有索引自定义生成新字段ELK入门(十六)——Kibana-Painless-Scripts-Fields,对索引字段提取处理,生成新的脚本化字段

2.计划实现的效果

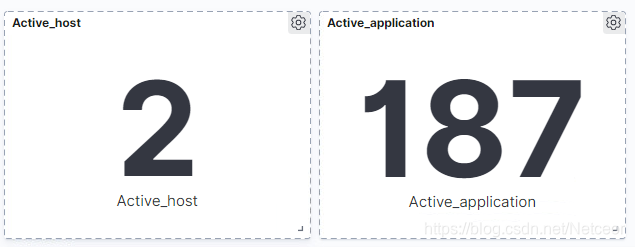
(1)去重显示活跃的host数量和application数量(文字)

(2)对host数量去重计数,得到在最多host上运行的application编号以及相关数据总量(表格)

(3)不同host上出现的不同info的数量(堆叠条形图)

(4)随时间变化的各host上运行的application数量(直方图)

(5)随时间变化的不同info数量,点的大小代表该info上存在多少个不同应用(折线图+Dot Size)

由于大量数据的导入过程复杂,所以只是在两台host上导入相同的数据,所以会造成数字相同、长度相同、折线重合的现象

二、实操

1.创建DashBoard

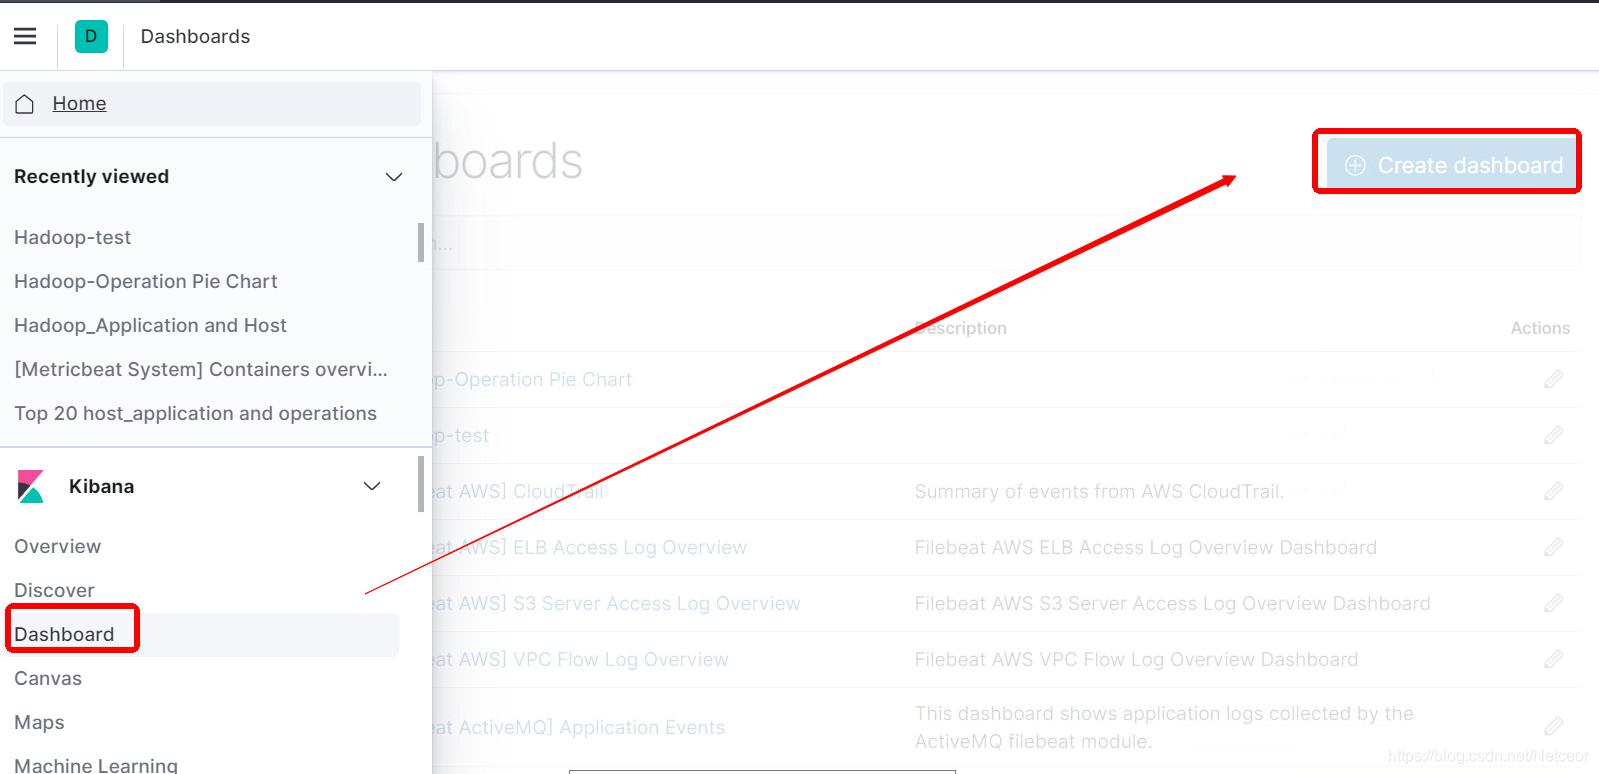
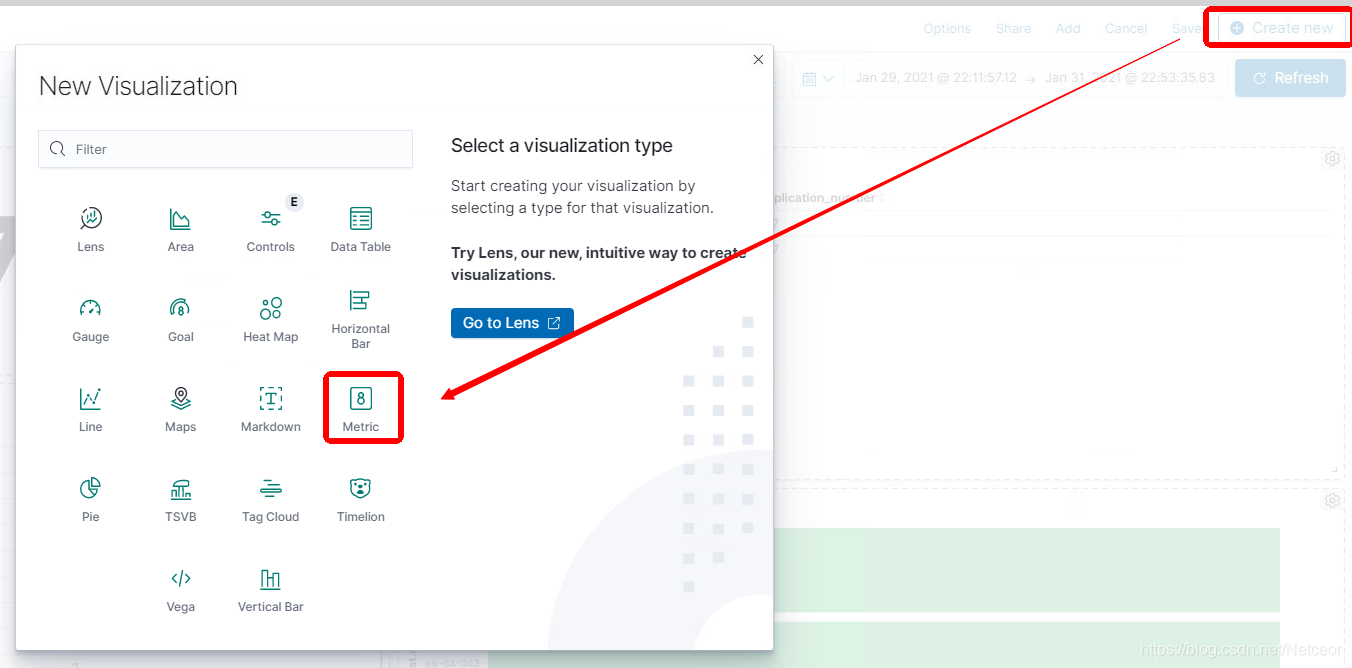
先简单说一下船舰DashBoard的过程,进入Kibana→左侧选择DashBoard→右上角Create DashBoard→Create New可以插入新的图像
2.活跃的host和application数量(文字)

新建一个Metric,并选择自己要用的索引
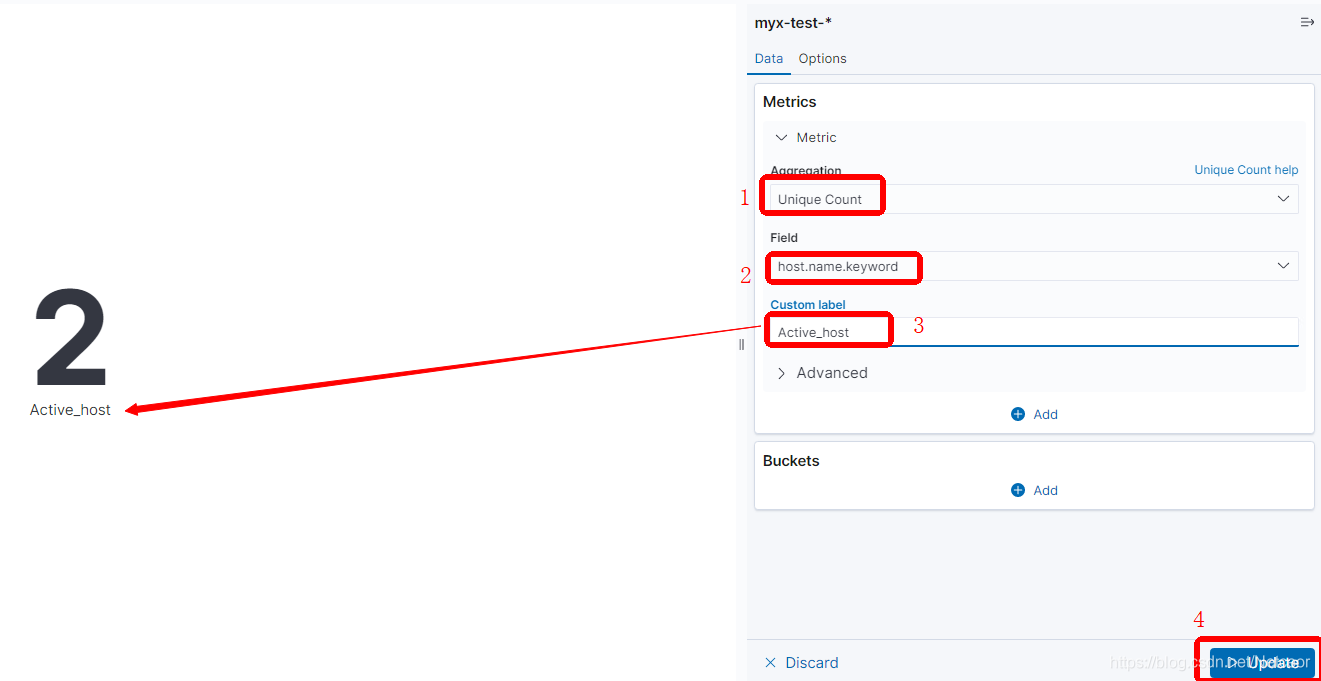
为了显示某时间段内运行的host,将聚合方式选为去重计数,将可以唯一标志host的host.name.keyword作为区域,Label为自定义字段,可不填写。
application同理,将Field选为application.keyword
3.Top 150 host+Top 200 application+Count(表格)

创建Data Table,添加Metrics可增加列

application同理,得到结果为表格展示

4.不同info数(堆叠条形图)

创建Horizental Bar  


展示效果:

5.Time-host上application数(直方图)

创建Line


展示效果:

6.Time-info数,点代表不同application数(折线图+Dot Size)

创建Line


展示效果:


Elastic Stack--ELFK实例与Dashboard界面 Page View(简称:"PV")页面访问或点击量。kibana界面鼠标依次点击如下:(1)菜单栏;(2)Visualize Library(可视化库);(3)新建可视化(4)基于聚合(5)指标(6)选择索引模式(例如"oldboyedu-linux80-nginx*")(7)指标栏中选择:聚合: 计数定制标签: PVkibana界面鼠标依次点击如下:(1)菜单栏;(3)创建仪表盘(4)从可视化库中添加即可。 阅读详情

相关推荐

ENVI SARscape安装全攻略:从下载到汉化一步到位(附最新试用申请链接)

本文提供ENVI SARscape从下载安装到汉化的完整指南,特别针对InSAR(合成孔径雷达干涉测量)分析环境搭建。详细介绍了系统要求、分步安装流程、汉化优化方法及硬件加速配置,并分享数据处理验证和常见问题解决方案,帮助用户高效搭建遥感数据分析平台。

rnn9storyteller的博客 1412

ELK之 MetricBeat监控Kibana的Dashboard各个图表对应生成方式

如有问题欢迎指出,谢谢 目录一、添加自定义字段二、监控数据面板展示1、cpu2、load3、memory4、process5、fileSystem6、fsstat附:部分图表查询方式附录1附录2 一、添加自定义字段 fields: type: system vmId: test123 userId: test123 customerId: test123 fields_under_root: true 效果如下 二、监控数据面板展示 图表面板查询首先添加filter过滤查询 GET.

一个到老才知道分享的人的博客 738

SDI-12协议与STM32 进行uart通信

其中DIR_OUT_SDI是一个IO引脚,控制UART_TX_SDI是否使能,U10是三态门IC,即拉低DIR_OUT_SDI使能stm32输出,拉高DIR_OUT_SDI失能输出,串口配置8位数据位,偶校验,1位停止位,1200波特率。示波器测试得到传感器的应答信号如下:第一个是唤醒信号,拉高电平13毫秒,之后保持20毫秒低电平,第二个数据帧是激活信号,即ascii码: "0!",第三个是传感器的应答信号:"0\r\n"

weixin_42186805的博客 4404

监控三剑客ELK之Elasticsearch教程

Elasticsearch/Logstash/Kibana作为目前开源领域炙手可热的监控三剑客声名大噪。ELK三者各司其职,作为构建在Lucene基础上的搜索引擎,和另外一个著名的工具solr功能和应用场景有些重叠,只是看起来Elasticsearch风头更胜。而ELK从log抽取到图形展示全套功能齐全为同属elastic的Elasticsearch更是添了不少分,做到了1+1大于2。 Elasticsearch:分布式搜索和分析引擎,具有高可伸缩、高可靠和易管理等特点。基于 Apache Lucene 构建,能对大容量的数据进行接近实时的存储、搜索和分析操作。通常被用作某些应用的基础搜索引擎,使其具有复杂的搜索功能; 软件版本elasticsearch-7.10.2-linux-x86_64.tar.gz 本套教程将会带大家进行ES的环境配置和基本的实操,让大家能够熟悉适用ES技术。

Windows10下部署Heygem进行数字人生成

对于使用Heygem生成数字人,需要注意几个问题: + 需要使用Nvidia的显卡。 + 需要在Windows上进行本地部署。主要原因为客户端是Windows的,客户端对上传的视频写入硬编码的`D:\heygem_data\voice\data`目录,需要在容器上读取这些文件。 + 需要在Windows上部署Docker,将Windows的目录映射到容器中,由容器中的服务进行读取。 + 需要特别注意,一定要有D盘,这个D盘是Windows的D盘,不能是插入的USB设备后产生的D盘。 + 需要下载3个Doc

冀辉的博客 5620

Oracle19c-集群节点重新添加

Oracle RAC集群在极端情况下,如硬件、主机,集群软件损坏,导致集群节点永久无法使用,需要对集群节点进行修复,删除节点集群信息并重新加入集群,以恢复集群原有的架构。 本文主要讲述一套两节点的Oracle19c RAC集群,节点一orcl01由于主机异常无法正常启动,在对主机进行重装之后,需要将orcl01节点重新加入集群的操作步骤。环境信息: 操作系统:Linux 7 RAC集群:19C 主机节点:orcl0...

sinat_36757755的博客 2352

ELK系列(七) Kibana-DashBoard绘制_kibana 集成dashboard(1)

讲解视频,并且后续会持续更新**

2401_84160361的博客 589

基于Jeecgboot3.9.0的文档管理系统(四)

基于Jeecgboot3.9.0的文档管理系统(四)

宁波阿成的博客 251

elasticsearch & elastiflow & logstash & Kibana 搭建开源 netflow 流量监控系统

elasticsearch & elastiflow & logstash & Kibana 搭建开源 netflow 流量监控系统 ################################################################ @官方安装文档 环境 ##### [ Ubuntu ] # lsb_release -a N...

taylorgogo 8034

Qt 国产嵌入式操作系统实现文字转语音功能(ekho库)

Qt 国产嵌入式操作系统实现文字转语音功能(TTS)_tts驱动 转文字-优快云博客在继上篇文章之后,甲方粑粑不满意使用eSpeak发出的声音太难听了,这就不得不找个替代品,声音稍微好听了一些。使用ekho开源库。Ekho(余音)是一个免费、开源的中文语音合成软件。它目前支持粤语、普通话(国语)、诏安客语、藏语、雅言(中国古代通用语)和韩语(试验中),英文则通过Festival间接实现。Ekho支持Linux、Windows和Android平台。

希望能帮助大家,希望大家多多支持,你们的支持是我前进的动力。 2754

UG NX二次开发(C#)-读取PMI对象的名称

摘要:本文介绍了在UG NX中通过NXOpen获取PMI对象名称的方法。首先说明PMI对象初始无名称,可通过重命名或属性设置名称。然后提供C#代码示例,展示如何遍历PMI集合获取对象名称,并显示名称和类型信息。适用于需要操作PMI对象的开发人员,欢迎加入技术交流QQ群749492565。(99字)

GimiGimmy 592

ELK环境搭建——概况

ELK环境搭建——概况

wsdhla的专栏 875

用 Claude Code 快速摸清一个陌生代码库

摘要:Claude Code作为AI编码助手,能帮助开发者快速理解陌生代码库。与传统代码搜索不同,它从项目根目录出发,通过分析目录结构、配置文件等技术栈信息,提供系统级的概览。最佳实践是先通过"give me an overview"获取整体架构,再深入数据模型、认证流程等核心模块。它能生成术语表、编码规范和推荐的代码阅读路径,极大降低新成员的学习成本。相比传统方式,Claude Code能主动探索项目上下文,无需人工整理相关文件,使代码理解过程更接近有经验的工程师带教。(149字)

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 94

【Elasticsearch从入门到精通】第51篇:Kibana Dashboard构建与共享——从数据到洞察

Kibana Dashboard数据可视化深度解析:从构建到交互与分享 本文系统阐述了Kibana Dashboard的核心功能与应用场景。作为Elastic Stack的数据展示终端,Dashboard通过整合多维度可视化组件实现综合分析,提供灵活的交互控件(时间选择器、选项列表、范围滑块)实现数据筛选。文章详细讲解了Dashboard构建流程、布局优化技巧,重点分析了钻取功能的两种实现方式(URL跳转和Dashboard联动)以及四种分享途径(链接、嵌入代码、PDF/PNG导出)。此外,还介绍了Canv

xyghehehehe的专栏 299

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

ELK学习--将自定义nginx日志写入es中并通过kibana展示为例

希望有助于大家

qq_42971895的博客 4636

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

kibana配置 dashbord,做可视化展示

一、环境介绍这里我使用的kibana版本为7.17版本。语言选择为中文。需要已经有es,已经有kibana,并且都能正常访问。二、背景介绍kibana的可视化界面,可以配置很多监控统计界面。非常方便,做数据的可视化展示。这篇文章,做一个最简单的demo入入门2.1 添加通过配置一个通配符,来选择要匹配的索引。选择一个时间戳字段,一般用于统计图的X轴。然后选择创建。

Angus 2650

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

Kibana Dashboard饼图展示keyword子字符串去重统计

在这里插入图片描述](https://img-blog.csdnimg.cn/5bdba2422ebd4b33ab7fd8dd5bdf4e92.png。以message为关键词分组, 提取TOP50, 并展示Other统计结果。从message中取关键词, _value为目标字符串。, 表示按照message字段进行分组统计。注意: 每次更改之后需要点击右下角。, 然后再Refresh查看效果。

跟心爱的人一起浪迹天涯 1295

Loki 学习总结(1)—— Loki 中小项目日志系统的不二之选

项目做正规了,日志系统是少不了的,目前大部分日志平台推荐基于 ELK 构建,不过 ELK 算是比较重了,架构太大,中小项目不太好 Hold 住,希望找一款简单一些的,如果实在找不到再上 ELK,这个时候一款名叫 Loki 的日志系统横空出世。Loki 是 Grafana Labs 团队最新的开源项目,是一个水平可扩展,高可用性,多租户的日志聚合系统。它的设计非常经济高效且易于操作,因为它不会为日志内容编制索引,而是为每个日志流编制一组标签。项目受 Prometheus 启发,官方的介绍就是:Like Pro

科技D人生 9472

Kibana使用(Dashboard):仪表盘

第一步:进入仪表盘 第二步:新建仪表盘 第三步:将之前的图添加进来 将所有的都添加进来 可以在这里面进行图形的调整,直接使用鼠标进行操作即可 第四步:保存

учёба 2328

使用ELK保存Syslog、Netflow日志和审计网络接口流量

简介 ELK是三个开源软件的缩写,分别表示:Elasticsearch , Logstash, Kibana , 它们都是开源软件。后来新增了一个Beats,它是一个轻量级的日志收集处理工具(Agent),Beats占用资源少,适合于在各个服务器上搜集日志后传输给Logstash,官方也推荐此工具。 Elasticsearch是个开源分布式搜索引擎,它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动搜索负载等。 Logstash是开源的数据收集引擎。它

lyace2010的博客 6561

Kibana:在 Kibana 中的四种表格制作方式

在 Kibana 的可视化中,我们经常会绘制表格。我总结了一下,有如下的四种方法: 在 Discover 界面中制作 使用 table 可视化进行制作 使用 TSVB 来制作 使用 Lens 进行制作 在这几种方式中,几种制作最后的结果是不一样的。我们在实际的使用中,需要根据自己的需求来分别进行选择。 准备数据 在今天的实验中,我将使用 Kibana 自带的数据来进行演示。我将以 Elastic Stack 7.10 来进行展示: 这样我们就完成了一个叫做kibana_s...

Elastic 中国社区官方博客 7951

kibana 创建 dashboard

一.成果的基本展示 二.创建仪表盘的方法 1.创建TSVB图 默认就是按es索引中的时间字段进行展示的,可以体现请求的频率 2.创建筛选框 3.创建云图 4.创建热力图

qq_40174211的博客 2365

构建ELK海量日志分析平台

本课程重点构建ELK海量日志分析平台,包括Filebeat多数据源采集、打标记、多行异常信息整合,Logstash数据解析、过滤、清洗,ElasticSearch对数据进行存储、搜索以及分析,Kibana实现大数据分析和数据可视化。 项目核心技术及版本 Java8,Filebeat6.6.1、Logstash6.6.1,ElasticSearch6.6.1,Kibana6.6.1Filebeat:轻量级的托运人,用于转发和集中日志数据。Logstash:监控、过滤、收集各种类型和渠道日志Elasticsearch:存储海量日志并提供实时搜索功能Kibana:提供Web管理界面,功能强大、操作方便,支持查询、统计、图表展现、监控、预警和权限管理。

Kibana基础:3:生成定制化的Dashboard

在前文对Kiban进行介绍的时候提到过可定制的画布,Kibana可以根据用户的需求,进行展示页面的定制,可以用于日志分析、基础设施监控、应用性能管理、安全监控以及业务数据分析等常见需求的结果可视化展示。这篇文章以实际的例子来进行介绍Kibana是如何将可视化的组件在一张“画布”上进行仪表盘结果的“拼装”和“组合”的。

知行合一 止于至善 9507

ELK日志分析系统(1)--elasticsearch部署、添加可视化界面,logstash部署

文章目录1. 简介2. 部署elasticsearch 1. 简介 在部署集群时,日志文件通常会散落分布在各个节点上,这对于集群的日常管理,故障排查等显然造成了障碍,因此我们需要有一种系统能够将集群中服务器的日志进行集中管理,ELK即实现了这样的功能,它的整体组成部分如下: Elasticsearch 它是实时全文搜索和分析引擎,提供搜集、分析、存储数据三大功能 Logstash 是一个用来搜集、分析、过滤日志的工具。它支持几乎任何类型的日志,包括系统日志、错误日志和自定义应用程序日志。它可以从许多来源接

但行好事 862
上一篇: ELK入门——解决:analyzer [] has not been configured in mappings []
下一篇: ELK入门——解决:Data path already locked by another beat.Please make sure that multiple beats not sharing
Netceor
博客等级 码龄9年 1047粉丝 306原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值