蠕虫病毒流量分析案例

蠕虫病毒分析方法 蠕虫分析方法1. 蠕虫病毒是什么2.蠕虫病毒的行为特点2.1 蠕虫传播2.2 蠕虫的网络行为特征3.分析案例 1. 蠕虫病毒是什么 蠕虫是通过网络主动复制自己传播的程序 蠕虫传播途径 邮件蠕虫–Loveletter,在OUTlook或foxmail中找到联系人,将恶意程序发给联系人,让所有的联系人都收到这样的邮件; 即时通漏洞–MSN/Worm.MM,通过QQ、微信传播的蠕虫病毒,通过即时消息发送; 操作系统或应用网络漏洞–CodeRed,Nimda,往往很难发现 2.蠕虫病毒的行为特点 2.1 蠕虫传 阅读详情

背景

某供排水集团的网络管理员对其网络的健康状况持认可态度,表示网络运行正常,没有发现异常行为。然而,由于网络环境变得越来越复杂,仅凭借传统的网络经验已经不能全面了解网络情况。因此,我们为供排水集团安装了NetInside流量分析系统,对其网络进行了综合分析。本次报告主要集中在网络安全方面的检测和分析。

分析时间

报告分析时间范围为:2023-06-30 11:23—2023-07-06 11:23,时长共计7天。

详细分析

针对其网络安全监测,我们采取了以下详细分析。

工作组安全分析

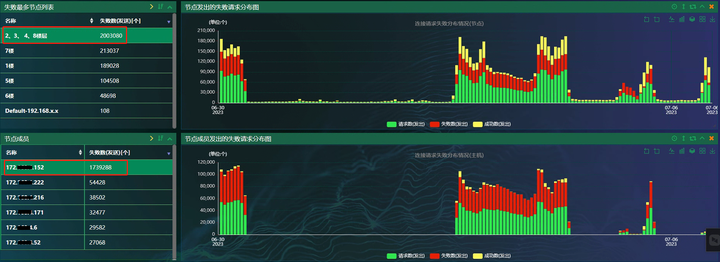
7天内,“2、3、4、6楼层”工作组出现大量发送失败数(即发送给对方没响应或RST的数据包),其成员第一个地址172.XXX.XXX.152出现大量发送失败数,如下图。
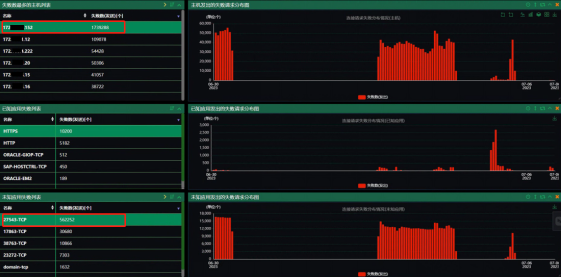
地址172.XXX.XXX.152里出现“未知应用TCP 27543端口”出现大量发送失败,如下图。
通过数据包分析发现,172.XXX.XXX.152给218.XXX.XXX.206地址发送多次数据包,均被对方RST了,如下图。

过滤一个TCP包的完整交互信息,如下图。

蠕虫病毒分析

同样通过蠕虫病毒分析发现,172.XXX.XXX.152地址存在异常情况,7天内有1710.555万个请求失败,蠕虫病毒的蓝色大圆圈非常庞大,表明存在异常,如下图。

分析结论

NetInside流量分析系统几秒钟定位安全隐患,在监控时间范围内发现:172.XXX.XXX.152地址存在异常情况,7天内有1710.555万个请求失败。

作用和价值

现场管理员经过详细排查,确认一台服务器感染了病毒,在及时对病毒进行查杀的同时,成功阻止了病毒的传播和影响。NetInside流量分析系统充分发挥了其在网络安全方面解决隐形问题的作用,为用户的网络环境提供了更加健康的保护。

蠕虫病毒攻防实战:从传播原理到应急响应指南 恶意程序是网络安全领域的长期威胁,其中蠕虫病毒因具备自主复制与横向传播能力,成为企业内网最危险的攻击方式之一。蠕虫无需用户交互,即可通过网络扫描、漏洞利用、弱口令爆破等途径自动扩散,感染规模呈指数级增长,并常与勒索攻击结合,造成严重业务中断。理解其自复制引擎与传播链路,是构建有效防御的前提。在工程实践中,补丁管理、敏感端口收敛、共享目录权限管控以及离线备份是阻断蠕虫的关键手段。面对突发感染,提前制定应急响应预案,掌握隔离、查杀、复查与溯源流程,能显著缩小损失范围。本文从恶意程序原理出发,系统梳理蠕虫攻击的完 阅读详情

相关推荐

别再傻傻分不清!病毒、蠕虫、木马,一次搞懂恶意软件的‘传播’与‘破坏’

本文深度解析了病毒、蠕虫和木马等恶意软件的传播机制与破坏方式,帮助读者理解其运作原理并构建有效防御策略。从传播途径到恶意载荷,再到防御体系构建,全面覆盖网络安全防护的关键点,特别适合Security+认证学习者和网络安全从业者参考。

weixin_30385925的博客 580

常见异常流量及蠕虫案例

异常流量的数据包类型 1、TCP SYN flood(40字节)   11.*.64.3|2.*.38.180|64821|as10|5|4|1013|18|6|1|40|1   从NetFlow的采集数据可以看出,此异常流量的典型特征是数据包协议类型为6(TCP),数据流大小为40字节(通常为TCP的SYN连接请求)。  2、ICMP flood   2.*.33.1|1.*.97

可木的专栏 4685

SAP PP未清生产订单关闭物料退料、新工单发料批量处理

( werks = '1001' lgort = 'A004' lgobe = '组装-成品组装' )( werks = '1002' lgort = 'C006' lgobe = '组装-二车间' )( werks = '1002' lgort = 'C007' lgobe = '组装-二车间' )( werks = '1001' lgort = 'A007' lgobe = '组装-MS' )( werks = '1001' lgort = 'A008' lgobe = '组装-GW' )

dingqing86的专栏 1193

Morto蠕虫病毒分析报告

文章目录样本信息病毒现场复现分析过程Loader部分Payload部分病毒查杀 样本信息 名称:cache.txt SHA1:a5f83e3baae0df2cdcf5b7e9e862705aeb2caedb 病毒现场复现 因为得到的样本没有病毒母体,所以只能手动复现病毒现场,手动复现病毒现场需要两个文件,一个是伪装成txt的病毒dll文件,另一个是写入注册表的payload 首先将md.reg...

信息安全 5231

Lenovo 拯救者15ISK硬件升级实战:从内存到固态硬盘的全面优化

本文详细介绍了为联想拯救者15ISK笔记本电脑进行硬件升级的完整实战指南。通过评估升级可行性,指导如何挑选兼容的内存条与NVMe固态硬盘,并提供详细的拆机安装步骤与系统安装避坑技巧。升级后,笔记本的开机速度、软件加载及多任务处理能力获得飞跃式提升,让老旧设备重获新生。

weixin_29310631的博客 557

hspice2016安装教程

试装系统:win10 64bit 安装包路径和安装路径最好都不要出现中文,一般选择默认安装在C盘。 1.解压安装包压缩文件。 2.以管理员身份运行hspice_vL-2016.03-2_win.exe。 3.点击“Next”。 4.选择“I accept”,然后点击“Next”。 5.点击“Next”。 6.一般默认安装路径即可,然后点击“Next”。 7.点击“Next”. 8.点击“Next”。 9.正...

谢谢关注“小鱼教你模数电”,各平台同号 1万+

分析蠕虫及压缩的网络流量

利用压缩来分析蠕虫病毒和网络数据 摘要 网络蠕虫已经对系统和网络运作构成分布广泛的威胁。为了更有效与蠕虫对抗,分析最新的发现的蠕虫程序和攻击方式是有必要的。这篇文章说明了如何利用基于Kolmogorov复杂性的技术来对网络蠕虫和传输分析的。利用压缩,不同的种类的蠕虫都能由成群。这样就使得我们能判定一个未知的蠕虫二进制文件事实上是否是现存的极简单、自动运行方式的蠕虫的下一个版本。在对恶意二进制文件的

1270

qt5.14.2+vs2019配置msvc2017编译器

qt5.14.2+vs2019配置msvc2017编译器 在使用qt编译程序时此前一直使用的是自带的MinGW 32-bit和64-bit,现在想使用msvc编译器。本次使用的是qt5.14.2,vs2019,需要配置msvc2017的32-bit和64-bit编译器。 1、首先安装好qt5.14.2和vs2019,其次在visual studio installer选择修改,然后选择msvc2017对应的组件,本次安装的是这两个 2、打开qt creator的工具–选项–kits–编译器,选择Manu

bangtanhui的博客 1万+

怎样通过流量分析来检测病毒

网络中的数据传输是不透明的,在不借助网络分析系统的情况下,很难完成网络问题的故障定位。  摩卡流量分析(Mocha NTA)综合网络分析系统,它通过捕获并分析网络中传输的数据包,有效反映网络通讯状况,帮助网络管理人员或非网络管理人员快速准确定位故障点并解决网络故障,并快速排查网络故障,从而提高网络性能,规避网络安全风险,增大网络可用性价值,并确保整个网络的持续可靠运行。  网络时断时续、网络速度慢

lauef的专栏 708

Mixly米思齐——超声波测距控制LED灯

为了更加地贴近中小学信息技术的课程,我们用米思齐做了一个实验——根据距离的远近开启警报灯(利用超声波测出距离)。 实验硬件准备 arduino uno R3 、USB 数据线、YFROBOT UNO I/O扩展板、YFROBOT超声波传感器模块、模块3P连接线x1、LED灯x1 硬件连接图如下: 在arduino uno R3 上再接一个LED灯,实物图如下: 在本次实验中,LE...

Janise_的博客 9978

Pytorch实用教程:super(MLP,self).__init__()和super().__init__()有什么区别?

在 Python 中,super()函数用于调用父类(超类)的方法。它的使用在继承关系中非常常见,特别是在初始化继承自父类的属性时。在 PyTorch 中,这通常见于初始化nn.Module类的子类。super()的两种调用方式有微妙的差别,但在 Python 3 中常常用来达到同样的目的。这种写法在 Python 2 中非常常见。这里,super()被调用时需要指定当前类名(MLP)和当前实例(self。

若北辰 1026

网络安全架构师必修课)生产环境下的 wireshark 数据包捕获,过滤,分析技巧与实战

源地址:http://shayi1983.blog.51cto.com/4681835/1558161 wireshark 数据包分析技巧总结 wireshark 过滤表达式的比较运算符一览 (类 C 形式和对应的英语形式) enighish           C-like           含义和实例 eq             

tingyu的专栏 1987

WindowsServer2022蓝牙音频开启方法

为Windowsserver 2022 添加蓝牙音频驱动的方法和工具

thebestismin的专栏 2707

健康检查之——发现confiker蠕虫病毒

原文来自:http://www.csna.cn/network-analyst-20266-1-1.html 健康检查之——发现confiker蠕虫病毒 一、环境描述 前日,到某单位介绍产品使用,顺便做一个网络健康检查。用户网络比较简单,一百多台机器,出口带宽为20M,全网使用瑞星杀毒,自称网络当前没什么问题,流量主要是下载、在线...

weixin_33910434的博客 251

YOLO11涨点优化:注意力魔改 | 引入Deformable Attention (可变形注意力),灵活感受野自适应复杂形变目标

Deformable Attention为YOLO11带来的不仅是2.6个百分点的mAP提升,更是一种全新的“形变感知”范式。标准卷积的固定感受野在非刚性目标、多尺度变化和遮挡场景下力不从心——Deformable Attention恰好填补了这一空白。从架构设计到代码实现,从竞品对比到部署方案,从生态工具到安全风险,本文覆盖了将Deformable Attention引入YOLO11所需的全部知识链路。

2601_95807009的博客 286

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

医院内网多台主机中毒流量分析案例

医院内网多台主机中毒流量分析案例

NetInside_的博客 275

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

Cisco交换机解决网络蠕虫病毒入侵问题

Cisco交换机解决网络蠕虫病毒入侵问题 今年来网络蠕虫泛滥给ISP和企业都造成了巨大损失,截至目前已发现近百万种病毒及木马。受感染的网络基础设施遭到破坏,以Sql Slammer为例,它发作时会造成丢包率为30%。 我们如何在LAN上防范蠕虫?大家知道,接入交换机遍布于每个配电间,我们不可能在每个接入交换机上都部...

weixin_33695082的博客 197

Cisco交换机解决网络蠕虫病毒***问题

Cisco交换机解决网络蠕虫病毒***问题          今年来网络蠕虫泛滥给ISP和企业都造成了巨大损失,截至目前已发现近百万种病毒及***。受感染的网络基础设施遭到破坏,以Sql Slammer为例,它发作时会造成丢包率为30%。         我们如何在LAN上防范蠕虫?大家知道,接入交换机遍布于每个配电间,我们不可能在每个接入交换机上都部署IDS,如何在三成交换的核心部署IDS,...

weixin_34167819的博客 260

流量分析与日志溯源的个人理解

下面是我结合网上论坛以及个人的一些想法针对日志分析溯源的个人理解 现阶段大部分企业都会上日志审计设备,在配上流量分光,还有各类IDS、WAF等设备日志,对安全溯源分析十分方便,但在日常工作中,免不了要直接看服务器相关请求日志的情况,这个时候就需要我们自身具备日志分析的能力了。 一、日志分析流程 1、统计 首先需要对数据进行处理,如请求IP统计,访问地址统计,HTTP状态码统计等,这些数据统计可以使用excel或者python脚本,如果手头有各类工具那就更容易统计了。2、威胁发现 关键字过...

qax 4847

某医院网络故障分析案例

某医院网络故障分析案例

NetInside_的博客 829

应急响应-流量分析与日志溯源实战技巧

应急响应-流量分析与日志溯源实战技巧

lza20001103的博客 2295
上一篇: 集成指挥平台定时任务故障流量分析
下一篇: 业务系统健康性流量分析案例
NetInside_
博客等级 码龄5年 69粉丝 151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值