全网IPv6流量监控分析案例

【网络】流量监控 - iftop|ifstat|查看某个ip流量|tcpdump|iptraf|Linux iftop 原文:http://www.vpser.net/manage/iftop.html 四、运行iftop 直接运行: iftop 效果如下图: 五、相关参数及说明 1、iftop界面相关说明 界面上面显示的是类似刻度尺的刻度范围,为显示流量图形的长条作标尺用的。 中间的<= =>这两个左右箭头,表示的是流量的方向。 TX:发送流量 RX:接收流量 TOTAL:总流量 Cumm:运行iftop到目前时间的总流量 peak:流量峰值 rates:分别表示过去 2s 1 阅读详情

前言

随着某学院IPv6网络的建设和应用投产,在不影响现有应用、网络及用户端的情况下,实时掌握IPv6网络运行状况、用户体验快慢、网络应用性能好坏及网络资源利用等需求已迫在眉睫。

学校率先采用IPv6全流量分析系统

NetInside率先推出支持IPv6的全流量分析系统,实现IPv4和IPv6双栈网络流量实时采集、存储和分析,已为多家客户提供实时监测、告警和分析服务。

IPv6网络流量分析实例分享

接下来,让我们看一下NetInside全流量分析系统如何为师范学院提供IPv6网络流量分析能力,及部分功能和用途简介。

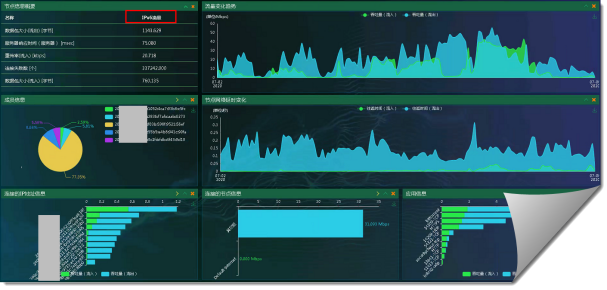
基于IPv6工作组分析

工作组是多个具有共同属性的IPv6地址的集合。

针对任意一个工作组,即可详细查看该工作组数据包字节、服务器响应时间、重传率、失败连接数和数据包大小等统计信息。

分析系统还会实时显示该工作组如下信息:网络流量和网络延时分布时序图、工作组成员流量占用比例、连接的IP地址信息、连接的工作组(节点)信息以及应用等信息。
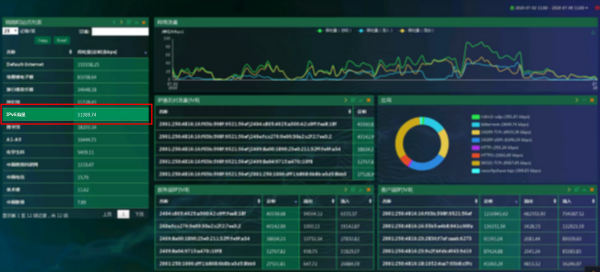
单个IPv6站点分析

针对任意IPv6站点,能够分析该站点的详细网络流量趋势图、top应用分布、IP会话、客户端及服务器等信息。
单个IPv6地址分析

针对任意一个IPv6地址,分析系统可提供详细分析信息,包括服务器响应时间、重传率、失败连接数和流出和流入方向的数据包大小等统计信息。

同时,系统会实时分析该地址如下信息:网络流量和网络延时分布时序图、连接的IP地址、连接的工作组(节点)、已知和未知应用等信息。

基于异常应用分析IPv6网络

选择查看任意基于IPv6网络的应用异常或未知应用,能够得到该应用的详细信息,包括流量时序图、内部和外部地址信息统计等。

分析数据列举和导出

分析数据列举和导出主要为第三方平台提供可用数据。

分析系统能够提供基于数据包、网络使用、传输效率、网络性能、连接信息、应用访问、应用性能、用户体验等类别的百余种指标和对象数据,供第三方数据平台分析使用。

结语

通过对全网IPv6流量进行实时和回溯分析,能够及时发现和解决学校网络上出现的各种问题和安全隐患,分析各应用业务系统性能,有针对性地及时优化业务系统,这对保障网络健康运行及信息系统安全和稳定有重要意义。

Wireshark安全分析实战:从流量抓取到攻击链还原 网络流量分析是网络安全领域的核心技术之一,它通过捕获和解析网络中传输的数据包,揭示通信行为背后的安全状态。其原理在于,所有网络活动,无论是正常访问还是恶意攻击,都会在协议层面留下可追溯的痕迹。这项技术的核心价值在于,它能够提供攻击发生时的原始、客观证据,弥补了传统安全设备基于特征匹配告警的不足,是进行深度安全事件调查和应急响应的基石。在实际应用中,它广泛用于检测端口扫描、漏洞利用、数据外泄和横向移动等攻击行为。本文聚焦于使用Wireshark这一主流工具进行安全分析,详细阐述了如何通过协议分析、异常行为过滤 阅读详情

相关推荐

Netflow/IPFIX 流量收集与分析

目录 文章目录目录Netflow 网络数据流检测协议IPFIXFlowalyzer Netflow & sFlow Tool Setgoflowcflowd Netflow 网络数据流检测协议 随着软件系统升级以及漏洞修补方案的成熟,直接入侵主机进行破坏的病毒攻击方式逐渐减少,继而转为恶意消耗有限的网络资源,造成网络阻塞,以此破坏系统对外提供服务的能力。针对此类攻击,业界提出了通过检测网络...

烟云的计算 5875

[经验栈]C#监测IPv4v6网速及流量

1、前言   最近做项目需要用到监测网速及流量,我经过百度和墙内谷歌都没能快速发现监测IPV6流量和网速的用例;也经过自己的一番查询和调试,浪费了不少时间,现在作为经验分享出来希望大家指正。 2、C#代码 using System.Net.NetworkInformation; using System.Timers; namespace Monitor { public class MonitorNetwork { public string UpSpeed

chinaherolts2008的博客 1533

网络安全·Wireshark抓取流量

一、Wireshark Wireshark(前称Ethereal)是一个网络封包分析软件。网络封包分析软件的功能是截取网络封包,并尽可能显示出最为详细的网络封包资料。Wireshark使用WinPCAP作为接口,直接与网卡进行数据报文交换。 在过去,网络封包分析软件是非常昂贵的,或是专门属于盈利用的软件。Ethereal的出现改变了这一切。在GNUGPL通用许可证的保障范围底下,使用者可以以免费的途径取得软件与其源代码,并拥有针对其源代码修改及客制化的权利。Ethereal是全世界最广泛的网络封包分析软件之

不忘初心,护天下安全! 7612

使用curl查询本机ipv4或者ipv6

本文介绍了通过web和curl命令查询本机IP地址的方法。用户可通过访问ipip.net或myip.la网站获取IPv4/IPv6地址,也可使用curl命令快速查询:curl v4.ipip.net获取IPv4地址,curl v6.ipip.net获取IPv6地址。此外还提供了测试网络优先协议、查询IP地理位置及返回请求header的curl命令示例,如curl api.myip.la/header查看请求头信息。这些方法简单实用,适合快速查询网络连接信息。

austin1000的博客 9697

单神经元PID控制:从Hebb到Delta,四种学习规则在MATLAB里到底怎么选?

本文深入探讨了单神经元PID控制算法在MATLAB中的四种学习规则(无监督Hebb、有监督Delta、有监督Hebb及改进Hebb)的实战对比与选型指南。通过详细的仿真实验和性能指标分析,为工程师提供了基于实际工程考量的选型建议和参数整定技巧,帮助优化复杂非线性系统的控制效果。

weixin_31220401的博客 283

KNX实战—ETS5_智能开关从零到一的配置全流程

本文详细介绍了使用ETS5软件配置KNX智能开关的完整流程。从创建项目、构建建筑结构,到导入产品数据库、添加并配置开关模块与智能面板,再到设置延时开关、闪烁报警等进阶功能,并深入解析了群组地址的配置与链接方法。最后指导完成项目校验与程序下载,帮助用户实现从零到一的智能灯光基础控制功能配置。

joy55的博客 543

zabbix分布式监控平台从IPV4切换到IPV6之监控主机切换

现在有一套监控了海量服务器的zabbix分布式监控平台需整体在线从IPV4切换到IPV6,不能影响其原有的定制监控及视图。本文讲解了切换的第一步--监控主机切换。

forestqq的博客 2032

别再为倍福EL6021/EL6022的RS485接线头疼了!手把手教你硬件跳线与软件配置(附Modbus RTU主站例程)

本文详细解析了倍福EL6021/EL6022模块的RS485硬件跳线与软件配置方法,包括Modbus RTU主站编程实战。从端子定义、跳线操作到TwinCAT 3环境设置,提供完整的通信例程和故障排查技巧,帮助工程师快速解决工业现场通信问题。

weixin_30634661的博客 593

zabbix实现简单的IPV6地址监控(可仿照实现延迟和丢包)

zabbix简单监控IPV6

年轻秃了头的博客 3017

Reactor 响应式编程(第一篇:Reactor核心)

响应式:响应式编程: 全异步、消息、事件回调默认还是用当前线程,生成整个流、发布流、流操作.log();//只要不指定线程池,默认发布者用的线程就是订阅者的线程;

moments的博客 1575

HTB_Bike靶机之模板注入

船到桥头自然直 文章目录信息收集模板引擎SSIT 模板注入后放答案 信息收集 日常 A 扫描,两个端口 22/tcp open ssh OpenSSH 8.2p1 Ubuntu 4ubuntu0.4 (Ubuntu Linux; protocol 2.0) | ssh-hostkey: | 3072 48:ad:d5:b8:3a:9f:bc:be:f7:e8:20:1e:f6:bf:de:ae (RSA) | 256 b7:89:6c:0b:20:ed:49:b2:c1:86:7c:.

网络安全学习 798

IPv6网络流量分析及性能监控

01 前言 为全世界每一粒沙子都可以分配一个IP地址,以前听起来很遥远,其实,它早已走进了我们的现实,是的,这就是IPv6,它专门为解决IPv4地址不够使用并提高安全性及效率等问题而生。 02 IPv6使用现状 根据相关统计数据,截至2020年初,全国已有近80家省部级网站支持IPv6;90余家央企网站支持IPv6;中国电信、中国联通、中国移动等运营商也完成IPv6改造,已有大量基于IPv6的自营App运行。 03 IPv6网络流量分析需求简述 随着IPv6网络的建设...

NetInside_的博客 2460

ComfyUI 的 LoRA 训练:秋叶 LoRA-scripts 参数设置与测试方法详解

秋叶 LoRA-scripts 的参数设置需结合理论(如模型原理、优化器机制)和硬件条件(显存、算力),新手可先按推荐值起步,再逐步调整。测试时,loss 值帮你判断训练是否正常,XYZ 图表法帮你找到最佳使用参数。掌握这些知识,你就能避开 LoRA 训练的常见坑,从 “盲目调参” 变为 “精准训练”。

2301_78150483的博客 2405

IPv6全流量回溯分析及性能分析

NetInside全流量分析系统如何为客户提供IPv6网络流量分析能力,及部分功能和用途简介。

NetInside_的博客 369

CanMV K230实战:用MicroPython玩转AI视觉识别(附完整代码)

本文详细介绍了如何使用MicroPython在CanMV K230开发板上实现AI视觉识别,包括环境搭建、摄像头配置、模型部署及优化技巧。通过实战案例(如智能门禁和工业分拣机器人),展示如何快速开发低门槛的嵌入式AI应用,特别适合初学者和嵌入式开发者。

x8y9z0的博客 1146

微信小程序 - 解决报错 {“errcode“:41002,“errmsg“:“appid missing, rid: X“} 微信报错错误码errcode“:41002问题分析及解决教程(详细排查)

【微信小程序】报错{“errcode“:41002,“errmsg“:“appid missing, rid: 64e55770-67c1fb7e-027c5a70“}:【微信小程序】微信小程序登录请求出现appid missing提示,微信公众号{"errcode":41002,"errmsg":"appid missing"},微信 报错{“errcode“:41002,“errmsg“:“appid missing,微信小程序获取openid返回appid missing的问题,微信小程序提示Erro

🏆 前端领域优质创作者 5663

网络流量分析笔记

为了提升IPv4和IPv6的流量包处理性能,可以采用优化的路由查找算法、硬件加速、多核并行处理、高效的数据结构及智能缓存机制等策略,确保两种协议在网络中的高效协同运作,满足现代网络对高吞吐量和低延迟的需求。SDN的发展虽然具有前瞻性,但是困难重重,学术研究的堆积并没有让它可以广泛应用在各种生活场景之中,其中原因可能有控制器容易受到攻击的特性,不过最大可能性是无法平衡好成本和性能之间的关系。深入分析真实环境中的分类规则,有助于理解算法在实际应用中的表现,并指导优化策略的设计。

有时候,想要一块二向箔 1582

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

园区IPv6规划与部署

​各位同仁,IPv6不是“选择题”,而是“必答题”。对于园区而言,规划IPv6的核心是“前瞻性”——既要满足当前业务需求,又要为未来的物联网、5G、工业互联网留足空间。​最后,我想用三个“必须”总结今天的分享:​​必须提前规划​:避免因地址枯竭、设备不兼容导致的二次改造;​  ​必须同步安全​:IPv6的安全机制需与网络部署同步设计;​  ​必须持续优化​:IPv6部署不是终点,而是网络演进的新起点。​​ 期待与各位共同推动园区网络向IPv6时代迈进!

qq_39980997的博客 1116

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

2026年如何实现多分支机构全网设备统一运维监控一

各区域机房部署采集代理 Perseus 管家,在本地完成设备自动发现、指标采集、日志预处理、告警初筛,仅聚合异常数据、告警、TOP 指标压缩回传总部,跨 WAN 流量降低 80%,解决广域网带宽拥堵问题。单台监控服务器部署完整平台,内置采集、告警、大屏、报表模块,本地完成全量设备纳管,总部通过加密 Web 页面远程访问查看数据,适合门店、小型区域分公司,轻量化开箱即用,无需额外代理节点。三大特征:线下门店、区域厂区、异地办事处、边缘机房、云节点、信创服务器、物联网终端、网络设备交叉并存。

乐维社区的博客 427

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

IPv6反向解析钓鱼攻击分析与防御实战

DNS反向解析是网络安全中的基础技术,通过IP地址查询对应域名实现访问控制。IPv6环境下,ip6.arpa域的反向解析机制因其地址空间庞大特性,正被攻击者开发出新型钓鱼攻击手法。攻击者利用动态解析绑定和TTL游戏等技术,构造海量反向解析记录绕过传统检测。这种基于IPv6的钓鱼攻击可导致92%以上的传统检测系统失效,对企业邮件安全构成严重威胁。通过部署Suricata检测规则、强化Exchange邮件防护配置,以及建立分层防御矩阵,可有效提升对此类攻击的检测率至89%,缩短响应时间至分钟级。

weixin_29741447的博客 258

从部署到实战:ntopng 全攻略(网络监控高频场景落地指南)

本文详细介绍了开源网络监控工具ntopng的部署与实战应用。ntopng凭借实时流量可视化、深度协议解析和跨平台兼容性,适用于家庭、企业及服务器网络监控。文章涵盖三种部署方式(Docker/Ubuntu/CentOS),并针对高频场景提供解决方案:家庭网络可识别带宽占用设备,企业内网能定位异常流量,服务器监控可防御DDoS攻击。同时介绍了多网段分组管理和自动化告警配置,帮助用户快速掌握网络监控核心技能。通过ntopng,用户可实现从基础监控到复杂网络问题排查的全方位管理。

YongCheng_Liang的博客 2314

智安网络丨IPv6 为网络安全带来新机遇

IPv6拥有几乎无限的地址空间,网络信息传输也更智能、更安全,围绕IPv6的新一轮发展机遇已经出现,基于IPv6的互联网应用将很大可能颠覆现有商业模式。本文提出,向IPv6的迁移是今后网络发展的基础,IPv6是不可逾越的阶段。同时也给我国带来很大的机遇,要从国际竞争、产业发展、网络治理和自主创新的高度来认识推进IPv6的意义。 互联网产生至今已有四十余年,自其诞生到蓬勃兴起,一直遵循着从民间研究开端、经个体自发使用、到既成事实确认的发展轨迹。互联网的TCP/IP协议族是互联网发展的基石,其中IP是网络层协议

zhianwangluo的博客 616

面向IPv6单栈演进的网络架构重构与安全体系构建

特别地,本文首次系统论证了单栈环境下基于IPv6原生扩展头的安全内生机制与零信任访问控制的融合路径,并结合我国5G SA、工业互联网、政务云等典型场景,验证了该架构在降低TCO、提升端到端性能与强化攻击溯源能力方面的显著优势。综上,IPv6单栈不仅是地址空间的扩容,更是对网络底层逻辑的重构——通过统一协议环境,消除冗余、简化运维、归一安全,为6G、AI大模型等未来技术预留创新空间。我国应抓住全球单栈部署窗口期,以标准引领、试点先行、生态协同,加速实现从“网络大国”向“网络强国”的历史性跨越。

979

项目实战 | IPV6地址改造方案

本文概述了IPv6网络改造方案,重点包括:1)采用双栈模式实现IPv4向IPv6平滑过渡,确保设备兼容性和可运维性;2)网络架构保持三层结构不变,通过地址规划、路由策略优化实现高效组网;3)改造过程强调风险控制,包括割接安排、应急处理方案及组织保障措施。方案实施分为设备摸排、双栈部署、NAT-PT转换、业务测试四个阶段,最终实现全网IPv6单栈升级。项目设立专门团队负责全流程管理,确保改造平稳完成。

知识改变命运,技术就是要分享,有问题随时联系,免费答疑,欢迎联系! 618

IPv4 向 IPv6 过渡安全问题不可小觑

IP地址资源满足了全球互联网的需求。但是任何事物都是具有两面性的,有利也有弊。在满足互联网IP地址需求的同时,一系列安全问题也随之而至。IPv6与IPv4相比,在设计之初,就对安全问题做出了更多的考虑。借助 IPSec(Internet 协议安全性),IPv6的安全性能确实得以改善。但是,近来发生的网络***事件显示,IPSec并不能处理IPv6网络中的所有漏洞问题...

weixin_33816946的博客 627
上一篇: 办公OA系统性能分析案例
下一篇: 从微观世界的RST包文视角助力企业网络应用故障排查和优化
NetInside_
博客等级 码龄5年 69粉丝 151原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值