


3 个月转行网安选对岗:电商运营转安全运营、程序员转代码审计,岗位适配手册

“我一个做电商运营的,学了 2 个月渗透测试,面试时 HR 说‘我们要的是能做日志分析的安全运营,你这技能不对口’”“我写了 5 年 Java,跟风学等保测评,结果发现代码审计岗才是我的菜”—— 这是我最近收到的两条转行求助,问题根源都一样:没搞懂 “自身背景适配什么岗”,盲目学技术导致白费功夫。
2025 年网安岗位细分越来越细,不是所有转行都要学 “黑客技术”。本文针对三类最常见的转行人群(电商 / 运维、程序员、无 IT 基础),拆解 “适配岗位 + 3 个月技能清单 + 真实案例”,附岗位自测表,让你选对赛道再发力,避免走弯路。
一、先做自测:你的背景适合哪类网安岗?(2 分钟出结果)
很多人转行前没搞懂:网安岗位的核心是 “匹配技能背景”,不是 “谁都能学渗透”。先做下面 3 道题,快速定位方向:
自测题(选 “是” 最多的对应适配方向):
-
你是否有 “用户运营、客户服务、运维” 相关经验?(如处理用户投诉、配置路由器)
-
你是否会一门编程语言(Java/PHP/Python),有代码开发或调试经验?
-
你是否无 IT 基础,但擅长 “整理文档、按流程执行任务”(如做 Excel 报表、写操作手册)?
自测结果对应:
-
1 题 “是” 多→适配【安全运营岗】(门槛低,用服务经验就能入门);
-
2 题 “是” 多→适配【代码审计岗】(用编程经验快速切入,薪资高);
-
3 题 “是” 多→适配【等保测评岗】(流程化强,按模板执行即可);
如果还不确定,文末附 “岗位适配详细对照表”,可直接对号入座。
二、三类转行人群适配方案:从背景到入职,3 个月落地
(一)电商 / 运维 / 客服背景→安全运营岗(最易入门,起薪 8-12K)
为什么适配?
电商运营的 “用户投诉处理”“活动监控” 经验,和安全运营的 “安全事件响应”“日志监控” 高度重合 —— 比如你以前能盯着后台看 “订单异常”,现在就能盯着日志看 “访问异常”;运维的 “设备配置” 经验,学 “防火墙 / 路由器安全设置” 会更快。
3 个月技能清单(只学 “能落地的核心技能”):
| 阶段 | 每周任务(每天 2 小时) | 学习资源(免费) | 验收标准 |
|---|---|---|---|
| 第 1-4 周 | 1. 学 Linux 基础命令(cd/ls/grep/ps);2. 用 ELK 搭建简易日志分析平台(看 B 站教程) | B 站 “ELK 日志分析入门”(10 集) | 能在 Linux 里用 grep 筛选 “异常登录日志”,用 Kibana 看日志图表 |
| 第 5-8 周 | 1. 学等保 2.0 基础(重点记 “网络安全”“主机安全” 要求);2. 用 Nessus 做漏洞扫描(练扫自己的虚拟机) | 国家网信办《等保 2.0 基本要求》解读文档 | 能看懂漏洞扫描报告,区分 “高危 / 中危 / 低危” 漏洞 |
| 第 9-12 周 | 1. 学安全事件响应流程(发现→处置→复盘);2. 写 1 份 “某企业安全运营周报” 模板 | 阿里 SRC《安全事件响应指南》 | 能模拟 “服务器被扫描” 事件,写出包含 “处置步骤” 的报告 |
真实案例:电商运营小李的转行路
小李以前做电商运营,负责 “618 大促监控”,失业后转安全运营:
-
第 1 个月:用以前 “盯订单后台” 的经验,快速学会用 ELK 盯日志,能识别 “同一 IP 多次失败登录”;
-
第 2 个月:帮朋友的小公司做 “漏洞扫描”,用 Nessus 扫出 3 个中危漏洞,整理成报告;
-
第 3 个月:面试时带这份报告,HR 看中他 “能落地的监控经验”,顺利拿到 10Koffer(比以前电商运营高 3K)。
避坑点:别学渗透测试!安全运营岗不用 “挖漏洞”,会 “监控漏洞、处理事件” 就行,学渗透纯浪费时间。
(二)程序员 / 开发背景→代码审计岗(薪资最高,起薪 12-18K)
为什么适配?
程序员的 “代码阅读、调试” 能力是代码审计的核心 —— 比如你以前能找 Java 代码的 “空指针异常”,现在就能找 “SQL 注入漏洞”;懂业务逻辑(如电商下单流程),还能发现 “越权下单” 这类业务漏洞,比纯网安出身的人更有优势。
3 个月技能清单(聚焦 “编程语言 + 漏洞类型”):
| 阶段 | 每周任务(每天 2.5 小时) | 学习资源(免费) | 验收标准 |
|---|---|---|---|
| 第 1-4 周 | 1. 学对应语言的漏洞类型(Java→SSRF / 反序列化;PHP→SQL 注入 / XSS);2. 用 “Seay 代码审计工具” 分析开源项目 | GitHub “Java 代码审计指南”“PHP 漏洞案例库” | 能在 Seay 里找到开源项目的 1 个 SQL 注入漏洞(如拼接 SQL 语句未过滤) |
| 第 5-8 周 | 1. 学 “业务逻辑漏洞”(越权访问、支付漏洞);2. 练审计某电商 Demo 系统(GitHub 可下载) | FreeBuf “业务逻辑漏洞实战案例” | 能发现 Demo 系统的 “修改订单金额” 漏洞(如前端传金额未校验) |
| 第 9-12 周 | 1. 学写代码审计报告(含漏洞位置、修复建议、代码片段);2. 审计 1 个真实开源项目(如小型 CMS) | 字节 SRC “代码审计报告模板” | 写出包含 “漏洞截图、修复代码” 的完整审计报告,能复现漏洞 |
真实案例:Java 开发小王的转行路
小王以前做 Java 后端开发,失业后转代码审计:
-
第 1 个月:用以前调试代码的经验,3 天就学会 Seay 工具,在一个开源 CMS 里找到反序列化漏洞;
-
第 2 个月:审计某电商 Demo 系统,发现 “用户能修改他人订单” 的越权漏洞,提交到 SRC 拿了 500 元奖金;
-
第 3 个月:面试时展示审计报告和 SRC 漏洞证明,被一家安全公司以 15K 录用(比以前开发岗高 2K,还不用 996)。
避坑点:别学 “底层漏洞利用”(如缓冲区溢出)!初级代码审计岗只需要 “找漏洞、提修复建议”,不用会 “利用漏洞拿权限”。
(三)无 IT 基础→等保测评岗(最流程化,起薪 7-10K)
为什么适配?
等保测评岗的核心是 “按标准流程执行、整理文档”,不需要复杂技术 —— 比如你以前能按模板做 Excel 报表,现在就能按《等保 2.0》模板做测评报告;擅长 “沟通协调”(如对接客户),还能成为项目里的 “对接主力”,比技术型人才更吃香。
3 个月技能清单(围绕 “标准 + 工具 + 文档”):
| 阶段 | 每周任务(每天 2 小时) | 学习资源(免费) | 验收标准 |
|---|---|---|---|
| 第 1-4 周 | 1. 背《等保 2.0 基本要求》(重点记 “三级等保” 8 个域);2. 学用 “等保测评工具箱”(扫描设备安全配置) | 国家等保办《等保 2.0 解读视频》(5 集) | 能说出 “三级等保” 对 “防火墙配置” 的要求(如开启访问控制策略) |
| 第 5-8 周 | 1. 学等保测评流程(摸底→测评→报告);2. 练填 “等保测评表”(官网可下载模板) | 等保测评机构《测评操作手册》(公开版) | 能独立填完 1 份 “网络设备测评表”,标注 “符合 / 不符合” 项 |
| 第 9-12 周 | 1. 学写等保测评报告(含整改建议);2. 模拟给某小企业做测评(用公开案例) | 某测评机构《等保报告模板》(可下载) | 写出符合标准的 “三级等保测评报告”,包含 3 条整改建议 |
真实案例:行政前台小张的转行路
小张以前做行政前台,负责 “整理会议纪要、对接供应商”,失业后转等保测评:
-
第 1 个月:用以前整理文档的经验,1 周就背完等保核心条款,能看懂测评表;
-
第 2 个月:帮测评机构做 “辅助工作”(填测评表、整理截图),赚了 1500 元兼职费;
-
第 3 个月:面试时展示填好的测评表和兼职案例,被一家企业以 8K 录用(比以前前台高 3K,还不用端茶倒水)。
避坑点:别买 “万元等保培训课”!等保核心是 “背标准 + 填表格”,免费的官方解读和模板足够入门,培训课多数是重复内容。
三、2025 年转行必看:3 个关键提醒(少走 6 个月弯路)
1. 别盲目冲 “渗透测试岗”
90% 的转行新人第一反应是 “学渗透”,但企业招初级渗透岗的需求只占网安岗位的 15%,且要求 “有漏洞挖掘案例”—— 电商 / 无 IT 基础的人学 3 个月,大概率连 SRC 低危漏洞都挖不到,不如选安全运营 / 等保岗,入职更快。
2. 用 “旧经验” 帮 “新技能” 落地
别把以前的工作经验当 “无用功”:电商运营的 “用户分析” 能帮你更快理解 “黑产攻击用户的逻辑”;程序员的 “业务逻辑” 能帮你发现更多业务漏洞;行政的 “文档能力” 能让你写出更规范的测评报告 —— 这些都是你的优势,要在简历和面试中突出。
3. 3 个月内必须出 “实战案例”
面试时,HR 看的不是 “你学了什么”,而是 “你做了什么”:安全运营岗可以做 “某小公司日志分析报告”;代码审计岗可以提交 1 个 SRC 漏洞;等保岗可以填 1 份完整的测评表 —— 这些案例不用多复杂,但必须真实,能证明你 “会用技能解决问题”。
四、免费工具包:转行落地必备(2025 最新版)
关注我的 优快云 账号,私信回复 “转行适配”,领取:
-
《岗位适配详细对照表》:含 8 类转行背景(电商 / 程序员 / 行政 / 销售等)对应的网安岗、技能、薪资;
-
技能学习资源包:ELK 安装教程、Seay 代码审计工具、等保测评表模板、免费靶场链接(如电商 Demo 系统);
-
3 个月学习计划表:按 “每周任务 + 验收标准” 制作的 Excel 表,可直接打卡;
-
简历与面试模板:针对不同岗位的简历突出点(如安全运营岗突出 “监控经验”)、面试常见问题(如 “你怎么处理安全事件”)。
最后:选对岗,比瞎学技术重要 10 倍
我见过最可惜的转行案例:一个做了 3 年客服的人,硬学 6 个月渗透测试,最后没找到工作;而和他一起开始的另一个客服,选了安全运营岗,3 个月就入职了 —— 不是谁更聪明,而是谁选对了赛道。
网安转行的核心不是 “学多少技术”,而是 “让你的旧经验和新岗位结合”。如果你还在纠结 “该学什么”,不如先做文末的自测表,选对岗再开始 ——3 个月后,你会发现,入职网安比你想的简单。
评论区留下你的转行背景(如 “电商运营 3 年”“Java 开发 5 年”),我帮你分析最适配的岗位和学习计划!
网络安全学习路线&学习资源
网络安全的知识多而杂,怎么科学合理安排?
下面给大家总结了一套适用于网安零基础的学习路线,应届生和转行人员都适用,学完保底6k!就算你底子差,如果能趁着网安良好的发展势头不断学习,日后跳槽大厂、拿到百万年薪也不是不可能!
初级网工
1、网络安全理论知识(2天)
①了解行业相关背景,前景,确定发展方向。
②学习网络安全相关法律法规。
③网络安全运营的概念。
④等保简介、等保规定、流程和规范。(非常重要)
2、渗透测试基础(一周)
①渗透测试的流程、分类、标准
②信息收集技术:主动/被动信息搜集、Nmap工具、Google Hacking
③漏洞扫描、漏洞利用、原理,利用方法、工具(MSF)、绕过IDS和反病毒侦察
④主机攻防演练:MS17-010、MS08-067、MS10-046、MS12-20等
3、操作系统基础(一周)
①Windows系统常见功能和命令
②Kali Linux系统常见功能和命令
③操作系统安全(系统入侵排查/系统加固基础)
4、计算机网络基础(一周)
①计算机网络基础、协议和架构
②网络通信原理、OSI模型、数据转发流程
③常见协议解析(HTTP、TCP/IP、ARP等)
④网络攻击技术与网络安全防御技术
⑤Web漏洞原理与防御:主动/被动攻击、DDOS攻击、CVE漏洞复现
5、数据库基础操作(2天)
①数据库基础
②SQL语言基础
③数据库安全加固
6、Web渗透(1周)
①HTML、CSS和JavaScript简介
②OWASP Top10
③Web漏洞扫描工具
④Web渗透工具:Nmap、BurpSuite、SQLMap、其他(菜刀、漏扫等)

恭喜你,如果学到这里,你基本可以从事一份网络安全相关的工作,比如渗透测试、Web 渗透、安全服务、安全分析等岗位;如果等保模块学的好,还可以从事等保工程师。薪资区间6k-15k
到此为止,大概1个月的时间。你已经成为了一名“脚本小子”。那么你还想往下探索吗?
7、脚本编程(初级/中级/高级)
在网络安全领域。是否具备编程能力是“脚本小子”和真正黑客的本质区别。在实际的渗透测试过程中,面对复杂多变的网络环境,当常用工具不能满足实际需求的时候,往往需要对现有工具进行扩展,或者编写符合我们要求的工具、自动化脚本,这个时候就需要具备一定的编程能力。在分秒必争的CTF竞赛中,想要高效地使用自制的脚本工具来实现各种目的,更是需要拥有编程能力.
零基础入门,建议选择脚本语言Python/PHP/Go/Java中的一种,对常用库进行编程学习; 搭建开发环境和选择IDE,PHP环境推荐Wamp和XAMPP, IDE强烈推荐Sublime; ·Python编程学习,学习内容包含:语法、正则、文件、 网络、多线程等常用库,推荐《Python核心编程》,不要看完; ·用Python编写漏洞的exp,然后写一个简单的网络爬虫; ·PHP基本语法学习并书写一个简单的博客系统; 熟悉MVC架构,并试着学习一个PHP框架或者Python框架 (可选); ·了解Bootstrap的布局或者CSS。
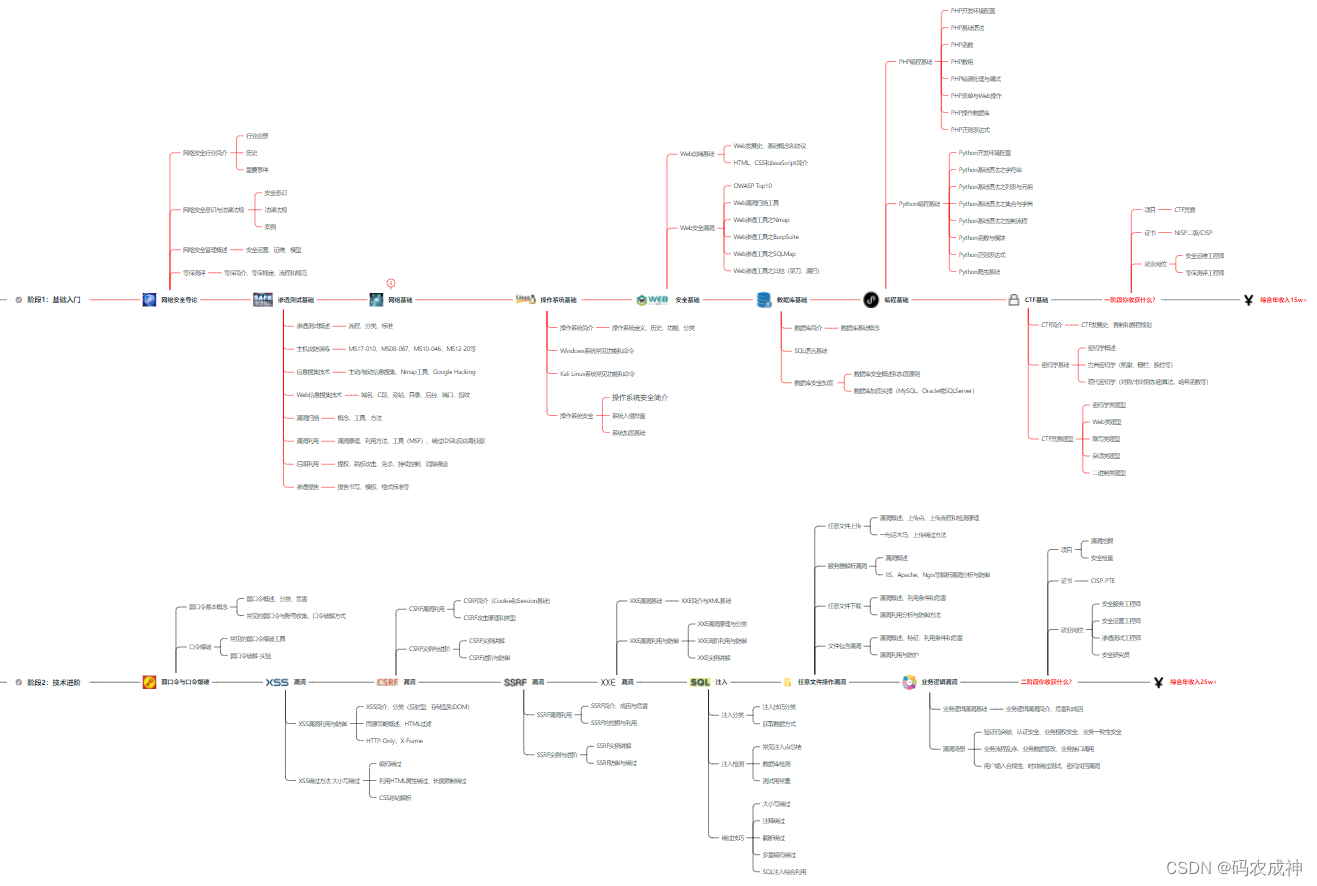
8、超级网工
这部分内容对零基础的同学来说还比较遥远,就不展开细说了,贴一个大概的路线。感兴趣的童鞋可以研究一下,不懂得地方可以【点这里】加我耗油,跟我学习交流一下。
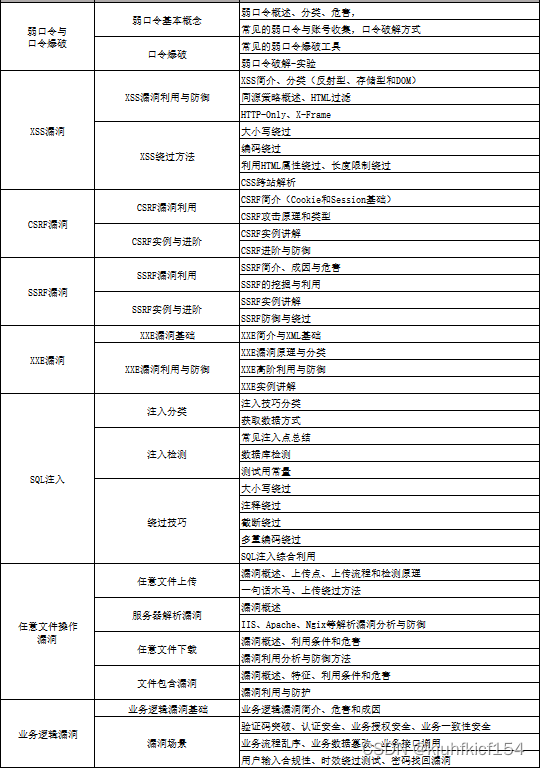
网络安全工程师企业级学习路线
如图片过大被平台压缩导致看不清的话,可以【点这里】加我耗油发给你,大家也可以一起学习交流一下。
一些我自己买的、其他平台白嫖不到的视频教程:

需要的话可以扫描下方卡片加我耗油发给你(都是无偿分享的),大家也可以一起学习交流一下。
网络安全学习路线&学习资源
结语
网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。
特别声明:
此教程为纯技术分享!本书的目的决不是为那些怀有不良动机的人提供及技术支持!也不承担因为技术被滥用所产生的连带责任!本书的目的在于最大限度地唤醒大家对网络安全的重视,并采取相应的安全措施,从而减少由网络安全而带来的经济损失!!!
 378


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


