浅谈在渗透测试中如何清理痕迹-网络安全(黑客)自学

红队渗透-window痕迹清除 提示:文章写完后,目录可以自动生成,如何生成可参考右边的帮助文档 文章目录前言一、windows操作系统基础入门二、windows渗透痕迹清除1.为避免入侵操作行为被发现时,攻击者往往通过各种方式来隐藏自己操作痕迹,比如:删除日志、隐藏后门、日志伪造。 前言 我们在做痕迹清理时,一定要对windows的基础理论,基础知识点明确于心,废话不多说,接下来开始学习。 记录MS08068学习红队三期windows痕迹清除 1、windows用户基础入门 2、windows用户命令入门 3、windows渗透痕. 阅读详情

在渗透测试中,清除痕迹可以很好的保护自己。在Linux系统中,如何有效的清除使用痕迹呢?不妨看看这篇文章吧!

SSH登录记录

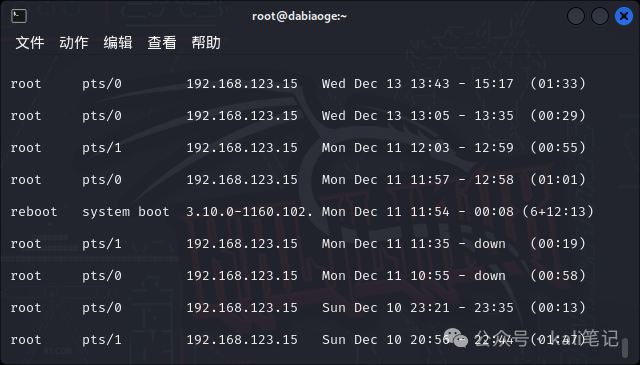
在Linux系统中,我们可以在/var/log/secure查看登录系统的各项记录。常用的两个命令如下:

lastb #查看登录失败的日志
last #最近登录的记录
图片

主要记录了登录用户名、登录者IP地址、运行时间等信息。那该如何隐藏远程SSH登陆记录呢?我们不妨可以试试下面的命令:

ssh -T root@192.0.0.1 /bin/bash -i

-T表示不分配伪终端,/usr/bin/bash表示在登录后调用bash命令 -i表示是交互式shell

history记录

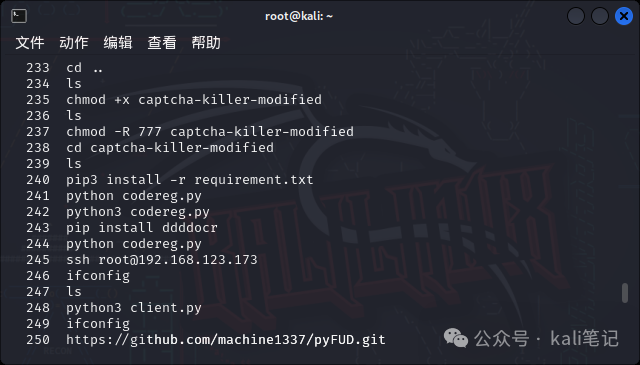
history记录了,我们每步执行的Linux命令。如我们执行history命令,可以查看历史命令记录。
图片

要想执行的命令不被记录。我们可以在退出系统时执行下面命令来清除记录。

history -r  

修改文件时间

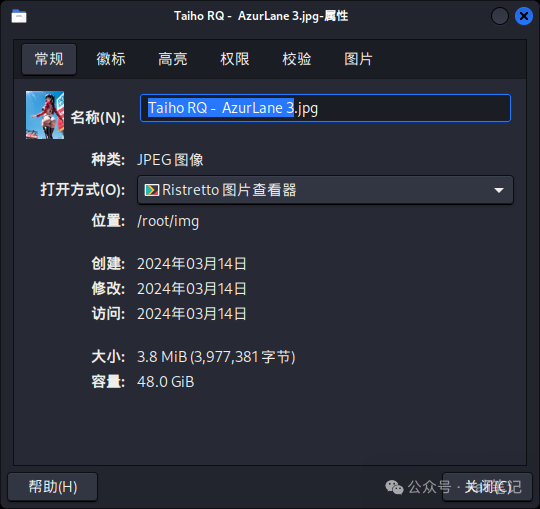
当我们新建一个文件,或者对文件修改后,文件会按最新的时间保存。故而管理员可以根据日期的变化来确定被修改或者新增的文件。如何将文件修改成为几天前的文件呢?

touch -r a.txt b.php #使b.php文件时间变得和a.txt文件相同
图片

清除系统日志

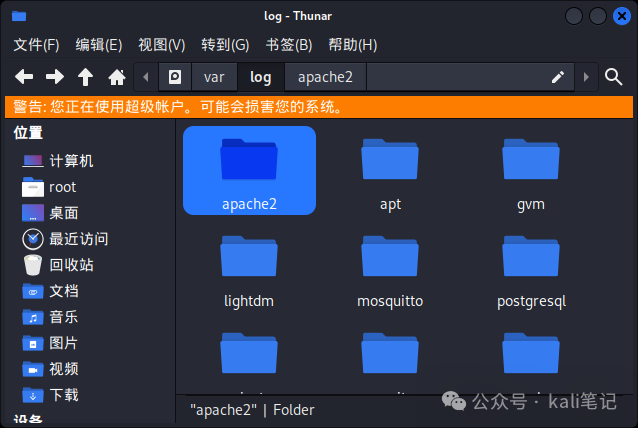
在Linux中,存在很多的日志文件,记录了各类服务运行过程中的记录。而对日志文件的审查是网安工作的核心。常见的日志文件主要在/var/log目录下。(不同系统,文件位置可能有差异。)
图片

常用清除日志的方法有:

直接覆盖日志文件

echo > /var/log/apache2

删除所有匹配到字符串的行,比如以当天日期或者自己的登录ip

sed  -i '/你的ip/'d  /var/log/messages

以上就是我们最常用的痕迹清理方法了。当然还有些更微妙的隐藏手段,我们在后期的学习中还会给大家讲解。

内网渗透-Windows&Linux痕迹清除 Windows&Linux痕迹清除 文章目录Windows&Linux痕迹清除前言Windows痕迹清除Windows日志清理meterpreter清理日志Linux痕迹清除后记 前言 当我们进行内网一系列的渗透之后,就会留下一些命令的痕迹,我们离开的时候,为了防止管理员发现,我们就需要进行内网渗透最后一个环节的内容了,就是进行痕迹清除。命令有点多,大家好好做一下笔记吧。 Windows痕迹清除 Windows日志 如何查看: 事件查看器->windows日志 win+r eventv 阅读详情

相关推荐

定时器(PWM输出)触发ADC采样(DMA)——STM32CubeMX

已知 Tclk 为 84MHz , 我们需要 Tout 为 200ms 即 200000us , 不妨先让PSC为 839, 带入上述公式可得 ARR = 19999. 这样算出来之后ARR和PSC都在0~65535的范围, 则可以使用这组参数。例如,如果时钟频率为1MHz,并且PSC设置为1000,则实际的定时频率将为1kHz。当重装载值(Period 或 ARR)设置为 500 时,意味着定时器需要计数 500 个时钟周期才会触发中断。例如,如果时钟频率为1MHz,则Tclk为1微秒。

2301_77123899的博客 1万+

渗透后消除痕迹的方法及实例讲解

在网络安全领域,渗透后消除痕迹是一个关键的环节。作为一名专业的网络安全从业者,我认识到在成功完成渗透测试后,有效地清除所有痕迹的重要性。很多新手,渗透了忘记擦屁股,最后暴露,如果你刚接触网安,欢迎探讨。

白帽子佳奇的博客 3979

国民技术N32G45X低功耗问题之更改全局变量和栈在RAM中的地址

最近项目中用的MCU是国民技术的N32G45X,MCU的资源很丰富,RAM也很大,配套的库和例程也比较全,用起来还是不错的,但是在调试低功耗的时候还是费了不少劲。 首先由于项目低功耗需要,只能选择停机模式2(STOP2)。根据数据手册的描述,在此模式下外部低速时钟开启, RTC运行, R-SRAM保持,所有I/O状态保持,独立看门狗处于关闭状态,25℃的条件下电流为10个微安。 用的这款MCU的RAM是144KB,分为SRAM(128KB)和R-SRAM( Retention SRAM – 16KB),如果

狂想家 2486

渗透测试——痕迹清除

当我们达到了目的之后,有时候只是为了黑入网站挂黑页,炫耀一下;或者在网站留下一个后门,作为肉鸡,没事的时候上去溜达溜达;亦或者挂入挖矿木马;但是大家千万不要干这些事,这些都是违法的!

zjdda的博客 2153

igh ethercat 实时性测试

组备注std(us)max(us)a无锁核,无rt补丁8.38108b锁核+FIFO调度+内存锁定,无rt补丁0.9216c锁核+FIFO调度+内存锁定,+rt补丁0.9922可以看到 a组 使用ethercat不做其他优化,周期抖动非常大,且max能达到 100 多 us;通过 锁核+FIFO调度+内存锁定 进行优化,可以看到 抖动明显降低,且max 为 20 us 左右;

qq_43353632的博客 2311

CVPR 2027 投稿规划:基于近3年录用率与截稿周期的5步时间管理法

本文为计算机视觉研究者提供CVPR 2027投稿的完整规划指南,基于近三年录用率与截稿周期数据,提出五步时间管理法。涵盖选题策略、实验设计、论文写作、同行评审到最终提交的全流程优化,特别针对CVPR日益激烈的竞争环境(2024年投稿量达11532篇,录取率仅23.6%)提供实用解决方案,帮助研究者提升投稿成功率。

weixin_34079177的博客 1169

内网渗透系列:痕迹清理方法小结

本文学习并小结下痕迹清理方法

闵行小鱼塘 4493

Unity性能优化 - 动态图集

Unity 动态图集是 Unity 引擎中用于处理游戏纹理优化的一种技术。本文介绍了什么是动态图集,动态图集的优缺点,以及提供了一套完整的代码供大家参考。

qq_33808037的博客 4840

2025版最新渗透测试的基本流程,零基础入门到精通,收藏这篇就够了

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。一些工具的安装和具体使用,在前面的文章中讲到过,本文会再次引用。尽可能详细的收集对方的信息,除了利用常见的工具之外,最好的方法便是“社工”。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」不同的漏洞类型,我们使用的工具也是不一样的。在得到充分的信息后,成败的关键在于能否找到系统的漏洞。通过上面工具的使用,通过扫描得到相关程序的漏洞,那又该如何利用漏洞呢?

leah126的博客 832

【各种轮子2】基于Icepak的PCB散热仿真比较

随着电子产品的集成度越来越高,PCB板的尺寸越来越小,板级芯片散热的问题越来越成为电子工程师的一个重要挑战。对于板级芯片散热,主要依靠工程师对PCB自身的设计进行优化,同时要兼顾系统的尺寸和成本。本文分别从芯片角度和PCB角度进行建模,芯片模型选用QFN封装,PCB模型采用走线导入模型,探讨了芯片结构,PCB铜厚,PCB叠层厚度对芯片散热的影响。

3671

【LaTex】3.5 数据分析

简述了LaTex柱状图、饼图、折线图的画法。

你的指尖有改变世界的力量 5891

渗透测试的基本流程这些你知道吗?

本文详细介绍了渗透测试的完整流程,包括准备阶段(硬件与软件配置)、信息收集(nmap、SHODAN等工具)、漏洞扫描(Nessus、Burp等)、漏洞利用(sqlmap、msfconsole等)、进阶渗透(横向移动、权限提升)以及清除痕迹等关键环节。文章强调了信息收集在渗透测试中的核心地位,并推荐了各阶段的主流工具,为网络安全学习提供了系统性指导。工欲善其事必先利其器。在开始之前我们需要一台电脑,有条件的还可以用树莓派、Hackrf one等。当然,除了硬件之外,软件也是必不可少的。

2401_84215240的博客 596

EMC意义下的共模(Common Mode)和差模(Differential Mode)

在电子产品中,信号或电源通过两根导线传输。对比维度差模(DM)共模(CM)电流方向一进一出,相等相反同向、相等回流路径两根导线组成的闭合回路地或外壳EMC影响较小容易辐射干扰,重点治理类型定义有用信号干扰信号抑制方法常规滤波器、电感、电容共模电感、磁环、屏蔽、接地技术等。

weixin_43199439的博客 1250

【渗透】浅谈webshell隐藏

2019独角兽企业重金招聘Python工程师标准>>> ...

weixin_34001430的博客 354

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

linux后渗透痕迹清除

历史记录清除 Bash、shell、终端将当前会话中使用的命令列表保存在内存中,因此必须对其进行清理。 history用于命令查看当前历史记录。 环境变量:HISTFILE 查找history命令文件存储路径: echo $HISTFILE #返回当前用户history命令存储文件路径 删除变量: unset HISTFILE 这时候在使用一次"echo HISTFILE"将返回为空。 为了防止历史命令被保存,也可以将其发送到/dev/null HISTFILE=...

The current road is different, love needs to distinguish between right and wrong 4424

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

记一次简单的域渗透-从Web站点上线不出网内网主机-痕迹清理

配置信息DC IP:10.10.10.10 OS:Windows 2012(64) 应用:AD域web IP1:10.10.10.80 IP2:192.168.111.80 OS:Windows 2008(64) 应用:Weblogin 10.3.6 MSSQL 2008PC IP1:10.10.10.201 IP2:192.168.111.201 OS:Windows 7(32) 应用:攻击机 IP:192.168.111.1 OS:Windows 10(64) IP:192.168.111.5 OS:K

weixin_45965246的博客 1022

迈瑞BS系列全自动生化分析仪LIS协议接口手册(内含HL7和ASTM)

迈瑞BS系列全自动生化分析仪LIS协议接口手册,内含HL7和ASTM)

渗透测试后,清理痕迹的详细步骤

清理痕迹是渗透测试和攻击后至关重要的一步,它能够帮助攻击者避免被发现并减少被追踪的风险。然而,必须强调的是,这种行为在未经授权的情况下是违法的,以上信息仅供学习和研究之用。在实际操作中,应严格遵守法律法规及道德标准,只对获得授权的系统进行渗透测试。

Bruce_xiaowei的博客 1610

后渗透阶段清理痕迹方式

事件查看器-清除日志。

qq_61475980的博客 1289

渗透测试后,如何在 Windows 和 Linux 系统中清除痕迹?

Windows 系统的日志是系统安全的重要组成部分,它详细记录了系统运行过程中的各种事件。日志主要存储在两个位置:本地文件和注册表。其中,本地文件存储路径为 Windows 安装目录下的WinNt\Log目录。通过右键点击 “此电脑” 选择 “管理”,进而打开 “事件查看器”,或者在 “运行” 中输入 “eventvwr.msc”,都能方便地查看 Windows 日志。

m0_57836225的博客 1613

15.1_后渗透--痕迹清理

本文围绕后渗透阶段的痕迹清理技术展开,详细介绍了Windows和Linux系统下的痕迹清理方法、工具及注意事项

专注网络安全技术分享,从漏洞分析到防御策略,记录我的学习与实践。 657

渗透测试入门10之痕迹清理

渗透测试入门10之痕迹清理 Windows日志清除 获取日志分类列表: wevtutil el >1.txt 获取单个日志类别的统计信息: eg. wevtutil gli "windows powershell" 回显: creationTime: 2016-11-28T06:01:37.986Z lastAccessTime: 2016-11-28T06:01:37.98...

鹿鸣天涯 2416

第五章:渗透测试中的权限维持与痕迹清除实战

权限维持(Persistence):攻击者在获得初始访问权限后,为了防止被目标系统清除,会使用一系列技术维持访问。常见场景包括:重启后仍可访问系统权限恢复后仍能执行命令可远程反弹或上传命令控制。

m0_45101613的博客 675

渗透测试指南(CS&&MSF):Windows 与 Linux 系统中的日志与文件痕迹清理

清理日志和攻击痕迹是红队行动的必备技能,直接影响行动的隐匿性和成功率。通过结合Windows和Linux的清理方法、伪造日志、规避SIEM/EDR以及安全删除文件,红队可显著降低被检测的风险。

盾悟 3万+

渗透测试-伪装隐藏与清理痕迹手段

红队隐匿

aming小老弟 1363

干货丨渗透测试常用方法总结,大神之笔!

干货丨渗透测试常用方法总结,大神之笔!

2301_76168381的博客 1100
上一篇: 记一次有源码的渗透测试-网络安全(黑客)自学
下一篇: 挖掘SRC时如何编写信息收集脚本-网络安全(黑客)学习
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值