记一次实战前端登录爆破绕过技巧-网络安全(黑客)自学

攻防|记一次实战绕过登录机制getshell 某省攻防实战。通过多层绕过。成功不要密码拿下一个后台。包括各个学校账号密码,等相关敏感信息。为后续打下坚实基础。 阅读详情
AI摘要

本文介绍了如何在遇到后台管理界面编码和验证码的Web应用中,利用jsEncrypter、PhantomJS和验证码识别插件进行密码解码和验证码识别,从而实现自动化爆破的过程,以及实战中如何配合社工密码生成器进行高危弱口令漏洞的检测和利用。

0X00 前言

    相信很多萌新师傅或者刚入行不久的师傅们在挖掘漏洞的时候,当遇到/admin这种后台地址的时候或多或少会遇到账号啊,密码被编码,然后还加个验证码这种,及时这个平台后台的密码可能是个弱口令,但很多师傅还是直接就溜了,本文这里讲讲如何绕过这类情况进行爆破。

0X01 工具准备

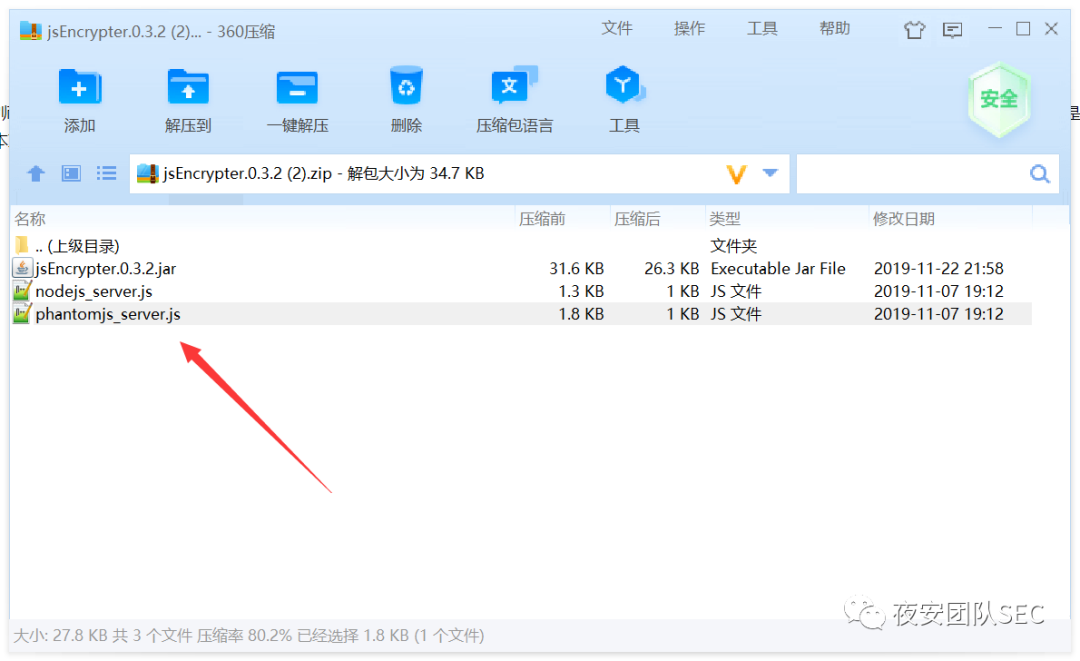
1.c0ny1师傅编写的jsEncrypt插件:

https://github.com/c0ny1/jsEncrypter
图片

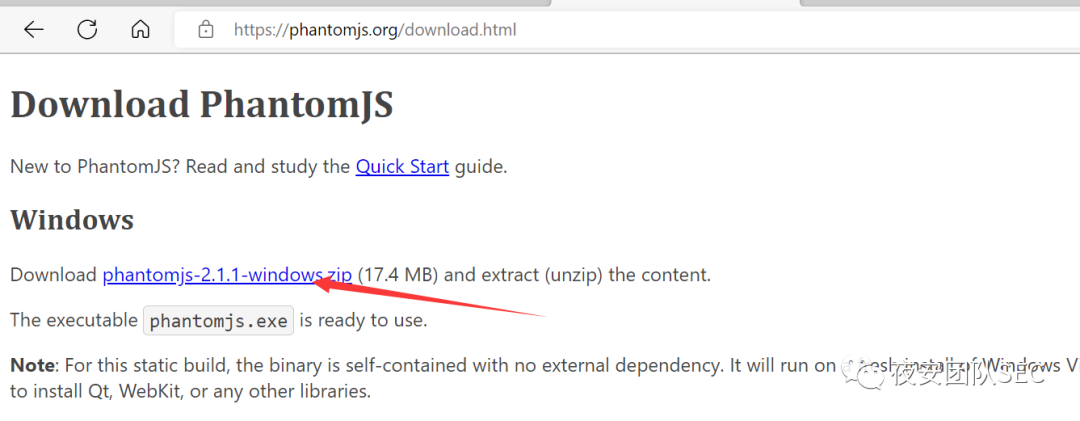
2.一个基于webkit的javaScript API,phantomjs:

http://phantomjs.org/download.html
图片

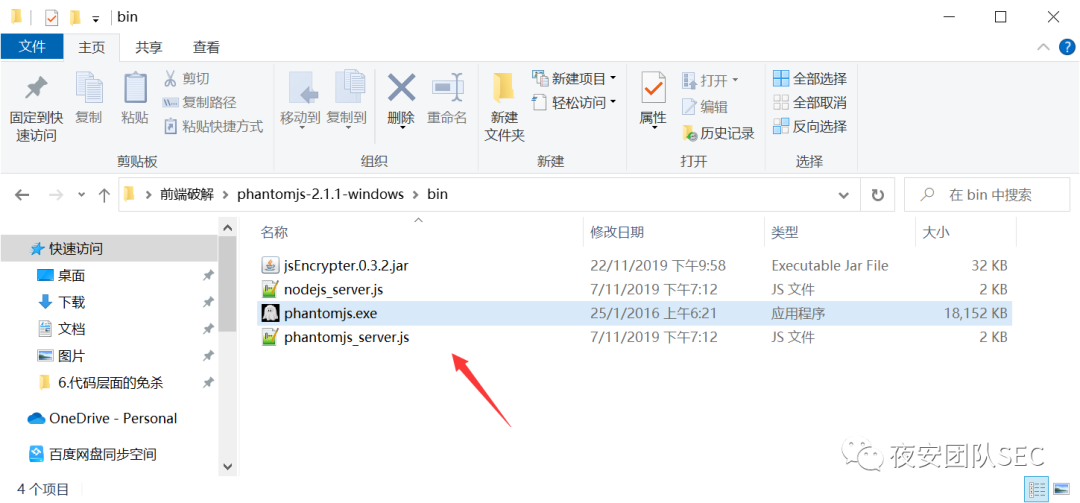
3.将这两款下载的工具放在以下目录如图:

图片

4.验证码识别插件:

f0ng师傅改验证码识别的插件:

https://github.com/f0ng/captcha-killer-modified/releases/tag/0.16
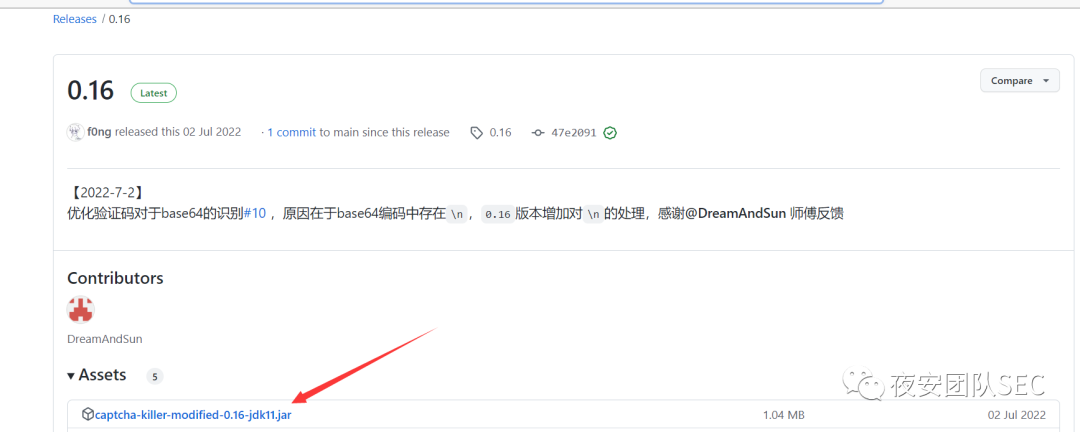
图片

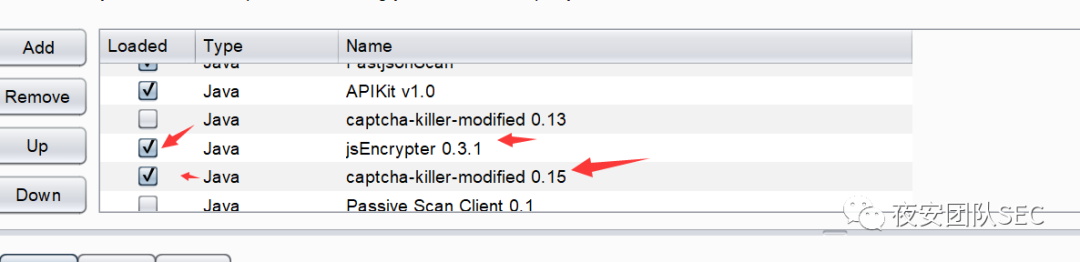
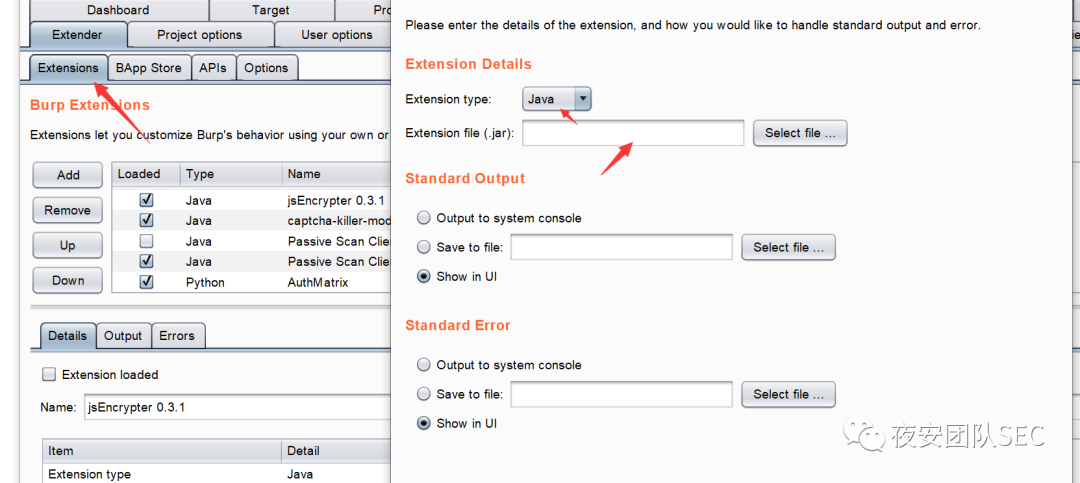
5.将之前的jsEncrypter插件和catcha-killer-modified-0.16-jdk11.jar插件进行安装,在burpsuit的extender模块安装如下:
图片

这里打上√就安装好了,就可以在burpsuit模块界面看到了。

图片

0X02 实战经历

这里是我曾经挖的一个某厂的高危弱口令漏洞,其实密码很简单,就是域名加上年份在加特殊字符如!@#这类的,但是他的登录口是做了前端编码,验证码也是需要识别的,一般很多不会前端编码破解和验证码识别的师傅都会跳过了直接,这里给大家演示下如何使用上面装的插件工具。

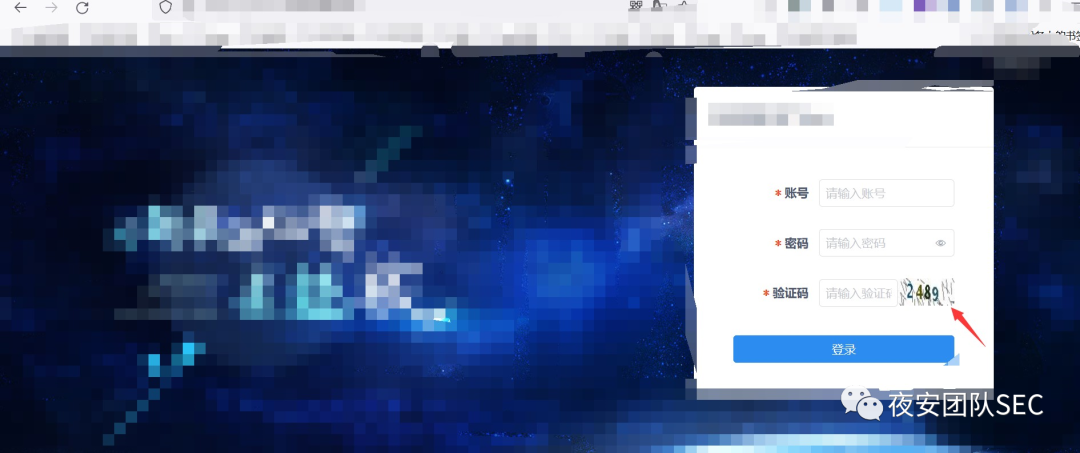
1.下面是登录界面
图片

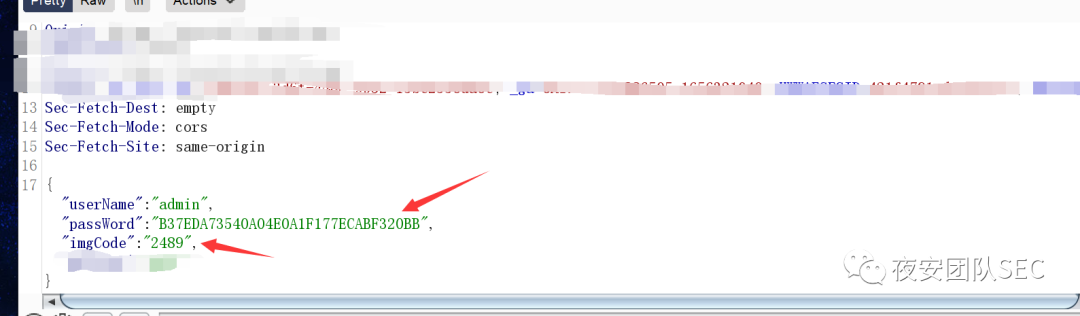
2.我们抓包看看是啥样,可以看出会有验证码和编码后的password,如果想要爆破,那就需要我们使用之前说到的工具了。
图片

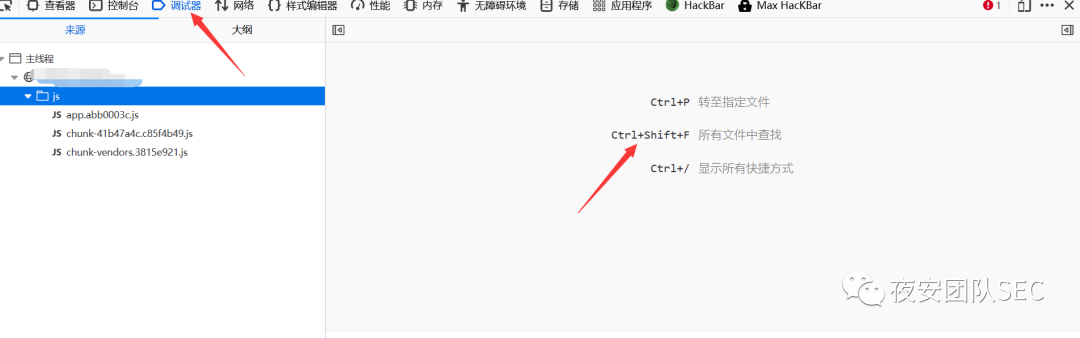
3.F12寻找password字段是如何进行编码的,Ctrl+Shift+F全局搜索password字段
图片

一个登录框引发的“安全问题” 一个文本框可能存在哪些漏洞前言用户名枚举弱口令空口令登录认证绕过存在暴力破解风险图形验证码不失效短信验证码绕过短信验证码可暴力破解短信验证码可预测短信炸弹恶意锁定问题密码明文传输反射型跨站脚本攻击万能密码sql注入任意用户密码修改/重置目录遍历敏感文件信息泄漏框架漏洞SSO认证缺陷密码重置漏洞命令执行漏洞未授权访问 前言 搞安全的小伙纸面试的时候,面试官总是喜欢问一个问题,只有一个登录框你都能测试哪些漏洞? 通常大家测试的都是测试关键,为了有更好的测试效果,会提供给你用户名密码;但是一些比较重要的企业, 阅读详情

相关推荐

2024年网络安全最新一个登录框引发的“安全问题”_登录绕过漏洞修复建议

通常存在于仅适用前端校验,可以通过关闭js特效或者是伪造responsed的code值进行绕过Apache shiro cve-2020-17523 Apache shiro较新的登录认证绕过,大概的方式就是使用空字符绕过示例用户名密码一顿瞎写点击登陆按钮同时使用抓包工具进行数据包拦截将数据包返回至当前页面,修改code值登录成功不使用前端校验,严格校验用户的数据。

2401_84281729的博客 1437

《密码爆破漏洞详解》——黑客必修的入门操作( 建议收藏 )

密码爆破又叫暴力猜解, 简单来说就是将密码逐个尝试, 直到找出真正的密码为止, 本质上是利用了穷举法穷举法专业点讲是叫枚举法, 枚举法的中心思想是逐个考察某类事件的所有可能情况, 从而得出一般结论, 那么这个结论就是可靠的通常情况下, 我们根据已知的部分条件确定答案的大致范围, 并在此范围内对所有可能的情况逐一验证, 直到全部情况验证完毕, 由于枚举法所需的计算成本太高, 因此我们可以利用计算机运算速度快精度高的特点,来执行枚举过程,理论上来讲, 使用枚举法可以暴力破解任意一个用户密码。

2401_84573531的博客 1278

[网络安全自学篇] 三十八.hack the box渗透之BurpSuite和Hydra密码爆破及Python加密Post请求(二)

这是作者的系列网络安全自学教程,主要是关于安全工具和实践操作的在线笔记,特分享出来与博友们学习,希望您们喜欢,一起进步。前文详细讲解了hack the box在线渗透平台获取邀请码、注册过程。本文将分享Web渗透三道入门题目,它们包括Python编写md5加密发送Post、万能密码和URL路径猜测、BurpSuite和Hydra密码爆破等。基础性文章,希望对您有所帮助!

杨秀璋的专栏 1万+

TOGAF9.2/10 认证基础知识点概览表

(考点解析:业务场景是一种重要的技术,可以在企业架构的各个阶段使用,主要是架构愿景和业务架构,但如果需要,也可以在其他架构域中使用,以直接从业务的高级需求中派生架构的特征。“哪里”可以看作是对相关企业的界定、“为什么”可以被视为组织环境中的关键驱动因素和要素、“谁”是指确定发起人利益相关者和受业务指令影响的其他主要利益相关者,以创建企业架构,并确定他们来自企业的需求和优先级、他们与企业的关系以及彼此之间所需的工作行为。它是业务驱动和业务主导的,它结 合了所有业务线的必要努力,以实现所需的能力。

2302_81497763的博客 2081

激光雷达接收芯片选型指南:APD、SiPM、SPAD阵列的优缺点对比

本文深入对比了激光雷达接收芯片APD、SiPM和SPAD阵列的核心技术原理与性能差异。APD作为线性模式工作的稳健选择,动态范围大;SiPM具备单光子探测和高增益优势;而SPAD阵列凭借像素级数字读出和集成TDC,在时间分辨率与系统集成度上领先。文章从灵敏度、时间精度、动态范围及系统成本等多维度剖析,为不同应用场景(如车载雷达、Flash LiDAR、消费电子)的芯片选型提供实战指南。

ik6789012的博客 660

从零构建RK3568视频处理管线:C++ V4L2捕获与RKMPP硬编解码实战

本文详细介绍了在RK3568平台上,使用C++语言从零构建高性能视频处理管线的实战过程。核心内容包括通过V4L2接口高效捕获摄像头视频流,并利用RKMPP硬件编码器实现零拷贝的H.264/H.265硬编码。文章深入讲解了设备初始化、DMA缓冲区管理、编码器参数配置以及主循环协同工作等关键步骤,旨在帮助开发者构建低延迟、高效率的嵌入式视频应用。

weixin_29193359的博客 87

如何在huggingface上申请下载使用llama2/3模型

huggingface-cli download --resume-download 模型名称 --local-dir 存放模型的位置 --local-dir-use-symlinks False --resume-download --token token序列号xxxxxxx。登录huggingface,在模型详情页面上,找到这个表单,填写内容,提交申请。需要使用梯子,country填写梯子的位置吧(比如美国)等待一小时左右,会有邮件通知。

a61022706的博客 1万+

RK3576平台Buildroot嵌入式Linux镜像构建实战

嵌入式Linux镜像构建是连接硬件能力与软件功能的核心技术环节,其本质是基于目标SoC架构的交叉编译、内核定制与根文件系统集成过程。原理上依赖工具链适配、设备树绑定、分区镜像生成等关键步骤,技术价值在于实现轻量、确定、可复现的系统交付。典型应用场景涵盖ARM64开发板(如RK3576)、工业边缘网关及国产化信创终端。本文以TaishanPi-3为载体,深入解析Buildroot在RK3576平台上的配置裁剪、并行编译优化、genimage分区合成及update.img烧录准备,覆盖从环境选型(Ubuntu

weixin_36047538的博客 141

YOLO项目从零开始:超详细运行教程(图文保姆级教学)

至此,我们已经完整跑通了YOLO项目的安装与启动流程,无论你是零基础小白还是刚入门的AI新兵,只要按部就班操作,也能轻松实现目标检测项目的落地。

一键难忘的博客 4804

【华为OD机试真题】6、数组去重和排序 | 机试真题+思路参考+代码解析(C++、Java、Py、C语言、JS)

题目描述 >给定一个乱序的数组,删除所有的重复元素,使得每个元素只出现一次,并且按照出现的次数从高到低进行排序,相同出现次数按照第一次出现顺序进行先后排序

KJ.JK 3890

基于mengzi-t5训练生成式模型

【代码】基于mengzi-t5训练生成式模型。

开卷有益 172

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

上一篇: 2024HW红蓝工具包-网络安全(黑客)自学
下一篇: 内网渗透:一次完整的域渗透-网络安全(黑客)自学
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值