网络安全(黑客)自学

【2024】网络安全(黑客)自学路线 基础需要学习的内容大致就是上面这些,网络安全所涉及的知识面丰富,资深工程师还需要更深入学习与锤炼。 阅读详情

APKDeepLens 是一个基于 Python 的工具,旨在扫描 Android 应用程序(APK 文件)是否存在安全漏洞。它专门针对 OWASP Top 10 移动漏洞,为开发人员、渗透测试人员和安全研究人员提供一种简单有效的方法来评估 Android 应用程序的安全状况。
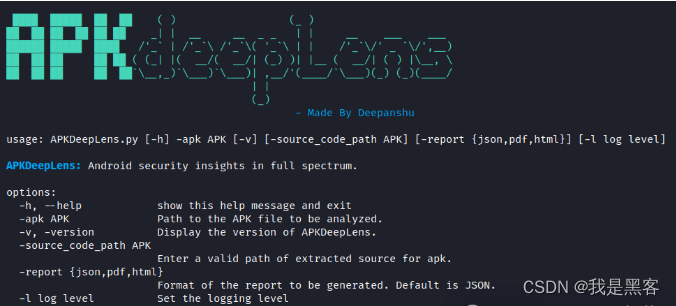
特征

APKDeepLens 是一个基于 Python 的工具,可对 APK 文件执行各种操作。其主要特点包括:

  • APK 分析-> 扫描 Android 应用程序包 (APK) 文件是否存在安全漏洞。

  • OWASP 覆盖范围-> 涵盖 OWASP Top 10 漏洞,以确保全面的安全评估。

  • 高级检测-> 利用自定义 python 代码进行 APK 文件分析和漏洞检测。

  • 敏感信息提取-> 通过从APK文件中提取敏感信息来识别潜在的安全风险,例如不安全的身份验证/授权密钥和不安全的请求协议。

  • 深入分析-> 检测不安全的数据存储实践,包括与 SD 卡相关的数据,并突出显示代码中不安全请求协议的使用。

  • 意图过滤器漏洞-> 通过分析从 AndroidManifest.xml 中提取的意图过滤器来查明漏洞。

  • 本地文件漏洞检测-> 通过识别与本地文件操作相关的潜在错误处理来保护您的应用程序

  • 报告生成-> 为每个扫描的 APK 生成详细且易于理解的报告,为开发人员提供可操作的见解。

  • CI/CD 集成-> 旨在轻松集成到 CI/CD 管道中,从而在开发工作流程中实现自动化安全测试。

  • 用户友好的界面-> 颜色编码的终端输出可以轻松区分不同类型的结果。

安装

要使用 APKDeepLens,您需要在系统上安装 Python 3.8 或更高版本。然后,您可以使用以下命令安装 APKDeepLens:(加好友stonefor345进交流群)

对于Linux

git clone https://github.com/d78ui98/APKDeepLens/tree/maincd /APKDeepLenspython3 -m venv venvsource venv/bin/activatepip install -r requirements.txtpython APKDeepLens.py --help

对于 Windows

git clone https://github.com/d78ui98/APKDeepLens/tree/maincd \APKDeepLenspython3 -m venv venv.\venv\Scripts\activatepip install -r .\requirements.txtpython APKDeepLens.py --help

用法

要简单地扫描 APK,请使用以下命令。使用参数提及 apk 文件-apk。扫描完成后,详细报告将显示在控制台中。

python3 APKDeepLens.py -apk file.apk

如果您已经提取了源代码并希望提供其路径以进行更快的扫描,您可以使用以下命令。使用参数提及 android 应用程序的源代码-source。

python3 APKDeepLens.py -apk file.apk -source <source-code-path>

要在扫描后生成详细的 PDF 和 HTML 报告,您可以传递-report如下所述的参数。

python3 APKDeepLens.py -apk file.apk -report

项目地址:

https://github.com/d78ui98/APKDeepLens
 

视频配套资料&国内外网安书籍、文档&工具

当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了


一些我自己淘的,整理下来的视频教程,其他平台白嫖不到

 只要你愿意投入时间去学,我就愿意分享给你,学完当一个优秀的白帽子足够了!

如何使用Calibre PERC抽出 点到点/p2p 电阻 @[TOC](如何使用Calibre PERC抽点到点(p2p)电阻) 一、前言 需要实现的功能是从gds中抽出net的点到点的电阻。如下图这样。 二、准备工作 lvs rule pex rule(必要时可以自己定义RC rule) gds p2p点的坐标 定义prode.defs 因为p2p的点是变化的,所以每次prode定义都要重新出,对应的perc rule也是根据每个p2p点的定义来的,perc rule也是每次都要重新出。如果需要可以写一个脚本自动出这些定义文件。 PROBE_POINTS 阅读详情

相关推荐

K-L展开 (Karhunen-Loeve expansion)

K-L变换

susan_wang1的博客 2万+

自学黑客&网络安全

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

2201_75719295的博客 878

用Matlab机器人工具箱搞定六轴机械臂建模:从DH参数到3D可视化(附完整代码)

本文详细介绍了如何使用Matlab机器人工具箱进行六轴机械臂建模,从DH参数输入到3D可视化全流程解析。通过正运动学验证、逆运动学求解和交互控制等实战技巧,帮助工程师快速掌握机械臂建模核心方法,并提供完整代码示例解决常见问题。

weixin_27372101的博客 396

自学黑客(网络安全)

网络安全可以基于攻击和防御视角来分类,我们经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。无论网络、Web、移动、桌面、云等哪个领域,都有攻与防两面性,例如 Web 安全技术,既有 Web 渗透,也有 Web 防御技术(WAF)。作为一个合格的网络安全工程师,应该做到攻守兼备,毕竟知己知彼,才能百战百胜。网络安全产业就像一个江湖,各色人等聚集。

2401_85169223的博客 2790

贝莱德(BlackRock)—— 阿拉丁(Aladdin)平台的 AI 赋能升级

全称(资产、负债、债务与衍生品投资网络),是贝莱德自主研发的一体化投资管理与风险管理技术平台,被誉为全球资管行业的 “

xm_mm的博客 1743

PyTorch深度学习项目实战100例数据集

最近很多订阅了的用户私信咨询有些数据集下载不了以及一些文章中没有给出数据集链接,为了解决这个问题,专门开设了本篇文章,提供数据集下载链接,打包100例的所有数据集。本专栏适用人群:深度学习初学者,专栏将具体讲解如何快速搭建深度学习模型用自己的数据集实现深度学习小项目。 本专栏整理了《PyTorch深度学习项目实战100例》,内包含了各种不同的深度学习项目,包含项目原理以及源码,每一个项目实例都附带有完整的代码+数据集。

优快云 精品推荐 2万+

网络安全(黑客)——自学2025

网络安全可以基于攻击和防御视角来分类,我们经常听到的 “红队”、“渗透测试” 等就是研究攻击技术,而“蓝队”、“安全运营”、“安全运维”则研究防御技术。走安全行业的工程方向的,技术上面其实有很大的重叠性,抛开甲乙方、岗位名称、岗位职责等因素来看,作为学技术的,也根据以往我们给学员推荐就业和入职情况来看,只要好好掌握以下几种技术(网络协议与安全设备、Linux操作系统、Web服务部署/开发、主流渗透测试/安全工具、一门及以上的编程语言)中的2到3个,都可以较好的胜任工作需求。

Spontaneous_0的博客 717

杰理SDK入门教程(一):编译环境的安装和程序下载

本文档提供了杰理SDK在Windows系统下的开发环境配置与代码编译指南。主要内容包括:1) 开发环境安装步骤,需下载Code::Blocks和杰理工具链;2) 编译过程中常见问题的解决方案,如安全警告提示和链接文件缺失问题;3) 代码编译流程说明,包括打开工程、连接开发板、执行编译等步骤。文档特别强调了强制升级模式的操作方法,并指出需避免点击运行/调试按钮。最后提示了杀毒软件可能误报工具链的注意事项。

qq_42014563的博客 2746

(黑客)网络安全——自学

1.无论网络、Web、移动、桌面、云等哪个领域,都有攻与防两面性,例如 Web 安全技术,既有 Web 渗透2.也有 Web 防御技术(WAF)。作为一个合格的网络安全工程师,应该做到攻守兼备,毕竟知己知彼,才能百战百胜。网络安全产业就像一个江湖,各色人等聚集。

2301_80467305的博客 1041

【Claude】SSL certificate verification 错误:证书校验失败与自定义 CA 配置

获取并验证企业 CA 证书后,需要配置 Claude Code(Node.js)信任该证书。Claude Code 的 SSL 错误通常源于企业代理:不是 Anthropic 服务器的问题Node.js 使用独立的 CA 存储:操作系统信任了企业 CA 不等于 Node.js 也信任NODE_EXTRA_CA_CERTS 是标准解决方案:指向包含企业 CA 的 PEM 文件绝不使用 NODE_TLS_REJECT_UNAUTHORIZED=0:这等于关闭所有 HTTPS 安全验证证书链完整性很重要。

博客 6825

从 SAP GUI 走向 SAP Fiori:一套面向 SAP S/4HANA 的用户迁移实战方法论

SAP S/4HANA转型中,用户从SAP GUI迁移到Fiori的难点在于业务价值的重构而非简单的界面替换。Fiori的核心价值在于角色化、实时洞察和智能决策,而非完全替代GUI。成功迁移需分阶段推进:先展示关键角色的价值,建立统一入口,再逐步提高Fiori占比。让用户参与设计比后期培训更重要,需通过具体场景(如采购优先级管理)展示效率提升。迁移策略应平衡新旧界面优势,让Fiori成为业务价值触达的主要方式,而非强制替换。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 236
上一篇: Linux安装软件没有权限 Permission denied
下一篇: 网络安全(黑客)自学
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值