剖析哥斯拉WebShell管理工具

Webshell管理工具 基本管理工具 阅读详情

1. 前言

本篇主要分析哥斯拉工具生成以及二开方面的内容。

2. 剖析

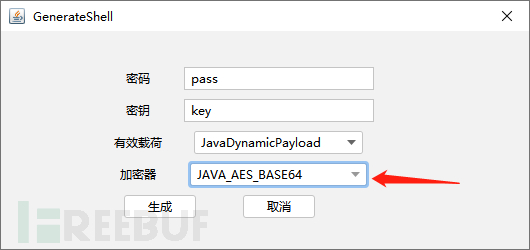
这里主要关注的点,是加密器方面,在哥斯拉默认的加密器中,有常见的AES BASES64...加密方式

1693812702_64f587dee478581e971bd.png!small

所以为了实现自己的一套加密器,要分析哥斯拉源码的大体以及生成逻辑。

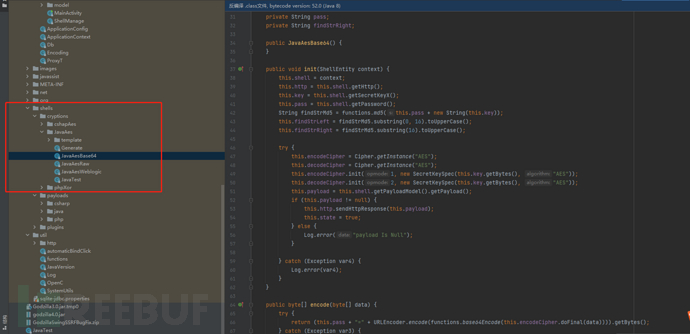
本文主要讲解Java加密器的内容,在下图中,是哥斯拉默认的加密器,位置在:shells.cryptions.JavaAes

当然JavaTest是本人自己测试加的。

1693812882_64f5889220bb0cde2d3dd.png!small

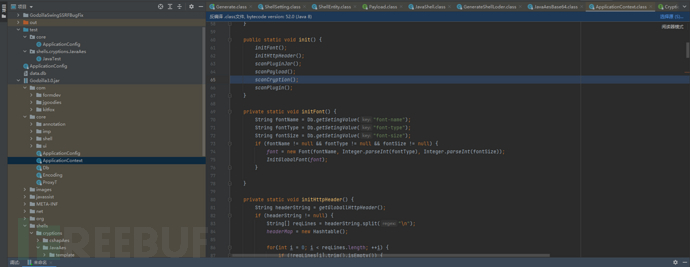
在找到路径之后,把哥斯拉启动,可以发现在 core#ApplicationContext中进行了初始化

1693813327_64f58a4fedba4162cf671.png!small

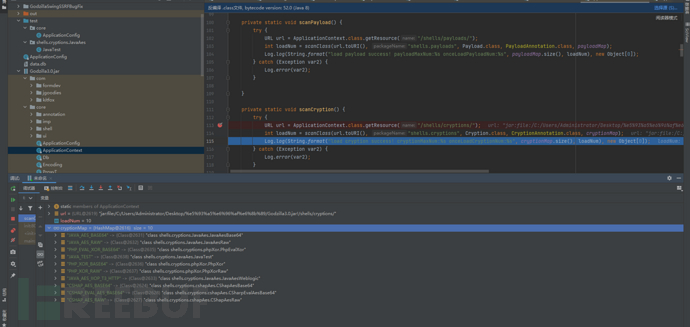
而以下可以发现,发现了scanCryption方法。根据方法名大致可以猜出是扫描的意思,之后放到了一个map中。

1693813299_64f58a330dac3795b2b79.png!small

既然知道了大致的逻辑,就搞一个测试的加密器,看看哥斯拉能不能加载。这里直接Copy一个加密器即可,而注解中Name就是加密器的名字,PayloadName为载荷,保存为默认的即可。

@CryptionAnnotation(
    Name = "JAVA_TEST",
    payloadName = "JavaDynamicPayload"
)
public class JavaTest implements Cryption {
    private ShellEntity shell;
    private Http http;
    private Cipher decodeCipher;
    private Cipher encodeCipher;
    private String key;
    private boolean state;
    private byte[] payload;
    private String findStrLeft;
    private String pass;
    private String findStrRight;

    public JavaTest() {
    }

    public void init(ShellEntity context) {
        System.out.println("init");
        this.shell = context;
        this.http = this.shell.getHttp();
        this.key = this.shell.getSecretKeyX();

        try {
            this.encodeCipher = Cipher.getInstance("AES");
            this.decodeCipher = Cipher.getInstance("AES");
            this.encodeCipher.init(1, new SecretKeySpec(this.key.getBytes(), "AES"));
            this.decodeCipher.init(2, new SecretKeySpec(this.key.getBytes(), "AES"));
            this.payload = this.shell.getPayloadModel().getPayload();
            if (this.payload != null) {
                this.http.sendHttpResponse(this.payload);
                this.state = true;
            } else {
                Log.error("payload Is Null");
            }
        } catch (Exception var3) {
            Log.error(var3);
        }

    }

    public byte[] encode(byte[] bytes) {
        try {
            return this.encodeCipher.doFinal(bytes);
        } catch (Exception var3) {
            Log.error(var3);
            return null;
        }
    }

    public byte[] decode(byte[] bytes) {
        try {
            return this.decodeCipher.doFinal(bytes);
        } catch (Exception var3) {
            Log.error(var3);
            return null;
        }
    }

    public boolean isSendRLData() {
        return false;
    }

    public byte[] generate(String password, String secretKey) {
        return Generate.GenerateShellLoder(password, functions.md5(secretKey).substring(0, 16), false);
    }

    public boolean check() {
        return false;
    }
}

这里用最简单的办法,直接生成出这个类

1693813750_64f58bf6872b59e2059d0.png!small

Copy进去即可

1693813814_64f58c36aa7a87a197372.png!small

之后启动哥斯拉你会发现,提示被感染相关。原jar和修改后的jar校验值校验不上。

问题不大,在征求完Beichen师傅能不能nop掉校验并写成文章,Beichen师傅同意了。

打开jadx,搜索关键字定位一下

1693814150_64f58d867ddb711ae6ce3.png!small

成功定位,可以发现如下为校验,是一个很简单的判断,原hash和启动的hash做一个对比来判断。

1693814174_64f58d9e546b0d9beb3a6.png!small

都多余了,直接删掉即可。然后老方法替换掉该类文件

1693814303_64f58e1fdf027e1161f6a.png!small

自定义的加载器至此就加载了

1693814384_64f58e700cb03690feaff.png!small

点击生成,会定位到该类中,前面是一些初始化的东西。关注该按钮点击事件,其实就是生成这里,这里会进行加载一些class

core.ui.component.dialog#GenerateShellLoder

1693814478_64f58ece6feb8f5be58cf.png!small

看生成界面这里

1693814608_64f58f505111dbc36a8a8.png!small

在点击生成之后,会获取到密码 密钥等信息

1693814673_64f58f91e08ae29436031.png!small

而在ApplicationContext.getCryption(selectedPayload, selectedCryption);方法中,可以看见获取了加密器的class并进行了实例化。

1693814732_64f58fcc21d45110baacc.png!small

而后就会进入,刚才实例化生成类的generate方法,这里用的JavaAES_BASE64,在前面已经搞了一自定义的加载器,如果选择自定义加载器,就会跑到JavaTest的generate方法

1693814768_64f58ff0b59f12e4ef70e.png!small

1693814802_64f590120dee37df698d0.png!small

继续往下走,就是一个保存操作,可以看见生成的shell都是根据template目录中的模板进行替换完后

1693814960_64f590b02c850010c086b.png!small

模板内容如下:

1693815123_64f591534060aa71a2269.png!small

替换完之后就会返回成data

1693815167_64f5917fb802423832a91.png!small

至此Webshell生成的流程,以及自定义加密器的流程就简单分析完了

Webshell攻防实战:从中国菜刀到冰蝎、蚁剑、哥斯拉的流量特征与检测 Webshell作为部署在Web服务器上的后门脚本,是攻击者实现远程控制的关键手段。其工作原理通常是通过文件上传或命令注入等漏洞植入恶意代码,随后利用客户端工具进行加密通信和指令执行。在网络安全领域,理解Webshell的通信原理和流量特征对于构建有效防御体系具有重要技术价值,尤其在渗透测试、应急响应和威胁狩猎等应用场景中。随着攻防对抗升级,Webshell管理工具从早期的明文传输(如中国菜刀)演进到动态加密(如冰蝎、哥斯拉),并衍生出内存马等高级威胁,对检测技术提出了更高要求。本文聚焦于主流的Webshe 阅读详情

相关推荐

哥斯拉Webshell管理工具:原理、实战与安全攻防解析

在网络安全领域,Webshell是攻击者获取服务器控制权的一种常见手段,其本质是植入在Web服务器上的恶意脚本。其工作原理通常是通过Web请求传递加密或编码后的指令,由服务端脚本解析并执行系统命令,再将结果返回。这种技术的核心价值在于为攻击者提供了一个隐蔽的、持久的远程控制通道,在渗透测试和红队评估中用于权限维持、内网渗透和数据窃取。随着攻防对抗升级,传统Webshell管理方式暴露出效率低下、流量特征明显等痛点,因此催生了集成化、隐蔽化的管理工具需求。本文聚焦于哥斯拉(Godzilla)这一跨平台Webs

aodiyi6351的博客 463

Godzilla(哥斯拉)安装与使用

这里介绍可以直接看作者的对软件的介绍,这里就不复述了,复述也是类似抄一遍,没准还没说对。

剁椒鱼头没剁椒的博客 1万+

主流Webshell管理工具实战指南:从环境部署到流量加密

本文详细介绍了主流Webshell管理工具(蚁剑、冰蝎、哥斯拉)的实战应用,从环境部署到流量加密的全流程指南。重点解析了各工具的核心功能、版本区别及加密技术,帮助安全测试人员高效配置和使用这些工具,提升测试效率和隐蔽性。

weixin_30697239的博客 490

Web安全-Godzilla(哥斯拉)Webshell管理工具使用

Web安全-Godzilla(哥斯拉)Webshell管理工具使用

Boom!脑洞大爆炸的博客 8759

哥斯拉Webshell工具实战:从环境搭建到流量分析与防御

Webshell作为Web安全领域的关键概念,本质是一种植入在Web服务器上的后门脚本,它允许攻击者在获得初始访问权限后,通过HTTP/HTTPS协议与服务器建立加密的命令与控制通道。其工作原理是利用Web服务器对脚本文件的解析执行能力,将攻击者的指令伪装成正常Web请求进行传输和执行,从而实现文件管理、命令执行、数据库操作等远程控制功能。从技术价值看,理解Webshell的生成、连接和通信机制,对于构建有效的应用层防御体系至关重要,尤其是在检测和防护加密混淆的恶意流量方面。在实际的渗透测试与安全研究场景中

weixin_28622215的博客 351

哥斯拉加密WebShell过杀软

哥斯拉是继菜刀、蚁剑、冰蝎之后具有更多优点的Webshell管理工具,由java语言开发,如名称一样,他的“凶猛”之处主要体现在:1、哥斯拉全部类型的shell均过市面所有静态查杀。2、静态免杀这个问题,要客观;工具放出来之后可能会免杀一段时间,后来就不行了,但是,改改代码还能继续过狗。重点还是要看流量加密和一些自带的插件。3、哥斯拉流量加密能过市面全部流量waf。4、哥斯拉的自带的插件是冰蝎、蚁剑不能比拟的。如此简单的操作界面,实际效果和功能可绝不简单。MSF联动。...

悦分享 3474

Webshell管理工具流量特征深度剖析:从菜刀到哥斯拉的攻防演进

在网络安全领域,Webshell的检测与防御是核心挑战之一,其关键在于理解攻击者与后门交互时产生的网络流量。从协议层面看,HTTP/HTTPS请求中的参数、编码、加密方式和交互模式构成了识别恶意活动的关键指纹。掌握这些流量特征的技术价值在于,能够帮助安全工程师从海量日志中快速定位异常行为,理解攻击意图,从而构建精准的防御策略。具体到应用场景,无论是安全运营、应急响应还是威胁狩猎,对流量特征的深度解析都是发现隐蔽攻击的基石。本文聚焦于对主流Webshell管理工具(如中国蚁剑、冰蝎)的流量进行深度剖析,通过对

weixin_34239592的博客 482

29-3 哥斯拉安装使用

哥斯拉是一个基于流量、HTTP全加密的webshell管理工具,具有以下特点:在服务端支持open_ssl时,"冰蝎"使用AES加密算法,密钥长度为16位,也可称为AES-16。这种加密方式在软件及硬件上都能快速地进行加解密,内存需求低,非常适合用于流量加密。下载地址:GitHub - BeichenDream/Godzilla: 哥斯拉

weixin_43263566的博客 2073

HW蓝队面试题:菜刀、蚁剑、冰蝎(3.0/4.0)哥斯拉webshell流量特征

基于菜刀发展而来,默认模式有固定特征,支持编码器混淆。动态加密通信,v3.0 开始取消密钥协商,全程无明文。加密通信,连接建立过程和响应结构有特定模式。默认发送三个数据包,第一个请求的响应包设置。请求头中 Cookie 字段末尾带分号。Payload 参数(如。关键函数和固定代码。

weixin_70095023的博客 487

跨平台Webshell管理利器——哥斯拉实战工具详解

更进一步,哥斯拉允许用户手动配置密钥参数,也可以让服务端动态生成。这就引入了一个关键概念:密钥协商策略可配置。参数名称类型是否可配置默认值作用说明password字符串是panda用户设定口令,用于派生密钥keyMode枚举是randomcustom决定密钥来源方式aesKey16字节数组可选自动生成实际加密密钥iv16字节数组可选随机生成初始向量整数否公钥长度当设置为。

weixin_35728286的博客 525

K8s私有仓库拉取镜像报错解决:x509 certificate signed by unknown authority

在Kubernetes环境中使用自签名证书的私有Harbor镜像仓库时,常会遇到证书验证失败的问题。本文将详细讲解如何解决这个常见的证书问题。Kubernetes版本:1.28.2容器运行时:containerd 1.6.20私有仓库:Harbor(使用自签名证书)(超简单搭建私有仓库Harbor-亲测无坑解决K8s私有仓库证书问题的关键在于正确配置容器运行时(本例中是containerd)信任私有仓库的证书。

lzz的博客 2143

【后渗透利用】拿到 Webshell 之后:从连接管理到系统提权

在网络安全渗透测试中,成功上传 Webshell 只能算“撬开了目标的大门”(Initial Access)。后渗透利用维持控制(Persistence):确保即使管理员重启服务,后门依然有效。信息收集(Reconnaissance):查看服务器操作系统版本、网络架构、敏感配置文件。权限提升(Privilege Escalation):从 低权限 Web 账号(如www-data)提升至最高权限(如 Windows 的SYSTEM或 Linux 的root横向移动(Lateral Movement)

jieyucx的博客 233

Atlas 300I Pro推理卡性能深度测试:对比业界同类产品的能效比与算力表现

本文对昇腾Atlas 300I Pro推理卡进行了深度性能评测,重点对比了其与业界同类产品的能效比与算力表现。实测数据显示,该卡在运行BERT等模型时展现出高达39.6句子/秒/瓦的卓越能效比,电力成本可降低40%以上,同时其达芬奇架构和硬件加速特征检索能力,为高密度在线推理和向量检索场景提供了强大支撑。

weixin_29031161的博客 580

从流量指纹到实战检测:哥斯拉、冰蝎、蚁剑的攻防对抗演进

本文深入剖析了哥斯拉、冰蝎、蚁剑等主流Webshell管理工具的流量特征演变与攻防对抗。从早期菜刀的明显静态指纹,到冰蝎的动态加密、蚁剑的模块化混淆,再到哥斯拉的协议层隐身术,攻击手段不断升级。文章指出,防守方必须从简单的特征匹配转向基于行为异常、协议分析和端点关联的多层次动态检测体系,才能有效应对日益隐蔽的威胁。

threejs5artist的博客 610

数学建模国赛B题保姆级攻略:从选题到代码实现的完整流程(2024最新版)

本文提供2024年数学建模国赛B题的保姆级实战攻略,涵盖从赛题解构、模型构建到算法实现与论文撰写的完整流程。文章详细解析了如何快速抓住问题核心、建立数学模型、进行算法求解与结果可视化,并分享了高效团队协作与专业论文写作的关键技巧,助力参赛者系统性地完成从选题到代码实现的全过程。

weixin_29089057的博客 145

基于mediapipe的动作捕捉和unity的人物模型驱动

用到的人体关键点检测的算法是Google开发的基于深度学习的实时多媒体套件,汇集了人体、手部、人脸关键点追踪、物体检测、物体识别等多个流行的视觉任务的成果。整套 Mediapipe正如其名字,专门为便携设备上的多媒体应用设计,模型非常小,在笔记本手机上也能实时跑,跨平台、跨语言。mediapipe实时性是没什么问题。但是是以牺牲了质量为代价的,这种关键点检测一般是用来做动作识别,类似于运动app跳绳计数、判定瑜伽动作标不标准这种。用单目视觉来做人物模型的驱动,总差点意思。

qq_58484580的博客 5728

主流Webshell工具流量特征深度解析(菜刀、蚁剑、冰蝎、哥斯拉)

本文深度解析了主流Webshell管理工具中国菜刀、蚁剑、冰蝎和哥斯拉的网络流量特征。文章从基础原理入手,详细拆解了各工具在请求头、请求体、响应格式及加密方式上的独特“指纹”,并提供了从简单规则匹配到复杂行为分析的多维度实战检测策略,帮助蓝队人员有效识别和防御隐蔽的后门通信。

pandas7gardener的博客 520

Archery通过OpenResty代理转发后登录一直提示Forbidden

测试几遍,连账号密码都没用验证,因为不管输什么都是提示Forbidden。找到配置文件settings.py,下面命令可到配置文件路径。回到页面刷新,随便输入个账号密码,验证失败证明请求成功了。查看Preview,提示CSRF验证失败,请求被中断。域名:dba.hkeasyspeed.com。打开开发者工具查看,网络里面可以看到报403。添加一条配置,把你配置域名添加进去。可以看到页面可以正常访问到。进入Archery容器。重启Archery容器。正常输入账号密码,OK。

万物皆可学 3148

哥斯拉网络攻击实战:从木马生成到目标渗透

本文深入剖析了哥斯拉(Godzilla)作为一款全链路Web渗透管理平台在实战中的应用。从木马生成、加密通信到目标渗透,详细解析了其“稳、全、变”的核心特点及操作流程,并基于攻击手法探讨了多层级的有效防御策略,旨在帮助安全研究人员深入理解高级威胁以构建更坚固的防御体系。

weixin_29219539的博客 401

超声波传感器(CHx01) 学习笔记 Ⅲ - I2C读写操作

CH-x01 通过 2 线 I2C 协议与主机处理器通信

nicole088的专栏 1740

RNA-seq分析:Step8(富集分析)

RNA-seq富集分析是一种用于分析基因表达数据中特定基因或通路是否富集的分析方法。其基本思想是比较不同基因对应的转录本/基因之间的表达差异及其对应的基因注释信息,通过统计学方法评估差异的显著性,从而确定是否存在某些特定的功能通路或基因集合富集的情况。常用的RNA-seq富集分析工具包括GOseq、KEGG(KEGG enrichment analysis)、DAVID(Database for Annotation, Visualization and Integrated Discovery)等。这

沉香best的博客 3634

Webshell攻防全解析:从原理到检测与防御实践

Webshell作为一种常见的Web安全威胁,其核心原理基于代码执行漏洞,通过Web服务器上的脚本文件实现远程控制。从技术实现上看,它利用eval、system等危险函数,将用户输入作为代码执行,从而绕过正常访问控制。在网络安全领域,Webshell检测与防御是保障服务器安全的关键环节,涉及静态特征分析、动态行为监控和加密流量识别等多种技术。随着攻击手段的演进,现代Webshell管理工具如冰蝎、哥斯拉等采用加密通信和内存马技术,极大增加了检测难度。在实际应用场景中,安全工程师需要结合主机侧文件扫描、网络侧

weixin_33671935的博客 525

基于YOLOv8的MVTec AD缺陷检测系统设计与实现

速度快,精度高;支持 anchor-free 架构;支持实例分割和图像分类;模块化代码,易于部署与改进;完美兼容 ONNX、TensorRT 等推理框架;官方支持多平台训练和推理(CPU/GPU)。YOLOv8 是工业视觉检测落地非常理想的选择。MVTec AD(Anomaly Detection)数据集包括15类工业对象,每个对象包括多个子类缺陷(例如 “scratch”, “crack”, “hole”)及正常图像。类别缺陷子类bottlecablecapsule。

YOLO 934

Webshell工具进化论:从中国菜刀到AI驱动的下一代渗透测试

本文探讨了Webshell工具从中国菜刀到AI驱动渗透测试的技术演进,重点分析了文件上传漏洞的攻防策略及机器学习在渗透测试中的创新应用。文章详细介绍了蚁剑、冰蝎等工具的加密通信和流量混淆技术,并提供了防御AI增强型攻击的智能升级路径和实战建议。

weixin_29291069的博客 420

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

深度学习工具包 DeepLearningToolbox

深度学习工具包Deprecation notice.-----This toolbox is outdated and no longer maintained.There are much better tools available for deep learning than this toolbox, e.g. [Theano](http://deeplearning.net/software/theano/), [torch](http://torch.ch/) or [tensorflow](http://www.tensorflow.org/)I would suggest you use one of the tools mentioned above rather than use this toolbox.Best, Rasmus.DeepLearnToolbox================A Matlab toolbox for Deep Learning.Deep Learning is a new subfield of machine learning that focuses on learning deep hierarchical models of data.It is inspired by the human brain's apparent deep (layered, hierarchical) architecture.A good overview of the theory of Deep Learning theory is[Learning Deep Architectures for AI](http://www.iro.umontreal.ca/~bengioy/papers/ftml_book.pdf)For a more informal introduction, see the following videos by Geoffrey Hinton and Andrew Ng.* [The Next Generation of Neural Networks](http://www.youtube.com/watch?v=AyzOUbkUf3M) (Hinton, 2007)* [Recent Developments in Deep Learning](http://www.youtube.com/watch?v=VdIURAu1-aU) (Hinton, 2010)* [Unsupervised Feature Learning and Deep Learning](http://www.youtube.com/watch?v=ZmNOAtZIgIk) (Ng, 2011)If you use this toolbox in your research please cite [Prediction as a candidate for learning deep hierarchical models of data](http://www2.imm.dtu.dk/pubdb/views/publication_details.php?id=6284)```@MASTERSTHESIS\{IMM2012-06284, author = "R. B. Palm", title = "Prediction as a candidate for learning deep hierarchical models of data", year = "2012",}```Contact: rasmusbergpalm at gmail dot comDirectories included in the toolbox-----------------------------------`NN/` - A library for Feedforward Backpropagation Neural Networks`CNN/` - A library for Convolutional Neural Networks`DBN/` - A library for Deep Belief Networks`SAE/` - A library for Stacked Auto-Encoders`CAE/` - A library for Convolutional Auto-Encoders`util/` - Utility functions used by the libraries`data/` - Data used by the examples`tests/` - unit tests to verify toolbox is workingFor references on each library check REFS.mdSetup-----1. Download.2. addpath(genpath('DeepLearnToolbox'));Example: Deep Belief Network---------------------```matlabfunction test_example_DBNload mnist_uint8;train_x = double(train_x) / 255;test_x = double(test_x) / 255;train_y = double(train_y);test_y = double(test_y);%% ex1 train a 100 hidden unit RBM and visualize its weightsrand('state',0)dbn.sizes = [100];opts.numepochs = 1;opts.batchsize = 100;opts.momentum = 0;opts.alpha = 1;dbn = dbnsetup(dbn, train_x, opts);dbn = dbntrain(dbn, train_x, opts);figure; visualize(dbn.rbm{1}.W'); % Visualize the RBM weights%% ex2 train a 100-100 hidden unit DBN and use its weights to initialize a NNrand('state',0)%train dbndbn.sizes = [100 100];opts.numepochs = 1;opts.batchsize = 100;opts.momentum = 0;opts.alpha = 1;dbn = dbnsetup(dbn, train_x, opts);dbn = dbntrain(dbn, train_x, opts);%unfold dbn to nnnn = dbnunfoldtonn(dbn, 10);nn.activation_function = 'sigm';%train nnopts.numepochs = 1;opts.batchsize = 100;nn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.10, 'Too big error');```Example: Stacked Auto-Encoders---------------------```matlabfunction test_example_SAEload mnist_uint8;train_x = double(train_x)/255;test_x = double(test_x)/255;train_y = double(train_y);test_y = double(test_y);%% ex1 train a 100 hidden unit SDAE and use it to initialize a FFNN% Setup and train a stacked denoising autoencoder (SDAE)rand('state',0)sae = saesetup([784 100]);sae.ae{1}.activation_function = 'sigm';sae.ae{1}.learningRate = 1;sae.ae{1}.inputZeroMaskedFraction = 0.5;opts.numepochs = 1;opts.batchsize = 100;sae = saetrain(sae, train_x, opts);visualize(sae.ae{1}.W{1}(:,2:end)')% Use the SDAE to initialize a FFNNnn = nnsetup([784 100 10]);nn.activation_function = 'sigm';nn.learningRate = 1;nn.W{1} = sae.ae{1}.W{1};% Train the FFNNopts.numepochs = 1;opts.batchsize = 100;nn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.16, 'Too big error');```Example: Convolutional Neural Nets---------------------```matlabfunction test_example_CNNload mnist_uint8;train_x = double(reshape(train_x',28,28,60000))/255;test_x = double(reshape(test_x',28,28,10000))/255;train_y = double(train_y');test_y = double(test_y');%% ex1 Train a 6c-2s-12c-2s Convolutional neural network %will run 1 epoch in about 200 second and get around 11% error. %With 100 epochs you'll get around 1.2% errorrand('state',0)cnn.layers = { struct('type', 'i') %input layer struct('type', 'c', 'outputmaps', 6, 'kernelsize', 5) %convolution layer struct('type', 's', 'scale', 2) %sub sampling layer struct('type', 'c', 'outputmaps', 12, 'kernelsize', 5) %convolution layer struct('type', 's', 'scale', 2) %subsampling layer};cnn = cnnsetup(cnn, train_x, train_y);opts.alpha = 1;opts.batchsize = 50;opts.numepochs = 1;cnn = cnntrain(cnn, train_x, train_y, opts);[er, bad] = cnntest(cnn, test_x, test_y);%plot mean squared errorfigure; plot(cnn.rL);assert(er<0.12, 'Too big error');```Example: Neural Networks---------------------```matlabfunction test_example_NNload mnist_uint8;train_x = double(train_x) / 255;test_x = double(test_x) / 255;train_y = double(train_y);test_y = double(test_y);% normalize[train_x, mu, sigma] = zscore(train_x);test_x = normalize(test_x, mu, sigma);%% ex1 vanilla neural netrand('state',0)nn = nnsetup([784 100 10]);opts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samples[nn, L] = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.08, 'Too big error');%% ex2 neural net with L2 weight decayrand('state',0)nn = nnsetup([784 100 10]);nn.weightPenaltyL2 = 1e-4; % L2 weight decayopts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex3 neural net with dropoutrand('state',0)nn = nnsetup([784 100 10]);nn.dropoutFraction = 0.5; % Dropout fraction opts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex4 neural net with sigmoid activation functionrand('state',0)nn = nnsetup([784 100 10]);nn.activation_function = 'sigm'; % Sigmoid activation functionnn.learningRate = 1; % Sigm require a lower learning rateopts.numepochs = 1; % Number of full sweeps through dataopts.batchsize = 100; % Take a mean gradient step over this many samplesnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex5 plotting functionalityrand('state',0)nn = nnsetup([784 20 10]);opts.numepochs = 5; % Number of full sweeps through datann.output = 'softmax'; % use softmax outputopts.batchsize = 1000; % Take a mean gradient step over this many samplesopts.plot = 1; % enable plottingnn = nntrain(nn, train_x, train_y, opts);[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');%% ex6 neural net with sigmoid activation and plotting of validation and training error% split training data into training and validation datavx = train_x(1:10000,:);tx = train_x(10001:end,:);vy = train_y(1:10000,:);ty = train_y(10001:end,:);rand('state',0)nn = nnsetup([784 20 10]); nn.output = 'softmax'; % use softmax outputopts.numepochs = 5; % Number of full sweeps through dataopts.batchsize = 1000; % Take a mean gradient step over this many samplesopts.plot = 1; % enable plottingnn = nntrain(nn, tx, ty, opts, vx, vy); % nntrain takes validation set as last two arguments (optionally)[er, bad] = nntest(nn, test_x, test_y);assert(er < 0.1, 'Too big error');```[![Bitdeli Badge](https://d2weczhvl823v0.cloudfront.net/rasmusbergpalm/deeplearntoolbox/trend.png)](https://bitdeli.com/free "Bitdeli Badge")

上一篇: API接口漏洞利用及防御
下一篇: 详解XSS漏洞及反射型XSS漏洞
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值