[漏洞复现]Geoserver表达式注入致远程代码执行漏洞(CVE-2024-36401)

GeoServer历史漏洞分析 github上可以看到GeoServer安全问题列表,包含所有的历史漏洞:https://github.com/geoserver/geoserver/securityCVE编号漏洞类型SQLSSRF任意文件读取信息泄漏文件上传XPath RCE关于CVE-2024-36401 XPath RCE的分析,可以看我之前的文章:https://blog.youkuaiyun.com/baidu_25299117/article/details/140159307? 阅读详情

觉得该文章有帮助的,麻烦师傅们可以搜索下微信公众号:良月安全。点个关注,感谢师傅们的支持。

看到长亭昨晚发送的漏洞风险提示,我这边快马加鞭看看能不能赶上热度,payload就放在星球了,欢迎各位师傅来白嫖,看上眼的话可以留下试试。

漏洞描述

GeoServer是一个开源服务器,用于共享、处理和编辑地理空间数据。它支持多种地图和数据标准,使用户能够通过网络访问和操作地理信息系统(GIS)数据。该系统不安全地将属性名称解析为 XPath 表达式。GeoServer 调用的 GeoTools 库 API 以不安全的方式将要素类型的属性名称传递给 commons-jxpath 库。该库在解析 XPath 表达式时,可以执行任意代码。这种 XPath 评估本应仅供复杂要素类型(例如应用程序架构数据存储)使用,但由于错误,该机制也被应用于简单要素类型。这使得所有 GeoServer 实例都可能受到该漏洞的影响。

2.25.0 <= GeoServer < 2.25.2

2.24.0 <= GeoServer < 2.24.4

GeoServer < 2.23.6

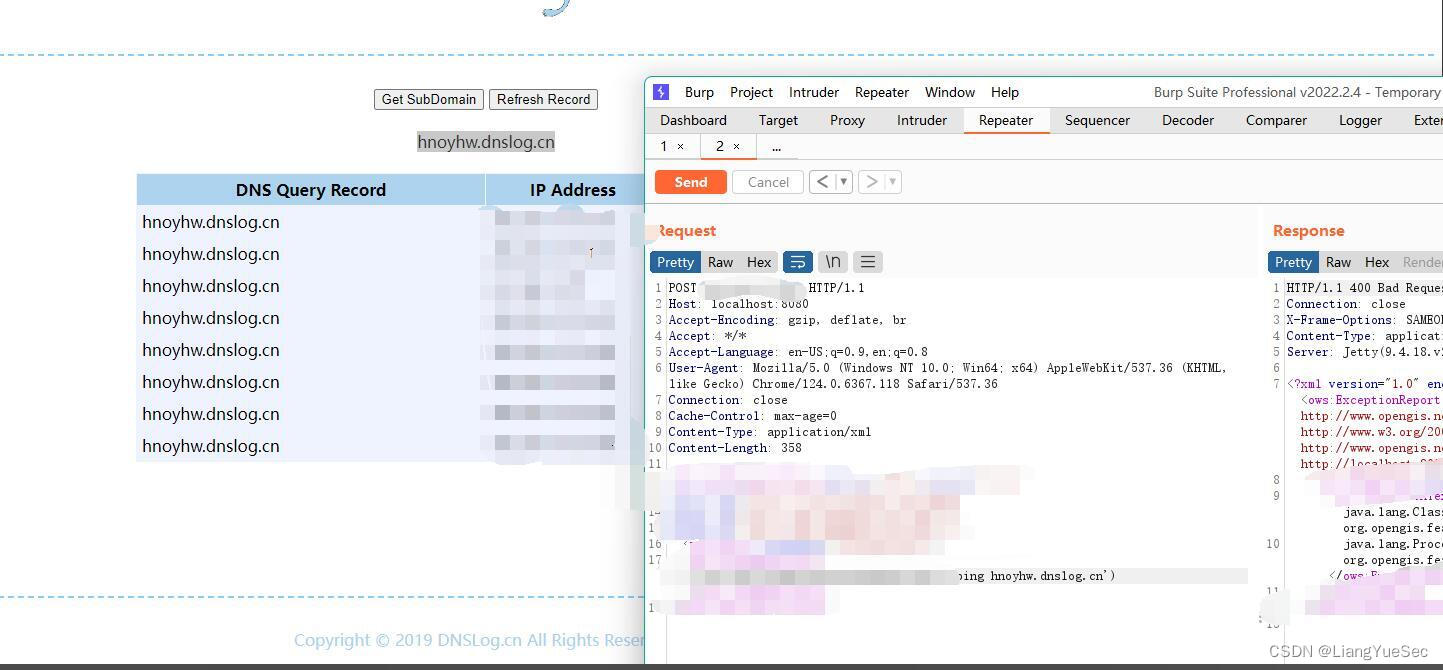
漏洞复现
GeoServer property 表达式注入代码执行漏洞(CVE-2024-36401) GeoServer安装的特别构造的输入利用代码注入漏洞,该漏洞是由于应用不安全地将属性名称作为XPath表达式进行评估,攻击者可以在默认安装的服务器中执行XPath表达式,进而利用执行Apache Commons Jxpath提供的功能执行任意代码。 阅读详情

相关推荐

Geoserver XPath注入漏洞CVE-2024-36401:从原理到RCE复现详解

XPath注入是一种与SQL注入原理相似的安全漏洞,攻击者通过操纵XML查询语言来干扰应用程序逻辑。其核心原理在于应用程序未对用户输入进行充分验证和转义,直接将用户可控数据拼接至XPath查询语句中,导致查询语义被篡改。这种漏洞的技术价值在于揭示了数据层与代码执行层之间的潜在通道,尤其在Java等支持表达式扩展的环境中,可能通过动态类加载机制实现从数据查询到系统命令执行的严重升级。应用场景广泛存在于依赖XML进行数据查询和处理的Web服务、GIS系统及企业应用中。本文以Geoserver的CVE-2024-

掬水月在手,弄花香满衣 399

CVE-2024-23692:Rejetto HFS 2.x 远程代码执行漏洞[附POC]

Rejetto HTTP文件服务器是一个轻量级的HTTP服务器软件,它允许用户在本地计算机上快速搭建一个文件共享服务。2024年6月,互联网上披露其 2.x系列 存在CVE-2024-23692 远程代码执行漏洞,该漏洞源于存在模板注入漏洞,允许远程未经身份验证的攻击者通过发送特制的HTTP请求在受影响的系统上执行任意命令。

薛定谔嘚喵博客 2917

CVE-2024-36401漏洞利用与WAF绕过实战:从SpEL注入到内存马

表达式注入是一种常见的安全漏洞,攻击者通过控制程序中的表达式输入,能够执行未授权的代码或命令。其核心原理在于应用程序未对用户输入的表达式进行充分的过滤和验证,直接将输入传递给解析引擎(如Spring Expression Language)。这种漏洞的技术危害极大,可能导致远程代码执行,进而完全控制服务器。在Web应用安全领域,WAF是防御此类攻击的关键设备,它通过规则匹配来拦截恶意请求。然而,攻击者常利用混淆、编码、上下文欺骗等技术来绕过WAF的静态规则检测。本文聚焦于GeoServer的CVE-2024

weixin_30315435的博客 379

【漏洞复现】Geoserver远程代码执行漏洞(CVE-2024-36401)

GeoServer已经发布先前版本的补丁,可以从下载页面(https://geoserver.org/)下载:2.25.1、2.24.3、2.24.2、2.23.2、2.21.5、2.20.7、2.20.4、2.19.2、2.18.0,从下载的补丁中获取gt-app-schema和gt-complex和 gt-xsd-core jar文件,替换掉WEB-INF/lib里面对应的文件即可。它为提供交互操作性而设计,使用开放标准发布来自任何主要空间数据源的数据。

今天是几号的博客 6528

Geoserver表达式注入漏洞CVE-2024-36401:从原理到复现与防御

表达式注入是一种常见的安全漏洞类型,其原理在于应用程序将用户可控的输入未经充分验证便传递给表达式解析引擎执行。这类漏洞通常源于对用户输入信任过度,缺乏有效的沙箱隔离或白名单机制,导致攻击者能够突破预期执行上下文,注入并执行恶意代码。从技术价值看,理解表达式注入有助于构建更安全的动态逻辑执行环境,特别是在报表生成、工作流引擎、GIS样式渲染等需要灵活配置的场景中。在Web应用安全领域,表达式注入与SQL注入、命令注入等同属输入验证类缺陷,但因其常涉及特定领域语言(DSL)或模板引擎,挖掘和防御需要更深入的上下

weixin_29325515的博客 342

GeoServer之xpath表达式远程代码执行CVE-2024-36401漏洞复现及分析

比如GetPropertyValue(获取属性值),GetFeatureWithLock(获取带锁特征),CreateStoredQuery(创建存储查询),DropStoredQuery(删除存储查询),ListStoredQueries(列出已存储的查询),DescribeStoredQuery(描述存储查询)尽管版本之间存在一些重要差异,但请求语法通常保持不变。检查缓存中是否存在xpath已编译的表达式,如果 expr 不为 null,表示缓存中已存在已编译的表达式,直接返回该表达式,否则会编译。

bring_coco的博客 1331

GeoServer远程代码执行漏洞复现(CVE-2024-36401)

文章仅供参考,本文所提供的信息只为网络安全人员对自己所负责的网站、服务器等进行检测或维护参考,未经授权请勿利用文章中的技术资料对任何计算机系统进行入侵操作。利用此文所提供的信息而造成的直接或间接后果和损失,均由使用者本人负责!

qq_26229345的博客 1万+

GeoServer CVE-2024-36401漏洞复现:从原理到RCE实战

在Web应用安全领域,远程代码执行漏洞因其可直接获取服务器控制权的特性,成为高危威胁之一。其原理通常源于应用对用户输入数据缺乏充分校验,导致恶意代码被注入并执行。这类漏洞的技术价值在于揭示了软件供应链中依赖库的安全风险,以及不安全的反射式调用可能带来的严重后果。在GIS地理信息系统等企业级应用中,此类漏洞可能被利用于渗透测试、数据窃取或系统破坏。本文聚焦于GeoServer中一个典型的未授权RCE漏洞CVE-2024-36401,通过分析其利用链中涉及的JXPath表达式注入和命令执行机制,详细演示了从环境

weixin_34252090的博客 689

GeoServer WFS GetPropertyValue漏洞深度剖析:从JXPath表达式注入到RCE实战

在Web应用安全领域,表达式注入是一种常见的高危漏洞类型,其原理在于应用程序将用户可控的输入直接传递给表达式解析引擎(如Apache Commons JXPath、OGNL、SpEL等)执行,而未进行充分的安全过滤。攻击者通过构造恶意表达式,可以突破应用逻辑限制,调用危险函数或访问敏感对象,最终实现远程代码执行(RCE),从而完全控制服务器。这类漏洞在GIS(地理信息系统)、OA、ERP等复杂业务系统中尤为值得警惕,因为它们常常依赖表达式引擎来实现动态数据查询与处理功能。本文以广泛使用的开源GIS服务器Ge

fanjava 618

GeoServer CVE-2024-36401漏洞深度剖析:XPath表达式注入与RCE复现

在Web应用安全领域,表达式注入是一种常见的高危漏洞类型,其原理在于应用程序将用户可控的输入直接传递给动态表达式求值引擎执行。这种技术缺陷往往源于对用户输入缺乏严格的验证与过滤,使得攻击者能够注入恶意代码,从而绕过安全边界,实现从数据查询到系统命令执行的技术跃迁。其技术价值在于揭示了复杂功能与安全边界之间的平衡难题,尤其在GIS(地理信息系统)服务等需要处理动态查询的场景中,过度灵活的功能设计可能引入严重的远程代码执行(RCE)风险。具体到应用场景,诸如地图服务中的样式过滤、数据查询等功能,常依赖XPath

weixin_32736961的博客 360

GeoServer 存在 sql 注入漏洞

GeoServer 是一个允许用户共享和编辑地理空间数据的开源软件服务器,支持 OGC Filter expression 和 OGC Common Query Language 语言,使用 PostGIS Datastore 作为数据库。PostGIS是PostgreSQL数据库的扩展程序,增加了数据库对地理对象的支持。

murphysec的博客 3203

CVE-2024-36401复现

CVE-2024-36401 是 GeoServer 中的一个。

2301_80895944的博客 159

Geoserver XPath表达式注入致远程代码执行漏洞复现(CVE-2024-36401)

2024年7月,互联网上披露Geoserver表达式注入致远程代码执行漏洞(CVE-2024-36401),攻击者无需认证即可利用该漏洞获取服务器权限,建议受影响的客户尽快修复漏洞。

0xSec 2951

CVE-2024-36401 RCE漏洞,从零基础到精通,收藏这篇就够了!

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图&学习规划。这也是耗费了大白近四个月的时间,吐血整理,文章非常非常长,觉得有用的话,希望粉丝朋友帮忙点个**「分享」因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。因篇幅有限,仅展示部分资料,需要点击下方链接即可前往获取。木马免杀问题与防御********必知必会。掌握Redis未授权访问漏洞。

Python_0011的博客 1698

GeoServer SQL注入漏洞复现(CVE-2023-25157)

GeoServer在预览图层的时候,可以对图层进行数据过滤从而渲染出指定位置的图层。由于未对用户输入进行过滤,在使用需要以数据库作为数据存储的功能时,攻击者可以构造畸形的过滤语法,绕过GeoServer的词法解析从而造成SQL注入,获取服务器中的敏感信息,甚至可能获取数据库服务器权限。

0xSec 8790

【漏洞复现】CVE-2024-36401 Geoserver远程代码执行漏洞复现

GeoServer存在远程代码执行漏洞(CVE-2024-36401),未经身份认证的远程攻击者可以通过该漏洞在服务器上执行任意代码,从而获取服务器权限。

渗透之路,攻防之间皆学问 5723

未公开 GeoServer开源服务器wfs远程命令执行漏洞 已复现(CVE-2024-36401)

资源分享包含但不限于网上未公开的day漏洞(更新漏洞POC共500+),2024最新企业SRC/CNVD/Edu实战挖掘技巧报告,红队内网横向渗透,代码审计,JS逆向,SRC培训等课程。

小司机的奥拓 1515

FPGA实战:用DDR3和乒乓操作解决视频帧撕裂问题(附Verilog代码)

本文详细介绍了如何利用DDR3内存和乒乓操作架构解决FPGA视频处理中的帧撕裂问题。通过多帧缓存原理、AXI接口配置和自适应乒乓操作设计,有效隔离读写操作,确保视频流稳定传输。文章包含Verilog代码实现和性能优化技巧,适用于工业相机、医疗影像等高速视频处理场景。

m2n3b4v5c6的博客 289
上一篇: [漏洞复现]JeecgBoot queryFieldBySql注入内存马利用及JDBC RCE复现
下一篇: [未公开0day]宏景HCM人力资源信息管理系统存在前台RCE
LiangYueSec
博客等级 码龄2年 560粉丝 37原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值