漏洞复现
sendMessage接口存在sql注入漏洞,复现结果如下:
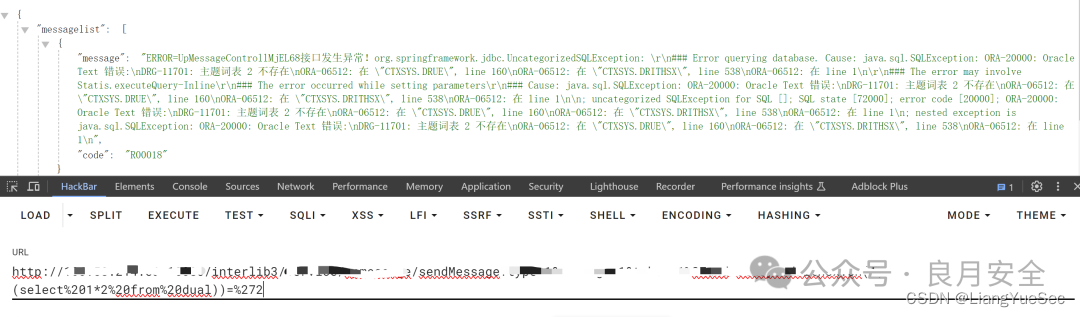
因为是未公开接口,漏洞详情加入星球查看。
关于星球
星球里团队内部POC分享。星球定期更新安全,包括:内部漏洞库情报分享(包括部分未公开0/1day)、poc利用工具及内部最新研究成果。圈子目前价格为59元(交个朋友),后续人员加入数量多的话会考虑涨价(先到先得!!)。感谢师傅们的支持!!!


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
1.2k累计阅读
1.2k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
sendMessage接口存在sql注入漏洞,复现结果如下:
因为是未公开接口,漏洞详情加入星球查看。
星球里团队内部POC分享。星球定期更新安全,包括:内部漏洞库情报分享(包括部分未公开0/1day)、poc利用工具及内部最新研究成果。圈子目前价格为59元(交个朋友),后续人员加入数量多的话会考虑涨价(先到先得!!)。感谢师傅们的支持!!!
【漏洞复现】广州图创-图书馆集群管理系统-webbooknew-sql注入
广州图创计算机软件开发有限公司是集产品研发、应用集成、客户服务为一体的高新技术企业,主要目标是为图书馆行业用户提供高质量的应用软件系统设计、集成和维护服务。广州图创图书馆集群管理系统 webbooknew 接口存在SQL注入漏洞,该漏洞使得攻击者可以通过构造精心设计的恶意SQL语句,成功执行未经授权的数据库操作。此漏洞可能导致敏感信息泄露、数据库被篡改或其他安全风险。
【漏洞汇总】近十日漏洞汇总(已公布poc)
【代码】【漏洞汇总】近十日漏洞汇总(已公布poc)
广州图创 图书馆集群管理系统 updOpuserPw SQL注入漏洞复现
由于广州图创 图书馆集群管理系统updOpuserPw 接口处未对用户输入的SQL语句进行过滤或验证导致出现SQL注入漏洞,未经身份验证的攻击者可以利用此漏洞获取数据库敏感信息。
图创图书管理SQL注入漏洞
payload root@kali:~# sqlmap -u http://2*0.*6.***.3:8080/opac/recommend/recommendBookList/list --data="page=1&rows=1&hasNextPage=false&searchType=title&searchValue=aaaaaaa" -p search...
广州图创-图书馆集群管理系统-webbooknew-sql注入
广州图创图书馆集群管理系统 webbooknew 接口存在SQL注入漏洞
Interlib系统用户手册
Interlib系统用户手册,所有的系统模块操作步骤和方法,有截图
SCANV团队预警libsys图书馆系统注入漏洞
近日,SCANV团队监测到一个libsys图书馆系统的注入漏洞。该漏洞可使黑客获取到数据库信息,恶意篡改数据,甚至造成“拖库”等危害。SCANV团队预警站长关注此漏洞。 libsys是江苏汇文软件公司推出的一款基于B/S架构的图书馆自动化系统,主要服务于国内各大院校的图书馆,国内42%的“211工程大学”和诸多的“985工程大学”均采用了libsys图书馆管理系统。 SCANV
Interlib简明学习.rar
Interlib用户手册-采编子系统.pdf Interlib用户手册-流通子系统.pdf Interlib用户手册-期刊子系统.pdf Interlib用户手册-系统管理.pdf 图文并茂 ,一看就懂~
#渗透测试#批量漏洞挖掘#某图创图书馆集群管理系统updOpuserPw SQL注入(CVE-2021-44321)
广州图创图书馆集群管理系统 updOpuserPw SQL注入,黑客可以利用该漏洞执行任意SQL语句,如查询数据、下载数据、写入webshell、执行系统命令以及绕过登录限制等
专题资料(2021-2022年)IInterlib区域图书馆集群管理系统-用户手册.doc
专题资料
避坑实录:用certificate-manager重置vCenter 6.7证书时遇到的三个致命陷阱
本文详细解析了使用certificate-manager重置vCenter 6.7证书时可能遇到的三大致命陷阱,包括进度卡在85%的服务启动僵局、脚本突然退出的静默杀手以及密码错误锁死的隐藏机制。通过实战验证的解决方案和高级恢复技巧,帮助系统管理员有效避免vCenter环境瘫痪,确保证书更新过程顺利进行。
广州图创interlib3系统sendMessage接口SQL注入漏洞深度剖析与修复
SQL注入是一种将恶意SQL代码插入到应用输入参数中,从而操纵后端数据库查询的经典Web安全漏洞。其根本原理在于应用程序未对用户输入进行充分的验证、过滤或转义,便直接将其拼接至SQL语句中执行,导致攻击者可以突破查询逻辑,执行非预期的数据库操作。这项技术的危害极大,可直接导致敏感数据泄露、身份验证绕过,甚至服务器被完全控制。在诸如图书馆管理系统、企业ERP、内容管理系统等涉及大量数据交互的应用场景中,SQL注入是首要防范的风险之一。本文以广州图创interlib3图书馆管理系统的sendMessage接口为
告别ROS1!在Ubuntu 22.04上为VINS-Fusion适配ROS2 Humble的完整踩坑记录
本文详细记录了在Ubuntu 22.04上将VINS-Fusion从ROS1迁移到ROS2 Humble的完整过程,包括环境搭建、依赖管理、核心代码适配及性能优化。通过实战案例和调试技巧,帮助开发者高效解决迁移过程中的常见问题,提升系统稳定性和性能。
微软SMBv3 Client/Server远程代码执行漏洞CVE-2020-0796复现
容我先吐槽下 没错又是她——smb,windows的wodow。复现了我一天,踩了各种坑。 一、漏洞描述 漏洞公告显示,SMB 3.1.1协议中处理压缩消息时,对其中数据没有经过安全检查,直接使用会引发内存破坏漏洞,可能被攻击者利用远程执行任意代码。攻击者利用该漏洞无须权限即可实现远程代码执行,受黑客攻击的目标系统只需开机在线即可能被入侵。 二、受影响版本 Windows 10 Version 1903 for 32-bit Systems Windows 10 Version 1903 for ARM64
锐捷交换机路由器配置全攻略:从基础命令到高级功能(附常用命令速查表)
本文提供锐捷交换机路由器配置全攻略,涵盖从基础命令到高级功能的详细指南,包括VLAN划分、DHCP配置、链路聚合等实用技巧,并附常用命令速查表,帮助网络管理员快速掌握锐捷设备运维。
Python 使用Pygame库实现足球游戏:创建一个球员和一个足球,并使玩家能够控制球员的移动。游戏将包括碰撞检测、简单的物理模拟,以及基本的用户输入处理
本文将介绍如何使用Python和Pygame库创建一个简单的足球游戏。我们将搭建一个基本的游戏环境,创建一个球员和一个足球,并使玩家能够控制球员的移动。游戏将包括碰撞检测、简单的物理模拟,以及基本的用户输入处理。这个简单的足球游戏展示了Pygame的一些基本功能。虽然这是一个简单的游戏,但它包含了创建游戏循环、用户输入处理、物理模拟、碰撞检测等重要概念。
interlib在tomcat7.0的安装
interlib在tomcat7.0的安装PS:apachetomcat官网下载地址http://tomcat.apache.org/download-70.cgi可以根据操作系统的不同,下载不同的tomcat以apache-tomcat-7.0.23为例,安装interlib1.请在服务器上先装好防火墙或杀毒软件后,再装以下软件2.数据库表空间、用户名、密码等信息的创建假...
Unity序列帧动画输出全攻略:Recorder+Timeline实战与透明通道处理
序列帧动画是游戏开发、影视动画和UI动效中的基础技术,指将连续动作分解为一系列静态图像并按序播放,形成动态视觉效果。其原理是通过时间轴精确控制每一帧的内容与时机,实现动画的逐帧呈现。在实时渲染领域,序列帧输出技术价值显著,它能够将动态内容高质量地转换为静态图像序列,便于跨平台复用、后期合成与资源分发。应用场景广泛,包括角色动画导出、技能特效制作、宣传片素材生成等。本文聚焦Unity引擎,深入解析如何利用Recorder与Timeline工具链,高效输出带Alpha透明通道的PNG序列帧,并重点攻克透明通道处
浅谈“SQL注入”
漏洞名称: SQL注入 、SQL盲注 描述: 所谓SQL注入,就是通过把SQL命令插入到Web表单提交或输入域名或页面请求的查询字符串,最终达到欺骗服务器执行恶意的SQL命令。具体来说,它是利用现有应用程序,将(恶意)的SQL命令注入到后台数据库引擎执行的能力,它可以通过在Web表单中输入(恶意)SQL语句得到一个存在安全漏洞的网站上的数据库,而不是按照设计者意图去执行SQL语句。...
手把手教你用Wireshark抓包分析Profinet非周期通信(附实战案例)
本文详细解析了PROFINET非周期通信(RTA)的技术原理与实战应用,通过Wireshark抓包分析,揭示从PLC请求到驱动器响应的完整对话过程。涵盖实验环境搭建、关键配置步骤、典型参数访问流程及故障诊断案例,帮助工程师深入理解并优化工业网络通信性能。
RK3568/RK3588之修改8250驱动实现RS485收发的自动切换
在串口发送前,若为485,则将控制引脚拉为发送状态,在发送后,循环查看是否发送完成,若发送完成则将引脚置回读状态,如此一来,就能实现在内核测控制方向切换,而不会因为延时造成数据丢失,经过测试此办法可行。全部修改完成后,重新编译生成内核文件和设备树文件,烧写到板子上即可。
interlib系统服务器,Interlib图书馆集群管理系统.docx
Interlib图书馆集群管理系统Interlib图书馆集群管理系统发布时间:2009-12-08阅览次数:1294 Interlib图书馆集群管理系统是全新的第三代图书馆自动化系统。作为资源共建共享的新的实现形式,Interlib图书馆集群管理系统(以下简称Interlib系统)实现了传统业务管理与海量数字资源管理的结合。Interlib系统通过Interlib或城域网络将区域内各图书馆联合起来...
R语言机器学习算法实战系列(十一)MLP算法分类器 (Multi-Layer Perceptrons)
本文介绍了多层感知器(MLP)分类算法的原理和计算步骤,并通过R语言实现MLP模型。MLP是一种前馈神经网络,包含输入层、隐藏层和输出层,通过激活函数引入非线性,利用前向传播和反向传播进行训练。文章详细描述了数据预处理、数据切割、模型构建、预测和评估等步骤,并提供了乳腺癌数据集(BreastCancer_clean.csv)的下载链接。通过R包如neuralnet和caret,读者可以逐步实现MLP模型,并评估其分类性能。
SQL并行执行的机制解析与计划调控实践
并行执行是大数据量场景的核心提速手段,但用错代价极高。本文从问题边界讲起,梳理并行度的确定层级、优化器生成并行计划的逻辑、数据再分布与通信代价、倾斜成因与识别方法,覆盖表设计、索引策略、并行DML、RAC调度与参数取舍,配合三个真实失败案例与诊断步骤,给出一套可落地的并行治理流程与误区清单。
计算机控制技术及应用
《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。
怀旧版电脑GBC模拟器
再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。
Flink SQL 连接器实战:MySQL Source、Flink CDC 与 JDBC Sink 全解析
提供有界流读取,适合批处理和维表场景,简单直接但无法感知变更。MySQL CDC提供无界流读取,通过「全量快照 + binlog 增量」的方式实现实时捕获,是实时数仓的核心入口,但需要 MySQL 侧正确配置 binlog 和权限。JDBC Sink负责结果回写,关键在于区分仅插入流和更新流,更新流必须依赖主键完成 upsert。掌握这三者的差异,本质上就是掌握了 Flink 中「有界与无界」「追加与更新」这两组最基本的语义。
文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况
主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。
云数仓向PostgreSQL生态延伸的技术动因与工程代价
Snowflake以2.5亿美元收购Crunchy Data,把云数仓的触角伸向PostgreSQL生态。本文从负载补齐、元数据标准化与AI应用低延迟读写三个切面拆解收购动机,逐层分析列存与行存的能力边界、存算分离下引入事务负载的提交延迟预算、逻辑复制的接缝风险、元数据统一与混合负载隔离冲突,并给出迁移落地的分阶段验收清单与七个典型误区,最后提供评估厂商PostgreSQL能力的六项观察指标。
华为的C语言编程规范.pdf
华为技术有限公司内部技术规范。本规范制定了编写C语言程序的基本原则、规则和建议。从代码的清晰、简洁、可测试、安全、程序效率、可移植各个方面对C语言编程作出了具体指导。

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 512


 扫一扫


