网闸≠防火墙:我们拆解了数据包的“物理摆渡“全过程

工业数采网闸如何安全摆渡MQTT数据 工业数采网闸是实现OT/IT融合中关键的安全边界设备,其核心原理在于双主机架构与协议剥离式单向摆渡,区别于传统防火墙的IP端口控制。通过深度解析MQTT协议语义(如主题过滤、QoS处理、证书校验),它在满足等保2.0及GB/T 22239-2019等强制标准前提下,保障振动数据、设备遥测等原始工业数据合规上云。技术价值体现在连接解耦、审计闭环与攻击面收敛,广泛应用于离散制造、流程工业的边缘智能与云平台对接场景,尤其适配EMQX、阿里云IoT Hub等主流工业互联网平台。 阅读详情

当APT攻击能绕过下一代防火墙,当零日漏洞穿透逻辑隔离——物理隔离,才是网络安全最后的物理定律。

一、防火墙的"逻辑门" vs 网闸的"物理闸"

防火墙基于软件策略做逻辑判断:允许或拒绝IP、端口、协议。它假设"网络可以互联,只需控制风险"。

网闸(GAP)则彻底切断这一假设。

主流网闸采用经典"2+1"架构:内网主机 + 隔离交换矩阵 + 外网主机。内外网主机拥有独立的CPU、内存和操作系统,没有任何直接网络连接。

核心差异一目了然:
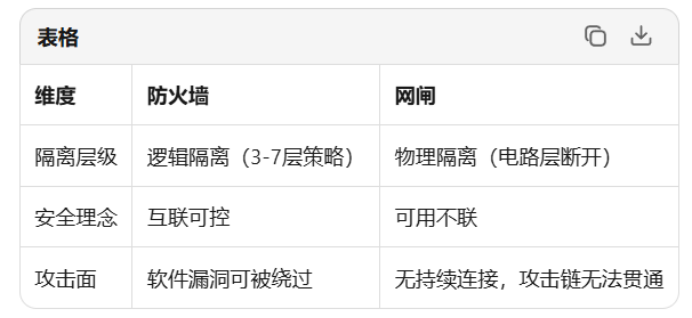
二、数据"摆渡"的物理全过程

网闸不建桥,它造了一艘定时开航的摆渡船。

Step 1:协议剥离 

外网主机接收数据后,完全剥离TCP/IP协议栈,将数据还原为"裸数据"。此时,所有网络层攻击载体(恶意IP包、端口扫描、协议畸形报文)被彻底消解。

Step 2:安全审查 

裸数据进入隔离交换矩阵,进行病毒查杀、内容过滤、完整性校验。专用隔离交换芯片以纳秒级时序控制确保数据在物理层被严格审查。

Step 3:物理切换(关键) 

隔离芯片执行电子开关切换:

切断与外网主机的电气连接

接通与内网主机的通路

将"干净"数据写入内网侧

任何时刻,内外网仅有一侧与隔离矩阵连通——这就是"物理断开"的硬核实现。

Step 4:协议重建 

内网主机重新封装协议,将数据交付应用系统。

整个过程,数据不是"流过"网闸,而是被拆解、审查、搬运、重建。

三、光闸:从"乒乓切换"到"光的单向性"

在等保四级、电力调度、涉密网络等极高安全场景,光闸将隔离推向极致。

技术原理:光的物理不可逆性

光闸采用"外网单元 + 分光单向传输单元 + 内网单元"架构。

·外网单元通过发光二极管(LED)发射光信号

·内网单元通过光敏接收器读取信号

·无反向光通道:即使芯片被物理破坏,也无法反向发送光信号

这如同在数据传输中安装了一个"光学二极管"——电流只能单向导通,光信号只能单向传输。

零反馈机制:切断TCP握手的物理基础

传统TCP通信依赖三次握手的双向反馈。光闸从物理层废除反馈通道:

·无确认报文(ACK)

·无重传机制

·无反向控制信令

数据只能"发出去",永远"收不到回复"。这意味着即使内网中马,恶意代码也无法建立反向连接,APT攻击的C2通信链被物理斩断。

四、为什么硬件隔离不可替代?

1、阻断未知攻击 

零日漏洞依赖网络连通性建立攻击链。网闸的物理断开使木马无法回连C2服务器,勒索软件无法横向移动。

2、防数据泄露 

单向光闸确保高密级网络数据"只进不出",从物理层杜绝高密低传风险。

3. 合规刚性 

满足等保2.0、关基保护条例、分级保护对"物理隔离"的强制要求。

五、技术演进方向

从FPGA可编程逻辑到ASIC专用芯片,隔离设备持续优化吞吐性能与延迟控制:

·千兆环境下文件传输速率可达900Mbps以上

·并发连接数可达10万级

·支持龙芯、飞腾等国产CPU架构,实现全链路国产化

在零信任架构落地、关基保护深化的2026年,物理隔离设备正从"静态闸门"进化为"智能数据守门人"——集成AI协议识别、动态策略调整、全流程审计溯源。

【结语】

软件定义一切的时代,物理隔离设备选择用硬件定义信任根。

网闸不是更高级的防火墙——它是网络世界的物理定律执行者。

从原理到实践:拆解网闸如何通过物理隔离实现网络安全(附典型部署拓扑图) 本文深入解析了网闸如何通过硬件级的物理隔离架构保障网络安全。文章详细拆解了其“三明治”硬件原理、单向与双向网闸的核心差异及适用场景,并提供了典型部署拓扑与实战配置要点,为构建高安全等级网络边界提供了从原理到实践的完整指南。 阅读详情

相关推荐

安全隔离网闸:物理隔离下的受控数据交换原理与实战配置

安全隔离网闸是实现物理隔离网络间受控数据交换的关键设备,其核心原理是通过专用硬件切断直接链路,采用“摆渡”机制完成数据中转与清洗。与防火墙的基于规则转发不同,网闸基于存储介质切换或单向光传输,确保任意时刻两端无物理连接,从而阻断网络层攻击。这种设计在跨网文件批量摆渡、数据库单向同步等场景中价值显著,既能满足安全合规要求,又能保障必要的数据流通。实际部署时需重点关注协议白名单、内容过滤与病毒扫描联动、审计日志及双机热备等配置要点,确保安全与效率的平衡。

weixin_27199085的博客 287

数据只进不出:详解单向网卡如何实现物理级数据安全隔离

在政府涉密办公、军工数据采集、金融敏感信息上报等高等级安全场景业务正常运行前提下,数据只能单向传输,彻底杜绝外泄风险。这类需求无法单纯依靠管理制度规避,必须从底层技术架构入手解决。本文结合实际产品与技术原理,聊聊单向网卡是如何从物理层面实现数据隔离,打造 “数据只进不出” 的安全通道。软件防不住硬件被攻破,硬件防不住物理接触。没有任何一款安全产品可以做到绝对万能,但单向网卡的价值在于 —— 它构筑了最后一道物理防线。

grt2018的博客 325

网闸选购避坑指南:单向 vs 双向,你的业务场景到底该选哪种?

本文深入解析了单向网闸与双向网闸的核心原理与差异,为金融、医疗等关键行业的网络安全选型提供决策框架。单向网闸基于物理隔离提供最高安全等级,适用于数据采集等单向场景;双向网闸则通过受控摆渡实现安全数据交换,满足双向业务交互需求。文章旨在帮助您根据具体业务场景,避开选型陷阱,筑起坚固的安全数据走廊。

pz89012345的博客 783

深度解析:网闸如何实现物理隔离?附完整架构图与核心参数指南

摘要: 网闸作为网络安全终极防线,通过物理隔离(双主机架构+专用隔离硬件)彻底阻断内外网连接,实现数据安全摆渡传输。相比防火墙依赖TCP/IP协议,网闸采用私有协议规避漏洞,满足政府、军工等高安全场景需求。其核心参数包括吞吐量(≥10Gbps)、延迟(<1ms)、协议深度过滤等,需结合行业标准(如等保2.0)选型。典型应用如政务涉密网单向传输、电力SCADA系统隔离,可显著降低数据泄露风险。未来趋势将结合AI智能审查,提升动态防护能力。 关键词: 网闸、物理隔离、数据摆渡、双主机架构、等保2.0

DreamLife&Yaothos 2555

天融信网闸Web界面配置实战:从架构原理到高可用部署

网络安全隔离是保障企业核心数据安全的基础技术,其核心原理是通过物理或逻辑手段阻断网络直接连接,从根本上抵御攻击。在众多实现方式中,网闸(又称光闸)采用独特的“协议落地”和“数据摆渡”机制,通过专用硬件在内外网间建立安全通道,实现了物理隔离下的可控数据交换。这项技术的核心价值在于为高敏感网络区域(如金融、政务、研发环境)提供最高等级的安全保障。在实际部署中,管理员通过Web管理界面进行配置,其关键步骤包括理解内外网处理单元架构、规划管理网络、配置路由与交换策略。本文将结合天融信安全隔离与信息交换系统的典型应用

weixin_27875131的博客 472

跨网文件安全交换系统选型指南:高适配才是关键

在政企网络隔离环境中,跨网文件安全交换是数据流通的刚需,也是等保合规的必查项。其核心原理是通过独立通道或硬件平台,在两个或多个物理隔离的网络之间,完成文件传输的自动化与规范化,同时嵌入内容检测、恶意代码查杀、审批确认等安全机制,确保交换全程可管可控。相比传统U盘拷贝、人工摆渡等方式,专业系统在审计追溯、风险阻断方面具备不可替代的技术价值,广泛适用于办公网与生产网、内外网边界以及多级安全域之间的数据交互场景。然而,市面上方案类型繁多,网闸加交换软件、专用交换平台、云网盘模式各有适用边界,并非排名靠前的产品就一

weixin_29327525的博客 258

防火墙与网闸的核心区别

这种“协议断裂”的处理方式,让基于协议漏洞的攻击失去了载体,哪怕是未知的协议攻击,也无法穿透网闸。技术层面,网闸的核心特征是“物理断开”——通过“2+1”架构(内网主机+外网主机+隔离交换模块),彻底阻断内外网的直接TCP/IP连接,数据传输时需先剥离原有协议,以原始数据形式写入隔离介质,再由隔离模块摆渡到另一侧,重新构建协议后完成传输。从技术定义来看,防火墙是部署在网络边界的逻辑隔离设备,工作在OSI协议栈的第三至七层,通过预设的访问控制策略,对进出网络的数据包进行检查、允许或拒绝。

任我行的博客 1338

网闸运维实战:从SecSIS 3600入门到故障排查

安全隔离与信息交换系统(网闸)是解决网络隔离与数据交换矛盾的关键设备。它通过“拆包—检查—重建—转发”的摆渡机制,在物理隔离的网络间实现受控数据传递,杜绝了直接网络连接带来的安全风险。其“2+1”架构与防火墙截然不同,适用于政务、生产、公安等对安全要求极高的网络边界场景。在实际工程中,网闸的部署模式选择、通道与策略配置、文件与数据库同步、日志审计及故障排查都是运维重点。本文以网神SecSIS 3600为例,总结了从初始化到日常维护的实操经验,帮助技术人员快速掌握网闸的配置逻辑与排障方法。

weixin_28716443的博客 257

一文看懂防火墙与网闸:逻辑隔离和物理隔离差距究竟有多大?

本文结合当前 NGFW 下一代防火墙、新一代隔离网闸、信创、零信任、AI 威胁检测等最新技术发展与行业落地实践,从核心差异、技术演进、应用场景、选型、常见误区多角度,拆解防火墙与网闸的真实区别,帮大家避开项目踩坑。AI 威胁检测、SSL/TLS 加密流量检测、零信任联动、微隔离、后量子密码、IPv6 双栈、云 SASE 架构、自动化策略运维,从边界盒子走向分布式安全网关。,即使 DMZ 区被攻陷,网闸物理断开的机制依然保护核心内网,二者分工不同,形成纵深防御体系,是关键信息基础设施的主流建设模式。

weixin_71135233的博客 206

从SPI到JTAG:玩转FT2232H的MPSSE多协议切换指南(附配置代码)

本文详细介绍了如何利用FT2232H芯片的MPSSE技术实现SPI与JTAG协议的无缝切换,提供配置代码和调试技巧。通过解析MPSSE引擎架构和硬件特性,帮助开发者灵活应对多种串行协议需求,提升嵌入式开发效率。特别适合FPGA调试和物联网设备开发场景。

sun99的博客 258

SAP中寄售结算规则及要点分析

在做MRKO寄售结算时,系统会根据选定的期间和供应商等条件,将符合条件的寄售消耗或寄售上线的物料凭证找出。然后以供应商为单位。合并产生一张会计凭证。下图显示了通过MRKO结算后自动生成的会计凭证。 那么,在MRKO做寄售结算的规则是什么样的?做为寄售业务处理者的物流和财务需要掌握和了解哪些关于寄售结算的规则和控制逻辑。下面以笔者的经验分析一下: 1、寄售物料在系统中有两种处理方法,一种是通过MB1B 411 K ,通常该操作达到两个目的:将物料从仓库转移到线边库(表示即将要投入生产了)的同时将寄售库

专注SAP应用技术文章写作,致力于拉近用户与系统间的距离; 8299

政务与金融机构数据交换“生死线”:用对网闸,杜绝“网络泄密”

它用物理隔离的“笨办法”,解决了逻辑层面的“大难题”,为政务、金融等关键基础设施的数据流动,装上了一个看得见、摸得着、可信任的“在政务、金融等核心领域,网络如同“血管”,数据则是“血液”。既要保证“血液”在内外网间安全流动,又要严防“生命核心”被反向侵入,是信息安全建设的顶级难题。,看它如何构筑一道既智能又坚固的“单向水闸”,实现“数据可进,风险不出”。:方便,但如同“防盗门”,面对精巧的“摆渡木马”和定向攻击,仍有被撬风险。,通过专用硬件(如存储介质、光信号)和私有协议,将数据“摆渡”过去。

JS_SWKJ的博客 630

PyTorch深度学习实战(25)——从零开始实现Mask R-CNN实例分割

Mask R-CNN 是一种在目标检测任务中引入了语义分割的强大框架,通过在 Faster R-CNN 基础上进行扩展,添加了额外的分支网络,不仅可以准确地检测对象的位置和类别,还可以生成每个实例的精确像素级别的语义分割掩码。其模块化的设计可以轻松地应用于不同的任务和数据集,并且可以通过添加更多的分支进行功能扩展,如实例关键点检测等。

盼小辉丶的博客 1万+

拆解网闸与光闸:为什么说“物理断开”是防御APT攻击的最后一道防线?

在网络安全圈,有一个共识:只要物理链路连通,世界上就没有攻不破的堡垒。无论是价值千万的下一代防火墙(NGFW),还是看似无懈可击的零信任架构,只要基于 TCP/IP 协议栈运行,就必然存在被绕过的可能。今天,我们将抛开营销话术,深入硬件底层,拆解网闸(GAP)与光闸(FGAP)的内部架构,看看它们是如何通过“暴力”的物理手段,实现对 APT(高级持续性威胁)攻击的降维打击。

JS_SWKJ的博客 293

基于Python的上市公司年报PDF文本抓取与财务风险分析系统

随着大数据时代的到来,金融数据分析已成为投资决策和风险管理的重要工具。上市公司年报包含了丰富的财务信息和经营数据,通过对这些数据的提取和分析,可以评估公司的财务状况和潜在风险。本文将详细介绍如何使用Python构建一个完整的上市公司年报文本抓取与财务风险分析系统,涵盖PDF文本提取、数据清洗、财务指标计算和风险分析等全流程。

2201_76125261的博客 314

【深度学习】脸部修复,CodeFormer,论文,实战

Blind face restoration是一个高度 ill-posed 的问题,通常需要辅助引导来 1) 改善从降级输入到期望输出的映射,或者 2) 补充在输入中丢失的高质量细节。在本文中,我们展示了在一个小的代理空间中学到的离散码本先验可以通过将盲目的面部恢复建模为 a code prediction task来大大减少恢复映射的不确定性和模糊性,同时为生成高质量面部提供丰富的视觉元素。

q742971636的博客 2999

工业网闸和防火墙到底有啥区别?别再傻傻分不清!

特性防火墙工业网闸隔离本质逻辑隔离物理隔离安全核心基于规则的过滤协议剥离,切断通路防护重点网络层攻击、访问控制阻断未知威胁、防止“内网摆渡”典型场景企业内网分区、互联网边界工业控制网与信息网之间、高安全等级区域比喻智能门禁(保安)防弹玻璃传递窗(物理隔断)简单来说:防火墙是“防君子也防部分小人”的智能规则检查器。工业网闸是“物理断网,让所有远程黑客手段瞬间抓瞎”的终极隔断器。选型一句话口诀:要管控流量、区分权限,用防火墙。要绝对隔离、保护核心生产网,必须上工业网闸。别再傻傻分不清了!

JS_SWKJ的博客 613

纳米尺度仿真软件:Quantum Espresso_(13).非线性光学性质计算

通过 Quantum Espresso,可以高效地计算材料的非线性光学性质,包括二阶和三阶非线性极化率。这些性质在许多现代技术中具有重要的应用价值。在准备输入文件时,需要详细描述系统的晶格结构和原子位置,选择合适的基组和赝势,并设置计算参数和微扰设置。通过优化计算参数和使用并行计算,可以提高计算效率和精度。最后,使用适当的工具进行结果分析和可视化,可以更好地理解材料的非线性光学行为。

kkchenjj的博客 1279

2026 网络安全产品科普:认识安全隔离设备

逻辑隔离和物理隔离,这是理解所有隔离设备的基础。网闸全称安全隔离与信息交换系统,是国内等保、政务场景最经典的安全隔离硬件。切断两个网络之间 TCP/IP 协议连接,通过内部 “摆渡” 机制,完成可控的双向数据交换。网闸硬件结构分为三个部分:内网主机单元、外网主机单元、隔离交换板卡(隔离介质)。内外两个单元不会建立网络连接,没有 IP 层通路。内外网网络彻底断开,应用层数据分段摆渡,可以双向可控交换,兼顾隔离和业务互通。单向光闸,又称单向隔离光闸、单向数据摆渡系统。

2401_85773741的博客 320

2026.4.15:超详细自动安装Ubuntu-Server的保姆级教程

这篇教程详细介绍了如何创建无人值守的Ubuntu Server 26.04自动安装镜像。主要内容包括:从安装镜像中提取autoinstall-user-data文件并修改为user-data配置文件;使用mkpasswd生成加密密码;通过软碟通工具修改ISO镜像,添加自动安装所需的user-data和meta-data文件;编辑grub.cfg引导文件以启用自动安装模式。教程提供了完整的yaml配置示例,包含网络、存储、用户等设置,并演示了最终制作完成的自动安装镜像效果。

拥抱具身智能,昇腾Ascend C 757

knowhere | 第一课:项目导论与环境搭建

摘要 本课程是Knowhere项目的第一课,重点介绍项目整体架构和开发环境搭建。Knowhere定位为AI Agent的文档记忆基础设施,通过解析多格式文档并保留结构化信息(如章节层级、表格语义等),为Agent提供可导航的文档知识。项目采用Python monorepo结构,核心包括: apps/api:FastAPI服务,处理HTTP请求和流程调用 apps/worker:Celery服务,执行文档解析等耗时任务 packages/shared-python:共享基础设施层 课程明确了各层职责边界,并推

weixin_43674738的博客 153

储能边缘计算网关≠网闸:横向隔离与纵向加密配置实操解析

在电力监控系统安全防护中,“安全分区、网络专用、横向隔离、纵向认证”十六字方针是设计底线。安全分区决定业务部署边界,横向隔离解决同级跨区间数据交换,纵向加密保护上下级通信链路,三者职责不同、不能混用。储能边缘计算网关虽是数据汇聚与本地计算的枢纽,但本质是业务设备,不能替代电力专用网闸承担边界隔离;只有正确部署电力专用网闸、纵向加密认证装置并借助SPDnet组网,才能通过安全评估。本文从原理到配置,结合实际工程案例拆解横向隔离链路配置、纵向加密隧道策略及SPDnet边界设计,帮助储能电站、算电协同中心等项目规

weixin_34280237的博客 358

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

50MW 电站被黑:为什么只靠防火墙守不住你的光伏逆变器

去年 8 月,西北某 100MW 分布式项目在并网验收前夕,被电力公司调控中心的技术专家直接拦了下来。原因很简单:业主为了省事,直接用 4G 模块把几十台逆变器的数据推到了公有云,而没有按照《电力监控系统安全防护规定》做任何物理隔离或纵向加密。 这种做法在工商业光伏圈并不少见。很多 EPC 工程师习惯了家电物联网的思维

2601_96401599的博客 117

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

上一篇: 网闸又“罢工”?别慌!这份常见故障排查指南请收好!
下一篇: 某市政务云遭勒索病毒,80GB敏感数据外泄——只因少了这道“物理隔离门“
JS_SWKJ
博客等级 码龄1年 5粉丝 95原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值