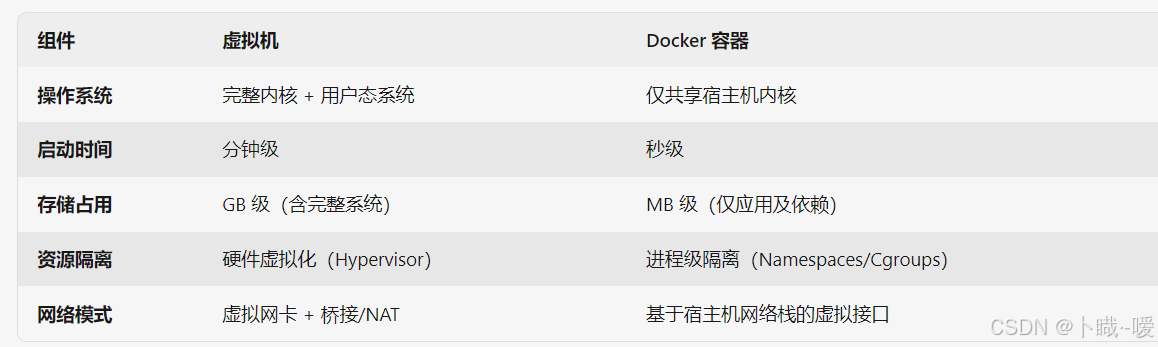
容器化技术

Golang的容器化技术实践总结 通过这种方式,我们可以快速、便捷地实现Golang应用程序的容器化部署。本文介绍了Golang的容器化技术实践,包括使用Docker容器化Golang应用程序、使用Kubernetes编排Golang容器、使用Golang开发自定义容器化解决方案等内容。通过对Golang与容器化技术的结合实践,我们可以更加高效、灵活地开发、部署和管理云原生应用,为业务的持续创新和发展提供强有力的支持。Golang的特点使其与容器化技术是天作之合,通过Golang开发的应用程序可以轻松地容器化部署,实现快速迁移和扩展。 阅读详情

简介

现在服务器架构越来越多的都往微服务架构发展 微服务架构涉及到服务发现 服务管理 服务扩容缩容等等 为了方便这些操作 所以有了容器化技术docker和管理容器的k8s

docker

简介

Docker 是一个开源的应用容器引擎,基于 Go 语言 并遵从 Apache2.0 协议开源。

Docker 可以让开发者打包他们的应用以及依赖包到一个轻量级、可移植的容器中,然后发布到任何流行的 Linux 机器上,也可以实现虚拟化。

容器是完全使用沙箱机制,相互之间不会有任何接口(类似 iPhone 的 app),更重要的是容器性能开销极低。

Docker是一个开源的应用容器引擎,让开发者可以打包他们的应用以及依赖包到一个可抑制的容器中,然后发布到任何流行的Linux机器上,也可以实现虚拟化。容器完全使用沙盒机制,相互之间不会存在任何接口。几乎没有性能开销,可以很容易的在机器和数据中心运行。最重要的是,他们不依赖于任何语言、框架或者包装系统

和虚拟机对比

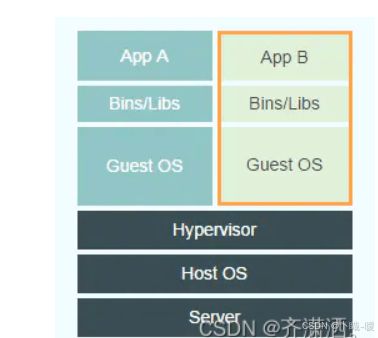
虚拟机:
docker:
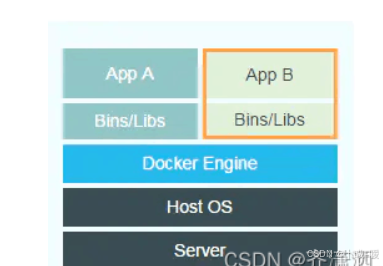
个人理解docker对比虚拟机少了一层操作系统 docker直接使用宿主机的操作系统内核 然后每个docker上有自己的文件系统和保留了运行进程必须的依赖库

不同点

1、传统虚拟机是需要安装整个操作系统的,然后再在上面安装业务应用,启动应用,通常需要几分钟去启动应用,而docker是直接使用镜像来运行业务容器的,其容器启动属于秒级别;
2、Docker需要的资源更少,Docker在操作系统级别进行虚拟化,Docker容器和内核交互,几乎没有性能损耗,而虚拟机运行着整个操作系统,占用物理机的资源就比较多;
3、Docker更轻量,Docker的架构可以共用一个内核与共享应用程序库,所占内存极小;同样的硬件环境,Docker运行的镜像数远多于虚拟机数量,对系统的利用率非常高;
4、与虚拟机相比,Docker隔离性更弱,Docker属于进程之间的隔离,虚拟机可实现系统级别隔离;
5、Docker的安全性也更弱,Docker的租户root和宿主机root相同,一旦容器内的用户从普通用户权限提升为root权限,它就直接具备了宿主机的root权限,进而可进行无限制的操作。虚拟机租户root权限和宿主机的root虚拟机权限是分离的,并且虚拟机利用如Intel的VT-d和VT-x的ring-1硬件隔离技术,这种技术可以防止虚拟机突破和彼此交互,而容器至今还没有任何形式的硬件隔离;
6、Docker的集中化管理工具还不算成熟,各种虚拟化技术都有成熟的管理工具,比如:VMware vCenter提供完备的虚拟机管理能力;
7、Docker对业务的高可用支持是通过快速重新部署实现的,虚拟化具备负载均衡,高可用、容错、迁移和数据保护等经过生产实践检验的成熟保障机制,Vmware可承诺虚拟机99.999%高可用,保证业务连续性;
8、虚拟化创建是分钟级别的,Docker容器创建是秒级别的,Docker的快速迭代性,决定了无论是开发、测试、部署都可以节省大量时间;
9、虚拟机可以通过镜像实现环境交付的一致性,但镜像分发无法体系化,Docker在Dockerfile中记录了容器构建过程,可在集群中实现快速分发和快速部署

架构
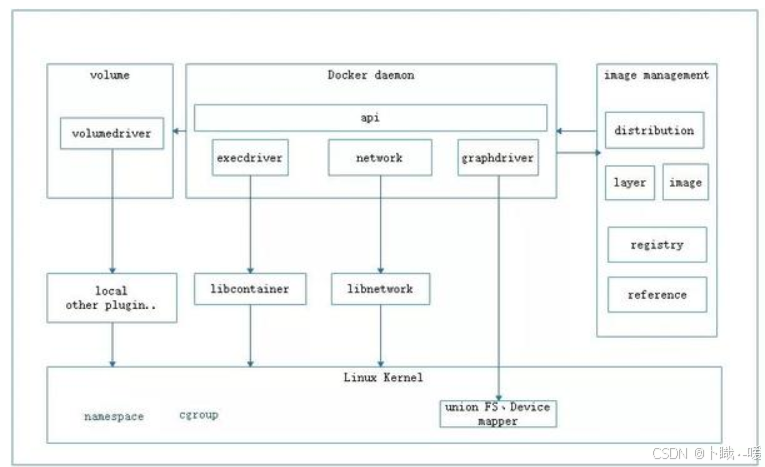
一个完整的docker有以下几个部分组成:
1、docker client,客户端,为用户提供一系列可执行命令,用户用这些命令实现跟 docker daemon 交互;
2、docker daemon,守护进程,一般在宿主主机后台运行,等待接收来自客户端的请求消息;
3、docker image,镜像,镜像run之后就生成为docker容器;
4、docker container,容器,一个系统级别的服务,拥有自己的ip和系统目录结构;运行容器前需要本地存在对应的镜像,如果本地不存在该镜像则就去镜像仓库下载。

docker 使用客户端-服务器 (C/S) 架构模式,使用远程api来管理和创建docker容器。docker 容器通过 docker 镜像来创建。容器与镜像的关系类似于面向对象编程中的对象与类

Dockerfile

Dockerfile 是一个用来构建镜像的文本文件,文本内容包含了一条条构建镜像所需的指令和说明

FROM               #基础镜像,一切从这里开始构建

MAINTAINER   #镜像是谁写的,姓名+邮箱

RUN                  #镜像构建的时候需要运行的命令

ADD                  #步骤,tomcat镜像,这个tomcat的压缩包!添加内容

WORKDIR        #镜像的工作目录 

VOLUME          #挂载的目录

EXPOSE            #暴露端口配置

CMD                 #指定这个容器启动的时候要运行的命令,只有最后一个会生效,可被替代

ENTRYPOINT   #指定这个容器启动的时候要运行的命令,可以追加命令

ONBUILD         #当构建一个被继承 Dockerfile 这个时候就会运行ONBUILD 的指令

COPY                #类似ADD,将我们文件拷贝到镜像中

ENV                   #构建的时候设置环境遍量

举例:

FROM centos

RUN yum -y install wget \

    && wget -O redis.tar.gz "http://download.redis.io/releases/redis-5.0.3.tar.gz" \

    && tar -xvf redis.tar.gz

Docker 命令大全

容器生命周期管理

    run

    start/stop/restart

    kill

    rm

    pause/unpause

    create

Exec

容器操作

    ps

    inspect

    top

    attach

    events

    logs

    wait

    export

Port

容器rootfs命令

    commit

    cp

    diff

镜像仓库

    login

    pull

    push

    search

本地镜像管理

    images

    rmi

    tag

    build

    history

    save

    load

    import

查看docker信息

    info

    version

Docker 官方文档: Docker Docs

Docker 官方主页: Docker: Accelerated Container Application Development

k8s

简介

k8s是一个编排容器的工具,其实也是管理应用的全生命周期的一个工具,从创建应用,应用的部署,应用提供服务,扩容缩容应用,应用更新,都非常的方便,而且可以做到故障自愈,例如一个服务器挂了,可以自动将这个服务器上的服务调度到另外一个主机上进行运行,无需进行人工干涉。

Kubernetes(K8S)是谷歌的第三个容器管理系统(前两个:Borg、Omega,这两个是谷歌内部系统,k8s是开源的),Kubernetes在Docker技术之上,为容器化的应用提供了资源调度、部署运行、服务发现和扩容缩容等丰富多样的功能。在项目公开后不久,微软、IBM、VMware、Docker、CoreOS以及SaltStack等多家公司便纷纷加入了Kubernetes社区,为该项目发展作出贡献。

k8s可以更快的更新新版本,打包应用,更新的时候可以做到不用中断服务,服务器故障不用停机,从开发环境到测试环境到生产环境的迁移极其方便,一个配置文件搞定,一次生成image,到处运行。

说白了就是用来管理docker容器的

组成

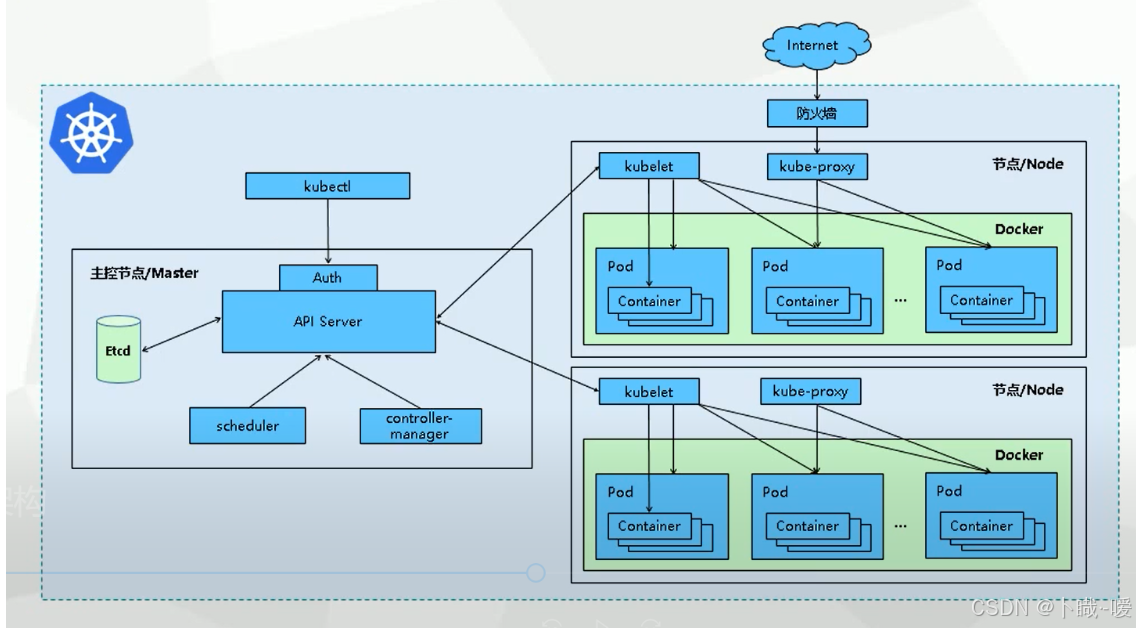
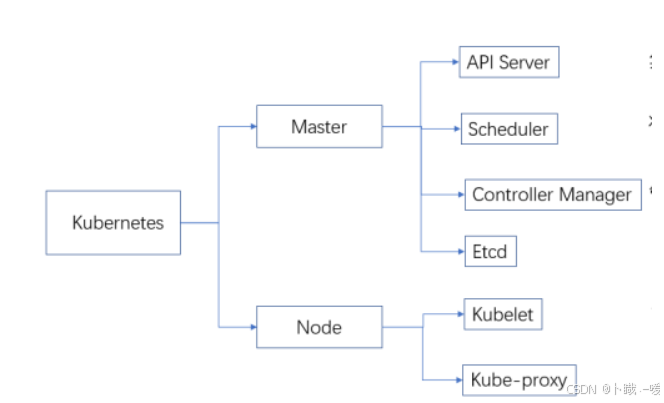
  • kubectl:客户端命令行工具,作为整个系统的操作入口。

  • kube-apiserver:以REST API服务形式提供接口,作为整个系统的控制入口。

  • kube-controller-manager:执行整个系统的后台任务,包括节点状态状况、Pod个数、Pods和Service的关联等。

  • kube-scheduler:负责节点资源管理,接收来自kube-apiserver创建Pods任务,并分配到某个节点。

  • etcd:负责节点间的服务发现和配置共享。

  • kube-proxy:运行在每个计算节点上,负责Pod网络代理。定时从etcd获取到service信息来做相应的策略。

  • kubelet:运行在每个计算节点上,作为agent,接收分配该节点的Pods任务及管理容器,周期性获取容器状态,反馈给kube-apiserver。

  • DNS:一个可选的DNS服务,用于为每个Service对象创建DNS记录,这样所有的Pod就可以通过DNS访问服务了。


架构图

  • 容器技术基础理解 Docker 容器技术(镜像、容器、仓库)。学习 Dockerfile 编写和容器化应用部署。
  • Kubernetes 核心概念集群(Cluster):
  • Master 节点(API Server、Scheduler、Controller Manager、etcd)和 Worker 节点(kubelet、kube-proxy、容器运行时)。
  • Pod:最小的部署单元,包含一个或多个容器。
  • Deployment:管理 Pod 的副本和滚动更新。
  • Service:为 Pod 提供稳定的网络访问(ClusterIP、NodePort、LoadBalancer)。
  • Namespace:资源隔离(如 default、kube-system)。
namespaces

1)Namespace 可以将一个物理的 Cluster 逻辑上划分成多个虚拟 Cluster,每个 Cluster 就是一个 Namespace。不同 Namespace 里的资源是完全隔离的。

(2)Kubernetes 默认创建了两个 Namespace:

  • default:创建资源时如果不指定,将被放到这个 Namespace 中。
  • kube-system:Kubernetes 自己创建的系统资源将放到这个 Namespace 中。

label

Label的作用
资源区分:通过为不同的资源定义不同的Label,可以轻松地区分它们。例如,可以通过Label来区分不同环境(开发、测试、生产)下的Pod。
资源选择:Kubernetes的标签选择器(Label Selector)允许用户根据Label来筛选资源。这在进行资源管理和部署时非常有用。

services

  • Deployment 可以部署多个副本,每个 Pod 都有自己的 IP。而 Pod 很可能会被频繁地销毁和重启,它们的 IP 会发生变化,用 IP 来访问 Deployment 副本不太现实。
  • Service 定义了外界访问一组特定 Pod 的方式。Service 有自己的 IP 和端口,Service 为 Pod 提供了负载均衡。

pod 

对于那些联系非常紧密,而且需要直接共享资源的容器,应该放在一个 Pod 中

pod就是k8s管理的最小单位

生命周期

k8s pod生命周期、初始化容器、钩子函数、容器探测、重启策略_pod pause容器作用 初始化-优快云博客

controller

 Kubernetes 通常不会直接创建 Pod,而是通过 Controller 来管理 Pod 的。Controller 中定义了 Pod 的部署特性,比如有几个副本,在什么样的 Node 上运行等。为了满足不同的业务场景,Kubernetes 提供了多种 Controller,包括 Deployment、ReplicaSet、DaemonSet、StatefuleSet、Job 等

1)Deployment

  • Deployment 是最常用的 Controller,比如我们可以通过创建 Deployment 来部署应用的。
  • Deployment 可以管理 Pod 的多个副本,并确保 Pod 按照期望的状态运行。

(2)ReplicaSet

  • ReplicaSet 实现了 Pod 的多副本管理。
  • 使用 Deployment 时会自动创建 ReplicaSet,也就是说 Deployment 是通过 ReplicaSet 来管理 Pod 的多个副本,我们通常不需要直接使用 ReplicaSet。

(3)DaemonSet

  • DaemonSet 用于每个 Node 最多只运行一个 Pod 副本的场景。正如其名称所揭示的,DaemonSet 通常用于运行 daemon。

(4)StatefuleSet

  • StatefuleSet 能够保证 Pod 的每个副本在整个生命周期中名称是不变的。而其他 Controller 不提供这个功能,
  • 当某个 Pod 发生故障需要删除并重新启动时,Pod 的名称会发生变化。同时 StatefuleSet 会保证副本按照固定的顺序启动、更新或者删除。

(5)Job

  • Job 用于运行结束就删除的应用。而其他 Controller 中的 Pod 通常是长期持续运行

控制器详解

kubernetes(k8s)五种类型资源控制器_statefulset-优快云博客

【docker】容器化技术 容器化技术通过操作系统级虚拟化实现轻量高效的应用程序打包与部署。其核心是利用命名空间隔离资源、Cgroups限制资源使用、联合文件系统提升存储效率。 阅读详情

相关推荐

iPhone用户必看:不装App也能搞定GitHub 2FA验证的3种方法(附恢复码管理技巧)

本文为iPhone用户提供了无需安装第三方App即可完成GitHub双重身份验证(2FA)的三种原生方案:利用相机扫码与iCloud钥匙串自动填充、使用iCloud钥匙串内置的TOTP验证码生成器,以及借助Safari浏览器扩展。文章详细解析了每种方法的操作步骤、适用场景,并重点强调了恢复码的安全管理与多层备份策略,帮助开发者在提升账户安全的同时,享受苹果生态的无缝便捷体验。

weixin_29324401的博客 652

容器与虚拟机有啥区别?常见的容器技术有哪些?

容器技术则是在虚拟化领域的进一步演进,它采用了更轻量级的虚拟化方式。容器技术利用操作系统的容器化功能(如Linux容器),通过隔离进程的命名空间、文件系统和资源控制组(cgroups)等功能,实现了应用程序的隔离和运行环境的虚拟化。

finogeeks的博客 1764

软件测试工程师最常用的Linux系统命令大全(汇总)

cd命令这是一个非常基本,也是大家经常需要使用的命令,它用于切换当前目录,它的参数是要切换到的目录的路径,可以是绝对路径,也可以是相对路径。

1330

容器技术分享

● Master组件Apiserver:集群网关,负责接收、校验并响应所有请求;Etcd:集群状态存储;Controller Manager:控制器管理器,负责生命周期功能、扩缩容;Scheduler:调度器,资源调度;● Worker组件Kubelet:工作在集群节点之上的代理组件,通过它使用命令可以跟API Server进行交互;Docker:容器运行时环境 Kube-proxy:按需为service对象生成iptables或ipvs规则,从而将流量转发至正确的pod对象。

D倬宁的博客 2078

Android客户端如何设计架构

当我们在新开发一款APP时,我们在初期要如何设计架构呢?在这里我根据我的经验,总结了一些基本的架构思路。 客户端架构设计的时候,首先需要充分考虑到所开发的app的类型,这里我分为功能型和服务型两大类,功能型的app侧重业务和功能,服务型的app侧重服务和运算。下面我就具体来讲讲针对这两种类型的通用架构。 功能型app 功能型app的activity比较多,整个app都以一个个activity承载业务和功能,在设计这类app时,我们需要考虑哪些要素呢? 由于activity比较多,我们需要考虑页面的跳转路由,

子者不语的专栏 1544

2025.06.17【WGS】|多样品VCF文件中每个样品SNP数统计方法详解(含代码与注释)

摘要:本文介绍了一种从合并后的VCF文件中统计每个样品SNP数目的方法。通过解析VCF文件中的GT字段,排除纯合参考(0/0)和缺失(./.)的基因型,准确计算各样本的SNP位点数。文中提供了完整的Python脚本,利用bcftools工具高效处理大规模VCF文件,并支持输出SNP统计结果。该方法适用于群体遗传学和RAD-seq等高通量测序数据分析的质控环节,还可扩展为统计杂合/纯合SNP等进阶需求。脚本使用简单,只需输入VCF文件即可生成样本-SNP数目的统计报表。

1697

常见的容器技术有哪些

容器技术是一种轻量级的软件封装方式,它将软件代码及其依赖项打包在一起,这样应用可以在任何支持容器的系统上无缝运行。它允许应用程序及其依赖项在一个隔离的环境中运行,这个环境被称为容器。容器技术有助于提高应用程序的可移植性、一致性和资源效率。

一个写了10年bug的程序员日常笔记。 2188

使用MLP解决OCR问题(OpenCV)(下)

分类模型:        分类模型涉及的一个比较关键的问题就是输出的10维向量是如何与具体的类别挂钩的。实际上:10维向量的每一位都代表一类,在对于训练集的表达中,如果输入数据是0,则10维向量的第一位赋值为1,其余均为0。即0对应[1,0,0,0,0,0,0,0,0,0]。MLP模型训练完成后,就需要对用户输入的数据所属类别进行判定。这时得到的输出数据基本不可能是正好的所属类为1,其他位置为0

qq_18515405的专栏 1906

容器化技术与容器化工具的关系

1.背景介绍 容器化技术和容器化工具是现代软件开发和部署的重要组成部分。容器化技术是一种将应用程序和其所需的依赖项打包到一个可移植的容器中的方法,以便在不同的环境中快速部署和运行。容器化工具则是一种帮助开发人员实现容器化技术的工具和框架。 在本文中,我们将深入探讨容器化技术与容器化工具的关系,以及它们在现代软件开发和部署中的重要性。我们将从背景介绍、核心概念与联系、核心算法原理和具体操作步骤、...

AI天才研究院 895

Amber&pdb4amber | 准备PDB文件

PDB文件中唯一需要或有用的数据来设置AMBER模拟是:原子名称,残基名称,也许还有链标识符(如果存在多条链),以及重原子的坐标。除非加载额外的文库,否则非蛋白质结构(特别是低分子量配体)会引起问题;如果它们在PDB文件中的名称对应于AMBER库中的内部名称,则通常会识别水和单原子离子。–dry选项移除结构中的结晶水和–reduce选项在最理想的位置添加氢原子.为tleap程序调整从外部获得的PDB文件。

ASKCOS博客 897

【数字孪生与仿真技术】05:从原理到实战:MATLAB/Simulink在航空航天GNC系统开发中的深度解析(含全流程代码与认证指南)

摘要:本文系统阐述MATLAB/Simulink在航空航天制导、导航与控制(GNC)系统开发中的核心应用。通过解析GNC系统高保真动力学建模、多源导航传感器融合、鲁棒控制算法设计等关键技术原理,结合Virgin Orbit运载火箭、CubeSat等真实案例,展示从需求分析、模型搭建、仿真验证到代码生成与认证的完整开发流程。文中提供1200余行关键代码、8个可复用Simulink模型及详细执行结果展示,涵盖DO-178C认证支持、实时性能优化等工业级开发规范,为航空航天工程师、科研人员提供可落地的参考方案。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 1656

容器化技术介绍

容器化技术介绍 容器化技术的目的:快速对应用进行标准化部署 应用部署演化:物理机时代——虚拟机时代——容器化时代 物理机时代(单台物理主机,在这台物理机上需要安装一系列的应用部署安装和运行维护) 部署非常慢 要采购主机,找地方存放,安装系统,安装各种组件 成本高 一个外网的应用服务器一般都需要过万的价格进行采购 资源浪费 资源不平衡,比如A机上安装了一个应用服务是对CPU要求非常高...

重露成涓滴 4279

YOLO11-pose关键点检测:训练实战篇 | 自己数据集从labelme标注到生成yolo格式的关键点数据以及训练教程

通过本教程,我们完整地学习了如何使用YOLO11-pose进行关键点检测任务的训练。从数据标注、格式转换到模型训练和评估,每个步骤都提供了详细的代码和说明。更高的精度:随着算法改进,关键点检测的精度将进一步提高实时性能:模型优化将使实时高性能关键点检测成为可能多模态融合:结合深度信息、热成像等多模态数据提升检测能力领域自适应:模型能够更好地适应不同场景和领域希望本教程能够帮助你在自己的项目中成功应用YOLO11-pose进行关键点检测。如果你有任何问题或建议,欢迎在评论区留言讨论!

QQ_778132974的博客 738

容器化技术(Docker相关)

容器化技术的背景是什么? 在软件开发过程中环境配置永远是最让人头疼的在开发之前我们需要准备各种运行环境、IDE及辅助工具同时软件部署也为程序员的谢顶助力三分。 搭建不同语言、不同技术栈适配的运行环境还要部署到多个服务器主机上并且这些主机还可能来自不同地方这为部署与运维人员带来了极大挑战。 什么是docker? 为什么要用docker? 什么是Docjer容器?什么是Docker镜像? Docker中的常用命令,以及指令。 如何删除临时镜像...

L15932688113的博客 5593

假人有限元模型

假人模型,车辆碰撞假人有限元模型,适合做乘员安全的研究者利用

计算机控制技术及应用

《计算机控制技术及应用》通过总结作者的科研成果和吸收国内外的先进理论、方法和技术,以计算机控制系统的网络化、开放化、智能化和集成化发展趋势为主线索,主要介绍计算机控制系统的基本概念和计算机控制系统的典型形式,计算机控制系统的数学描述与基本分析方法,以及数字PID控制器、最少拍控制系统、达林算法、状态变量设计法等设计方法及其各种改进算法。重点突出计算机控制系统输入输出通道接口的设计方法和典型控制系统的设计案例与实现方法等。

Docker容器化技术

简单来说:有效的将单个操作系统的资源划分到孤立的组中,以便更好的在孤立的组之间平衡有冲突的资源使用需求,这种技术就是容器技术。而目前比较有名且使用范围较广的就是docker容器化技术docker主要作用就是提供一个容器环境,使我们的程序独立地运行在容器中。docker最初是dotCloud公司基于google公司退出的Golong语言开发而来,基于linux内核的Cgroups、NameSpace,以及Union FS等技术,对进程进行封装隔离,属于操作系统层面的虚拟化技术。

hanjiangb的博客 1550

怀旧版电脑GBC模拟器

再现原版GBC掌机的界面,电脑运行连游戏界面都一样大小,很怀旧,很真实,(英文版)强烈推荐,很小的文件,很难才找到的。

容器化技术Docker

镜像就是在系统函数库、运行环境基础上,添加应用程序文件、配置文件、依赖文件等组合,然后编写好启动脚本打包在一起形成的文件。1.新建空文件夹2.将项目jar包拷入文件夹3.将jdk8.tar.gz拷入文件夹4.将Dockerfile脚本拷入文件夹5.将文件夹上传到虚拟机6.在文件夹目录下运行docker build -t javaweb:1.0 . 命令# 指定基础镜像# 配置环境变量,JDK的安装目录# 拷贝jdk和java项目的包# 安装JDK# 配置环境变量# 暴露端口。

m0_70967938的博客 881

ET2012新版免狗免安装绿色软件

ET2012新版免狗免安祖昂绿色软件。,新界面,新视觉,

Docker容器化技术:轻松管理你的应用

容器化是一种轻量级的虚拟化技术,它将应用及其依赖打包在一个容器中,实现了应用在不同环境中的无缝迁移。与传统的虚拟机相比,容器直接运行在操作系统上,无需额外的操作系统层,因此具有启动快、资源占用少的优点。本文从容器化技术概述、Docker容器化技术的应用优势以及实践案例等方面,详细阐述了Docker容器化技术在应用管理中的优势。通过使用Docker容器化技术,开发者可以轻松管理应用的环境、实现开发与运维的协同,以及实践微服务架构和CI/CD流程。

2501_92488521的博客 1809

常见的容器化平台和技术

容器化技术是一种用于应用程序开发、部署和运维的虚拟化技术,它通过在操作系统上启动进程和隔离应用程序环境来工作。容器化技术的核心在于将应用程序及其所有依赖项打包成一个独立单元,即容器,使得该应用可以在任何支持容器化的环境中一致地运行,而无需考虑底层操作系统的差异。这项技术极大地提高了软件的便携性和一致性,并且由于其轻量级特性,相比传统的虚拟机技术,容器启动速度更快,占用资源更少。

能源星球的博客 1096

Linux系统中的容器化技术

欢迎加入我们的嵌入式学习群!作为这个群的一员,你将有机会与嵌入式系统领域的专业人士和爱好者们交流、分享经验和学习资源。群内涵盖了各种嵌入式系统的应用和开发,无论你是初学者还是经验丰富的专业人士,都能在这里找到志同道合的伙伴和有益的互动。无论你是对物联网、智能家居、工业自动化等领域感兴趣,还是希望分享你自己的项目和经验,我们的群都会为你提供一个广阔的交流平台。扫码进群领资料。

prop428的博客 1907

Docker:容器化技术

容器编排通俗来说一堆容器一起配合工作并且互不干扰build构建或重新构建服务的镜像config解析、解析并呈现规范格式的compose文件,即检查配置文件cp在服务容器和本地文件系统之间复制文件文件夹create为服务创建容器down停止并移除容器、网络events从容器接收实时事件exec在正在运行的容器中执行命令images列出创建的容器使用的镜像kill强制停止服务容器logs查看容器的输出ls列出正在运行的compose项目pause暂停服务port打印端口绑定的公共端口ps列出容器。

weixin_71694051的博客 2364

Docker容器化技术深入解析

Docker容器化技术作为一种轻量级虚拟化技术,具有启动速度快、资源占用少、环境一致性高等优势。在微服务架构、持续集成与持续部署等领域具有广泛应用。随着容器技术的发展,未来容器编排与管理、安全性提升等方面将成为重要研究方向。企业和开发人员应关注Docker容器化技术的发展,充分利用其优势,提高软件开发和运维的效率。

2501_92487756的博客 824

了解与实现容器化技术

容器化是一种操作系统级虚拟化技术,它允许在单个操作系统内核上运行多个独立的用户空间实例,称为容器。每个容器都包含运行特定应用程序所需的所有必要文件、库和依赖项,从而提供了一个隔离且一致的环境。

2301_79982084的博客 645
上一篇: 面试常考算法
下一篇: c++学习小结
卜睵·-嗳
博客等级 码龄5年 76粉丝 27原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值