“ji32k7au4a83”是一个弱密码?

弱密码大全 弱密码大全 很多请做好心里准备 ~!@#$%^0 ~!@#$%^&0 ~!@#$%^&*0 ~!@#$%^&*(0 ~!@#$%^&*()0 ~!@#$%^&*()0 ~!@#$%^&*(0 ~!@#$%^&*0 ~!@#$%^&0 ~!@#$%^0 ~@#$%^&*()0 ~@#$%^&*(0 ~@#$%^&... 阅读详情

据外媒The Verge报道,密码“ji32k7au4a83”可能看起来相当安全,这要归功于其看似随意的字母和数字组合。但出乎意料的是,通过 Have I Been Pwned网站检索发现,这个密码已经出现在141次数据泄露中。这个网站由安全专家Troy Hunt 发起,旨在帮助人们了解他们的电子邮件或个人数据是否出现在任何数据泄露中。

这引起了一个显而易见的问题:为何如此多的人使用这个密码?
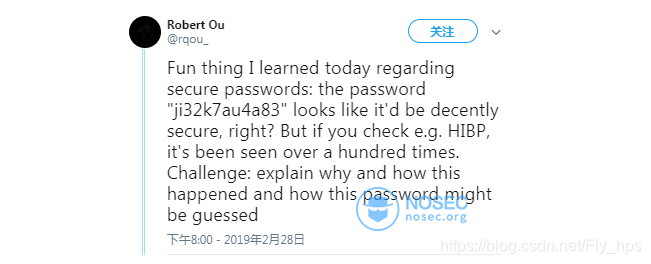
硬件和软件工程师Robert Ou 首先发现了这个有趣的现象,并且要求人们弄清楚为什么ji32k7au4a83如此常用。中国台湾互联网用户迅速给出了答案。他们注意到在带有注音符号布局的中国台湾地区键盘上,字符串拼出了“我的密码”,或者说“wǒ de mìmǎ”。
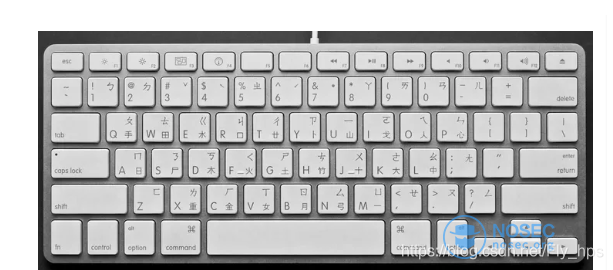
上图显示了注音符号键盘布局。例如键入字母J,然后I,将添加两个符号(ㄨ+ㄛ),发音为u和o(显示在键的右上方),以形成wo。然后用户必须输入字符的第三声音调,因此是3. Ji3代表“wǒ”。

在中国台湾地区最常见的中文输入方式是一个名叫注音符号的系统,因为中国台湾地区小学基础教育就由注音符号教起,所以这种输入法是中国台湾地区电脑使用者最熟悉的中文输入法。

虽然ji32k7au4a83(“我的密码”)出现了141次数据泄露,但au4a83(“密码”)已经出现了1495次。

来源:cnbeta


“弱密码‘ji32k7au4a83‘竟然成为数据安全的一个典型案例“ 总结起来,'ji32k7au4a83’作为一个典型的弱密码案例,向我们展示了使用弱密码所带来的数据安全风险。我们应该意识到密码安全的重要性,并采取适当的措施来保护我们的个人和机密信息。通过选择强密码、避免常见模式、定期更换密码并使用多因素身份验证,我们可以提高数据安全性,并确保我们的密码不成为攻击者的容易突破的目标。一个名为’ji32k7au4a83’的密码被揭示为一个典型的弱密码,这一事件再次凸显了数据安全的重要性。在本文中,我们将深入探讨这个案例,分析弱密码的危害,并提供一些密码安全的最佳实践。 阅读详情

相关推荐

【浅读论文-红外和可见光图像融合-CNN】Infrared and Visible Image Fusion using a Deep Learning Framework

1.这篇是2018年ICPR会议上发表的一篇文章1。博主个人觉得这算比较早期在VIF(红外光和可见光图像融合)中加入了深度学习这一模型的论文。2.这篇文章并不是完全使用深度学习的模型,模型主体在图像分解和融合仍然采用传统的方法,只有其中一个分支在特征提取和重建方面用到了VGG网络。3.论文地址4.代码地址本文提出了基于深度学习框架的一种新算法。本文提出使用下述论文中Image fusion with guided filtering2中的分解方法将源图像分解为基本部分和细节内容。

一枚博鼠的博客 1708

VtigerCRM重置管理员密码

登录Vtiger密码出错,使用邮件重置密码,邮件服务器还没有配置怎么办? Vtiger密码出错,忘记Vtiger密码,重置Vtiger管理员密码复制一下代码,并在网站根目录创建password.php文件,粘贴代码。运行 或者下载文件 password.php<?php #Error Reporting error_reporting(0); #Login Details $Username

礼貌先生的博客 3万+

告别Arduino IDE!用VSCode搭建Arduino UNO R3开发环境(含代码补全配置)

本文详细指导如何用VSCode替代Arduino IDE搭建Arduino UNO R3开发环境,包含代码补全配置和高效开发技巧。通过安装必要插件、配置项目结构和优化工作流,可显著提升开发效率,特别适合复杂项目开发。文章还提供了常见问题解决方案和高级功能调优方法。

weixin_30698297的博客 478

2024全球和国内最常用的弱密码,有没有你的?

密码管理器NordPass分析了来自公开来源的超过4.3TB 的密码数据,找出了当前为止(2024年)最常用(最脆弱)的密码。

ooooooih的博客 6310

别再为reg2icg的setup违例头疼了!手把手教你用ICC2/Innovus这3招搞定(附实战数据对比)

本文详细介绍了在ICC2/Innovus中解决reg2icg的setup违例的三种高效方法,包括早期时钟树预估、精准控制时钟延迟与门控检查以及ICG专用优化选项组合。通过实战数据对比,展示了不同策略的效果差异,帮助工程师快速优化时序路径,提升芯片性能。

weixin_42569329的博客 408

CAN信号定义避坑指南:Kvaser Database Editor里Byteorder和Bitpos设置的那些‘坑’

本文详细解析了在Kvaser Database Editor中配置CAN信号时,字节序(Byteorder)和起始位(Bitpos)设置的常见错误及解决方案。通过实际案例和验证技巧,帮助工程师避免DBC文件配置中的陷阱,确保车载电子系统的稳定通信。

weixin_28678831的博客 360

弱口令(Weak Password)总结和爆破工具

网站管理、运营人员由于安全意识不足,为了方便、避免忘记密码等,使用了非常容易记住的密码,或者是直接采用了系统的默认密码等。攻击者利用此漏洞可直接进入应用系统或者管理系统,从而进行系统、网页、数据的篡改与删除,非法获取系统、用户的数据,甚至可能导致服务器沦陷。弱口令(weak password) 没有严格和准确的定义,通常认为容易被别人(他们有可能对你很了解)猜测到或被破解工具破解的口令均为弱口令。...

博客地址 www.sec0nd.top 4万+

从零到一:QT for OpenHarmony 开发环境实战搭建与踩坑指南

本文是一份详尽的QT for OpenHarmony开发环境搭建实战指南。文章手把手教你如何在Windows和macOS系统上,从环境准备、核心工具(DevEco Studio与社区版QT SDK)安装配置,到创建首个QT Quick项目、解决构建部署中的常见问题,最终实现应用在OpenHarmony设备上运行。内容涵盖关键配置修改、资源管理及深度踩坑经验,旨在帮助开发者高效开启跨平台开发之旅。

weixin_29190573的博客 326

常见弱密码总结

常见弱密码总结 20192019 87654321 11111111 00000000 192021 987654321 20192020 11223344 12345678 123456789 1234567890 88888888 66668888 ...

carol980206的博客 5万+

rk3588平台USB 3.0 -OAK深度相机适配方法

摘要:本文记录了OAK摄像头设备的配置与测试流程。主要内容包括:1)添加USB设备udev规则;2)拉取相关依赖库;3)安装Python3和pip;4)安装项目依赖;5)安装FFmpeg工具;6)测试摄像头功能并转换视频格式;7)将测试视频拷贝到U盘查看。操作步骤涵盖了从设备驱动配置到功能测试的完整流程,提供了详细的命令行操作指引。通过该文档可快速完成OAK摄像头的环境搭建和基础功能验证。

yy_hear的博客 325

可编程逻辑控制器(PLC)系列:Mitsubishi MELSEC-Q_(8).MELSEC-Q系列PLC故障诊断与维护

MELSEC-Q系列PLC的故障诊断与维护是一个系统性的过程,需要工程师具备扎实的理论基础和丰富的实践经验。通过了解故障类型、使用诊断工具、遵循诊断步骤,可以有效地定位和解决故障问题。同时,定期的检查与保养、备份与恢复、优化程序和配置,以及提供良好的运行环境,可以减少故障的发生,提高系统的可靠性。希望本文能够帮助工程师在故障诊断与维护过程中更加得心应手,确保MELSEC-Q系列PLC的稳定运行。

2401_87715305的博客 1247

为什么那么多人用“ji32k7au4a83”作密码?

(给前端开发博客加星标,提升前端技能)很多人会绞尽脑汁设置一个看起来安全的密码,但有一些秘密可能并没有它看起来那么安全,比如下面这个:ji32k7au4a83我相信绝大多数人第一眼看到都...

前端开发博客 532

单板电源设计(LDO、DC/DC)

高速电路设计的电源架构 在电路设计中,一块单板往往涉及多种电源,常见的如5V/3.3V/2.5V/1.8V/1.5V/1.2V/1V0.9V/0.75V等,如此多种类的电源不可能都直接通过背板从电源板获得。一般,单板仅有一种或者两种输入电源,如48V或12V,再由它们产生单板上器件所需要的电源。 单板如何由输入电源生成所需电源,常见有两种架构:集中式电源架构和分布式电源架构。 ...

sinat_15677011的博客 8331

“123456”连续七年霸榜,2019最糟糕密码榜单出炉

又到年底,听说SplashData 公布了2019年最烂密码榜单TOP 100,我都不用点开都能想到“123456”第一名稳如X。笔者稍微翻了下过往,自从2013年“123456”反超...

爱编程 459

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

复分析 阿尔福斯(Ahlfors) 第三版答案 英文

答案分为十章,有部分习题没有答案,全英文复分析阿尔福斯(Ahlfors) 第三版答案

不可思议!乌克兰国防军队的系统账号和密码分别是 admin 和 123456!

程序员的成长之路互联网/程序员/技术/资料共享关注阅读本文大概需要 2.8 分钟。来自:开发者技术前线2020年被用烂大街的密码《2020 最‍烂密码 TOP 200 曝光!》,500 ...

良月柒 1087

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

万万没想到,乌克兰国防军队某系统的账号和密码分别是admin 和 123456!

编辑:可可整理 开发者技术前线2020年被用烂大街的密码,500 多万个泄漏密码表明,共有近 3% 的人使用“123456”作为密码。而最近知名黑客网站 Have I Been Pwned...

前端达人 1027

汉书HE8,好用的汇编代码编写工具

汉书HE8,好用的汇编代码编写工具早期编写汇编代码所用功能强大

帅炸了!乌克兰国防军队的系统账号和密码分别是 admin 和 123456!

点击关注下方公众号,架构师全套资料 都在这里0、2T架构师学习资料干货分享上一篇:公司发声明了!禁止所有程序员使用 Lombok !再使用绩效直接打C!大家好,我是互联网架构师。2020...

emprere的博客 418

2024年网络安全最新乌克兰国防军队的系统账号和密码分别是admin 和 123456

2020年被用烂大街的密码,500 多万个泄漏密码表明,共有近 3% 的人使用“123456”作为密码。而最近知名黑客网站 Have I Been Pwned 上一个密码“ji32k7au4a83”的使用次数引起了热烈讨论。Have I Been Pwned 是一个可以查询用户的邮箱是否被泄漏的网站,它的一个密码查询功能 Pwned Passwords 记录着在数据泄露中暴露的 551 509 767 个真实密码,用户可以在这里查询某个密码被使用的次数。

2401_84296945的博客 963

乌克兰国防军队的系统账号和密码分别是admin 和 123456

编辑:可可 整理 开发者技术前线 2020年被用烂大街的密码,500 多万个泄漏密码表明,共有近 3% 的人使用“123456”作为密码。而最近知名黑客网站 Have I Been Pwned 上一个密码“ji32k7au4a83”的使用次数引起了热烈讨论。 Have I Been Pwned 是一个可以查询用户的邮箱是否被泄漏的网站,它的一个密码查询功能 Pwned Passwords 记录着在数据泄露中暴露的 551 509 767 个真实密码,用户可以在这里查询某个密码被使用的次数。比如..

关注我!带你一路 "狂飙" 到底! 611

2024年网络安全最全乌克兰国防军队的系统账号和密码分别是admin 和 123456(1),阿里程序员的网络安全之路

在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵投资。让我们不断磨砺自己,与时代共同进步,书写属于我们的辉煌篇章。需要完整版PDF学习资源私我。

2401_84264630的博客 1073

不可思议!乌克兰国防军队的系统账密居然是 admin 和 123456...

编辑:可可、整理 开发者技术前线2020年被用烂大街的密码,500 多万个泄漏密码表明,共有近 3% 的人使用“123456”作为密码。而最近知名黑客网站 Have I Been Pwne...

程序猿DD 531

不可思议!乌克兰国防军队的系统账号和密码分别是 admin 和 123456!

点击上方“码农突围”,马上关注 这里是码农充电第一站,回复“666”,获取一份专属大礼包 真爱,请设置“星标”或点个“在看”编辑丨可可整理 开发者技术前线2020年被用烂大街的密码《20...

欢迎关注公众号:【码农突围】,回复9999,可以获取一份LeetCode刷题笔记 278

Web安全和渗透测试有什么关系?

做渗透测试的一个环节就是测试web安全,需要明白漏洞产生原理,通过信息收集互联网暴露面,进行漏洞扫描,漏洞利用,必要时进行脚本自编写和手工测试,力求挖出目标存在的漏洞并提出整改建议,当然如果技术再精一些,还要学习内网渗透(工作组和域环境),白盒审计,app,小程序渗透那些了......可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料&工具,并且已经帮大家分好类了。总之,web安全包含于渗透测试,但不是渗透测试的全部。

Python_0011的博客 4858
上一篇: 【免杀】————3、Excel 和 Metasploit 和 免杀
下一篇: 【劫持风险】数百个暴露在公网的Docker主机恐遭劫持
FLy_鹏程万里
FLy_鹏程万里 优质创作者: 后端开发技术领域 优质创作者: 后端开发技术领域 领域专家: 操作系统技术领域 领域专家: 操作系统技术领域
博客等级 码龄9年 1万+粉丝 1364原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值