firewalld火墙策略

Centos7 防火墙策略rich-rule 限制ip访问-----图文详解 查看防火墙策略。 阅读详情

目录


第一部分: 基本信息

一. 火墙介绍

二. 火墙管理工具切换

1. firewalld----->iptables

2. iptales -------> fiewalld 

第二部分:iptables

一. iptables 的使用

二. 火墙默认策略

第三部分:firewalld 

 一. firewalld的开启

二. 关于firewalld的域

三. 关于firewalld的设定原理及数据存储

四. firewalld的管理命令

五. firewalld的高级规则

六. firewalld中的NAT 


第一部分: 基本信息

一. 火墙介绍


1.netfilter
2.iptables
3.iptables|firewalld

二. 火墙管理工具切换


在rhel8中默认使用的是firewalld
 

1. firewalld----->iptables


安装 iptables
dnf install iptables-services -y

停止firewalld

systemctl stop firewalld
systemctl disable firewalld 
systemctl mask firewalld 

启动iptables

systemctl enable --now iptables
 

2. iptales -------> fiewalld 


systemctl stop iptables
systemctl disable iptables
systemctl mask iptables
systemctl enable --now firewalld

第二部分:iptables


一. iptables 的使用


/etc/sysconfig/iptables                 ##iptables 策略记录文件
 
永久保存策略
iptables-save > /etc/sysconfig/iptables


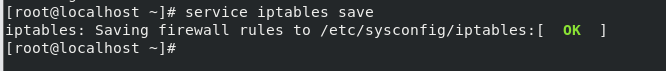
service iptables save


二. 火墙默认策略


默认策略中的5条链
input                  ##输入
output                ##输出
forward              ##转发
postrouting        ##路由之后
prerouting         ##路由之前
默认的3张表

filter                  ##经过本机内核的数据(input output forward)
nat                    ##不经过内核的数据(postrouting,prerouting,input,output)
mangle             ##当filter和nat表不够用时使用(input output forward postrouting,prerouting)
 
iptables命令
iptables
                 -t                         ##指定表名称
                 -n                        ##不做解析
                 -L                        ##查看
                 -A                        ##添加策略
                 -p                        ##协议
                 --dport                 ##目的地端口
                 -s                        ##来源
                 -j                         ##动作

ACCEPT##允许

DROP##丢弃

REJECT##拒绝

SNAT##源地址转换

DNAT##目的地地址转换

-N    ##新建链
-E    ##更改链名称
-X    ##删除链
-D    ##删除规则
-I      ##插入规则
-R     ##更改规则
-P     ##更改默认规则
 
 
数据包状态
RELAtED               ##建立过连接的
EStABLISHED       ##正在连接的
NEW                      ##新的
示例:
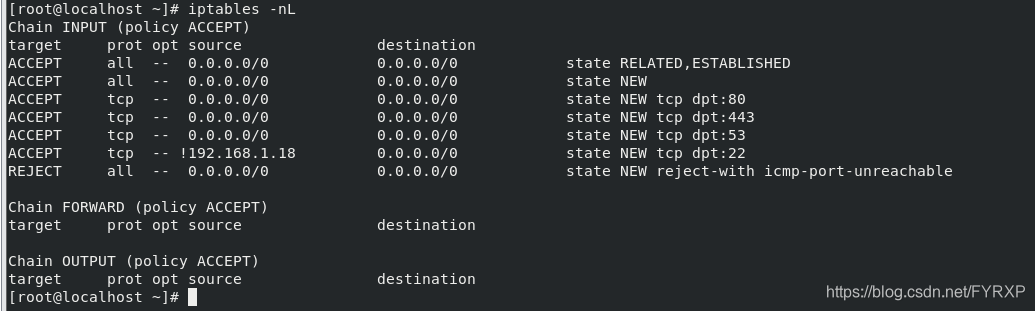
iptables -A INPUT -m state --state RELAtED,EStABLISHED -j ACCEPT
iptables -A INPUT -m state --state NEW -i lo -j ACCEPT
iptables -A INPUT -m state --state NEW -p tcp --dport 80 -j ACCEPT
iptables -A INPUT -m state --state NEW -p tcp --dport 443 -j ACCEPT
iptables -A INPUT -m state --state NEW -p tcp --dport 53 -j ACCEPT
iptables -A INPUT -m state --state NEW ! -s 192.168.1.18 -p tcp --dport 22 -j ACCEPT 
iptables -A INPUT -m state --state NEW -j REJECT
service iptables  save

[root@localhost ~]# iptables -A INPUT -m state --state RELAtED,EStABLISHED -j ACCEPT
[root@localhost ~]# iptables -A INPUT -m state --state NEW -i lo -j ACCEPT
[root@localhost ~]# iptables -A INPUT -m state --state NEW -p tcp --dport 80 -j ACCEPT
[root@localhost ~]# iptables -A INPUT -m state --state NEW -p tcp --dport 443 -j ACCEPT
[root@localhost ~]# iptables -A INPUT -m state --state NEW -p tcp --dport 53 -j ACCEPT
[root@localhost ~]# iptables -A INPUT -m state --state NEW ! -s 192.168.1.18 -p tcp --dport 22 -j ACCEPT 
[root@localhost ~]# iptables -A INPUT -m state --state NEW -j REJECT

 
nat表中的dnat snat

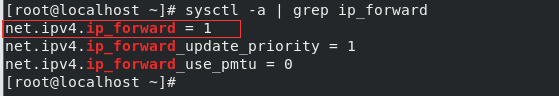
内核路由需要开启

查看内核路由状态:
配置双网卡:

ip1 : 192.168.1.10

ip2 : 172.25.254.20

两台不同网段的主机:

192.168.1.20

172.25.254.30

为172.25.254.30 主机配置网关为 172.25.254.20

在172.25.254.30中:

ping 192.168.1.20

ping 不通

设定火墙策略:

snat
iptable -t nat -A POSTROUTING -o ens160 -j SNAT --to-source 192.168.1.10
可以ping 通


dnat
iptables -t nat -A PREROUTING -i ens160 -j DNAT --to-dest 172.25.254.30
 
在192.168.1.20 主机登陆 192.168.1.10 

实际登录的是172.25.254.30


第三部分:firewalld 


一. firewalld的开启


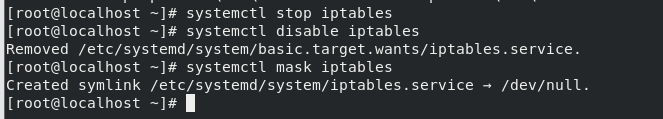
systemctl stop iptables
systemctl disable iptables
systemctl mask iptables 
 
 
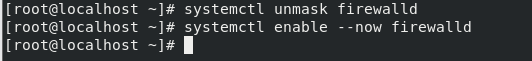
systemctl unmask firewalld
systemctl enable --now firewalld
二. 关于firewalld的域


trusted                       ##接受所有的网络连接
home                         ##用于家庭网络,允许接受ssh mdns ipp-client samba-client dhcp-client
work                          ##工作网络 ssh ipp-client dhcp-client
public                        ##公共网络 ssh dhcp-client
dmz                          ##军级网络 ssh
block                        ##拒绝所有
drop                         ##丢弃所有数据全部丢弃无任何回复
internal                    ##内部网络 ssh mdns ipp-client samba-client dhcp-client
external                   ##ipv4网络地址伪装转发 sshd


三. 关于firewalld的设定原理及数据存储


/etc/firewalld          ##火墙配置目录
/lib/firewalld           ##火墙模块目录

四. firewalld的管理命令


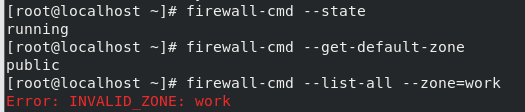
firewall-cmd --state   ##查看火墙状态 
firewall-cmd --get-active-zones   ##查看当前火墙中生效的域
firewall-cmd --get-default-zone    ##查看默认域
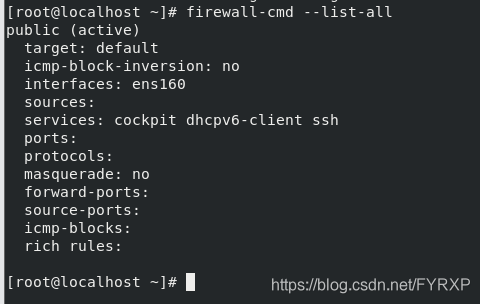
firewall-cmd --list-all    ##查看默认域中的火墙策略
firewall-cmd --list-all --zone=work   ##查看指定域的火墙策略
firewall-cmd --set-default-zone=trusted    ##设定默认域
firewall-cmd --get-services   ##查看所有可以设定的服务
firewall-cmd --permanent --remove-service=cockpit   ##移除服务
firewall-cmd --reload 
firewall-cmd --permanent --add-source=172.25.254.0/24 --zone=block   ##指定数据来源访问指定域
firewall-cmd --reload 
firewall-cmd --permanent --remove-source=172.25.254.0/24 --zone=block   ##删除自定域中的数据来源
firewall-cmd --permanent --remove-interface=ens224 --zone=public    ##删除指定域的网络接口 
firewall-cmd --permanent --add-interface=ens224 --zone=block   ##添加指定域的网络接口
firewall-cmd --permanent --change-interface=ens224 --zone=public   ##更改网络接口到指定域
五. firewalld的高级规则


firewall-cmd --direct --get-all-rules                                  ##查看高级规则 
firewall-cmd --direct --add-rule ipv4 filter INPUT 1 -s 172.25.254.0/24 -p tcp --dport 22  -j ACCEPT

六. firewalld中的NAT 


SNAT
firewall-cmd --permanent --add-masquerade
firewall-cmd --reload 

[root@localhost ~]# firewall-cmd --permanent --add-masquerade
success
[root@localhost ~]# firewall-cmd --reload 
success

DNAT
firewall-cmd --permanent --add-forward-port=port=22:proto=tcp:toaddr=172.25.254.30
firewall-cmd --reload


基于Cesium的北斗卫星轨道实时可视化系统开发实践 本文详细介绍了基于Cesium的北斗卫星轨道实时可视化系统开发实践,涵盖系统架构设计、轨道计算实现、后端服务开发及前端可视化实现等关键环节。通过优化算法和数据流设计,系统实现了厘米级精度的卫星轨道实时渲染,适用于导航卫星系统的科研与工程应用。 阅读详情

相关推荐

配电网可靠性评估(一)—最小路法和非序贯蒙特卡洛模拟法的matlab实现

电力系统的可靠性研究是相关领域的热点问题。根据研究对象的不同,又可分为发电系统的可靠性,输电系统的可靠性和配电系统的可靠性。配电网在电力系统中处于最末端的位置,直接和用户相连,一旦出现故障情况,就会在用户侧表现为停电事故。因此对配电网的可靠性评估有着重大意义。......

配电网和matlab的博客 1万+

firewalld 操作指令

firewall-cmd 操作指令。

GG Bond 的博客 5305

推荐系统召回总结(持续更新)

推荐系统架构 候选池:可供推荐的物料候选池,对于图文、短视频、新闻等来说通常是最近N天的新物料组成的集合,定期进行物料更新。 召回:从候选池中选出和用户相关的物料,交给后面的排序模块进行打分。召回面对的候选集通常是数十万或者百万甚至千万的量级,检索过程必须轻量快速。通常由多路召回组成,保证不遗漏且相关性、多样性尽量好,可以分为非个性化召回和个性化召回。 粗排:对召回选择的几千或者几百候选物料进行排序,快速打分选出topN,减少精排的压力,兼顾精准与效率。 精排:对粗排的结果进行精准排序,这个环节需要特征尽可

whgyxy的博客 2515

Firewalld防火墙策略详解

一、Firewalld firewalld防火墙是Centos7系统默认的防火墙管理工具,取代了之前的iptables防火墙,也是工作在网络层,属于包过滤防火墙。 firewalld和iptables都是用来管理防火墙的工具(属于用户态)来定义防火墙的各种规则功能,内部结构都指向netfilter网络过过滤子系统(属于内核态)来实现包过滤防火墙功能。 firewalld提供了支持网络区域所定义的网络链接以及接口安全等级的动态防火墙管理工具。 它支持IPv4、IPv6防火墙设置以及以太网桥(在某些高级服务

Iands。的博客 2569

快速谱峭度算法解析

最近一直在研究振动信号的最优解调带宽寻找方法,而快速谱峭度算法是最常见的一种,因此本篇文章准备对该算法做个深入解析,也相当于自己的学习记录了。本篇文章对快速谱峭度算法做了一个较为详细的介绍,实际上就是通过多组滤波器将信号分解到不同的频段,再计算每个频段的峭度,从而找到值最大的频段,进一步地我们也可以选取其他指标作为频段的选择,以便更好地找到振动信号中的故障信息。

qq1234534215的博客 2742

ANSYS Workbench瞬态结构分析(1)时域分析

本文围绕瞬态结构分析展开。首先阐释其概念与理论基础,涵盖控制方程及数值求解方法。接着详述在 ANSYS Workbench 中进行瞬态分析的操作流程,以音叉为例,介绍从创建分析系统、材料定义、几何处理与网格划分,到边界条件与载荷设置、求解器设置及结果后处理的各步骤。之后对分析结果进行探讨,并针对计算不收敛、计算时间过长等常见问题给出调试技巧,旨在为读者提供全面的瞬态结构分析知识与实践指导。

qq_58675332的博客 6531

浅谈linux系统firewalld防火墙常用策略(ipv6、ipv4)

本文以CentOS7系统为例来讲述firewalld防火墙常用命令以及基础策略,主要记录博主日常维护系统常用防火墙命令操作,网络安全需求日益增长,需要大家共同努力维护绿色安全。

Mr.Wang的博客 8021

win2016 php mysql_Windows Server 2016 IIS10.0+PHP(FastCGI)+MySQL环境搭建教程 | 系统运维...

准备篇一、环境说明:操作系统:Windows Server 2016PHP版本:php 7.1.0MySQL版本:MySQL 5.7.17.0二、相关软件下载:1、PHP下载地址:2、MySQL下载地址:3、Microsoft Visual C++ 2010 可再发行组件包(安装MySQL需要此插件)4、Visual C++ Redistributable for Visual Studio 20...

weixin_34794420的博客 1377

firewalld防火墙 禁止/限制 特定用户的IP访问,drop和reject区别

1.drop禁止特定ip连接ssh/22服务firewall-cmd--permanent--zone=public--add-rich-rule="rulefamily=ipv4sourceaddress='x.x.x.x/24'servicename='ssh'drop" firewall-cmd--reload ##重新加载防火墙配置,不然f...

weixin_34367257的博客 9298

从零配置到稳定运行:A4988步进电机驱动模块的实战避坑指南

本文详细介绍了A4988步进电机驱动模块的配置与优化技巧,涵盖硬件连接、电流调节、微步设置及散热优化等关键环节。通过实战经验分享,帮助用户避开常见陷阱,实现步进电机的稳定运行,特别适合单片机开发者和3D打印机爱好者参考。

weixin_28452161的博客 168

华为OD新系统机试真题 - 端口流量统计

华为OD机试新系统真题【端口流量统计】,提供C语言、Java、C++、Python、Go、JavaScript源码实现,并提供完整思路讲解,以及在线OJ模拟做题。华为OD新系统4月26号机试真题【端口流量统计】。

qq_45776114的博客 764

Linux火墙策略firewalld

##firewalld## #1.zone //如果要拒绝,就要用drop,block遇到对方一直访问,会占用过多系统资源 #2.火墙基本策略参数 #3.火墙环境搭建 1)firewall-cmd --get-zones获取所有可选择区 firewall-cmd --list-all查看默认区 //修改域不需要重启服务,即改即生效,并且是永久的 2)客户端访

a10742864的博客 870

PCL 直通滤波器【2026最新版】

PCL直通滤波器函数详解以及用于多字段滤波、强度滤波、获取某一时间范围内的点等高阶用法案例分享。博客长期更新,本文最近一次更新时间为:2026年3月11日。

点云侠的博客 40万+

firewalld 防火墙策略

下面都是在public区 #网关 firewall-cmd --permanent --add-rich-rule="rule family="ipv4" source address="192.168.200." accept" firewall-cmd --permanent --add-rich-rule="rule family="ipv4" source address="192.168.200.112" accept" firewall-cmd --reload firewall-cmd --p

可问春风的博客 8093

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

大中型超市收银系统(可直接运行)

光步前台收银系统系统功能:商品销售、商品退货、挂单、收银员权限、会员销售、单品取消、整单取消、商品查询、脱机销售、脱机数据上传,基本资料下载,开钱箱、小票打印、收款结算,支持多币种付款方式(现金、储值卡、礼券、微信等),支持多种促销。运行环境:.net 4.0登陆信息用户名:1001 密码:123456内置商品信息,商品编码可输入00001000 - 00010000,测试效果相关功能键F5 结算 F9挂单 F11商品查询 F8退货 Insert单品取消 Del整单取消 F12开钱箱F2 会员 Ctrl+Z退出系统 Home 锁屏 相关源码待公开

Linux之firewalld火墙策略

1. 防火墙介绍 netfilter iptables iptables|firewalld 2. 火墙管理工具切换 在rhel8中默认使用的是firewalld firewalld----->iptables 安装iptables dnf install iptables-services -y 停止firewalld systemctl sto...

Rainable 435

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

iptables+firewalld火墙策略优化

iptables+firewalld火墙策略优化1.火墙介绍2.火墙管理工具切换3. iptables 的使用4.火墙默认策略firewalld1 firewalld的开启2.关于firewalld的域3.关于firewalld的设定原理及数据存储4. firewalld的管理命令5. firewalld的高级规则6.firewalld中的NAT 1.火墙介绍 2.火墙管理工具切换 3. iptables 的使用 4.火墙默认策略 firewalld 1 firewalld的开启 2.关于firewalld

tst8023ryq的博客 573

lwip-2.0.3

lwip是瑞典计算机科学院(SICS)的Adam Dunkels 开发的一个小型开源的TCP/IP协议栈。实现的重点是在保持TCP协议主要功能的基础上减少对RAM 的占用。

firewalld火墙策略(2)

firewalld火墙策略(2) 1 firewalld的开启 从图中可以看出firewalld是被锁住的,iptables是开启的。 那么,怎样去转换呢?使得firewalld开启呢? systemctl stop iptables systemctl disable iptables systemctl mask iptables systemctl unmask firewalld sys...

xrt0211的博客 288

火墙策略(下) & firewalld

firewalld概述,参数,服务配置,两种火墙的区别,伪装策略,selinux对firewalld 策略端口的限制

mon_star的博客 739

如何使用iptables或者firewalld配置Linux系统的防火墙策略

iptablesiptables是Linux系统上一个基于内核级别的包过滤系统,它可以拦截和处理网络数据包。通过配置iptables,用户可以定义一系列规则来控制进出网络的数据包。firewalldfirewalld是一个动态网络防火墙管理器,它提供了更加用户友好的配置界面和管理工具。与iptables不同的是,firewalld支持动态更新规则,并且可以在不重启防火墙的情况下应用新的规则。欢迎加入我们的嵌入式学习群!

prop428的博客 1840

Linux中的火墙策略优化(iptables,firewalld)

火墙策略优化一、火墙介绍二、火墙管理工具切换三、iptables 的使用四、火墙策略1.默认策略中的5条链2.默认的3张表3.iptables命令五.nat表中的dnat snat1.SNAT2.DNAT:六.firewalld1. firewalld的开启2.firewalld的参数管理3.firewalld的高级规则4.firewalld中的NAT 一、火墙介绍 1.netfilter 2.iptables 3.iptables | firewalld 二、火墙管理工具切换 在rhel8中默认使用的是f

qq_37801888的博客 579

firewalld与iptables对防火墙策略的管理

一.firewalld防火墙 1.firewalld的启用    yum install firewalld firewall-config -y    systemctl start firewalld    systemctl enable firewalld 2.firewalld的图形配置   firewall-config   trusted(信任)

wzw_666的博客 1234

Linux系统中的火墙策略——firewalld、iptables

文章目录一、基础知识 一、基础知识

qq_45225437的博客 521

linux中的firewalld防火墙策略和iptables防火墙策略

防火墙,也相当于一个内核上的插件 两种编写防火墙策略的工具ip table,firewalld 防火墙策略,控制进出 firewalld的域 trusted信任域, 接受所有的网络连接 home家庭域 用于家庭网络,仅接受ssh,mdns,ipp-client,samba-client,dhcpv6-client服务连接 internal内部域 用于内部网络,仅接受ssh,mdns,ipp-cl...

qwqq233的博客 1867

firewalld火墙策略(一)

1.什么是防火墙 防火墙是指设置在不同网络,或网络安全域之间的一系列部件的组合。它可通过监测、限制、更改跨越防火墙的数据流,尽可能地对外部屏蔽网络内部的信息、结构和运行状况,以此来实现网络的安全保护。 防火墙(Firewall),是一种硬体设备或软体系统,主要架设在内部网路和外部网路间,为了防止外界恶意程式对内部系统的破坏,或是阻止内部重要资讯向外流出,有双向监督的功能。藉由防火墙管理员的设定,...

xy_的博客 637
上一篇: NFS
下一篇: shell中常用的基础命令
FYRXP
博客等级 码龄7年 6粉丝 57原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值