


原文链接:https://wiki.wireshark.org/CaptureSetup/WLAN
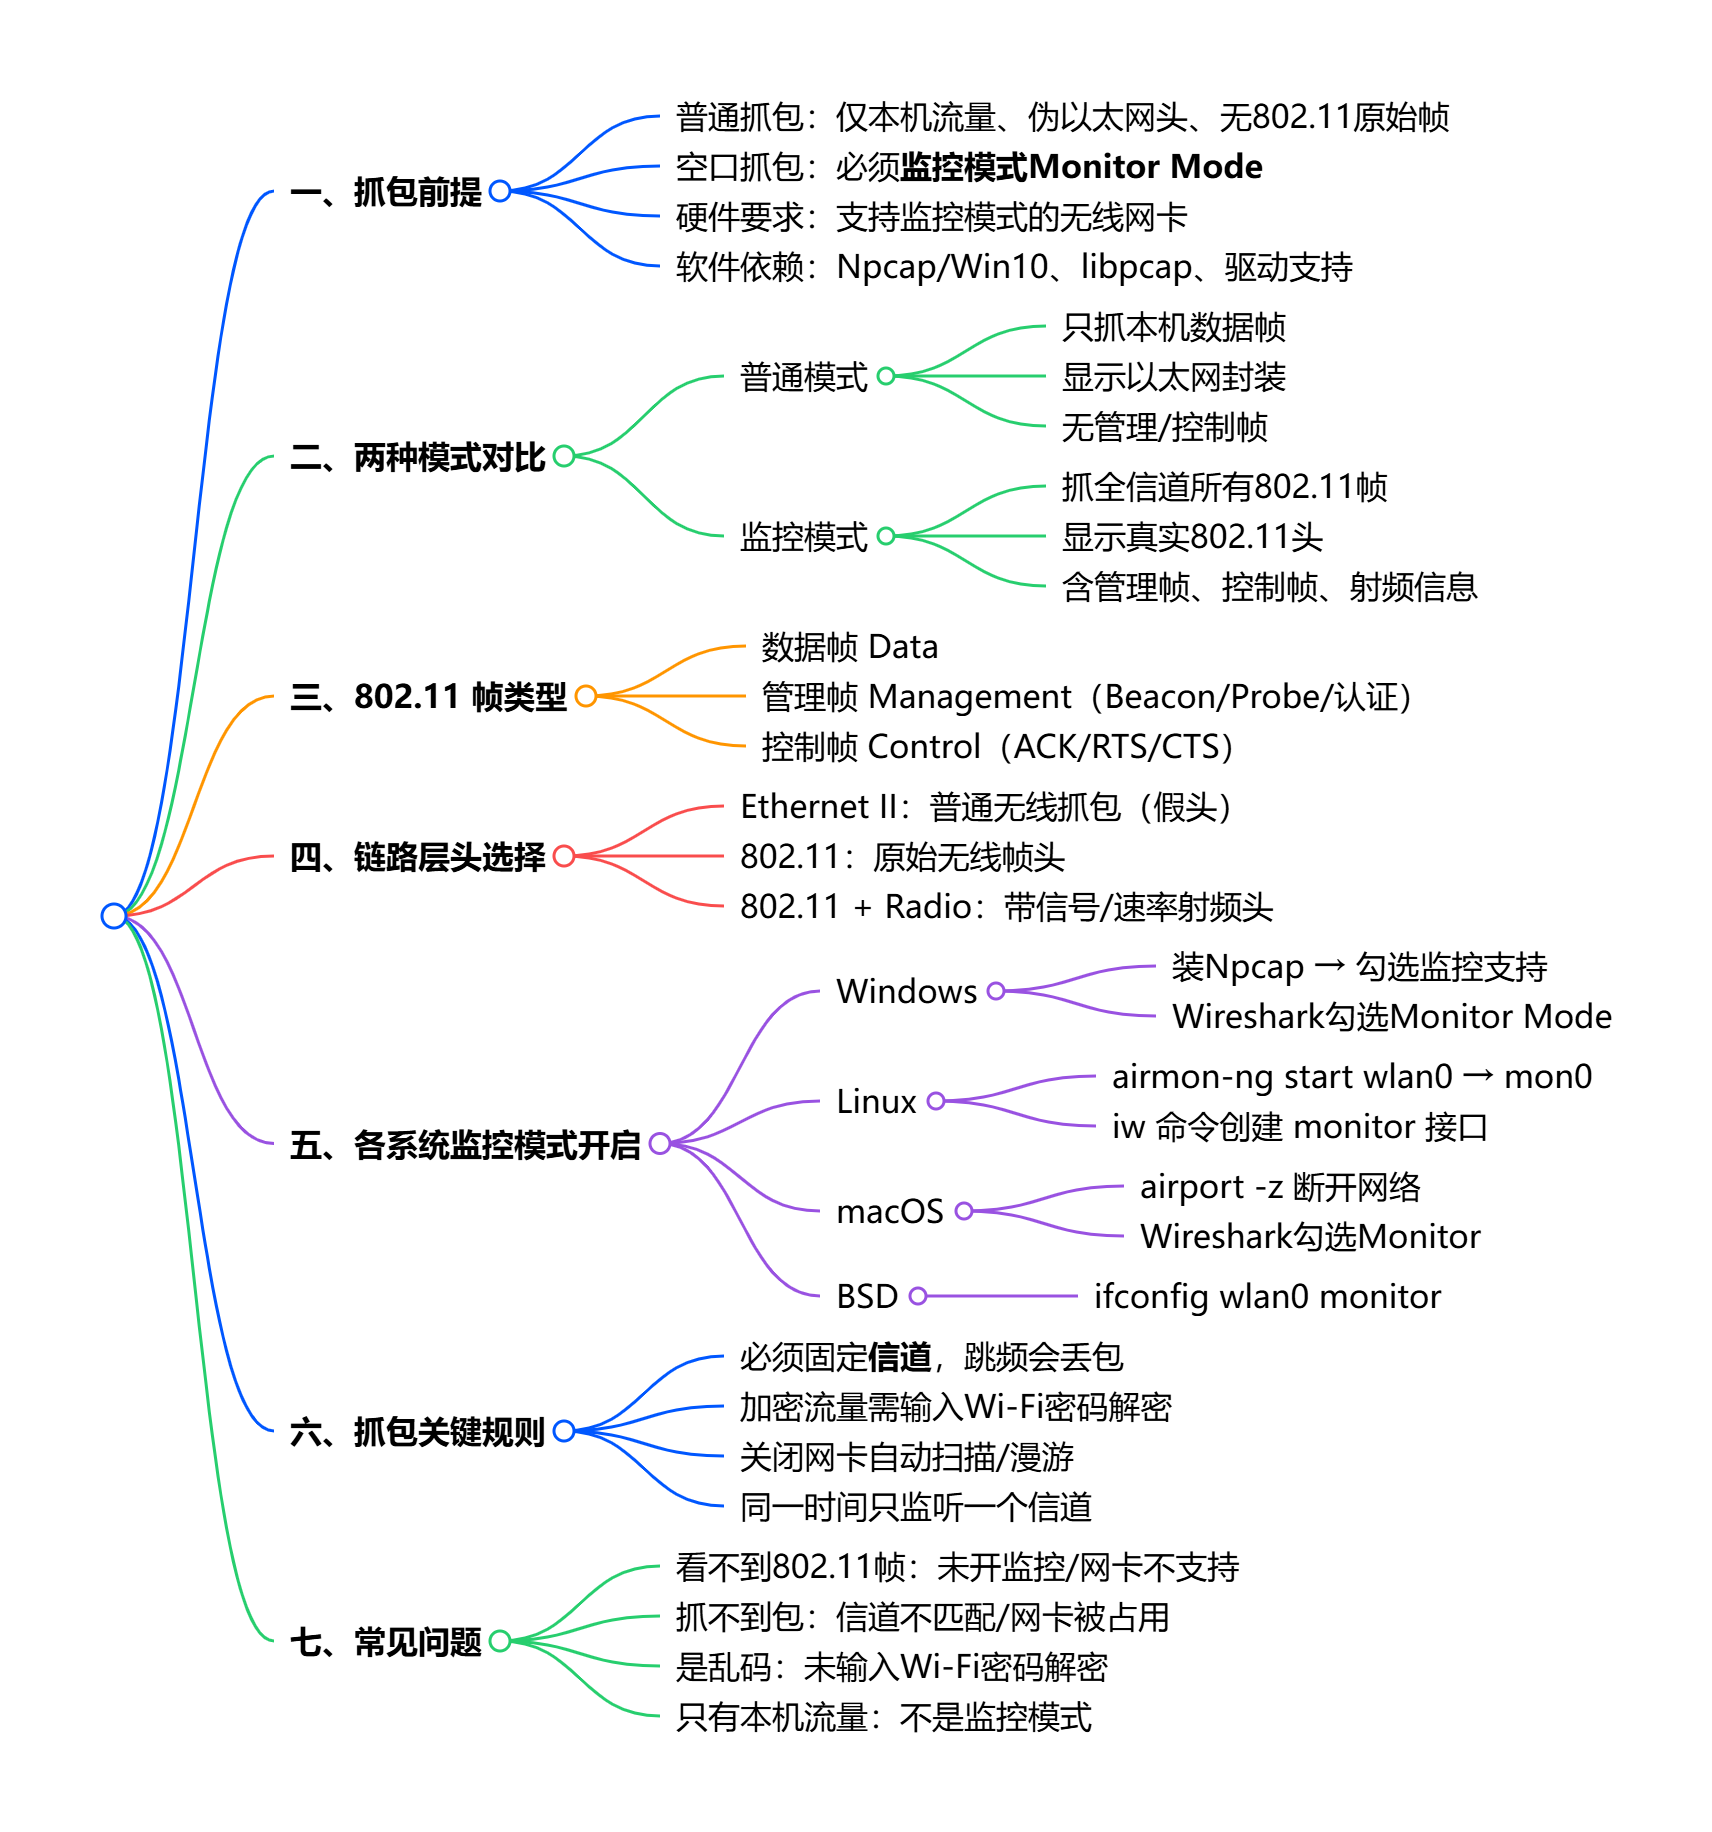
全文总结
本文围绕IEEE 802.11(WLAN)无线网络抓包环境搭建展开详细说明,核心讲解了在使用Wireshark、TShark等工具抓取无线流量时,不同抓包需求对应的配置方式、数据包类型差异、链路层封装特点,以及监听模式(Monitor Mode)与混杂模式(Promiscuous Mode)的区别与应用。普通无线抓包默认仅捕获本机收发的数据帧,且驱动会将真实802.11帧头转换为伪以太网帧头,无法查看管理帧、控制帧及无线信号强度等信息;若要捕获空口全部无线流量,必须启用监听模式,同时该模式的支持情况高度依赖操作系统、无线网卡硬件及驱动程序,不同平台(BSD、Linux、macOS、Windows)的开启方式与限制各有不同。文章还介绍了802.11网络通过信道、SSID、MAC地址实现数据包过滤的机制,以及如何在抓包时选择正确的链路层头类型以查看原始802.11帧头与无线射频信息,为专业无线流量分析与故障排查提供了完整的配置思路与操作指导。
重要亮点
- 默认抓包的局限性与伪以太网封装问题:在未进行特殊配置时,无线网卡抓包仅能捕获本机相关的单播、广播与组播数据帧,驱动会自动把真实的802.11帧头转换为伪以太网帧头,导致完全无法看到管理帧、控制帧等无线底层报文,也无法获取信号强度、传输速率等射频层信息,抓取到的内容仅为经过过滤和封装后的有限数据,无法反映无线网络真实的空口传输情况,这也是普通抓包无法用于无线协议分析的关键原因。
- 监听模式是捕获完整802.11流量的核心前提:监听模式(Monitor Mode)可关闭无线网卡的SSID与MAC地址过滤,能接收当前信道内所有SSID的无线数据包,包括数据帧、管理帧与控制帧,同时可获取


 311


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


