2025 网安应急响应必备:45 个实战技巧,含工具使用 + 合规流程,覆盖全攻击场景

网络安全应急响应(归纳) 1、概念 应急响应是指针对已经发生或可能发生的安全事件进行监控、分析、协调、处理、保护资产安全。主要是为了人们对网络安全有所认识、有所准备,以便在遇到突发网络安全事件时做到有序应对、妥善处理。 2、PDCERF(6阶段) a.准备阶段:预防为主,例如扫描、风险分析、打补丁等。简历监控措施、简历数据汇总分析体系、制定能够实现应急响应目标的策略和规程,建立信息沟通渠道,建立能够集合起来处理突发事件的体系。 b.检测阶段:检测事件是已经发生的还是正在进行中的,以及事件产生的原因。确定事件性质和影响的严重程度,以 阅读详情

2025年网络安全应急响应45个实战技巧!

2025年,网络安全威胁呈现高度复杂化、隐蔽化与自动化的特征,勒索病毒、无文件攻击、AI驱动的APT攻击等新型威胁层出不穷。面对此类挑战,高效的应急响应能力已成为企业生存的“生命线”。本文结合全球最新威胁情报与实战经验,系统梳理45个网络安全应急响应核心技巧,涵盖预防准备、事件检测、快速阻断、深度分析、恢复加固五大阶段,助力企业构建“零信任”防线。


一、预防准备阶段:筑牢防线,降低风险
    1. 制定详细应急预案
    • • 明确事件分级标准(如按影响范围、业务中断时间划分),细化不同级别事件的响应流程、责任人及协作机制。
    • • 每季度组织跨部门(IT、法务、公关)应急演练,模拟勒索病毒、数据泄露等场景,验证预案可行性。
    1. 建立威胁情报共享机制
    • • 接入国家级威胁情报平台(如CNCERT)与行业联盟,实时获取新型攻击特征(IoC)与漏洞预警。
    • • 内部搭建威胁情报库,自动同步IP黑名单、恶意域名至防火墙与WAF规则库。
    1. 数据备份“3-2-1原则”
    • • 至少保留3份备份(本地、异地、离线),2种存储介质(硬盘、磁带、云存储),1份离线备份定期验证可恢复性。
    1. 最小权限与零信任架构
    • • 实施动态访问控制,仅授权必要人员访问核心系统,并基于行为分析动态调整权限。
    • • 关键系统部署多因素认证(MFA),如硬件令牌或生物识别。
    1. 员工安全意识常态化培训
    • • 每月推送钓鱼邮件模拟测试,对点击恶意链接的员工进行一对一辅导。
*   • 针对高管与财务人员,专项培训商业邮件诈骗(BEC)识别技巧。


二、事件检测阶段:快速定位,精准识别
    1. 部署全流量威胁感知系统
    • • 使用Suricata或Zeek监控网络流量,结合YARA规则检测恶意载荷(如Cobalt Strike信标)。
    • • 对加密流量(TLS 1.3)实施SSL解密,排查隐蔽通信。
    1. 日志集中化分析与告警降噪
    • • 搭建ELK或Splunk平台,统一收集系统日志、防火墙日志、应用日志,设置基于机器学习的异常行为告警(如非工作时间登录)。
    • • 使用Hayabusa分析Windows事件日志,快速定位可疑进程创建与权限提升行为。
    1. 内存马与无文件攻击检测
    • • 定期使用Volatility或Sysdig扫描内存,检测反射DLL注入、进程空洞等恶意行为。
    • • 监控PowerShell、WMI等脚本引擎的异常调用(如Base64编码命令)。
    1. 云环境安全基线监控
    • • 对AWS、Azure等云平台启用配置审计工具(如AWS Config),实时检测公开的S3存储桶、过度宽松的安全组规则。
    1. 终端EDR深度联动
    • • 部署CrowdStrike或Carbon Black,基于行为链(如文件加密+注册表修改)自动隔离感染主机。

三、快速阻断阶段:遏制蔓延,最小化损失
    1. 网络隔离“三步走”
    • • 一级隔离:禁用受感染主机的网络接口;二级隔离:VLAN划分隔离感染区域;三级隔离:物理断网(仅限极端场景)。
    1. 阻断横向移动路径
    • • 禁用SMBv1、RDP等高风险协议,限制域管理员账户登录范围。
    • • 使用微隔离技术,限制服务器间非必要通信。
    1. DNS与C2通道封堵
    • • 在防火墙拦截与已知C2服务器(如VirusTotal标记域名)的通信,并同步至全网设备。
    1. 勒索病毒应急响应黄金30分钟
    • • 立即断开受感染主机网络,使用PE系统启动盘提取未加密文件,避免触发自毁机制。
    1. Webshell快速清除
    • • 使用D盾或河马查杀工具扫描Web目录,结合日志定位上传路径与攻击者IP。

四、深度分析阶段:溯源取证,精准打击
    1. 全盘镜像与内存取证
    • • 使用FTK Imager制作磁盘镜像,AVML捕获内存快照,避免证据丢失。
    1. 攻击链还原“五要素”
    • • 梳理初始入侵点(如钓鱼邮件附件)、横向移动路径(如Pass-the-Hash)、持久化手段(如计划任务)、数据渗出方式(如DNS隧道)、攻击者身份(如工具指纹)。
    1. 沙箱动态行为分析
    • • 将可疑样本提交至微步云沙箱或ANY.RUN,获取进程树、网络请求、注册表修改等行为报告。
    1. 日志时间轴关联分析
    • • 使用Logparser筛选登录日志,匹配异常时间(如凌晨3点)与高频失败登录IP。
    1. 攻击者画像构建
    • • 结合IP归属地、工具特征(如Mimikatz版本)、TTPs(战术、技术、过程),判断是否为APT组织(如Lazarus Group)。

五、恢复加固阶段:消除隐患,长效防御
    1. 系统重建“零信任”原则
    • • 受感染主机全盘格式化,从干净镜像重建系统,避免残留后门。
    1. 漏洞闭环管理
    • • 使用Nessus或OpenVAS扫描全网资产,按CVSS评分优先级修复(如Log4j2漏洞)。
    1. 密码策略强制升级
    • • 重置所有受影响账户密码,启用16位以上复杂密码,并禁用历史密码复用。
    1. 网络架构扁平化改造
    • • 拆分大型内网为多个安全域,部署下一代防火墙(NGFW)实现区域间精细化访问控制。
    1. AI驱动的威胁狩猎
    • • 部署Darktrace或Vectra,基于UEBA(用户实体行为分析)主动发现潜伏威胁。

六、特殊场景专项技巧

(一)勒索病毒应对

  1. 禁用宏与脚本执行

- Office文档默认禁用宏,限制PowerShell仅允许签名脚本执行。

    1. 诱饵文件部署
    • • 在关键目录放置伪装成机密文件的“蜜罐”,实时监控非法访问行为。

(二)DDoS攻击防御

  1. 流量清洗与弹性扩容

- 接入云服务商(如阿里云DDoS高防)的清洗中心,自动过滤异常流量。

    1. SYN Cookie防护启用
    • • 在服务器内核参数中启用SYN Cookie,缓解TCP洪水攻击。

(三)APT攻击对抗

  1. 供应链安全审查

- 对第三方软件(如Ollama)进行源代码审计,限制默认配置暴露(如关闭11434端口公网访问)。

    1. 内存马实时检测
    • • 使用Arthas监控Java应用线程,排查异常ClassLoader与内存驻留代码。

七、法律合规
    1. 证据链司法合规
    • • 取证过程全程录像,使用哈希校验工具(如HashCalc)确保数据完整性,符合《电子数据司法鉴定规范》。
    1. 数据泄露通知机制
    • • 依据《个人信息保护法》,72小时内向监管部门报告,并通知受影响用户。
    1. 舆情危机公关预案
    • • 提前起草声明模板,明确对外口径,避免“瞒报”引发二次信任危机。

八、工具与自动化增效
    1. Ansible自动化修复
    • • 编写Playbook批量修复漏洞(如更新OpenSSL版本),提升响应效率。
    1. SOAR剧本化响应
    • • 在Splunk Phantom或腾讯SOC中预设勒索病毒处置流程,自动隔离主机+阻断IP。
    1. GitOps配置版本控制
    • • 使用Git管理防火墙规则与服务器配置,任何变更可追溯、可回滚。

九、人员能力与团队建设
    1. 红蓝对抗常态化
    • • 每季度组织内部攻防演练,红队模拟APT攻击,蓝队实战提升响应能力。
    1. 威胁狩猎专项培训
    • • 学习MITRE ATT&CK框架,掌握TTPs映射与防御技战术。
    1. 外部专家协作机制
    • • 与专业安全公司签订应急响应支持协议,重大事件快速介入。

十、持续改进与行业联动
    1. 事件根因分析(RCA)
    • • 使用“5Why分析法”追溯漏洞根本原因(如未及时打补丁),避免同类事件复发。
    1. 参与威胁情报共享联盟
    • • 加入FIRST(全球应急响应组织)或CNVD(国家漏洞库),共享攻击指标与防御方案。
    1. 定期合规审计
    • • 每年通过ISO 27001或等保2.0认证,确保安全体系符合行业标准。

十一、新兴技术风险应对
    1. AI模型安全加固
    • • 本地部署的AI工具(如Ollama)关闭默认端口,启用API密钥认证与IP白名单。
    1. 量子加密前瞻部署
    • • 核心数据传输采用抗量子算法(如CRYSTALS-Kyber),预防“现在窃取,未来解密”攻击。

2025年的网络安全战场,已从“被动防御”转向“主动狩猎”。企业需以“零信任”为核心理念,将技术工具、流程规范、人员能力深度融合,方能在攻防对抗中占据先机。记住:每一次安全事件都是改进的契机,真正的防线始于未雨绸缪,成于持续进化。

互动话题:如果你想学习更多**网络安全方面**的知识和工具,可以看看以下面!

给大家分享一份全套的网络安全学习资料,给那些想学习 网络安全的小伙伴们一点帮助!

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
**读者福利 |**【优快云大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!! **(安全链接,放心点击)**!
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述
在这里插入图片描述

在这里插入图片描述

如果二维码失效,可以点击下方👇链接去拿,一样的哦

**读者福利 |**【优快云大礼包】最新网络安全/网安技术资料包~282G!无偿分享!!! **(安全链接,放心点击)**!
2025年网络安全应急响应实战技巧 2025年,网络安全威胁呈现高度复杂化、隐蔽化与自动化的特征,勒索病毒、无文件攻击、AI驱动的APT攻击等新型威胁层出不穷。面对此类挑战,高效的应急响应能力已成为企业生存的“生命线”。本文结合全球最新威胁情报与实战经验,系统梳理网络安全应急响应核心技巧,涵盖五大阶段,助力企业构建“零信任”防线。每季度组织跨部门(IT、法务、公关)应急演练,模拟勒索病毒、数据泄露等场景,验证预案可行性。 阅读详情

相关推荐

网络安全应急响应快速入门

梳理应急响应的基础知识,帮助大家快速入门,内容包括应急响应的概念、方式、流程、思路等,免费提供材料下载

鲲之大,一锅炖不下 887

应急响应详解

网络安全应急响应是指针对已经发生或可能发生的安全事件进行监控、分析、协调、处理、保护资产安全。网络安全应急响应主要是为了人们对网络安全有所认识、有所准备,以便在遇到突发网络安全事件时做到有序应对、妥善处理。在发生确切的网络安全事件时,应急响应实施人员应及时采取行动,限制事件扩散和影响的范围,防范潜在的损失与破坏。实施人员应协助用户检查所有受影响的系统,在准确判断安全事件原因的基础上,提出基于安全事件的整体解决方案,排除系统安全风险,并协助追查事件来源,协助后续处置。

默默的博客 6137

Spring Boot整合AWS S3文件上传实战:从配置到权限管理全流程解析

本文详细解析了Spring Boot整合AWS S3文件上传的全流程,包括基础配置、核心上传功能实现、高级权限控制及安全最佳实践。通过实战案例展示如何高效处理文件上传、大文件分片及权限管理,帮助开发者构建健壮的文件管理系统。特别强调AWS S3的高可用性和安全性,适用于企业级应用开发。

sam99的博客 283

网络安全应急响应经验分享(非常详细)零基础入门到精通,收藏这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

Libra1313的博客 4263

Freemarker整合poi导出带有图片的Excel教程

Freemarker整合poi导出带有图片的Excel教程 https://blog.youkuaiyun.com/x541211190/article/details/105675771根据此人博客可完成此功能,但原文中有一处错误需要纠正,当单元格合并时,计算起始单元格有错误。 源代码: /** * 构造合并单元格集合 * * @param createRowIndex: * @param cellRangeAddresses: * @param startIndex: * @param c

weixin_39403349的博客 1002

【无人机编队】基于matlab虚拟leader无人机编队仿真【含Matlab源码 3279期】

虚拟leader无人机编队仿真 完整代码,包运行;可提供运行操作视频!适合小白!

订阅付费专栏Matlab(奶茶价版),可赠送奶茶价版付费专栏指定代码1份; 835

金三银四网安市场爆了!年薪40万不是梦,这4个岗位最缺人,2026网络安全就业指南

文章分析了2025年网络安全就业市场火爆情况,指出安全运营、云安全、数据合规和AI安全是最缺人才的岗位。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

2301_79455190的博客 517

Python 爬虫实战:分析 AJAX 请求抓取搜狐新闻数据

在Web 2.0时代,大量网站采用AJAX技术实现动态内容加载。传统基于静态HTML解析的爬虫技术(如BeautifulSoup)已无法应对这类场景。本文将以搜狐新闻为实战目标,详解如何通过分析AJAX请求接口实现动态新闻数据的精准抓取。

yansideyucsdn的博客 1750

2025互联网人求职宝典:10大风口岗位+零基础网络安全逆袭

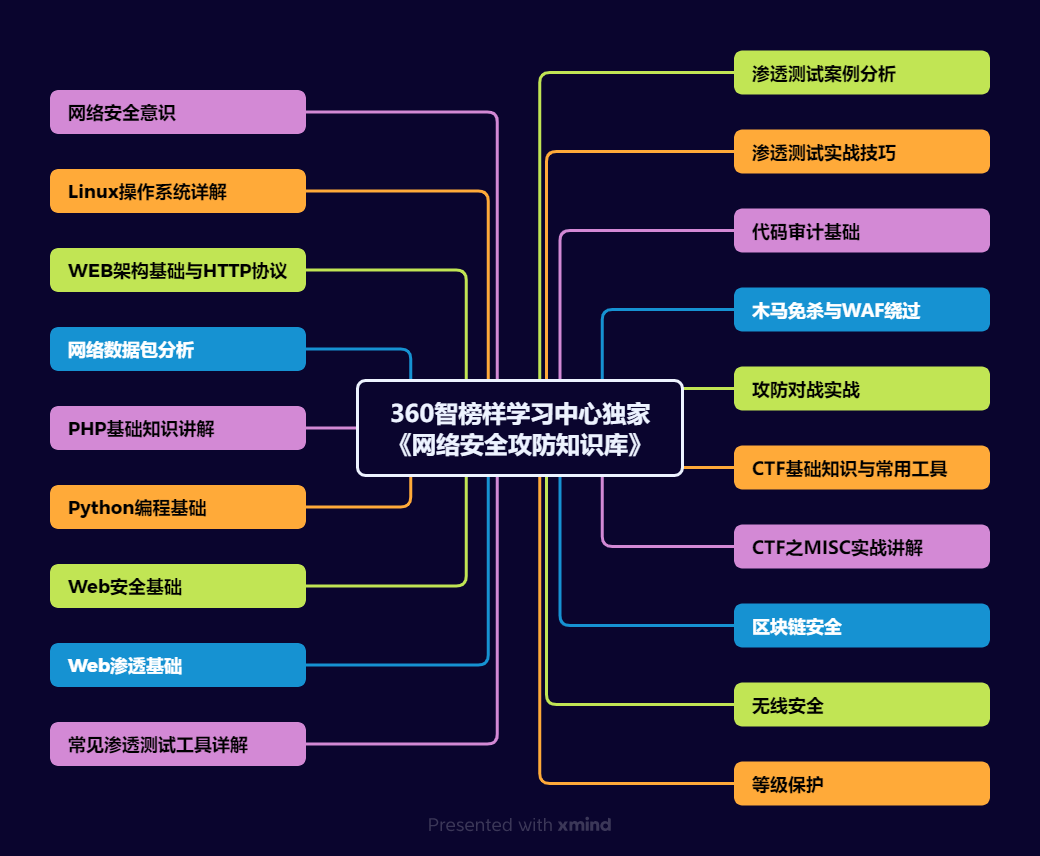
广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。360智榜样学习中心独家《网络攻防知识库》采用由浅入深、攻防结合的讲述方式,既夯实基础技能,更深入高阶对抗技术。

2401_86065041的博客 942

redhawk:STA timing data file解析

我正在「拾陆楼」和朋友们讨论有趣的话题,你⼀起来吧?STA timing data file分为以下几个部分:• Header• Name Map• Footer这部分报告设计的基本信息,例如文件类型,设计名称,分隔符等。...

m0_61544122的博客 1153

【Unity3D框架】GameFramework框架完全教程《全网最全》-专栏文章目录

最近准备学习框架,了解到GameFramework框架是国产Unity3D框架,准备学习一下,但是奈何全网关于这个框架的教程实在太少。为了让自己学习方便一些,也为了让后来者乘凉。将框架以自己的理解整理目录,并且补全教程。觉得教程有帮助别忘了一键三连哦。

优快云博客专家,Unity3D高级软件工程师,《Unity 3D从入门到实战》作者。 2万+

PCI DSS v4.1强制要求AI代码审计:企业合规落地与DevSecOps实战指南

在软件开发生命周期中,代码安全审计是保障应用安全的核心环节。其原理在于通过静态或动态分析,识别代码中潜在的安全漏洞与合规风险。随着软件复杂度提升和攻击手段自动化,传统基于规则库的审计工具面临误报率高、逻辑漏洞发现能力不足等挑战。AI技术,特别是大语言模型,通过理解代码语义和上下文,能显著提升审计的准确性和覆盖率,其技术价值在于实现安全左移,将风险管控嵌入开发流程。这一能力在金融、支付等强监管行业的应用场景中尤为重要,例如满足PCI DSS等合规框架对安全开发实践的要求。本文聚焦于即将强制实施的PCI DSS

weixin_33714884的博客 419

知识图谱设计简记

知识图谱是一种语义化的知识表示框架,通过实体-关系-属性三元组形式表达现实世界关联。其核心价值在于关联化整合数据、支持可解释性推理和赋能智能化应用。知识图谱可分为通用型和领域型两类,基本构成包括实体、关系、属性等基础元素,以及本体和实例等架构层元素。设计方法主要有自上而下、自下而上和混合式三种,需遵循业务导向、一致性等原则。在建模时需要明确属性与实体的判断标准,规范处理关系的方向性与对称性,并合理构建多重关系。主流技术框架如RDF和属性图体系均支持多重关系建模,选择需考虑业务需求。本体作为知识图谱的概念骨架

生活在别处 352

2025网络安全行业前景:人才缺口300万+,薪资持续飙升,学网络安全好找工作吗?网络安全薪资多少?

据《中国网络安全产业白皮书(2024)》预测,2025年我国网络安全市场规模将突破2000亿元,年复合增长率达23.5%。随着《数据安全法》《个人信息保护法》全面实施,金融、医疗、政务等关键领域强制要求配备网络安全工程师,人才缺口将从2023年的203万飙升至327万。

喜欢Python编程的程序员柚柚呀 1896

基于深度学习的柠檬等级检测系统 —— YOLOv8 + UI界面 + 数据集

本项目的目标是构建一个柠檬等级检测系统,通过深度学习模型自动检测柠檬的等级。自动检测柠檬等级:通过图像中的柠檬特征,自动判断其成熟度和质量。实时视频检测:通过摄像头实时监控柠檬的质量等级。用户友好的UI界面:为用户提供简洁直观的操作界面,支持图像上传、实时视频检测等功能。本项目展示了如何基于YOLOv8模型开发一个柠檬等级检测系统,结合PyQt5实现了用户友好的UI界面。通过该系统,用户可以快速上传柠檬图像并自动识别其等级,极大提升了检测效率和准确性。数据集的扩展。

YOLO 1111

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

2026网络安全就业爆火指南:金三银四年薪40万不是梦,这4个最缺人岗位助你轻松入门

文章分析了2025年网络安全就业市场火爆情况,指出安全运营、云安全、数据合规和AI安全是最缺人才的岗位。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

2301_79455190的博客 193

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

【强烈收藏】2026网络安全就业爆火指南:金三银四年薪40万不是梦,这4个最缺人岗位助你轻松入门

文章分析了2025年网络安全就业市场火爆情况,指出安全运营、云安全、数据合规和AI安全是最缺人才的岗位。广度: 面向企业安全建设的核心场景(渗透测试、红蓝对抗、威胁狩猎、应急响应、安全运营),本知识库覆盖了从攻击发起、路径突破、权限维持、横向移动到防御检测、响应处置、溯源反制的全生命周期关键节点,是应对复杂攻防挑战的实用指南。深度: 本知识库超越常规工具手册,深入剖析攻击技术的底层原理与高级防御策略,并对业内挑战巨大的APT攻击链分析、隐蔽信道建立等,提供了独到的技术视角和实战验证过的对抗方案。

QIANDXX的博客 75

LinePhone3.2.7(android端最新版本) sip客户端

SIP客户端For android:LinePhone3.2.7(最新版本),官网地址:http://www.linphone.org/

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

上一篇: 谁懂啊!失业 3 个月投 127 份简历,网安零成本转行,月薪 12K 上岸!
下一篇: 职场人狂喜!告别 35 岁焦虑,网安行业越老越吃香,30 岁转行正合适,282G 干货直接领!
披荆斩棘的GG
博客等级 码龄4年 1万+粉丝 2960原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值