如何使用 BeEF 黑客工具(非常详细),零基础入门到精通,看这一篇就够了

SQL快速入门(基本用法) 基本语句用法 阅读详情

前言
我们将解释什么是 BeEF、如何安装它以及如何启动它。我们将探索 BeEF Web 界面并讨论其不同组件。此外,我们将解释 BeEF 如何挂接到 Web 浏览器,并提供两种方法来实现这一点。

此外,我们将演示 BeEF 的三个具体用例:Google 网络钓鱼、创建导致反向 shell 的虚假通知栏以及窃取会话 cookie。

因此,如果您准备深入研究这个客户端框架,那就开始吧。

BeEF 是什么

BeEF,即浏览器利用框架,是道德黑客用来评估和利用网络浏览器漏洞的工具。

与许多其他专注于系统或服务器端漏洞的安全工具不同,BeEF 专注于客户端——具体来说,是用户的 Web 浏览器。这一点很重要,因为即使系统的网络或操作系统是安全的,Web 浏览器中的漏洞仍可以为攻击者提供进入网络或系统的途径。

BeEF 具有基于 Web 的用户界面,允许控制“挂钩”的 Web 浏览器,提供浏览器详细信息、活动日志和可用命令模块的清晰概览。“hook.js”是 BeEF 操作的核心 JavaScript 文件;一旦被目标浏览器加载,它就会与 BeEF 服务器建立通信通道并收集有关浏览器环境的全面信息。

根据以上网络安全技能表不难看出,网络安全需要接触的技术还远远很多,常见的技能需要学习:外围打点能力、钓鱼远控能力、域渗透能力、流量分析能力、漏洞挖掘能力、代码审计能力等。

如果你是准备学习网络安全或者正在学习,下面这些你应该能用得上:

①网络安全学习路线
②20份渗透测试电子书
③安全攻防357页笔记
④50份安全攻防面试指南
⑤安全红队渗透工具包
⑥网络安全必备书籍
⑦100个漏洞实战案例
⑧安全大厂内部视频资源
⑨历年CTF夺旗赛题解析

😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓

小白成长路线图

许多入门者转行网络安全,或者是有一定基础想进一步深化学习,却发现不知从何下手。接下来我将从成长路线开始一步步带大家揭开网安的神秘面纱。

1.成长路线图

共可以分为:

一、基础阶段

二、渗透阶段

三、安全管理

四、提升阶段
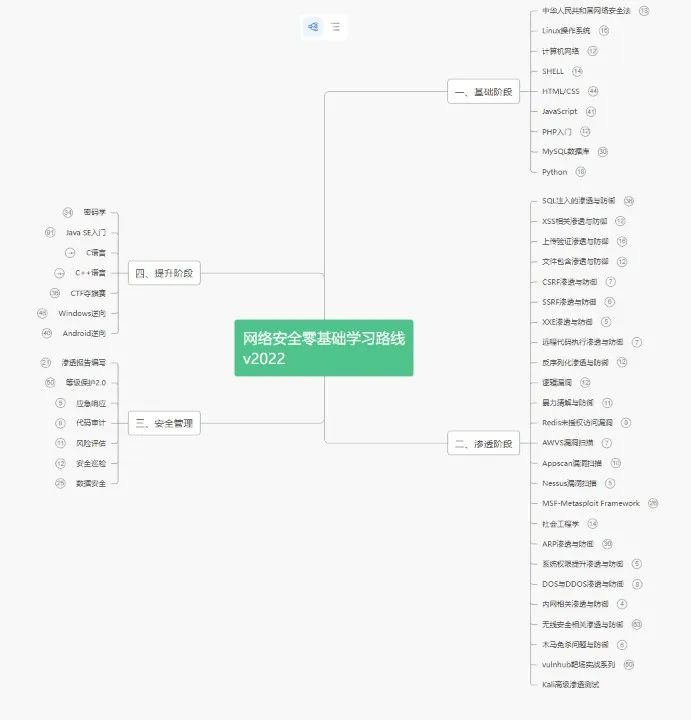
同时每个成长路线对应的板块都有配套的视频提供:

视频配套资料&国内外网安书籍、文档
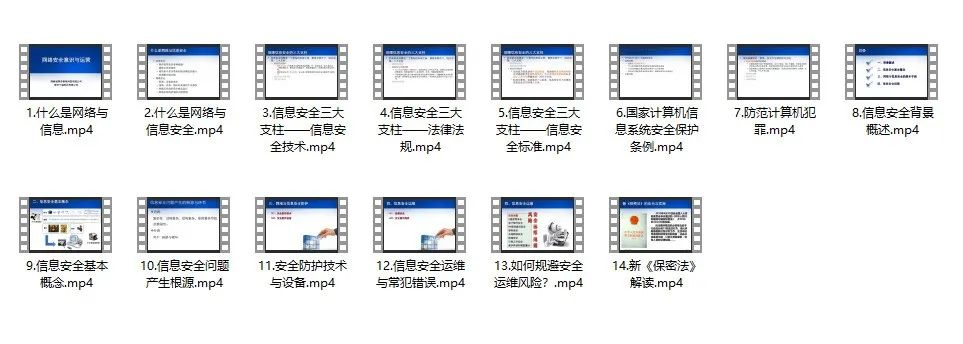
当然除了有配套的视频,同时也为大家整理了各种文档和书籍资料

SRC技术文档汇总
还有大家最喜欢的黑客技术、

绿盟护网行动

网络安全源码合集+工具包

网络安全面试题

最后就是大家最关心的网络安全面试题板块

所有资料共87.9G,朋友们如果有需要全套《网络安全入门+进阶学习资源包》,可以扫描下方优快云官方合作二维码免费领取哦~

要想成为黑客,离不开这十大基础知识 黑客和安全既是相互对立的,也是相互转换的。以上技术本身并无对错,但如果用于黑客攻击就是违法行为。如果用于安全防御,那就是有益的行为。请技术男们不要轻易去从事黑客攻击。 阅读详情

相关推荐

XSS漏洞利用工具BeEF

BeEF是Browser Exploitation Framework的缩写。随着人们越来越多地关注针对包括移动客户端在内的客户端的网络传播攻击,BeEF使专业的渗透测试人员可以使用客户端攻击向量来评估目标环境的实际安全状况。与其他安全框架不同,BeEF超越了硬化的网络边界和客户端系统,并在一个门户开放的环境中检查可利用性。BeEF将钩挂一个或多个Web浏览器,并将其用作启动定向命令模块的滩头堡,...

RockHan 1359

【网络安全零基础入门必知必会】SQL语言入门(非常详细)零基础入门到精通,收藏这一篇就够了(02)

格式通常是 `SELECT column_name(s) FROM table_name WHERE condition`,其中 `column_name(s)` 是要查询的列,`table_name` 是数据表名,`condition` 是筛选条件。: 即数据库定义语句,用来创建数据库中的表、索引、视图、存储过程、触发器等对象。1.2 数据类型:数字型(int,tinyint,decimal,float等)、日期和时间类型(Date,TIME等)、字符串类型(char,varchar等)。

Libra1313的博客 2862

2023东华大学OJ机试题22-70

东华大学计算机考研复试机试22 约瑟夫环223、整除的尾数24、回文质数25、汽水瓶26、阶乘最后的非0位27、算菜价28、 水果价格29、求奇数的乘积30、求最晚和最早日期31、素数32、计算e33 数字之和34 繁殖问题35 奇妙的数字36 整除的尾数37 黑色星期五38 树39 约瑟夫环40 最大与最小41 环42 求数列项43 最高频率44 三艘船45 回文数46 特殊四位数47 最大值48 数列149 修理牛棚50 按要求输出序列51 部落人乘法52 序列53 双重回文数54 等差数列55 人见人

m0_49263811的博客 2600

SQL语言入门(非常详细)零基础入门到精通,收藏这一篇就够了

SQL语言入门(非常详细)零基础入门到精通,收藏这一篇就够了

2302_76672693的博客 3万+

LLaVA-1.5:多模态视觉问答新突破

LLaVA-1.5在多模态视觉问答(VQA)任务中取得了显著进展,主要得益于视觉-语言连接器的优化和特定任务数据集的增加。通过将连接器升级为两层MLP,模型在处理视觉与语言关系时表现更佳。同时,引入如OKVQA、OCRVQA等数据集,增强了模型在复杂视觉推理任务中的能力。在11个基准测试中,LLaVA-1.5超越了现有方法,展示了其强大的多模态能力。此外,模型通过提升输入图像分辨率、扩展语言模型和改进多语言能力,进一步提升了性能。尽管在短格式回答任务中初期表现不佳,但通过调整提示格式和微调,其性能显著提升

weixin_57060548的博客 945

海思方案定制hi3531dv200/SS528 DVR方案解析:从硬件选型到编解码实战应用

海思方案,Hi3518EV100,Hi3518CV100,Hi3515CV100,Hi3516CV100,Hi3516ECV100,Hi3516D,Hi3516A,Hi3519,Hi3520D,Hi3521A,Hi3535,Hi3531,Hi3536,Hi3536C,Hi3536D,Hi3518EV200,Hi3518EV201,Hi3520DV200,Hi3516CV200,Hi3516CV300,Hi3516AV200,Hi3520DV300,Hi3519V101,sd3403,hi3519av200

1585

揭秘最为知名的黑客工具之一:BeEF(非常详细)零基础入门到精通,收藏这一篇就够了

BeEF(The Browser Exploitation Framework)是一款强大的浏览器渗透测试框架,主要用于对浏览器进行安全评估和攻击。通过控制受害者的浏览器,渗透测试人员可以执行多种攻击技术,如窃取信息、执行恶意代码等。BeEF 的目标是揭示现代浏览器的安全风险,并为安全研究人员提供一个强大的测试平台。

A1_3_9_7的博客 1175

第一章:信号链的精度之战:深入解决电流采样偏差

摘要:本文深入探讨了FOC控制中电流采样偏差问题及其解决方案。电流采样偏差主要来源于偏移误差、增益误差、非线性误差和温漂四大类,其中偏移误差对FOC性能影响最为严重。硬件方面建议采用高精度采样电阻、低失调运放和独立基准电压等设计;软件层面提出了上电自动零点校准、在线实时补偿和模型闭环补偿三种策略。最后介绍了量产自动化校准系统,通过硬件优化和软件补偿相结合,确保每台产品电流采样精度的一致性,为FOC控制奠定坚实基础。

汽车软件开发 602

揭秘最为知名的黑客工具之一:Wapiti(非常详细)零基础入门到精通,收藏这一篇就够了

BeEF(The Browser Exploitation Framework)是一款强大的浏览器渗透测试框架,主要用于对浏览器进行安全评估和攻击。通过控制受害者的浏览器,渗透测试人员可以执行多种攻击技术,如窃取信息、执行恶意代码等。BeEF 的目标是揭示现代浏览器的安全风险,并为安全研究人员提供一个强大的测试平台。

logic1001的博客 1993

全网最全RT-DETR涨点改进,基于官方源码1:1还原,在Ultralytics项目中配置rtdetr-r18、rtdetr-r34、rtdetr-r50、rtdetr-r101版本~小论文大论文必备

本文详细介绍了如何将RT-DETR的ResNet18/34/50/101/154版本移植到ultralytics项目中。主要内容包括:1) RT-DETR核心特点,如高效混合编码器、IoU感知查询选择等;2) 提供完整ResNet核心代码;3) 分步配置指南,包括创建模块文件和修改tasks.py;4) 各版本yaml配置文件的创建方法。该方案可帮助研究者快速实现RT-DETR改进,适用于目标检测相关论文研究。所有配置文件均可正常运行,为实验部署提供了便利。

Ai缝合怪、助力小伙伴高效发论文 3933

OFDM调制解调系统信道估计和均衡算法的MATLAB仿真

然后,从接收到的信号中提取导频序列,并使用LS算法进行信道估计。OFDM(正交频分复用)是一种常用于高速数据传输的调制技术,它将高速数据流分割成多个低速子载波,通过在不同的子载波上传输数据,实现了频域上的正交性。因此,信道估计和均衡算法在OFDM系统中起着至关重要的作用,用于减小信道衰落引起的影响。通过运行上述代码,可以进行基于LS算法的OFDM调制解调系统信道估计和均衡的MATLAB仿真。本文将介绍一种基于LS(最小二乘)算法的OFDM调制解调系统信道估计和均衡算法,并提供相应的MATLAB仿真代码。

uote_e的博客 229

BeEF-XSS详细使用教程

BeEF-XSS简介 BeEF-XSS是一款非常强大的web框架攻击平台,集成了许多payload,可以实现许多功能! 启动BeFF-XSS BeEF-XSS管理登录页面 用户名默认为beef,密码在首次启动beef-xss时需要手动设置。(启动beef-xss会自动打开浏览器) BeEF-XSS主页面介绍 Hocked Browers online browers 在线浏览器 offline browers 离线浏览器 Detials 浏览器、插件版本信息,操作系统信息 L.

星落的博客 4万+

手把手教程 | 使用 apktool 修改已发布 APK 的版本号与版本名称

摘要:本文介绍如何使用apktool工具直接修改APK版本信息,适用于版本回滚、多版本测试等场景。详细步骤包括反编译APK、修改版本号、重打包、对齐优化和重新签名,并分享了反编译相关实用知识。该方法无需源代码参与,但需注意修改后的APK必须重新签名才能安装。最后强调应在合法范围内使用反编译技术。

学无止境 829
上一篇: 事实-发现支付宝漏洞90后小伙-零基础黑客入门教程
下一篇: 黑客零基础入门 | 网络安全
披荆斩棘的GG
博客等级 码龄4年 1万+粉丝 2960原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值

