Web安全你了解多少(三)- 工具的使用

什么是web安全测试 1.1什么是web安全测试? Web安全测试就是要提供证据表明,在面对敌意和恶意输入的时候,web系统应用仍然能够充分地满足它的需求 1.2为什么进行Web安全测试 2005年06月,CardSystems,黑客恶意侵入了它的电脑系统,窃取了4000万张信用卡的资料。 2011年12月,国内最大的开发者社区优快云被黑客在互联网上公布了600万注册用户的数据;黑客随后陆续公布了网易、人人、天涯、猫扑等多家大型网站的数据信息。 2014年12月,大量12306用户数据被泄露,被泄露的数据达131653条,包括 阅读详情

客户端工具

  • Brupsuite* Proxy - 拦截HTTP/HTTPS的代理服务器,作为一个浏览器和目标应用程序之间的中间人,允许你拦截,查看,修改在两个方向上的原始数据流* Intruder - 定制的高度可配置工具,对web应用程序进行自动化攻击 如枚举标识符,收集有用数据,以及使用fuzzing技术探测常规漏洞* Repeater - 靠手动操作来补发单独堆Http请求,并分析应用程序响应的工具* Sequencer - 分析不可预知的应用程序会话令牌和重要数据项的随机性工具* Decoder - 手动执行或对应用程序数据者智能编码解码* Comparer - 实用的工具,通过一些相关的请求和响应得到两项数据的一个可视化的差异* 下载地址 portswigger.net/burp监听代理端口配置

<img src=" https://p6-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/cd4ca8bd30cd4c9b9304e37732a6c25c~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />

关闭拦截

<img src=" https://p1-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/960ff48f940c4885ae976e6d4c31d53a~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />

firefox浏览器配置代理

<img src=" https://p6-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/357e25ce7ebf4a218fc5efb03cd2b55b~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />

用之前配置的django网站测试

<img src=" https://p3-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/ef2bdff16e5145a58d397dd00e3a2e46~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />

Brupsuite拦截到请求

<img src=" https://p9-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/e9427f30e196463297753bafdf4a80ce~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />
<img src=" https://p1-juejin.byteimg.com/tos-cn-i-k3u1fbpfcp/11ff73a506c24bf297712c7bac91f79d~tplv-k3u1fbpfcp-zoom-in-crop-mark:4536:0:0:0.image?" style="margin: auto" />

Repeater Sequencer Intruder 可以自行去尝试下

  • Curl* 一个功能强大灵活的网络工具,使用url的形式传输数据,支持HTTPS, IMAP POP3 RTSP SCP FTP FTPS TFTP SMTP SMB Telnet等协议* 多用于抓取网页 网络监控等方面 解决开发及调试中遇到的问题* curl ifconfig.co 查看本机公网ip curl -v ifconfig.co 回显过程 -v* windows需要单独下载,mac默认已集成,通过man curl查看手册* Wappalyzer* Postman* Hackbar浏览器插件

=====

Hackbar

firefox 浏览器插件 包含一些常用的工具 (SQL injection, XSS, 加密等)可以利用它快速构建一个HTTP请求,或者用它快速实现某种算法等,多用于手工测试Web漏洞

firefox添加插件 hackbar quantum插件

Wappalyzer

Wappalyzer插件是一款功能强大的并且非常使用的网站技术分析插件

通过这个插件的功能,我们就可以了解到目标网站所采用的平台架构 网站环境 服务器配置环境 Javascript框架 以及变成语言等等

通过 Wappalyzer了解到 网站使用的是 Django框架,变成语言使用的是 Python

这就为后续的渗透测试提供给了进一步的信息

### 如何入门网络安全

#### 建议

多看书

阅读永远是最有效的方法,尽管书籍并不一定是最好的入门方式,但书籍的理解需要一定的基础;但是就目前来看,书籍是比较靠谱的入门资料。

现在Web安全书籍比较多,因此大家在学习的过程中可以少走了不少的弯路。如果以上推荐书籍阅读有困难,那就找自己能看得进的 Web 安全的书

当然纸上谈兵终觉浅,最好还是实践一下。

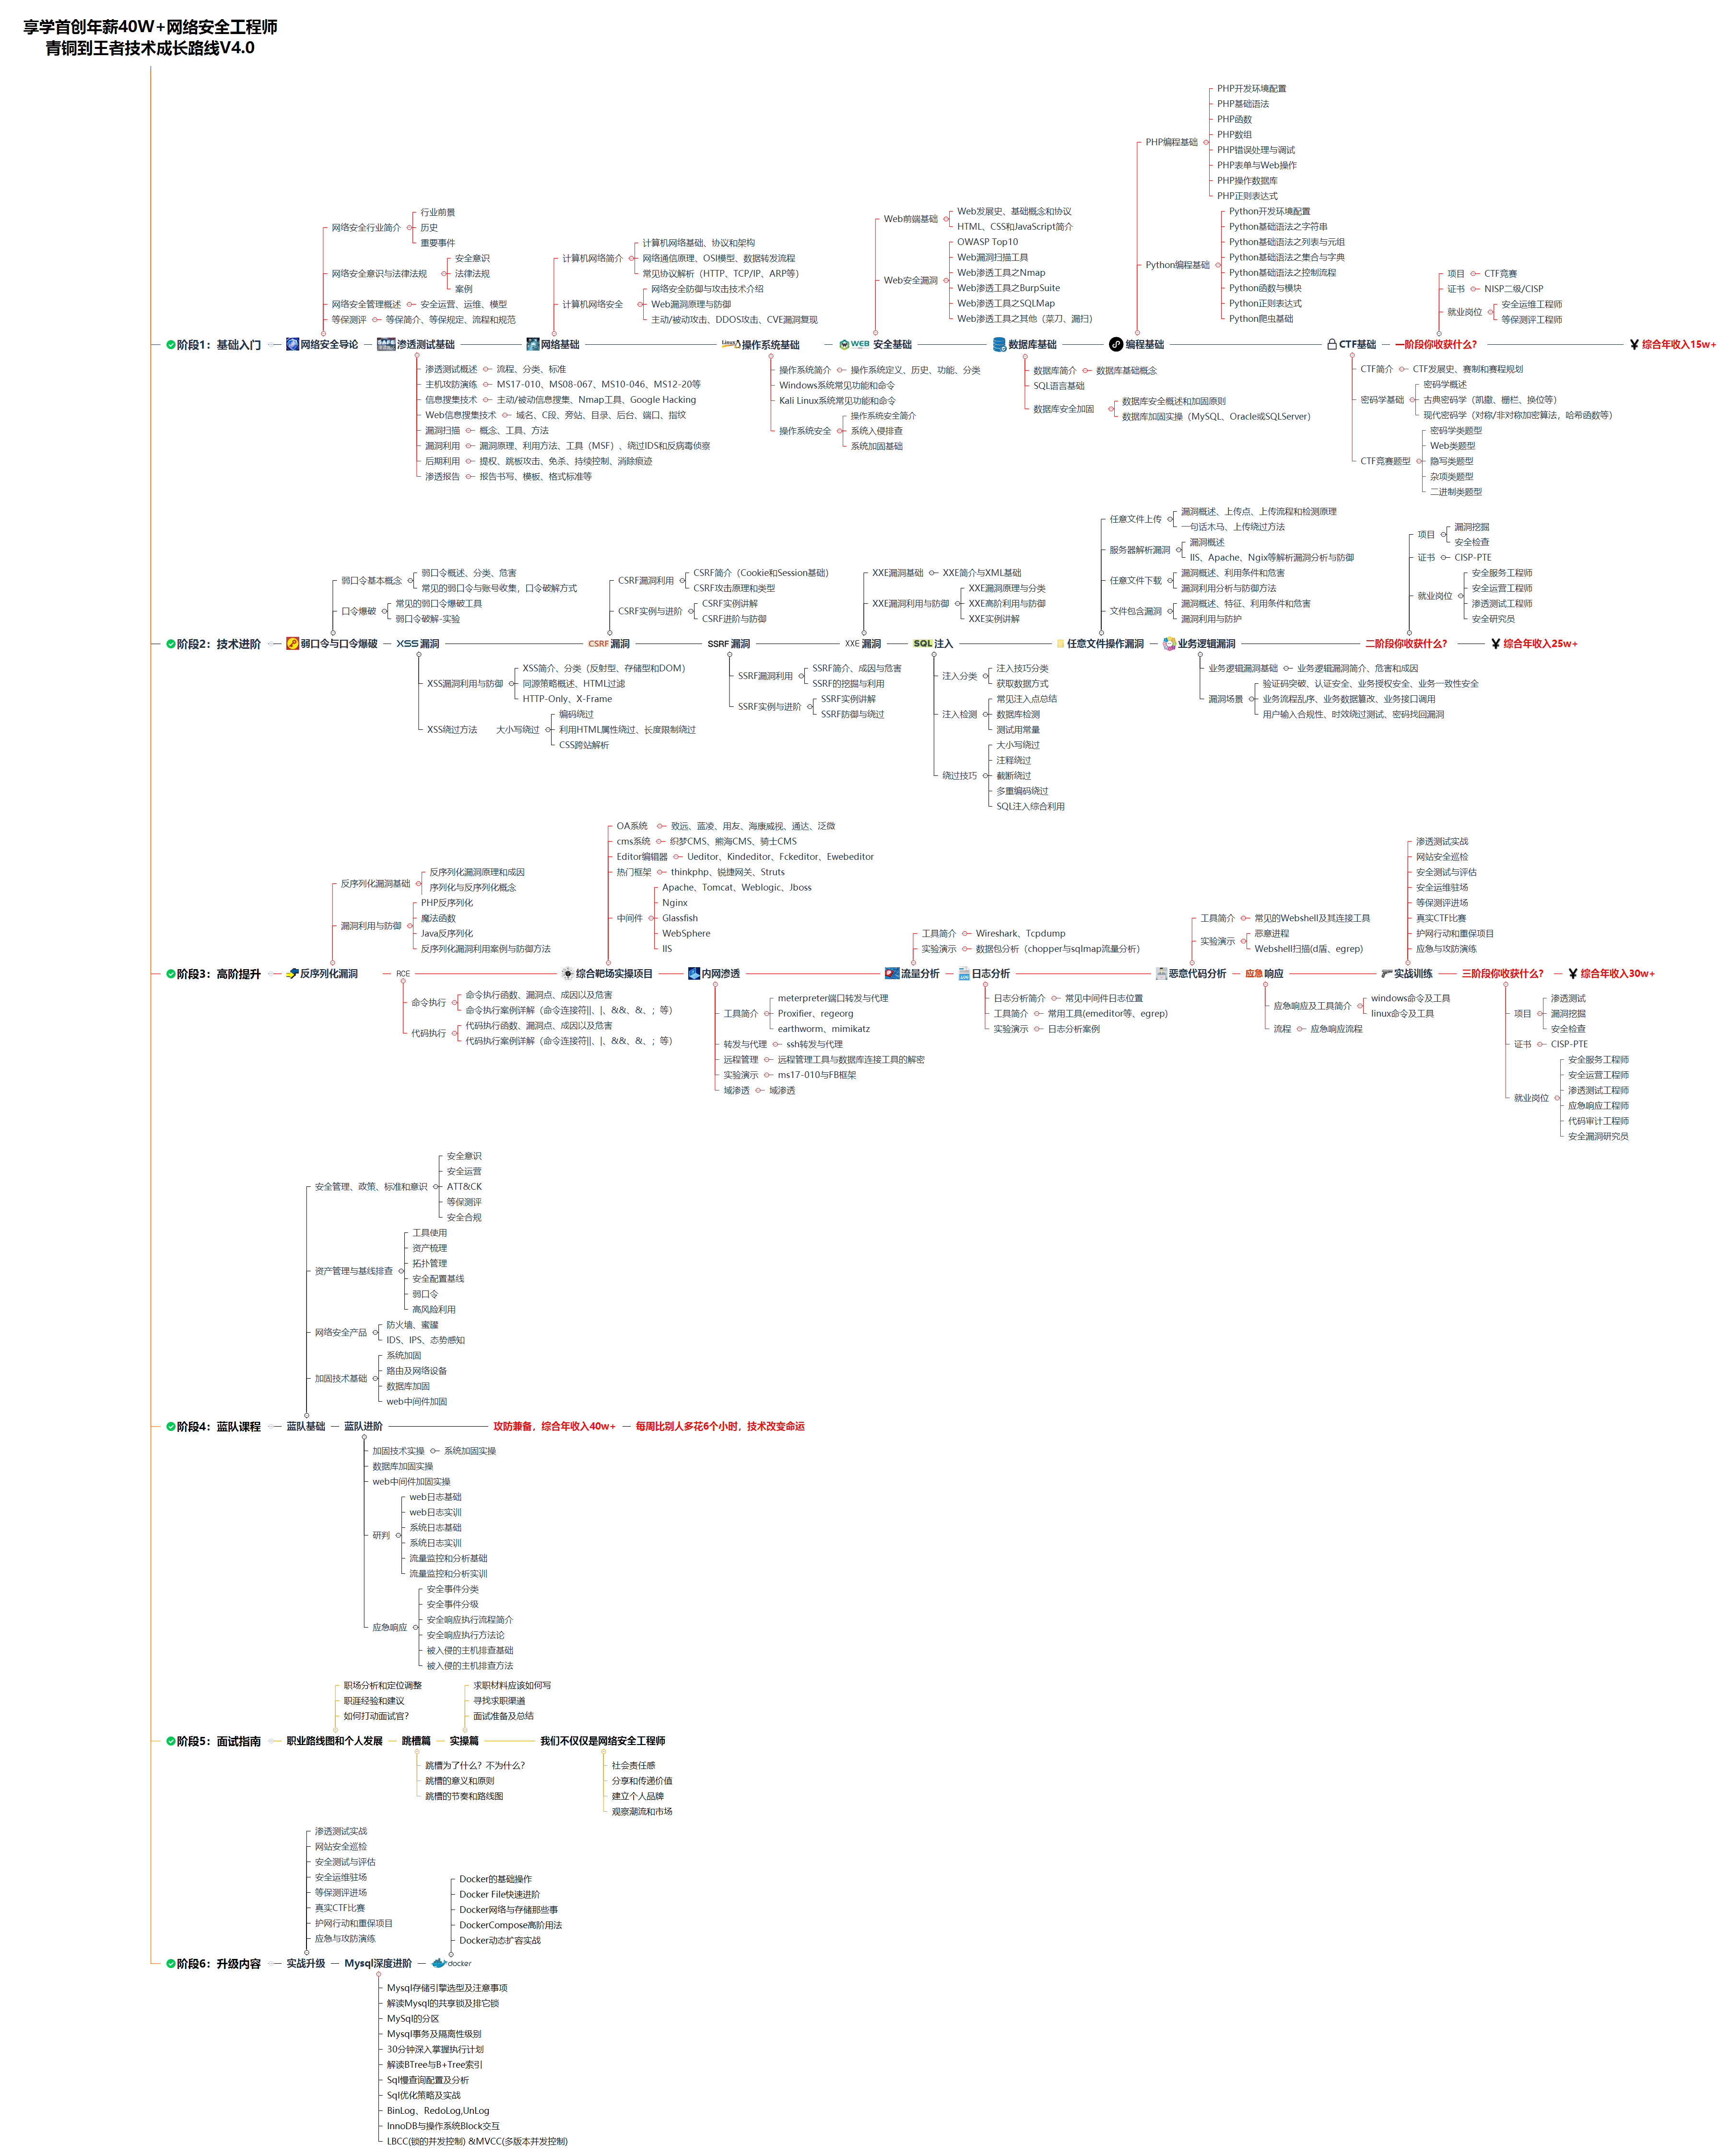
对于那些没有学习方向和资料的同学,可以看下我整理的资源,这份资料经历过社会的实践,可以说是当下全网较全的网络安全知识体系:

①网络安全学习路线

②20份渗透测试电子书

③安全攻防357页笔记

④50份安全攻防面试指南

⑤安全红队渗透工具包

⑥网络安全必备书籍

⑦100个漏洞实战案例

⑧安全大厂内部视频资源

⑨历年CTF夺旗赛题解析
web安全工具 目录 数据拦截 BURP SUITE PROXY proxy 配置 Intercept 测试 Fiddler 命令行 设置断点 Winsock expert 信息探测 google搜索 NMAP 参数 实例 数据拦截 BURP SUITE PROXY proxy 用于拦截的代理服务器,可以查看修改原始数据包。 配置 proxy~options~proxylistener~add~bind to port=6666(此时未开启) 配置浏览器127.0.0.1.. 阅读详情

相关推荐

七个优秀开源免费Web安全漏洞扫描工具

Web安全漏洞扫描技术是一种用于检测Web应用中潜在的漏洞或者安全风险的自动化测试技术。Web安全扫描工具可以模拟黑客行为,检测常见的漏洞,例如:Sql注入、XSS、文件上传、目录遍历等。Web漏洞扫描工具可以用于检测Web应用程序中可能存在的漏洞,例如:代码注入、代码泄漏、跨站脚本、跨站请求伪造、会话劫持、文件传输等。目前市面上有许多Web安全漏洞扫描软件,有商业的也有开源免费的,例如AppScan就是一个比较流行的商用Web安全扫描工具。

wjianwei666的专栏 1815

Web安全你了解多少(二)- HTTP基础&安全溯源

HTTP定义了客户端如何从Web服务器请求Web页面,以及Web服务器如何把Web页面传送给客户端; 通过TCP套接字,向Web服务器发送文本请求报文,一个请求报文由请求行、请求头部、空行和请求数据4部分组成; Web服务器解析请求,定位请求资源,将资源副本写到TCP套接字,由客户端读取; 返回响应之后,服务器检测connection状态,若connection模式为close,则服务器主动关闭TCP连接,客户端被动关闭连接,释放TCP连接 请求 GET POST DELETE HEAD ......

coding不死,也未曾凋零 3816

华为eNSP与VMware虚拟机联动实战:从零搭建仿真网络环境

本文详细介绍了如何从零开始搭建华为eNSP与VMware虚拟机的联动仿真网络环境。通过环境准备、网络适配器配置、eNSP与VMware网络集成、安全策略与NAT配置等步骤,帮助读者掌握构建企业级网络实验场景的关键技术。这种组合特别适合网络工程师进阶训练和华为认证考试准备,实现低成本、高灵活性的网络仿真实验。

weixin_30415113的博客 504

常用Web安全扫描工具合集

初入门时,喜欢将目标站点直接丢扫描器,慢慢等扫描结果,极度依赖Web扫描器;而有一些漏洞高手,善于运用运用各种工具但并不依赖工具,经常可以找到扫描工具发现不了的漏洞。一款好用的Web扫描器...

1万+

AIGC实战:用ComfyUI和Lora微调打造专属原神角色(含完整工作流)

本文详细介绍了如何利用ComfyUI和Lora微调技术打造专属原神风格角色,涵盖从环境配置、数据集准备到工作流构建和Lora训练的全过程。通过模块化节点设计和高级控制技术,创作者可实现高度个性化的AIGC艺术创作,提升二次元角色生成的效率与质量。

weixin_29185199的博客 355

新能源知识库(98)SOC曲线介绍

​:一条异常的健康SOC曲线,往往能提前反映出电池性能的衰退或系统存在的隐患。BMS和EMS通过实时跟踪SOC值,能在电池电量过高(如>95%)时停止充电,电量过低(如<20%)时停止放电,从而避免因过度充放电引发的。​:OCV-SOC曲线上较为平坦的部分(例如,磷酸铁锂电池通常在20%-80% SOC范围)。​:在光伏、储能、电网协同的系统中,SOC曲线是能量调度的核心依据。​:电池的寿命很大程度上取决于它的工作方式。​:利用电池静置后电压与SOC的对应关系来估算,较准确但需要电池静置,无法实时使用。

竹君子之家 926

Web安全常用工具 (持续更新)

本文讲解了Web安全中常用到的工具,帮助大家系统的入门CTF中Web工具的应用。需要注意,在Web安全尤其在CTF中,工具往往是高效甚至必不可少的。

Keeping it fresh at all times. 4936

Spark on Yarn 高可用模式部署流程

本文介绍了如何配置Spark和Yarn的高可用(HA)环境,以确保在大规模数据处理中避免单点故障。

xhaoDream的博客 1448

Web安全你了解多少(一)- 搭建一个django网站

用户输入网址看到网页,这个过程发生了什么 DNS解析URL得出IP,IP寻址找到对应的服务器; TCP/IP协议建立到Web服务器的链接;发送HTTP请求报文;资源目录查找HTML文档或委托动态语言脚本处理的应用服务器,响应HTTP报文 常见的Web服务器有哪些 Web应用框架 如何构建一个最简单的web服务 采用MTV框架模式 Model - View - Template django安装 django应用注册及建立及基本配置 添加URL的映射关系 启动第一个web应用 初始化管理后台账号.....

coding不死,也未曾凋零 3499

[原创]Step by step 实现自己的AI知识库问答(二)

对小白很友好的AI智能问答开发保姆级教程,适合初级开发者、学生阅读参考,无限制分享,欢迎转载。在这个章节中,我们使用了百度千帆作为知识库,通过简单的代码调用API实现了智能问答。

BaiRiYiSanJin的博客 1471

C#怼倍福TwinCAT3:ADS协议封装实战(附完整读写源码+避坑清单)

变量名大小写敏感:PLC里定义的是GVL.bStart,你写GVL.BStart绝对读不到;数组访问格式:PLC数组是,C#里读单个元素要写,读整个数组不用写索引;句柄要释放:用创建的句柄,一定要用using包起来,否则会占着资源;PLC必须运行:哪怕变量定义对了,PLC没Run(只是Login)也读不到数据;路由配置:如果上位机和PLC不在一个网段,要在TwinCAT3里添加路由(Router→Edit Routes)。倍福ADS通信其实不难,核心就是“配置对+变量名写对+数据类型匹配”。

这里只有干货:从 Modbus 通信到 MES 对接,从 YOLO 训练到工控机部署,带你搞定工业软件开发全流程。 952

深入了解 AppScan 工具的使用:筑牢 Web 应用安全防线

IBM AppScan 作为一款业界领先的 Web 应用程序安全测试工具,就像一位专业的 “安全卫士”,能够精准高效地识别并协助修复各类安全漏洞,为应用安全保驾护航。接下来,让我们一同深入探索 AppScan 的使用奥秘。通过本文的详细介绍,相信您已经对 IBM AppScan 这款强大的 Web 应用程序安全测试工具的使用方法有了较为全面的了解。在实际应用过程中,您可以根据不同项目的具体特点和安全需求,灵活运用 AppScan 的各项功能,为应用程序构筑起一道坚固的安全防线。

xinyaoyaotu的博客 1013

【连接器专题】 EIA-364 系列标准的完整列表

EIA-364 系列标准在电子工业中具有重要的地位,为电子连接器和互连系统的测试和验证提供了统一的、可操作的流程和方法,有助于提高电子产品的质量和可靠性,促进了电子工业的发展

一点硬件 2664

【2】web安全入门篇-了解web

1.什么是web 百度百科会解是得很清楚,我在这里就不赘述了 https://baike.baidu.com/item/Web/150564 web运行结构 2.一次完整的网页请求 图示大致流程为 1.浏览器输入url如www.baiduc.om 2.域名解析获得该域名IP地址(DNS解析原理) 3.与该域名建立TCP连接通过三次握手(三次握手原理) 4.封装HTTP请求,向服务器发起HTTP...

weixin_43303273的博客 3159

SolidWorks_模具设计5_分型线生成

分型线是模具设计的核心要素,直接影响产品质量、脱模可行性和制造成本。本文系统介绍了分型线生成技术,包括三种核心算法:基于凸包的方法适用于简单几何,可见性分析处理复杂曲面,曲率特征优化则能找到自然分界。文章提供了完整的Python实现示例,涵盖点云投影、网格处理和分型线评估等关键技术。通过理解这些原理和方法,工程师可以更高效地设计出满足外观要求、易于加工的分型线方案,显著提升模具设计质量和效率。

H17853509096的博客 180

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

安全测试之路 —— 你了解WEB安全测试吗?

OWASPXSS漏洞SQL注入攻击是指攻击者利用Web应用程序对用户输入的过滤不完全或存在漏洞,将恶意的SQL代码注入到后台数据库中,从而达到窃取、篡改或者删除敏感数据的攻击行为。SQL注入攻击是Web应用程序中比较常见的攻击类型之一。SQL注入攻击的原理是,攻击者在Web应用程序的输入框或者其他输入方式中,输入带有恶意SQL语句的字符串。当Web应用程序接收到这些输入并将其直接拼接到SQL查询语句中,而没有对输入数据进行充分的验证和过滤时,攻击者的恶意SQL语句将会被执行。

OKCRoss的博客 931

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

网站安全检测:推荐8款免费的 Web 安全测试工具_web端稳定性测试工具

随着 Web 应用越来越广泛,Web 安全威胁日益凸显。黑客利用网站操作系统的漏洞和服务程序的 SQL 注入漏洞等得到Web服务器的控制权限,轻则篡改网页内容,重则窃取重要内部数据,更为严重的则是在网页中植入恶意代码,使得网站访问者受到侵害。这也使得越来越多的用户关注应用层的安全问题,对 Web 应用安全的关注度也逐渐升温。下面向大家推荐8款非常有用的免费安全测试工具。

Spontaneous_0的博客 3521

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

霍尼韦尔SoftMaster使用说明

霍尼韦尔SoftMaster使用说明

十大开源Web应用安全测试工具

点击蓝字关注我们Web应用安全测试可对Web应用程序执行功能测试,找到尽可能多的安全问题,大大降低黑客入侵几率。在研究并推荐一些最佳的开源Web应用安全测试工具之前,让我们首先了解一下安...

weixin_45727359的博客 3829

web安全之AppScan工具详解

安全测试应该是测试中非常重要的一部分,但他常常最容易被忽视掉

m0_74131821的博客 1453

【安全工具】Web漏洞扫描十大工具

漏洞扫描技术是建立在端口扫描技术的基础之上的,从对黑客的攻击行为的分析和收集的漏洞来看,绝大多数都是针对某一个特定的端口的,所以漏洞扫描技术以与端口扫描技术同样的思路来开展扫描的。漏洞扫描技术的原理是主要通过以下两种方法来检查目标主机是否存在漏洞,在端口扫描后得知目标主机开启的端口以及端口上的网络服务,将这些相关信息与网络漏洞扫描系统提供的漏洞库进行匹配,查看是否有满足匹配条件的漏洞存在,通过模拟黑客的攻击手法,对目标主机系统进行攻击性的安全漏洞扫描,若模拟攻击成功,则表明目标主机系统存在安全漏洞,

qq_44005305的博客 4558

网站安全检测:推荐 8 款免费的 Web 安全测试工具

随着 Web 应用越来越广泛,Web 安全威胁日益凸显。黑客利用网站操作系统的漏洞和 Web 服务程序的 SQL 注入漏洞等得到 Web 服务器的控制权限,轻则篡改网页内容,重则窃取重要内部数据,更为严重的则是在网页中植入恶意代码,使得网站访问者受到侵害。这也使得越来越多的用户关注应用层的安全问题,对 Web 应用安全的关注度也逐渐升温。下面向大家推荐 8 款非常有用的免费 Web 安全测试工具。

白帽子凯哥哥的博客 3330

web安全书籍推荐,强烈推荐18本web安全书籍_web书籍

为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓👉优快云大礼包🎁:全网最全《网络安全入门&进阶学习资源包》免费分享**(安全链接,放心点击)**👈​。

ewii12567的博客 2675

面试官:网络安全了解多少,简单说说?(三)

就像前面安全系列相关文章提到的一样,永远不要相信用户的任何输入,永远不要,永远不要,对于用户输入的东西,在前端就做好过滤,然后再提交到后端,这才是一个合格的前端需要养成的良好习惯,永远不要将安全责任都推到后端身上,因为我们需要相信,前端+后端,永远是更加安全和稳固的安全开发范式!我们需要相信,前端+后端,永远是更加安全和稳固的安全开发范式!

wangluoanquan111的博客 1632
上一篇: Web安全你了解多少(二)- HTTP基础&安全溯源
下一篇: WEB安全入门:如何防止 CSRF 攻击?
gool奇米
博客等级 码龄4年 16粉丝 149原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值