Web安全你了解多少(二)- HTTP基础&安全溯源

保姆级教程:手把手教你从ENSEMBL官网下载GRCh38/GRCh37的GTF注释文件(附网址规律总结) 本文提供从ENSEMBL官网下载GRCh38/GRCh37的GTF注释文件的详细教程,包括路径解析、版本号确定和下载命令示例。特别解析了GRCh37的特殊存储结构,并分享批量下载、文件校验等高级技巧,帮助生物信息学研究者高效获取基因组注释文件。 阅读详情

协议基础

HTTP定义了客户端如何从Web服务器请求Web页面,以及Web服务器如何把Web页面传送给客户端

1.客户端连接到Web服务器2.发送HTTP请求通过TCP套接字,向Web服务器发送文本请求报文,一个请求报文由请求行、请求头部、空行和请求数据4部分组成3.服务器接收请求并返回HTTP响应Web服务器解析请求,定位请求资源,将资源副本写到TCP套接字,由客户端读取一个完整的响应 由状态行、响应头部、空行(请求空行)和响应数据(请求体)4部分组成4.释放TCP连接返回响应之后,服务器检测connection状态,若connection模式为close,则服务器主动关闭TCP连接,客户端被动关闭连接,释放TCP连接若connection模式为keepalive,则该连接会保持一段时间,在该时间内可以继续接收请求5.客户端浏览器解析HTML内容HTTP协议的组成结构

  • 请求方法GET POST , DELETE HEAD OPTIONS PUT TRACE* GET/POST* 从参数传递方面来看GET直接拼接URL,POST参数是放在请求体里面* 从长度限制角度来讲GET一般不超过1024K,POST理论上没有,但浏览器可能有自己的限制* 从安全角度来讲GET明文,安全性低但是从本质上来说,GET POST都是TCP连接,并无本质的区别。由于HTTP/浏览器的限定,导致在应用过程中体现出一些不同。GET产生一个数据包,POST产生两个数据包GET请求,浏览器会把http header 和 data一并发出去,服务器响应200(返回数据)POST, 浏览器先发送header,服务器响应100 continue,浏览器再发送data,服务器响应200 ok通过上一篇文章 Web安全你了解多少(一)- 搭建一个django网站 搭建的网站,对比下get post

对于访问资源来讲,GET是最主要的一个应用场景

  • HTTP请求方法 和 响应代码

Web安全起源

Web应用全都建立在http协议基础上,是对http协议的实际应用

在实现http协议的过程中,没有做到足够强大足够充足的约束,导致攻击者能够利用其中的薄弱环节进行攻击

web安全攻防要点

  • 客户端脚本安全* 浏览器安全* 跨站脚本攻击(xss)* 反射型* 存储型* DOM型* 跨站点请求伪造(CSRF)* 点击劫持(Click Jacking)* 网页钓鱼* 服务端应用安全* 认证与会话管理* 访问控制* 加密算法安全* SQL注入攻击* GET注入* POST注入* HTTP头注入* 文件上传漏洞* Web框架漏洞* 拒绝服务攻击 (应用层 传输层)* 开发语言安全* 文件包含漏洞* 变量覆盖漏洞* 代码执行漏洞* Web Server配置安全(容器配置) - 远程命令执行

  • 业务逻辑安全Web安全的本质其实 是 信任问题

协议基础

HTTP定义了客户端如何从Web服务器请求Web页面,以及Web服务器如何把Web页面传送给客户端

1.客户端连接到Web服务器2.发送HTTP请求通过TCP套接字,向Web服务器发送文本请求报文,一个请求报文由请求行、请求头部、空行和请求数据4部分组成3.服务器接收请求并返回HTTP响应Web服务器解析请求,定位请求资源,将资源副本写到TCP套接字,由客户端读取一个完整的响应 由状态行、响应头部、空行(请求空行)和响应数据(请求体)4部分组成4.释放TCP连接返回响应之后,服务器检测connection状态,若connection模式为close,则服务器主动关闭TCP连接,客户端被动关闭连接,释放TCP连接若connection模式为keepalive,则该连接会保持一段时间,在该时间内可以继续接收请求5.客户端浏览器解析HTML内容HTTP协议的组成结构

  • 请求方法GET POST , DELETE HEAD OPTIONS PUT TRACE* GET/POST* 从参数传递方面来看GET直接拼接URL,POST参数是放在请求体里面* 从长度限制角度来讲GET一般不超过1024K,POST理论上没有,但浏览器可能有自己的限制* 从安全角度来讲GET明文,安全性低但是从本质上来说,GET POST都是TCP连接,并无本质的区别。由于HTTP/浏览器的限定,导致在应用过程中体现出一些不同。GET产生一个数据包,POST产生两个数据包GET请求,浏览器会把http header 和 data一并发出去,服务器响应200(返回数据)POST, 浏览器先发送header,服务器响应100 continue,浏览器再发送data,服务器响应200 ok通过上一篇文章 Web安全你了解多少(一)- 搭建一个django网站 搭建的网站,对比下get post

对于访问资源来讲,GET是最主要的一个应用场景

  • HTTP请求方法 和 响应代码

Web安全起源

Web应用全都建立在http协议基础上,是对http协议的实际应用

在实现http协议的过程中,没有做到足够强大足够充足的约束,导致攻击者能够利用其中的薄弱环节进行攻击

### 如何入门网络安全

#### 建议

多看书

阅读永远是最有效的方法,尽管书籍并不一定是最好的入门方式,但书籍的理解需要一定的基础;但是就目前来看,书籍是比较靠谱的入门资料。

现在Web安全书籍比较多,因此大家在学习的过程中可以少走了不少的弯路。如果以上推荐书籍阅读有困难,那就找自己能看得进的 Web 安全的书

当然纸上谈兵终觉浅,最好还是实践一下。

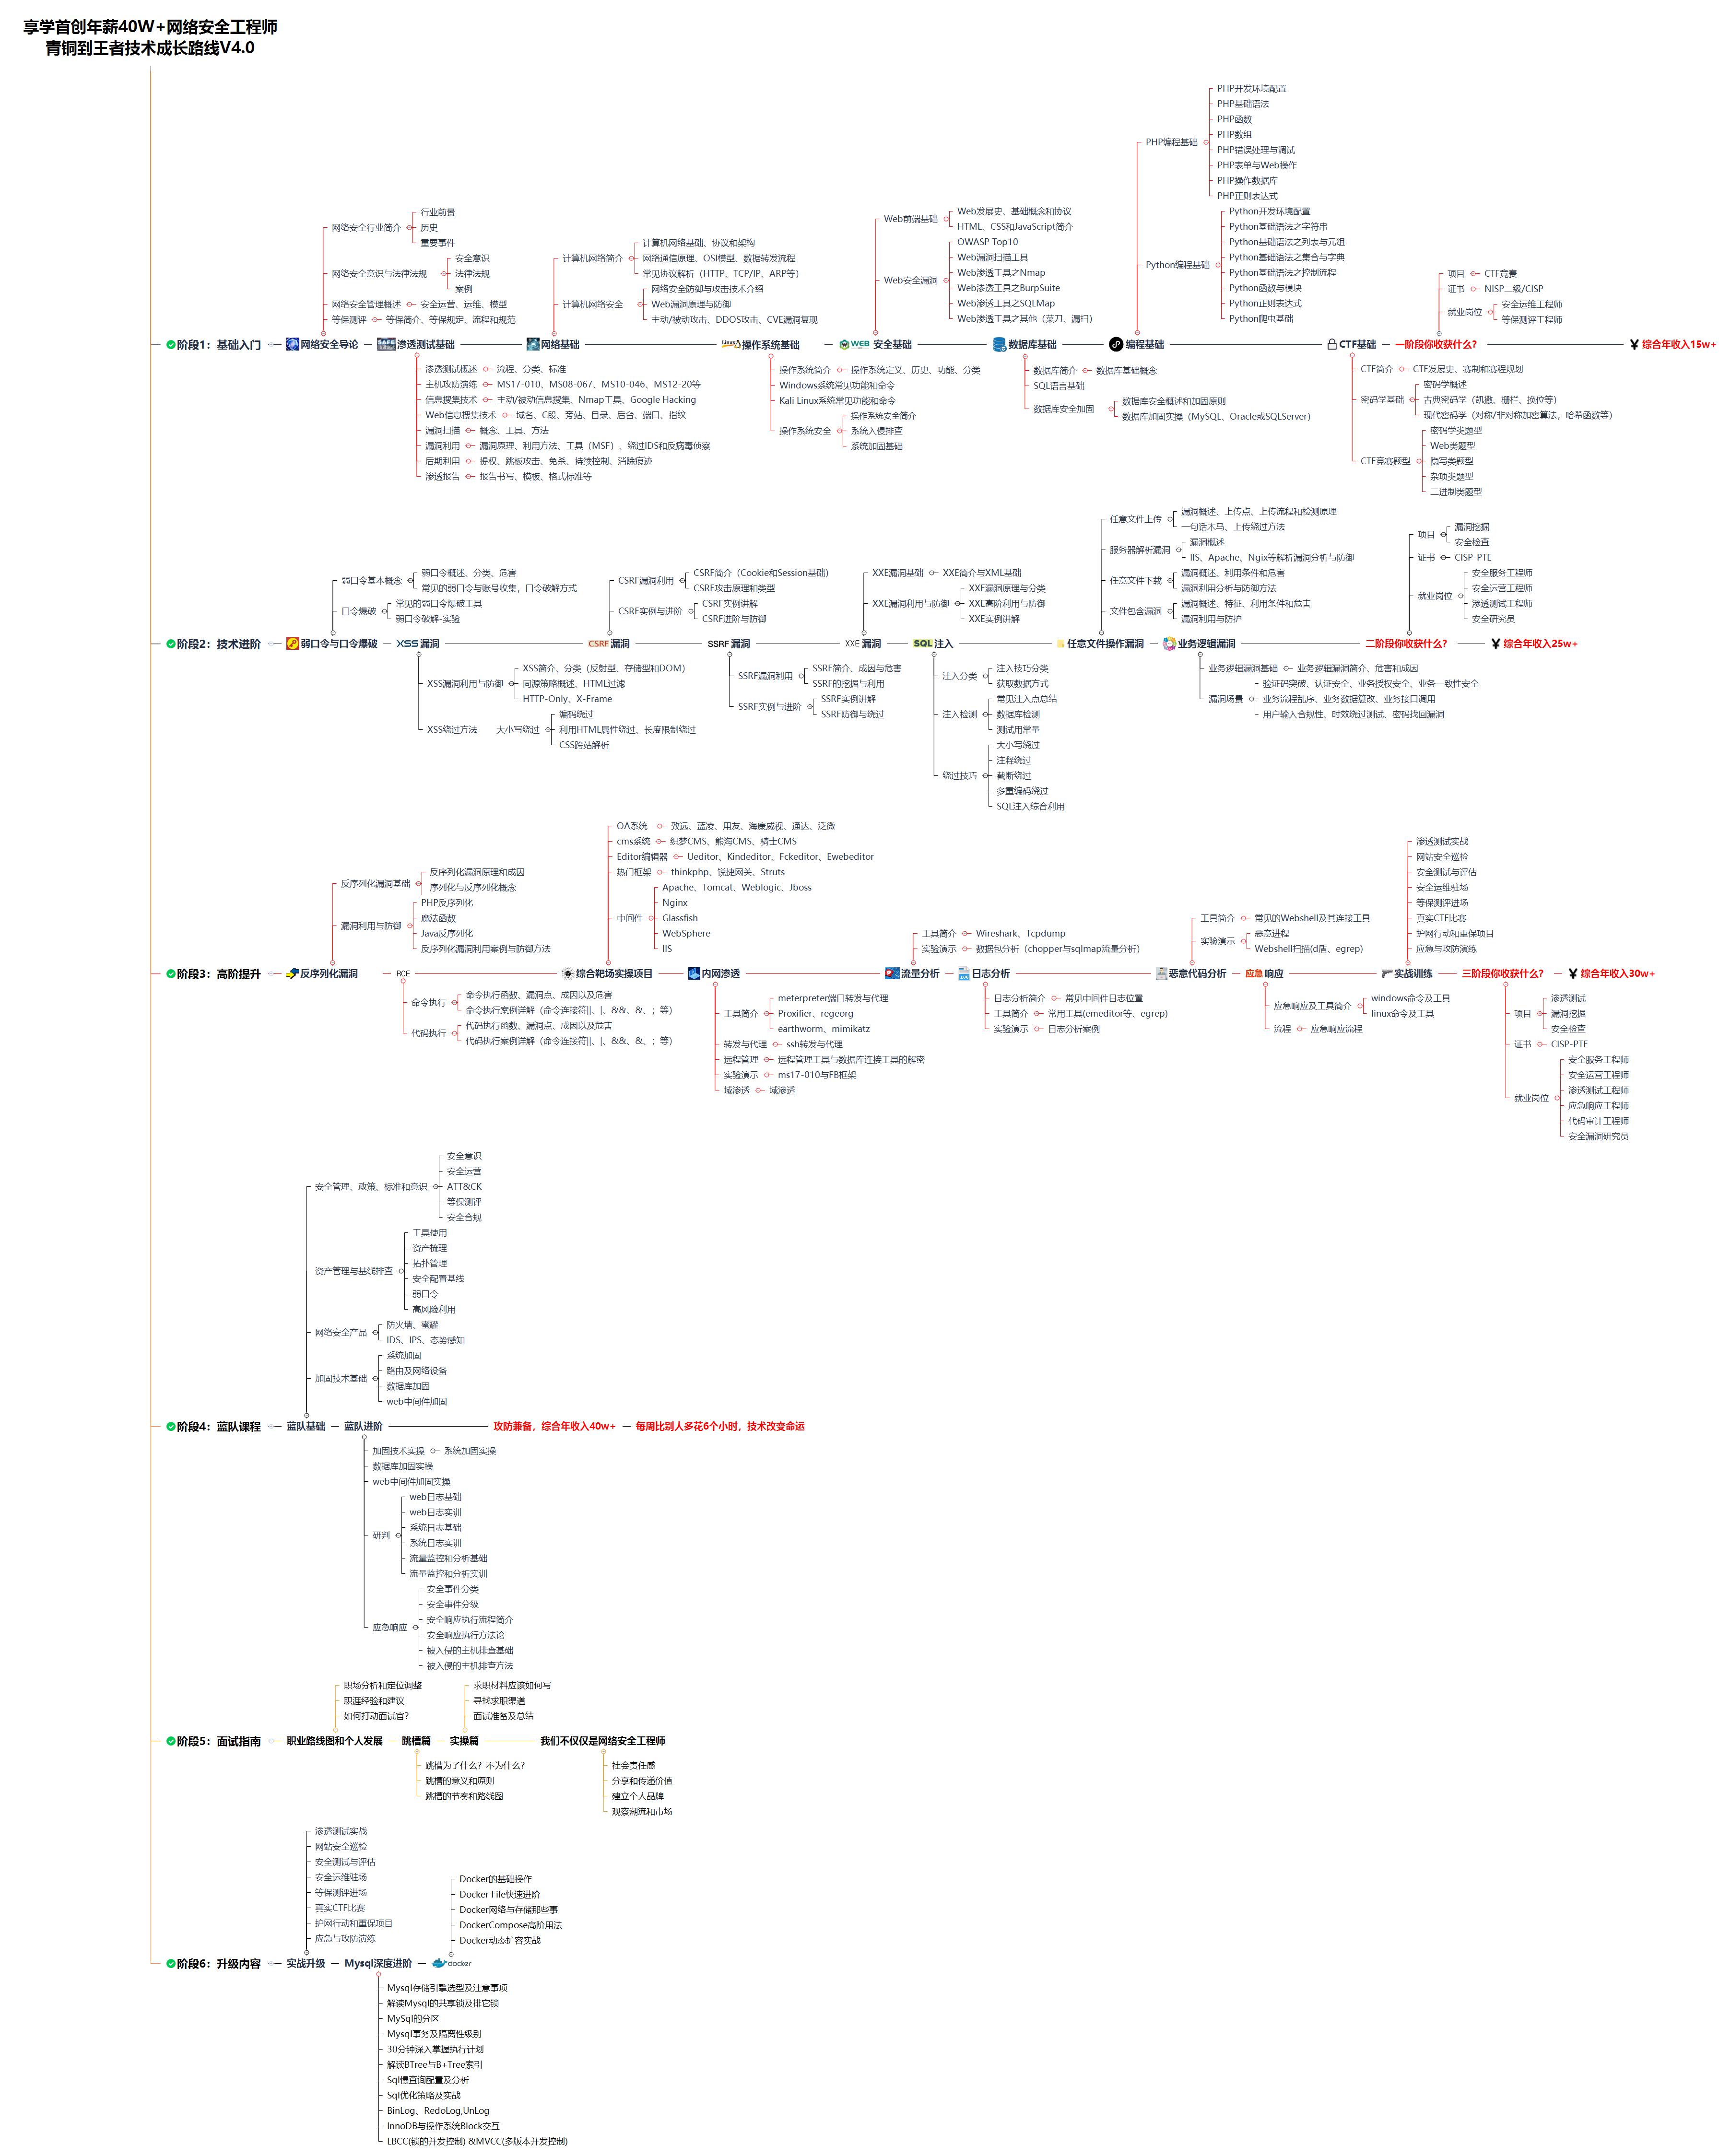
对于那些没有学习方向和资料的同学,可以看下我整理的资源,这份资料经历过社会的实践,可以说是当下全网较全的网络安全知识体系:

①网络安全学习路线

②20份渗透测试电子书

③安全攻防357页笔记

④50份安全攻防面试指南

⑤安全红队渗透工具包

⑥网络安全必备书籍

⑦100个漏洞实战案例

⑧安全大厂内部视频资源

⑨历年CTF夺旗赛题解析

web安全攻防要点

  • 客户端脚本安全* 浏览器安全* 跨站脚本攻击(xss)* 反射型* 存储型* DOM型* 跨站点请求伪造(CSRF)* 点击劫持(Click Jacking)* 网页钓鱼* 服务端应用安全* 认证与会话管理* 访问控制* 加密算法安全* SQL注入攻击* GET注入* POST注入* HTTP头注入* 文件上传漏洞* Web框架漏洞* 拒绝服务攻击 (应用层 传输层)* 开发语言安全* 文件包含漏洞* 变量覆盖漏洞* 代码执行漏洞* Web Server配置安全(容器配置) - 远程命令执行

  • 业务逻辑安全Web安全的本质其实 是 信任问题

华为Watch的ECG功能技术分析 华为Watch的ECG(心电图)功能通过硬件传感器、算法优化和医疗认证的结合,实现了对心脏电活动的监测和房颤(AFib)等心律失常的预警。采用医疗级ECG模拟前端芯片(AFE),如TI(德州仪器)的ADS1292R等,支持低噪声、高采样率(通常≥200Hz)。结合PPG(光学心率)数据交叉验证,提高检测可靠性(如ECG和PPG心率不一致时触发警告)。通过RR间期变异性判断心律是否规则,识别房颤(AFib)的典型特征(如不规则不规则心律)。结合加速度计数据,识别手臂运动导致的信号失真,动态调整算法参数。 阅读详情

相关推荐

SCCM部署教程:(3)SCCM安装

这两则摘要介绍了WSUS和SCCM的安装步骤: WSUS安装:通过服务器管理器添加"Windows服务器更新服务"角色,选择SQL数据库并指定安装路径,验证数据库连接后完成安装。 SCCM安装:先运行预检工具Prereqchk.exe,选择主站点安装类型,配置语言、站点代码和名称,设置SQL数据库连接参数(保留默认端口4022),选择通信方法和系统角色(管理点和分发点),最后完成约1小时的安装过程。 两则安装指南都强调要确保数据库配置与前期准备一致,并提供了关键配置选项的说明。

小V锅的专栏 920

图解Http与Https

一、TCP报文格式 (1)序号:Seq序号,占32位,用来标识从TCP源端向目的端发送的字节流,发起方发送数据时对此进行标记。 (2)确认序号:Ack序号,占32位,只有ACK标志位为1时,确认序号字段才有效,Ack=Seq+1。 (3)标志位:共6个,即URG、ACK、PSH、RST、SYN、FIN等,具体含义如下: (A)URG:紧急指针(urgent pointer)有效。 (B)ACK:确...

ZCC的专栏 2676

Xilinx的DDR4 IP

Xilinx的DDR4 IP

weixin_39896700的博客 4460

深入Web安全(防御篇)

随着互联网的高速发展,信息安全问题已经成为企业最为关注的焦点之一,而前端又是引发企业安全问题的高危据点。在移动互联网时代,前端人员除了传统的 XSS、CSRF 等安全问题之外,又时常遭遇网络劫持、非法调用 Hybrid API 等新型安全问题。当然,浏览器自身也在不断在进化和发展,不断引入 CSP、Same-Site Cookies 等新技术来增强安全性,但是仍存在很多潜在的威胁,这需要前端技术人员不断进行“查漏补缺”,上篇介绍的是攻击篇,这篇我们来讲讲如何防御这些攻击~

AzulSystems的博客 118

汽车诊断服务(UDS——0x11服务解析)

ECU复位服务(0x11)详解:该服务支持硬件/钥匙开关/软件三种复位类型(0x01-0x03),复位前需发送肯定响应。请求格式为11+子功能,响应含51+子功能。典型应用需配合安全访问流程,测试时需监控CAN总线通信及DTC状态。复位后ECU将返回默认会话,期间不处理任何诊断请求。服务在编程会话且安全解锁后执行,硬复位会初始化存储数据。

从事汽车行业 980

Kali Linux渗透测试:蚁剑(AntSword)三种安装方法与避坑指南

WebShell管理是渗透测试与网络安全攻防演练中的关键技术环节,它允许安全人员在获得初步访问权限后,对目标系统进行文件管理、命令执行和数据库操作等深度控制。其核心原理是通过在Web服务器上植入特定脚本,建立一条隐蔽的远程管理通道。在实战中,一个高效、稳定的WebShell管理工具能极大提升后渗透阶段的工作效率与成功率。蚁剑(AntSword)作为一款功能强大的国产开源工具,凭借其插件化架构和图形化界面,成为众多安全研究人员的首选。本文将聚焦于如何在渗透测试专用操作系统Kali Linux上部署蚁剑,详细对

weixin_34413103的博客 415

HTTPS为什么安全 &分析 HTTPS 连接建立全过程

本文将分两个专题去理解HTTPS。专题一:HTTPS为什么安全1、http为什么不安全?http协议属于明文传输协议,交互过程以及数据传输都没有进行加密,通信双方也没有进行任何认证,通信过程非常容易遭遇劫持、监听、篡改,严重情况下,会造成恶意的流量劫持等问题,甚至造成个人隐私泄露(比如银行卡卡号和密码泄露)等严重的安全问题。可以把http通信比喻成寄送信件一样,A给B寄信,信件在寄送过程中,会经过很多的邮递员之手,他们可以拆开信读取里面的内容(因为http是明文传输的)。

AzulSystems的博客 582

【OpenClaw从入门到精通】第37篇:教育“龙虾”进化论——从答疑助教到全流程智能教学系统(2026实测版)

2026年,教育AI已从被动答疑的L1级进化至主动教学的L4级,清华开源的OpenMAIC平台更是打破传统慕课局限,实现互动式AI课堂。本文基于天津工业大学、西北农林科技大学等高校的真实应用案例,结合腾讯云、天翼云的实操指南,详解OpenClaw在教育场景的四层进化路径。核心内容包括:L1-L4级教育自动化架构解析、清华OpenMAIC L4级AI课堂深度拆解、从零搭建智能答疑(QQ群机器人)+作业批改+学情分析全流程系统,以及高校网络安全合规部署方案。

专注于人工智能、软件开发、工控自动化、工厂数字化及智能化等领域,希望和大家共同进步! 813

网络安全究竟是什么?

是指任何活动旨在保护您的网络和数据的可用性和完整性。它包括硬件和软件技术。有效的网络安全管理对网络的访问。它针对的是一种不同的威胁,阻止他们进入或在您的网络传播。网络安全。

AzulSystems的博客 198

mojoPortal 路径穿越漏洞复现(CVE-2025-28367)(附脚本)

 在 mojoPortal CMS 版本 <=2.9.0.1 中发现了一个导致 ViewState 反序列化的目录遍历漏洞。通过利用此问题,未经身份验证的攻击者可以泄露 Web 根目录中的敏感文件,包括应用程序的文件。此配置文件包含用于验证和解密 ViewState 数据的文件。知道此密钥后,网络攻击者可以构建恶意 ViewState 有效负载,从而导致在底层服务器上执行远程代码。(CVE-2025-28367)

iSee857的博客 501

使用 Simulink + Simscape Electrical 实现一个变压器耦合式单相全波整流器的仿真模型

本文介绍了基于Simulink的变压器耦合式单相全波整流器建模与仿真方法。详细说明了从项目创建、模块添加、电路搭建到参数配置的完整建模过程,重点分析了整流器的效率与损耗特性,包括变压器损耗和二极管导通损耗。通过仿真展示了输入输出波形特征,并提出了选用高效元件、优化变压器设计等改进建议。该案例为电力电子系统建模提供了实用参考,有助于深入理解整流电路工作原理和性能优化方法。

amy_mhd的博客 189

Web安全你了解多少(三)- 工具的使用

Web安全攻防渗透测试离不开工具的使用,这里介绍了5款:Brupsuite-拦截HTTP/HTTPS的代理服务器,对web应用程序进行自动化攻击,手动执行或对应用程序数据者智能编码解码;Curl-一般系统自带;Postman;插件Hackbar和Wappalyzer,Wappalyzer是一款功能强大的并且非常使用的网站技术分析插件,通过这个插件的功能,我们就可以了解到目标网站所采用的平台架构 网站环境 服务器配置环境 Javascript框架 以及变成语言等等...

coding不死,也未曾凋零 2915

锂电池充电器电路设计 里面有电路

锂电池充电器电路设计 里面有电路 3.7V升压到5V电路设计。

Web安全你了解多少(一)- 搭建一个django网站

用户输入网址看到网页,这个过程发生了什么 DNS解析URL得出IP,IP寻址找到对应的服务器; TCP/IP协议建立到Web服务器的链接;发送HTTP请求报文;资源目录查找HTML文档或委托动态语言脚本处理的应用服务器,响应HTTP报文 常见的Web服务器有哪些 Web应用框架 如何构建一个最简单的web服务 采用MTV框架模式 Model - View - Template django安装 django应用注册及建立及基本配置 添加URL的映射关系 启动第一个web应用 初始化管理后台账号.....

coding不死,也未曾凋零 3499

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

网络安全溯源(非常详细),零基础入门到精通,看这一篇就够了

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

shandongjiushen的博客 1210

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

应对Web安全防护,溯源追踪攻击者。

随着时代的进行,互联网站走进千家万户,网络安全问题也逐渐提上日程,国家对网络安全也欲加重视。

2302_79706076的博客 974

Web 攻击溯源:探寻网络攻击的源头

例如,数据分析师可以对大量的日志和流量数据进行统计分析,安全运维人员可以对系统的运行状态进行监控和维护,逆向工程师可以对恶意样本进行逆向分析,安全分析师可以综合各种信息进行溯源画像。例如,如果已知某个攻击者经常使用某种特定的攻击手法,当在溯源过程中发现类似的手法时,可以更快地锁定攻击者的身份。Web 攻击溯源是指在遭受 web 攻击后,通过分析各种数据和信息,如日志、流量、样本等,追溯攻击行为的源头,包括攻击者的身份、攻击所使用的方法和工具,以及攻击的各个阶段和目的。

m0_57836225的博客 1127

在网络安全护网中,溯源是什么?零基础入门到精通,看这篇就够了!赶紧收藏!

网络安全产业就像一个江湖,各色人等聚集。相对于欧美国家基础扎实(懂加密、会防护、能挖洞、擅工程)的众多名门正派,我国的人才更多的属于旁门左道(很多白帽子可能会不服气),因此在未来的人才培养和建设上,需要调整结构,鼓励更多的人去做“正向”的、结合“业务”与“数据”、“自动化”的“体系、建设”,才能解人才之渴,真正的为社会全面互联网化提供安全保障。

chengxuyuanyy的博客 1279

基于web日志的溯源,从零基础到精通,收藏这篇就够了!

盘古石团队以“安全为先,洞鉴未来”为使命,以“漏洞思维”解决电子数据取证难题,以“数据驱动安全”为技术思想,以安全赋能取证,研发新一代电子数据取证产品,产品涵盖计算机取证、移动终端取证、网络空间取证、IoT取证、取证数据分析平台等电子数据取证全领域产品和解决方案,为包括公安执法、党政机关、司法机关以及行政执法部门等提供全面专业的支持与服务。此外,想要高效率的进行Web日志分析,不仅要学会Web日志分析工具的使用,还要了解一些常见Web攻击的流程和手段。大白也帮大家准备了详细的学习成长路线图。

Libra1313的博客 1203
上一篇: 小白必知!网络安全工程师需具备的5个重要技能
下一篇: Web安全你了解多少(三)- 工具的使用
gool奇米
博客等级 码龄4年 16粉丝 149原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值