xp能ping通kali,而kali却ping不了winxp的解决方案

86BOX复古虚拟机:精准模拟旧硬件,搭建WinXP历史计算环境 你有多久没听到过 Windows XP 的开机音乐了?那个经典的蓝天白云草原桌面,还有“我的电脑”里熟悉的 C 盘图标,对很多人来说,这不仅是操作系统,更是一段数字记忆的入口。今天,我们不再需要翻箱倒柜找旧电脑,而是可以通过一个名为 86BOX 的虚拟机,在现代化的硬件上,一键“穿越”回那个时代。 但事情真的这么简单吗?把 86BOX 6.0 下载下来,找个 WinXP SP3 的镜像文件,点击运行,就能完美复现当年的体验?如果你这么想,那可能很快就会遇到一系列“水土不服”的问题:为什么虚拟机启动后鼠标卡顿 阅读详情

今天天气不错,手机响了,学妹向我提问了一个问题

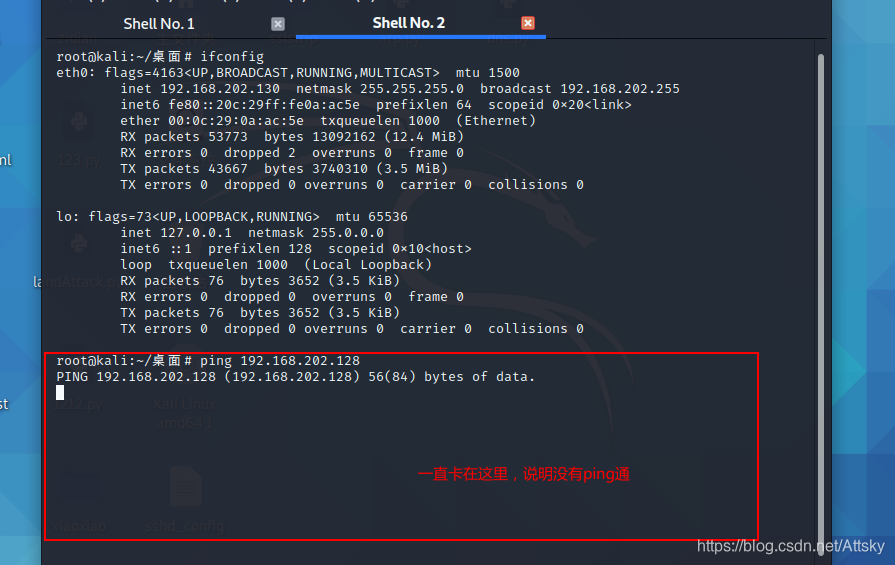
她的win xp能ping通linux kali,而linux kali却ping不了winxp

 这个问题起初我以为是vmware 15版本的虚拟网卡乱掉了,等到问题解决的时候发现,大错特错。

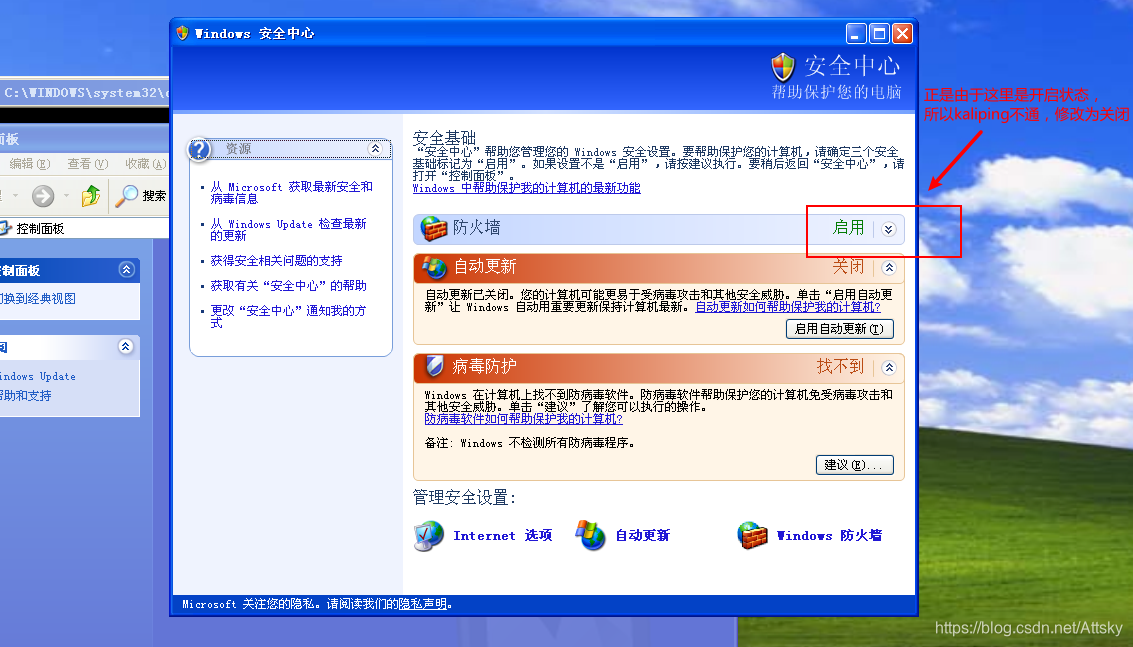
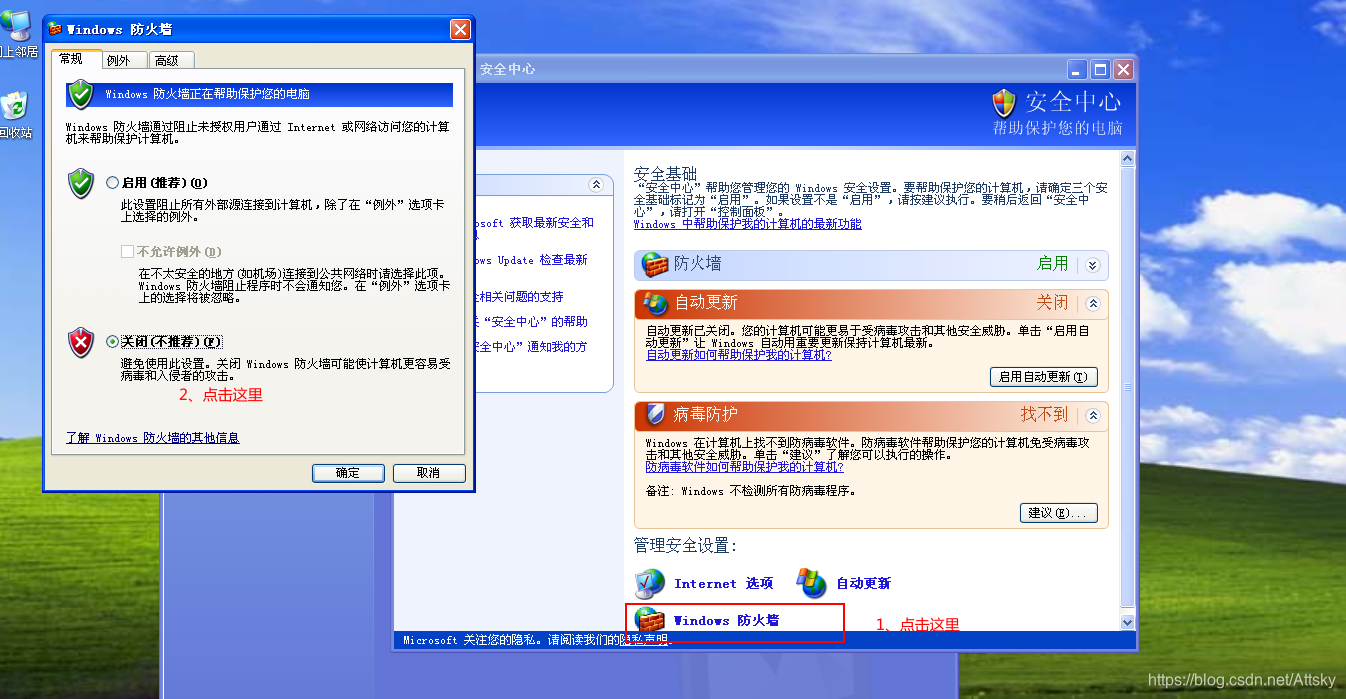
解决方案:关闭win xp里面的防火墙,将其禁用


===============华丽的分割线=============================

问题复现:

实验环境: 

               win xp

              linux kali

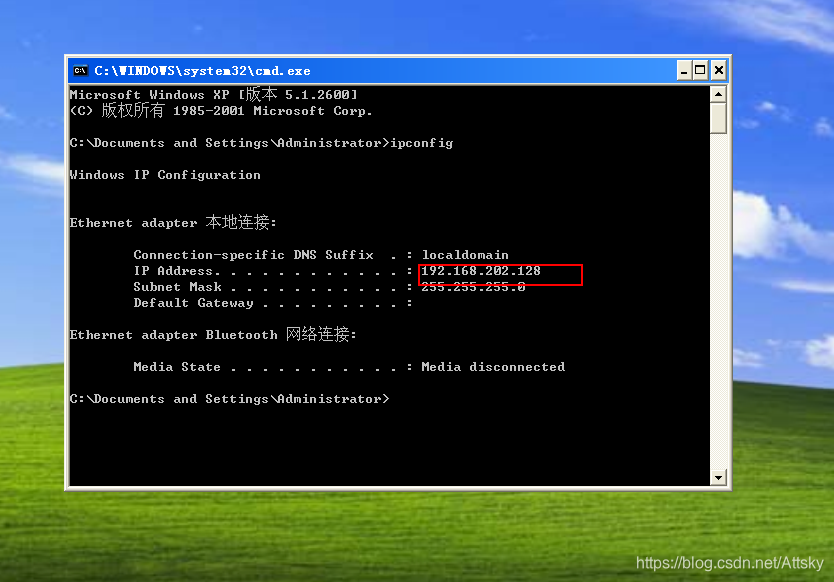
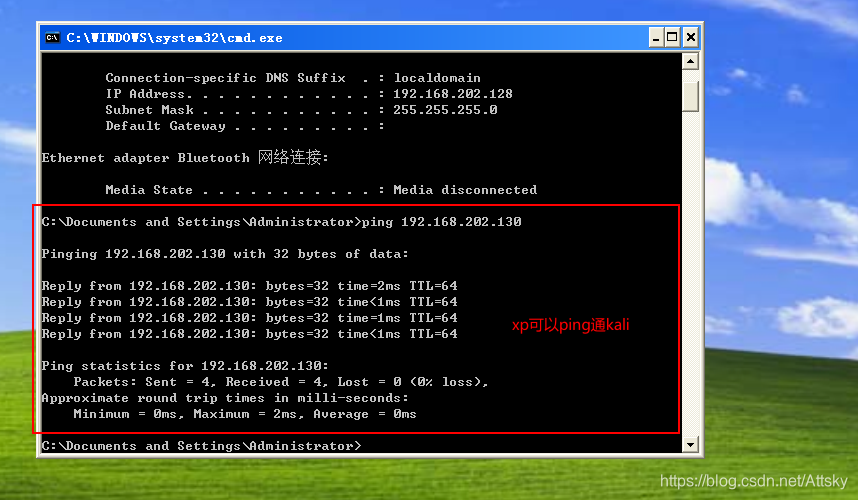
             win xp ip地址:192.168.202.128

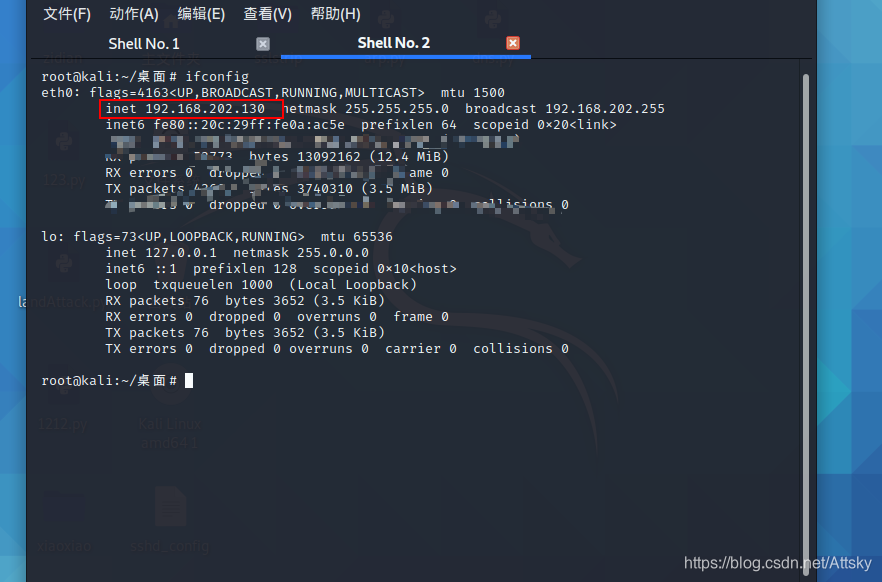
            linux kali ip地址:192.168.202.130

第一步:调节win xp和linux kali 的网卡到VMnet1(因为她这个要做一次land attack实验,我们就不需要连接互联网啦哈)
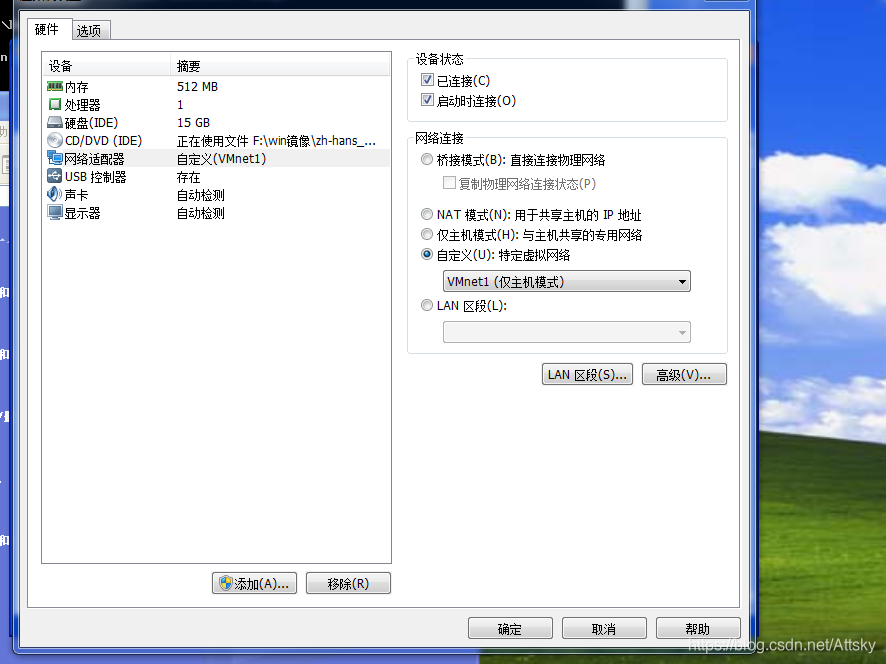
 

 第二步:查找win xp的ip地址和kali的ip地址,并使用xp 去ping kali的ip地址


查找ip:


互ping过程:


解决流程:

回到win xp 桌面,开始--->控制面板----->安全中心

出现下面这张图片
 

修改为关闭后:
 

验证是否解决:

由于刚刚未停止kali ping win xp 所以kali的命令行自己就ping通了


你是否也遇到了这个问题,赶快试一试吧,记得一定要调节到同一块网卡上去,这是实验的前提条件


醒来的时候,希望自己不负大好时光,To know the unknown

 

86BOX 6.0 精准模拟:在当代电脑上完美复刻 Windows XP SP3 经典环境 你有没有试过,在最新的电脑上,想运行一个二十年前的软件,却发现它早已和现代系统格格不入?或者,作为一个开发者,需要在一个绝对纯净、可控的环境里,测试一段可能影响系统稳定的代码?又或者,你只是想找回那个经典的“蓝天白云”桌面,重温一下旧日时光? 这些看似简单的需求,在现代操作系统不断迭代、硬件飞速更新的背景下,却常常变得棘手。直接安装老系统?硬件驱动可能早已消失。用主流虚拟机软件?对古董级操作系统的兼容性支持也正在被逐步放弃。这时,一个专注于“复古计算”的虚拟机方案就显得尤为重要。 今天要聊的 86BOX , 阅读详情

相关推荐

86BOX 6.0 虚拟机:在Win10/11上轻量、精确运行Windows XP SP3

这类工具最值得先看的不是功能列表,而是能不能在普通环境里稳定跑起来。86BOX 6.0 正式版,一个专注于老系统模拟的虚拟机,核心价值在于它能让你在现代的 Windows 10/11 或 Linux 主机上,相对轻量、准确地运行像 Windows XP SP3 这样的经典操作系统。这解决了几个实际问题:一是学习和测试老软件、老游戏,二是搭建特定的开发或仿真环境(比如一些工业控制软件、EDA工具),三是纯粹为了怀旧。它和 VMware、VirtualBox 这类通用虚拟机不同,86BOX 更偏向于“模拟器”,

weixin_33797791的博客 316

【问题解决】 XP可以ping通kali;kali ping不通XP

XP中关闭防火墙即可。

(∪.∪ )...zzz的博客 936

86BOX 6.0 安装 Windows XP SP3 全攻略:精准模拟复古硬件环境

虚拟机技术通过在宿主机上模拟完整的计算机硬件环境,为运行不同操作系统或软件提供了隔离且安全的沙箱。其核心原理是通过虚拟化层(Hypervisor)对CPU、内存、存储等物理资源进行抽象和调度,从而允许多个“客户机”共享同一套硬件。这项技术的价值在于极大地提升了资源利用率、简化了软件部署与测试流程,并能够完美兼容那些依赖特定历史硬件的老旧系统。在软件兼容性测试、历史系统研究、复古游戏运行等场景中,虚拟机是不可或缺的工具。本文聚焦于使用86BOX这款专注于精准模拟老式PC硬件的虚拟机软件,详细演示了如何从零开始

weixin_30788619的博客 388

VMware中虚拟机与主机不能ping通解决办法

先去看看服务全部启动了没? VMware相关服务启动关闭脚本 启动了还报错,接着往下看。。。。。。 一、如果是桥接模式,那么   可能性1:虚拟机防火墙禁ping,请关闭虚拟机防火墙重试;   可能性2:桥接设置的ip有冲突或者是虚拟机桥接服务不正常。二、如果是nat模式,那么   可能性1:虚拟机防火墙禁ping,请关闭虚拟机防火墙重试;        关闭防火墙:...

weixin_30387663的博客 1231

86BOX虚拟机安装Windows XP SP3:老硬件模拟与驱动配置全攻略

1. 先搞清楚 86BOX 是什么,以及它和 VMware 的区别 如果你在找一款能流畅运行 Windows XP 的虚拟机软件,并且对 VMware、VirtualBox 的资源占用或兼容性感到头疼,那 86BOX 值得你花十分钟了解一下。这不是一个简单的“VMware 替代品”,而是一个专注于 精确模拟老式 PC 硬件 的模拟器。它解决的核心问题是:让你在现代电脑上,原汁原味地运行那些只能在特定老硬件(比如 90 年代末到 21 世纪初的声卡、显卡)上才能正常工作的老操作系统和软件,比如 Windows

weixin_33816300的博客 477

86Box 6.0 实战:在 Windows 11 上精确仿真 Windows XP SP3 完整环境

虚拟化技术是现代计算环境中的重要组成部分,它通过在单一物理硬件上创建多个隔离的虚拟环境,极大地提升了资源利用率和系统灵活性。其核心原理是利用硬件辅助虚拟化(如 Intel VT-x)或软件模拟,为操作系统提供一套虚拟的硬件抽象层。这项技术的价值在于能够实现环境隔离、快速部署和兼容性测试,广泛应用于软件开发、系统运维和安全研究等领域。对于需要精确复现历史硬件环境的特定场景,例如运行依赖特定声卡(如 Sound Blaster 16)或显卡(如 S3 ViRGE)的古老专业软件或游戏,通用虚拟机(如 VMwar

weixin_33933118的博客 413

kali无法和win ping通,kali虚拟机无法和windows主机连接网络

kali无法和win ping通,kali虚拟机无法和windows主机连接网络

qq_44749903的博客 1万+

使用86Box硬件模拟器搭建Windows XP SP3虚拟机环境完整指南

在实际项目开发、软件测试或特定历史环境兼容性场景中,我们有时需要运行一个“过时”但至关重要的操作系统,例如 Windows XP SP3。虽然现代硬件和主流虚拟机软件(如 VMware、VirtualBox)对 Windows XP 的支持逐渐减弱,甚至不再提供官方工具,但 86Box 这款专注于模拟旧时代 PC 硬件的虚拟机软件,成为了一个可靠的选择。它能够精确模拟 90 年代至 2000 年代初期的 PC 硬件环境,为运行 Windows XP 等经典操作系统提供了近乎原生的平台。 本文将带你从零开始,

weixin_30682415的博客 140

黑客内网渗透环境靶机搭建-------------局域网(windows-xp,windows-2003,kali-linux2019.2)

在进行ARP,DNS攻击实验的时候需要一个局域网环境,本次就搭建这个环境。 靶机环境: windows-xp IP:10.1.1.1 kali-linux2019.2IP:10.1.1.2 windows-2003IP:10.1.1.3 step1:下载靶机,并导入靶机 点----“文件”----“打开”,有提示“是否己复制”----点“己复制” step2:桥接到VMnet2上...

边城浪子的博客 2864

MS12-020漏洞攻防复现:从RDP协议漏洞到蓝屏攻击的实战解析

缓冲区溢出是网络安全领域的经典漏洞类型,其核心原理在于程序对用户输入数据缺乏有效的边界检查,导致超长数据覆盖相邻内存区域。这种内存安全漏洞常出现在网络协议栈、系统服务等底层组件中,攻击者通过精心构造的恶意数据包,可触发系统崩溃或执行任意代码,对系统机密性、完整性和可用性构成严重威胁。在协议安全层面,远程桌面协议等远程管理服务因其高权限和网络暴露面,常成为攻击焦点。本文以CVE-2012-0002(MS12-020)这一标志性RDP协议漏洞为具体案例,通过虚拟通道机制和TermDD.sys驱动漏洞的深度解析,

weixin_30882895的博客 368

MS10-087漏洞利用:从恶意Word文档到Meterpreter会话的完整渗透测试实践

在网络安全领域,软件漏洞是攻击者突破防御的核心入口之一。其原理在于应用程序在处理外部输入时,若缺乏严格的边界检查,可能导致内存破坏,从而被攻击者劫持程序执行流程。这种技术价值在于它能绕过传统基于特征码的防御,直接控制系统权限。在渗透测试和红队评估中,利用文档漏洞(如Office漏洞)进行初始访问是常见应用场景,常与钓鱼攻击结合。本文聚焦于经典的MS10-087漏洞,通过Metasploit框架,详细演示了如何生成恶意RTF文档、建立反向连接,并最终获取目标系统的Meterpreter会话。整个过程涵盖了漏洞

weixin_30691871的博客 458

通过kali进行主机发现扫描

主机发现扫描

m0_65992344的博客 646

虚拟机linux与windows主机ping通问题总结

虚拟机linux与宿主机windows主机的网络通信方法研究与实现步骤总结

kali linux攻击机及windowsXp/Metasploit_linux靶机安装及在此基础上的蜜罐系统搭建(中)

二、配置靶机 1.配置Metasploitable2 linux靶机(默认登录名和密码为msfadmin:msfadmin)。 (1)VMwareWorkstation选择文件→打开,选择相应的VMX文件 (2)配置靶机虚拟机的硬件,内存建议设置为512MB(宿主内存4GB),并在硬件选项卡中选择单击网络适配器,设置为NAT模式。 (3)输入用户名和密码

微光·火炬 8072

小土堆学习笔记1:Dataset类代码实践

上一页中反复提到“类”,这究竟是什么东西?按我的理解(肯定不准确也不正式),class类就是某一个东西的共性,而且是等待被确认的共性。比如每台手机都有它自己的品牌、框架、价格等等属性,class类正是这些尚不确定的属性;而一旦确认了这些属性,就能够确认这到底是一台什么型号什么状态的手机,在确认了全部属性后就知道,这是一台Apple 16 Pro Max。抽象的不确定的共性就是类,具体的确定的个性就是示例。这个共性可以被用于多个编程目的,只不过某一个具体的编程行为还有它自己的独特性。

qq_40525602的博客 1626

手推反向传播+numpy实现

反向传播的重要性不必多说,手推也是必备基础,大厂面试要求用numpy实现一下BP也是经常的事。下面以一个简单的两层网络为例(简单到连bias都没有的那种),真·手推反向传播+numpy实现。 说明: input:输入 net_h:隐层 S(x):sigmoid简写 SD(x):sigmoid导数的简写 out_h:隐层经过sigmoid激活的输出 net_o:输出层 out_o:经过经过sigmoid激活的输出层,也就是最后的输出 target(简写t1、t2):Ground...

xian0710830114的专栏 1238

学习渗透日记1最简单的漏洞ms17-010永恒之蓝复现

最简单基础的渗透

qq_56902810的博客 150

Android开发Intent详解

本文详解Android开发Intent。

qq_30725967的博客 2413

SYNFlood攻击

今天继续给大家分享一个小的安全实验:SYN Flood 攻击 攻击原理:利用TCP三次握手的机制,在进行两次握手后,不进行第三次握手,对目标主机造成资源占据,CPU迅速占满,目标主机死机 实验环境: 攻击者:kali Linux 被攻击者:window xp 第一步:检查两个主机是否在同一网段 window xp:输入“ipconfig” 查找IP地址,如下图所示: 此时显示:window xp IP地址是:192.168.1.228 kali: 输入“ping 192.168.1.228” 检查

weixin_46411728的博客 873

当 AI + 可视化融入消防:开启智能消防新时代

总结来说,AI + 可视化技术融入消防,开启了智能消防新时代。它以精准预警、高效救援和全面资源管理,革新消防工作方式。从前期规划到系统搭建,再到后期运维,每个环节都为提升消防能力奠定基础。尽管面临技术成本、数据安全和人员适应等挑战,但随着技术发展和应用推广,这些问题将逐步解决。相信在 AI + 可视化助力下,消防领域将不断进步,为人们创造更安全生活环境,有效抵御火灾威胁。

2401_87844374的博客 1220

iOS 取证窍门:为什么要先从 Recovery 恢复模式开始?

未记录的 DFU 代表“设备固件升级”。与专为普通用户设计的恢复模式不同,DFU 模式从来都不是为公众设计的。Apple 知识库中的任何地方都没有关于 DFU 的文档。进入 DFU 的方法主要是通过按下、按住和释放按钮的复杂操作序列,并具有精确的时间限制。在多个步骤中的任何一个步骤中,如果时间错误,都会导致重新启动设备,而不是将其切换到 DFU。另外,设备屏幕上也没有 DFU 模式的指示。如果设备成功切换到 DFU,显示屏将保持黑色。即使对于专家来说,进入 DFU 模式也可能很困难。恢复模式是最容易解释的。

2302_82041293的博客 1198

MS10-018漏洞利用实战:Metasploit渗透测试全流程解析

客户端漏洞利用是渗透测试中的关键技术路径,其核心原理在于通过构造恶意数据触发目标软件的内存处理缺陷,从而劫持程序执行流程。从技术价值看,这类漏洞利用能够绕过传统边界防护,直接在内网横向移动中建立据点,对红队评估和防御体系建设具有重要参考意义。典型的应用场景包括针对老旧系统的内网渗透、安全意识演练以及安全研究教学。本文以经典的MS10-018 Internet Explorer远程代码执行漏洞为例,结合Metasploit Framework工具链,详细拆解从环境配置、载荷生成到会话管理的完整攻击链,并深入探

weixin_33711647的博客 488

CATIA二次开发一一一获取属性的几种方法

这些方法覆盖了CATIA CAA开发中属性操作的典型场景,开发者可通过类型判断实现递归遍历、跨文档关联等复杂逻辑。此方法用于遍历对象的所有属性,获取属性键后可通过类型判断选择后续处理方式。适用于处理嵌套对象或关联对象的场景(如几何特征关联制造特征)。适用于简单属性值的直接读取(如版本号、状态标识等)。用于处理多值属性(如多选参数、装配体子件列表等)。用于处理跨文档引用(如零件关联图纸文件)。

工业软件开发 430
上一篇: Java this关键字的三种用法「图文分析」
下一篇: html的三种方式引入js及注意事项
崔凯洋
博客等级 码龄6年 26粉丝 132原创
评论 5
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值