harbor自建san证书

容器仓库Harbor安装,给Harbor加入自签名证书 安装Harbor,使用Docker进行上传下载,证书验证 阅读详情

1.创建证书存放目录

mkdir -p /opt/harbor/harbor/cert && cd /opt/harbor/harbor/cert

2.拷贝openssl配置文件

cp /etc/pki/tls/openssl.cnf /opt/harbor/harbor/cert

3.编辑拷贝出来的openssl配置文件

vi openssl.cnf

[ CA_default ]
copy_extensions = copy      #在原配置中将该项的注释去除

[ req ]
req_extensions = v3_req     #在原配置中将该项的注释去除

[ v3_req ]
subjectAltName = @alt_names  #新增该配置项

[alt_names]                 #新增该配置项
DNS.1 = apex.com
DNS.2 = harbor.apex.com    #配置域名
IP.1 = 10.1.60.118        #配置ip地址

4.创建证书密钥

openssl genrsa -out server.key 2048

5.创建证书签名

openssl req -new -nodes -key server.key -out server.csr -days 365 -subj "/C=CN/ST=beijing/L=beijing/O=tt/OU=dd/CN=golang-learning" -config ./openssl.cnf -extensions v3_req

6.查看证书签名

openssl req -noout -text -in server.csr

可以看到证书中包含了域名和ip地址 
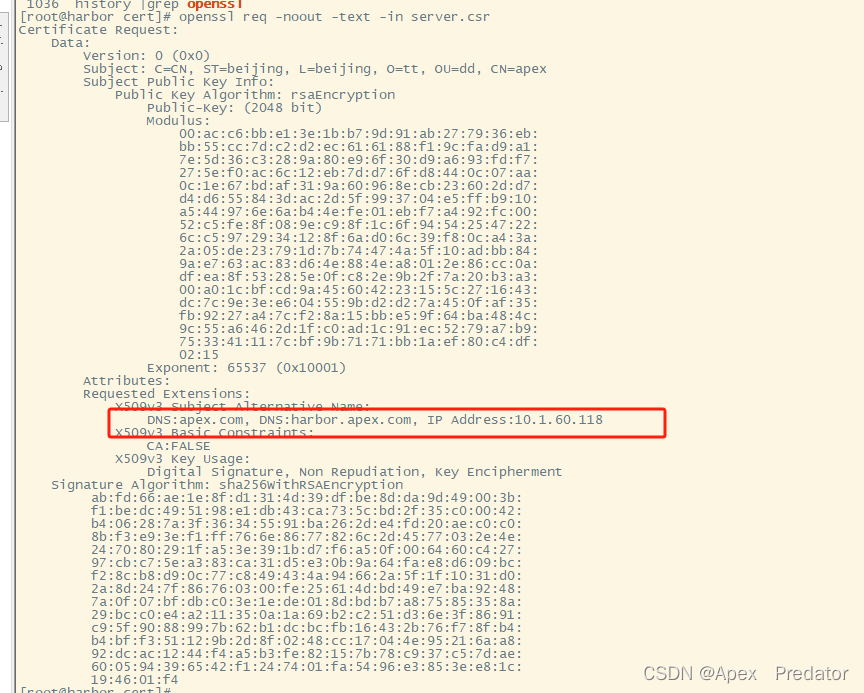
7.创建根证书

openssl req -newkey rsa:2048 -nodes -keyout ca.key -x509 -days 365 -out ca.crt -subj "/C=CN/ST=beijing/L=beijing/O=tt/OU=dd/CN=golang"

 8.利用根证书签名

openssl x509 -req -days 365 -in server.csr -out server.crt -CA ca.crt -CAkey ca.key -CAcreateserial -extfile ./openssl.cnf -extensions v3_req

9.查看证书是否包含san属性

openssl x509 -in server.crt -noout -text
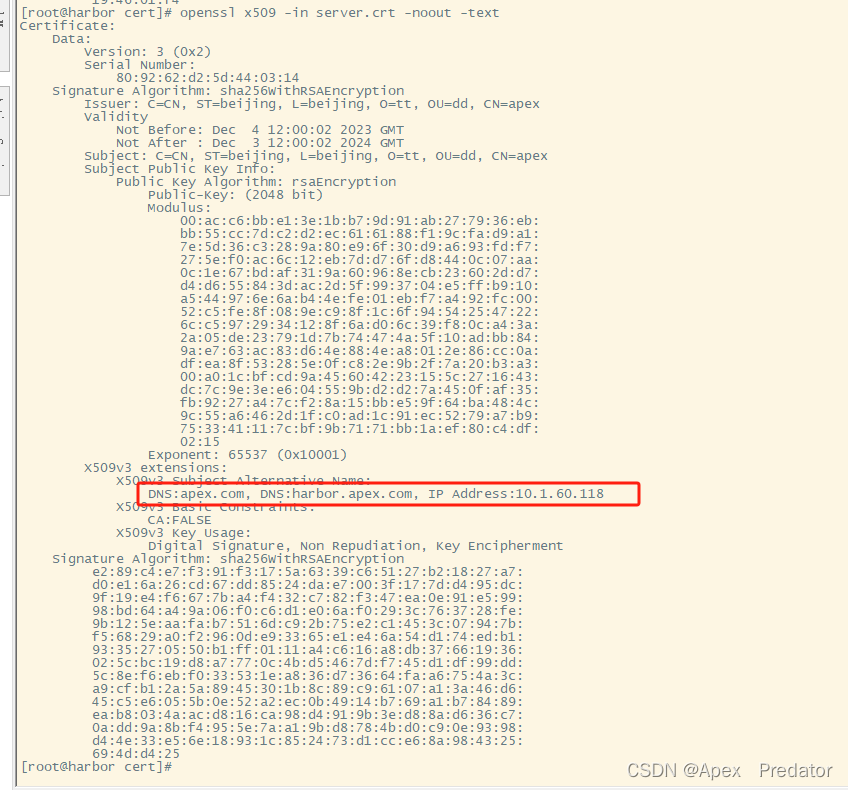
至此san证书创建完成 

一文掌握Harbor的双向认证实践 > 本文摘要:本文详细介绍了Harbor的双向认证配置及实践。首先,文章解释了单向认证与双向认证的概念及其应用场景,对比了二者的认证流程。接着,通过具体步骤展示了如何在Harbor中配置双向认证,包括证书生成、配置Harbor及Nginx,并提供了详细的验证测试方法,涵盖命令行、浏览器、Docker及Containerd等多种场景。通过本文,帮助读者进一步深入了解和掌握Harbor双向认证的配置与验证过程。 阅读详情

相关推荐

ARM架构-银河麒麟v10-server离线安装Harbor

银河麒麟V10-server-arm操作系统离线部署Harbor

q_hsolucky的博客 7408

harbor仓库部署及配置自建证书

docker程序认为"*.crt"文件是CA证书文件,"*.cert"客户端证书文件,于是上面第五步需要转换一下,其实使用cp一下也是可以的,内容并没有变化。1)创建自定义域名的证书存放路径(注意,下面的"harbor.linuxmc.com"改成你自己的自签域名)(4)使用"v3.ext"给harbor主机签发证书。(5)将crt文件转换为cert客户端证书文件。(1)创建证书目录并进入到证书目录。(2)生成harbor主机的证书申请。(3)生成ca的自签名证书。(1)生成harbor主机的私钥。

LoveYourelf的博客 1474

别再手动配证书了!Harbor 2.14.0 HTTPS生产环境一键部署(含Docker证书配置避坑)

本文详细介绍了Harbor 2.14.0在生产环境中HTTPS一键部署的完整解决方案,包括证书生成、Docker信任链配置及常见避坑指南。通过自动化脚本和最佳实践,帮助用户快速实现安全可靠的镜像仓库部署,提升运维效率。

weixin_30292843的博客 359

Shell——harbor证书生成(https)

文章目录脚本简介脚本注解修改方式问题记录443端口被占用后登录私有仓库时出错执行方式脚本内容 脚本简介 基于运维统一脚本中,4、实用shell脚本下的1) 实用shell脚本选项harbor证书生成脚本 系统版本Centos7 脚本注解 该脚本为生成harbor的自签证的证书,给harbor去使用 把该脚本复制到部署harbor的服务器上,修改完成配置后,执行脚本即可 执行脚本结束后,所需的证书存放在脚本所在目录下的ssl harbor使用的证书:cd ssl/data/目录下 docker客户端使用

北城半夏 1372

kubernetes-harbor镜像仓库使用自签https证书

HTTPS协议通过加密确保数据传输安全,其过程分为证书验证和数据传输两个阶段。在证书验证阶段,浏览器发起HTTPS请求,服务端返回证书,客户端验证其合法性。数据传输阶段则使用对称加密,客户端生成随机数并通过公钥加密后传输至服务端,服务端解密后使用该随机数构造对称加密算法加密数据。文章还介绍了在Harbor镜像仓库中使用自签证书实现HTTPS的步骤,包括生成CA证书、服务端证书,配置Harbor的证书文件,以及在客户端操作系统中信任自签证书。通过这些步骤,可以实现客户端无感知地使用HTTPS访问Harbor。

一名运维开发工程师的日常记录 687

使用 cfssl 工具生成证书离线部署Harbor企业级私有镜像仓库(超详细无坑)

Harbor是一个用于存储和分发Docker镜像的企业级Registry服务器,通过添加一些企业必需的功能特性,目标是帮助用户迅速搭建一个企业级的 Docker 镜像管理中心,扩展了开源Docker Distribution。作为一个企业级私有Registry服务器,Harbor提供了更好的性能和安全。提升用户使用Registry构建和运行环境传输镜像的效率。Harbor支持安装在多个Registry节点的镜像资源复制,镜像全部保存在私有Registry中, 确保数据和知识产权在公司内部网络中管控。

Mr.L-OAM的博客 2384

Harbor仓库HTTPS证书配置全流程:从生成到应用

本文详细介绍了为Harbor私有镜像仓库配置HTTPS证书的全流程,重点阐述了私有CA方案在企业内网环境中的最佳实践。从自建CA、生成服务器证书,到配置Harbor服务端和Docker客户端,提供了完整的操作命令和避坑指南,帮助企业构建安全可控的镜像仓库通信环境。

milk8的博客 437

部署harbor(版本V2.2.2)镜像仓库并使用(自建)CA证书、harbor镜像清理、Harbor-Scanner 镜像扫描

本文讲解如何部署harbor镜像仓库并使用(自建)CA证书,以及如何使用(自建)CA证书,harbor镜像清理、Harbor-Scanner 镜像扫描

欢迎来到我的博客,希望对您有所帮助 1302

harbor仓库登录报X509证书的SAN问题

配置docker的service文件,在文件中尝试直接设置 --insecure-registries=harbor仓库的IP地址,然后sysctl dame-reload,再重启docker,直接报错了(这里查到有人用此方法成功过)总结,其实这个问题解决起来,并没有真正发现问题,在哪,更多的应该是服务器配置的时候没有成功加载,造成客户端认为服务器使用的是过时的版本,要求你用SAN的证书来替换,所以更多的从服务端考虑去解决。1.尝试在客户端解决,设置了配置文件,重启了docker,结果失败。

m0_74020575的博客 637

2025年度工业级3D全景相机技术解析选型参考:国产品牌的技术突围与市场格局

本文分析了工业级3D相机在智慧城市和建筑数字化中的应用。通过对比国内外主流设备的技术参数和应用场景,发现国产品牌如众趣科技在性价比和本地化服务方面具有优势,尤其适合大型空间扫描项目;而国际品牌如Faro、Leica则在精度和可靠性上保持领先。建议根据项目需求(如测距范围、精度要求、预算)进行设备选型,综合考虑扫描效率、数据处理能力和系统兼容性。国产品牌已在国内大型基建项目中展现出竞争力,国际品牌则更适合高精度逆向工程和国际化项目。

gxdtgsy的博客 1073

FPGA+CMV4000实战:从零搭建20fps成像系统的5个关键步骤(附避坑指南)

本文详细介绍了如何从零搭建基于FPGA和CMV4000传感器的20fps成像系统,涵盖硬件选型、SPI通信优化、LVDS数据采集、DDR2内存管理及系统集成等5个关键步骤。特别针对CMV4000传感器的SPI配置和高速数据处理的常见问题提供实用解决方案,帮助开发者避免常见陷阱,提升成像系统性能。

weixin_42628688的博客 427

部署harbor并实现https(SAN签发证书)

部署harbor

soliso 3686

大疆sdkV4以及V5webrtc推流

webrtcSDK中要用它的VideoCapturer来初始化推流 ViewdoCapturer是一个接口我们继承它 然后重建创建文件CapturerAircraft.java文件。CameraUtil.java这个是我们用来创建CapturerAircraft的一个工具。除了CapturerAircraft这个文件不一样外其他都是一样的。PlayBodyBean.java这个是我们的配置文件。下面的有个代码块第一个是v4的 第二个是v5的。接着我们来创建几个推流用到的webrtc工具。

weixin_41624865的博客 1188

Harbor配置https访问

前言 Harbor内部默认是http方式进行通讯的,如果要配置https就需要用到证书。Harbor支持用三方签发证书,也支持使用自签发证书。 Linux openssl签发证书:https://blog.youkuaiyun.com/QianLiStudent/article/details/109291424 步骤 1、拿到应用证书和对应的私钥: 2、修改harbor.yml配置: tip:在修改配置之前,先确Harbor组成保容器全部停止,否则后续操作会报错; 3、执行prepare重新生成一遍配置; 4、启

QianLiStudent的博客 2989

Rk3568 百兆以太网RMII模式DTS配置详解

本文详细解析了RK3568芯片在百兆以太网RMII模式下的DTS配置方法,包括时钟树配置、PHY接口模式定义及实际工程中的进阶设置。通过实战案例和调试技巧,帮助开发者快速解决RMII模式下的常见问题,提升工业控制设备的网络稳定性。

weixin_29189377的博客 422

【雕爷学编程】Arduino动手做(75)---TTL转RS-485模块之二线制可以实现真正的多点双向通信

37款传感器与执行器的提法,在网络上广泛流传,其实Arduino能够兼容的传感器模块肯定是不止这37种的。鉴于本人手头积累了一些传感器和执行器模块,依照实践出真知(一定要动手做)的理念,以学习和交流为目的,这里准备逐一动手尝试系列实验,不管成功(程序走通)与否,都会记录下来---小小的进步或是搞不掂的问题,希望能够抛砖引玉。 【Arduino】168种传感器模块系列实验(资料代码+仿真编程+图形编程) 实验七十五:TTL转RS-485模块 MAX485 RS485模块 MAX485 是一个8.

雕爷学编程 1万+

Harbor(v2.5)高可用部署并实现https(SAN签发证书)

Harbor高可用;基于SAN签名实现https

张军伟的技术博客 1517

【Docker】常见容器问题解决#OCI runtime create failed: container_linux.go:349: starting container process

ERROR: for nginx Cannot start service nginx: OCI runtime create failed: container_linux.go:349: starting container process caused "process_linux.go:449: container init caused \"rootfs_linux.go:58: mounting \\\"/data/docker-compose/n

liu_chen_yang的博客 5528

Helm 安装Harbor 1年后证书过期 如何解决 SAN 证书过期解决方案

touch /root/.rnd #记录签发信息 提前进行创建。

Joker 753

SQL注入详解

SQL注入(SQL Injection)是一种常见的Web安全漏洞,主要形成的原因是在数据交互中,前端的数据传入到后台处理时,没有做严格的判断,导致其传入的“数据”拼接到SQL语句中后,被当作SQL语句的一部分执行。 从而导致数据库受损(被脱库、被删除、甚至整个服务器权限陷)。 即:注入产生的原因是后台服务器接收相关参数未经过滤直接带入数据库查询...

渗透之路,攻防之间皆学问 26万+

一分钟了解 Claude Code

在 AI 编程工具百花齐放的 2026 年,凭借其终端原生、全项目理解、自主执行的核心能力,开辟了全新赛道。它不是要替代你的 IDE 或编辑器,而是成为你最强大的终端扩展,让你在熟悉的环境中,用自然语言驱动开发,专注创意,而非琐事。

h a 6 6 6 c k 为 你解决复杂难题! 2207

ubuntu 安装harbor

harbor

xiaoxiao_yingzi的博客 3134

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

Harbor安装与配置

Harbor安装与配置 官方文档:Harbor docs | Harbor Installation and Configuration (goharbor.io) 一.安装前提条件: 硬件 资源 最低 推荐 CPU 2C 4C 内存 4G 8G 硬盘 40G 160G 软件 软件 版本 描述 docker v17.0.6-ce+ 安装参考 安装 Docker 引擎|Docker 文档 docker compose v1.18.0+ 安装参考 Instal

wq1205750492的博客 6984

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

docker-compose部署TLS Harbor

使用docker-compose部署加密harbor,提升内部安全性

sj1163739403的博客 839

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

harbor配置私有证书使用docker连接

生成CA证书私钥。 openssl genrsa -out ca.key 4096 生成CA证书。 调整-subj选项中的值以反映您的组织。如果使用FQDN连接Harbor主机,则必须将其指定为通用名称(CN)属性。 openssl req -x509 -new -nodes -sha512 -days 3650 \ -subj "/C=CN/ST=Beijing/L=Beijing/O=example/OU=Personal/CN=yourdomain.com" \ -key ca.key \ -

AAAblues的博客 971

Harbor自签名证书踩坑实录:从‘tls错误’到成功推送镜像的完整避坑指南

本文详细解析了Harbor自签名证书引发的TLS错误问题,提供了从证书生成到Docker和Kubernetes集成的完整解决方案。通过OpenSSL生成符合现代标准的证书,配置信任链,并评估临时方案的风险,帮助开发者在内网环境中成功推送镜像,提升DevOps工作效率。

GBin1中文互联 491
上一篇: nfs高可用部署
下一篇: redis-exporter grafana面板配置
Apex   Predator
博客等级 码龄6年 9371粉丝 289原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值