
一次性密码本(绝对无法破译)

图解密码技术【读书笔记+知识总结】 在讲解密码的时候需要为参与者和计算机取一个名字,以此显得不那么枯燥无味![在这里插入图片描述](https://img-blog.csdnimg.cn/f66b8434591f4c92b46b902d712316a6.png)DES ( Data Encryption Standard ) 是 1977 年美国联邦信息处理标准( FIPS ) 中所采用的一种对称密码( F1PS 46-3 )D DES — 直以来被美国以及其他国家的政府和银行等广泛使用。三重 DES ( triple-DES ) 是。 阅读详情
AI摘要

一次性密码本是一种基于XOR运算的加密技术,因其密钥仅使用一次而得名,确保了理论上无法破解的安全性。然而,由于密钥配送、保存、重用和同步等问题,实际应用中面临挑战。尽管如此,它对现代加密算法的发展产生了深远影响。

一次性密码本

  一次性密码本即Vernam Cipher,是由Gilbert Vernam在1917年,开发的一种加密算法。是一种通过在文本的二进制级别上进行工作来对纯文本进行加密的密码技术。之所以叫做一次性密码本,是因为加密所用的密钥是一次性的,即密钥只会使用一次,不会出现因为密钥泄露导致之前的加密内容被解密。即使密钥不小心被泄露,也只会影响一次通信过程。

加密

  众所周知,任何信息在计算机内部都是由0,1两个数字保存,在进行传输时需要将传输的信息转化为对应二进制码传输,例如,传输文本消息,就需要利用特定的编码方式编码,比如常用的ASCII,Unicode等。

  一次性密码本的加密方式非常简单,就是将明文(待传信息的编码)和一串随机生成的二进制码进行XOR(异或)运算。

  1、将明文编码,即转换为二进制。
  2、随机生成和明文二进制位数相同的密钥。
  3、将明文和密钥的二进制进行XOR操作,生成密文。
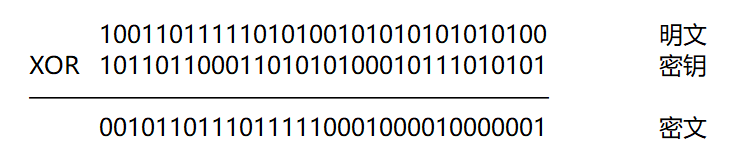
在这里插入图片描述

解密

  解密过程依靠的是XOR操作的自反性,先简单介绍一下异或操作,如果异或的两个bit相同结果为0,异或的两个bit不同结果为1。例如:

  0 XOR 0 = 0
  0 XOR 1 = 1
  1 XOR 0 = 1
  1 XOR 1 = 0

  异或还有一个非常重要的性质:自反性,a XOR b = c,c XOR b = a即对同一数进行两次异或结果将回到最初的状态。

  由此,通过明文和密钥异或得到的密文,再通过将密文和密钥再次异或操作得到明文。以此实现一次性密码本的解密过程。
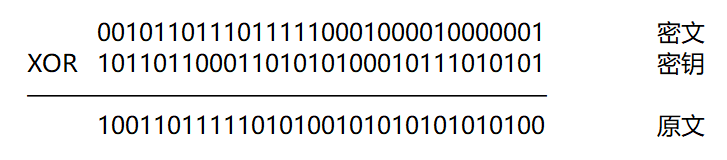
在这里插入图片描述

绝对无法破译

  虽然一次性密码本非常简单,但是一次性密码本是绝对无法破解的,这个破解并不是指现有的计算能力不够,而是指即使拥有无穷大的计算能力也无法破解。

  假设我们拿到了密文并进行暴力破解,也就是将所有顺序的密钥尝试一遍,假设密文长度是32bit,那么我们将得到232数量的明文,那么我们怎么判断哪一个明文是正确的呢?显然我们无法判断哪一个是正确的明文,因为在所有的组合排列中可能生成多个有意义的文字。所以这种解密是无意义的,就像是我知道了原文的长度,然后自己构造这个长度的原文。因此一次性密码本是无法破译的。

缺点

既然一次性密码本无法破解,那为什么现实中一次性密码本没有被使用呢?

1、密钥配送问题
  密钥和原文以及密文都是等长的,目标端如果想解密就必须拿到密钥,如果能有一种方法将密钥安全地发送出去,那么岂不是也可以用同样的方法来安全发送明文吗?
2、密钥保存问题
  如果有办法安全保存与明文一样长的密钥,那不是也有办法安全保存明文本身吗?也就是说,从一开始我们根本就不需要密码。
3、密钥的重用
  在一次性密码本中绝对不能重用过去用过的随机比特序列,一次性密码本中的“一次性”也正是由此而来。这是因为作为密钥的比特序列一旦泄密,过去所有的机密通信内容将全部被解密。每个密钥只用一次,这即是缺点也是优点。意味着我们每次都要不停的更换密钥,增加了复杂性。
4、密钥的同步
  当明文很长时,一次性密码本也会跟着变长。如果明文是一个大小为100MB的文件,则密钥的大小也一定是100MB。而且在通信过程中,发送者和接收者的密钥的比特序列不允许任何错位,否则错位的比特后的所有信息将无法解密。
5、密钥的生成
  在一次性密码本中,需要生成大量的随机数。这里的随机数并不是通过计算机程序生成的伪随机数,而必须是无重复性的真正随机数。

最后,虽然一次性密码本无法在现实中使用,但是它为很多其他的加密算法以启发,由此产生了很多个变种。

参考

百度百科
程序那些事

图解密码技术笔记(一)对称密码(共享密钥密码)——用相同的密钥进行加密和解密 对称密码(共享密钥密码):用相同的密钥加密和解密 密码学家的工具箱:1.对称密码2.公钥密码3.单向散列函数4.信息认证码5.数字签名6.伪随机数生成器 DES(data encryption standard)DES的密钥长度是64比特,但每隔7比特会设置一个用于错误检验的比特,因此实际上密钥长度是56比特,目前DES以不安全DES是以64比特的明文为一个单位进行加密的DES的采用的基本结构为Feistel网络,DES是一种16轮循环的Feistel网络 Feistel网络的性质:轮数可以任意增加加密时无 阅读详情

相关推荐

AI智能体协作:构建更精准的公司破产预测模型

公司破产预测对于金融机构、投资者和监管部门等具有至关重要的意义。准确的破产预测可以帮助金融机构提前做好风险防范,避免贷款损失;投资者可以根据预测结果调整投资组合,降低投资风险;监管部门可以及时发现潜在的金融风险,采取相应的监管措施。然而,传统的公司破产预测模型往往存在精度不高的问题,无法满足实际需求。本研究的目的是利用AI智能体协作的方式,构建一个更精准的公司破产预测模型。通过将多个AI智能体的优势进行整合,充分挖掘公司财务数据、市场数据等多源数据中的信息,提高预测的准确性和可靠性。

2501_92132293的博客 1081

一次性密码本-绝对不会被破译的密码

文章目录一次性密码本加密之前的准备一次性密码本的加密方式一次性密码本的解密无法破译缺陷 一次性密码本 一次性密码本即Vernam Cipher,是由Gilbert Vernam在1917年, 开发的一种加密算法。 之所以叫做一次性密码本,是因为加密所用的密钥是一次性的,即密钥只会使用一次,不会出现因为密钥泄露导致之前的加密内容被解密。 即使密钥被泄露了,也只会影响一次通信过程。 加密之前的准备 通...

程序那些事 1万+

别再死磕GAN了!用PyTorch从零实现DDPM图像生成(附CIFAR-10完整代码)

本文详细介绍了如何使用PyTorch从零实现DDPM(Denoising Diffusion Probabilistic Models)图像生成模型,并在CIFAR-10数据集上进行训练和测试。通过对比GAN,DDPM展现出更稳定的训练过程和更高质量的生成效果。文章包含完整的代码实现、训练技巧和优化建议,帮助开发者快速掌握这一前沿的生成模型技术。

weixin_33720078的博客 630

一次性密码本(维纳密码)

原因:我们用暴力破解的确可以最后解出密文的明文midnight,但我们无法判断其是否为正确的明文,因为在用其他密钥破解时,也会出现其他的英文单词,所以本质上它的不会破译是无法判断出真正的密钥和明文。附录:密钥的生成是一种真正意义上的随机数,其还孕育出了一种“流密码”,流密码使用的并不是真正的随机比特序列,而是伪随机数生成器产生的比特序列,流密码虽然是无法破译的,但只要使用高性能的伪随机数生成器,就能构建出强度较高的密码系统。原因1:密钥的配送,如果能将密钥安全的送出,就也可以安全的送出明文,没必要加密。

2401_87561440的博客 1167

ESP-01S获取网络时间踩坑全记录:AT指令调试、JSON解析乱码、时区处理,一个都不能少

本文详细记录了使用ESP-01S WIFI模块获取网络时间的完整过程,包括AT指令调试、JSON解析乱码处理以及时区转换等关键步骤。通过实战案例和代码示例,帮助开发者避开常见陷阱,实现稳定的网络时间同步功能。

weixin_30460489的博客 295

分子动力学仿真软件:LAMMPS_(16).应用案例分析

通过以上四个应用案例,我们详细介绍了如何使用LAMMPS进行不同系统的分子动力学仿真。从简单的液体水仿真到复杂的纳米管仿真,每个案例都包含了详细的步骤说明和代码示例。读者可以通过这些示例实际操作并验证结果,从而更好地理解LAMMPS的功能和使用方法。希望这些案例能够为读者在分子动力学仿真领域的研究和应用提供帮助。

kkchenjj的博客 837

【一起学加密4】一次性密码本

一次性密码本

weixin_42098322的博客 1807

使用openclaw出现blocked URL fetch (url-fetch) reason=Blocked: resolves to private/internal/special 解决方案

本文主要介绍了使用openclaw出现blocked URL fetch (url-fetch) target=https://news.google.com/search reason=Blocked: resolves to private/internal/special-use IP address 解决方案,希望能对使用xx的同学们有所帮助。 文章目录 1. 问题描述 2. 解决方案

weixin_43178406的博客 11万+

【The Joy of Cryptography 学习笔记】| 第1章 一次性密码本(One-Time Pad)和柯克霍夫原则(Kerckhoffs‘ Principle)

【The Joy of Cryptography 学习笔记】第1章 主要讲述了密码学基础概念、柯克霍夫原则(Kerckhoffs' Principle)和一次性密码本(One-Time Pad)。

随便写写 1725

90. 将 SAP ABAP 内表内容本地导出成 Excel 文件

这里文件扩展名为 csv,全称是 Comma-Separated Values,意思是这种类型的文件内容,由逗号分隔。除了 ASC 之外,另一个可用的选项是 BIN,适用于 PDF,EXE 等二进制文件的导出。支持海量的输入和输出参数,我们这个简单的本地导出场景里,大部分参数都用不上。这个分隔符的添加逻辑,编写在上图红色高亮矩形框内,使用的语法是。本教程有学习者向我提问,询问如何将 ABAP 某某函数的某某输出参数的值,导出成本地 Excel 文件。把这个内表的内容,下载到本地,以本地文件的方式保存。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 1742

【GameFramework框架内置模块】2、数据节点(Data Node)

这一篇讲数据节点DataNode,基本开发程序都会有类似数据节点作用的东西,数据节点的作用其实就是保存游戏运行时的一些缓存数据,比如用户登录信息、用户名、任务节点等等。数据一般会有增删改查这四种操作,在运行时的数据一般是使用单例或者静态属性,将数据存储在内存中而数据节点也是将数据存储在内存中,但是不用序列化数据,比使用单例或者静态属性要容易维护的多,特别时它的树形结构可以让我们很好的组织我们的数据结构,方便做增删改查操作。数据节点DataNode模块的数据的存储方式是以树形结构存储。

优快云博客专家,Unity3D高级软件工程师,《Unity 3D从入门到实战》作者。 3184

《图解密码技术 (密码)》第三章 ——对称密码 (共享密钥密码)

只要通过暴力破解法对密钥空间进行遍历,无论什么密文总有一天也都能够被破译。然而,本节中将要介绍的一次性密码本 (one-time pad)却是一个例外。即便用暴力破解法遍历整个密钥空间,一次性密码本也绝对无法被破译。DES (Data Encryption Standard) 是1977年美国联邦信息处理标准 (FIPS) 中所采用的一种对称密码 (F1PS 46-3)。但是,由于 DES 的密文可以在短时间内被破译,因此除了用它来解密以前的密文以外,现在我们不应该再使用 DES 了。

cheese_burger_的博客 1389

SAP Fiori Launchpad 自定义层文本翻译实战:精准修正 Tile、Catalog 与 Group 标题

SAP Fiori 项目中,入口层(tile/catalog/group)的翻译问题常被忽视,但其直接影响用户体验。与前端i18n不同,这些文本属于平台配置数据,需通过ABAP标准翻译流程(SE63)处理。关键步骤包括:使用/UI2/FLC定位Text ID和Configuration ID,根据前缀区分Main/Property WD Config Key,在SE63中锁定WDY_CONF_USERT2表对象进行翻译。操作时需注意使用系统源语言环境,翻译完成后可能需要清理缓存。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 170

一次性密码本(绝对无法破解)

一次性密码本   一次性密码本即Vernam Cipher,是由Gilbert Vernam在1917年,开发的一种加密算法。是一种通过在文本的二进制级别上进行工作来对纯文本进行加密的密码技术。之所以叫做一次性密码本,是因为加密所用的密钥是一次性的,即密钥只会使用一次,不会出现因为密钥泄露导致之前的加密内容被解密。即使密钥不小心被泄露,也只会影响一次通信过程。 加密   众所周知,任何信息在计算...

Acx7的博客 294

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

jdk-8u144-linux-x64.tar.gz.

该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包

一次性密码本

一 什么是一次性密码本 只要通过暴力破解法对密钥空间进行遍历,无论是什么密文总有一天都能够被破译,然而,一次性密码本是个例外。即使用暴力破解法遍历整个密钥空间,一次性密码本也绝对无法被破解。 二 一次性密码本的加密 三 一次性密码本的解密 四 一次性密码本是无法破译的 我们假设对一次性密码本的密文尝试进行暴力破解,那么总有一天我们会尝试到和加密时相同的密钥,也就能解密出明文mid...

实践求真知 9118

IDEA的使用指南

IDEA基于java的使用手册,可以最快速的上手,在使用中不断的丰富自己的使用技巧.

一 对称密码

一次性密码本 一次性密码本是一种非常简单,它的原理是“将明文与一串随机的比特序列进行XOR运算”。如果将硬币的证明设为0,反面设为1,则通过不断掷硬币就能产生这样一串随机的比特序列。 加密 解密 正如上面所讲到的那样,一次性密码本是一种非常简单的密码,如此简单的密码居然无法破译,这真是让人匪夷所思。这里说的无法破译,并不是指在现实的时间内难以破译,而是指即便拥有一种运算能力无穷大的计算机,可以...

心梦无痕 644

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

密码学入门(2):对称密码

凯撒密码、简单替换密码、一次性密码本、DES、3DES、AES

ocfbnj的博客 3847

图解密码技术——第三章

DES是1977年美国联邦信息处理标准中所采用的对称密码。一整以来被美国以及其他国家的政府和银行等广泛使用。然后随着计算机的进步,DES已经能够被暴力破解了,强度也大不如前。由于DES可以被短时间内破译,因此,除了用它来解密以前的密文以外,现在我们应该不再使用DES了。Rijndael是由比利时密码Joan Daemen和 Vincent Rijmen设计的分组密码算法,于2000年被选为新一代标准密码算法——ASE。今后会有越来越多的密码软件支持这种算法。

l2ohvef的博客 1962

【密码学笔记】第3部分 对称密码

声明 这是关于密码学笔记的第三篇博客。在本部分中,我们首先介绍的是XOR运算,该运算在密码学中有着极大的用处。其次,我们将介绍一次性密码本,该密码系统已被证明是绝对无法被破译的。之后,我们将重点介绍几种对称密码算法,包括DES、三重DES、AES以及Rijndael。最后,我们将谈谈在众多的对称密码算法中应该如何取舍。 跟诸位大牛相比,笔者阅历尚浅、经验不足,笔记中若有错误,还需继续修正与增删。欢迎大家的批评与指正。 查看上一篇请点击以下链接:【密码学笔记】第2部分 历史上的密码 文章目录声明1. X

weixin_43967840的博客 882

《图解密码技术》笔记3:对称密码(共享密钥密码)-用相同的密钥进行加密和解密

目录 3.1 炒鸡蛋与对称密码 3.2本章学习主要内容 3.3 从文字密码到比特序列密码 3.1 炒鸡蛋与对称密码 无重要内容。 3.2本章学习主要内容 比特序列运算与XOR运算(异或) 一次性密码本 对称密码算法:DES、3DES、AES以及其他一些密码算法 众多对称密码算法中,到底应该使用哪一种 3.3 从文字密码到比特序列密码 3.3.1 编码 计算机的操作对象是由0和1排列而成的比特序列。将现实世界中的东西映射为比特序列的操作称为...

qq_29864185的博客 3557

对称密码

为了保证传输的信息的机密性。即为了让别人看不懂我们到底传输了什么,就将需要传输的明文信息通过对称加密算法,转换成完全看不到明文信息的密文,然后再进行传输。 这篇文章带你了解一下对称加密算法及其相关的迭代模式和填充模式等。

weixin_42579622的博客 809

密码技术知识总结

密码技术知识总结

Enternalwiser的博客 1219

「网安学习」密码知识学习

密码知识学习 1. 概述与基本理论 [外链图片转存失败,源站可能有防盗链机制,建议将图片保存下来直接上传(img-kkIHIi3S-1606923570474)(https://i.loli.net/2020/12/02/uYEfGIR9Z17nHz2.png)] 1. 加密与解密 ​ 加密(encrypt)之前的消息叫做明文(plaintext),加密之后的消息叫做密文(ciphertext)。接收方需要对加密后的消息进行解密(decrypt)后才能阅读。这样,通过密码(cryptography),技术,

鱼的博客 1014

密码技术之对称加密

对称加密 1一次性密码本 2DES 3三重DES 4AES 总结 分组密码的模式 ECB模式对称加密 所谓的对称加密是指在加密时使用的秘钥和解密时使用的秘钥是相同的。 1、一次性密码本 绝对不会被破译的密码 原理:将明文与一串随机的比特序列进行异或运算,生成密文。 原因:无法确定得到的明文是否是正确的明文。2、DES![Feistel网络(http://img.blog.youkuaiyun.com/

fibonacii的专栏 840

对称加密( 共享密钥密码 ) —用相同的密钥进行加密和解密

对称密钥算法(Symmetric-key algorithm),又称为对称加密、私钥加密、共享密钥加密,是密码学中的一类加密算法。对称加密的特点是,在加密和解密时使用相同的密钥,或是使用两个可以简单地相互推算的密钥。这一个或一组密钥需要在两个或多个成员之间共享,以便维持专属的通讯联系。对称加密的优点是速度快,缺点是需要共享密钥,安全性不足。常见的对称加密算法有 AES、SM4、ChaCha20、3DES、Salsa20、DES、Blowfish、IDEA、RC5、RC6、Camellia。

General_zy的博客 7755

OTP 密码和数学的关联有哪些

一次性密码本 (One-Time Pad, OTP) 是一种历史悠久、非常安全的加密方法,依赖于数学的原理确保信息的绝对安全性。OTP 之所以能够实现这种高度安全,背后的数学理论起到了至关重要的作用。在加密领域,数学常常被用于建立和分析加密算法的安全性,而 OTP 正是其中一种以数学为核心的经典加密技术。OTP 的工作原理是将明文与一个随机密钥逐位进行异或(XOR)运算,生成密文。具体而言,每一位明文的二进制值都与对应位置的密钥进行 XOR 操作,生成一串完全无法通过简单逆运算破解的密文。

孔乙己的博客 1299
上一篇: 一次性密码本(绝对无法破解)
下一篇: 简单选择排序(Simple Selection Sort)
ali48
博客等级 码龄6年 31粉丝 117原创
评论 2
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值