


目录
前言
📅大四是整个大学期间最忙碌的时光,一边要忙着备考或实习为毕业后面临的就业升学做准备,一边要为毕业设计耗费大量精力。近几年各个学校要求的毕设项目越来越难,有不少课题是研究生级别难度的,对本科同学来说是充满挑战。为帮助大家顺利通过和节省时间与精力投入到更重要的就业和考试中去,学长分享优质的选题经验和毕设项目与技术思路。
🚀对毕设有任何疑问都可以问学长哦!
更多选题指导:
大家好,这里是海浪学长计算机专业毕设专题,本次分享的课题是
🎯 信息安全专业毕设选题汇总:2025 年 199 个实战题目(认证与授权 / 网络安全 / 数据加密全覆盖)

毕设选题
信息安全专业的毕业设计选题主要涵盖网络安全、数据加密、认证与授权、区块链安全、恶意软件检测、社会工程学防护、物联网安全等研究方向。网络安全方向着重于研究网络攻击的防御机制,通过入侵检测系统和防火墙技术保护网络基础设施免受各类网络威胁。数据加密方向致力于设计和实现数据加密算法,应用AES和RSA等算法保障数据在传输和存储过程中的安全性。认证与授权方向专注于研究用户身份认证和访问控制机制,使用OAuth 2.0和JWT等技术确保只有合法用户能够访问特定资源。区块链安全方向探索区块链技术的安全性及其在金融等领域的应用,应用SHA-256哈希算法和智能合约技术构建安全的分布式系统。恶意软件检测方向开发检测和防御恶意软件的技术,结合机器学习算法和静态分析方法保护计算机系统。
网络安全
网络安全方向包含入侵检测系统、网络防火墙、DDoS攻击防护、VPN技术、安全信息与事件管理、无线网络安全、网络取证等。入侵检测系统研究设计和实现能够实时监测网络流量中异常活动的系统,可应用于企业网络安全监控、异常行为识别等场景。网络防火墙专注于防火墙的配置与管理技术,通过状态检测和包过滤机制保护网络边界安全。DDoS攻击防护分析各类DDoS攻击特征,设计流量分析和速率限制等防护机制,保障网络服务的可用性。VPN技术研究虚拟专用网络的安全实现,应用IPsec和SSL/TLS协议确保远程通信的安全性。

以下是一些领域相关的毕业设计选题示例,希望能够帮助同学们更好地确定自己的研究课题:
- 基于量子密钥分发的金融核心数据传输加密
- 基于数据脱敏的高校学生资助信息共享保护
- 基于访问日志审计的高校教务系统安全监控
- 基于深度学习的电商直播平台恶意评论过滤
- 基于机器学习的企业邮件系统附件病毒检测
- 基于机器学习的企业员工电脑挖矿进程识别
- 基于数据加密的高校学生成绩单电子版保护
- 基于机器学习的医院电子处方签名伪造识别
- 基于访问控制模型的高校科研数据权限分配
- 基于CNN的企业官网Web页面篡改检测
- 基于数据脱敏的高校学生选课志愿信息保护
- 基于深度学习的金融交易平台虚假交易识别
- 基于哈希算法的政务网站用户密码安全存储
- 基于区块链的高校教师职称评审材料防篡改
- 基于深度学习的医疗影像诊断报告篡改检测
- 基于机器学习的校园网流量峰值异常原因定位
- 基于区块链的跨境电商订单关税申报信息防伪
- 基于端口扫描检测的中小企业服务器安全防护
- 基于数据加密的高校学生成绩单打印记录保护
- 基于区块链的高校毕业生就业协议信息防篡改
- 基于数据脱敏的高校学生成绩单信息共享保护
- 基于朴素贝叶斯的企业邮件系统钓鱼邮件过滤
- 基于深度学习的物联网智能门锁暴力破解防御
- 基于防火墙日志分析的校园网外部攻击源定位
- 基于CNN的企业电商网站商品图片篡改识别
- 基于AES加密的智能家居门锁开锁指令保护
- 基于机器学习的校园网流量异常波动原因分析
- 基于区块链的高校毕业生档案转递信息防篡改
- 基于深度学习的校园一卡通消费记录伪造检测
- 基于深度学习的物联网智能门锁破解行为防御
- 基于深度学习的物联网智能电表数据篡改检测
- 基于机器学习的物联网智能电表偷电行为分析
- 基于边缘计算的智能交通信号灯网络攻击防御
- 基于深度学习的物联网智能电表偷电行为检测
- 基于深度学习的企业云存储非法下载行为识别
- 基于区块链的电商平台商家虚假宣传信息检测
- 基于特征提取的物联网智能温控器数据篡改识别
- 基于数据脱敏的高校教师教学评估数据共享保护
- 基于数据脱敏的高校学生体检报告信息共享保护
- 基于椭圆曲线加密的高校选课系统数据传输保护
- 基于深度学习的物联网智能燃气表数据异常检测
- 基于逻辑回归的高校校园网ARP欺骗攻击检测
- 基于LSTM的金融交易平台异常交易行为识别
- 基于深度学习的工业控制网络协议解析异常检测
- 基于深度学习的网络安全事件应急响应决策辅助
- 基于机器学习的企业OA系统越权访问行为追溯
- 基于卷积神经网络的工业控制系统恶意代码识别
- 基于SM4算法的政务APP用户隐私数据加密
- 基于SM4加密的政务大数据平台交易数据保护
- 基于混沌加密的农业大棚环境监测数据传输保护
- 基于区块链的高校教师科研成果登记信息防篡改
- 基于网络行为分析的高校教师办公电脑安全监控
- 基于深度学习的智能停车场车牌识别系统防攻击
- 基于深度学习的电商平台刷单物流信息伪造检测
- 基于深度学习的电商平台商品评价水军行为追溯
- 基于机器学习的网络安全事件应急响应方案生成
- 基于深度学习的电商直播平台恶意评论刷屏识别
- 基于深度学习的电商平台商品评价刷单刷分识别
- 基于深度学习的企业数据库SQL注入攻击防御
- 基于深度学习的电商平台商品评价刷分行为追溯
- 基于机器学习的校园宿舍网络违规使用代理检测
- 基于加密技术的跨境物流包裹位置信息传输安全
- 基于机器学习的校园网BT下载行为识别与管控
- 基于区块链的高校毕业生学位证书信息防伪验证
- 基于机器学习的医院RIS系统影像数据泄露预警
- 基于机器学习的在线教育平台账号代刷课行为识别
- 基于深度学习的物联网智能音箱语音指令劫持防御
- 基于机器学习的网络安全漏洞修复方案优先级排序
- 基于深度学习的物联网环境监测设备数据伪造检测
- 基于深度学习的智能家居扫地机器人非法控制检测
- 基于深度学习的校园网DNS劫持攻击溯源与修复
- 基于深度学习的物联网智能电视语音指令劫持防御
- 基于机器学习的医院HIS系统药品价格篡改识别
- 基于深度学习的工业控制网络数据包重放攻击检测
- 基于机器学习的校园网P2P下载行为识别与管控
- 基于机器学习的网络安全漏洞扫描结果优先级排序
- 基于访问控制列表的企业内部文件服务器权限管理
- 基于LSTM的医院HIS系统数据库访问异常预警
- 基于深度学习的企业Web应用SQL注入攻击防御
- 基于决策树的工业物联网RFID设备异常数据识别
- 基于SM4加密的政务大数据平台用户隐私数据保护
- 基于机器学习的企业Web服务器漏洞扫描效率优化
- 基于异常检测算法的工业物联网PLC设备异常监控
- 基于朴素贝叶斯的高校在线选课系统恶意刷课行为识别
- 基于深度学习的工业物联网网关设备恶意代码植入检测
- 基于深度学习的工业控制网络PLC设备异常指令检测
- 基于SSL协议的在线教育平台直播课程内容传输加密
- 基于深度学习的工业控制网络Modbus协议异常检测
- 基于3DES加密的物联网智能烟感报警器数据传输保护
数据加密
数据加密方向涵盖对称加密算法、非对称加密算法、数字签名、密钥交换协议、数据完整性验证、同态加密、云计算中的数据加密应用等子方向。对称加密算法研究设计高效安全的对称加密方案,如AES和DES,主要应用于大规模数据加密场景。非对称加密算法专注于公钥密码技术,如RSA和椭圆曲线加密(ECC),解决密钥分发和管理问题。数字签名技术结合哈希函数和非对称加密,实现数据完整性验证和身份认证,广泛应用于电子文档认证和软件签名。密钥交换协议研究安全的密钥协商机制,如Diffie-Hellman和ECDH,保障通信双方安全地建立共享密钥。数据完整性验证设计数据校验机制,使用SHA系列哈希函数确保数据在传输和存储过程中未被篡改。同态加密探索在不解密的情况下对加密数据进行计算的技术,如Paillier加密方案,为隐私保护计算提供新方法。

以下是一些领域相关的毕业设计选题示例,希望能够帮助同学们更好地确定自己的研究课题:
- 基于公钥技术的校园账号安全加密管理系统
- 基于信息安全的小型智能家居数据加密系统
- 基于国密SM4的社区门禁卡数据加密系统
- 基于同态加密的企业财务数据安全计算系统
- 基于信息安全的实验室光学双掩膜板加密系统
- 基于NAS的企业网络文件安全加密存储系统
- 基于同态签名的校园实验室设备台账验证系统
- 基于区块链加密的校园社团活动报名数据系统
- 基于哈希加盐的企业员工考勤数据完整性系统
- 基于混沌序列的工业传感器采集数据加密系统
- 基于信息安全的检察院审讯电子笔录加密系统
- 基于同态签名的政务数据开放完整性加密系统
- 基于零知识证明的医院医护资质匿名验证系统
- 基于信息安全的校园图形加密强壮度评估平台
- 基于代理重加密的企业分支机构文件同步系统
- 基于混沌映射的工业物联网网关数据加密系统
- 基于信息安全的医院电子病历文件加密保密系统
- 基于WCF的校园Web服务安全加密模型系统
- 基于处境感知技术的智能家居设备数据加密系统
- 基于国密SM2的政务移动端身份认证加密系统
- 基于深度学习的电商网络入侵检测加密关键技术
- 基于双因素认证的企业云办公数据加密访问系统
- 基于信息安全的企业公文汉字快速加密解密系统
- 基于混合加密的电力通信标识资源加密管理系统
- 基于数论变换的异步模数模保密机加密应用系统
- 基于中信银行的代收移动电话费数据加密子系统
- 基于密码学的校园电子商务安全加密设计与应用
- 基于后量子签名的校园电子公文长期有效性系统
- 基于投票的智能家居物联网入侵检测与加密技术
- 基于聚类分析的校园网入侵检测加密系统与改进
- 基于FIDXP的企业分布式入侵防御加密系统
- 基于DNA隐写的实验室机密数据隐蔽传输系统
- 基于智能清扫车的远程驾驶云控加密控制器设计
- 基于网络媒体的高校意识形态安全加密防护系统
- 基于信息隐藏的企业会议实时语音加密传输系统
- 基于图像隐写的校园科研数据隐蔽加密传输系统
- 基于稀疏模型组合的企业网络入侵加密分类系统
- 基于安全多方计算的跨校科研数据协同加密系统
- 基于混沌加密的工业控制指令无线传输安全系统
- 基于混沌映射的智能家居语音指令加密传输系统
- 基于信息安全的工业网络数字安全加密芯片系统
- 基于全息原理的校园活动数字图像实时加密系统
- 基于语音加密算法的校园广播系统安全传输系统
- 基于信息安全的政务公文新型序列密码加密系统
- 基于心跳算法的企业局域网数据防泄密加密系统
- 基于机器学习的校园无线网加密用户行为分析系统
- 基于云存储的校园开放网络资源稳定存储加密系统
- 基于网络数据库的电商用户隐私数据加密应用系统
- 基于AES-CBC的医院医保结算数据加密系统
- 基于数字蚂蚁系统的校园网安全自主防御加密技术
- 基于文件透明加解密的企业文件保护加密模型系统
- 基于RC5的企业内部消息加密解密通信软件系统
- 基于国密SM2的校园网络安全设备身份认证系统
- 基于机器学习的农业WSN网络入侵检测加密系统
- 基于交通银行的水费代收费数据加密中间业务系统
- 基于半监督集成学习的企业网络入侵检测加密系统
- 基于电子采购系统的招投标数据安全加密技术系统
- 基于混沌哈希的社区团购订单数据完整性校验系统
- 基于迁移学习的校园网多态蠕虫特征提取加密算法
- 基于格密码的校园无线网络终端身份加密认证系统
- 基于深度学习的工业控制网络加密数据异常检测系统
- 基于Android的变电站地理位置导航加密系统
- 基于IDS告警日志的校园网实时处理加密分析模型
- 基于PKI/CA的校园网设备身份认证与加密系统
- 基于CH375的嵌入式USB企业文件加解密系统
- 基于单类支持向量机的工厂ICS入侵检测加密系统
- 基于Web服务器的校园网入侵检测反向选择加密算法
- 基于云原生安全的企业PaaS容器安全防护加密平台
- 基于国密算法的社区卫生服务站疫苗冷链数据加密系统
- 基于KEELOQ技术的企业计算机系统安全加密系统
- 基于AES-GCM的医院PACS影像数据加密系统
- 基于深度学习的AMI电力数据入侵检测加密应用系统
- 基于无线传感器网络的智能家居信任入侵检测加密系统
- 基于ECC椭圆曲线加密的校园一卡通消费数据传输系统
- 基于国密SM5的校园UHFRFID标签数据加密系统
- 基于RSA数字签名的高校毕业论文查重报告防篡改系统
- 基于AES-GCM的社区医院疫苗接种记录加密存储系统
- 基于SHA-256的校园服务器日志完整性校验加密系统
认证与授权
认证与授权方向包含多因素认证、单点登录、基于角色的访问控制、零信任架构、生物特征认证、权限管理系统等子方向。多因素认证结合多种身份验证方式,如密码、短信验证码、生物特征等,大幅提高账户安全性,可应用于金融、政务等安全敏感领域。单点登录技术实现一次认证即可访问多个关联系统,提升用户体验并简化认证管理。基于角色的访问控制(RBAC)根据用户职责分配权限,实现精细化权限管理,适用于大型企业的复杂权限体系。零信任架构研究"永不信任,始终验证"的安全模型,通过持续身份验证和最小权限原则构建安全访问机制。生物特征认证利用指纹、面部、虹膜等生物特征进行身份识别,提供便捷且高安全性的认证方式。权限管理系统设计和实现集中化的权限分配、审计和管理功能,确保企业资源访问的安全性和合规性。

以下是一些领域相关的毕业设计选题示例,希望能够帮助同学们更好地确定自己的研究课题:
- 基于智能合约的校园实验室使用授权系统
- 基于ACL的企业财务报表访问控制系统
- 基于JWT的医院挂号缴费单点登录平台
- 基于硬件Key的企业财务系统认证系统
- 基于ACL动态授权的社区养老服务系统
- 基于JWT的社区养老服务系统登录系统
- 基于ACL的企业客户服务数据访问系统
- 基于ACL的社区团购订单访问控制系统
- 基于人脸识别的企业门禁多因素认证系统
- 基于指纹识别的实验室设备操作认证系统
- 基于人脸识别的企业云办公登录认证系统
- 基于RBAC的医院药房药品领取权限系统
- 基于IC卡的小区门禁多因素认证系统设计
- 基于SAML的企业OA系统单点登录平台
- 基于形式化验证的企业SM2协议安全系统
- 基于声纹识别的社区养老服务身份认证系统
- 基于JWT的社区服务平台多应用登录系统
- 基于ACL的校园图书馆电子资源访问系统
- 基于JWT的社区电商多平台统一登录系统
- 基于静脉识别的医院药房药品领取认证系统
- 基于DID解析的校园一卡通身份关联系统
- 基于ACL规则缓存的校园网访问控制系统
- 基于RBAC的企业财务操作权限控制系统
- 基于硬件令牌的政务审批系统身份认证系统
- 基于RBAC的企业生产数据权限控制系统
- 基于SAML的校园管理系统集群登录系统
- 基于RBAC的企业生产管理权限控制系统
- 基于ACL与权限继承的企业客户数据系统
- 基于人脸识别的社区物业访客身份认证系统
- 基于SSO的校园教学资源平台单点登录设计
- 基于SAML的社区健康管理多系统登录实现
- 基于RBAC的校园实验室设备管理权限系统
- 基于指纹识别的校园实验室设备操作认证系统
- 基于SAML的校园多系统单点登录平台设计
- 基于ACL分层控制的政务文件访问权限系统
- 基于JWT的校园图书馆多资源平台登录系统
- 基于区块链DID的高校学生身份统一认证系统
- 基于SAML的政务公开信息系统单点登录系统
- 基于SAML的校园教学资源平台单点登录系统
- 基于RBAC的校园宿舍管理系统用户权限控制
- 基于RBAC的校园图书馆管理员权限控制系统
- 基于JWT的社区服务平台多应用单点登录实现
- 基于RBAC的企业生产管理系统角色权限分配
- 基于硬件Key的校园服务器远程管理认证系统
- 基于OAuth2.0的校园云盘数据授权系统
- 基于SSO的政务服务平台多应用统一登录设计
- 基于RBAC的政务办公系统岗位权限管理系统
- 基于虹膜识别的医院HIS系统管理员认证系统
- 基于自动化验证的企业OAuth协议安全系统
- 基于OAuth2.0的社区物业第三方授权系统
- 基于SAML的政务多部门系统单点登录平台设计
- 基于RBAC的校园实验室设备管理权限控制系统
- 基于指纹识别的校园图书馆借阅系统身份认证设计
- 基于ACL规则压缩的校园网络设备访问控制系统
- 基于OAuth2.0的企业云存储单点登录系统
- 基于OAuth2.0的企业产品管理系统登录系统
- 基于OAuth2.0的医院电子病历查询登录平台
- 基于RBAC的企业OA系统角色权限动态调整实现
- 基于虹膜识别的医院HIS系统管理员身份认证实现
- 基于OAuth2.0的校园网络设备管理登录平台
- 基于ACL规则的企业服务器文件访问控制管理系统
- 基于OAuth2.0的校园教务查询第三方授权系统
- 基于OAuth2.0的社区健康管理多系统登录平台
- 基于OAuth2.0的校园图书馆资源访问授权系统
- 基于OAuth2.0的企业云办公软件集成授权系统
- 基于OAuth2.0的医院电子病历查询第三方授权
- 基于自动化验证的校园RADIUS协议安全性分析系统
- 基于OAuth2.0的校园一卡通第三方消费授权实现
- 基于OAuth2.0的校园社团活动报名平台授权系统
- 基于OAuth2.0的社区健康管理平台数据授权系统
- 基于OAuth2.0的社区团购平台支付接口授权系统
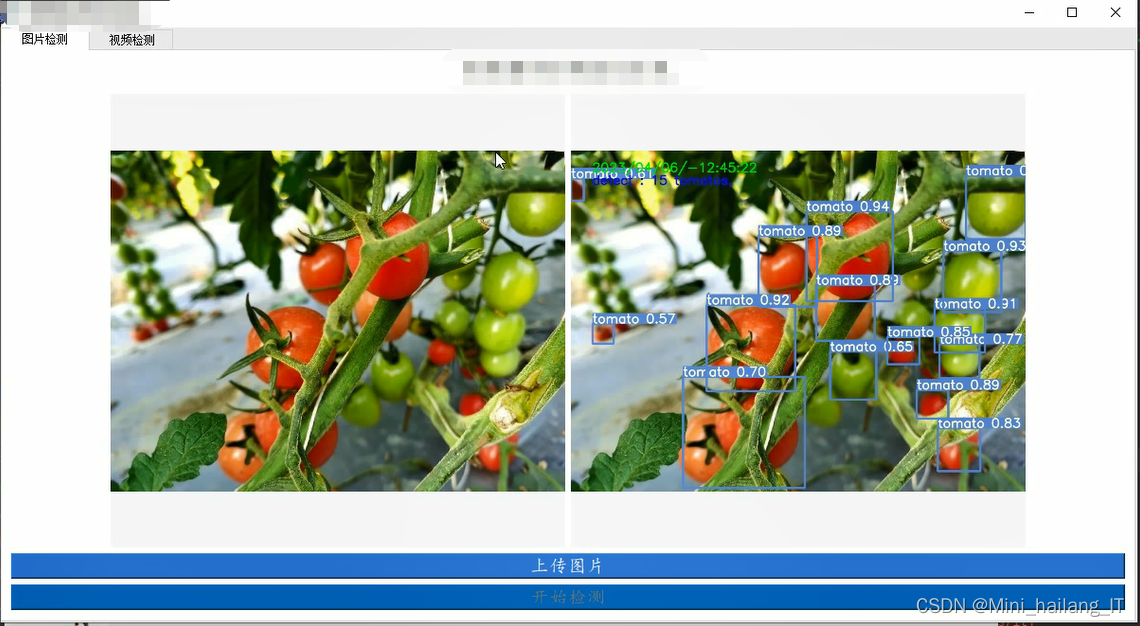
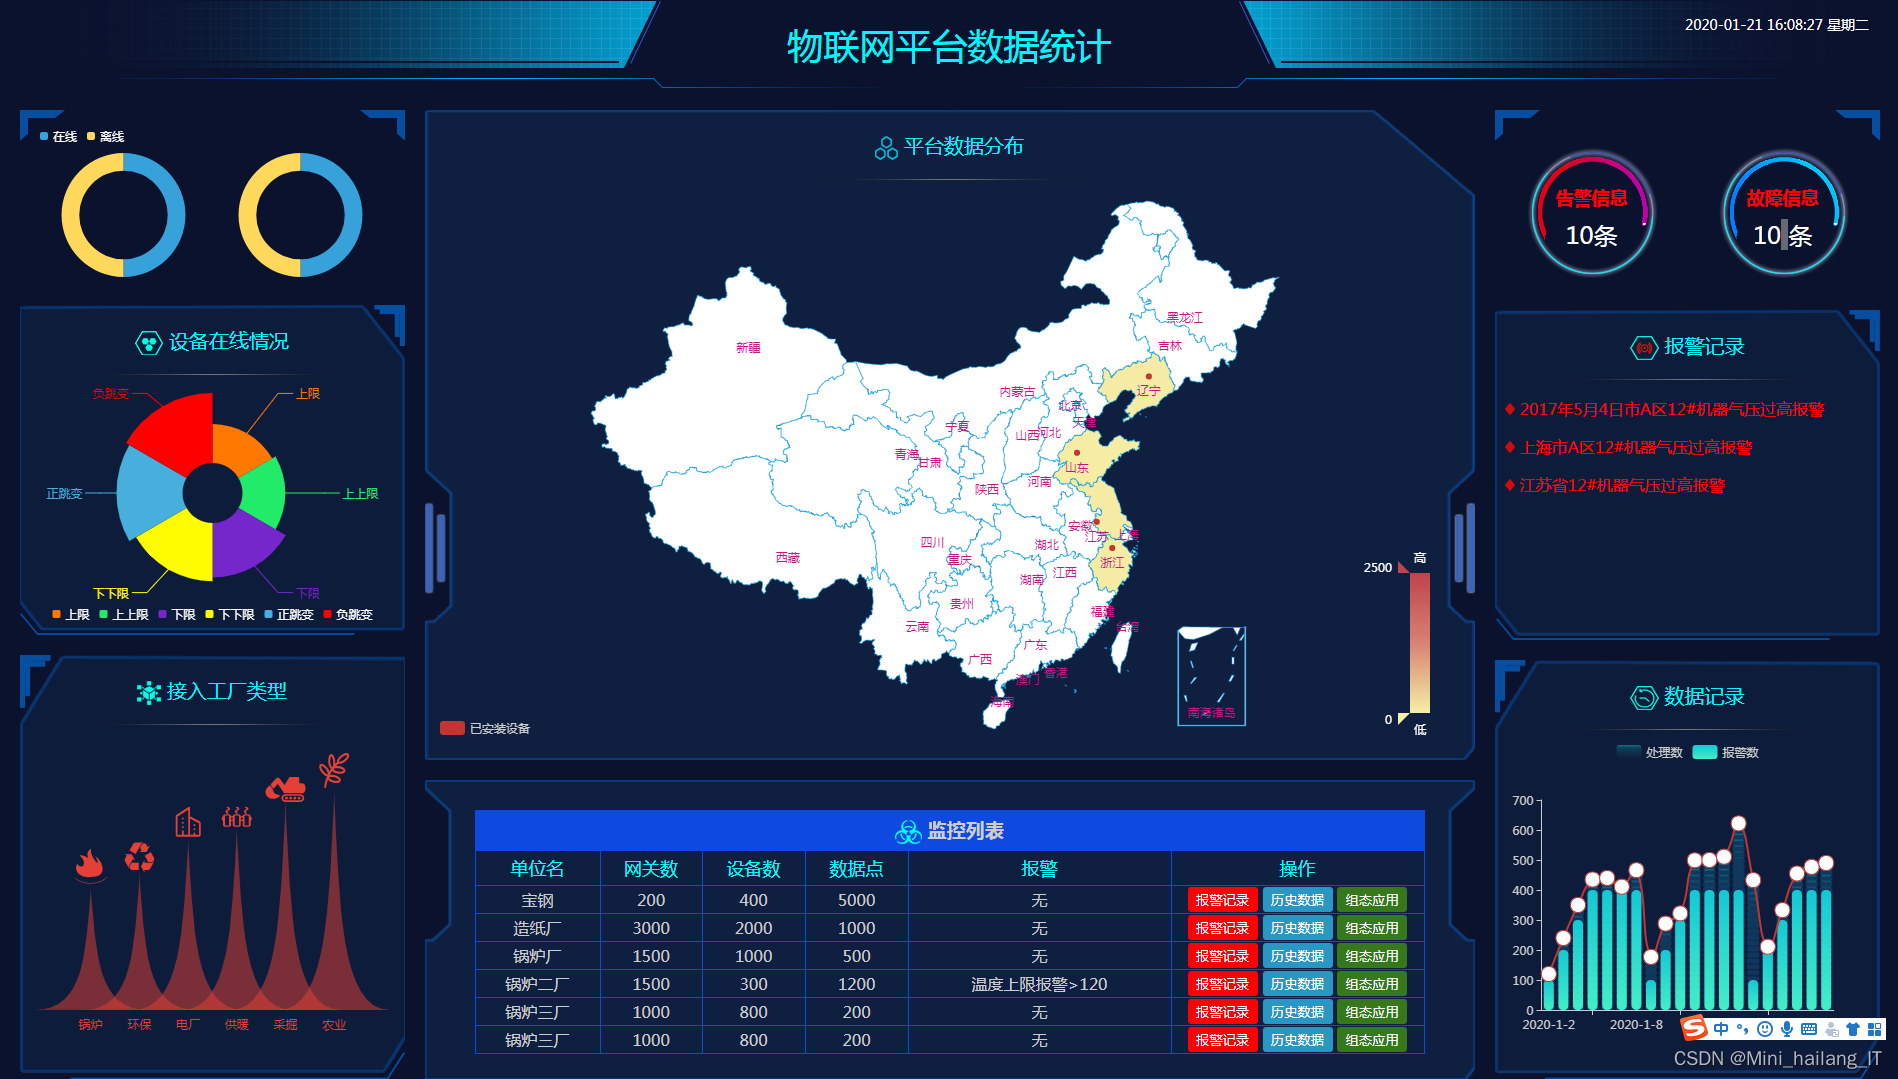
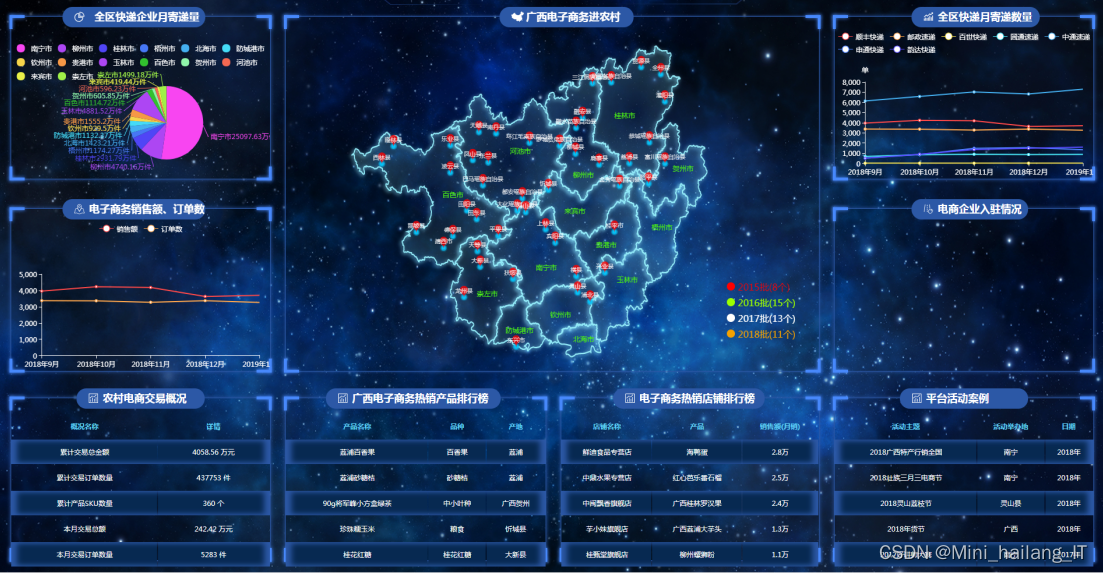
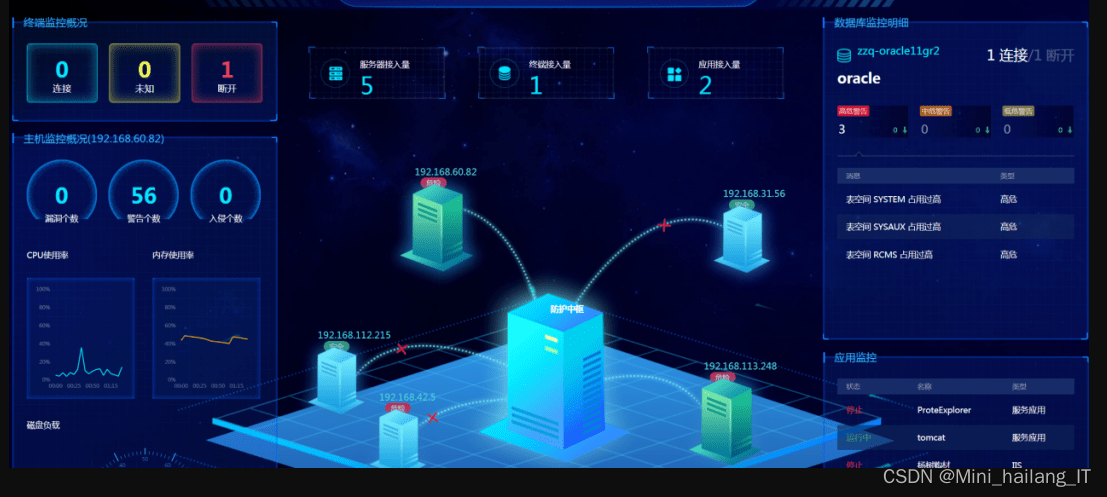
海浪学长项目示例:

更多帮助
选题迷茫
毕设开题阶段,同学们都比较迷茫该如何选题,有的是被要求自己选题,但不知道自己该做什么题目比较合适,有的是老师分配题目,但题目难度比较大,指导老师提供的信息和帮助又比较少,不知道从何下手。与此同时,又要准备毕业后的事情,比如考研,考公,实习等,一边忙碌备考或者实习,一边还得为毕设伤透脑筋。
选题的重要性
毕设选题其实是重中之重,选题选得是否适合自己将直接影响到后面的论文撰写和答辩,选题不当很可能导致后期一系列的麻烦。
1.选题难易度
选题不能太难,也不能太简单。选题太难可能会导致知识储备不够项目做不出来,选题太难,则可能导致老师那边不同意开题,很多同学的课题被一次次打回来也是这个原因之一。
2.工作量要够
除非是算法类或者科研性项目,项目代码要有一定的工作量和完整度,否则后期论文的撰写会很难写,因为论文是要基于项目写的,如果项目的工作量太少,又缺乏研究性的东西,则会导致很难写出成篇幅的东西。
更多选题指导
我是海浪学长,创作不易,欢迎点赞、关注、收藏。
毕设帮助,疑难解答,欢迎打扰!
最后
🏆🏆🏆为帮助大家节省时间,如果对开题选题,或者相关的技术有不理解,不知道毕设如何下手,都可以随时来问学长,我将根据你的具体情况,提供帮助。

 1945


 扫一扫


 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


