Filebeat7.x安装和使用

centos7安装ELFK日志分析 centos7 yum安装ELK8.X+filebeat环境版本一、ELK下载路径(一)下载地址:Elastic官网我下载的是rpm格式(二)Wget下载在ssh工具上,可以通过wget 命令将4个rpm包进行下载下载的包就放在/elfk下,如二、elasticsearch 安装配置(一)elasticsearch 安装使用yum localinstall 安装本地rpm包,执行代码如下(示例):安装完成会生成默认密码,可以记录下,登录kibana时需要。 阅读详情

简介

Beats 有多种类型,可以根据实际应用需要选择合适的类型。

常用的类型有:

  • Packetbeat:网络数据包分析器,提供有关您的应用程序服务器之间交换的事务的信息。
  • Filebeat:从您的服务器发送日志文件。
  • Metricbeat:是一个服务器监视代理程序,它定期从服务器上运行的操作系统和服务收集指标。
  • Winlogbeat:提供Windows事件日志。

Filebeat 有两个主要组件:
harvester:负责读取一个文件的内容。它会逐行读取文件内容,并将内容发送到输出目的地。
prospector:负责管理 harvester 并找到所有需要读取的文件源。比如类型是日志,prospector 就会遍历制定路径下的所有匹配要求的文件。
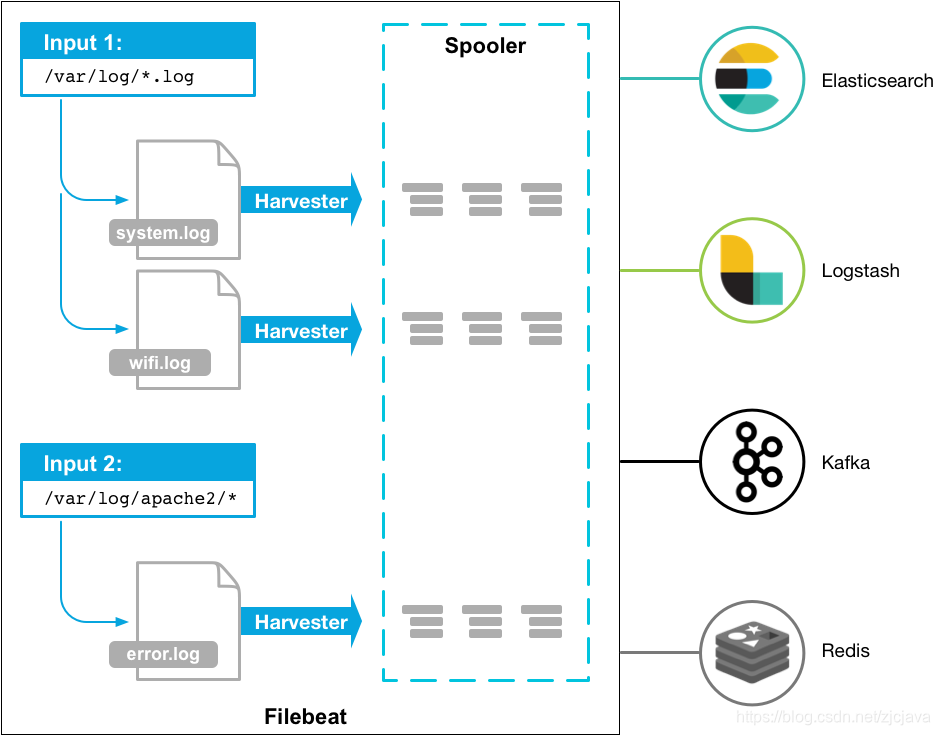
在这里插入图片描述

安装filebeat 到目标机器

下载地址
https://www.elastic.co/cn/downloads/beats/filebeat
本测试使用windows环境安装filebeat
win:
下载win版本并解压,可以把它设置为系统服务

PS > cd ‘C:\Program Files\Filebeat’ 
PS C:\Program Files\Filebeat> .\install-service-filebeat.ps1

Centos

解压:tar -zxvf filebeat-7.3.0-linux-x86_64.tar.gz
创建软链接:ln -s filebeat-7.3.0-linux-x86_64 filebeat

配置filebeat

由于6.0之后的版本,不再支持 document_type 这个选项了

Starting with Logstash 6.0, the document_type option is deprecated due to the removal of types in Logstash 6.0. It will be removed in the next major version of Logstash. If you are running Logstash 6.0 or later, you do not need to set document_type in your configuration because Logstash sets the type to doc by default.

所以为了lostash能区分不同目录发过来的日志,我们使用 tags属性

修改filebeat的配置文件 filebeat.yml
修改为如下配置,开启2个prospectors,收集2个目录下的日志,同样支持这样的写法:/var/log//.log

filebeat.prospectors配置多个目录文件监测输入源

filebeat.inputs:
    - type: log
      # Change to true to enable this prospector configuration.
      enabled: true
      # Paths that should be crawled and fetched. Glob based paths.
      paths:
        - d:\nginx\log\*.log
      tags: ["naginx"]
    - type: log
      enabled: true
      paths:
        - d:\java\cms\log\*.log
      tags: ["cms"]


# ----------------output.kibana-------------------------
setup.kibana:
  host: "localhost:5601"

# ----------------output.elasticsearch-------------------------
output.elasticsearch:
  hosts: ["localhost:9200"]
  protocol: "http"
  index: "stat_filebeat"
 # template.name: "stat_ilebeat"
 # template.path: "filebeat.template.json"
 # template.overwrite: false
 
#----------------output.logstash-----------------------------
output.logstash:
  hosts: ["localhost:5044"]
 
#---------------output.kafka----------------------------------
output.kafka:
  enabled: true
  hosts: ["192.168.10.1:9092","192.168.10.2:9092","192.168.10.3:9092"]
  topic: "liuzc_test"
  partition.round_robin:
    reachable_only: true
  worker: 2
  required_acks: 1
  compression: gzip
  max_message_bytes: 10000000

上面监测两个文件源目类,并分别设置为了不同的tag名称,方便在后续的节点处理时根据不同的tag做不同的处理。
文件源数据输出方式有多种,es,logstash,Kibana等等其他数据中间件
主要配置参数

paths:指定要监控的日志,目前按照Go语言的glob函数处理。没有对配置目录做递归处理,比如配置的如果是:
encoding:指定被监控的文件的编码类型,使用plain和utf-8都是可以处理中文日志的。
input_type:指定文件的输入类型log(默认)或者stdin。 exclude_lines:在输入中排除符合正则表达式列表的那些行。
include_lines:包含输入中符合正则表达式列表的那些行(默认包含所有行),include_lines执行完毕之后会执行exclude_lines。
exclude_files:忽略掉符合正则表达式列表的文件(默认为每一个符合paths定义的文件都创建一个harvester)。
fields:向输出的每一条日志添加额外的信息,比如“level:debug”,方便后续对日志进行分组统计。默认情况下,会在输出信息的fields子目录下以指定的新增fields建立子目录,例如fields.level。
multiline:适用于日志中每一条日志占据多行的情况,比如各种语言的报错信息调用栈。这个配置的下面包含如下配置

启动

这里以写入logstash为例
beats配置filebeat.yml

paths:
    #- /var/log/*.log
    - D:\mnt\min-tool\nginx-1.16.0\logs\access.log
  tags: ["log1"]
output.logstash:
  # The Logstash hosts
  hosts: ["localhost:5044"]

logstash配置

logstash监听filebeat的配置文件(只是输出监听到的数据到控制台,不写入别的组件)
input {
  beats {
    port => 5044
  }
}
output {
    stdout{codec=>"rubydebug"}
}

beats指定配置文件启动

    ./filebeat run -e -c filebeat.yml -d "publish"
    ./filebeat -e -c filebeat.yml -d "publish" # run 可以省略

启动logstash可以看到有数据打印到控制台则说明配置成功。

参考文档

Filebeat的高级配置-Filebeat部分
https://blog.youkuaiyun.com/liukuan73/article/details/52330600

X猫免费小说安卓逆向分析 七猫免费小说安卓逆向分析 难度(♥♥) 文章目录七猫免费小说安卓逆向分析 难度(♥♥)1. 查壳2. 抓包分析3. sign1. Frida-rpc2. Native函数分析快3点了. 睡觉~ 白天再继续写! 1. 查壳 我这边使用的是ApkTool, 拖进去显示未加壳。 2. 抓包分析 POST https://xiaoshuo.wtzw.com/api/v1/login/index HTTP/1.1 net-env: 1 channel: qm-cbcpa056_wm is-white: 0 platf 阅读详情

相关推荐

【WSL2+Ubuntu+Docker Desktop】迁移到D盘

该篇文章包含将WSL2+ubuntu+Docker Desktop从C盘迁移到D盘

哈茶的博客 3929

filebeat7.0安装和基本使用

filebeat知识众多beat中的其中一个,elastic还有很多的beat。

qq_73797346的博客 618

基于MS5351的三通道可编程时钟发生器设计

时钟发生器是数字系统时序验证与信号完整性测试的核心基础设备,其原理基于锁相环(PLL)对参考晶振进行倍频与分频控制,通过寄存器配置实现多路独立频率输出。技术价值体现在高精度、低抖动、快速切换与工程可部署性之间取得平衡,尤其适用于FPGA/ASIC参考时钟调试、ADC/DAC采样时钟验证及嵌入式硬件时序裕量评估等场景。本方案采用MS5351三通道时钟芯片与ESP32主控协同架构,在保证LVCMOS输出质量与I²C可编程性的前提下,优化电源噪声抑制、晶体负载匹配和跨板信号完整性,兼顾成本、周期与实测稳定性,为实

weixin_31715353的博客 210

FileBeat系列:multiline的pattern negate match使用方法

Java Stack Exception后面行都是以空白开始的。 Exception in thread "main" java.lang.NullPointerException at com.example.myproject.Book.getTitle(Book.java:16) at com.example.myproject.Author.getBookTitles(Author.java:25) at com.example...

NIO4444 8030

Spring Boot 构建war 部署到tomcat下无法在Nacos中注册服务

因此,当使用外部容器时,如此处的 Tomcat 来部署项目,AbstractAutoServiceRegistration 就不能监听到容器启动事件了,也就不会尝试向服务注册中心注册当前这个微服务,那么注册就失败了,并且也就没有异常信息了。自定义获取获取外部容器端口的方法, 然后监听应用启动事件,当应用被启动时,获取外部容器启动的端口号,然后将这个 port 设置到 NacosAutoServiceReigistration 中。在启动类同级目录,复制下面代码即可(不需要修改,直接构建war即可)

ttyy1112的专栏 2519

ZynqMP双核通信避坑指南:Linux驱动+裸机固件协同开发实录

本文详细解析了Xilinx ZynqMP芯片中APU与RPU双核通信的技术实现,重点介绍了通过IPI中断实现Linux驱动与裸机固件协同开发的实战经验。内容涵盖硬件寄存器配置、Linux驱动开发、RPU裸机程序编写以及双核调试技巧,为开发者提供了一套完整的工程化解决方案,帮助规避常见开发陷阱。

weixin_29168153的博客 126

ELK7.x日志系统搭建 3. 采用轻量级日志收集Filebeat

ELK7.x日志系统搭建 3. 采用轻量级日志收集Filebeat 当我们在对系统日志进行处理的时候,我们需要结合成本考虑方案,前期如果使用 Logstash 进行日志收集的话会耗费较多的机器性能,我们这里选择优化一下日志的采集。简单介绍一下即将出场的家伙: filebeat 首先 filebeat 是 Beats 中的一员。 Beats 在是一个轻量级日志采集器...

博客简介 595

RK3566/RK3588 NPU性能实测:用mobilenet模型快速验证你的开发板NPU是否正常工作

本文提供了RK3566/RK3588开发板NPU性能实测指南,通过MobileNet模型快速验证NPU是否正常工作。详细介绍了环境搭建、测试资源获取、编译运行及结果分析的全流程,帮助开发者高效验证神经网络加速器功能,为后续AI应用部署奠定基础。

weixin_28826521的博客 447

Filebeat 日志采集利器

首先Filebeat是Beats中的一员。Beats在是一个轻量级日志采集器,其实Beats家族有6个成员,早期的ELK架构中使用Logstash收集、解析日志,但是Logstash对内存、CPU、io等资源消耗比较高。相比Logstash,Beats所占系统的CPU和内存几乎可以忽略不计。Filebeat结构:由两个组件构成,分别是inputs(输入)和harvesters(收集器),这些组件一起工作来跟踪文件并将事件数据发送到您指定的输出,harvester负责读取单个文件的内容。

zzhongcy的专栏 1456

MATLAB自动驾驶(1)——预构建场景库

MATLAB自动驾驶(1)——预构建场景库

Ucicorn Gundam的博客 3265

【UVM实战】第七章:UVM中的寄存器模型(1)寄存器模型简介

寄存器模型简介~

悟已往之不谏 知来者之可追 2070

k8s安装elasticsearch+filebeat+kibana

搬自知乎 https://zhuanlan.zhihu.com/p/113629660 es集群比较占用机器性能,我使用了4台2核8G的服务器搭建,空跑cluster内存占用了20% 1,安装helm repo helm add https://helm.elastic.co 2, 创建数据盘 创建存储类,storageClass.name=efk-nfs-client,es节点通过name自动绑定 helm install efk-nfs-storage -n nfs –set nfs.server=1

weixin_42660934的博客 1653

R语言缺失值填补|插值法、均值法、邻近法

本文主要介绍如何利用R语言进行数值型缺失值的填补。主要使用zoo包中的na.aggregate() 、na.approx()、na.locf() 函数进行缺失值的均值填补、线性插值填补以及邻近值填补。

Mrrunsen的博客 3841

centos7 yum安装ELK8.X+filebeat

linux centos7.9中elasticsearch-8.5.3、kibana-8.5.3、logstash-8.5.3、filebeat-8.5.3,详细的介绍了ELK8全家桶安装细节,有问题的请评论区留言。

wxxya的博客 1659

VC中sqlite的使用

在VC中对sqlite的使用,实现数据库大批数据的快速插入,读取数据库中的数据在ListCtrl中显示

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

CentOS7安装ELK 7.x(4)—filebeat收集数据和logstash过滤数据

一、日志采集过程 filebeat收集 --> logstash过滤 --> elasticsearch存储 --> kibana展示 二、为什么用filebeat收集数据 因为beats工具不需要java环境,方便部署。logstash非常庞大 三、下载logstash 1、安装 cd /tmp wget https://artifacts.elastic.co/downloads/logstash/logstash-7.14.1-linux-x86_64.tar.gz tar

csj50的专栏 816

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

a better way to distribute filebeat by rpm

i had create a topic on [https://discuss.elastic.co/c/beats](https://discuss.elastic.co/),the url is [https://discuss.elastic.co/t/some-puzzle-about-filebeat-version7-x-rpm-installation/293312](https...

mmgithub123的博客 94

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

elasticsearch6.x.x logstash6.x.x kibana6.x.x Filebeat6.x 配置及安装 CentOS7.3或更高

环境说明 系统:Centos7.3 最低内存:4G JAVA: 8.XXXX默认已root用户执行 风.foxiswhocentos 防火墙设置要开启端口,否则,除本机外,其他任何机器不能访问方式一 开放9200 端口(其他端口按照本案例添加)firewall-cmd --zone=public --add-port=9200/tcp --permanent方式二 关闭防火墙systemct

风.foxwho(神秘狐) 4748

Centos7 安装ELK/EFK 7.x 集群搭建实战攻略

Centos7 安装ELK/EFK 7.x 集群搭建实战攻略

极客星云-优快云博客 6015

[基础服务] [ELK] CentOS7.x安装ELFK / (ElasticSearch + Kibana + Logstash+Filebeat)

# 🍁简介 ## 🧲 相关资料 [参考资料](https://yanggc.blog.csdn.net/?

OxYGC 1003

filebeat部署

欢迎使用Markdown编辑器 你好! 这是你第一次使用 Markdown编辑器 所展示的欢迎页。如果你想学习如何使用Markdown编辑器, 可以仔细阅读这篇文章,了解一下Markdown的基本语法知识。 新的改变 我们对Markdown编辑器进行了一些功能拓展与语法支持,除了标准的Markdown编辑器功能,我们增加了如下几点新功能,帮助你用它写博客: 全新的界面设计 ,将会带来全新的写作...

lclxfd的博客 1344

elasticsearch安装过程中的各种坑

Centos7 安装Elasticsearch 7.1.1 环境 Centos7 JDK1.8 Elasticsearch 7.1.1 准备工作 Elasticsearch 需要JDK环境,需要首先安装JDK Elasticsearch7.1.1下载地址:https://artifacts.elastic.co/downloads/elasticsearch/elasticse...

xj15010735572的博客 2764

Centos7.2 搭建ELK-5.6.4日志分析平台(二)

上一篇,我记录了elasticsearch,logstash,kibana三个软件的安装,

夏冬丶王阳旭 2429

Elastic Stack 6.7 安装部署尝鲜,基于centos7.6最新系统。使用docker安装

Elastic Stack 6.7.0尝鲜 基于CentOS7.6, Docker-CE 18.09.4, Docker-web-Ui, Elasticsearch 6.7, Kibana 6.7, Logstash6.7,X-Pack Akide_Liu 原文地址:Elastic Stack 6.7.0尝鲜 Powered By LLYCloud 安装顺序: Elasticsearch (...

LLYCLOUD的博客 1777

Centos7 安装ELK7.x,鲲鹏系统

1 引言 如果你正在寻找如何快速安装和配置ELK,那么恭喜你找对教程了。 这篇博文我们就来分享下如何在Centos7 鲲鹏服务器上搭建ELK 7.x 版本 2 开始之前 在开始搭建之前,我们首先需要先检查 ELK 对 自己服务器的操作系统以及 JDK 是否兼容。 点击查看ELK对操作系统是否兼容 点击查看ELK对JDK是否兼容信息列表 ELK 是Elasticsearch ,Logstash, Kibana 的简称缩写,主要专注于可视化日志分析和查询 Elastic Stack 主要包括三大

wfa270的博客 789

ELFK 7.x 集群部署

ELFK介绍 ELK 是 elastic 公司旗下三款产品ElasticSearch、Logstash、Kibana的首字母组合,也即Elastic Stack包含ElasticSearch、Logstash、Kibana、Beats。ELK提供了一整套解决方案,并且都是开源软件,之间互相配合使用,完美衔接,高效的满足了很多场合的应用,是目前主流的一种日志系统。 ElasticSearch 一个基于 JSON 的分布式的搜索和分析引擎,作为 ELK 的核心,它集中存储数据,

变成习惯 1370

Centos7.3 搭建ELK-6.0.0日志分析平台

Centos7.3 搭建ELK-6.0.0日志分析平台 ElasticSearch + LogStash + Kibana = ELKStack 组件介绍 Elasticsearch是个开源分布式搜索引擎,提供搜集、分析、存储数据三大功能。它的特点有:分布式,零配置,自动发现,索引自动分片,索引副本机制,restful风格接口,多数据源,自动...

wfs 1967
上一篇: Logstash常用配置和日志解析
下一篇: kubeadm安装单机k8s
牧竹子
博客等级 码龄17年 572粉丝 233原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值