Linux历史上最杰出的新安全子系统:内核级加强型防火墙SElinux

Linux系统中SElinux的管理 基本 SElinux 安全性概念 SElinux(Security-Enhanced Linux)内核级加强型防火墙 SElinux是强制访问控制(MAC)安全系统,是linux历史上最杰出的新安全系统。对于linux安全模块来说,SElinux的功能是最全面的,测试也是最充分的,这是一种基于内核的安全系统。 SELINUX ( 安全增强型 Linux ) 是可保护你系统安全性的额外机制。在某种程... 阅读详情

#################

selinux

#################


内核级加强型防火墙


要做selinux的东西,首先得带大家稍微了解一下selinux有多么厉害吧

SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。NSA是在Linux社区的帮助下开发了一种访问控制体系,在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件。SELinux 默认安装在 Fedora 和 Red Hat Enterprise Linux 上,也可以作为其他发行版上容易安装的包得到。
SELinux 是 2.6 版本的 Linux 内核中提供的强制访问控制(MAC)系统。***对于目前可用的 Linux安全模块来说,SELinux 是功能最全面,而且测试最充分的,***它是在 20 年的 MAC 研究基础上建立的。SELinux 在类型强制服务器中合并了多级安全性或一种可选的多类策略,并采用了基于角色的访问控制概念。 [1]
大部分使用 SELinux 的人使用的都是 SELinux 就绪的发行版,例如 Fedora、Red Hat Enterprise Linux (RHEL)、Debian或 Centos。它们都是在内核中启用 SELinux 的,并且提供一个可定制的安全策略,还提供很多用户层的库和工具,它们都可以使用 SELinux 的功能。
SELinux是一种基于 域-类型 模型(domain-type)的强制访问控制(MAC)安全系统,它由NSA编写并设计成内核模块包含到内核中,相应的某些安全相关的应用也被打了SELinux的补丁,最后还有一个相应的安全策略。任何程序对其资源享有完全的控制权。假设某个程序打算把含有潜在重要信息的文件扔到/tmp目录下,那么在DAC情况下没人能阻止他。SELinux提供了比传统的UNIX权限更好的访问控制。

* selinux的开关


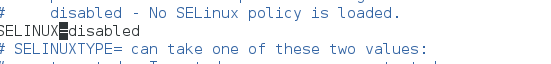
> vim /etc/sysconfig/selinux
>     SELINUX=enforcing	              ##selinux开启,级别为强制
>     SELINUX=permissive	          ##selinux开启,级别为警告
>     SELINUX=disabled	              ##selinux关闭,
>     setenforce 0|1		          ##更改selinux当前的级别0警告1标示强制
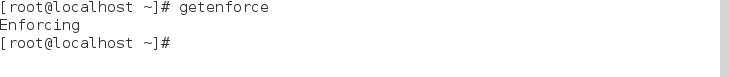
>     getenforce 		              ##查看selinux的状态

注意:当selinux从关到开,或者从开到关,需要重启系统

1.现在先看看在selinux开启和关闭的情况下对安全上下文的影响

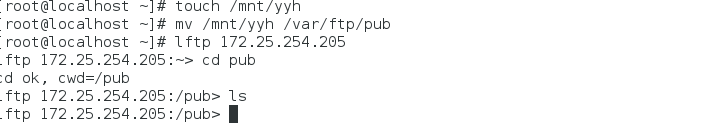
在selinux开启的时候,可以看到当将一个文件移到/var/ftp/pub时,查看不到那个文件
在这里插入图片描述
在这里插入图片描述

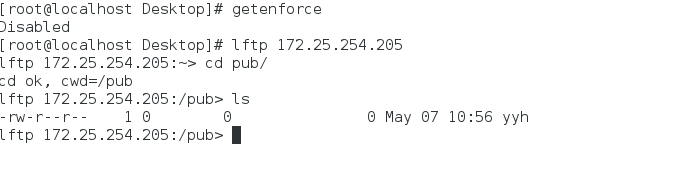
当seliux关闭的时候,就可以看得到

在这里插入图片描述
在这里插入图片描述
其实yyh这个文件确实已经到pub底下了,只是安全上下文不匹配,它不显示
在这里插入图片描述

2.怎样解决安全上下文不一致的问题?

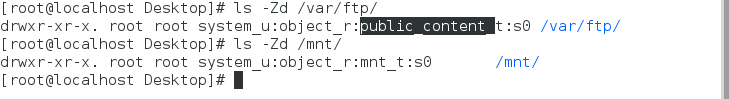
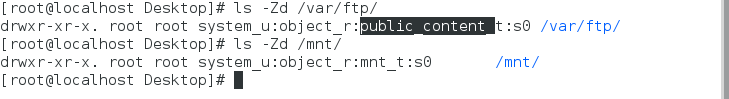
当selinux对文件有影响时,是因为文件上面的标签不一样

因此当selinux开启时在默认发布目录下就不能看到刚才mv的文件

因为/var/ftp/这个默认发布目录与mv进去的文件标签不一样

查看文件或者目录的标签:ls -Zd /var/ftp/
在这里插入图片描述
办法一:
#临时更改适用于更改文件

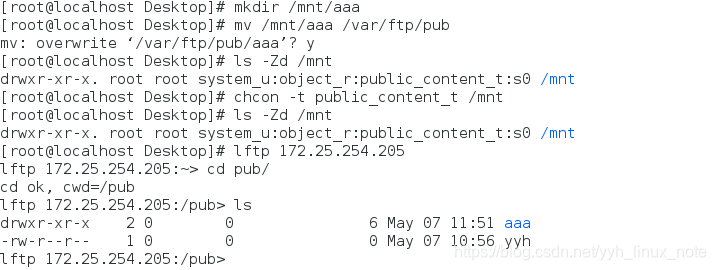
chcon -t 安全上下文  文件
chcon -t public_content_t 文件

将mv进去的文件的标签改成与发布目录一致的就可以了,但是chcon这个更改标签的方式是临时的,selinux重启之后就不会再生效
selinux这个插件被禁用又被启用

如下图所示,当我将aaa的标签改了之后,再将aaa移动到pub下,就可以看到了,因为安全上下文匹配成功了
在这里插入图片描述

办法二:
#永久更改文件安全上下文

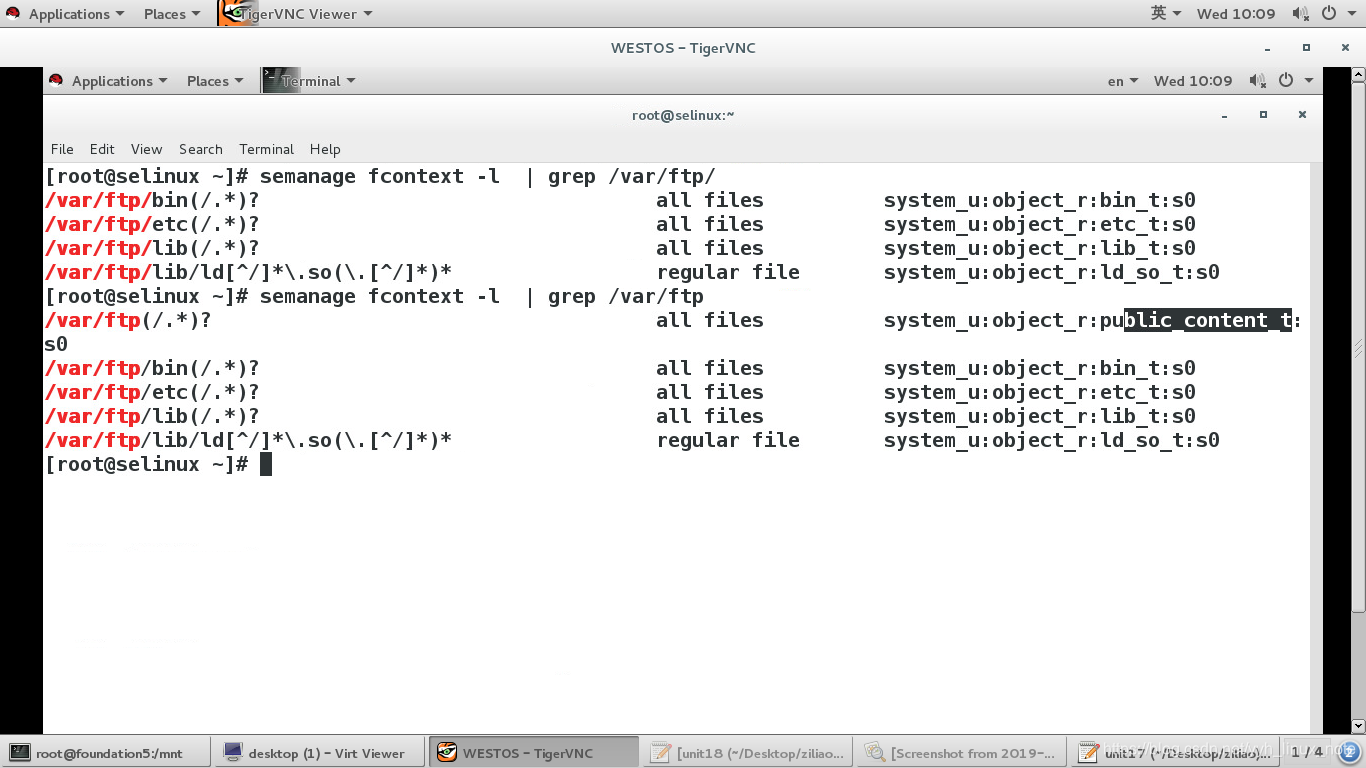
semanage fcontext -l | grep /var/ftp
 查看系统已经为默认发布目录设置的标签
在这里插入图片描述

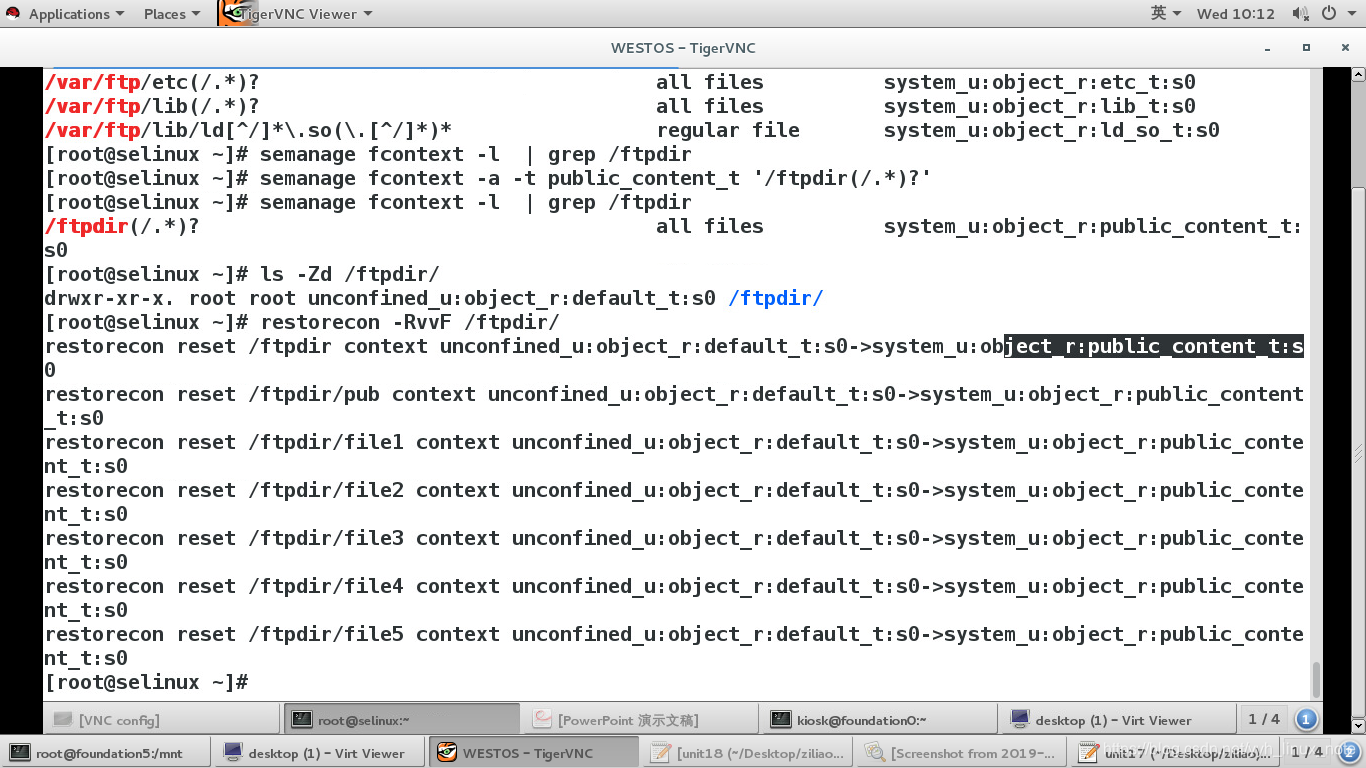
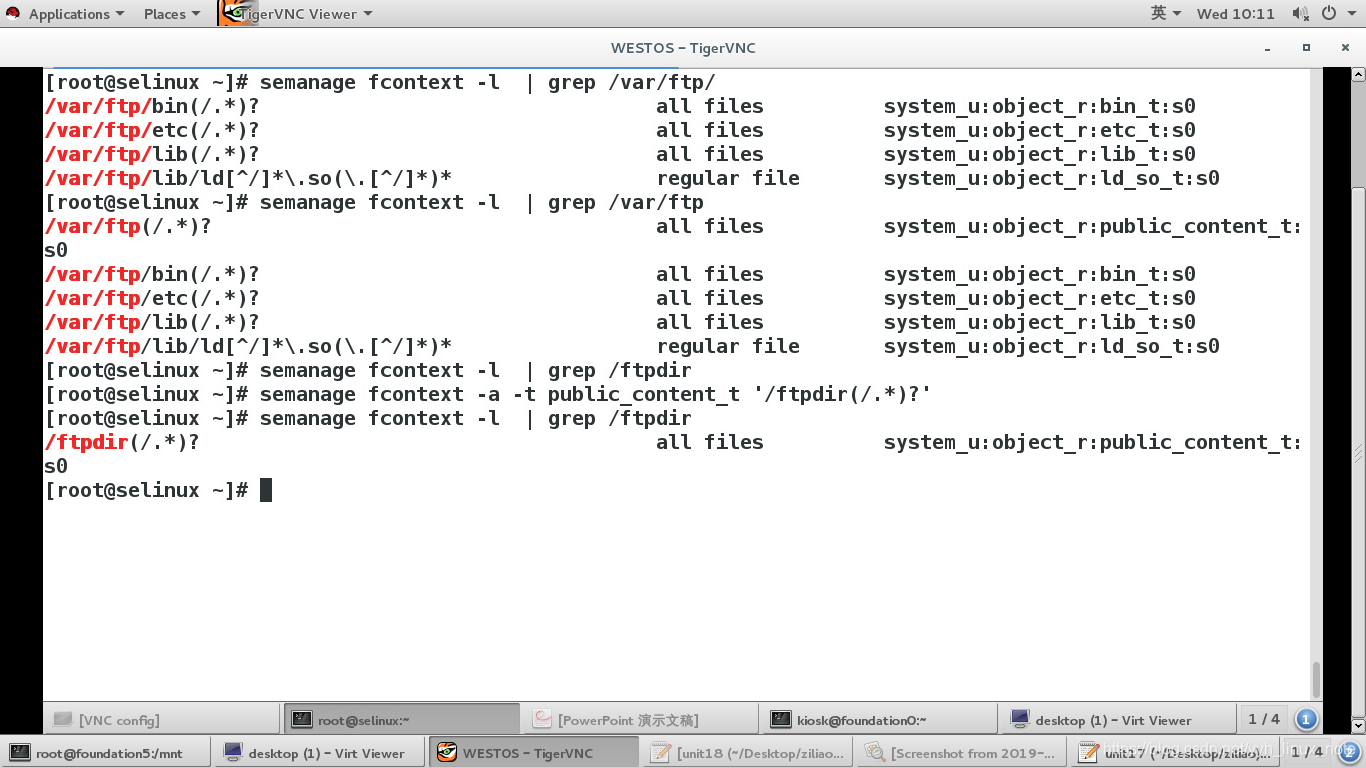
semanage fcontext -a -t public_context_t '/ftpdir(/.*)?' 
将自己建立的发布目录加上标签(目录里面的内容)


semanage fcontext -l | grep /ftpdir
 这此查看就可以看到我们自己新建的ftp发布目录标签也是public了
在这里插入图片描述

restorecon -RvvF /ftpdir/ 对目标进行刷新

在这里插入图片描述

ls -Zd /ftpdir/ 
查看标签

不管selinux是开启还是关闭,永久设置都会生效
这个实验主要的目的就是永久将mv进去的由default改为public以及自己新建的默认发布目录改为public

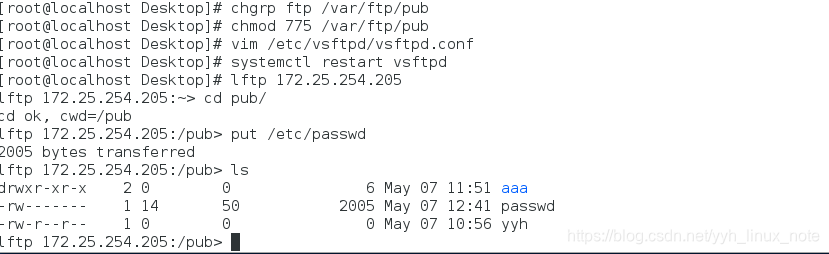
3.使selinux设置为enforceing仍然可以上传文件

系统服务上设定sebool开关
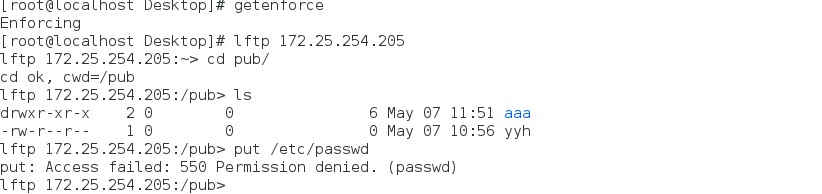
getsebool -a | grep ftp 查看匿名用户的能力
sebool会限制服务的不安全功能,如果需要用此功能,必须调整sebool值
*selinux的bool值的设定
sebool值是控制服务功能开关
getsebool  | grep 服务名称
setsebool -P bool值  on |off	
在这里插入图片描述

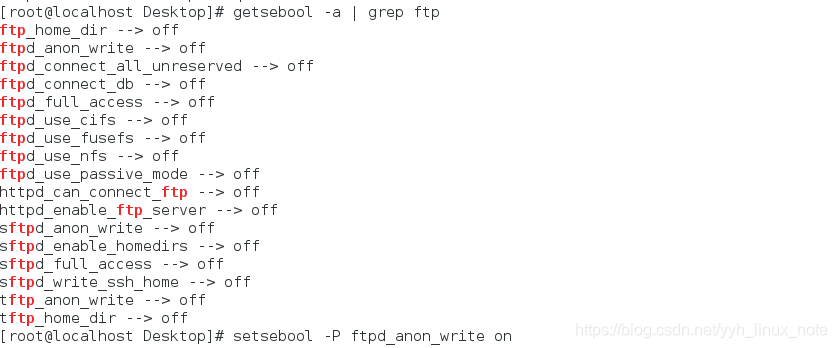
getsebool  | grep  ftp 
setsebool -P(永久设置) ftpd_anon_write 1(on)让匿名用户可以上传
在这里插入图片描述

chcon -t public_content _rw_t /var/ftp/pub/ 让匿名用户具有读写这个目录的权力(必须设置)

在这里插入图片描述

还要结合之前在配置文件里写的东西和给予pub的权限等,这样,即使在selinux为enforcing的情况下仍然能够上传文件
在这里插入图片描述

4.与selinux相关的两个日志

/var/log/messages 为系统日志,提供一些解决方案 ,需要安装服务才能提供解决方案
/var/audit/audit.log 为selinux真正的日志,不提供解决方案
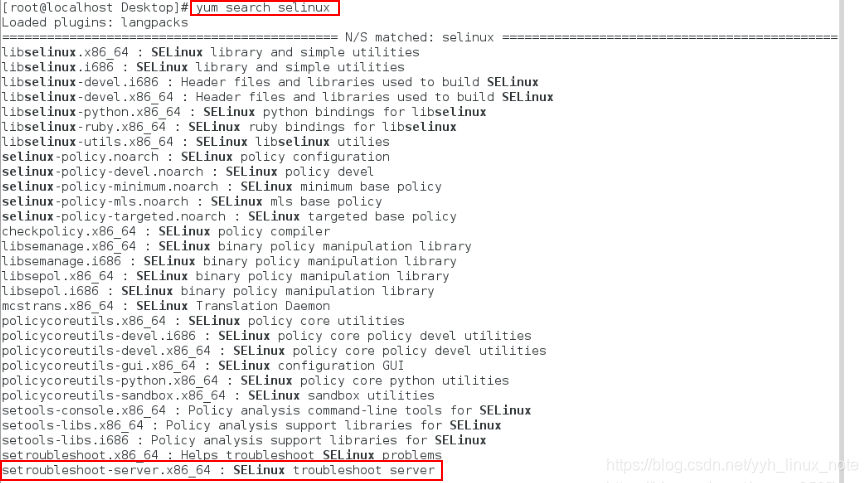
yum search selinux 
yum install setroubleshoot-server.x86_64 -y
在这里插入图片描述

当把setroubleshoot-server.x86_64 删除之后,假如出现报错,那么在/var/log/messages
下看不到任何解决方案,但是如果setroubleshoot-server.x86_64
存在的话,假如出现报错,那么在/var/log/messages下就会看到解决方案

FirstBlood内核级安全工具 First:FirstBlood是我的内核工具,现在实现了 (1)磁盘文件访问,进行文件的监控(FSD钩子) (2)内核态下的进程枚举(进程句柄表搜索) (3)文件强制删除(驱动下 强删文件(包括自运行和被运行)) (4)内核模块枚举 (5)多线程文件扫描(16线程) (6)进程自我保护(改变进程对象类型), (7)加入了PE模块,能提取所有PE信息 (8)加入了主动防御(防御黑名单进程,注册表注入) (9)内核重载 (10)U盘查杀自启动文件 //现在的功能只有这么多,以后继续增加功能 (1)添加钩子枚举,(SSDT,SSSDT,FSD,内核钩子,对象钩子。。。) (2)增强进程自我防御能力 (3)添加钩子的恢复方法(针对性恢复)。 本程序由 Archar (朱焕俊) 制作。 现在提供部分源代码。等到工程完工 再放出全部代码,相互学习。 立即下载

相关推荐

【智能优化算法】2024年SCI鳗鱼-石斑鱼优化算法(EGO),含MathType公式、word伪代码、visio流程图、matlab代码等。

该文中包括5个内容:用MathType编辑的公式、伪代码、visio的流程图,matlab代码,PDF论文,拿来直接用,可以帮助科研者省下超多时间。 鳗鱼-石斑鱼优化算法(Eel and grouper optimizer ,EGO)是一种新型的元启发式算法(智能优化算法),灵感来源于海洋生态系统中鳗鱼和石斑鱼的共生作用和觅食策略。该成果由Ali Mohammadzadeh和Seyedali Mirjalili两位作者于2024年6月发表在SCI著名期刊《Cluster Computing》上。

2301_79359347的博客 1044

Linux内核安全子系统简介(上)

Linux内核中包含了多个安全子系统,它们之间相互独立又有着千丝万缕的联系,导致人们对它们往往有一种雾里看花的感觉。在这篇文章里,我们对Linux内核中的安全子系统做一个简单的分析,算是一个入门。

vickynesss的博客 707

ROS2实战:打造智能巡检机器人的关键技术与实现

本文详细介绍了基于ROS2和Navigation2构建智能巡检机器人的完整实战流程。通过设计主从协作的事件驱动架构,实现了机器人在已知地图中的自动导航、定点语音播报和环境图像采集功能。文章涵盖了从环境搭建、仿真配置到核心控制节点、语音服务与图像记录模块的代码实现,为开发者打造实用的自动巡检机器人提供了清晰的技术指南。

weixin_29031057的博客 226

selinux对文件的控制

###selinux对文件的控制### 1.vim /etc/sysconfig/selinux           enforceing      ##强制模式       permissive      ##警告模式       disabled         ##关闭模式 2.getenforce        ##显示selinux模式 getenfo

Syx834722207的博客 470

MS1030超声波流量计电路实战:如何用15ps精度优化水表设计(附配置代码)

本文深入探讨了如何利用MS1030超声波流量计芯片实现15ps高精度测量,以优化水表设计。文章从系统误差分配出发,详细解析了硬件电路设计要点、SPI通信配置及核心优化技巧,如利用可编程偏置电压和8回波累加功能来提升抗干扰能力与测量稳定性,并附有实用的配置代码示例。

svm4gardener的博客 341

西门子SMART PLC增量式PID(完整梯形图FC)

西门子PLC自带的PID指令是基于位置型的PID,位置型PID的算法公式和详细介绍,大家可以参看《PID专栏》的其它文章,这里不再赘述。本篇博文直接给出代码部分的讲解,不设计太多公式和理论的推导。限于本人能力,文中难免出现错误和不足之处,诚恳欢迎大家的批评和指正。同时感谢大家的订阅和关注。SMART200 PLC系统自带的PID指令解析,可以参看下面这篇文章:SMART PLC PID算法基本解析(附公式)_RXXW_Dor的博客-优快云博客_plc的pid算法在态运行中,控制器调节输出值,使偏差 (e

RXXW_Dor的博客 8149

Linux内核安全子系统简介(下)

Linux内核安全子系统介绍(下篇)

vickynesss的博客 1317

用AI科研绘图全新升级!借助谷歌新发布模型Nano Banana pro实测一键绘制机制图与技术路线图,直接告别文字乱码与低画质

之前有同仁反馈,用Nano Banana画科研插图的时候,要么文字部分容易乱码,要么抓不住关键内容,画出来的效果反复修改后,还是达不到理想的效果。终于在Gemini 3发布没几天,万众期待的大香蕉模型也成功升级到了Pro版本,官方名称叫“Gemini 3 Pro Image”,实际上也就是我们说的Nano Banana 2。这次的Nano Banana Pro模型,不仅可以直出4K高清图,还能自定义比例,推理能力和中文文字的稳定性也得到了提升。

智能AI让学术科研更容易 1890

Linux ---selinux详解

一、selinux的定义 1 SElinux 安全增强型 Linux(Security-Enhanced Linux)简称 SELinux,它是一个 Linux 内核模块,也是 Linux 的一个安全子系统 SELinux 主要作用就是最大限度地减小系统中服务进程可访问的资源(最小权限原则) 2 SElinux对系统的影响 SELinux插件开启时会为系统中开启的每一个程序和每一个文件加载一个标签...

weixin_45673560的博客 2312

企业级 Multi-Agent 实施指南:从需求拆解到上线验收的全流程方法论

本文基于12个不同行业(金融、制造、零售、互联网)的百万级Multi-Agent投产项目经验,提炼出一套可复用的全流程实施SOP,覆盖需求对齐与拆解、架构设计、开发实现、测试优化、上线部署、验收迭代6个核心阶段,包含标准化工具、量化指标、踩坑指南、可直接运行的代码示例,帮你避开90%的落地坑。需求阶段是项目成败的核心,必须对齐业务方的量化指标,明确系统边界架构设计要兼顾性能、安全、可扩展性,不要为了炫技选择复杂的框架工程化是投产的关键,测试、灰度、监控、降级机制缺一不可。

AI云原生与云计算技术学院 224

基于 ESP32 与 TDS 传感器的水培营养液离子浓度自动配比系统设计与实现

本系统以 ESP32 为主控芯片,结合 TDS(总溶解固体)传感器实时监测水培营养液中的离子浓度,通过蠕动泵自动补充浓缩营养液或清水,实现营养液 EC 值的闭环自动配比。系统适用于家庭及小型农场的水培种植场景,可稳定维持营养液浓度在作物生长所需的最佳区间。

weixin_42300449的博客 83

Linux下的selinux

文章目录一、selinux的定义二、selinux的状态及其影响1、selinux的状态2、在selinux开启和关闭的情况下对安全上下文的影响2.1 selinux关闭的情况下2.2 selinux开启的情况下三、解决安全上下文不一致问题3.1 临时更改3.2 永久更改3.3 selinux设置为enforceing仍然可以上传文件四、 与selinux相关的两个日志 一、selinux的定...

ranrancc_的博客 768

100天精通Python(爬虫篇)——第114天:爬虫基础模块之requests基础入门

一、request模块大总结 1. 下载安装 2. 常用属性或方法 3. response.text和response.content的区别: 4. 发送带headers参数请求 5. 发送带参数请求 6. 在headers参数中携带cookie 7. 超时参数timeout的使用 8. proxies代理参数的使用 9. 发送post请求...............

努力让自己发光,对的人才能迎着光而来 11万+

18.selinux---内核级加强型防火墙

1.selinux selinux—内核级加强型防火墙 (1)针对文件,会对系统中每个文件添加安全上下文(context) (2)针对进程,会对系统中每个进程添加安全上下文(context) (3)会在系统服务上设定sebool开关 (4)当进程的安全上下文和文件的安全上下文不匹配时,那么进程无法访问此文件 (5)sebool会限制服务的不安全功能,如果需要用此功能,必须调整sebool的值 s...

我要变蘑菇了_o的博客 435

RU DOS版、EFI版32bit/64bit BIOS常用工具

DOS版、EFI版的RU工具,可用来查看IO、MEM、PCI、SMBIOS等资源。亲测在EFI SHELL下可用。

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

linux~内核级加强型防火墙——selinux

一、selinux简介 SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。NSA是在Linux社区的帮助下开发了一种访问控制体系,在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件。SELinux 默认安装在 Fedora 和 Red Hat Enterprise Linux...

WuXieDeXiaoGe的博客 344

visio安装包

Microsoft Office Visio 是一款专业的制图软件。利用经过更新的形状、协作工具和数据链接图表,创建专业级图表以简化复杂的信息。

Linux之内核级防火墙selinux模块

一、什么是selinux? SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。NSA是在Linux社区的帮助下开发了一种访问控制体系,在这种访问控制体系的限制下,进程只能访问那些在他的任务中所需要文件。SELinux 默认安装在 Fedora 和 Red Hat Enterprise Lin...

qq_41830712的博客 1005

STM32F407中文手册

STM32f407中文手册 本参考手册面向应用开发人员,提供有关使用 STM32F405xx/07xx、STM32F415xx/17xx、 STM32F42xxx 和 STM32F43xxx 微控制器存储器与外设的完整信息。STM32F405xx/07xx、STM32F415xx/17xx、STM32F42xxx 和 STM32F43xxx 构成一个微 控制器系列,各产品具有不同的存储器大小、封装和外设。有关订购信息以及器件的机械与电气特性,请参见数据手册。有关 ARM Cortex™-M4F 内核的信息,请参见《Cortex™-M4F 技术参考手册》。

Linux基础 - 系统安全(SELinux与Firewalld)

一、SELinux概述 二、SELinux的运行模式 三、Firewalld概述 四、防火墙体系

Passerby_Wang的博客 7235

selinux内核级防火墙的初级管理

1.什么是Selinux? Selinux,内核级加强型防火墙,是基于内核开发出来的一种安全机制,它有力的保障了系统的安全 SElinux是强制访问控制(MAC)安全系统,是linux历史上最杰出的新安全系统。 对于linux安全模块来说,SElinux的功能是最全面的,测试也是最充分的,这是一种基于内核的安全系统。 它的作用主要有两方面,一方面是在服务上添加安全上下文(...

daidadeguaiguai的博客 368

linux永久关闭防火墙firewalld和selinux

Linux永久关闭防火墙 firewalld和sellinux设置 有时候关了防火墙,下次登录又开了,发现服务起不来,找半天才发现防火墙又开了,真是的,所以建议永久关闭防火墙和selinux 关闭 firewalld: systemctl stop firewalld #临时关闭 systemctl disable firewalld #永久关闭,即设置开机的时候不自动启动 -------------------------------------- 关闭 selinux: [](javascript:

qq120631157的博客 5322

在CentOS 6中关闭防火墙与selinux

在CentOS 6中关闭防火墙与selinux一、关闭防火墙二、关闭selinux 一、关闭防火墙 第一步,root下打开终端,如果不知道如何打开终端,请看下面: 对着桌面右键,选择 Open in Terminal : 第二步,输入指令 setup 。 注意:这里需要root用户权限,普通用户转root: su root # 回车后接下来输入...

老汉去哪儿的博客 1050

关于Linux6/7系关闭selinux和防火墙,配置网络IP地址

关于Linux6/7系关闭SElinux和防火墙,配置网络 关闭SElinux 什么是SElinux? SELinux(Security-Enhanced Linux) 是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。 笼统来说,就是我的电脑我做主,默认关闭。 1.getenforce命令查看SELinux状态,显示enforcing表示SElinux未关闭。 [root@localhost ~]# getenforce Enforcing 2.setenfor

wxxxxxl的博客 953

iptables、firewall和SELinux的区别及CentOS6.5、7关闭/开启防火墙的方法

1、iptables、firewall和SELinux的区别及应用: a、iptables用于过滤数据包,属于网络层防火墙,在设置iptables后需要重启iptables,会重新加载防火墙模块,而模块的装载将会破坏状态防火墙和确立的连接。会破坏已经对外提供数据链接的程序。可能需要重启程序。 b、CentOS 7.0默认使用的是firewall作为防火墙,需要iptables防火墙...

theworldofxiej的专栏 2368

Linux中Selinux管理

Linux中Selinux管理 一、selinux功能 二、selinux状态 三、安全上下文 四、SEBOOL 一、selinux功能 1.定义:Selinux-内核级加强型防火墙,Selinux是强制访问控制(MAC)安全系统,是linux历史上最杰出的新安全系统。 2.Selinux开...

qq_46089299的博客 312

Linux基础 - 系统安全(SELinux与Firewalld)_selinux firewalld

SELinux全称“Security-Enhanced Linux”,是美国国家安全局(NSA)对于强制访问控制的实现,是 Linux历史上最杰出的新安全子系统。NSA是在Linux社区的帮助下开发了一种访问控制体系,SELinux体系针对用户、进程、目录和文件提供了预设的保护策略,以及管理工具。

2401_87034001的博客 1125

Linux大神进阶十八:selinux的优化管理

1.理解 (1)Selinux,内核级加强型防火墙;SElinux是强制访问控制(MAC)安全系统,是linux历史上最杰出的新安全系统。对于linux安全模块来说,SElinux的功能是最全面的,测试也是最充分的,这是一种基于内核的安全系统。 (2)Selinux三个模式: ①Enforcing 强制(强制模式)— SELinux 策略强制执行,基于 SELinux 策略规则授予或拒绝主体对目标...

Pierce110110的博客 504

Linux系统下的SElinux

一、SElinux 对系统的影响 1.什么是 SElinux? SElinux,内核级加强型防火墙。 SElinux 是强制访问控制(MAC)安全系统,是linux历史上最杰出的新安全系统。对于 linux 安全模块来说,SElinux 的功能是最全面的,测试也是最充分的,这是一种基于内核的安全系统。 2.SElinux 的三种模式 Enforcing 强制(强制模式) SELinux 策...

weixin_42278523的博客 568
上一篇: LINUX的ftp服务
下一篇: Linux系统延时任务及定时任务
小杨118709
博客等级 码龄8年 141粉丝 138原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值