【每日十分钟前端】基础篇21,为什么HTTPS更安全(SSL原理)、单行/多行文本溢出的省略样式、DOM常见的操作有哪些

【计算机网络知识】TLS/SSL的工作原理和HTTPS的优缺点 本系列主要整理计算机网络知识。本节介绍TLS/SSL的工作原理和HTTPS的优缺点。 阅读详情

1、[HTML]为什么HTTPS更安全(SSL原理):对称加密、非对称加密、摘要、数字签名、数字证书。
2、[CSS]单行/多行文本溢出的省略样式。
3、[JS]DOM常见的操作有哪些?


1、[HTML]为什么HTTPS更安全(SSL原理):

对称加密:协商密钥对数据加密
非对称加密:有一对配对的密码和钥匙
摘要:解决信息完整性问题
数字签名:解决发送方身份认证问题
数字证书:确认公钥来源

对称加密

加密和解密使用的密钥相同,是对称的。
只要保证密钥的安全,那么整个通信过程就可以说是具有有机密性。

缺点: 最开始另一方是没有密钥的,第一次通信需要发送密钥,此时会有被截获篡改的风险。

非对称加密

密钥不同:公钥与私钥。
公钥可以给任何人,私钥需要保密。

私钥加密只有对应公钥解密,反过来,公钥加密也只能用私钥解密

缺点: 速度慢

混合加密

对称加密+非对称加密,ssl使用这个。
先用非对称加密确认会话安全,再用对称加密进行会话。
过程:
(1)第一次通信的时候服务端发送公钥;
(2)客户端收到后,对一组随机数(会话密钥)进行加密,并发送给服务端;
(3)服务端用私钥这组随机数(会话密钥)进行解密;
(4)之后就用这个会话密钥进行通信。(对称加密)。

摘要

即哈希值,用于验证数据的完整性和唯一性。
不管原始数据是什么样的,得到的哈希函数都是固定的,但无法通过摘要还原到原始数据。

摘要算法

也叫散列函数、哈希函数。
过程不可逆,把任意长度的数据转化为固定长度生成独一无二的“摘要”字符串。可以原文等价,用于数据校验。

过程:
(1)客户端发送“正文”和正文对应的“摘要”
(2)服务端收到后计算“正文”的摘要得到“摘要2”
(3)对比“摘要”与“摘要2”,如果相等,则“正文”完整可信,没有被篡改。

数字签名

能证明消息确实是由发送方签名并发出来的。
只有真正的发送方才有这把私钥,上面说了私钥是保存在服务端自己这里的,不会对外发送。
原理: 用私钥加密,公钥解密。
过程:
(1)服务端发送“正文”和“数字签名”(私钥加密过的“摘要”)。
(2)客户端收到后公钥解密出“数字签名”,得到“摘要2”。
(3)对比“摘要”与“摘要2”,如果相等,则“正文”完整可信,没有被篡改。

补充:

对称/非对称加密为单方面用公钥或是私钥加密行为,加入了数字签名实现了公钥和私钥结合起来使用,相当于双重加密。

CA数字证书认证机构/数字证书

第三方机构。
谁都可以生成公钥私钥对,CA能证明这个公钥归属于真的服务器。
(对服务器的公钥多了一层加密过程)

补充:中间人攻击:
如果黑客生成了公钥私钥对冒充服务器。

过程:
(1)前置:CA持有自己的私钥,保管服务端公钥,浏览器事先内嵌“CA的公钥”(其实也是一个证书)。
(2)服务器向CA申请“公钥”,通过后CA用自己的私钥对“公钥”和一些相关信息(颁发者、有效时间等)一起打包加密,生成“数字签名”,“数字签名”和“公钥绑一起”就是“数字证书”。
(3)服务器进行通信的时候,发送这份“数字证书”。
(4)客户端接收以后首先用浏览器自带的CA的公钥解密校验“数字证书”(CA的公钥校验证书中的签名),然后证书中得到服务器的公钥,确定公钥所属后就是上述的步骤了。

2、[CSS]单行/多行文本溢出的省略样式。

单行文本溢出省略

p{
    width:300px;
    line-height: 40px;
    overflow: hidden;
    text-overflow: ellipsis;
    white-space: nowrap;
}
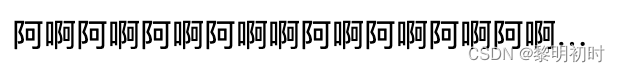
在这里插入图片描述

white-space:nowrap作用是设置文本不换行,是overflow:hidden和text-overflow:ellipsis生效的基础
text-overflow:ellipsis;作用是文本溢出时显示省略标记,只有在设置了overflow:hidden和white-space:nowrap才能够生效的。

补充:
(a)、overflow:元素溢出时所需的行为

  • visible 默认值。内容不会被修剪,会呈现在元素框之外。
  • hidden 内容会被修剪,并且其余内容是不可见的。
  • scroll 内容会被修剪,但是浏览器会显示滚动条以便查看其余的内容。
  • auto 如果内容被修剪,则浏览器会显示滚动条以便查看其余的内容。
  • inherit 规定应该从父元素继承 overflow 属性的值。

(b)、text-overflow: 确定如何提示用户存在隐藏的溢出内容

  • clip 剪切文本。
  • ellipsis 显示省略符号 … 来代表被修剪的文本。
  • string 使用给定的字符串来代表被修剪的文本。
  • initial 设置为属性默认值。
  • inherit 从父元素继承该属性值。

©、white-space:指定元素内的空白怎样处理

  • normal 默认。空白会被浏览器忽略。
  • pre 空白会被浏览器保留。其行为方式类似HTML中的<pre>标签。
  • nowrap 文本不会换行,文本会在在同一行上继续,直到遇到<br>标签为止。
  • pre-wrap 保留空白符序列,但是正常地进行换行。
  • pre-line 合并空白符序列,但是保留换行符。
  • inherit 规定应该从父元素继承 white-space 属性的值。

多行文本溢出省略

(1)

 p {
    width: 300px;
    overflow: hidden;
    -webkit-line-clamp: 2;
    display: -webkit-box;
    -webkit-box-orient: vertical;
}
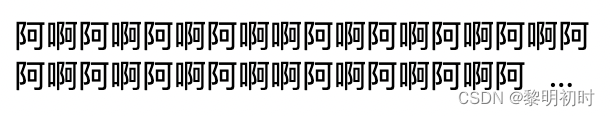
在这里插入图片描述

-webkit-line-clamp:2可以用来把块容器中的内容限制为指定的行数,只有与display:-webkit-box/-webkit-inline-box;和-webkit-box-orient:vertical结合使用才能实现效果。
display:-webkit-box;将对象作为弹性伸缩盒子模型显示(流体布局)。
-webkit-box-orient:vertical设置或检索伸缩盒对象的子元素的排列方式:从上到下垂直排列子元素。

在大部分情况下,也需要设置overflow:hidden 否则,里面的内容不会被裁减。

(2)用伪元素
用伪元素定位到行尾位置,遮盖文字显示“…”,多余文字用overflow: hidden;隐藏多余文字。

p {
    width: 300px;
    position: relative;
    line-height: 20px;
    height: 40px;
    overflow: hidden;
}
p::after {
    content: "...";
    position: absolute;
    bottom: 0;
    right: 0;
    padding: 0 20px 0 10px;
    background-color: #fff;
}
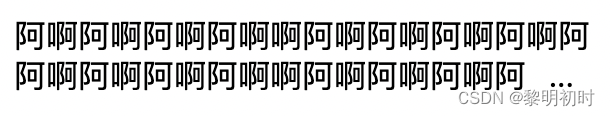
在这里插入图片描述

ps:注意行尾的“…”位置,“…”位置是固定的,即使文本不足两行。

[JS]DOM常见的操作有哪些?

DOM节点:元素节点(div、li、p)、文本节点(<p>文本内容</p>中的“文本内容”)、属性节点(<p color="red">``</p>中的color=“red”)
DOM的常见操作:

  • 创建节点
  • 添加节点
  • 删除节点
  • 更改节点
  • 查询节点

创建节点:

createElement
创建一个新元素。

const pElement = document.createElement('p')

createTextNode
创建一个文本节点。

const pElement = document.createElement('p')
const txt=document.createTextNode("Hello World");
pElement.appendChild(txt)
document.body.appendChild(pElement);

createDocumentFragment
创建一个虚拟节点。

//HTML:
<div>
    <p>111</p>
    <p>222</p>
</div>
//JS:
const dFragment=document.createDocumentFragment();
dFragment.appendChild(document.getElementsByTagName("p")[0]);
dFragment.childNodes[0].childNodes[0].nodeValue="Milk";
document.getElementsByTagName("div")[0].appendChild(dFragment);

createAttribute
创建属性节点,可以是自定义属性。

//HTML:
<p>内容</p>
//JS:
var pElement=document.getElementsByTagName("p")[0];
var property=document.createAttribute("style");
property.value="color: skyblue";
pElement.setAttributeNode(property);

获取节点:

querySelector
返回匹配指定CSS选择器元素的第一个子元素(选中首个),没有匹配的时候返回null。
接收所有类型的参数:“.classNmae”、“#idName”、“elementName”等。

querySelectorAll
选中符合要求的所有参数
返回一个包含节点子树内所有与之相匹配的Element节点列表,如果没有相匹配的,则返[]

更新节点:

innerHTML
设置或返回元素的HTML(表格行的开始和结束标签之间)

innerHTML 属性设置或返回表格行的开始和结束标签之间的 HTML。

innerText、textContent
设置或返回指定节点及其所有子节点的文本内容。
自动对字符串进行HTML编码,保证无法设置任何HTML标签。

两者的区别在于:读取属性时,innerText不返回隐藏元素的文本,而textContent返回所有文本。

style
DOM节点的style属性对应所有的CSS,可以直接获取或设置。
遇到‘-’需要转化为驼峰命名。

添加节点:

innerHTML
设置或返回元素的HTML内容(内部HTML)。
会替换掉原来所有的子节点。

appendChild
向节点添加最后一个子节点。

// HTML:
<div class="main">
    <p>aaa</p>
    <p>bbb</p>
</div>

// JavaScript
let p = document.createElement('p')
p.innerHTML = "add"
let main = document.querySelector('.main');
main.appendChild(p);

insertBefore
将节点作为子节点插入,就在您指定的现有子节点之前。
与appendChild类似,只是insertBefore在前面添加,appendChild在后面添加

parentElement.insertBefore(newElement, referenceElement)

setAttribute
指定的属性添加到元素中,并为其指定值。
如果指定的属性已经存在,则只设置/更改该值。

const div = document.getElementById('id')
div.setAttribute('class', 'white');//第一个参数属性名,第二个参数属性值

div.setAttribute('style', 'color: red');

删除节点:

removeChild
删除节点,删除后的节点虽然不再文档内,但是还在内存中,可以在以后将删除的子元素插入到元素中。
返回值为返回被删除的节点,如果节点不存在则返回 null

【Ensp】FTP服务器设置和FTP解析 大部分的多媒体多媒体应用协议,如SIP,FTP,NetMeeting协议等,使用约定的固定端口来初始化一个控制连接,再动态地选择端口用于数据传输,并且这些端口选择是不可预测的。在防火墙设置时,可以通过ASPF(应用层报文过滤)中的Server Map表来满足多通道协议的正常工作,它正常检测应用层报文信息,并动态地根据报文内容创建和删除临时的Server Map表项,以允许其它非约定端口通过防火墙。(5)我们可以在路由器或能访问ftp服务器的设备上,通过cli命令行的方式来访问ftp服务器。 阅读详情

相关推荐

thinkphp5.0.24反序列化漏洞分析

深知大多数初中级Java工程师,想要提升技能,往往是自己摸索成长或者是报班学习,但对于培训机构动则近万的学费,着实压力不小。自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!因此收集整理了一份《Java开发全套学习资料》送给大家,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友,同时减轻大家的负担。

m0_67392182的博客 1871

Textual双模渲染:一套Python代码同时运行终端与Web UI

文本用户界面(TUI)是命令行场景下高效交互的基础形态,其核心在于声明式组件、事件驱动与异步响应机制。Textual通过抽象渲染后端,实现同一套Widget逻辑在终端Console与浏览器Web环境的原生适配,本质是TUI架构向Web UI的语义延伸。该方案规避了传统前后端分离中HTTP往返、DOM重绘与状态同步开销,使async/await成为跨平台一致性的技术底座。典型应用场景包括运维诊断工具快速Web化、CLI工具轻量可视化、以及非技术人员可访问的内部服务门户。本文聚焦Textual 0.49.0+的

wjxbj的博客 363

OpenClaw 快速安装与本地应用实战 —— 每一步都有截图加详细说明,本地AI助手,让打工人也有下属

《OpenClaw 2026开源智能体框架10分钟快速部署指南》摘要:本文提供OpenClaw最新版全平台部署方案,重点解决三大核心问题:1)环境配置优化,通过一键脚本实现3-8分钟快速安装(含国内镜像加速方案);2)初始化配置详解,包含大模型绑定(智普AI/本地模型)与5个高频技能安装;3)实战演示文件自动整理任务。同时总结6类常见故障解决方案,涵盖权限、端口占用等典型问题,确保用户从安装到首个自动化任务落地全程无障碍。特别强调Windows需管理员权限、禁用中文路径等关键注意事项,实现"安装即

weixin_43538316的博客 807

前端视角-https总结

握手协议(Handshake Protocol): 它建立在SSL记录协议之上,用于在实际的数据传输开始前,通讯双方进行身份认证、协商加密算法、交换加密密钥等。请求或响应在传输途中,遭攻击者拦截并篡改内容的攻击被称为中间人攻击(Man-in-the-Middle attack,,其利用非对称加密实现身份认证和密钥协商,对称加密算法采用协商的密钥对数据加密,基于散列函数验证信息的完整性。在https模块中,可以使用request方法向其它使用HTTPS协议的网站请求数据。

宋坚强大大~~ 712

家用电器维修必备:手把手教你用双向可控硅改造单相电机调速(附电路图)

本文提供了一份详细的家用电器维修指南,手把手教你如何利用双向可控硅为核心元件,为单相交流电机(如风扇、排气扇)实现平滑的无级调速改造。内容涵盖核心原理、安全须知、元件选型(如BT136、DB3)、电路图解析、分步搭建教程以及常见故障排查方法,旨在帮助维修爱好者和DIY用户安全、成功地完成这一实用且富有成就感的项目。

read5的博客 835

IGV新手必看:5分钟搞定ChIP-seq/DAP-seq/ATAC-seq数据可视化(附常见报错解决方案)

本文为IGV新手提供了一份快速上手的实战指南,详细讲解了如何高效完成ChIP-seq、DAP-seq、ATAC-seq等数据的可视化。内容涵盖软件安装、基因组导入、文件格式转换与优化,并重点剖析了“导入后一片空白”等常见报错的根本原因与解决方案,帮助用户在5分钟内避开雷区,生成可用于发表的IGV专业图谱。

weixin_29198045的博客 538

《大前端进阶安全》系列之HTTPS详解

《大前端进阶安全》系列文章详解了HTTPS的核心机制与应用。文章指出HTTP存在明文传输、中间人攻击和身份伪装三大安全风险,而HTTPS通过SSL/TLS协议实现安全通信。其核心采用混合加密机制:非对称加密交换对称密钥,再用对称密钥加密通信数据。数字证书机制解决了公钥信任问题,由可信CA机构验证服务器身份。完整的HTTPS工作流程包括证书验证、密钥交换和加密通信三个阶段。前端开发中需注意全站HTTPS化、HSTS策略等安全实践。HTTPS虽然带来性能开销和证书成本,但能有效保障数据安全,已成为现代Web开发

油墨香^-^的博客 499

微带T型一分四功分器HFSS仿真与实物制作教程

本文介绍了使用HFSS软件进行微带T型一分四功分器的仿真与使用国产立创EDA软件将HFSS仿真文件转为PCB可加工文件的方法

qq_52127343的博客 2万+

ssl服务器原理,SSL的工作原理

原标题:SSL的工作原理SSL的工作原理中包含如下三个协议:1、握手协议握手协议是客户端和服务器用于与SSL连接通信的第一个子协议。握手协议包括客户端和服务器之间的一系列消息。 SSL中最复杂的协议是握手协议。该协议允许服务器和客户端相互进行身份验证,协商加密和MAC算法,以及保密SSL密钥以保护SSL记录中发送的数据。在应用程序的数据传输之前使用握手协议。2、记录协议在客户端和服务器握手成功之后...

weixin_35775608的博客 761

华为OD机试双机位C卷 - 高矮个子排队 (C++/Py/Java/Js/Go/C)

华为OD机试双机位C卷 高矮个子排队,提供C语言、Java、C++、Python、Go、JavaScript源码实现,并提供完整思路讲解。华为OD机试 - 高矮个子排队。

qq_45776114的博客 2160

TPAMI 2024 | 重新思考多焦点图像融合中客观评价指标的有效性:一种基于统计的方法

作为一种延长光学镜头景深(DOF)的有效技术,多焦点图像融合最近成为图像处理社区的一个活跃话题。然而,该领域仍然存在一个未解决的主要问题,即缺乏选择客观评价指标的通用标准。因此,不同研究中使用的指标往往差异显著,导致难以实现公正的评估。为了解决这个问题,本文提出了一种基于统计的方法来验证多焦点图像融合中客观指标的有效性。核心思想是采用统计相关性度量来评估某个融合指标与一些流行的全参考图像质量评估模型之间的性能一致性。

小白学视觉 329

SSL/TLS加密

SSL/TLS是确保网络通信安全的关键技术,尤其是在处理敏感信息(如登录凭证、支付信息等)时,使用HTTPS是必不可少的。作为前端开发者,虽然不需要直接配置SSL/TLS,但了解其工作原理有助于更好地理解网络安全。在用户点击页面的数据请求接口时,如果请求的是同一台服务器的资源,通常不需要重新进行完整的SSL/TLS握手。浏览器会通过连接复用和TLS会话恢复机制,快速建立或恢复加密连接,从而提高性能。四、会话恢复机制是如何快速恢复的。

weixin_44356698的博客 1926

ADB加密实例

主要介绍如何给adb命令增加加密访问

四儿家的小祖宗的博客 2910

写给前端工程师的理论基础(4)--详解SSL

有关SSL 协议,在前面的系列博文中也有说过,SSL协议是HTTPS协议的基础协议,这里面涉及到非对称加密、对称加密、Hash校验等内容。SSL能够提供机密性,完整性和认证性服务,SSL协议位于应用层和传输层(TCP)协议之间,是一个两层协议。 SSL协议有三个高层协议,分别是: SSL握手协议,SSL修改密文协议和SSL告警协议。 SSL握手协议: SSL协议中客户端和服务器通过握手来获

技术笔记 1580

android 蓝牙通讯demo

android 下蓝牙通讯demo,实现了发现蓝牙,使能蓝牙,通过蓝牙发送消息。

Camera2Demo

在Camera2 的基础上进行封装,使得Camera2一堆初始化逻辑与Activity分离,降低耦合度,完成预览拍照并保存的操作

前端基础入门三大核心之网络安全篇:TLS/SSL的魔法之旅

TLS/SSL,这个看似复杂的协议,实际上正默默地守护着我们每一次的在线交互。作为前端开发者,理解其工作原理并在日常开发中实践安全最佳实践,是我们每个人的职责。现在,当你再次看到地址栏那个绿色的小锁图标时,是不是觉得它更加亲切了呢?关于TLS/SSL,你还有哪些独到的见解或实战经历?欢迎在评论区留言,让我们共同探讨,携手营造一个更安全的网络环境。欢迎来到我的博客,很高兴能够在这里和您见面!希望您在这里可以感受到一份轻松愉快的氛围,不仅可以获得有趣的内容和知识,也可以畅所欲言、分享您的想法和见解。

一个做过前端开发的产品经理,经历过睿智产品的折磨导致脱发之后,励志要翻身"农奴"把歌唱,一边打入敌人内部一边持续提升自己,为我们广大开发同胞谋福祉,坚决抵制睿智产品折磨我们码农兄弟! 1138

ssm框架搭建

这个是一个在idea上成功跑起来的ssm框架项目,保存在这里方便以后使用直接下载

分分钟让你理解HTTPS

中年危机是真实存在的,即便有技术傍身,还是难免对自己的生存能力产生质疑和焦虑,这些年职业发展,一直在寻求消除焦虑的依靠。技术要深入到什么程度?做久了技术总要转型管理?我能做什么,我想做什么?一技之长,就是深耕你的专业技能,你的专业技术。(重点)独立做事,当你的一技之长达到一定深度的时候,需要开始思考如何独立做事。(创业)拥有事业,选择一份使命,带领团队实现它。(创业)一技之长分五个层次栈内技术 - 是指你的前端专业领域技术栈外技术 - 是指栈内技术的上下游,领域外的相关专业知识。

2401_84438654的博客 792

最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版

Part-E1-SDIO-Specification-Ver4.00-Final-120220.pdf:最新的sdio 4.0 spec 协议标准 带书签 高清完整PDF版,包括SDIO 接口的外设,SDIO 接口官方协议等。

前端Nginx服务器Https SSL证书的部署与更换

Nginx 服务器https ssl 证书的部署和替换

m0_48176238的博客 1816

前端网络安全笔记

这个很简单,协议、域名、端口都一样,就是同源。

z099164的博客 1181

前端开发实战基础——http、https 基础知识

http ,全称为中文翻译过来就是超文本传输协议。一种客户端——服务端协议,是一个简单的请求—响应协议。他是web上进行数据交换的基础。我们日常上网冲浪浏览的网页,通常是有多个文件组合合成——包括HTML文件、JavaScript文件、CSS文件、图片资源等文件,经过浏览器构建出来的,才会最终以画面的形式展示到屏幕前。这些文件是存储在远程的服务器(另一台电脑),我们浏览器通过发起一个请求,这个请求被封装在一个http 请求内部,服务器也是通过这个http 请求这个协议。

1251

解决前后端分离项目部署SSL证书后前端页面出现的一些问题

#部署SSL证书后可能会遇到的问题 前段页面正常显示,访问不了后端接口 浏览器报错提示 the content must be served over https 接口地址换成https之后 又提示 net::ERR_SSLPROTOCOL_ERROR nginx配置反向代理到后端地址会出现 404访问不到页面 #解决办法 思路 浏览器提示在https页面不能发送http请求那就把http请求变成https请求 解决问题 为后端(我这里后端用的是springboot作为后盾)下载ssl证书,并部署,

www.xqijun.top 4259

前端在https请求的安全配置问题

使用HTTPS已经是当今保护信息在传输过程中不被泄露的标准配置了。然而事情并没有这么简单,即使是服务器端开启了HTTPS,也还是存在安全隐患,黑客可以利用SSL Stripping这种攻击手段,强制让HTTPS降级回HTTP,从而继续进行中间人攻击。 问题的本质在于浏览器发出去第一次请求就被攻击者拦截了下来并做了修改,根本不给浏览器和服务器进行HTTPS通信的机会。大致过程如下,用户在浏览器

阿尔叭叭 5553

前端 https

1. 什么是https https是http的加密版本,是在http请求的基础上,采用ssl进行加密传输。 咱们平时的http请求是明文传输,也就是说,如果经过电信运营商(电信、移动等,或者方正等),传输过程中,信息是可以被截获的(网站的form表单、html等)。有些运营商甚至会劫持你的网站(稍后详细讲解).那么网页如果进行了加密,在客户端与服务端的传输过程中,咱们的https请求内容即使被...

xustart7720的博客 1万+

SSL证书与Https应用部署小结

http://han.guokai.blog.163.com/blog/static/136718271201211631456811/ 2012-02-17 21:45:24|  分类: 默认分类|字号 订阅 为了提高网站的安全性,一般会在比较敏感的部分页面采用https传输,比如注册、登录、控制台等。像Gmail、网银等全部采用https传输。 https/s

一地鸡毛 1273

前端 HTTP和HTTPS

1、HTTP和HTTPS的基本概念 http超文本传输协议,是互联网上应用最为广泛的一种网络协议,是一个客户端和服务器端请求和应答的标准(TCP),用于从WWW服务器传输超文本到本地浏览器的传输协议,它可以使浏览器更加高效,使网络传输减少。 https:HTTPS协议是由SSL(Secure Sockets Layer 安全套接层)+HTTP协议构建的可进行加密传输、身份认证的网络协议。是以安...

Rnger的博客 1939

前端面试-https

前言 最近在整理前端知识点,准备面试,将一些自己的https理解记下来。 正文 https相比于http,在传输层多了一个ssl协议,这个协议负责加密传输内容,那么是怎么个加密法呢。 原理: 首先要知道,https的证书中包含了公钥和私钥。他们是什么呢,简单来说就是一种非对称加密,也就是公钥加密只能私钥解密,私钥加密只能公钥解密。非对称是公解私,私解公,而不像以前的公解公,私解私的对称加...

imoo的笔记 530

android前端与java web后台的ssl交互

  android前端与java web后台如何进行ssl交互(双向的)?   1、创建后台密钥(serverKey.jks)和android前端密钥(clientKey.bks),同样再创建后台信任库(serverTrust.jks)和android前端信任库(clientTrust.bks)。   2、将后台的密key导出证书server.cer,将前端的密key导出证书client...

wsq198760的专栏 436
上一篇: 【每日十分钟前端】基础篇20,HTTP与HTTPS、文字小于12px、执行上下文和执行栈
下一篇: 组件库设计与实践
黎明初时
博客等级 码龄13年 47粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值