【吾爱破解】Android初级题(二)的解题思路 _

CTF逆向工程入门:从黑盒分析到实战破解的核心思路与工具链 逆向工程是信息安全领域的关键技术,其核心在于通过静态与动态分析,将二进制程序从“黑盒”状态转化为可理解的“白盒”逻辑。这一过程涉及对程序结构、算法和指令流的深入剖析,其技术价值在于提升软件安全分析、漏洞挖掘与恶意代码研究能力。在CTF竞赛、软件安全评估及漏洞研究中,逆向工程是分析无源码程序、理解其内部机制的基础手段。本文聚焦于CTF逆向实战,系统梳理了从信息收集、工具链配置到算法逆向与反调试对抗的完整流程,并重点介绍了如何运用IDA Pro、Ghidra等工具进行动静结合分析,以及通过Python脚本和Z3 阅读详情

拿到apk,我们模拟器打开看一下

好好,抽卡模拟器是吧😀

jadx反编译看一下源码
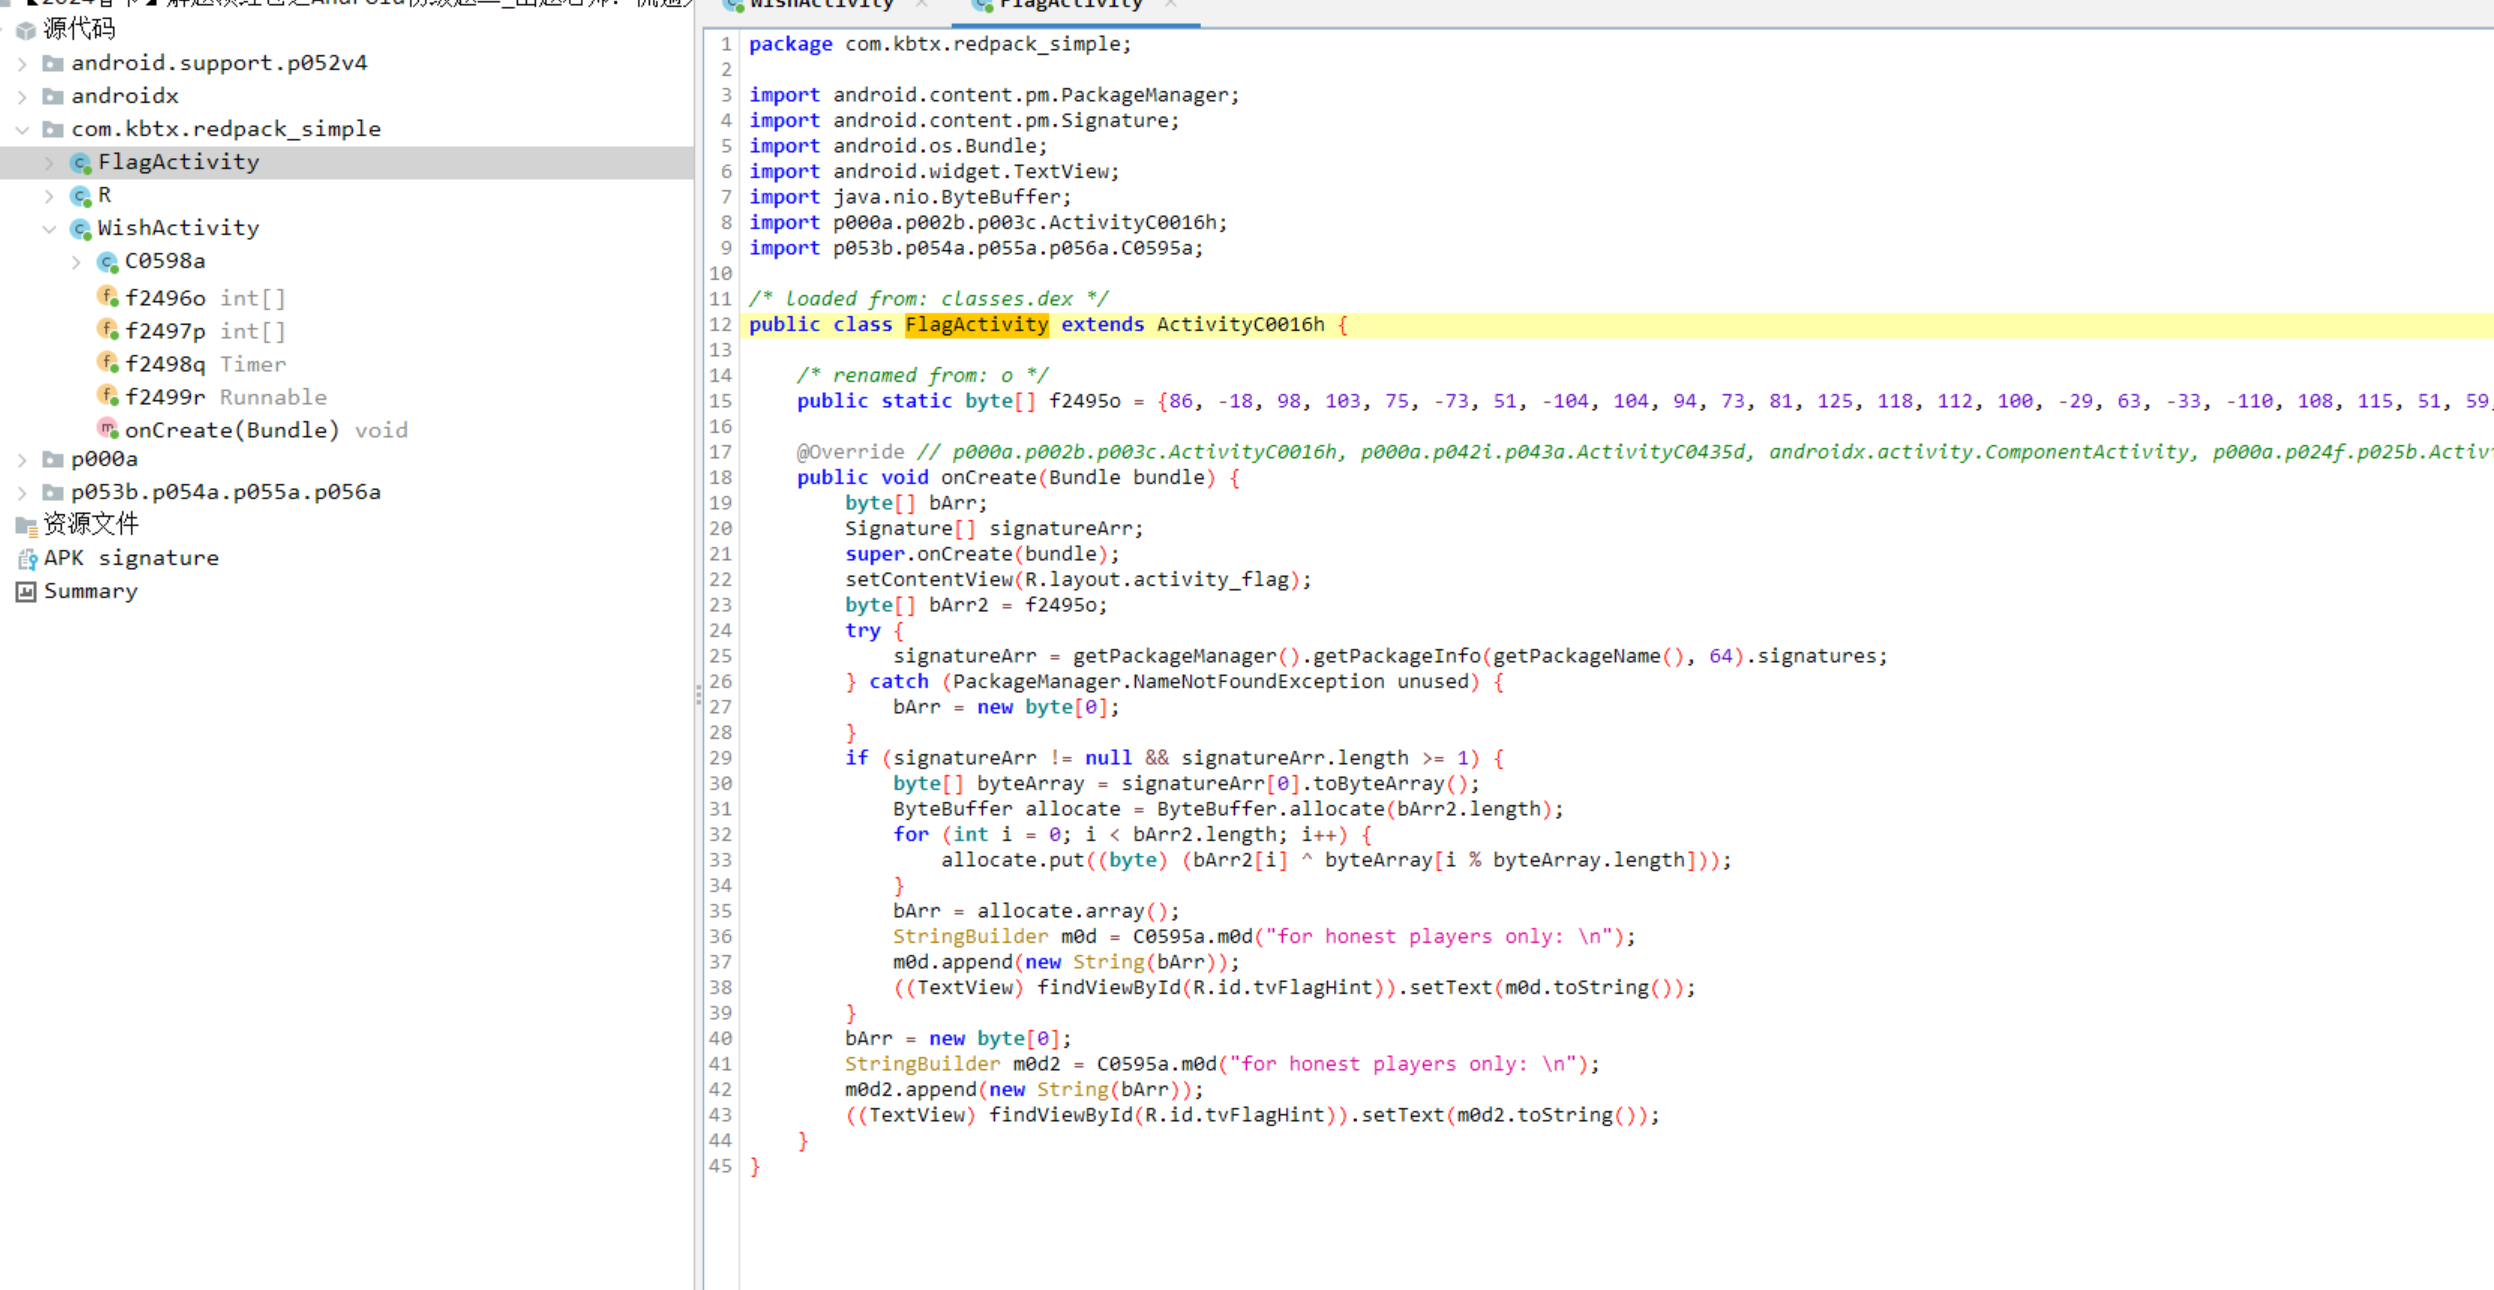
找到生成flag的地方,大概逻辑就是

java

signatureArr = getPackageManager().getPackageInfo(getPackageName(), 64).signatures

for (int i = 0; i < bArr2.length; i++) {
                allocate.put((byte) (bArr2[i] ^ byteArray[i % byteArray.length]));
            }
}

就是数组与获取签名信息异或,逆向是不可能逆的了,我们来看看这个界面有没有搞头

掏出drozer
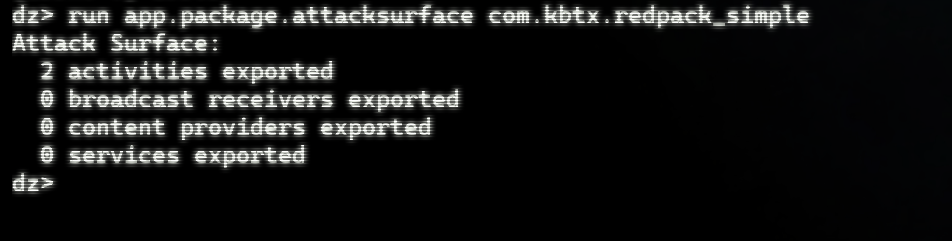
发现有两个界面是可以exported的,看一下是哪两个
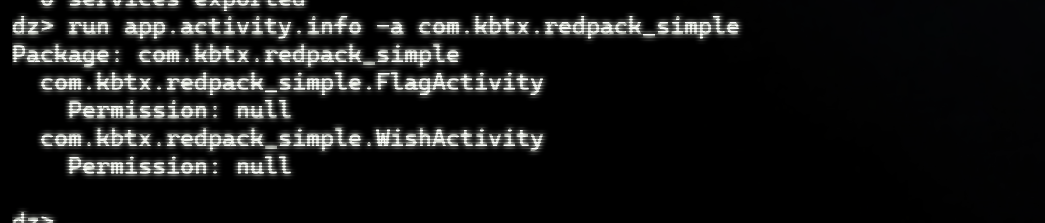
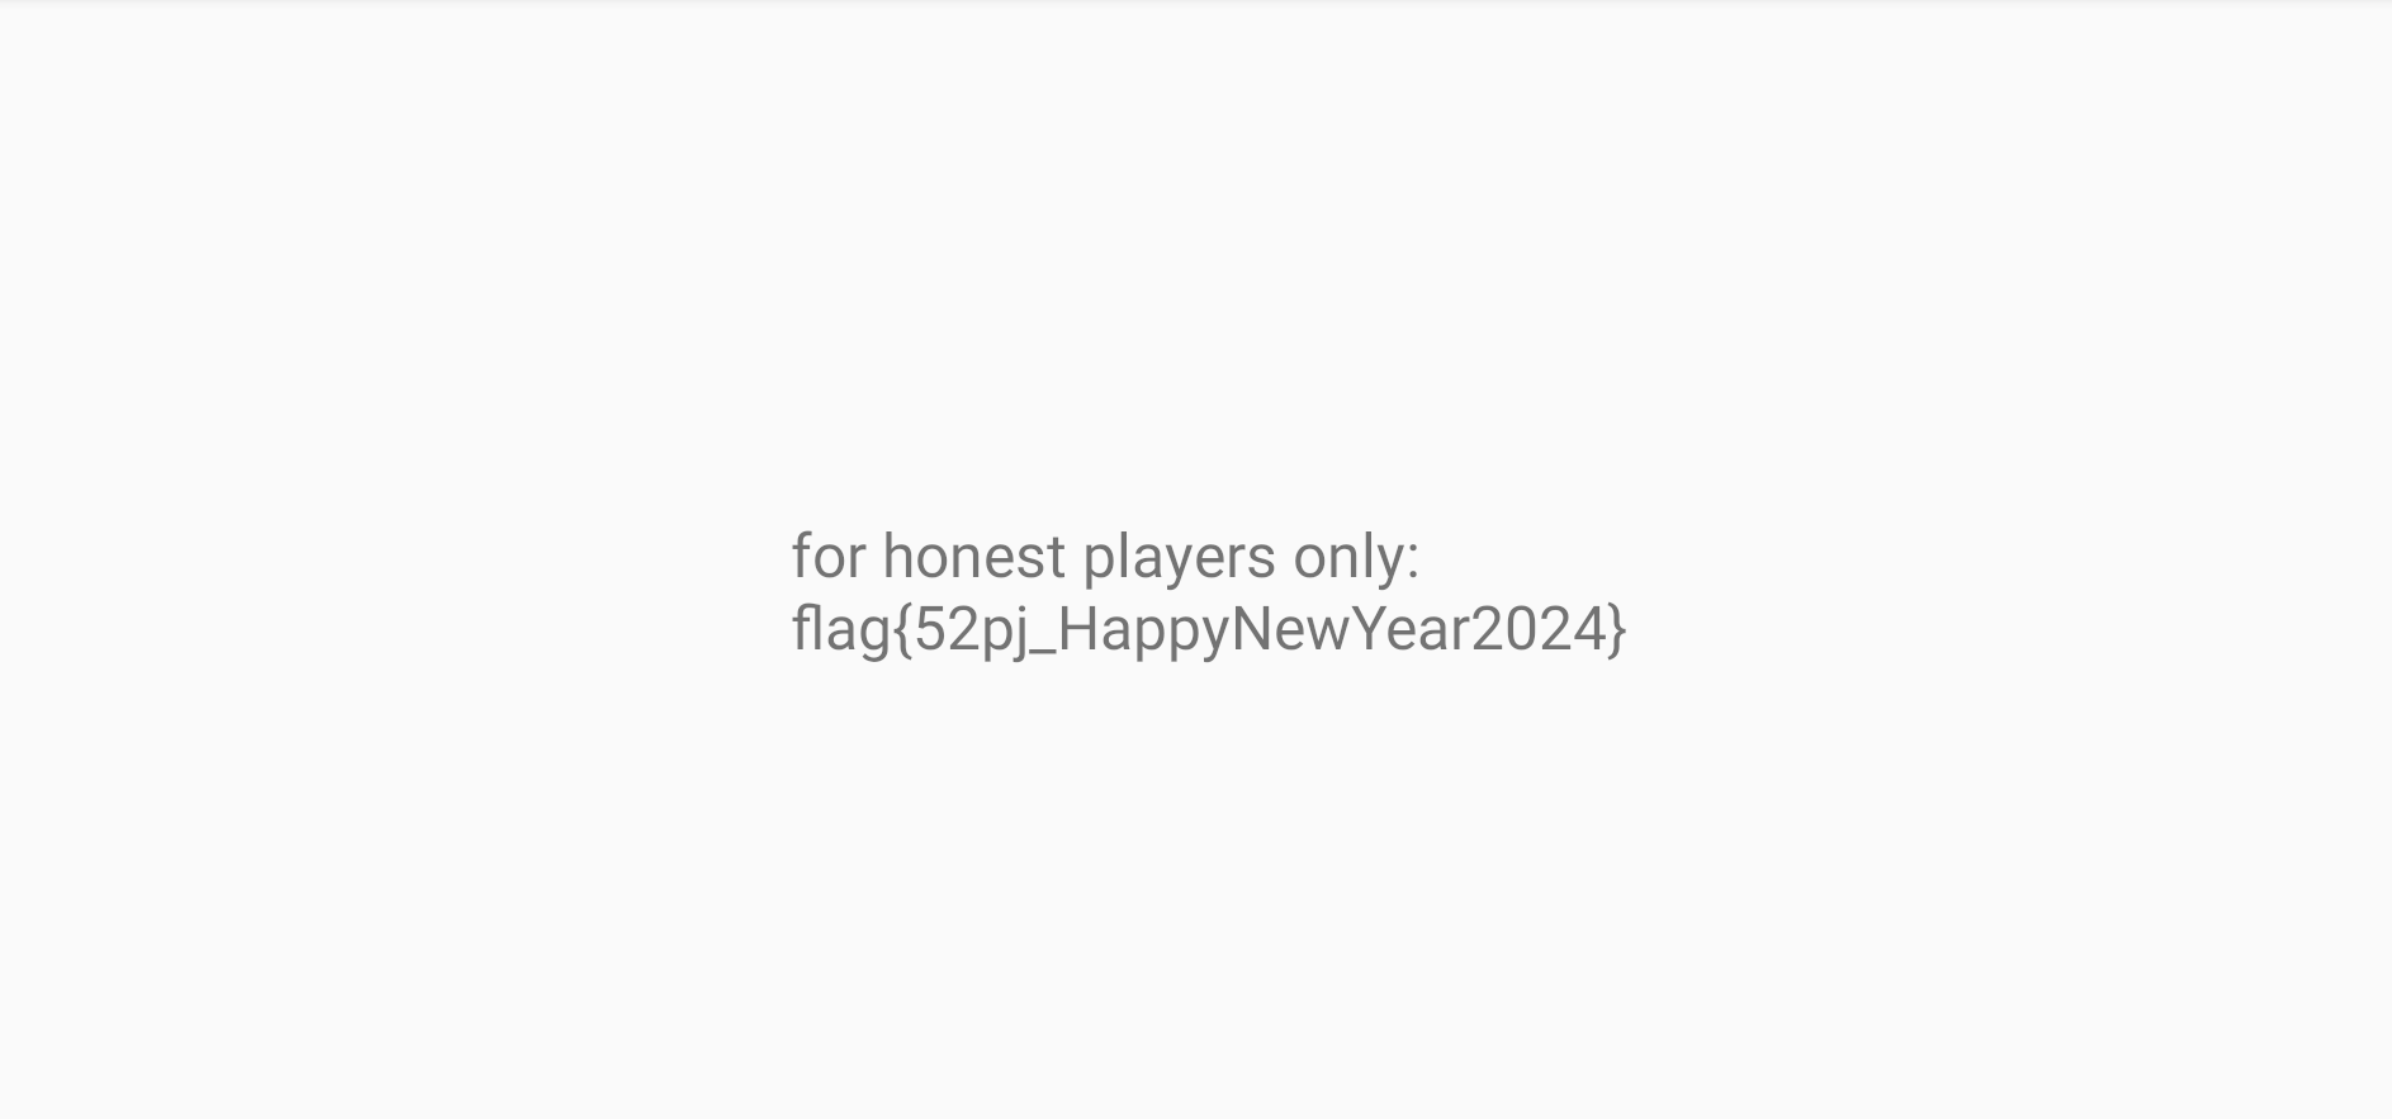
好好,FlagActivity直接exported是吧,直接activity页面劫持,让主页面变成FlagActivity就行

flag直接跳出来
CTF逆向工程入门:从汇编调试到算法破解的实战路线图 逆向工程是理解程序内部逻辑与实现原理的关键技术,广泛应用于软件安全分析、漏洞挖掘和CTF竞赛等领域。其核心在于通过静态分析与动态调试相结合的方法,将编译后的二进制程序从“黑盒”状态逐步还原为可理解的“白盒”逻辑。掌握这项技术,不仅能提升对计算机系统底层运行机制的认识,更能培养强大的逻辑推理与问题解决能力,是安全研究者的必备技能。在CTF逆向题目中,常见考点包括算法逆向、密码识别和虚拟机保护等,解题通常遵循信息收集、静态侦察、动态验证及算法复现的流程。本文基于逆向工程的核心思维,系统梳理了从C语言与汇编基础, 阅读详情

相关推荐

CTF逆向工程入门:从工具环境到实战破解的完整指南

逆向工程是理解软件底层逻辑与安全脆弱性的核心技术,其原理在于通过静态与动态分析,反编译并理解无源代码程序的运行机制。这项技术的核心价值在于漏洞挖掘、恶意软件分析与安全评估,是网络安全领域的必备技能。在应用场景上,它广泛应用于CTF竞赛、软件破解与漏洞研究中。本文聚焦于CTF逆向工程,详细介绍了如何搭建包含IDA Pro、x64dbg等工具的分析环境,并深入剖析了汇编语言与C语言在逆向中的关键作用。通过实战案例,文章进一步讲解了算法逆向、代码混淆对抗及加密算法识别等核心技巧,为初学者系统掌握逆向工程提供了清晰

390

Android 11 getPackageManager().getPackageInfo 返回null

Android11 了, 在查找用户手机是否有安装app,进行查询包名是否存在时,朋友们有没发现getPackageManager().getPackageInfo()这个函数一直返回null 呢,查了好久才知道,好家伙,Android 11对这个增加了要求,下面是解决方法 1、只是查询指定的App 包 只需要在AndroidManifest.xml这个文件内添加要查询的包名就可以,比如 <queries> <package android:name="com.ins...

云卷云舒i的博客 1万+

CTF比赛 Reverse 逆向方向:入门规划精讲_ctf中reverse是什么

逆向工程是一个持续学习的过程,初学者应该保持耐心,不断练习和学习。随着经验的积累,你将能够解决更复杂的挑战,并在CTF比赛中取得更好的成绩。记住,每个成功的逆向CTFer都是从基础开始的,所以不要害怕挑战自己!希望这篇文章能帮助你在CTF逆向方向上取得进展!

2401_87299399的博客 1720

Android随笔之——PackageManager详解

一、PackageManager的功能:   1、安装,卸载应用  2、查询permission相关信息  3、查询Application相关信息(application,activity,receiver,service,provider及相应属性等)  4、查询已安装应用  5、增加,删除permission  6、清除用户数据、缓存,代码段等        二、Pack

jonemill的专栏 839

【重磅更新】CT/MRI LI-RADS 2024:肝细胞癌局部区域治疗后反应评估的核心突破与临床实践指南

减少过度治疗:辐射 LRT 的 Nonprogressing 类别避免了 “持续强化 = 存活” 的误判,降低不必要的再治疗风险;提高检出效率:非辐射 LRT 的辅助特征升级减少了 Equivocal 比例,更早识别存活肿瘤;统一评估语言:标准化的分类标准为放射科、肝病科、肿瘤科、肝移植科的多学科协作(MDT)提供了统一 “沟通工具”,助力治疗方案的精准制定。

楚山之石的博客 1225

分位数映射数据后处理-Quantile Mapping后处理 (R语言)

统计后处理器基本上是统计模型,将观察到的关注变量与从气象或水文模型的直接模型输出(DMO)导出的适当预测变量相关联。统计后处理的重要性早已在气象预报中得到认可。早期的工作包括完善的预测(perfect prognosis),模型输出统计(MOS)和模拟方法(analog method)等模型。 近年来,已经提出了许多其他后处理方法,包括秩直方图校准(rank histogram calibrati...

水滴石穿,绳锯木断 1万+

android getpackageinfo第二个参数,Android 获取 PackageInfo 引发 Crash 填坑

一般 Android 通过 PackageInfo 这个类来获取应用安装包信息,比如应用内包含的所有 Activity 名称、应用版本号之类的。PackageInfo 通过 PackageManager 来获取,代码如下:PackageInfo packageInfo = context.getPackageManager().getPackageInfo(context.getPackageNa...

weixin_36108913的博客 5825

Windows环境下如何通过MCP Server实现MySQL安全连接与AI集成?

本文详细介绍了在Windows环境下如何通过MCP Server实现MySQL安全连接与AI集成。MCP Server作为大模型与MySQL之间的安全通道,提供权限控制、SSL加密和协议转换功能,显著提升查询性能。文章包含环境配置、安装指南、安全策略及实战案例,帮助开发者高效实现AI与数据库的安全交互。

hill8的博客 720

获取app的版本及版本号

public static String getLocalVersionName(Context ctx) { String localVersion = ""; try { PackageInfo packageInfo = ctx.getApplicationContext() .getPackageManager() .getPackageInfo(ctx.getPackageName(), 0); .

last_supervisor的博客 574

Android车载多屏开发实战:从零搭建同显/异显Demo(附源码)

本文详细介绍了Android车载多屏开发的实战经验,从零搭建同显/异显Demo,涵盖多屏模拟、核心API调用、同显/异显架构实现及性能优化等关键环节。通过C++构建完整开发链路,帮助开发者快速掌握多屏同显和多屏异显技术,提升智能座舱系统的交互体验。附源码供参考。

weixin_29233857的博客 404

68页|大型车企集团数字化转型汽车数字化信息系统平台规划方案

这份PPT文档提供了一个全面的汽车集团数字化转型规划方案,涵盖了项目目标、规划思路、实施关注点、解决方案建议以及合作优势等多个方面。

baidu_25525561的博客 1329

吾爱破解2024春节解题领红包活动,喜迎新春~

K哥在这里,先祝各位小伙伴们新春快乐,财源广进,阖家幸福!吾爱破解每年都有个解题领红包活动,今年也不例外,需要我们使出看家逆向本领来分析内容获得口令红包,根据难度等级不同会获得不同数量的吾爱币,活动持续到元宵节结束。活动一共有十个题,本文分享过年期间抽空做的几个题的相关思路。文章很早就写好了,不过遵循论坛的规则,延迟至元宵节之后发布。活动地址:https://www.52pojie.cn/thread-1889163-1-1.html。

K哥爬虫 1331

【大模型12步学习路线 · 第3步 · ③IC验证实战篇】SOTA Prompt 逐字拆解

本文拆解了4篇SOTA LLM4Verification论文的Prompt设计,重点分析了AssertLLM、RTLFixer等模型在IC验证领域的Prompt工程实践。AssertLLM通过任务分解为3个专用LLM(Spec分析、信号映射、SVA生成),结合领域RAG和定制System Prompt,将SVA准确率从GPT-4的8%提升至89%。RTLFixer采用ReAct框架实现98.5%的RTL语法错误修复率。文章总结了Prompt设计的关键技巧:任务分解、结构化输出、置信度评分、允许"不确定"标记

元直的博客 584

52破解2024年春节解题&Android初级题

Android初级题

m0_46642036的博客 1417

使用 git一个仓库管理多个项目

我们需要在 git 里面创建一个空分支,该分支不继承任何提交,没有父节点,完全是一个干净的分支,这时候就需要使用 orphan。该命令会创建一个新的分支,并且该分支有前一个分支下的所有文件,我们不想提交任何内容,所以我们需要把当前内容全部删除。此时 master 分支已经有一个项目了,下面我们创建新的分支管理另一个项目。此时可以在该分支目录上初始化你的项目,在执行 git 命令提交代码。此时我们就完成了在同一个仓库管理不同项目的需求了。下载仓库到本地之后,进入项目目录,查看分支信息。

xrs151的博客 2028

《计算机网络》课程大作业- 《小区局域网的设计和规划》

8.1首先,在满足用户需求方面,通过详细的需求分析,充分考虑了居民和物业管理的不同业务需求。对于居民,无论是日常的高清视频播放、在线游戏、远程办公还是智能家居设备的连接,网络都能提供稳定的高速带宽支持。从有线网络的千兆以太网技术保障稳定的有线连接,到无线网络采用 Wi - Fi 6 技术确保无线覆盖区域的高速和低延迟,满足了居民多样化的娱乐和生活需求。对于物业管理,安防监控系统的实时数据传输、物业办公自动化系统的流畅运行以及社区信息的及时发布等业务,都有针对性的网络设计。

lisangsimida的博客 2599

吾爱破解红包题部分WP

安卓中等题是真的不会,用到了unidgb,这个技术我还没有接触过,超纲了!!!MCP这个题之前从来没有见过, 比赛的时候也刚好没有写然后从七开始的题目就是复现了,实在是不会写啊啊啊。

wlmt666的博客 488

老版QQ原生表情gif动态

这是老版的QQ表情,不过全是动态的的,Windows照片查看器是不会动的,可以右击用浏览器打开查看,再说一遍是老版的,只是分享给宁愿用老版也要动态的人。

reserve helloword 的解题思路(小白)

打开配置,点击Java,我这个是配置好了,第一次打开安装路径是空的,我们点击下载Java SDK,找到大标题 Java archive,往下滑找到Java SE downloads,在右下角,直接安装最新版本即可。将我们重命名的helloword.apk,拖入Android killer,系统会自动破解,会问你分析之类的,不想等待的选no就行,破解完成,打开入口函数,往下滑就会看到破解好的flag。安装好环境后,就可以选择安装路径了,就是博主下面的图片,根据自己下载的地方找就行,最后到 bin\ 就行。

TiAmo_TA的博客 326

SIMATIC S7-1200, S7-1500 PID 控制[手册]

SIMATIC S7-1200, S7-1500 PID 控制[手册]

jre9下载 jdk9

(Java SE Runtime Environment 9.0) 9.0u175 官方最新版 【x86|x64】

【第五题】【吾爱破解2016安全挑战赛】【Android 溢出题】分析

0x00 赛题背景及环境: 题目地址 环境要求: 此题目采用 VirtualBox (VMware) + Ubuntu 14.04.4 LTS 32bit桌面版,参赛者须自己搭建,安装完成后请不要升级内核; 题目描述: 此题提供一份驱动源码,参赛者按照INSTALL步骤自己编译、加载驱动设备到ubuntu,利用驱动中一个漏洞(利用其它内核漏洞没分)实现从shell到root的提权; 提交文件: 1...

Tesi1a的充电桩 443

数学建模模型总结

这是本人在两年内准备参加数学建模竞赛搜集到的模型资料,已经经过了本人的筛选和整理,希望能够对准备参加数学建模竞赛的学弟学妹们提供一些帮助!

Frida主动调用java函数来爆破解题思路

利用Frida去调用java代码中的类,然后爆破。算是一种主动调用的方法。主动调用可以用于爆破,模拟程序部分执行,需要注意的知识点是在java代码中的static类型数据在爆破过程中需要每次都对这种类型值重新设置。

蚁景网安学院 753

2021柏鹭杯 不重要的图形wp

因为复现2024年吾爱破解红包题–安卓中级题时,发现题目附件有问题导致无法解压,又在其他人的wp中发现这道红包题目和21年柏鹭杯“不重要的图形”很相似。于是考虑复现这道“不重要的图形”

xy_hzz的博客 973

Frida 主动调用Java类/方法来爆破的CTF思路

利用Frida去调用java代码中的类,然后爆破。算是一种主动调用的方法。主动调用可以用于爆破,模拟程序部分执行,需要注意的知识点是在java代码中的static类型数据在爆破过程中需要每次都对这种类型值重新设置。因为static类型在所有实例中都是统一,修改一个实例就会修改所有实例,需要用的写法重新设置值。

Palpitate_LL的博客 202

【PWN · ret2text | RISC-V异构】[2023 羊城杯]login

我们context.arch经常是'i386'和'amd64',突然遇到RISC-V架构的题目,一是本地运行不了(环境没配),二是IDA无法反汇编。苦恼。一、食用工具于是找啊找。找到cutter——一款risc-v的反汇编反编译工具,然而太shi了,反编译的c代码看不了一点,全是错的。GhidraGhidra 是美国国家安全局(RSA)开源发布的软件逆向工程框架,涵盖了反汇编、反编译等工具。该工具2019年3月开源。与之对标的有windows平台下的IDA Pro和linux平台下的radare2等。

Mr_Fmnwon的博客 1256

CTF比赛 Reverse 逆向方向:入门规划精讲

逆向工程是一个持续学习的过程,初学者应该保持耐心,不断练习和学习。随着经验的积累,你将能够解决更复杂的挑战,并在CTF比赛中取得更好的成绩。记住,每个成功的逆向CTFer都是从基础开始的,所以不要害怕挑战自己!希望这篇文章能帮助你在CTF逆向方向上取得进展!免责声明本博客中的信息仅供参考之用,不构成任何专业建议。未经我明确书面同意,任何个人或组织不得复制、修改、传播或以其他方式使用我的原创内容。本博客可能包含指向第三方网站的链接。这些链接仅供方便之用,不代表我对其内容负责或认可。

qq_62564422的博客 3737
上一篇: 【安卓逆向】一款小说app去除广告与解锁vip分析
下一篇: 【移动安全】对webview漏洞的一些分析
GGb0mb
博客等级 码龄4年 224粉丝 53原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值