bp靶场---SQL注入第七关

【BurpSuite官方实验室】SQL联合注入 1.Determining the number of columns required in an SQL injection UNION attack To carry out an SQL injection UNION attack, you need to ensure that your attack meets these two requirements. This generally involves figuring out: How many columns are being r 阅读详情

Lab: SQL injection UNION attack, determining the number of columns returned by the query

传送门:https://portswigger.net/web-security/sql-injection/union-attacks/lab-determine-number-of-columns
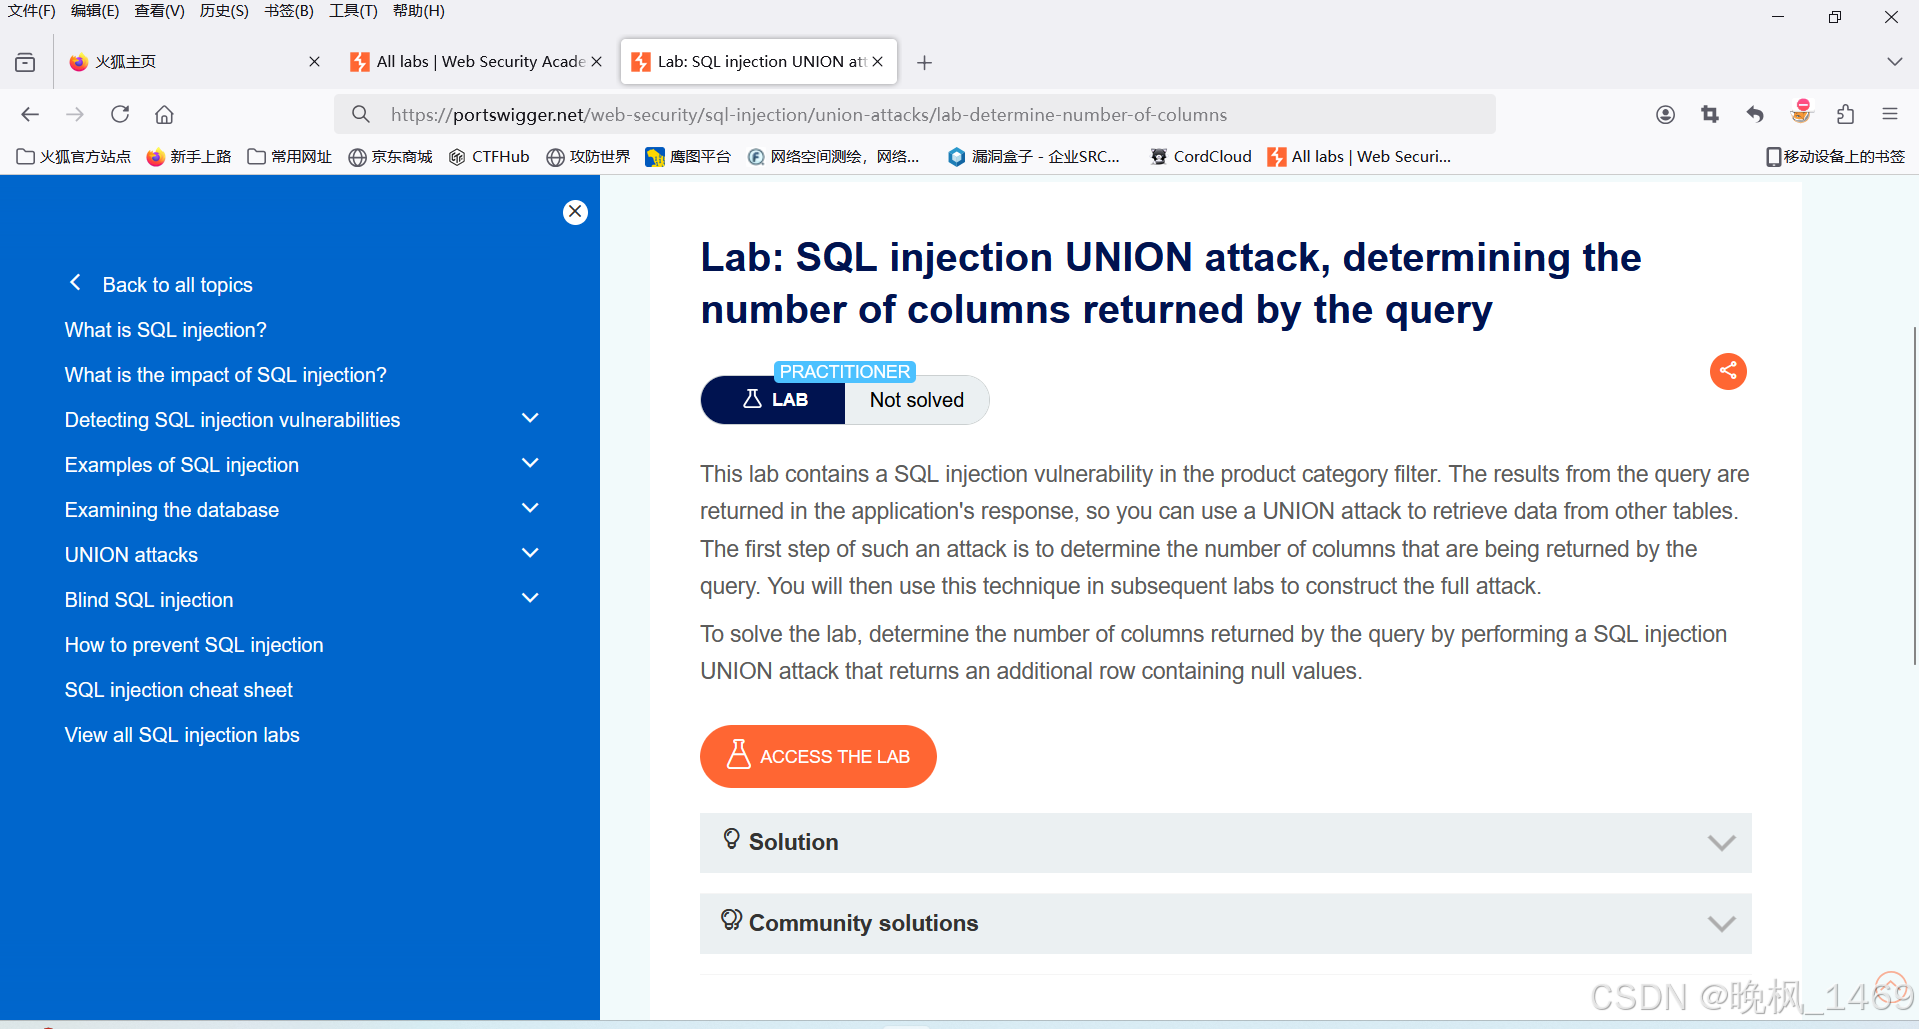
看一下描述
这一关很简单,只需要判断有多少个列数即可。

第一步:判断注入点

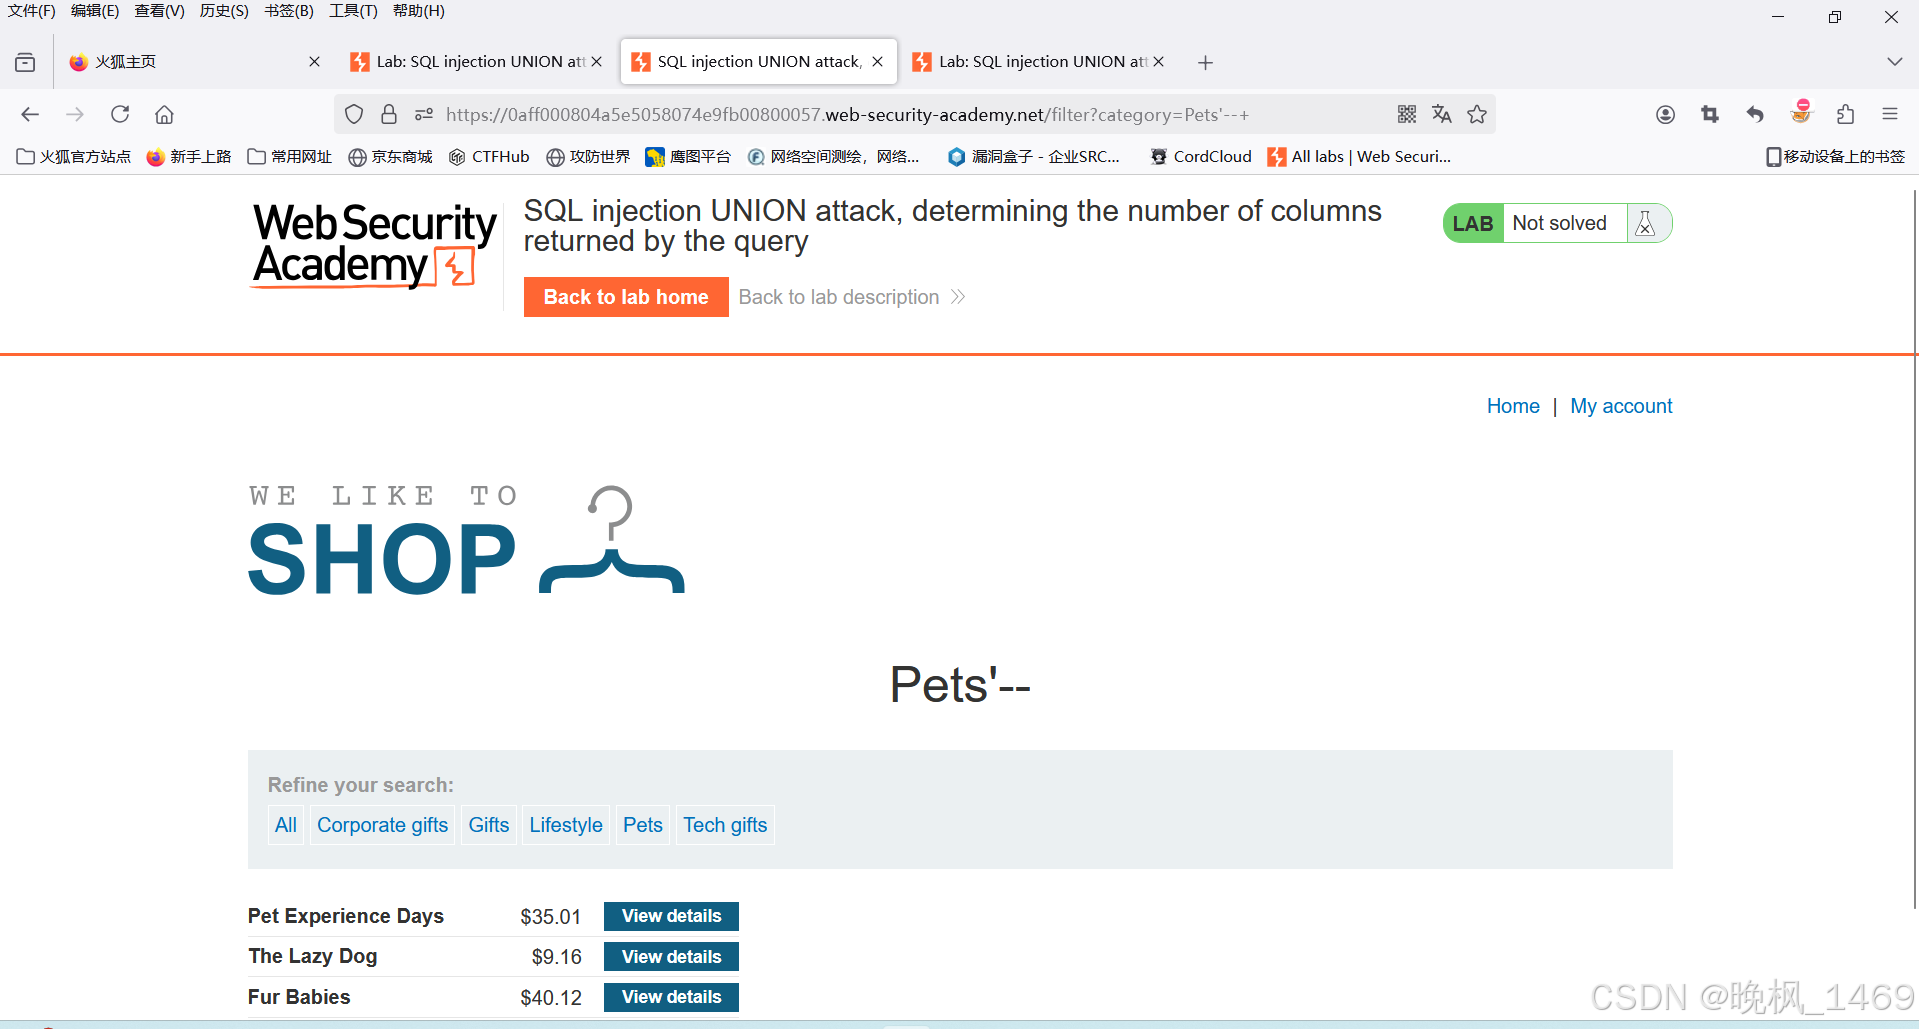
随便点几下,发现url有参数控制,所以测试url有无注入点,直接在后面输入单引号--+,发现回显在标题,所以这里有注入点
下一步,判断联合查询的列数,也就是本关所要求达到的目标

category=Pets' union select null--+           测试一列

category=Pets' union select null,null--+              测试两列

发现都不对
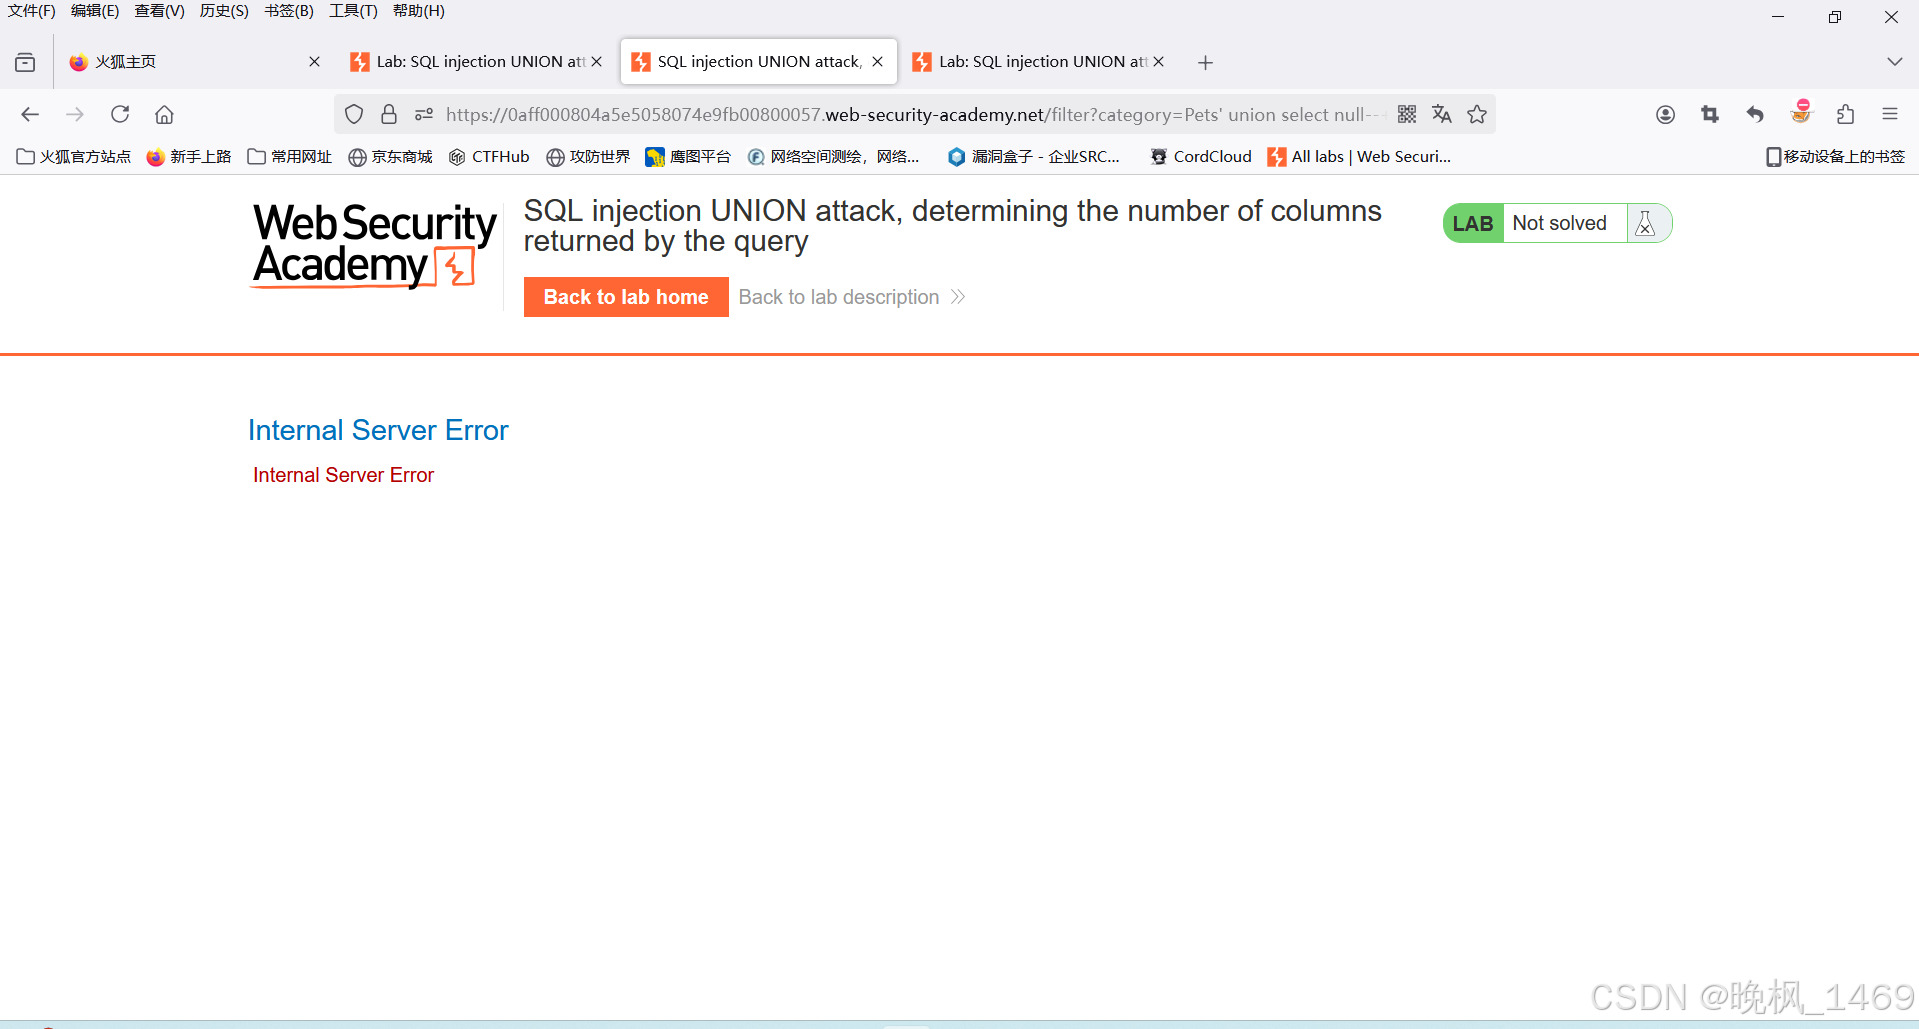
而第三列的时候,成功了

category=Pets' union select null,null,null--+
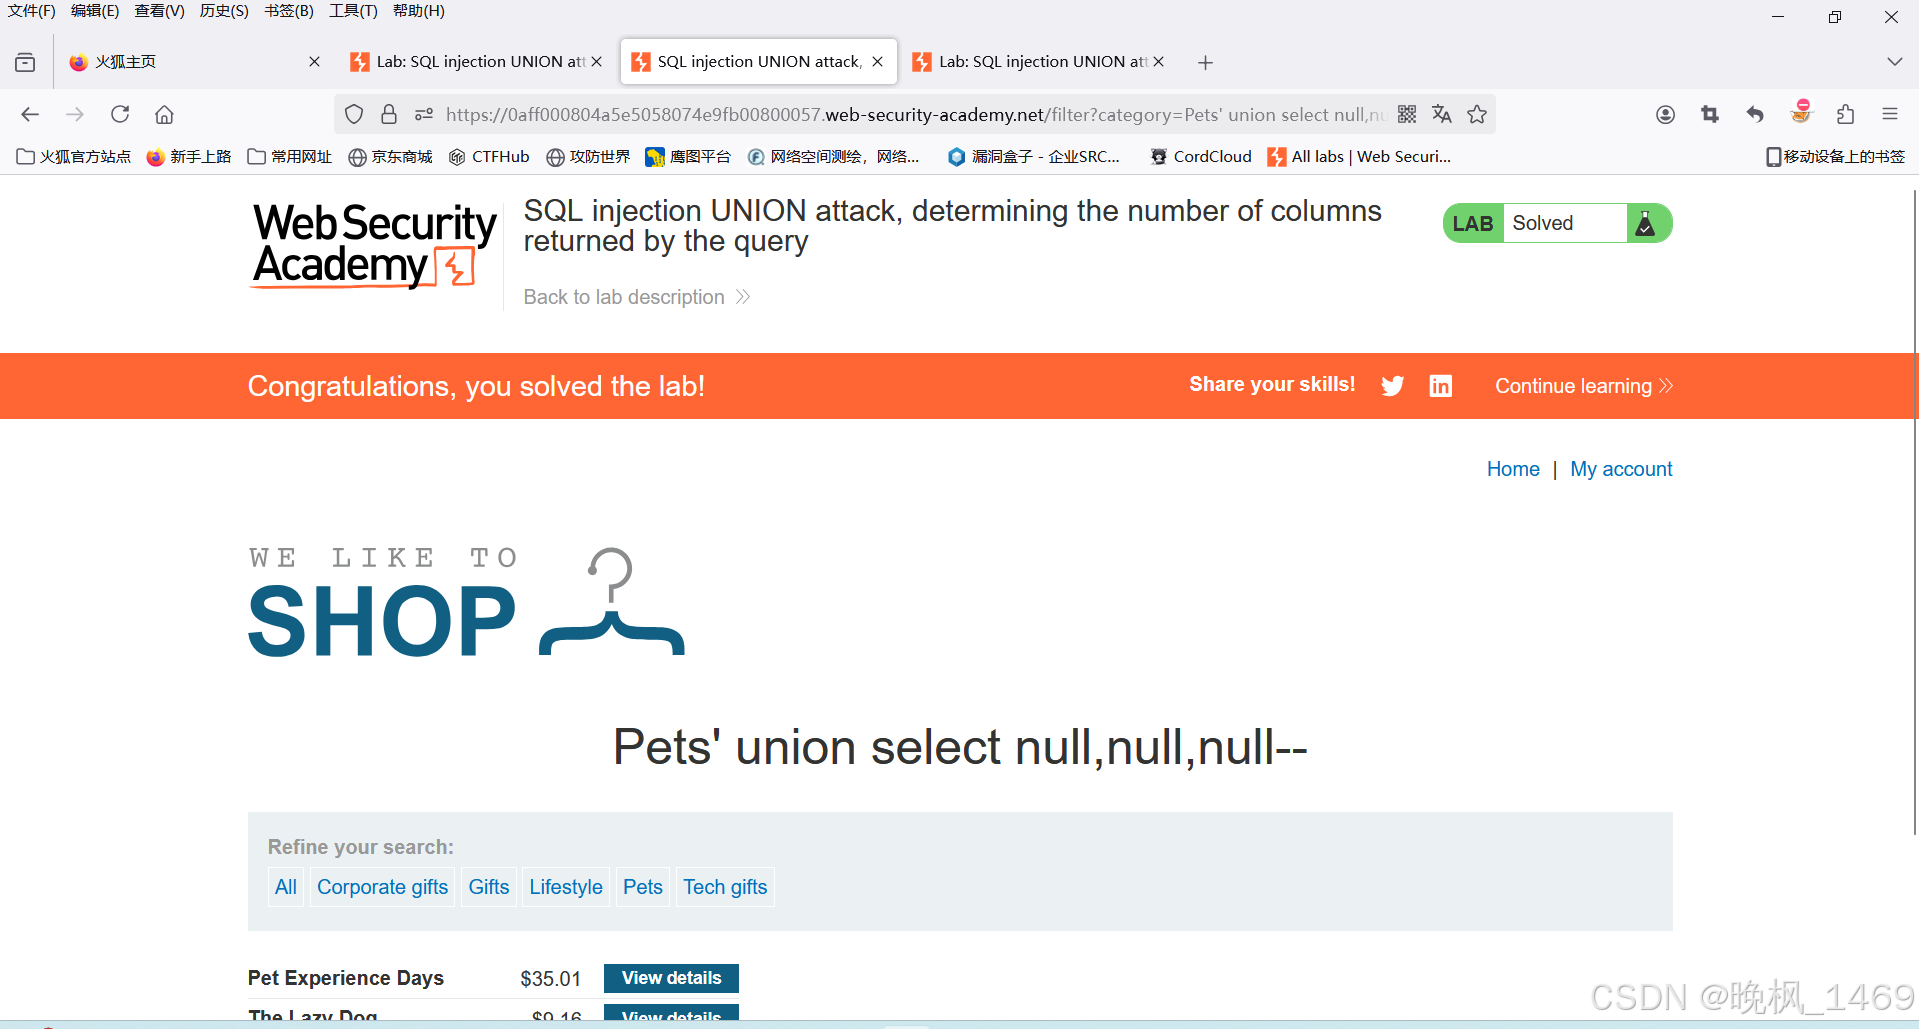
解决了!

很简单的判断联合查询列数,还可以使用order by+数字进行判断,数字从一开始一次递增,递增到报错则说明,列数只有当前数字-1列。

OK了

bp靶场---SQL注入第十一关(关于cookie的盲注) 先看描述,应用程序使用trackingcookie进行分析,说明这个trackingcookie可能可以利用,既不返回查询结果页不返回错误信息,但是查询正确会显示welcome back的信息,相当于一个只能回答是或不是的机器人,让我们来利用这个机器人来拿到账号密码进行登录即可过关,已知users表和username、password字段。here we go开始学习url还是有控制参数,但是此时对我们已经没有别的反应了参数随便输都没有报错信息所以我们使用bp进行抓包,从trackingID入手。 阅读详情

相关推荐

SQL注入:sqli-labs靶场通关(第十五关——第二十关)

使用1 or 1=1 和 1 or 1=2发现页面正常。输入1’发现并没有报错,输入1"发现也没有报错。1'1"这次连闭合报错的信息都没有了,所以不能用报错注入了。这里可以用布尔盲注或时间盲注。

l258282的博客 1157

Lab: SQL injection UNION attack, determining the number of columns returned by the query

打开靶机,用burp捕获请求,修改请求参数,通过前面的学习知道,SELCET NULL更有效,所以直接用SELECT NULL进行测试。payload:Liftstyle'+UNION+SELECT+NULL,NULL,NULL,NULL--,我们不断的增加NULL ,的个数,会发现NULL出现3个时候能查询出数据,其他个数的时候返回错误码500,所以可以知道原始查询中的列数为3.

jamesP777的博客 373

bp靶场---SQL注入第三关(oracle)

传送门。

m0_72471814的博客 1124

SQL注入:sqli-labs靶场通关(1-37关)

sqli-labs是一个用于学习和练习SQL注入的开源项目。它提供了一系列的实验室环境,让用户能够在不同的SQL注入场景中进行练习和测试。这些场景包括基本的SQL注入、盲注、联合查询注入等等。 sqli-labs还提供了详细的说明和解释,帮助用户理解SQL注入的原理和技术。通过这些实验和学习,用户可以更好地了解SQL注入的危害,并学会如何防范和阻止SQL注入攻击

qq_68163788的博客 3万+

Android P HAL层添加HIDL实例(详细实现步骤)

Android P HAL层添加HIDL实例 本文将介绍如何在P OS上添加HIDL实例,简单增加seLinux策略使得可以在system_service调用测试,并用模拟器emulator验证。 调用过程为 APP->TestManager->TestService->ITast.hal 文章目录Android P HAL层添加HIDL实例实现过程一 、hardware部分1...

sinat_18179367的博客 1万+

【论文精读】DisCo: Graph-Based Disentangled Contrastive Learning for Cold-Start Cross-Domain Recommendat

源域中具有相似偏好的用户在目标域中可能会表现出不同的兴趣。因此,直接迁移嵌入可能会引入不相关的源域协同信息。提出了一个基于图的解耦对比学习框架,以捕捉细粒度的用户意图并过滤掉不相关的协同信息,从而避免负迁移。 具体而言,对于每个域,我们使用多通道图编码器来捕捉多样化的用户意图。然后,我们在嵌入空间中构建亲和图,并执行多步随机游走以捕捉高阶用户相似性关系。将一个域视为目标域,我们提出了一种以用户相似性为指导的解耦意图对比学习方法,以优化跨域的用户意图桥接。

qq_52342142的博客 1227

sqli-labs第七关

1、首先判断注入点 正常显示是这样的 不正常显示是这样的 猜到最后,注入点是字符型,单引号加两个小括号,?id=1’)) – - 因为它只有正常显示和不正常显示两种状态,并且也没有MySQL的报错信息。正常来说,这里可以使用盲注,但是它页面上提示的有“Use outfile…”,既然它提示了,那么就说明它开了读写权限。所以这一关就用SQL注入读写文件来试一下 2、判断文件路径 可以利用读文件函数load_file(),结合dnslog.cn网站,实现带外攻击,看到MySQL的安装目录在哪。 先说一下M

YQavenger的博客 3454

win10锁屏或登录时会自动弹出触摸按键的问题解决办法

本篇文章主要讲解win10锁屏或登录时会自动弹出触摸按键的问题解决方式。日期:2023年5月17日作者:任聪聪。

任聪聪的博客 1万+

Lab7_ SQL injection UNION attack, determining the number of columns returned by the query

本文为burpsuit官方实验室sql注入系列第七关:SQL 注入 UNION 攻击,确定查询返回的列数

weixin_53797419的博客 490

8-bit量化在YOLOv11中的部署实践-(使用PTQ、QAT量化技术实现模型体积压缩和推理加速)

本文系统介绍了YOLOv11模型量化技术,主要包括三个核心部分:首先阐述模型量化的基础理论,包括量化分类、数学原理和性能影响;其次分析YOLOv11架构特点及其量化敏感层;最后详细讲解训练后量化(PTQ)的具体实现流程。研究表明,8-bit量化可使YOLOv11模型大小缩减至1/4,推理速度提升1.7-2.3倍,精度损失控制在1%以内。文章特别强调了校准算法选择(如最小最大值法和KL散度法)对量化效果的关键影响,并提供了完整的代码实现示例,为YOLOv11的高效部署提供实用指导。

本博客聚焦 YOLOv11 全流程落地,涵盖架构优化、数据集处理、训练技巧与多场景部署,兼及国产数据库、Java 开发与 AI 模型应用,内容兼顾理论与工程实践,为开发者提供系统干货,助力高效提升技术能力。 1628

基于扣子3.0复刻MIT“AI股神团队版”:实时股票数据API接入与策略选股复盘系统

基于扣子3.0的AI量化投资系统摘要 本文提出了一种基于扣子(Coze)3.0平台的AI量化投资解决方案,整合实时股票数据与策略选股功能。系统采用三层架构: 数据层:通过AKShare等开源工具获取A股实时行情和历史K线数据,支持批量数据抓取和清洗 策略层:内置多因子选股模型和技术指标分析模块,实现自动化标的筛选 应用层:利用扣子3.0的插件和工作流功能,构建从数据采集到投资建议的完整流程 系统特点包括:完全开源的数据接入方案、Python实现的策略计算模块、以及扣子平台提供的可视化编排能力~~~~~~~~

huanghm88的专栏 267

BP靶场中SQL注入练习

Bp靶场有点类似于常见的DVWA靶场、piachu靶场,里面富含多种不同类型的漏洞,并且每个靶场都有针对性,例如sql注入,从最简单的判断开始,逐步的增加难度,并且每一个靶场都附带介绍以及通过方式,能够让新人快速的了解原理并且针对性练习。

剁椒鱼头没剁椒的博客 2720

在 ABAP 环境中构建自定义健康监控指标:面向 SAP Cloud ALM 与 SAP Focused Run 的完整实践

本文介绍了在ABAP环境中开发自定义健康监控指标的方法。主要内容包括:1)标准监控指标的不足,如无法反映业务应用层面的问题;2)自定义监控架构,通过metric provider定义指标,由采集作业周期性获取数据并存储;3)核心实现技术,包括IF_GSM_API_PROVIDER接口和三个关键方法;4)指标从ABAP推送到SAP Cloud ALM/Focused Run的完整流程;5)开发实践步骤,从业务分析到具体实现。该方案可帮助团队监控业务关键指标,提升系统运维能力。

2007 年 ~ 2025 年,深耕 SAP 技术 18 年 263

pikachu靶场之SQL注入

个人觉得SQL注入还是挺难的,关键点在于找SQL语句的闭合,文章会比较长,要是能一关一关对着看的话,会对你有不少好处滴!!!当然啦,手搓重要,学会用sqlmap也是挺重要的哦,主要是我还不会~爆账号密码之类的信息再插一句:设置靶场的人已经告诉我们数据库是mysql了。

2303_79340715的博客 3611

计算机视觉:AI生成内容(AIGC)对视觉领域的冲击

计算机视觉:AI生成内容(AIGC)对视觉领域的冲击​ 人工智能,计算机视觉,大模型,AI,在信息技术日新月异的当下,计算机视觉作为人工智能领域的关键分支,已经深度融入了我们生活与工作的各个层面。从安防监控系统里精准的人脸识别,助力维护公共安全;到工业生产线上高效的产品质量检测,保障产品品质;再到医疗影像分析中为疾病诊断提供有力支持,计算机视觉技术凭借其对视觉信息的强大处理与理解能力,不断推动着各行业的发展与变革。

不踩坑,不知道坑有多深;不总结,踩过的坑白踩。 17万+

YOLO26训练自己的数据集,从代码下载到实例测试 (含YOLO26网络结构图)

在Windows10上配置CUDA环境教程2026年1月14日,YOLO26是最新发布的计算机视觉模型。支持多种任务,包括目标检测、实例分割、图像分类、姿态估计、有向目标检测以及物体跟踪等。以上就是YOLO26训练自己数据集的全部过程啦,欢迎大家在评论区交流~

Limiiiing的博客 6528

Webug4.0靶场通关笔记04- 第4关SQL注入之POST型

本文通过《Webug4.0靶场通关笔记系列》来进行Webug4.0靶场的渗透实战,本文讲解Webug4.0靶场第4关POST注入的渗透实战。

mooyuan的网络安全博客 1137

C# WinForm 基于DirectShow.dll编写的程序,可边预览边保存视频,音频和图片

基于微软的DirectShow.dll的二次开发1.自动识别连接的摄像头跟麦克风且可以对其进行选择(默认选中第一个)2.可录制wmv和avi两种格式的视频并且都带有音频,avi可以录制的分辨率和帧数进行选择,wmv默认进行了淸晰度优化如不喜欢可去除代码中有相关提示3.可在预览点开之后进行拍照,也可边录制视频边拍照4.添加了视频和音频的压缩功能(酌情使用)这次二次开发发现C#对DirectShow的相关信息太少,这次做完也不敢藏私共享出来,还望大家指正

Webug4.0靶场通关笔记05- 第5关SQL注入之过滤关键字

本文通过《Webug4.0靶场通关笔记系列》来进行Webug4.0靶场的渗透实战,本文讲解Webug4.0靶场第5关过滤注入的渗透实战。

mooyuan的网络安全博客 1376

TMS_WebGMaps_1.9.8.0_Full_Source

TMS_WebGMaps_1.9.8.0_Full_Source 全源码 delphi cbuilder

文档:亲测可用解决vnc灰屏,黑屏,鼠标大黑叉情况

主要解决vnc-viewer灰屏,黑屏,鼠标大黑叉等现象,详细见文档。

Webug4.0靶场通关笔记06- 第6关SQL宽字节注入

本文通过《Webug4.0靶场通关笔记系列》来进行Webug4.0靶场的渗透实战,本文讲解Webug4.0靶场第6关宽字节注入的渗透实战。使用sqlmap进行实践,修改webug06.txt,在注入点id处尾部加上%df 然后加入注释符%23,并在闭合符号'与注释符中间加上*,如下所示。如下所示,渗透成功,flag为dfsadfsadfas。将报文保存为webug06.txt。如上所示,存在宽字节注入风险。

mooyuan的网络安全博客 1104

SQL注入【sqli靶场第15-19关】(四)

SQL注入【sqli靶场第15-19关】

995

bp靶场---SQL注入第六关(oracle)

这一句是要查询所有信息从all_table,我们不需要那么多,我们只需要表名即可(可以浏览器直接搜索all_tables+oracle就可以查到all_tables的相关描述了,看看有什么字段),找到了一个存放所有表名的字段,也就是下面的table_name。使用category=Pets' union select null,null from dual--+,判断两个列数,返回200 正常显示,所以。--(标红的很重要,只有这样才能查询成功,不然会报错,具体原因上边也说了)

m0_72471814的博客 1568

sql-labs靶场第十六关-二十关

第一个字母的ASCII码值为115即s ,其他字母以此类推,更改substr函数的第二个参数(起始位置),获取第二个字母……知道传递数据方式后,直接使用hackbar传递post型参数即可,格式抓包可以知道。抓个包看看,是post类型传参,两个注入点:username和password。尝试提交数据,发现url中没有参数,猜测是post型传参。爆表同理,获取表中第一行第一个字母,寻找ASCII码值。and 1=2 --+ 页面错误,不是数字型。admin and 1=2--+ 页面正确。

2503_90824938的博客 2198

Sql注入(靶场)九-十关

我们可以使用同样的方法得到,数据库里面有四个表'emails','referers','uagents','users'.我们可以使用同样的方法得到,数据库里面有四个表'emails','referers','uagents','users'.这时我们可以得到users表中字段名为'id','username''password',这时我们可以得到users表中字段名为'id','username''password',注:间隔就是说数字一个一个来,间隔为1就是1,2,3,4 间隔为2就是2,4,6。

m0_68706634的博客 1364

SQL注入靶场(16-20关)

通过源码可以猜测本关的闭合方式为 ")

2401_88387979的博客 1291

PortSwigger web实验室-SQL注入篇(BP靶场)

本文分享了BurpSuite靶场SQL注入漏洞的学习笔记,涵盖了16种不同场景的SQL注入攻击方法。作者从基础的WHERE子句注入、登录绕过开始,逐步深入讲解UNION注入、盲注(包括时间盲注和布尔盲注)、报错注入等高阶技巧,并介绍了如何利用OAST技术进行带外数据泄露。每道题目都包含解题思路、Payload构造过程和实际测试结果,特别针对Oracle、MySQL等不同数据库的语法差异进行了说明。文章还提到如何绕过WAF过滤和使用工具辅助攻击。虽然作者是初学者,但通过靶场实践系统性地总结了SQL注入的各种攻

2301_79933930的博客 3538

Webug4.0靶场通关笔记02- 第2关SQL注入之布尔盲注(手注法+脚本法 共3种方法)

本文通过《Webug4.0靶场通关笔记系列》来进行Webug4.0靶场的渗透实战,本文讲解Webug4.0靶场第2关布尔盲注的渗透实战。

mooyuan的网络安全博客 1252
上一篇: bp靶场---SQL注入第六关(oracle)
下一篇: bp靶场---SQL注入第八关
晚枫_1469
博客等级 码龄4年 99粉丝 19原创
评论
成就一亿技术人!
拼手气红包6.0元
还能输入1000个字符
 
 条评论被折叠 查看
添加红包

请填写红包祝福语或标题

个

红包个数最小为10个

元

红包金额最低5元

当前余额3.43元 前往充值 >
需支付:10.00元
成就一亿技术人!
领取后你会自动成为博主和红包主的粉丝 规则
hope_wisdom
发出的红包
实付元
使用余额支付
点击重新获取
扫码支付
钱包余额 0

抵扣说明:

1.余额是钱包充值的虚拟货币,按照1:1的比例进行支付金额的抵扣。
2.余额无法直接购买下载,可以购买VIP、付费专栏及课程。

余额充值